Le titre change d'une organisation à l'autre : responsable CERT, head of CSIRT, manager réponse à incident. Dans un grand groupe, le CSIRT interne travaille à côté du SOC, qui détecte, et prend la main dès qu'une alerte devient un incident. Chez un prestataire de réponse à incident, le poste ajoute la vente de retainers et l'encadrement d'experts forensic. Les questions d'entretien d'un responsable CSIRT partent de ce cadre, car on n'attend pas la même chose dans les deux cas.
Le risque le plus courant vient d'un très bon analyste qui n'a jamais coordonné. Il sait lire une chronologie, mais se perd quand il faut choisir entre garder des preuves et rétablir la production, ou expliquer au directeur général pourquoi la messagerie restera coupée deux jours. L'inverse existe aussi. Un gestionnaire de crise sans bagage technique ne voit pas les trous dans le rapport d'un prestataire.
Les incidents racontés doivent être vécus, avec des dates, des délais et les décisions prises. DORA impose depuis janvier 2025 une notification initiale dans les quatre heures qui suivent la classification d'un incident comme majeur. La loi qui transpose NIS2, elle, n'était pas votée début novembre 2026 : son examen à l'Assemblée a été reporté le 6 octobre. Le PDF contient l'entretien complet, avec un cas de rançongiciel et une grille de notation.
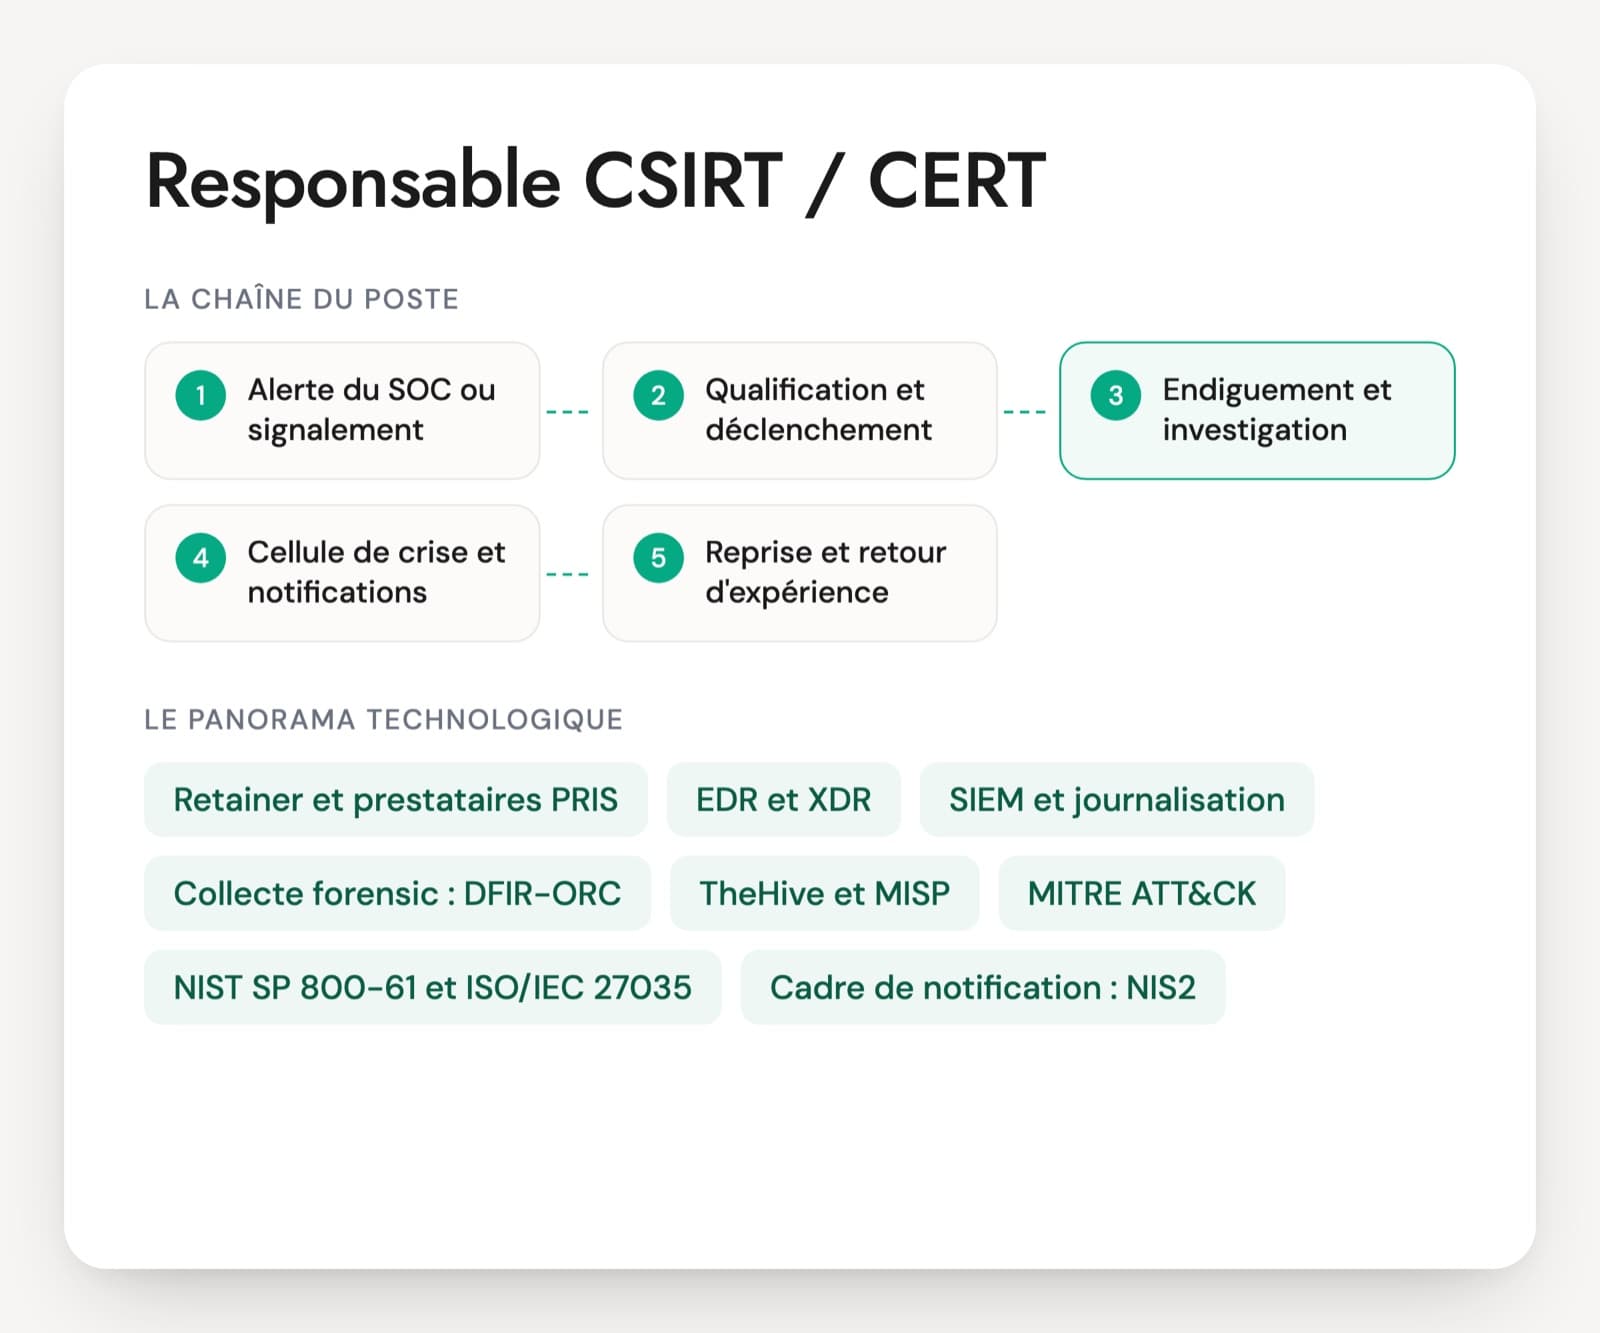
Les outils et cadres de travail d'un responsable CSIRT
Retainer et prestataires PRIS
Un retainer est un contrat signé avant tout incident, qui garantit l'intervention d'une équipe externe dans un délai fixé. PRIS désigne les prestataires de réponse aux incidents de sécurité qualifiés par l'ANSSI. Le responsable CSIRT choisit ces intervenants, négocie leurs délais et contrôle ce qu'ils livrent.
EDR et XDR
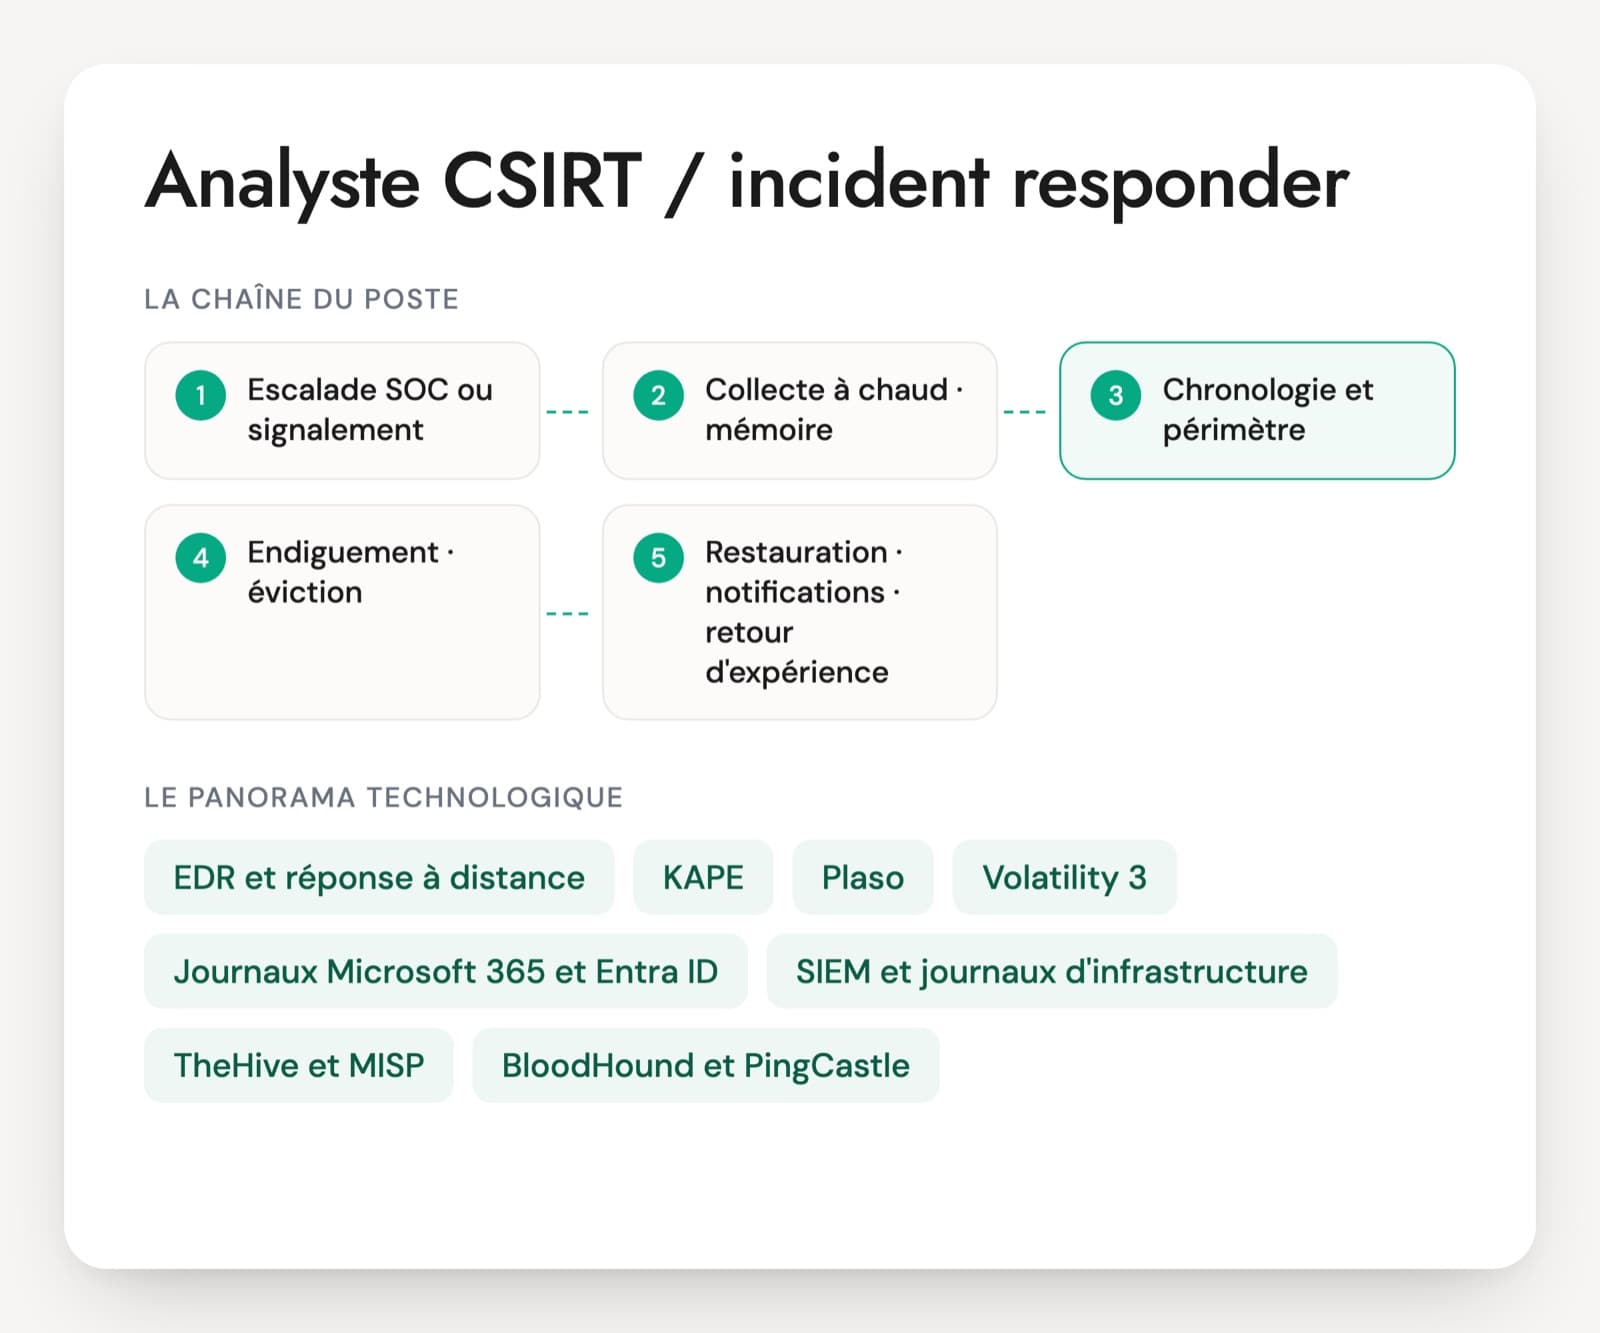
Les agents installés sur les postes et serveurs (Microsoft Defender for Endpoint, CrowdStrike Falcon, SentinelOne, HarfangLab…). Pendant un incident, ils servent à isoler une machine à distance, à collecter des fichiers et à chercher un indicateur sur tout le parc. Le responsable ne les administre pas au quotidien, mais il doit savoir ce qu'ils permettent en urgence.
SIEM et journalisation
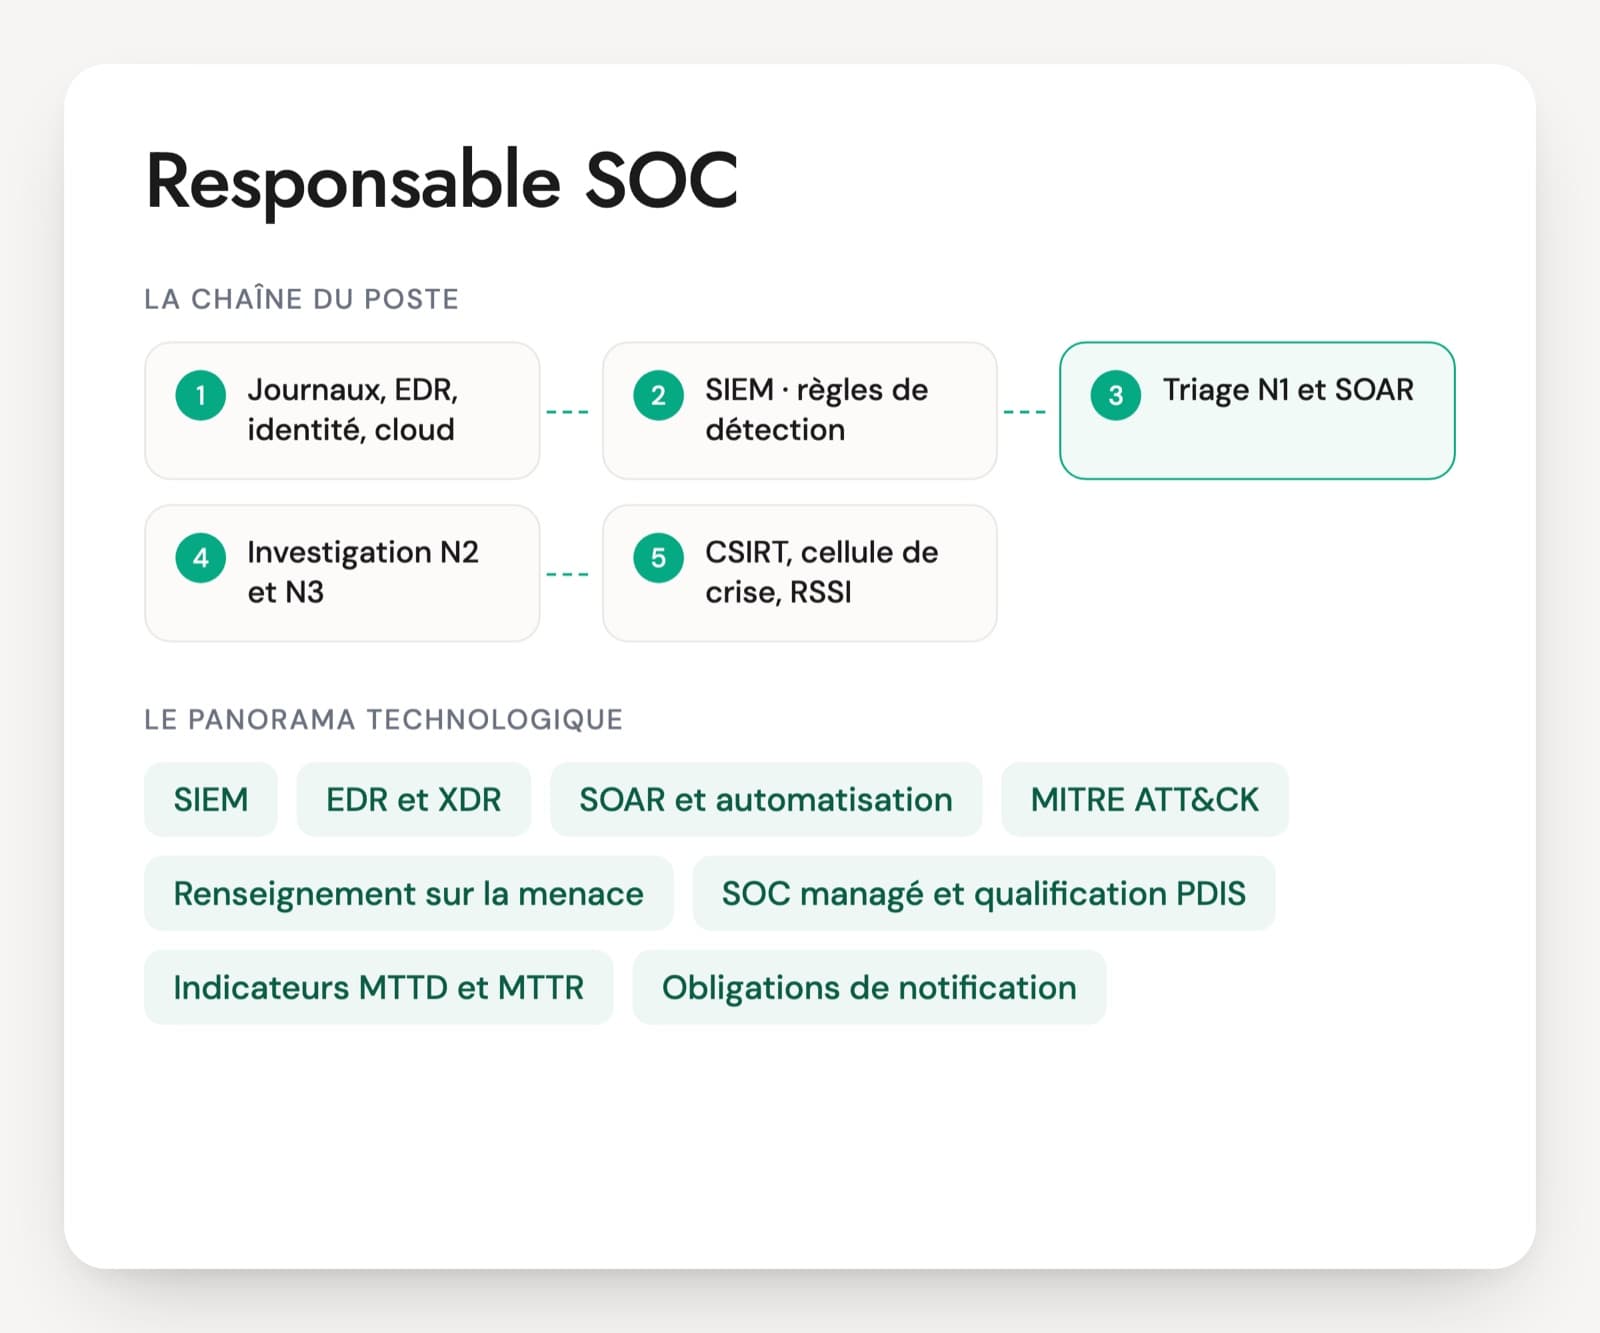
Le SIEM centralise les journaux des contrôleurs de domaine, du VPN, du proxy, du cloud et des EDR. Une investigation ne remonte pas plus loin que la durée de conservation de ces journaux. Le candidat doit dire quelles sources il exige et pour combien de temps.
Collecte forensic : DFIR-ORC, Velociraptor, KAPE
Des outils qui récupèrent rapidement les artefacts utiles d'une machine Windows (journaux, registre, traces d'exécution) sans faire une image complète du disque. DFIR-ORC est publié en open source par l'ANSSI. Ils permettent de trier des dizaines de machines en quelques heures.
TheHive et MISP
TheHive gère les dossiers d'incident : tâches, observables, échanges entre analystes. MISP sert à stocker et à partager des indicateurs de compromission avec d'autres CERT. Beaucoup d'équipes françaises utilisent les deux ensemble.
MITRE ATT&CK
Une base publique qui décrit les techniques des attaquants, de l'accès initial à l'exfiltration. Le CSIRT s'en sert pour décrire un incident dans un langage commun avec le SOC, la CTI et les prestataires, et pour repérer les techniques que l'entreprise ne détecte pas.
NIST SP 800-61 et ISO/IEC 27035
Les deux référentiels de gestion des incidents les plus cités. La révision 3 du NIST SP 800-61, publiée en avril 2025, rattache la réponse à incident au NIST Cybersecurity Framework 2.0. Un candidat qui cite encore seulement les quatre phases de la version de 2012 n'a pas suivi la mise à jour.
Cadre de notification : NIS2, DORA, RGPD
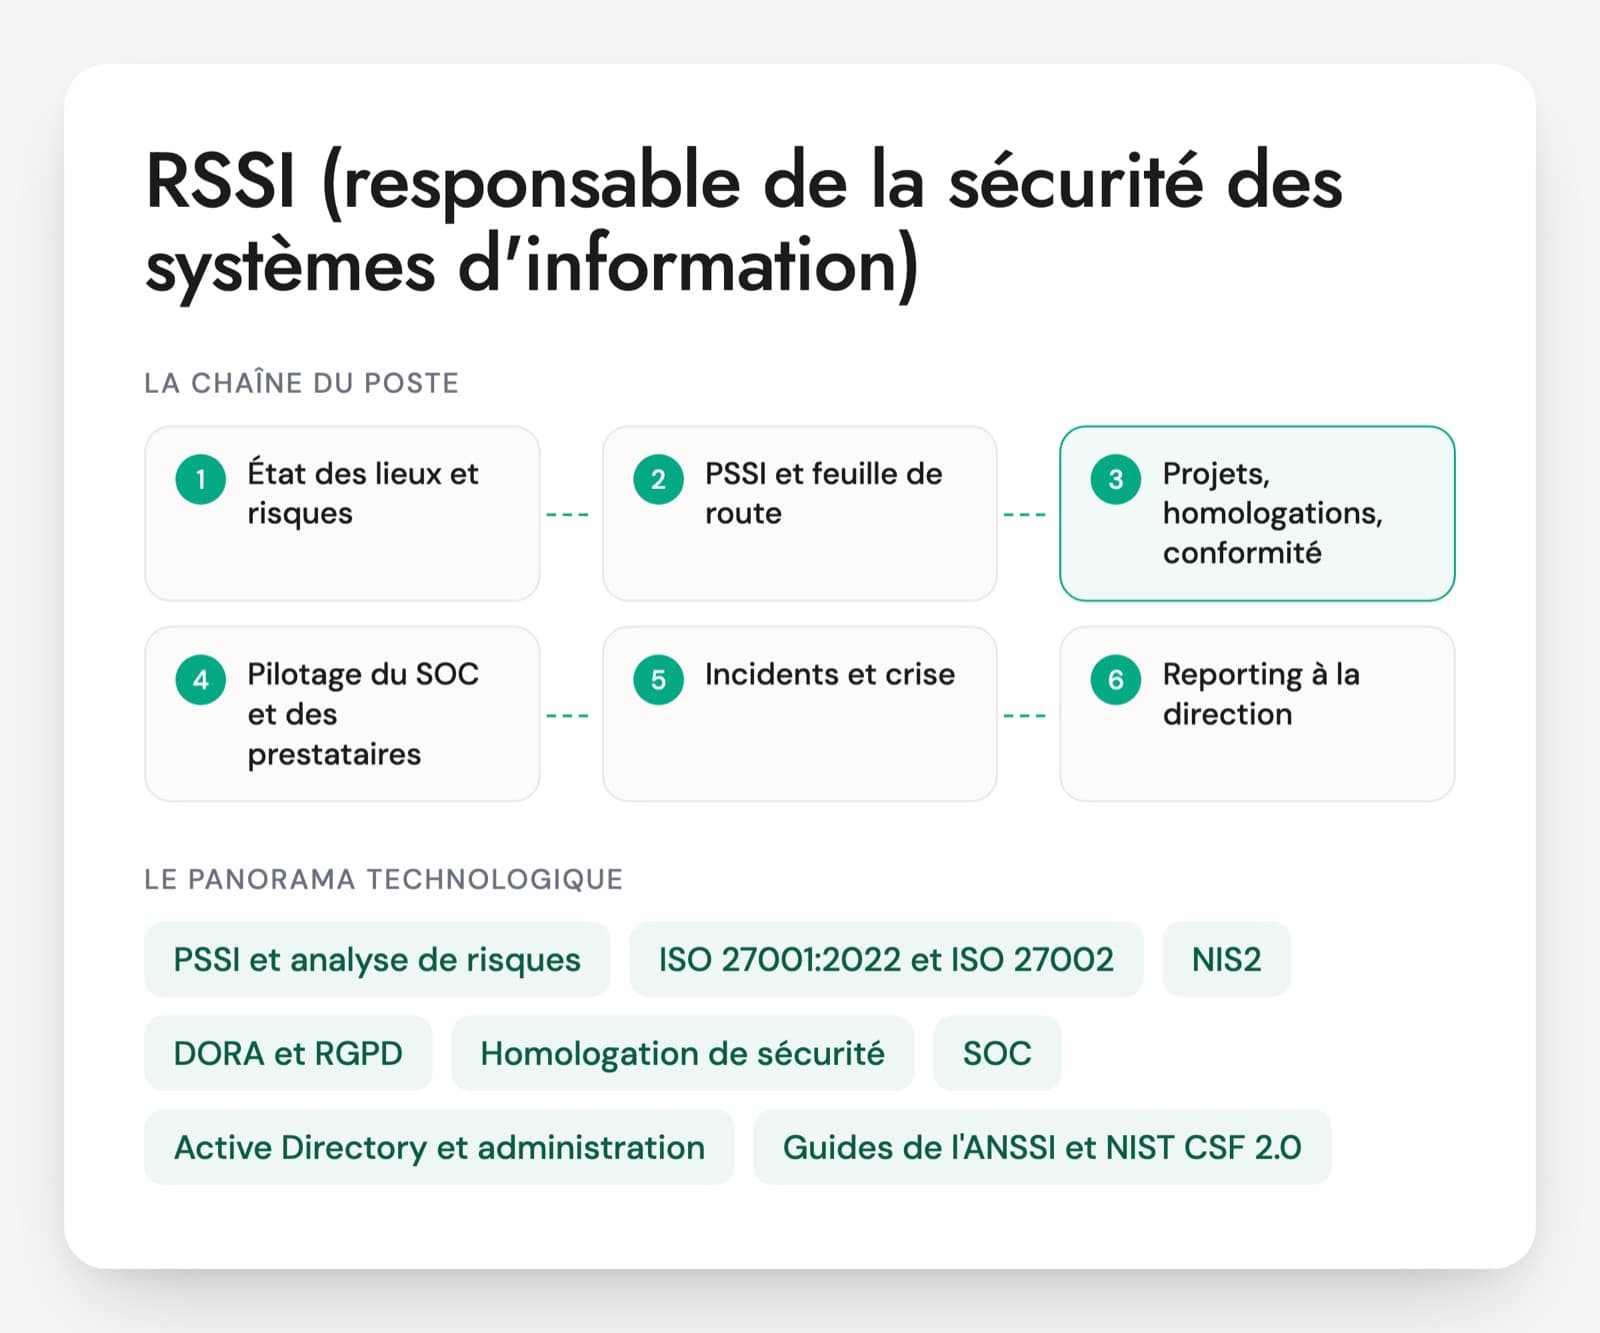
Trois textes qui fixent des délais pour prévenir les autorités : la directive NIS2 pour les entités qu'elle couvre, le règlement DORA pour les entités financières, le RGPD pour les violations de données personnelles. Le responsable CSIRT prépare les notifications, la direction les signe.
Le poste dépend de l'organisation autour de lui. Dans une entreprise qui a son propre SOC, le responsable CSIRT reçoit les incidents qualifiés et pilote la suite. Quand la détection est confiée à un prestataire, il doit en plus suivre ce contrat et reprendre la main vite. Chez un prestataire de réponse à incident, il gère des missions chez plusieurs clients, chiffre des interventions et encadre des experts forensic et malware. Dans tous les cas, il rend compte au RSSI et travaille avec la direction, le juridique, la communication et le responsable de la continuité d'activité. Les offres demandent en général plusieurs années en SOC, CERT ou réponse à incident, et souvent l'expérience d'un prestataire à piloter.
Ce que l'entretien doit établir chez un responsable CERT
- Organisation de la capacité de réponse
- Pilotage technique d'un incident majeur
- Conduite de crise et exercices
- Notifications et relations externes
- Lecture des preuves d'investigation
- Retours d'expérience et pilotage de l'équipe
Cinq situations d'entretien pour un responsable CSIRT
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · senior
Lundi 9 h, le SOC escalade un chiffrement en cours sur trois serveurs de fichiers. Le prestataire du retainer arrive dans quatre heures. Comment répartissez-vous les rôles de vos cinq analystes dans la première heure ?
Une bonne réponseIl prend le pilotage et ne touche plus au clavier. Un analyste tient la main courante horodatée hors du SI touché. Deux mènent l'endiguement : isolation des machines par l'EDR plutôt qu'extinction, protection des sauvegardes, coupure des accès distants si le point d'entrée est inconnu. Un autre mesure le périmètre et lance la collecte, le dernier fait le lien avec le SOC et prépare l'arrivée du prestataire. Lui-même prévient la chaîne de décision, réunit la cellule de crise et fixe un premier point de situation à heure précise.
Signal d'alerteTout le monde sur les serveurs, lui compris, sans personne pour noter les décisions ni prévenir la direction. Ou attendre le prestataire pour confiner.
Question 2 · senior
Une filiale soumise à NIS2 et une entité financière soumise à DORA sont touchées par le même incident. Quels délais de notification surveillez-vous ?
Une bonne réponsePour NIS2, la directive prévoit une alerte précoce sous 24 heures, une notification sous 72 heures et un rapport final sous un mois. Pour DORA, une notification initiale dans les quatre heures après la classification comme incident majeur et au plus tard 24 heures après en avoir eu connaissance (règlement délégué (UE) 2025/301), un rapport intermédiaire sous 72 heures, un rapport final sous un mois, à l'autorité financière compétente. Si des données personnelles sont touchées, la CNIL sous 72 heures. Un bon profil a préparé ce tableau par entité avant l'incident et vérifie l'état de la loi française de transposition de NIS2.
Signal d'alerte« On prévient l'ANSSI » pour tout le groupe, sans distinguer les textes. Ou attendre la fin de l'investigation pour notifier.
Question 3 · confirmé à senior
Le prestataire conclut que l'attaquant est entré par le VPN. Quelles preuves demandez-vous avant d'accepter cette conclusion ?
Une bonne réponseLa connexion initiale dans les journaux du VPN (compte, adresse IP, date), le lien avec une vulnérabilité connue du boîtier ou un identifiant volé, et une chronologie cohérente avec les premières actions sur le réseau vues dans l'EDR et l'Active Directory. Il vérifie aussi jusqu'où remontent les journaux : sans activité plus ancienne visible, la conclusion reste une hypothèse.
Signal d'alerteAccepter la conclusion sans chronologie, ou partir du principe que « c'est toujours le VPN ».
Question 4 · senior
La messagerie et Teams sont inaccessibles, et le directeur général veut savoir quand l'activité reprendra. Comment organisez-vous la cellule de crise ?
Une bonne réponseUne cellule décisionnelle (direction, juridique, communication, métiers) séparée de la cellule opérationnelle technique, avec un point de situation à heure fixe. Des moyens de communication préparés hors du SI. Il distingue ce qui est établi, ce qui est supposé et la prochaine échéance, et demande aux métiers l'ordre de priorité des applications à rétablir.
Signal d'alerteLe responsable CSIRT présent dans toutes les réunions, et plus personne pour piloter la technique. Une date de reprise promise sans base.
Question 5 · senior
Vous arrivez dans un groupe sans CSIRT, avec un SOC externalisé et aucun contrat de réponse à incident. Que mettez-vous en place les trois premiers mois ?
Une bonne réponseUn état des lieux : actifs critiques, journaux réellement disponibles, ce que couvre le contrat du SOC. Puis un retainer avec un prestataire qualifié et des délais écrits, une astreinte avec une chaîne d'escalade, des playbooks pour trois ou quatre scénarios (rançongiciel, compromission de messagerie, fuite de données), un annuaire de crise hors du SI et un premier exercice pour tester le tout.
Signal d'alerteCommencer par acheter un outil, ou par une politique de quatre-vingts pages que personne ne lira pendant un incident.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Responsable CSIRT : les questions fréquentes
Quelle différence entre un responsable CSIRT et un responsable SOC ?
Le responsable SOC dirige la détection : surveillance des alertes, règles du SIEM, analystes de niveau 1 à 3, souvent en 24 heures sur 24. Le responsable CSIRT prend le relais quand une alerte devient un incident confirmé. Il pilote l'investigation, l'endiguement, la cellule de crise et les notifications. Dans les petites structures, une seule personne tient les deux rôles. Dans ce cas, l'entretien vérifie les deux métiers, car on en maîtrise rarement autant l'un que l'autre.
Faut-il avoir été analyste forensic pour diriger un CSIRT ?
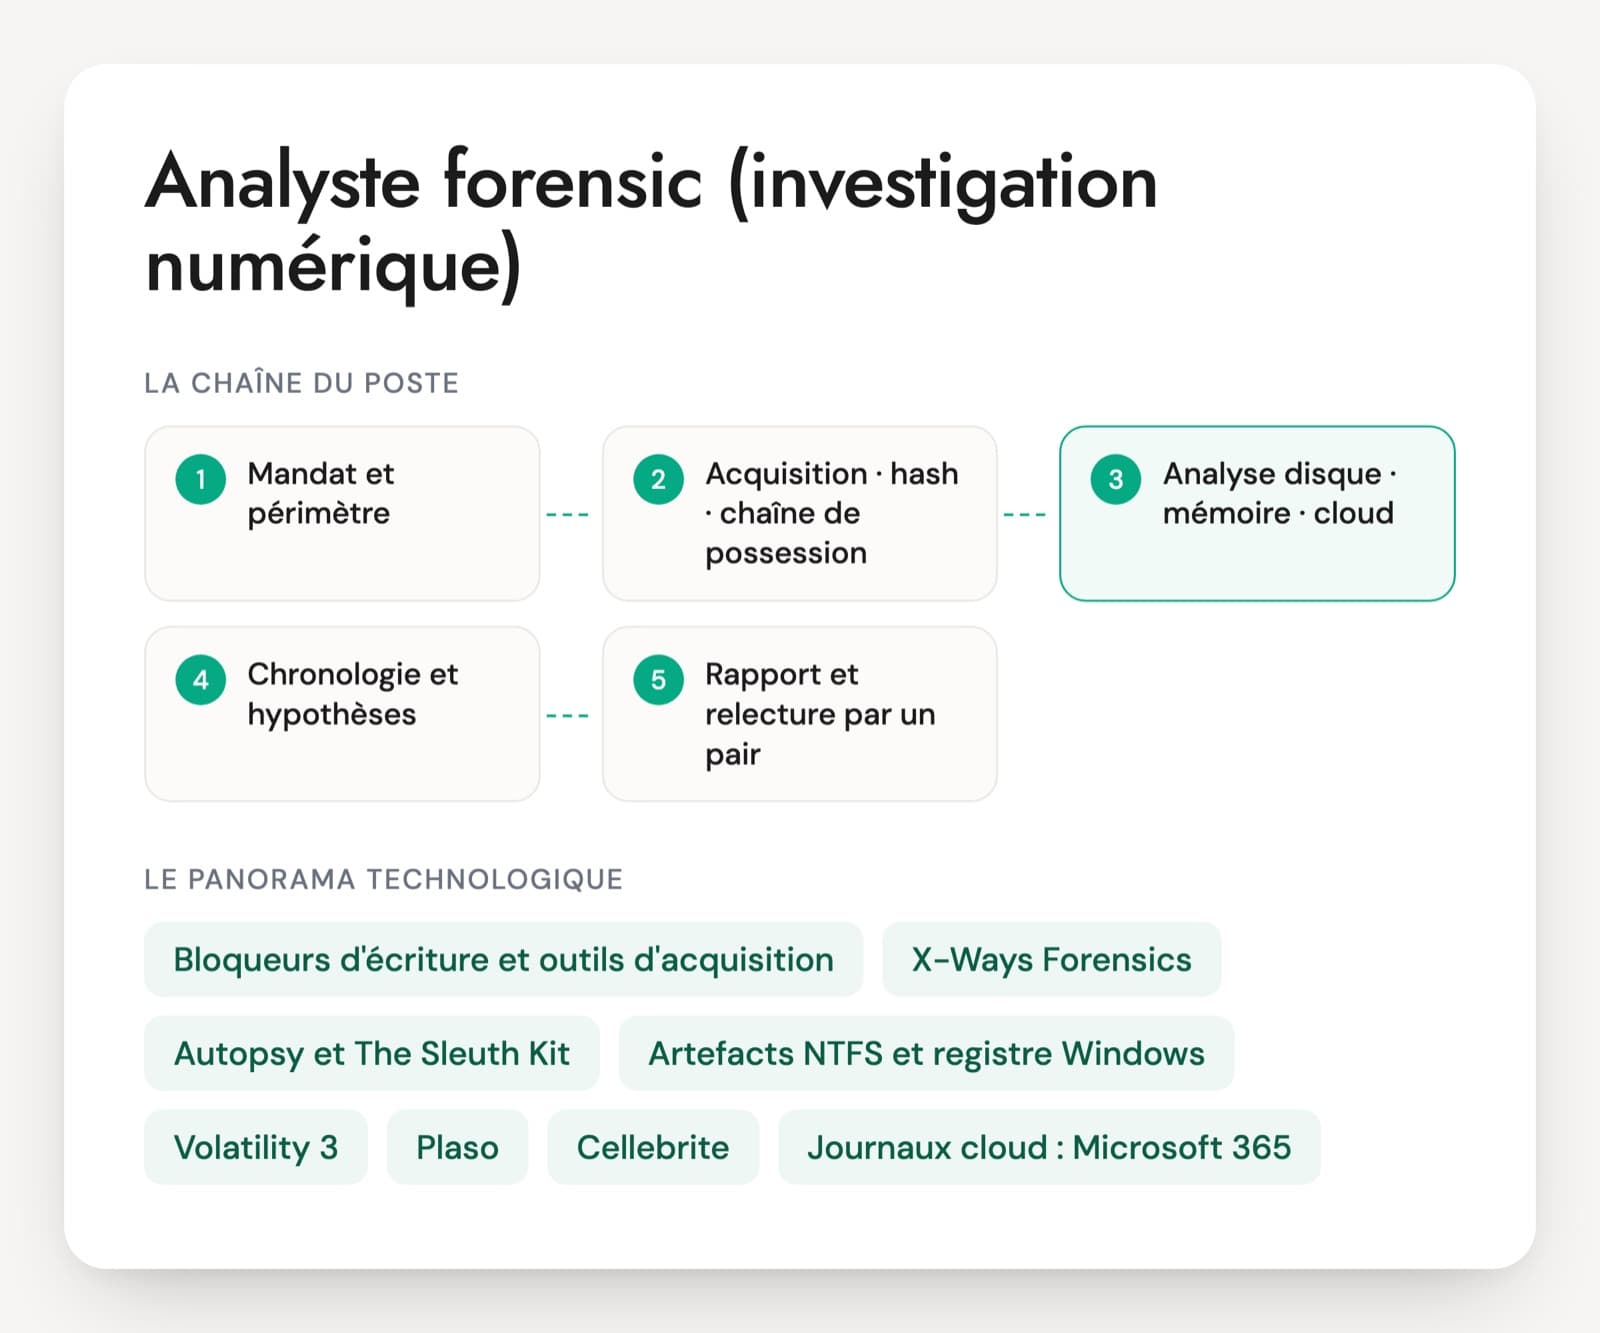
Pas forcément, mais il faut savoir lire le travail des analystes. Un responsable qui n'a jamais construit une chronologie d'attaque aura du mal à juger le rapport d'un prestataire ou à contester une conclusion trop rapide. La plupart des profils viennent de la réponse à incident, du SOC ou du pentest. Le commentaire d'un extrait de chronologie réel montre vite s'il sait repérer ce qui manque.
Quelles certifications regarder sur le CV d'un responsable CERT ?
Côté technique, les certifications GIAC de réponse à incident et de forensic (GCIH, GCFA, GCFE) reviennent souvent dans les offres. Côté organisation, une certification ISO/IEC 27035 ou un CISSP montrent une culture de la gestion des incidents et de la sécurité. Aucune ne prouve qu'une personne a tenu une crise. Ce qui compte, ce sont les incidents majeurs pilotés, leur durée et ce que la personne y a décidé elle-même.
Comment mettre un responsable CSIRT en situation pendant l'entretien ?
Un test technique de forensic a peu d'intérêt pour ce poste. Mieux vaut une simulation de crise de vingt minutes : le jury lit un scénario, puis ajoute des événements toutes les quelques minutes (un journaliste appelle, les sauvegardes sont chiffrées, l'assureur demande un rapport). L'évaluation porte sur l'ordre des décisions, les délais de notification cités et la façon dont la personne sépare faits et hypothèses. Le cas du PDF suit ce format.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.