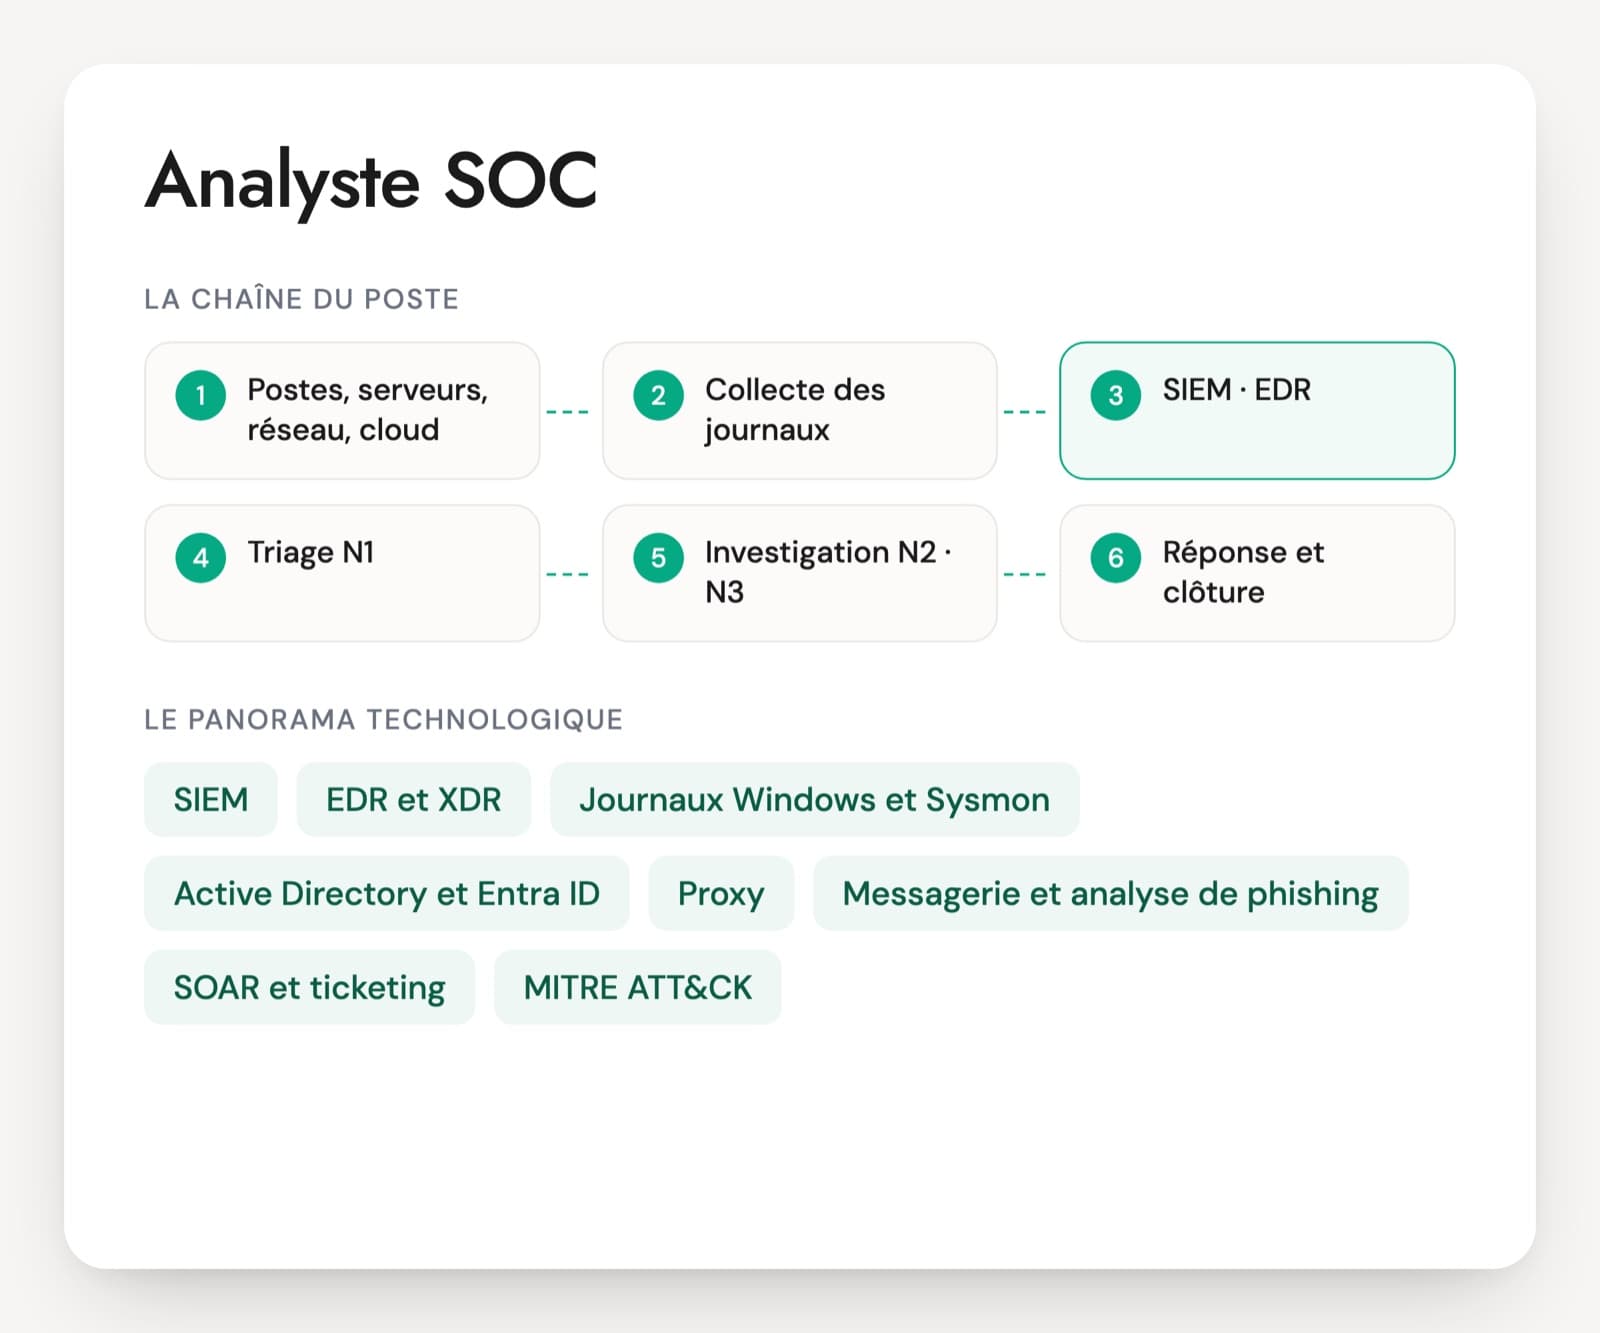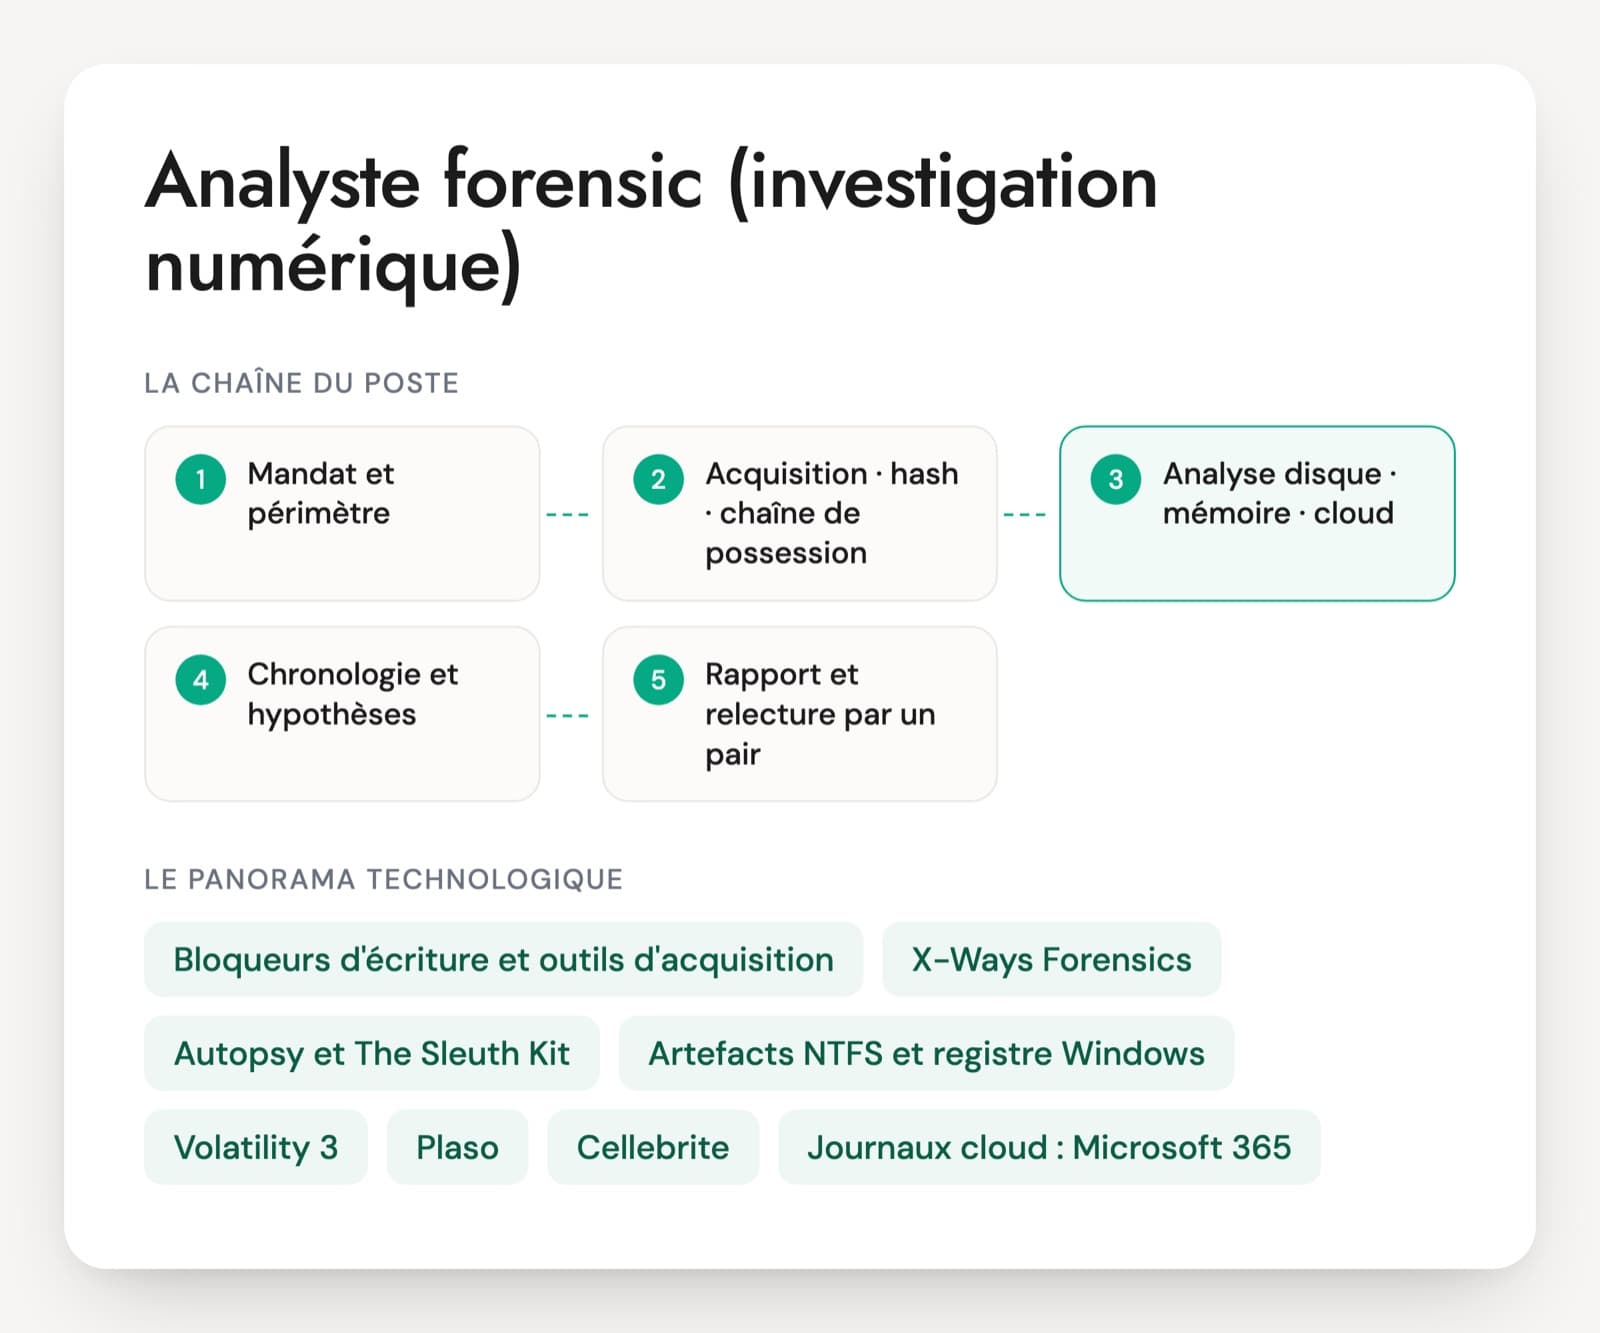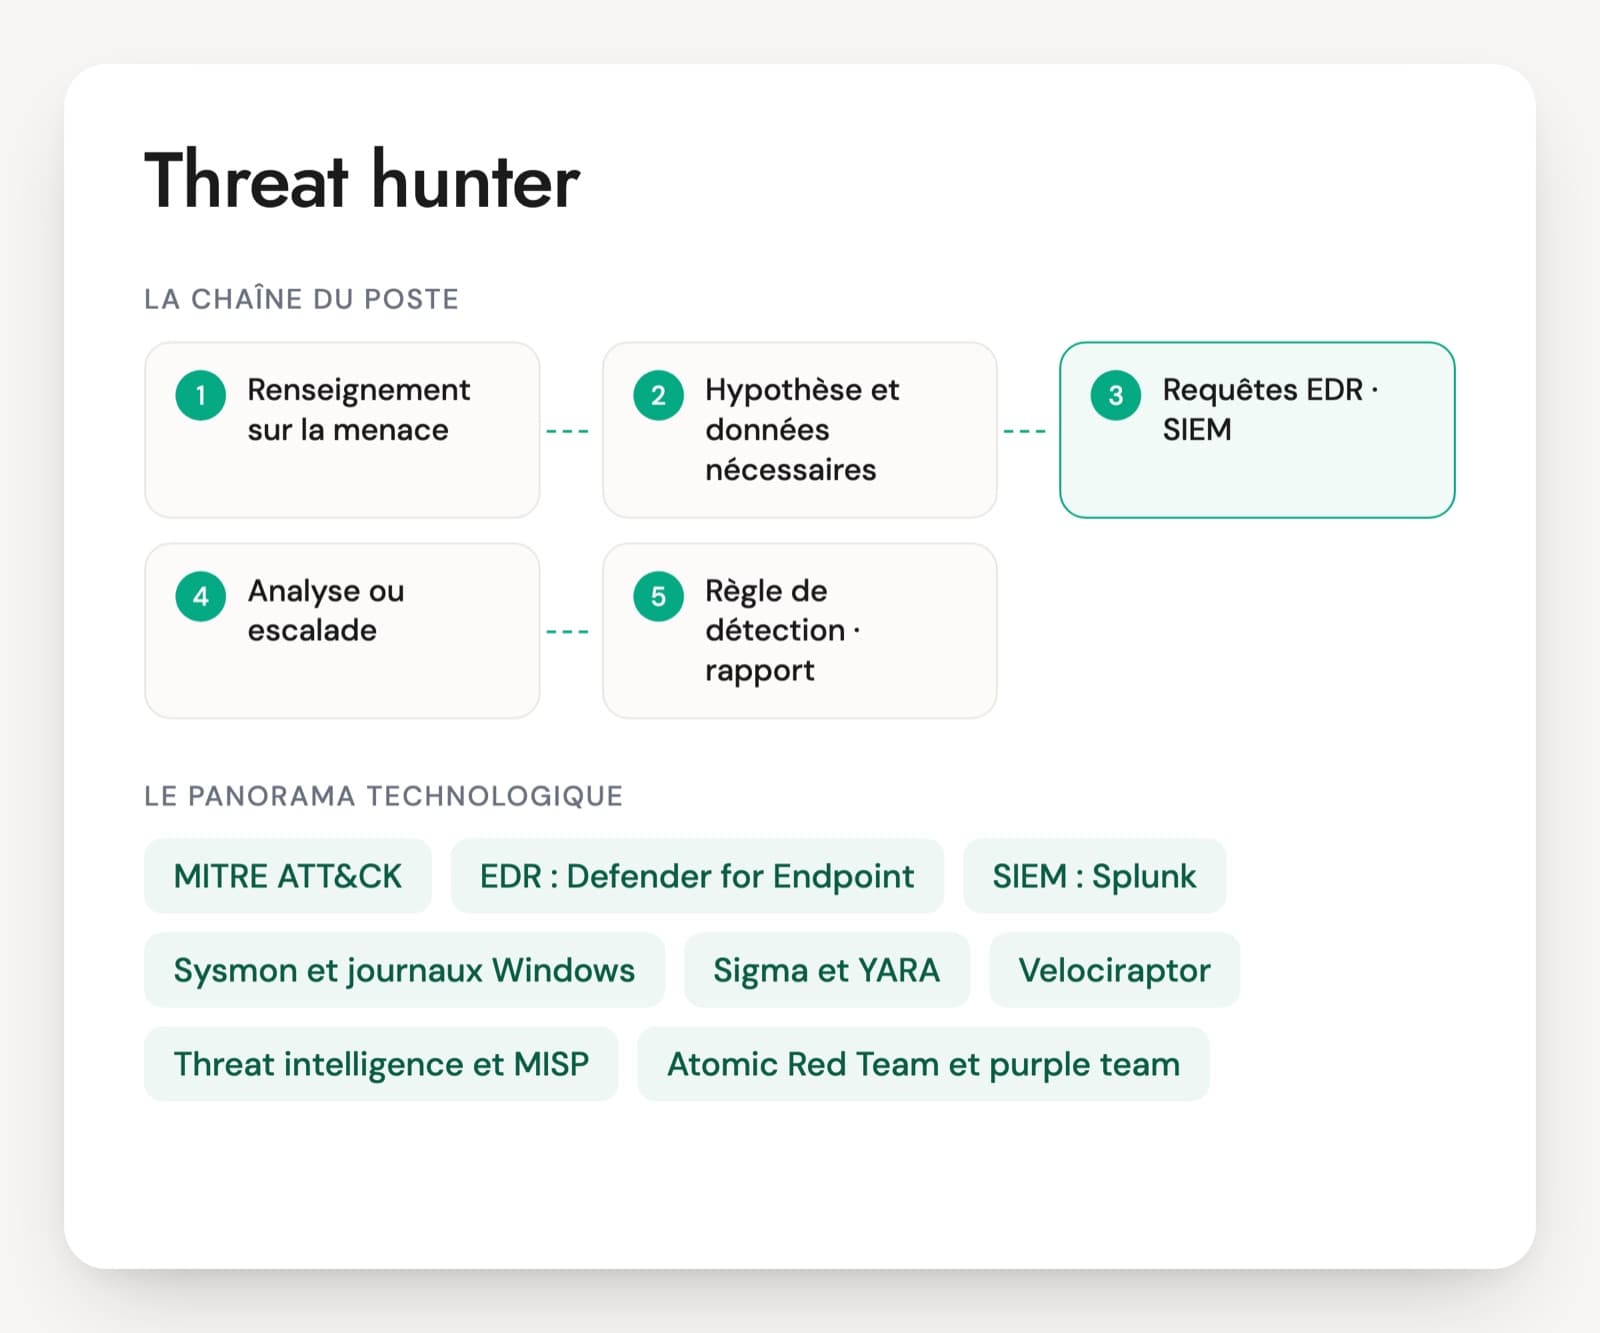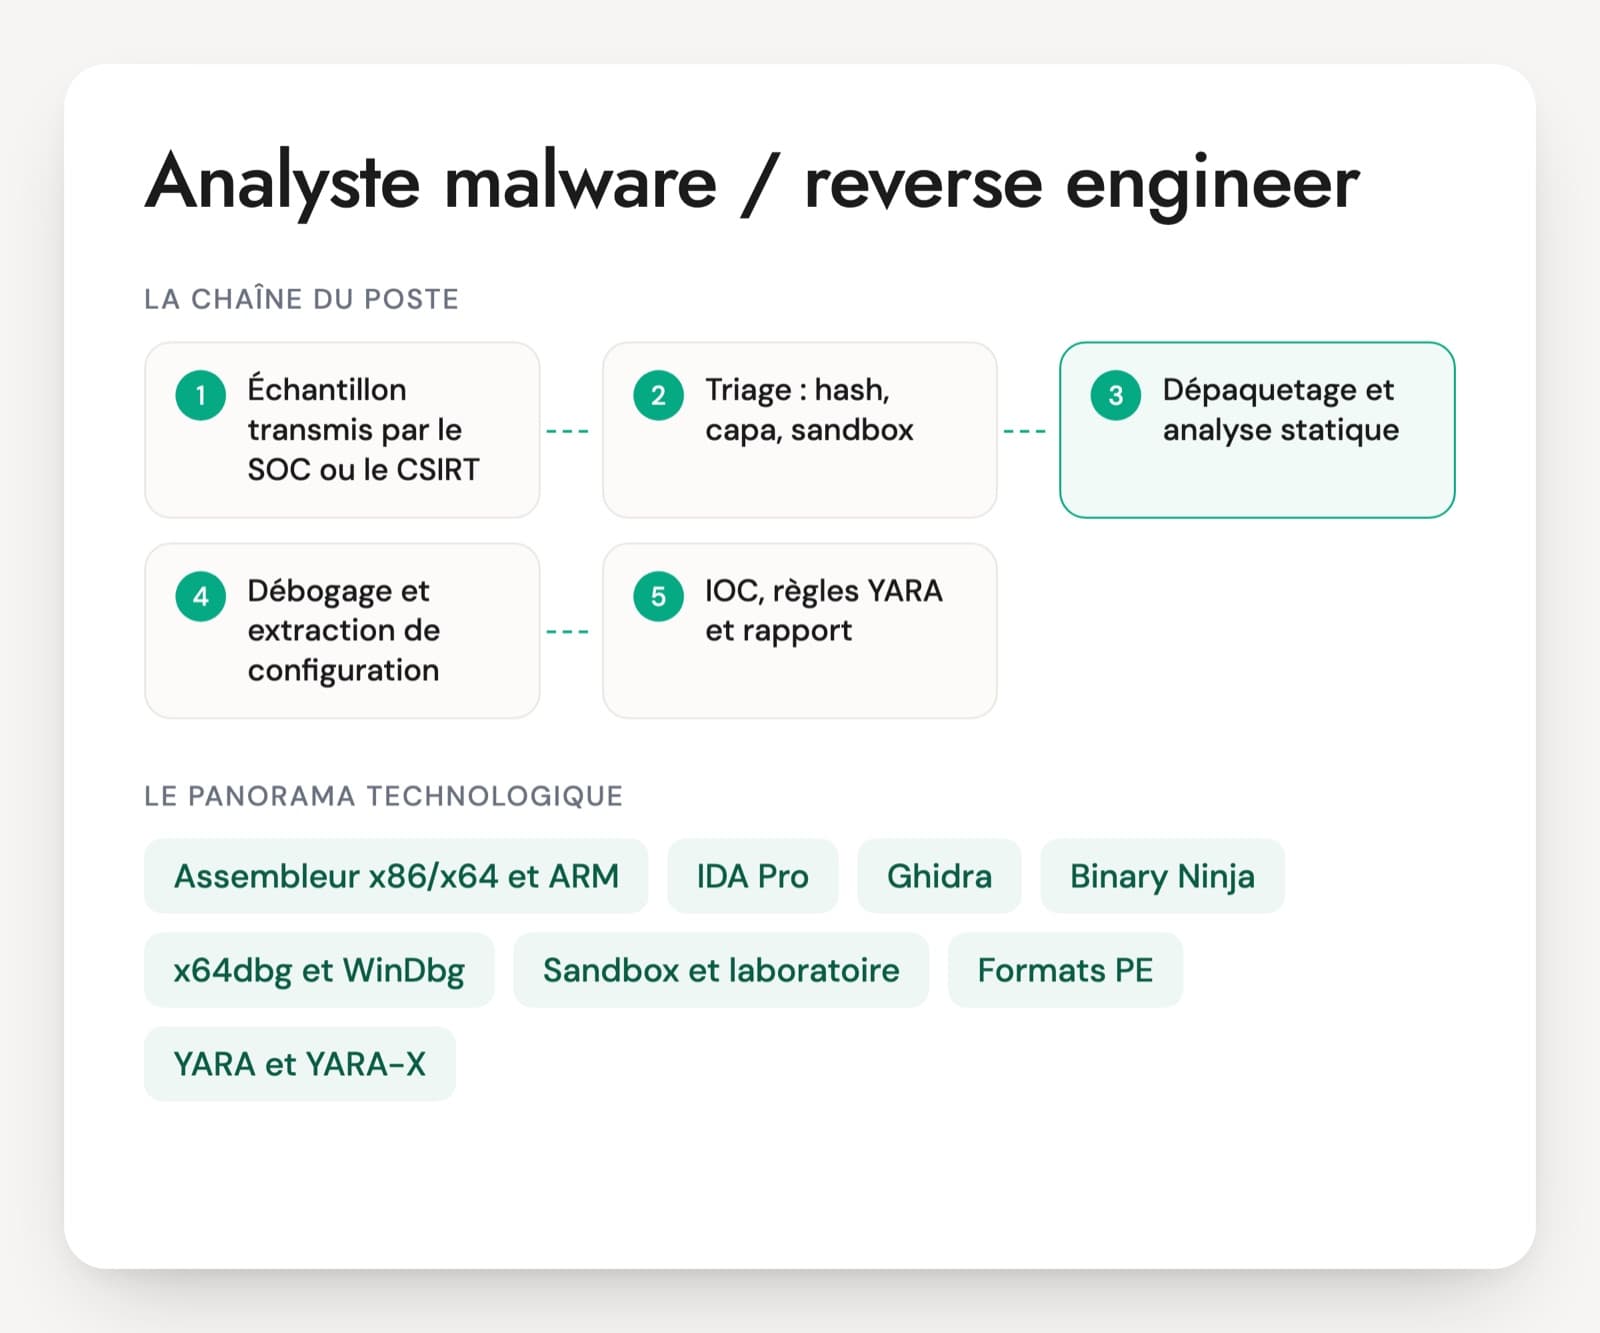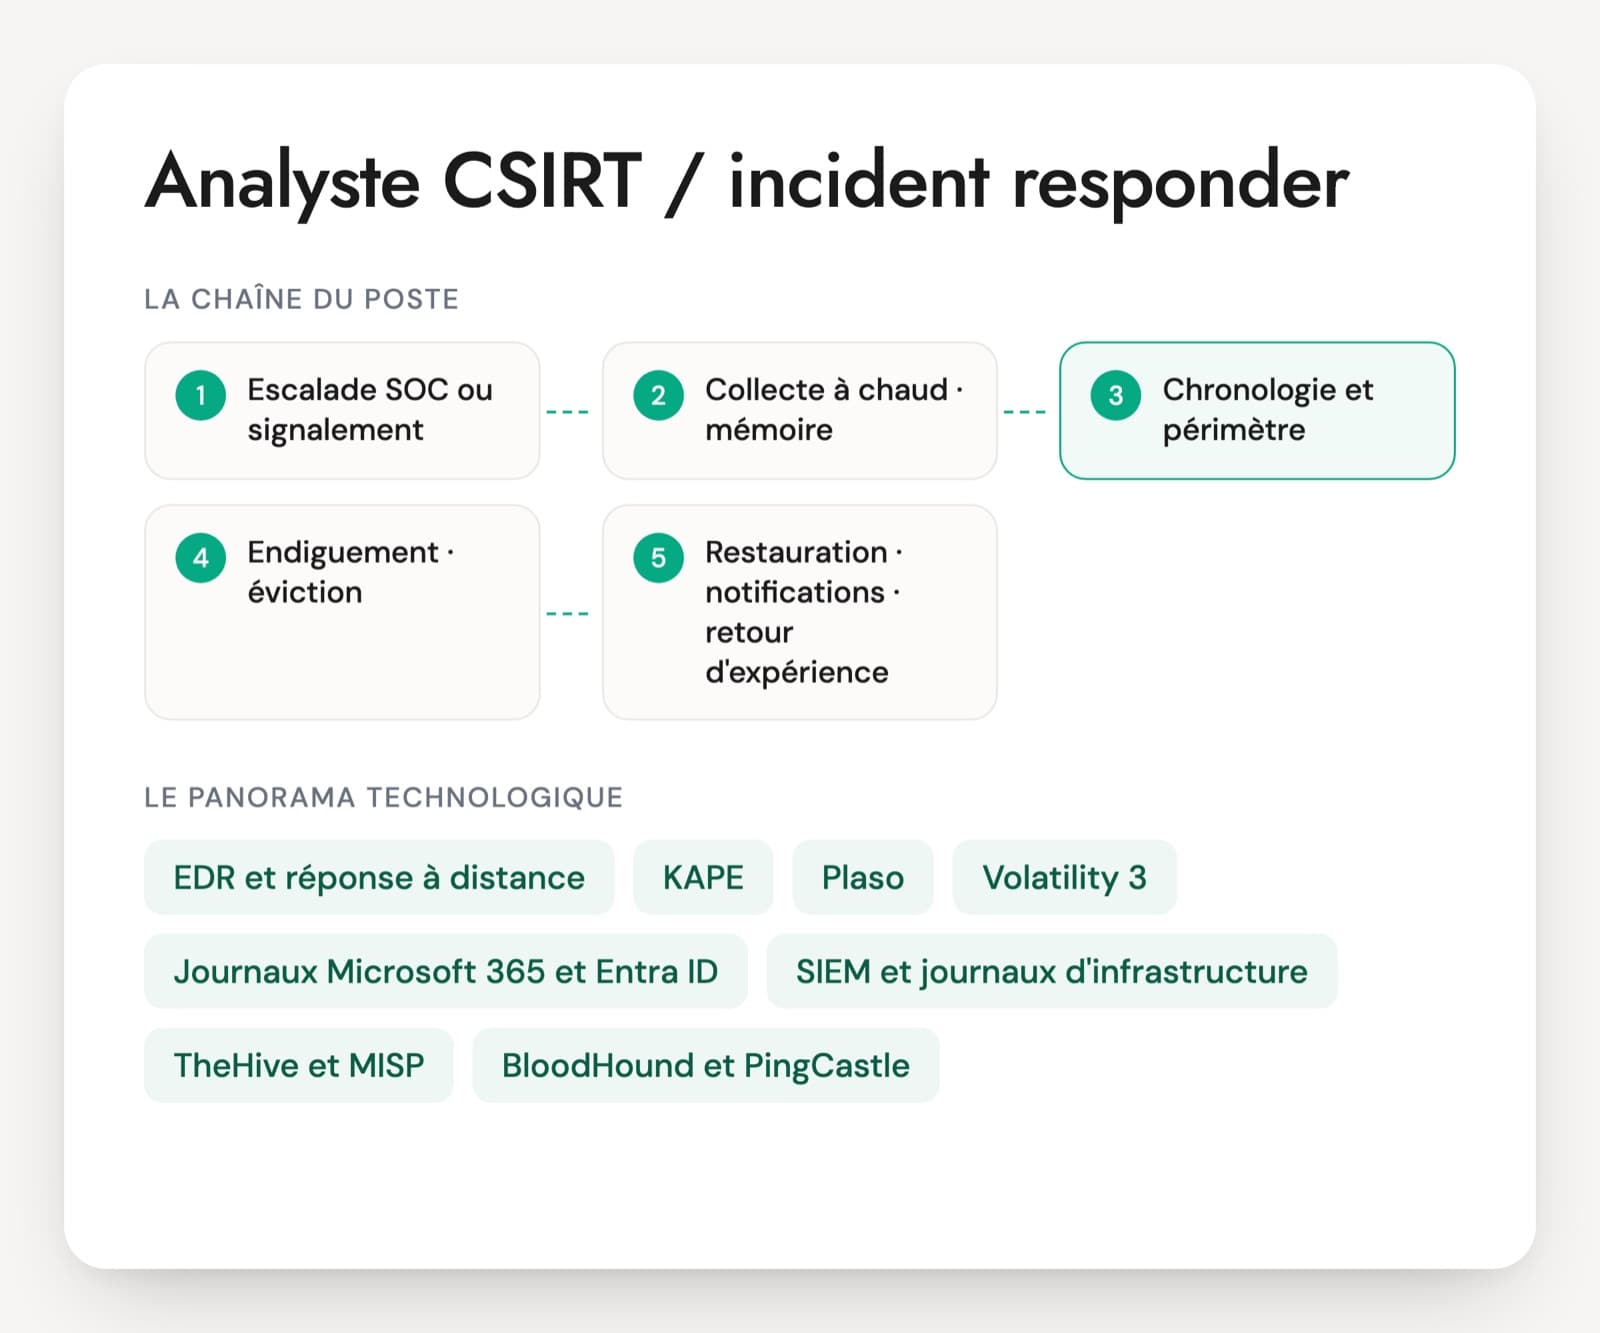
Sur le terrain, l'analyste CSIRT intervient sur une machine compromise, puis sur quarante, puis sur un domaine Active Directory entier. Il collecte à chaud avec KAPE, Velociraptor ou DFIR-ORC, l'outil publié par l'ANSSI, lit les journaux Windows et Microsoft 365, et coordonne l'endiguement avec les équipes d'exploitation. Le poste existe dans les CERT internes et chez les prestataires de réponse à incident, dont certains sont qualifiés PRIS par l'ANSSI.
Les CV mélangent souvent SOC et réponse à incident. Un analyste qui a traité des alertes pendant trois ans n'a pas forcément conduit une éviction coordonnée ni restauré un système d'information après un chiffrement. L'entretien porte sur un incident précis : comment il a été détecté, ce qui a été collecté, la chronologie établie, le moment où l'attaquant a été coupé. Les dates, les identifiants d'événements et les erreurs commises rendent un récit crédible.
La rigueur compte aussi : journal d'incident tenu dès la première minute, horodatage en UTC, captures mémoire avant redémarrage. Le PDF ajoute un cas de 20 minutes sur un rançongiciel découvert un vendredi à 23 h.
Les outils de collecte et d'analyse d'un analyste CSIRT
EDR et réponse à distance
Defender for Endpoint, CrowdStrike Falcon ou SentinelOne permettent d'isoler une machine du réseau, de lancer des commandes et de récupérer des fichiers à distance. C'est le premier geste d'endiguement. La personne doit savoir ce que l'isolement coupe et ce qu'il laisse passer.
KAPE, Velociraptor et DFIR-ORC
Trois outils de collecte ciblée d'artefacts sur les postes Windows : journaux, registre, MFT, Prefetch, historiques. KAPE est distribué par Kroll, Velociraptor est open source et maintenu par Rapid7, DFIR-ORC est publié en open source par l'ANSSI. Ils évitent de copier des disques entiers.
Plaso, outils d'Eric Zimmerman, Hayabusa
Les outils qui transforment les artefacts en chronologie lisible. Plaso assemble des dizaines de sources, les outils d'Eric Zimmerman lisent chaque artefact Windows, Hayabusa et Chainsaw signalent vite les événements suspects dans les journaux. La chronologie est le livrable central d'une investigation.
Volatility 3
Le cadre d'analyse de la mémoire vive. Il liste les processus, les connexions réseau, les modules injectés et les lignes de commande depuis une capture. Il ne sert que si la capture a été faite avant le redémarrage de la machine.
Journaux Microsoft 365 et Entra ID
Le journal d'audit unifié de Purview et les journaux de connexion d'Entra ID retracent connexions, règles de boîte de réception, accès aux mails et consentements d'applications. Leur rétention dépend de la licence : 180 jours en Audit Standard. Une investigation de messagerie commence par leur export.
SIEM et journaux d'infrastructure
Splunk, Sentinel ou QRadar conservent les journaux du VPN, du pare-feu, du proxy et des contrôleurs de domaine sur des mois. L'analyste CSIRT y remonte l'arrivée de l'attaquant, souvent bien antérieure au jour de la découverte.
TheHive et MISP
TheHive gère les dossiers d'incident, les tâches et les observables. MISP stocke et partage les indicateurs de compromission avec d'autres équipes et CERT. Les deux sont répandus dans les équipes françaises.
BloodHound et PingCastle
BloodHound cartographie les chemins d'attaque dans Active Directory, PingCastle audite sa configuration. Pendant un incident, ils montrent ce qu'un compte volé permettait d'atteindre et les faiblesses à corriger avant de rouvrir.
L'analyste CSIRT travaille dans un CERT interne, dans le CSIRT d'un groupe ou chez un prestataire qui intervient chez ses clients en urgence, avec astreinte. Les annonces citent EDR, SIEM, CTI, MITRE ATT&CK, investigation Windows et Linux, Active Directory, parfois Azure et AWS, et des certifications GIAC (GCIH, GCFA). Les prestataires qualifiés PRIS par l'ANSSI suivent un référentiel dont la version 3.2, publiée en octobre 2025, intègre la gestion de crise. Le junior commence par la collecte et l'analyse sous supervision. Le senior conduit l'incident, l'éviction et le dialogue avec la direction.
Les compétences à vérifier chez un incident responder
- Conduite et coordination de la réponse
- Collecte à chaud et artefacts Windows
- Rançongiciel de bout en bout
- Active Directory compromis et éviction
- Microsoft 365 et Entra ID
- Notifications, rapports et partage d'IOC
Cinq questions d'entretien d'analyste CSIRT et les réponses attendues
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Lundi 8 h, l'EDR signale un outil d'administration à distance inconnu sur trois serveurs. Que faites-vous dans la première heure ?
Une bonne réponseIl qualifie d'abord : quel binaire, installé quand, par quel compte, qui communique avec quoi. Il ouvre un dossier d'incident horodaté, prévient le responsable selon la procédure et lance une collecte des artefacts sur les trois serveurs avant toute action. Il cherche le même binaire et le même compte sur tout le parc, puis propose un endiguement proportionné (isolement réseau par l'EDR, blocage de la destination) en vérifiant l'impact métier des serveurs avec leurs responsables.
Signal d'alerteDésinstaller l'outil et redémarrer les serveurs tout de suite, ce qui efface la mémoire et prévient l'attaquant. Ou attendre la réunion de 10 h pour décider.
Question 2 · confirmé
Vous devez collecter des preuves sur 40 postes Windows suspects. Quels outils utilisez-vous, et que récupérez-vous ?
Une bonne réponseUne collecte ciblée plutôt que des copies complètes de disque : KAPE, Velociraptor ou DFIR-ORC (l'outil de collecte publié par l'ANSSI), ou la fonction de réponse à distance de l'EDR. Il récupère les journaux d'événements, la base de registre, la MFT et le journal USN, Prefetch, Amcache, SRUM, les tâches planifiées, les historiques PowerShell et des navigateurs, et une capture mémoire sur les postes les plus suspects. Il calcule les hash des collectes et note qui les a faites et quand.
Signal d'alerteUne copie complète des 40 disques avant de commencer l'analyse, qui prend des jours, ou une collecte faite à la main avec un compte administrateur du domaine sur chaque poste.
Question 3 · senior
Vendredi 23 h, des fichiers chiffrés apparaissent sur un partage et une note de rançon est déposée. Quelles sont vos actions des deux premières heures ?
Une bonne réponseCouper la propagation : isolement des machines touchées par l'EDR, coupure des flux entre sites ou vers les sauvegardes, désactivation des comptes manifestement utilisés. Protéger les sauvegardes, les vérifier hors ligne et ne rien restaurer pour l'instant. Préserver les preuves (pas d'effacement, captures mémoire si possible), identifier la souche à partir de la note et des extensions, ouvrir la cellule de crise avec un journal tenu en continu. Prévenir la direction, l'assureur s'il y a un contrat, et préparer les signalements obligatoires.
Signal d'alerteÉteindre tous les serveurs sans rien conserver, restaurer les sauvegardes dans la nuit sur un réseau encore compromis, ou contacter l'attaquant sans mandat.
Question 4 · senior
Vous avez la preuve que l'attaquant a obtenu les droits d'administrateur du domaine. Comment l'évincez-vous sans qu'il revienne le lendemain ?
Une bonne réponseUne éviction coordonnée, préparée puis exécutée en une seule fenêtre : tant que toute la persistance n'est pas connue, changer un mot de passe ne fait que l'alerter. Le plan couvre la réinitialisation des comptes à privilèges et des comptes de service, la double réinitialisation du mot de passe du compte krbtgt avec un délai entre les deux, la suppression des persistances trouvées (GPO, tâches, comptes créés, délégations, certificats émis par ADCS), la coupure des accès externes et une surveillance renforcée. Il dit quand la reconstruction de l'annuaire devient préférable au nettoyage.
Signal d'alerteRéinitialiser le mot de passe du compte compromis dès sa découverte et déclarer l'incident clos.
Question 5 · confirmé
Un dirigeant signale que des fournisseurs ont reçu de sa part un faux changement de RIB. Comment menez-vous l'investigation dans Microsoft 365 ?
Une bonne réponseJournaux de connexion Entra ID du compte (adresses, pays, appareils, MFA, sessions), journal d'audit unifié : règles de boîte de réception créées pour masquer les réponses, transferts automatiques, accès aux messages (MailItemsAccessed, actif par défaut avec une licence E3 ou E5), envois. Il vérifie les méthodes MFA ajoutées et les applications consenties, révoque les sessions, réinitialise le mot de passe et supprime les règles, puis cherche les autres comptes touchés par la même campagne.
Signal d'alerteChanger le mot de passe et s'arrêter là, sans révoquer les sessions ni chercher les règles de transfert.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Réponse à incident, les questions fréquentes
Analyste SOC et analyste CSIRT, est-ce le même métier ?
Les deux se recoupent, mais le centre de gravité diffère. Le SOC surveille en continu et qualifie les alertes. Le CSIRT prend l'incident confirmé : il collecte les preuves, reconstitue la chronologie, endigue, évince l'attaquant et accompagne la reprise. Dans beaucoup d'équipes, un analyste SOC N3 fait une partie de la réponse. Reste à savoir si le candidat a mené une éviction ou une restauration, ou seulement l'analyse initiale.
Quelles certifications comptent pour un poste en réponse à incident ?
Les certifications GIAC GCIH (gestion d'incident) et GCFA (investigation avancée) reviennent souvent dans les annonces, adossées aux formations SANS. Elles attestent une formation solide, coûteuse, souvent financée par un employeur. Elles ne remplacent pas un incident réel raconté avec précision. Un profil sans certification mais avec plusieurs rançongiciels traités chez un prestataire PRIS vaut souvent davantage.
Comment se déroule la mise en situation d'un analyste CSIRT ?
Un exercice sur table de vingt minutes fonctionne bien : un scénario de rançongiciel ou de compromission de messagerie, et des informations données au fil de l'eau. On y voit l'ordre des actions, les preuves conservées, le moment de l'endiguement. Un test technique sur artefacts peut compléter, par exemple une chronologie à établir depuis un export de journaux. Il reste court : les bons profils sont souvent en astreinte.
Quel niveau d'astreinte et de disponibilité attendre ?
Un incident grave ne respecte pas les horaires de bureau, et un rançongiciel mobilise l'équipe plusieurs jours de suite. Les annonces de prestataires mentionnent souvent une astreinte et des déplacements chez les clients. Le sujet s'aborde dès le premier échange, avec les règles de récupération. Un candidat qui a vécu une crise de plusieurs jours sait décrire comment l'équipe s'est relayée.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.