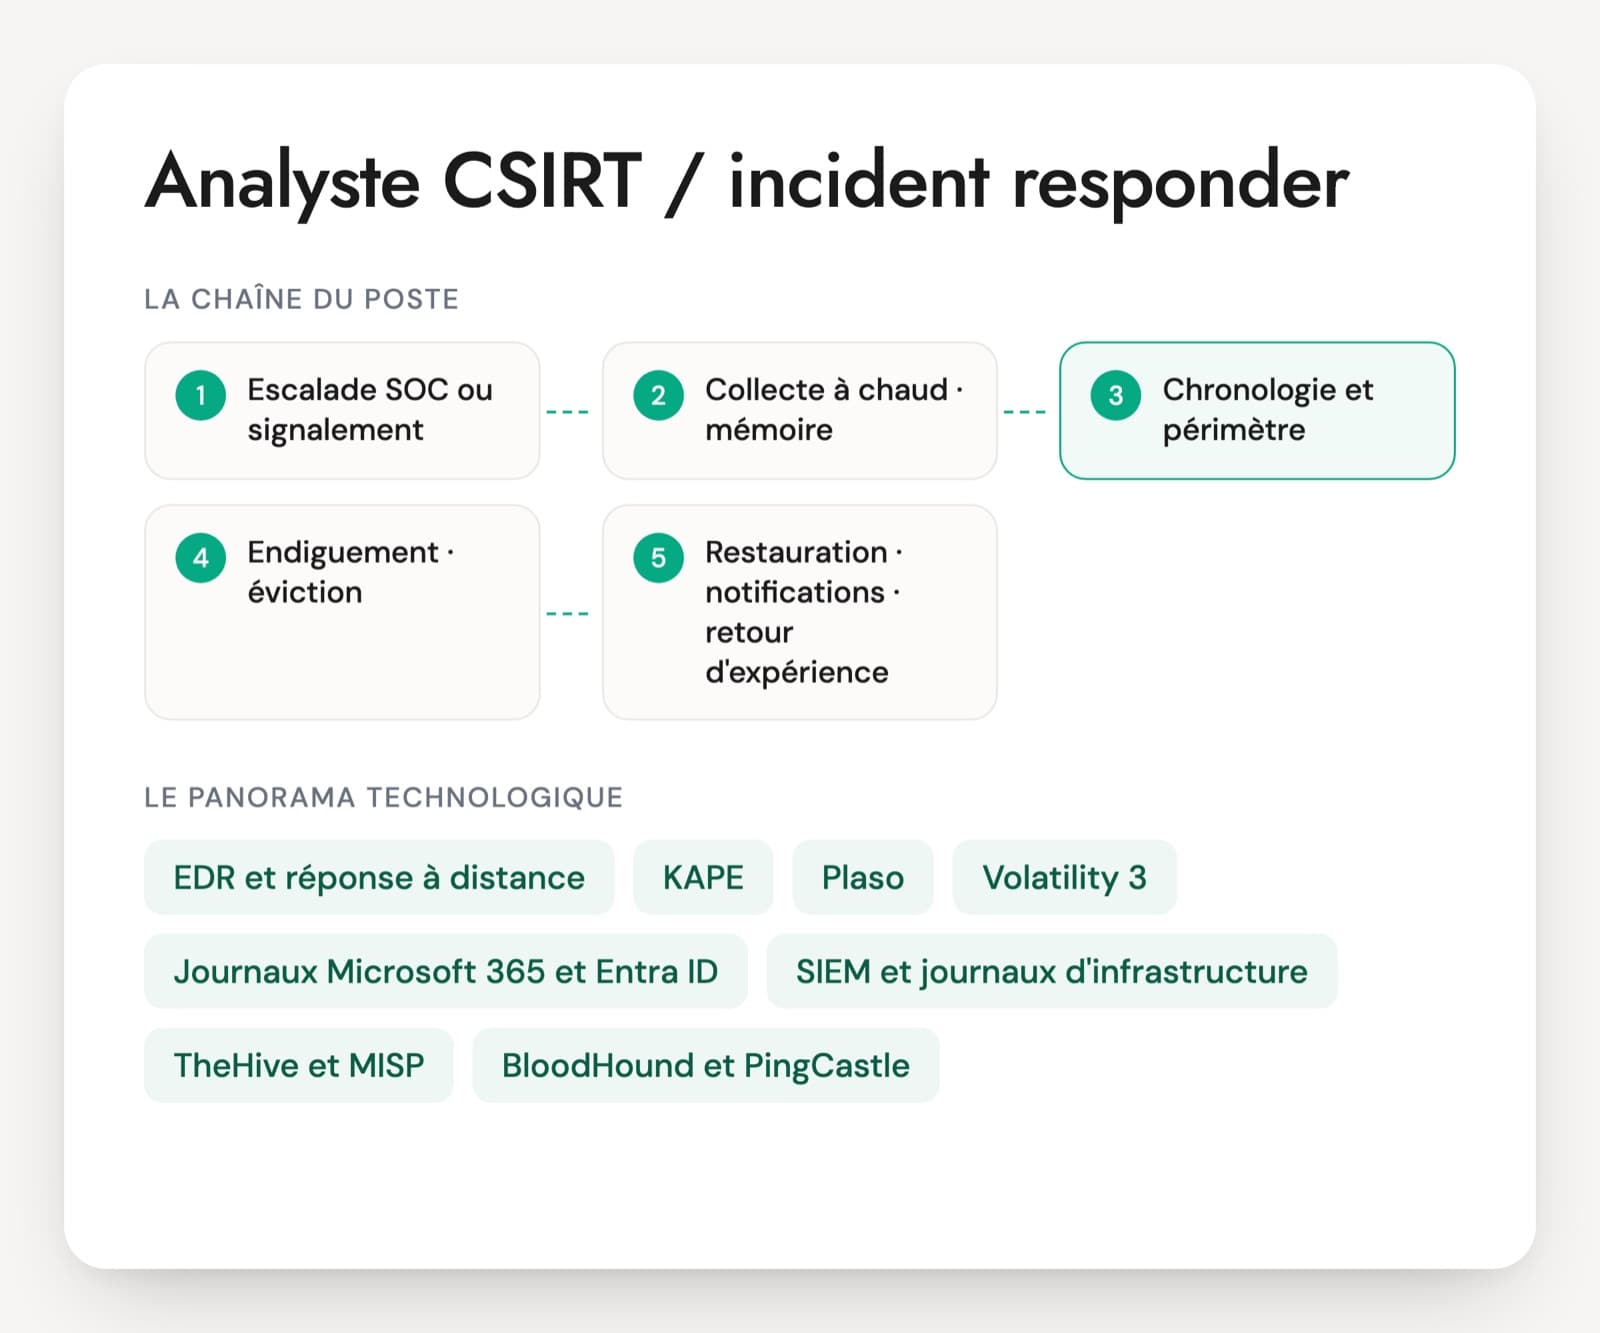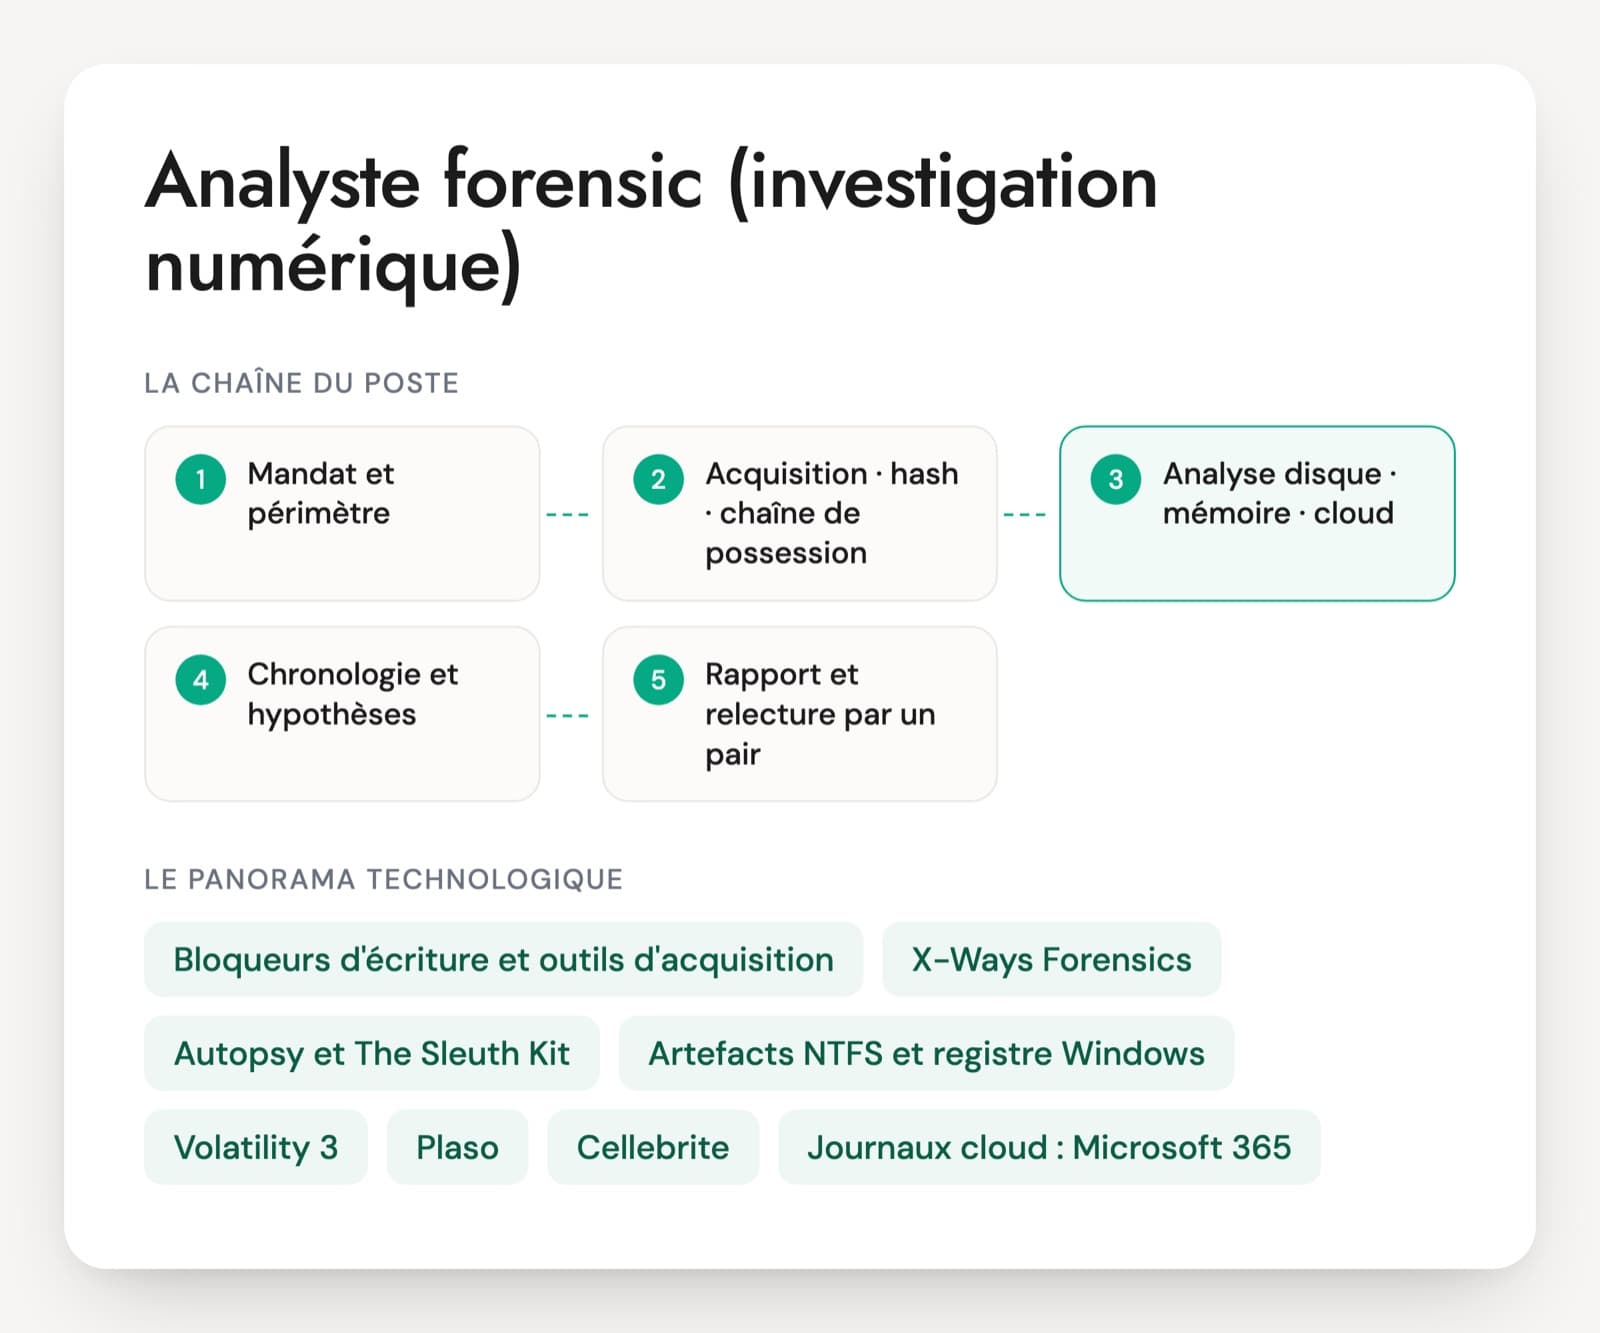
Deux contextes font appel à l'analyste forensic. Pendant un incident de sécurité, il analyse en profondeur les disques et la mémoire des machines que le CSIRT lui transmet. Dans une enquête interne ou un litige, il travaille sur le poste d'un salarié, un téléphone ou une boîte mail, et son rapport peut finir chez un avocat ou devant un juge. Les deux demandent la même discipline : hash à l'acquisition, chaîne de possession, travail sur copie, conclusions limitées à ce que montrent les artefacts.
Les outils se ressemblent d'un CV à l'autre : X-Ways, EnCase, Magnet Axiom, Autopsy, Plaso, Volatility 3. Ce qui sépare les profils, c'est la valeur accordée à chaque artefact. Un analyste confirmé sait qu'Amcache ne prouve pas une exécution, qu'une date de la MFT se falsifie, qu'aucun artefact ne prouve seul la copie d'un fichier sur une clé USB. Il connaît aussi les limites : SSD avec TRIM, chiffrement, journaux cloud expirés.
Un extrait de l'un de ses rapports anonymisés, ou le récit de la façon dont il en a rédigé la conclusion, en dit long sur le candidat. Le PDF contient 30 questions et un cas de 20 minutes sur un départ de salarié avec des fichiers.
Outils et sources de preuve en investigation numérique
Bloqueurs d'écriture et outils d'acquisition
Un bloqueur d'écriture empêche toute modification du disque pendant la copie. FTK Imager, Guymager ou ewfacquire produisent une image au format E01, qui embarque les hash et les métadonnées. Sans hash consigné à l'acquisition, la preuve perd beaucoup de sa valeur.
X-Ways Forensics, EnCase, Magnet Axiom
Les suites commerciales d'analyse de disque : indexation, récupération de fichiers supprimés, lecture des artefacts, rapports. X-Ways est apprécié pour sa vitesse, EnCase est ancien et répandu dans les services d'enquête, Axiom couvre aussi le mobile et le cloud. Le choix dépend de l'équipe.
Autopsy et The Sleuth Kit
L'équivalent open source, utilisé pour l'analyse de systèmes de fichiers et souvent pour vérifier un résultat obtenu avec un autre outil. Un analyste qui recoupe ses résultats avec un second outil montre une bonne pratique.
Artefacts NTFS et registre Windows
La MFT, le journal USN, les ruches du registre, les fichiers LNK, les Jump Lists, les ShellBags et le flux Zone.Identifier racontent ce qui s'est passé sur un poste. Les outils d'Eric Zimmerman et RegRipper les lisent. La difficulté tient à la valeur de preuve de chacun.
Volatility 3
Le cadre open source d'analyse de la mémoire vive : processus cachés, code injecté, connexions réseau, lignes de commande. Volatility 3 utilise des tables de symboles au lieu des profils de la version 2. Il exige une capture faite avant l'arrêt de la machine.
Plaso (log2timeline)
L'outil qui assemble des dizaines de sources (système de fichiers, registre, journaux, navigateurs) en une seule chronologie. Il sert à relier ce qui s'est passé sur plusieurs machines, à condition de normaliser les fuseaux horaires.
Cellebrite, iLEAPP et ALEAPP
Cellebrite est très répandu pour l'extraction de smartphones dans les services d'enquête. iLEAPP et ALEAPP, open source, analysent les extractions iOS et Android. Ce qu'on obtient dépend du modèle, de la version du système et de l'état de verrouillage.
Journaux cloud : Microsoft 365, Entra ID, CloudTrail
Le journal d'audit unifié, les journaux de connexion Entra ID et CloudTrail retracent l'activité d'un compte ou d'une ressource cloud. Leur durée de conservation dépend de la licence et de la configuration, d'où l'importance d'un export dès le premier jour.
L'analyste forensic travaille dans un CERT ou un CSIRT, chez un prestataire de réponse à incident, dans un cabinet d'audit ou d'investigation, ou dans un service d'enquête public. Le volume d'offres est plus faible que pour l'analyste SOC, et beaucoup de postes associent forensic et réponse à incident sous l'étiquette DFIR. Les annonces citent l'investigation mémoire et disque, les artefacts Windows et Linux, la chaîne de possession, et des certifications comme le GCFA ou le GCFE de GIAC, ou les certifications des éditeurs (EnCE, Magnet). Le métier demande de la rigueur et une écriture précise, que l'entretien doit vérifier.
Ce qu'un analyste forensic doit démontrer
- Acquisition et intégrité de la preuve
- Artefacts NTFS et Windows
- Analyse de la mémoire
- Linux, macOS et mobile
- Investigation cloud et Microsoft 365
- Rapport opposable et cadre juridique
Cinq questions techniques pour un analyste forensic
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
On vous remet l'ordinateur portable d'un salarié soupçonné d'avoir copié des fichiers avant son départ. Il est allumé, verrouillé, chiffré avec BitLocker. Que faites-vous ?
Une bonne réponseNe pas l'éteindre : une fois éteint, le disque chiffré n'est lisible qu'avec la clé de récupération. Il photographie l'écran et l'état de la machine, note l'heure et les personnes présentes, récupère la clé de récupération BitLocker dans Active Directory ou Entra ID, et capture la mémoire si une session est accessible par un moyen autorisé. Ensuite une image du disque, avec calcul de hash et formulaire de chaîne de possession signé à chaque remise de la pièce.
Signal d'alerteÉteindre la machine pour « figer » la preuve, ou ouvrir la session du salarié et parcourir ses dossiers à la main.
Question 2 · confirmé
Comment établissez-vous qu'une clé USB a été branchée sur un poste Windows, et ce qui y a été copié ?
Une bonne réponsePour le branchement : la clé USBSTOR et MountedDevices dans la ruche SYSTEM, le fichier setupapi.dev.log, l'événement 1006 du journal Partition/Diagnostic, la clé MountPoints2 de l'utilisateur, avec le numéro de série et la lettre de lecteur. Pour les fichiers : les fichiers LNK et les Jump Lists qui pointent vers cette lettre ou ce volume, les ShellBags, et les ouvertures récentes. Il précise qu'aucun artefact Windows ne prouve à lui seul une copie et croise les horodatages.
Signal d'alerte« Windows ne garde pas de trace des clés USB », ou une conclusion de copie tirée d'un seul artefact.
Question 3 · confirmé
Vous ouvrez une capture mémoire avec Volatility 3. Quelles analyses lancez-vous en premier pour repérer un processus malveillant ?
Une bonne réponsewindows.pslist et windows.psscan pour comparer la liste officielle des processus et les structures trouvées en mémoire (un processus caché apparaît dans l'une et pas dans l'autre), windows.pstree pour les parentés anormales, windows.cmdline, windows.netscan pour les connexions, windows.malfind pour les zones mémoire exécutables sans fichier associé, windows.dlllist pour les modules. Il vérifie d'abord que Volatility dispose des tables de symboles de cette version exacte de Windows, téléchargées automatiquement ou fournies hors ligne.
Signal d'alerteNe connaît que Volatility 2 et ses profils, ou lance un antivirus sur le fichier de capture.
Question 4 · confirmé
Un serveur web Linux a été compromis. Quels artefacts examinez-vous pour savoir comment et quand l'attaquant est entré ?
Une bonne réponseLes journaux du serveur web (accès et erreurs) pour l'exploitation, auth.log ou secure et le journal systemd pour les connexions SSH, wtmp, btmp et lastlog, les historiques shell des comptes, les fichiers récemment modifiés dans la racine web (webshell), les crontabs et unités systemd, les fichiers authorized_keys, et les horodatages du système de fichiers avec leurs limites. Il sait que l'attaquant efface souvent les historiques et cherche les traces ailleurs.
Signal d'alerteSe limiter à .bash_history, ou analyser directement sur le serveur en production sans image.
Question 5 · confirmé
Une machine virtuelle AWS ou Azure est suspecte. Comment l'acquérez-vous sans l'altérer ?
Une bonne réponseUn snapshot des disques (EBS ou disque managé Azure) copié dans un compte ou un abonnement dédié à l'investigation, avec des droits restreints, puis monté en lecture seule sur une machine d'analyse. Capture de la mémoire avant arrêt si possible, isolement par groupe de sécurité plutôt que par arrêt. Il enregistre les identifiants des ressources, les hash et les journaux du plan de contrôle (CloudTrail, journal d'activité Azure).
Signal d'alerteSe connecter en RDP ou SSH sur la machine pour regarder, ou la supprimer et la reconstruire.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Expert forensic, les questions fréquentes
Analyste forensic et analyste CSIRT, faut-il deux personnes ?
Dans une petite équipe, une seule personne fait souvent les deux, sous l'intitulé DFIR. Les postes se séparent quand le volume augmente ou quand des enquêtes internes et des litiges s'ajoutent aux incidents. L'analyste CSIRT privilégie la vitesse et l'endiguement, l'analyste forensic la profondeur et la recevabilité de la preuve. L'annonce gagne à préciser la part de chaque activité, car les candidats ne sont pas les mêmes.
Quelles certifications comptent en investigation numérique ?
Côté GIAC, le GCFA (investigation avancée et réponse à incident) et le GCFE (examen de postes Windows) reviennent souvent. Les certifications d'éditeurs, comme EnCE pour EnCase ou celles de Magnet Forensics, attestent la maîtrise d'un outil. Une inscription sur une liste d'experts judiciaires près une cour d'appel compte pour les missions judiciaires. Aucune ne remplace la lecture d'un rapport rédigé par le candidat.
Quel test technique est donné à un analyste forensic ?
Une image de disque ou de mémoire préparée par l'équipe, petite et anonymisée, avec une question précise : quel fichier a été ouvert, quand, depuis quel support. Le candidat dispose d'une à deux heures et rend un court rapport. L'exercice évalue à la fois l'analyse et l'écriture. Des images publiques d'entraînement existent aussi, mais leurs solutions circulent en ligne.
Comment évaluer la qualité d'écriture d'un candidat ?
Un extrait de rapport anonymisé, ou la conclusion d'un cas simple rédigée en entretien, sert de support. On regarde si les faits sont séparés des interprétations, si chaque affirmation renvoie à un artefact et si les limites sont écrites. Un rapport forensic est souvent lu par des juristes ou des dirigeants : une phrase trop affirmative peut fragiliser toute l'analyse devant une contre-expertise.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.