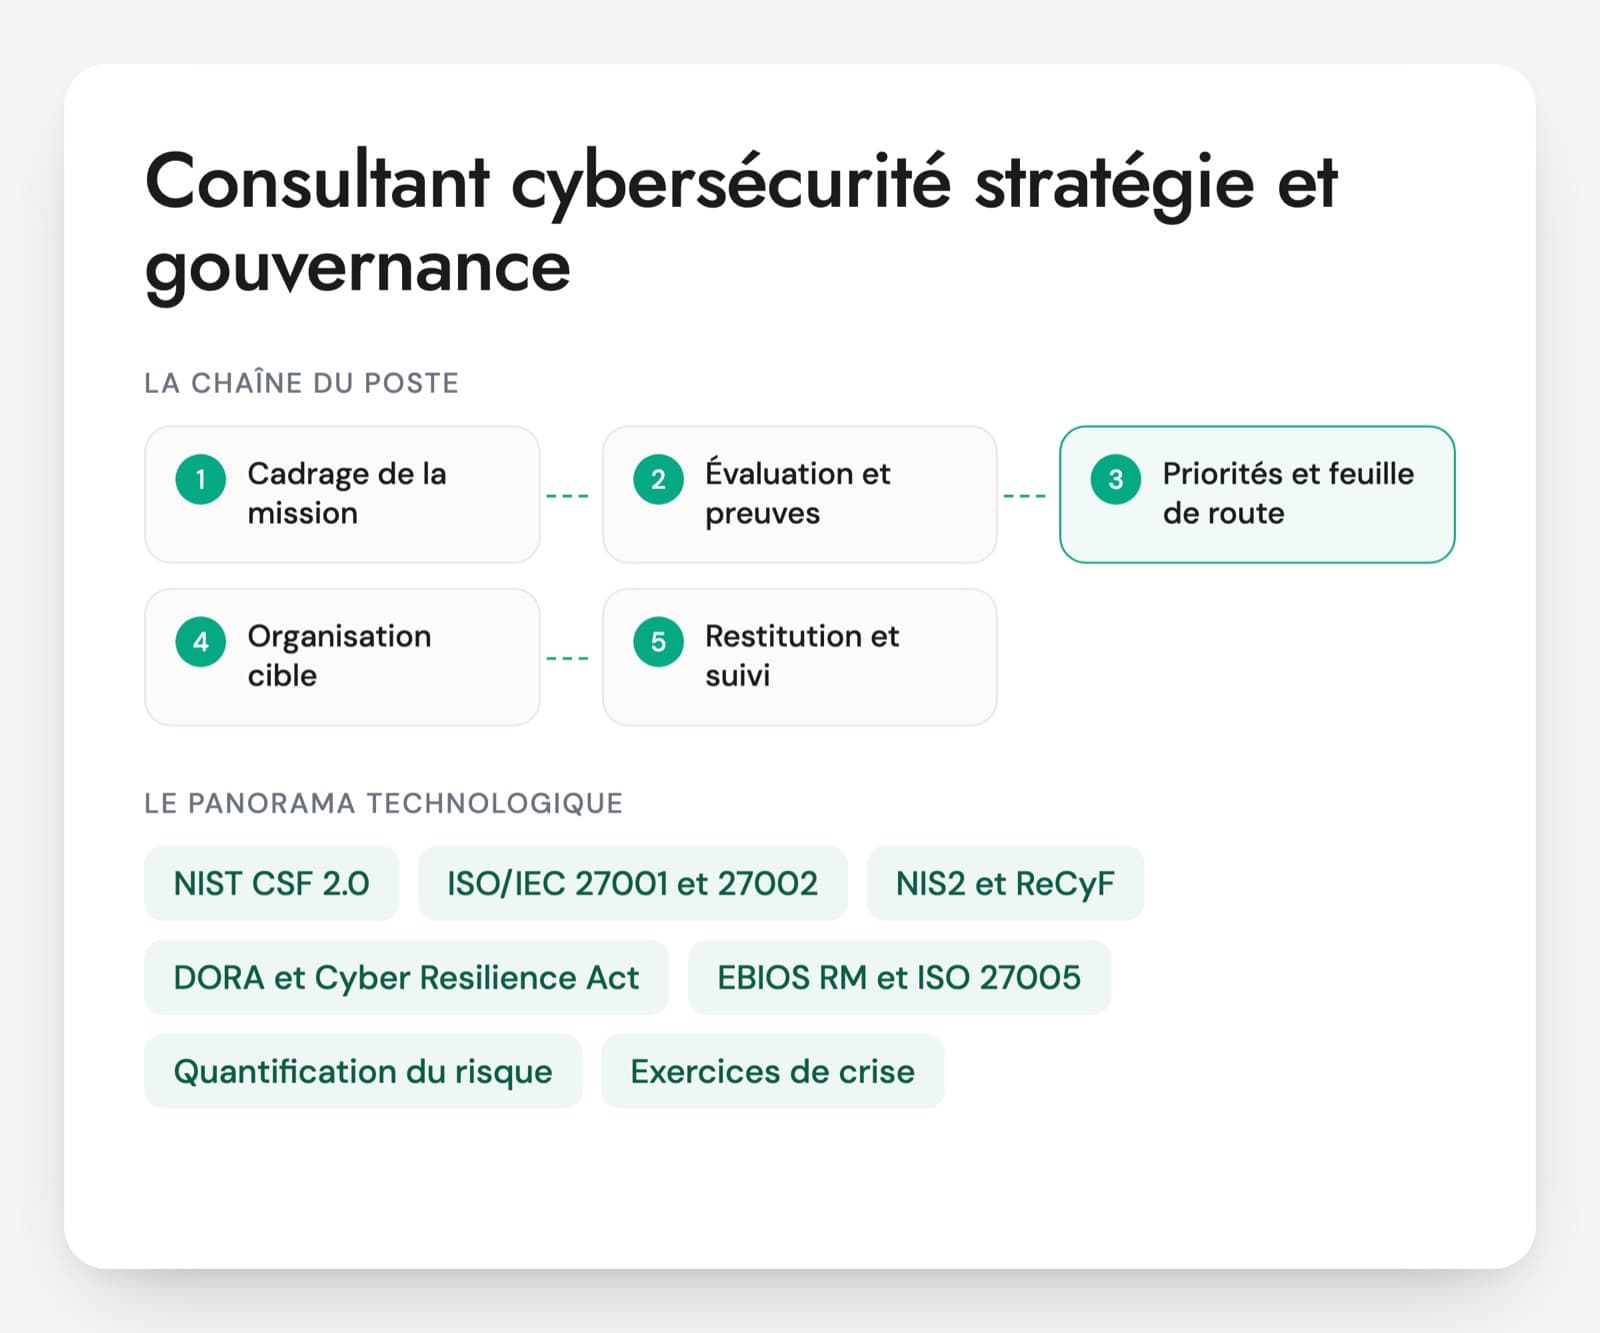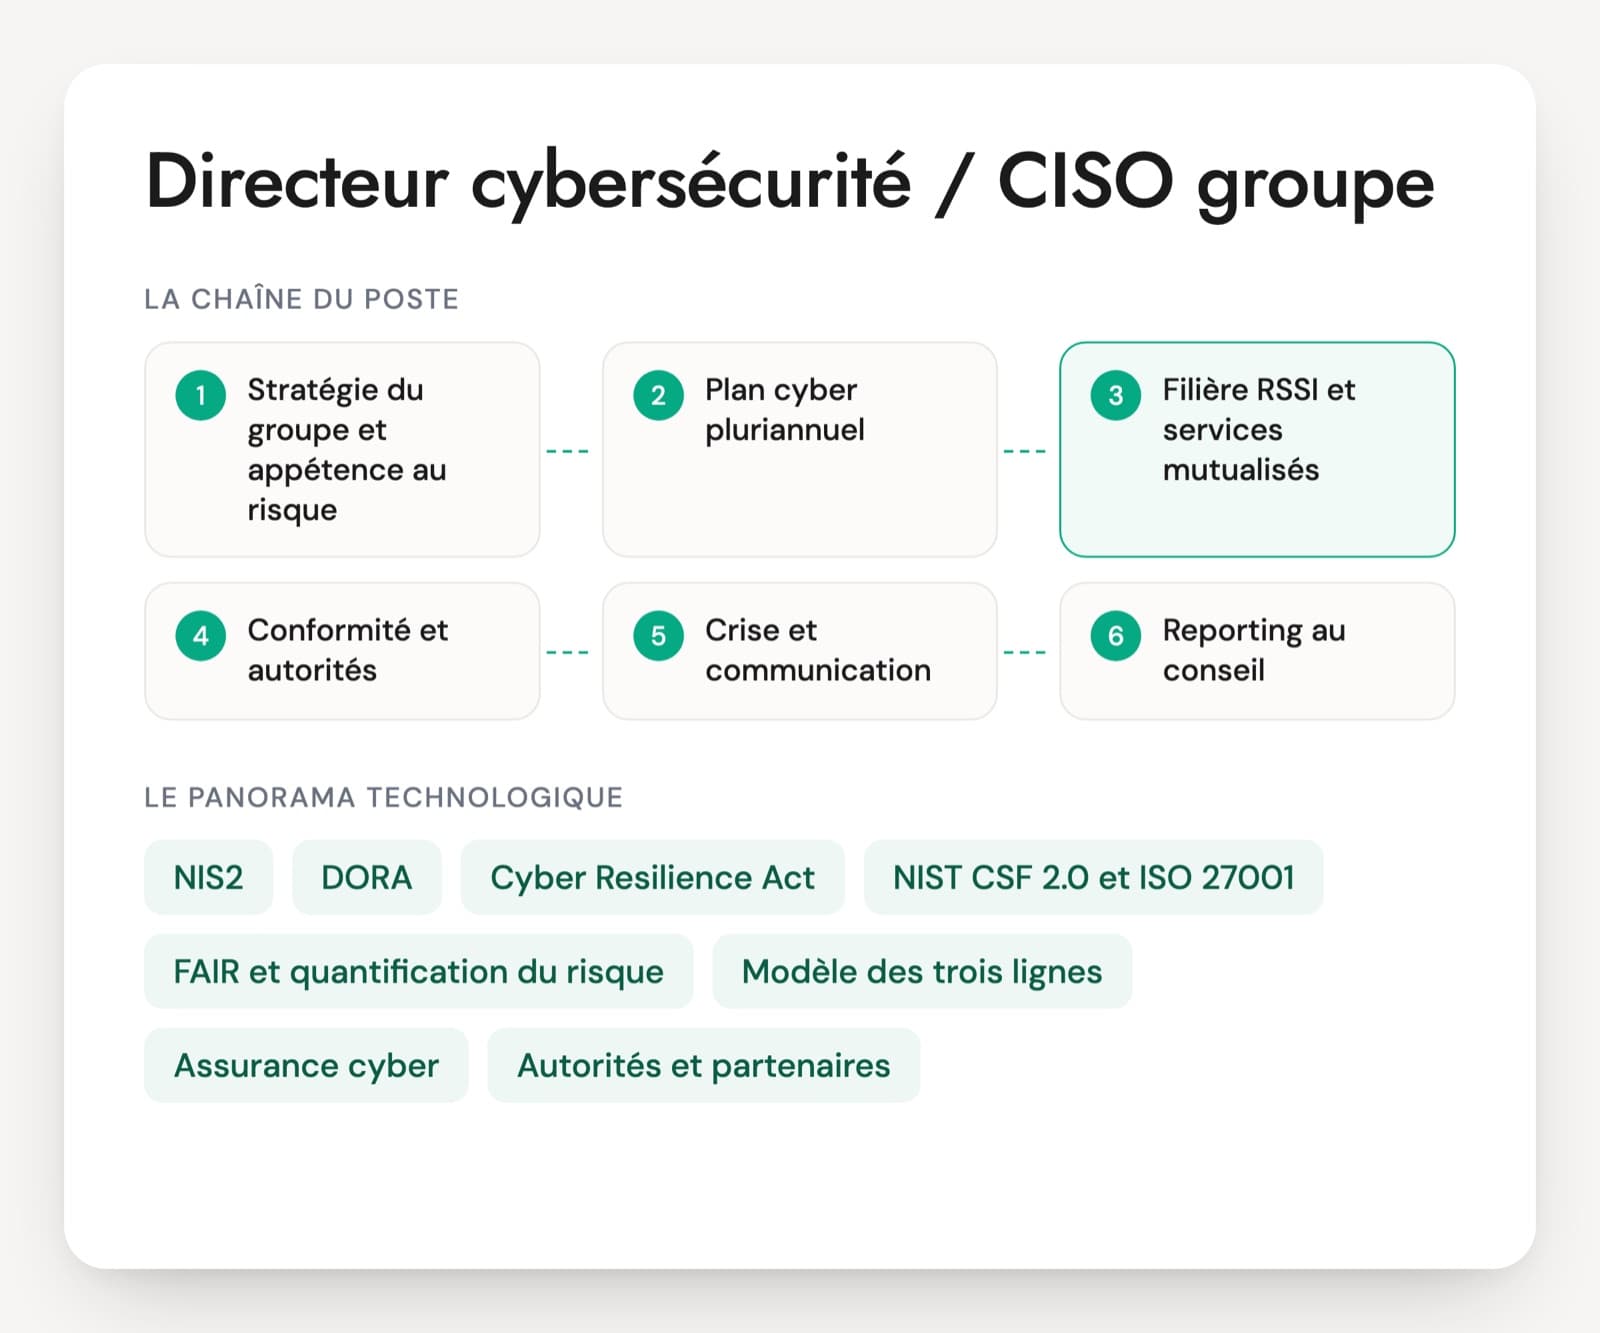
Un directeur cybersécurité passe peu de temps sur les outils. Il fixe la stratégie, dirige une filière de RSSI répartis dans les filiales, défend un budget sur plusieurs années et présente le risque cyber au conseil d'administration. Depuis NIS2 et DORA, les dirigeants peuvent être tenus responsables de la gestion de ce risque, et le poste s'est rapproché de la direction générale. Les questions d'entretien d'un CISO doivent donc porter sur des décisions de gouvernance plus que sur la technique.
Le vivier est étroit. Beaucoup de candidats ont été RSSI d'une seule entité, ou consultants en stratégie sans avoir porté de responsabilité opérationnelle. L'entretien porte sur ce que la personne a construit : une filière, un plan pluriannuel, une intégration après rachat, une crise rendue publique. Elle détaille les arbitrages, les désaccords avec un directeur de filiale et ce qu'elle a présenté au conseil.
Le jury compte un membre de la direction générale ou du comité d'audit. Sa lecture de la manière dont le candidat parle du risque compte autant que celle d'un expert sécurité.
Cadres, textes et instances avec lesquels un CISO travaille
NIS2 (articles 20, 21 et 23)
La directive engage les organes de direction : ils approuvent les mesures, en supervisent l'application et doivent être formés. Elle liste les mesures attendues et fixe la notification des incidents en trois temps. En France, la loi de transposition n'était pas votée par l'Assemblée au 7 novembre 2026, ce qui n'empêche pas les groupes de s'y préparer.
DORA
Le règlement applicable depuis janvier 2025 aux entités financières. Il rend l'organe de direction responsable du cadre de gestion du risque TIC, impose un registre des contrats de services TIC, des stratégies de sortie, des tests de résilience dont les TLPT, et des notifications d'incidents majeurs dans des délais courts.
Cyber Resilience Act
Le règlement européen sur les produits comportant des éléments numériques. Depuis le 11 septembre 2026, les fabricants doivent signaler les vulnérabilités activement exploitées et les incidents graves. Il concerne le CISO dès que le groupe vend des produits ou des logiciels.
NIST CSF 2.0 et ISO 27001
Deux cadres qui servent de langage commun entre filiales. Le NIST CSF 2.0 a ajouté une fonction de gouvernance. L'ISO 27001 permet une certification par périmètre. Un CISO s'en sert pour construire un référentiel de contrôles unique, avec des correspondances vers les textes.
FAIR et quantification du risque
FAIR, méthode portée par The Open Group, décompose un risque en fréquence et en ampleur des pertes. Elle aide à présenter des fourchettes financières au conseil. Le bon candidat en connaît les limites : la qualité des estimations dépend des données et des experts mobilisés.
Modèle des trois lignes
Le modèle de l'IIA répartit les rôles entre opérationnels, fonctions de contrôle et audit interne. Il sert à situer le CISO dans l'organisation et à éviter qu'une même équipe opère et contrôle. Les régulateurs financiers y font souvent référence.
Assurance cyber
L'assurance transfère une partie du risque financier, avec des exigences de sécurité posées à la souscription. L'indemnisation d'une cyberattaque suppose une plainte dans les 72 heures (article L12-10-1 du Code des assurances). Le CISO prépare les éléments du renouvellement avec le risk manager.
Autorités et partenaires
L'ANSSI et le CERT-FR pour la sécurité nationale et l'appui en crise, la CNIL pour les données personnelles, l'ACPR et l'AMF pour les entités financières, l'ENISA pour certaines notifications européennes. Le CISO sait qui appeler et dans quel délai avant que la crise arrive.
Le CISO est rattaché selon les groupes à la direction générale, à la direction des risques ou à la DSI, avec un accès plus ou moins direct au comité d'audit. Il dirige des équipes centrales (gouvernance, architecture, SOC, gestion des identités, réponse à incident) et anime des RSSI qui dépendent souvent hiérarchiquement de leur filiale. Les dossiers qui reviennent sont la conformité multi-réglementaire, l'intégration des sociétés rachetées, la rationalisation des outils, l'assurance et la préparation aux crises publiques. Les recrutements se font souvent par approche directe, et le jury réunit la direction générale, la DSI et parfois un administrateur. Un CISO de transition est fréquent pendant une mise en conformité ou après un incident majeur.
Six responsabilités d'un directeur cybersécurité à examiner
- Stratégie cyber reliée à celle du groupe
- Gouvernance multi-entités et filière RSSI
- Présentation du risque au conseil
- Conformité NIS2, DORA et CRA
- Conduite de crise et communication externe
- Organisation, budget et acquisitions
Les questions d'entretien d'un CISO groupe, et les réponses attendues
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · directeur
Le conseil d'administration vous demande si le groupe est « bien protégé ». Que lui présentez-vous, et sous quelle forme ?
Une bonne réponsePas de oui ou de non. Les quelques scénarios de risque qui menacent l'activité, exprimés en arrêt de production, perte de clients ou sanction, avec des fourchettes d'impact tirées des données du groupe. La position par rapport à l'appétence au risque que le conseil a validée, la tendance de trois ou quatre indicateurs, les risques résiduels et les décisions attendues. La personne rappelle que NIS2 (article 20) et DORA (article 5) rendent l'organe de direction responsable, ce qui justifie ce format.
Signal d'alerteUn score de maturité seul, des indicateurs techniques (nombre d'alertes bloquées), ou « nous sommes conformes à 100 % ».
Question 2 · directeur
Le groupe compte douze filiales, chacune avec son RSSI ou un simple responsable informatique. Comment organisez-vous la filière, et qu'est-ce qui reste décidé localement ?
Une bonne réponseUn socle commun court et obligatoire, des déclinaisons locales permises dans un cadre écrit. Des services mutualisés là où l'échelle compte (SOC, gestion des identités, renseignement sur la menace, réponse à incident), le reste en local. Des liens hiérarchiques ou fonctionnels clairs, une évaluation annuelle de la maturité fondée sur des preuves, un comité de filière, une règle de partage du budget. La personne tient compte des statuts réglementaires différents d'une filiale à l'autre.
Signal d'alerteTout centraliser au siège, ou laisser chaque filiale faire comme elle l'entend avec un reporting déclaratif.
Question 3 · directeur
Le groupe rachète une société de 600 personnes dont le SI n'a jamais été audité. Que faites-vous avant la signature, puis dans les cent premiers jours ?
Une bonne réponseAvant la signature : due diligence cyber avec questionnaire, scan de la surface exposée, historique des incidents, contrats et obligations réglementaires, et si possible une recherche de compromission. Les constats alimentent le prix et les garanties négociées par les juristes. Après : aucune relation d'approbation entre annuaires ni interconnexion avant évaluation, déploiement de l'EDR et du MFA, raccordement au SOC, plan d'intégration chiffré avec la DSI.
Signal d'alerteInterconnecter les réseaux le premier jour, ou se fier aux déclarations du vendeur.
Question 4 · directeur
Une attaque est rendue publique par la presse avant la fin de la qualification. Comment organisez-vous la communication externe ?
Une bonne réponseAu sein de la cellule de crise, avec la direction de la communication et le juridique : un porte-parole unique, un message factuel qui dit ce qui est su, ce qui ne l'est pas encore et les mesures prises. La coordination avec l'ANSSI, la CNIL, les autorités de NIS2 ou de DORA selon les entités, l'assureur, et l'information du marché si le groupe est coté. Clients, partenaires et salariés reçoivent un message cohérent avec le communiqué. Aucune affirmation qu'on ne peut pas encore prouver.
Signal d'alerte« Pas de commentaire » pendant des jours, ou « aucune donnée n'a été touchée » avant la fin de l'investigation.
Question 5 · directeur
Une entité du groupe est soumise à DORA, d'autres probablement à NIS2. Comment évitez-vous deux dispositifs de conformité séparés ?
Une bonne réponseUn référentiel de contrôles commun (ISO 27001 ou NIST CSF 2.0) avec des correspondances vers DORA et ses normes techniques et vers l'article 21 de NIS2. DORA s'applique en priorité aux entités financières, NIS2 couvre les autres. Les écarts se traitent à part : délais de notification différents (DORA : 4 h après classification et au plus 24 h après la prise de connaissance, 72 h, un mois ; NIS2 : 24 h, 72 h, un mois), registre d'information, tests TLPT, prestataires tiers. Un seul processus d'incident avec des branches de classification, et des interlocuteurs distincts (ACPR ou AMF d'un côté, ANSSI de l'autre).
Signal d'alerteDeux équipes et deux outils, ou « DORA couvre tout, on l'applique partout ».
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
CISO et directeur cybersécurité : questions fréquentes
À partir de quand un groupe a-t-il besoin d'un CISO plutôt que d'un RSSI ?
Quand la sécurité doit être gouvernée entre plusieurs entités, avec des RSSI locaux à animer, des services mutualisés à financer et des obligations différentes selon les filiales. C'est aussi le cas quand le conseil d'administration demande un interlocuteur régulier sur le risque cyber, ou quand plusieurs régulateurs suivent le groupe. Une entreprise mono-entité, même grande, peut garder un RSSI rattaché à la direction générale.
Comment évaluer la posture d'un CISO devant un conseil d'administration ?
Le candidat présente en dix minutes le risque cyber d'un groupe fictif, à partir d'un dossier remis la veille, devant deux membres du jury qui jouent les administrateurs. Le jury observe s'il parle d'activité et de décisions, s'il tient face à une objection et s'il assume l'incertitude. Un test technique classique n'apporte presque rien à ce niveau, cette mise en situation en dit beaucoup plus.
Qui faire siéger dans le jury d'entretien d'un CISO ?
Le directeur général ou son représentant, le DSI, et si possible le directeur des risques ou le président du comité d'audit. Un expert sécurité externe peut vérifier la profondeur technique. Un RSSI de filiale apporte un regard utile sur la manière dont le candidat anime une filière. Les critères de la grille se décident à l'avance pour que chacun note les mêmes points.
Un CISO de transition peut-il porter une mise en conformité NIS2 ou DORA ?
Oui, à condition de lui donner un mandat clair, un accès à la direction générale et des relais dans les filiales. Le CISO de transition structure la gouvernance, lance les chantiers et prépare les notifications. La passation au CISO permanent se prévoit dès le départ, sinon les décisions prises pendant la mission risquent de ne plus avoir de responsable une fois celle-ci terminée.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.