Le RPCA travaille avec trois interlocuteurs qui ne parlent pas la même langue. Les directions métier savent ce que coûte une journée d'arrêt, la DSI porte le PRA informatique, la direction générale décide en crise. L'entretien d'un responsable continuité d'activité part de ce triangle. Le poste peut dépendre du risk management, du RSSI ou de la direction des opérations, et ce rattachement change son périmètre.
Le rançongiciel a déplacé le sujet. Un PCA pensé pour la perte d'un bâtiment suppose que l'informatique repart sur le site de secours. Après une attaque, ce site peut être chiffré lui aussi, l'Active Directory est compromis et la reprise se compte en semaines. Un bon profil sait ce que les métiers font à la main pendant ce temps. DORA impose depuis le 17 janvier 2025 aux entités financières de tester leurs plans de continuité TIC au moins une fois par an. La loi française de transposition de NIS2 n'était pas encore votée à l'Assemblée au 7 novembre 2026.
Le candidat présente un BIA réel, avec ses chiffres, puis le dernier exercice mené : scénario, participants, écarts relevés, actions closes depuis. Quelqu'un qui n'a jamais vu un plan échouer en test a rarement testé pour de bon. Le PDF reprend l'entretien en 30 questions sur six axes, avec un cas de 20 minutes.
Normes, méthodes et outils du responsable continuité d'activité
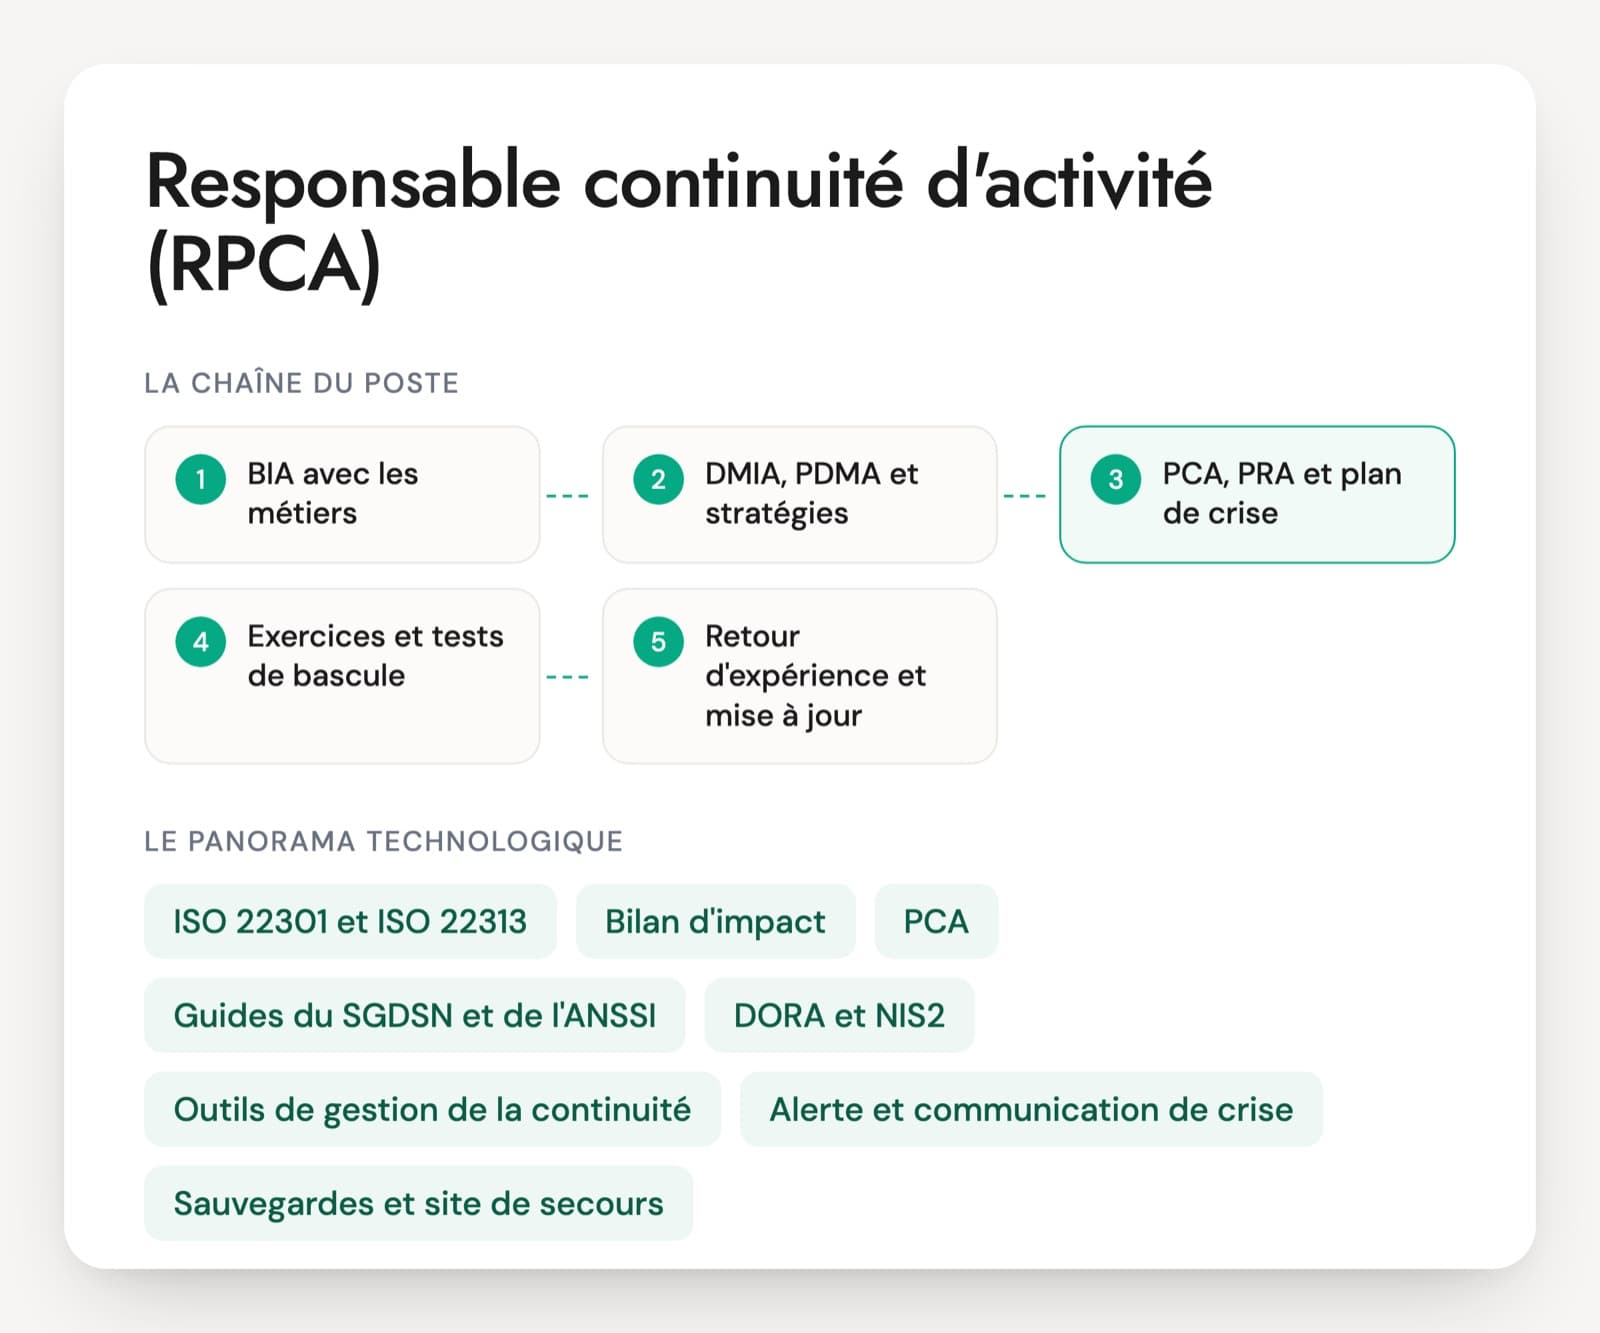
ISO 22301 et ISO 22313
ISO 22301 fixe les exigences d'un système de management de la continuité d'activité, certifiable par un organisme tiers. L'édition en vigueur date de 2019, avec un amendement publié en février 2024 sur la prise en compte du changement climatique. ISO 22313 en donne le mode d'emploi. Un candidat qui a porté une certification sait dire quel périmètre a été retenu et ce que l'auditeur a demandé.
Bilan d'impact (BIA)
Le BIA mesure, activité par activité, ce que coûte une interruption au fil du temps : pertes financières, obligations légales, clients, sécurité des personnes. Il en sort la DMIA (durée maximale d'interruption admissible) et la PDMA (perte de données maximale admissible), que la DSI traduit en RTO et RPO. ISO/TS 22317 décrit la démarche.
PCA, PRA et plan de gestion de crise
Le PCA dit comment l'activité continue, en mode dégradé si besoin. Le PRA informatique dit comment les applications repartent, dans quel ordre et sur quelle infrastructure. Le plan de gestion de crise organise la décision : qui convoque la cellule, qui parle, où l'on se réunit quand les bureaux ou la messagerie manquent.
Guides du SGDSN et de l'ANSSI
Le guide pour réaliser un plan de continuité d'activité du SGDSN, publié en 2013, reste la référence française de méthode. L'ANSSI publie un guide pour organiser un exercice de gestion de crise cyber, utile pour monter un scénario de rançongiciel avec les métiers et la direction.
DORA et NIS2
DORA est un règlement européen applicable depuis le 17 janvier 2025. Il demande aux entités financières une politique de continuité TIC, des plans testés au moins une fois par an, une fonction de gestion de crise et des restaurations sur des systèmes séparés du système source. NIS2 attend aussi une gestion de la continuité et des crises ; en France, la loi de transposition n'est pas encore votée à l'Assemblée au 7 novembre 2026.
Outils de gestion de la continuité
Beaucoup de PCA vivent dans Excel et SharePoint. Les grandes organisations passent sur un module dédié, comme ServiceNow Business Continuity Management, Archer ou Fusion Risk Management, qui relie BIA, plans, dépendances et tests. Quel que soit l'outil, reste à savoir comment les données restent à jour.
Alerte et communication de crise
Une plateforme d'alerte de masse, Everbridge par exemple, envoie SMS, appels et messages aux équipes. Elle doit fonctionner hors du SI de l'entreprise, avec un annuaire exporté et tenu à jour. Un bon candidat a vérifié ce point pendant un test, avant d'en avoir besoin.
Sauvegardes et site de secours
Le RPCA n'administre pas les sauvegardes, mais il doit savoir ce qu'elles garantissent : copie hors ligne ou immuable, durée réelle de restauration, second datacenter ou cloud. L'écart entre la DMIA promise aux métiers et ce que la DSI sait tenir se lit à cet endroit.
Le poste prend plusieurs formes. Dans un grand groupe, le RPCA anime un réseau de correspondants dans chaque direction et consolide leurs BIA. Ailleurs, il est seul et porte aussi la gestion de crise, parfois une partie de la gestion des risques. Le consultant PCA/PRA intervient sur une mission bornée : BIA, rédaction des plans, premier exercice. Les certifications rencontrées sur les CV sont ISO 22301 Lead Implementer ou Lead Auditor, CBCI du Business Continuity Institute et CBCP du DRI. Elles attestent la méthode ; la pratique se vérifie sur un exercice raconté en détail.
Six domaines à couvrir avec un RPCA
- BIA, DMIA et PDMA
- Stratégies de continuité et PRA informatique
- Scénario cyber et rançongiciel
- Exercices et tests de bascule
- Conduite de la cellule de crise
- Gouvernance, ISO 22301 et DORA
Questions d'entretien d'un responsable PCA et réponses attendues
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Pendant le BIA, chaque directeur métier annonce qu'il ne tient pas plus de quatre heures sans son activité. Comment obtenez-vous des chiffres utilisables ?
Une bonne réponseIl remplace la question « combien de temps tenez-vous ? » par une échelle d'impacts dans le temps : à 4 heures, un jour, trois jours, une semaine, ce qui se passe en argent, en obligations légales et contractuelles, pour les clients et pour la sécurité des personnes. Il demande des pièces (contrats et pénalités, échéances de paie ou de déclaration), compare les réponses des directions qui dépendent les unes des autres et fait arbitrer les écarts par la direction générale. Il montre aussi au métier ce que coûte une DMIA courte.
Signal d'alerteRecopier les déclarations telles quelles, ou fixer la DMIA depuis la DSI sans le métier. Aucun lien entre la DMIA demandée et le prix de la solution.
Question 2 · senior
Le métier exige une reprise de l'ERP en quatre heures, la DSI ne s'engage que sur 48 heures. Que faites-vous ?
Une bonne réponseIl vérifie d'abord les deux chiffres : d'où vient le besoin de quatre heures, et sur quel scénario la DSI s'engage (panne de salle, rançongiciel). Il présente ensuite des options chiffrées : réplication vers un second site, mode dégradé métier (saisie manuelle, reprise des données après coup), priorité donnée à certains modules. La décision et l'acceptation du risque résiduel reviennent à la direction, par écrit, avec une revue chaque année.
Signal d'alerteImposer les quatre heures à la DSI sans budget, ou accepter les 48 heures sans prévenir le métier. Aucune solution de contournement côté métier.
Question 3 · confirmé
Votre PCA s'appuie sur un datacenter de secours répliqué en continu. Que change un rançongiciel à ce plan ?
Une bonne réponseLa réplication recopie aussi le chiffrement ou la compromission : le site de secours ne sert plus de recours. Il faut des sauvegardes hors ligne ou immuables, une reprise sur un environnement propre, l'Active Directory reconstruit en premier et des délais comptés en semaines. L'investigation et la décision de redémarrer sans risque de réinfection allongent encore la durée. Les métiers doivent donc tenir plus longtemps en mode dégradé, avec des procédures qui fonctionnent sans le SI.
Signal d'alerte« On bascule sur le site de secours. » Un PRA cyber traité comme un PRA de panne matérielle.
Question 4 · senior
Votre dernier test de bascule a réussi, mais il a été préparé pendant trois mois avec des équipes prévenues. Quelle valeur lui donnez-vous ?
Une bonne réponseIl prouve que la procédure fonctionne dans de bonnes conditions. Il ne dit rien de ce qui se passe par surprise. Le candidat propose une progression : test annoncé, puis exercice sur table, puis test à préavis court, sur un périmètre qui s'élargit. Il mesure le temps réel de reprise face à la DMIA, relève les écarts (documentation fausse, compte manquant, dépendance oubliée) et suit les actions jusqu'à leur clôture.
Signal d'alerte« Le test a réussi, le PRA est validé. » Aucun temps de reprise mesuré, aucune action corrective suivie.
Question 5 · confirmé
Un samedi à 6 h, le site de production principal est inaccessible après un incendie dans le bâtiment voisin. Décrivez les deux premières heures.
Une bonne réponseLa sécurité des personnes d'abord, puis la qualification de l'événement et de sa durée probable. L'alerte passe par la chaîne prévue (astreinte, outil d'alerte hors du SI), la cellule de crise restreinte est convoquée et une main courante horodate chaque décision. Viennent ensuite la décision d'activer ou non le PCA, l'information des salariés, des clients prioritaires et de l'assureur, et un rythme de points fixé. Le candidat sépare la cellule de décision de la cellule opérationnelle.
Signal d'alerteAgir seul sans convoquer la cellule, ou attendre le lundi pour décider. Aucune trace écrite des décisions.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
RPCA : les questions qui reviennent
Quelle différence entre PCA et PRA ?
Le PCA couvre toute l'activité : comment l'entreprise continue à servir ses clients, payer ses salariés et respecter ses obligations pendant une interruption, avec des locaux de repli et des procédures manuelles. Le PRA est sa partie informatique : l'ordre et la façon de redémarrer les applications et les données, sur un second site ou depuis des sauvegardes. Un responsable continuité d'activité pilote le premier et s'assure que le second répond aux DMIA fixées par les métiers.
Quelles certifications sont attendues d'un responsable continuité d'activité ?
Les plus courantes sont ISO 22301 Lead Implementer et Lead Auditor, délivrées notamment par PECB, le CBCI du Business Continuity Institute et le CBCP du DRI. Elles montrent que la personne connaît la norme et la démarche. Elles ne disent rien de la tenue d'une cellule de crise ni d'un test de bascule raté. Pour un poste exposé au risque cyber, une culture de la réponse à incident pèse autant qu'une certification supplémentaire.
Un test technique a-t-il du sens pour un RPCA ?
Un exercice écrit de deux heures apprend peu. Une mise en situation de vingt minutes en apprend davantage : un scénario de rançongiciel ou d'incendie, quelques injections, et la personne explique ce qu'elle déclenche, qui elle appelle et quelles décisions elle prépare. Le candidat peut aussi apporter un BIA ou un rapport d'exercice anonymisé et le commenter. Les chiffres et les écarts qu'elle cite valent mieux qu'une méthode récitée.
À qui rattacher le responsable continuité d'activité ?
Les rattachements courants sont la direction des risques, la direction de la sécurité ou du RSSI, et la direction des opérations. Le bon choix est celui qui donne accès à la direction générale et aux métiers, car le BIA et les arbitrages de budget passent par eux. Un rattachement à la seule DSI pousse souvent le poste vers le PRA informatique et laisse de côté les locaux, les personnes et les fournisseurs.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.