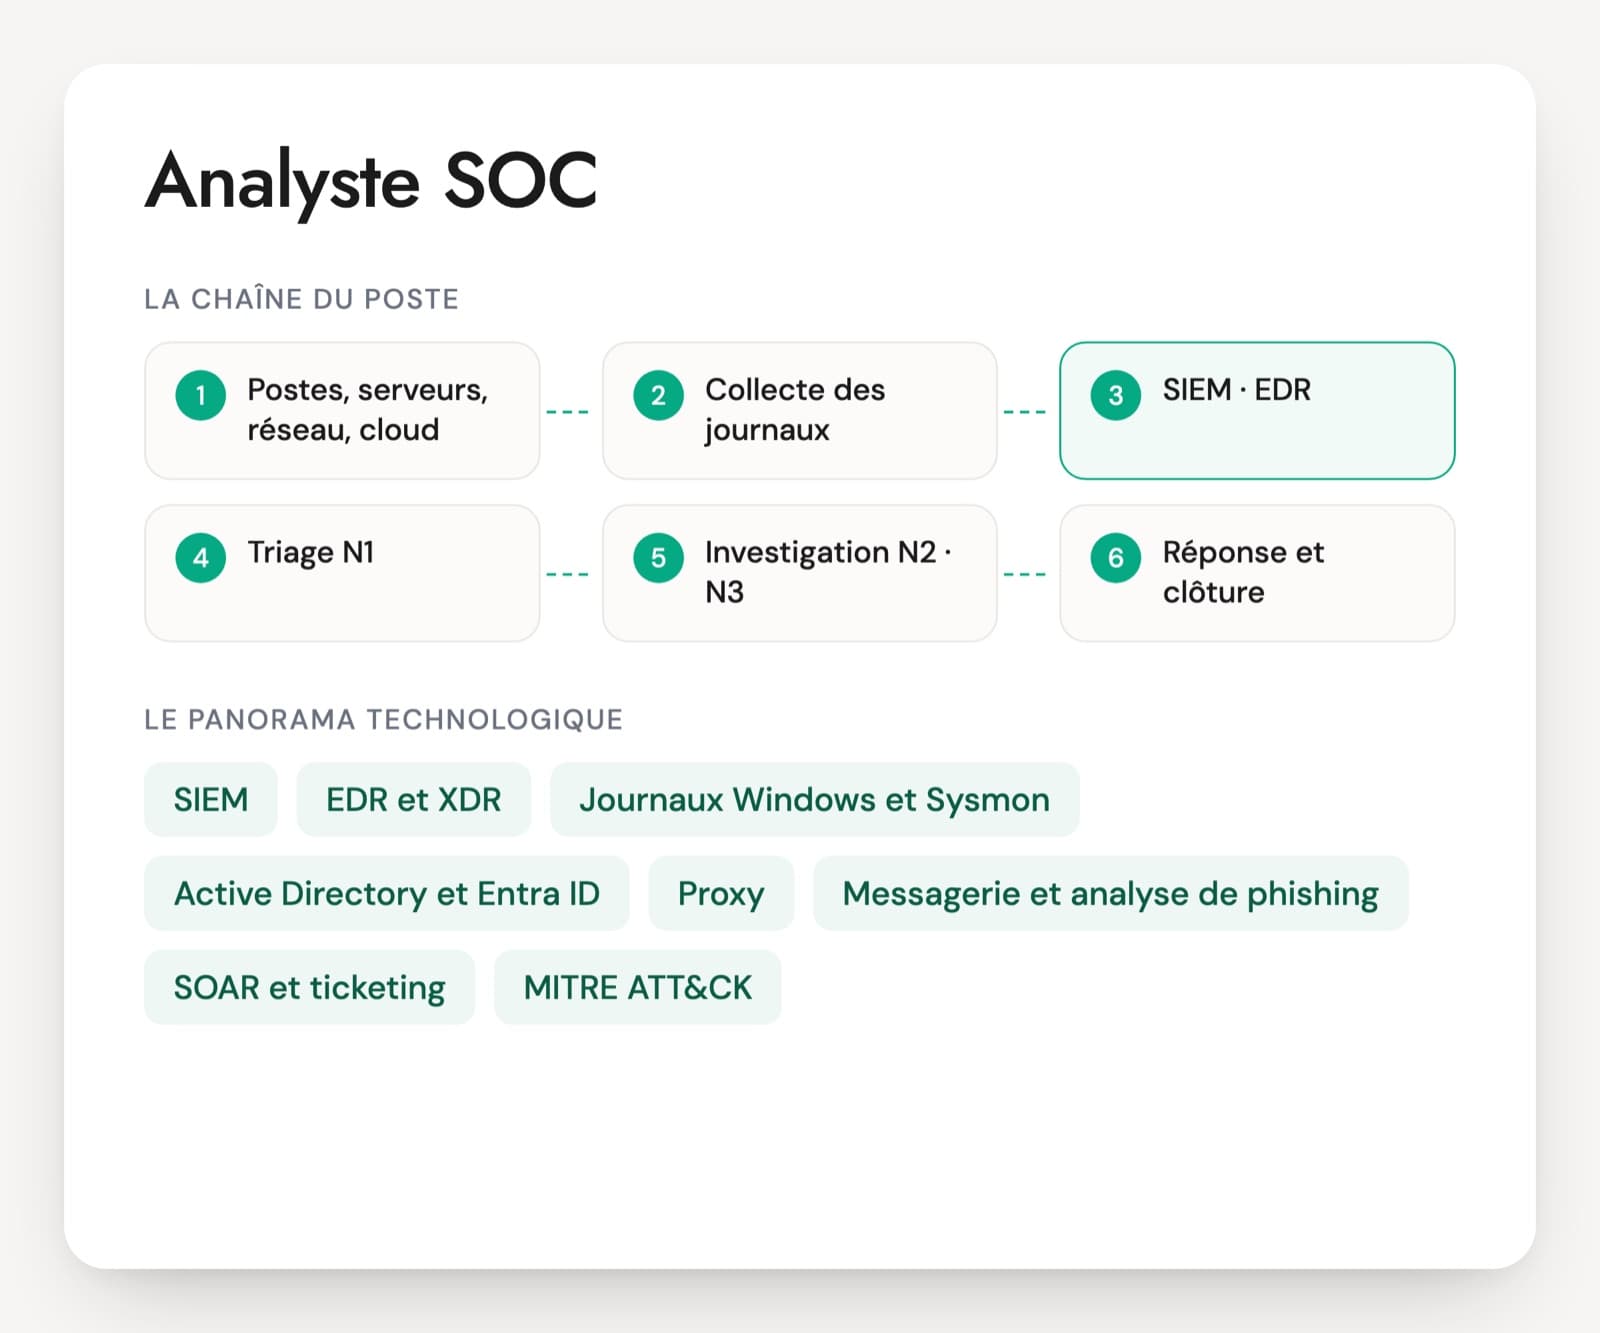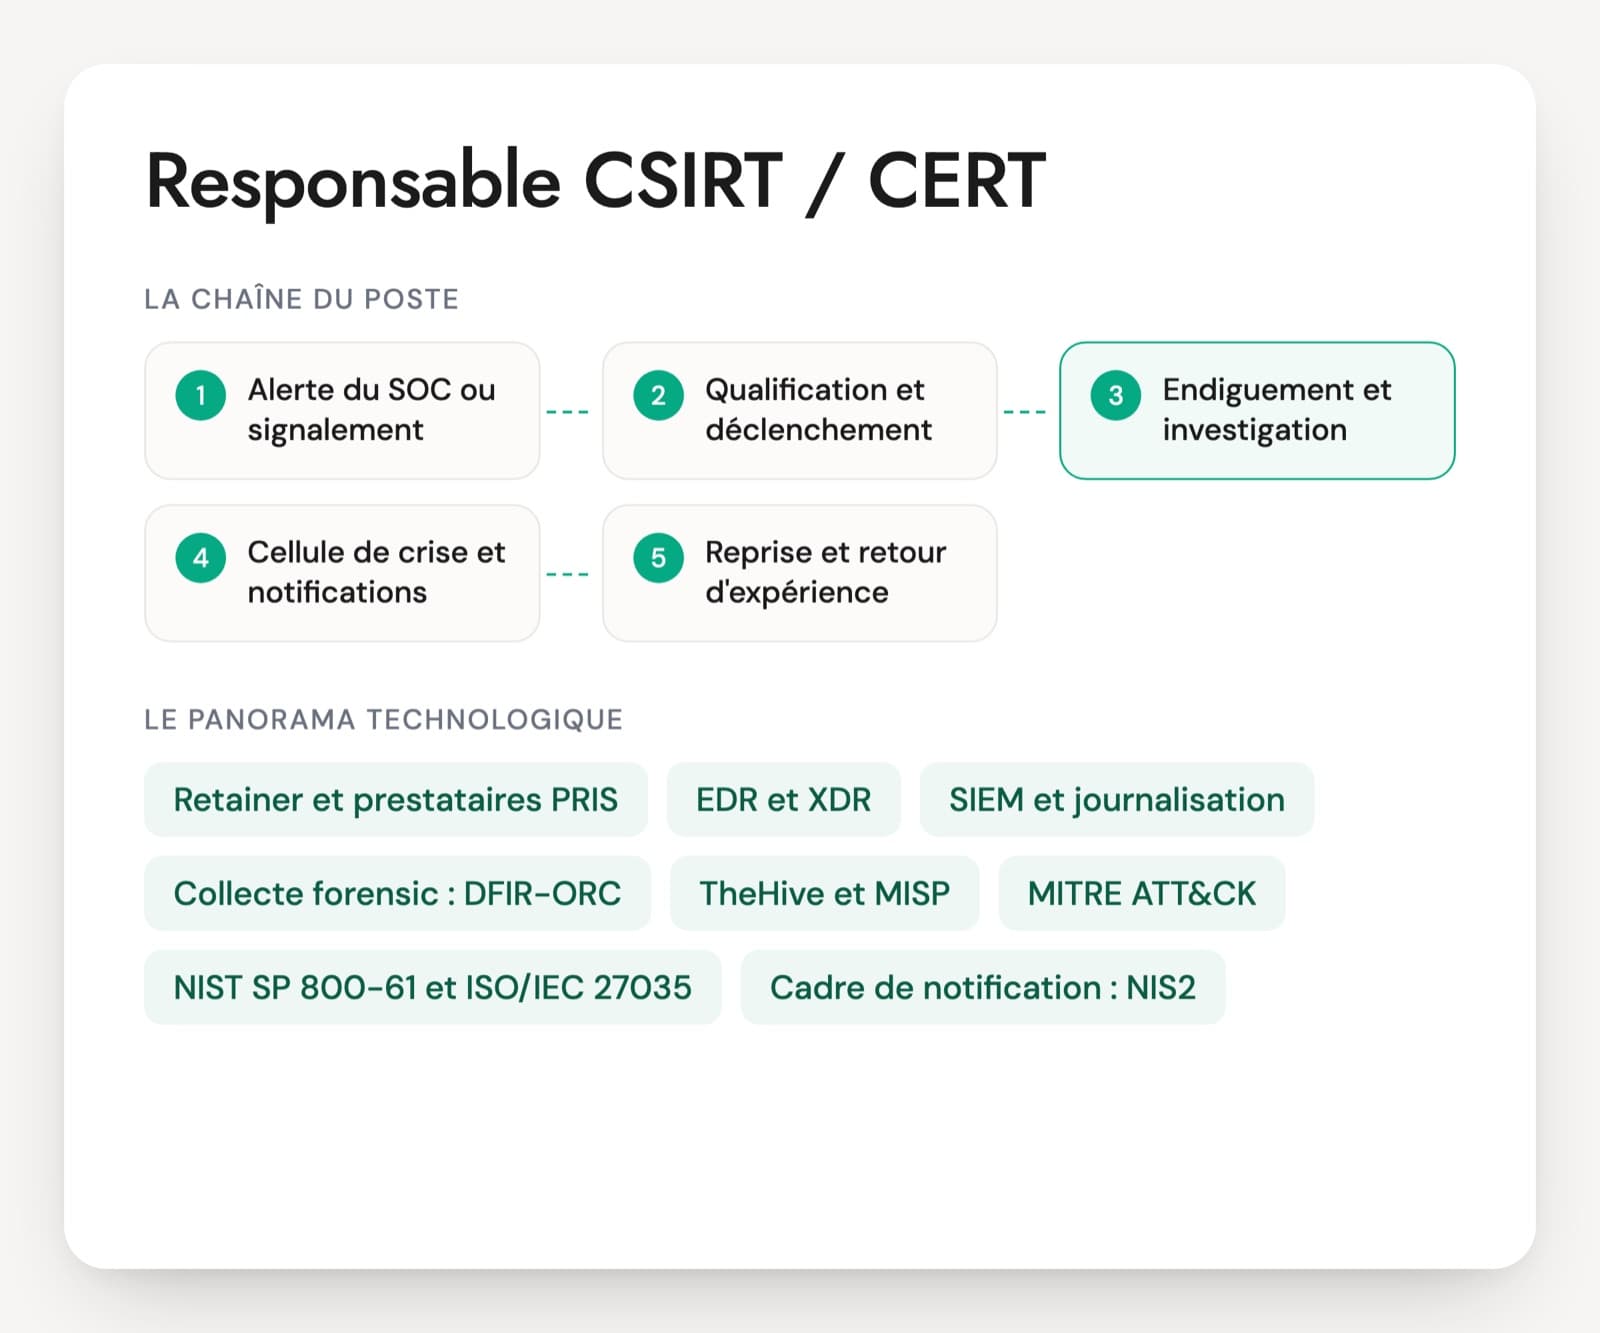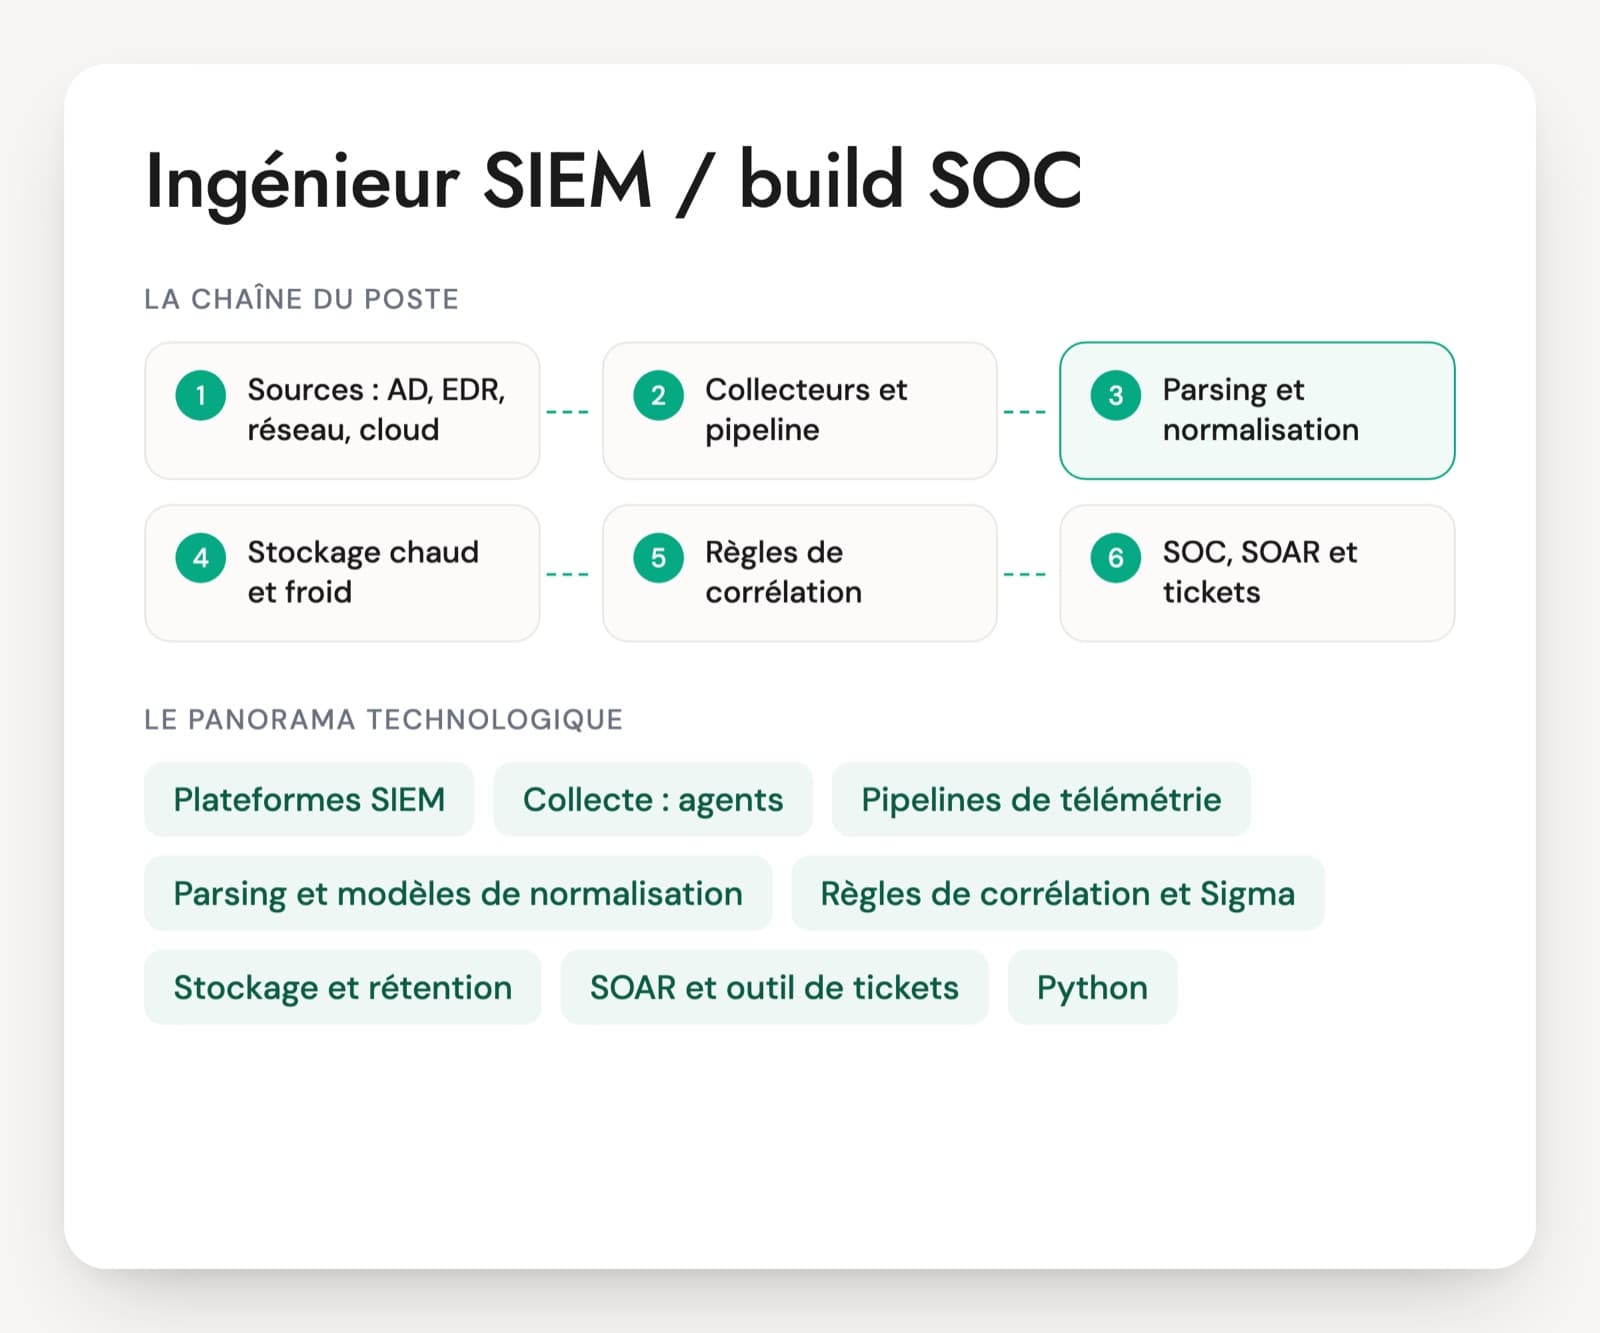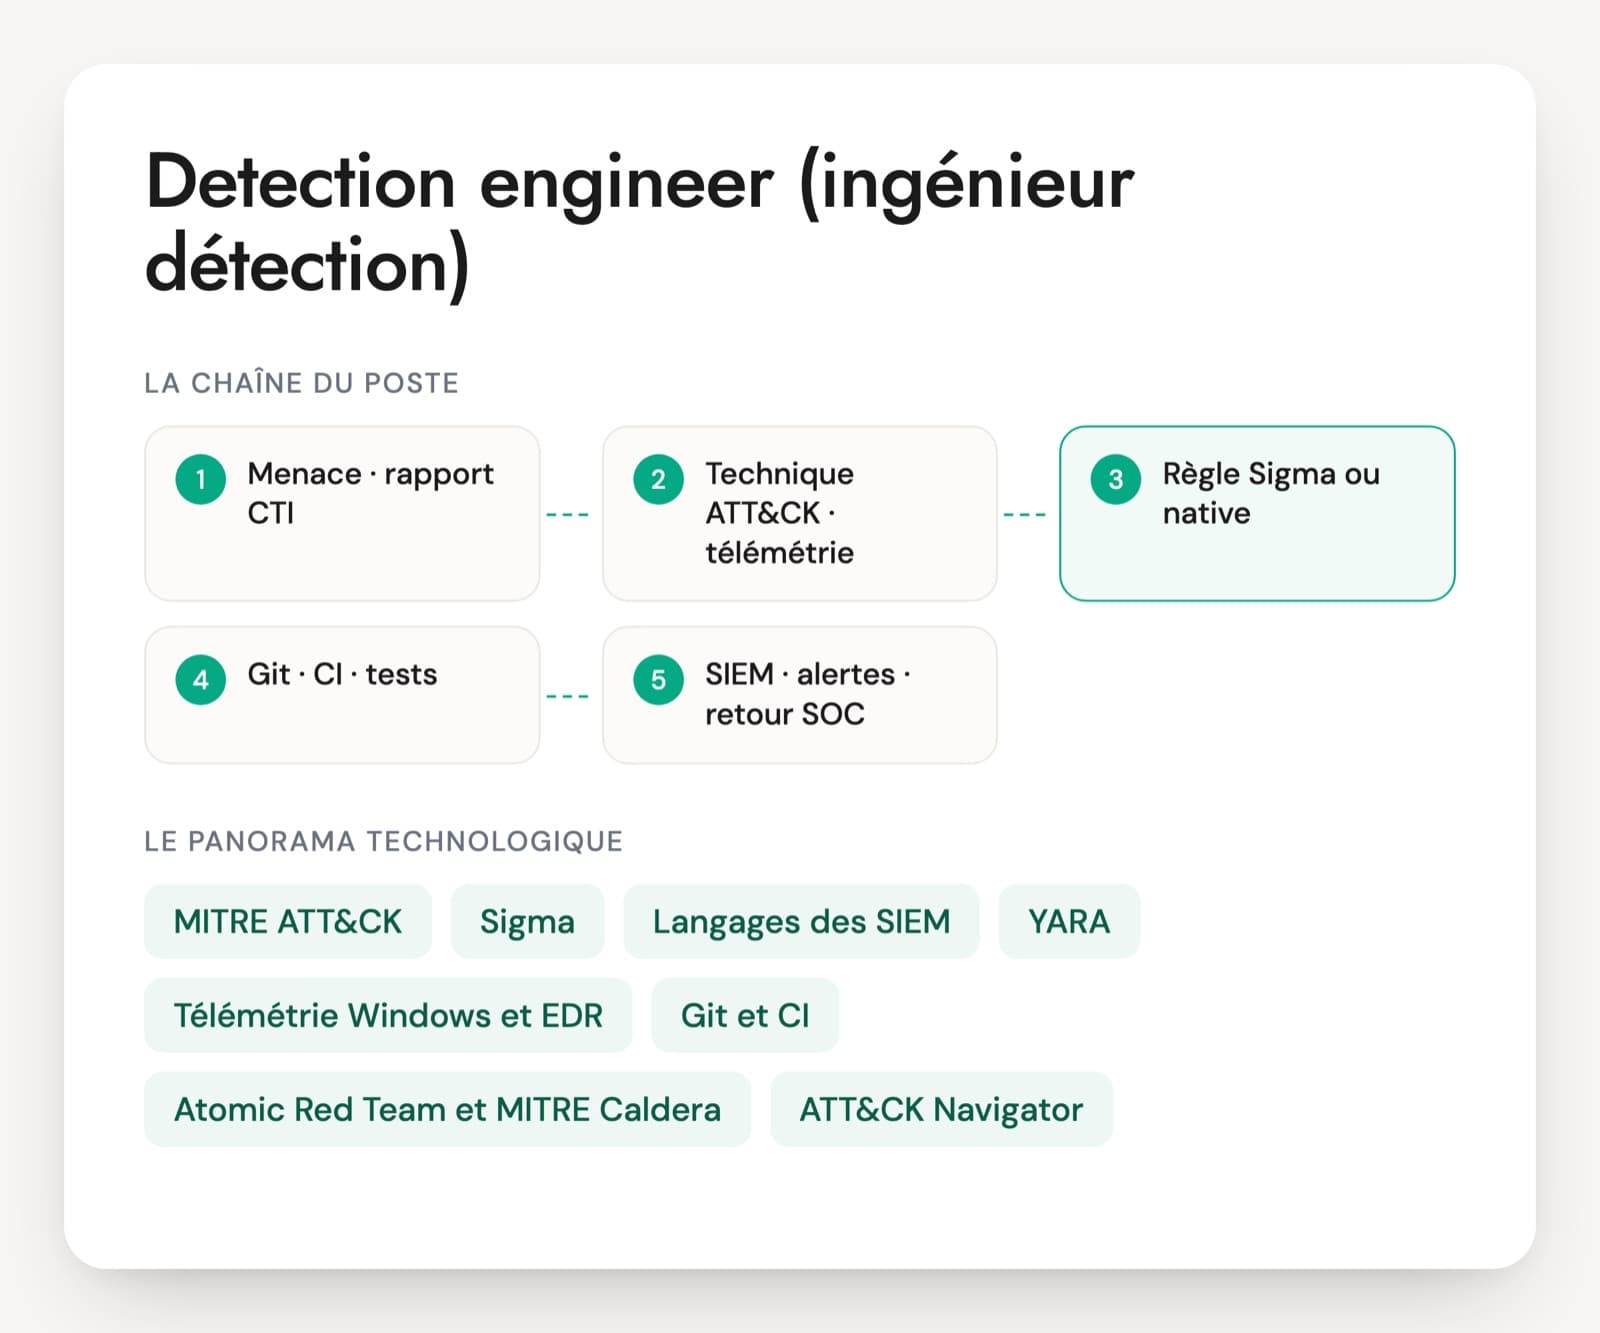
Un responsable SOC encadre des analystes N1 à N3, des ingénieurs SIEM et souvent un ou plusieurs prestataires. Il décide de ce que le SOC surveille, de qui répond la nuit et du moment où un incident passe au CSIRT. Il défend aussi un budget fait de licences SIEM et EDR facturées au volume ou au poste, de contrats de SOC managé et de salaires d'une équipe en horaires décalés.
Les candidats arrivent par deux chemins. Les anciens analystes ou détection engineers devenus chefs d'équipe connaissent les outils et les alertes, mais ont rarement négocié un contrat ou présenté un budget. Les profils venus du pilotage de prestations maîtrisent les SLA et les comités, mais lisent mal une règle de détection. Le poste demande les deux, et l'entretien du responsable SOC doit vérifier les deux.
Les chiffres attendus sont vécus : taille de l'équipe, alertes par jour, part de faux positifs, délai de prise en charge, coût d'ingestion. Un candidat qui a dirigé un SOC les connaît de mémoire et sait dire lesquels il a fait baisser. Le PDF propose 30 questions sur six axes, un cas de 20 minutes et la grille.
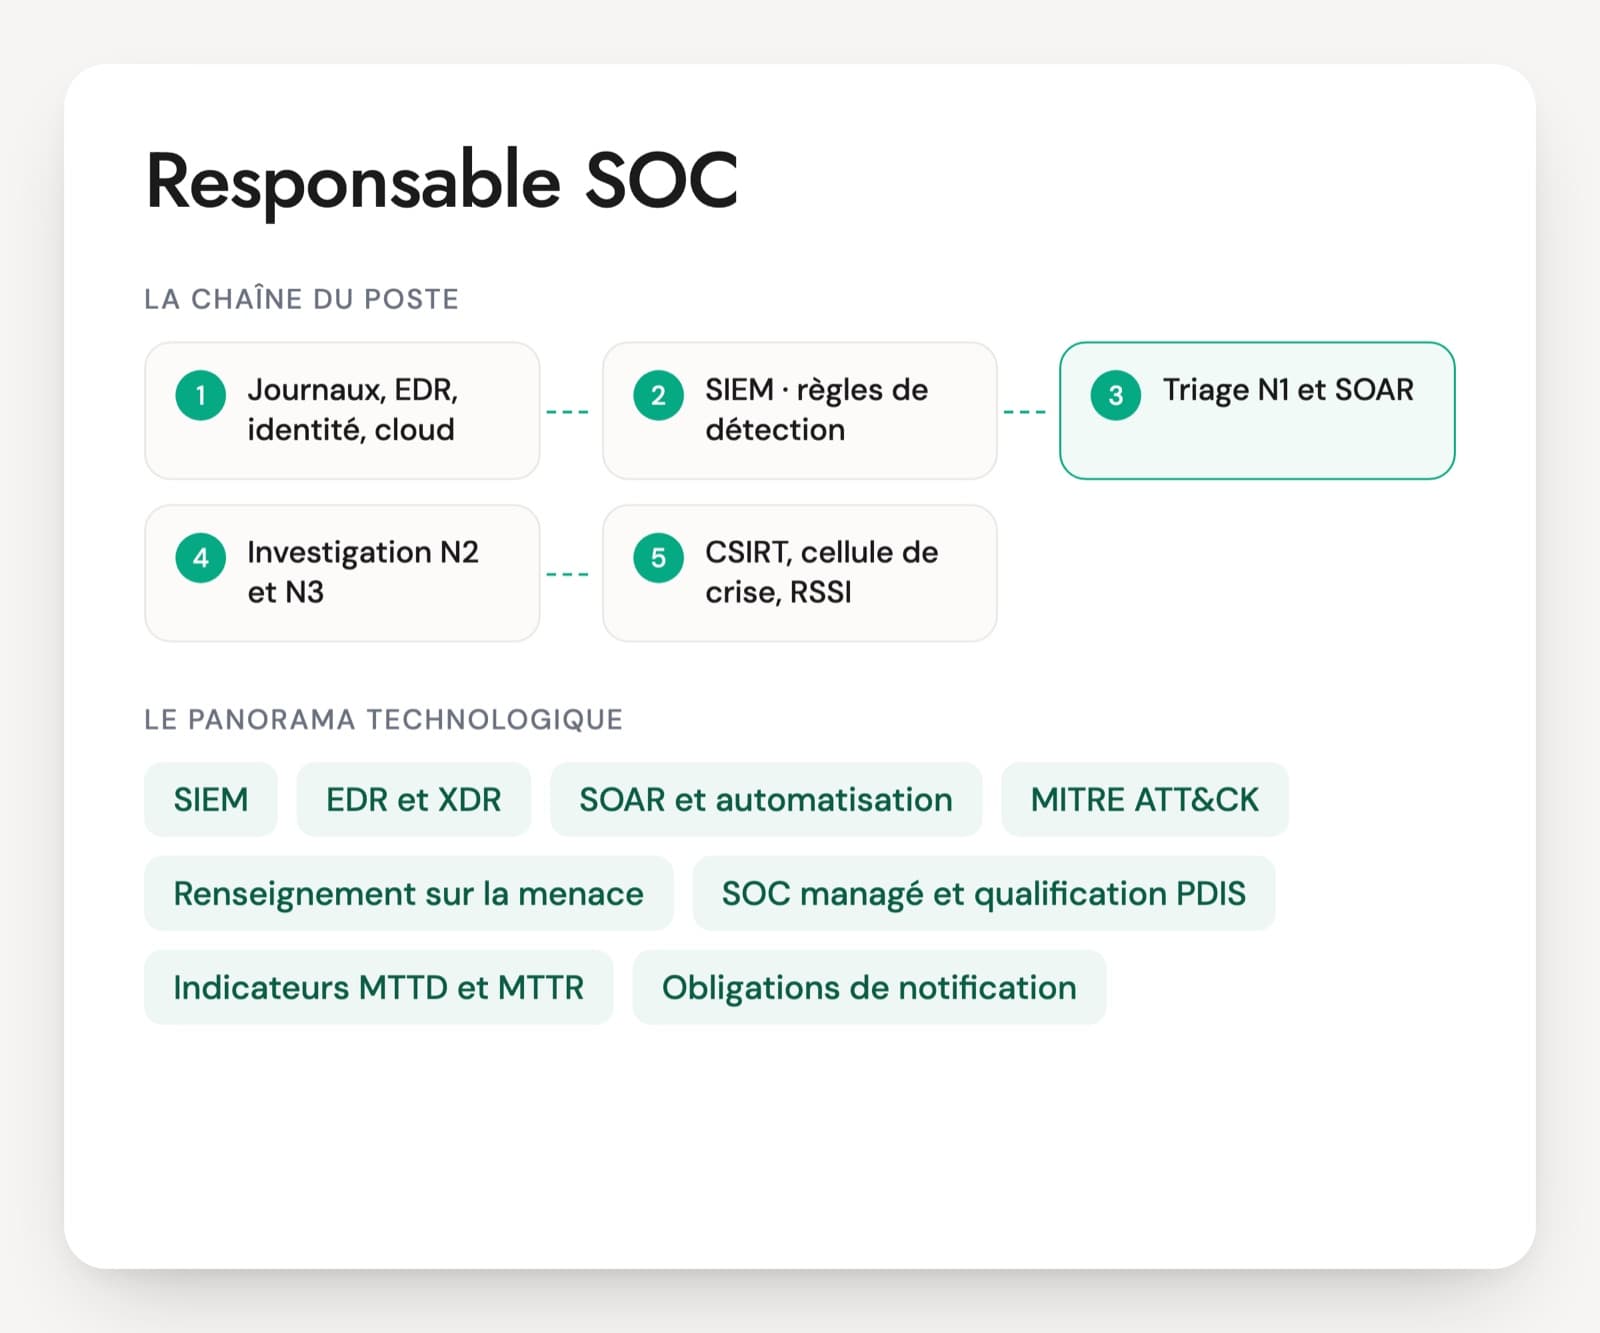
Les outils et les cadres qu'un responsable SOC pilote
SIEM
La plateforme qui collecte et corrèle les journaux : Splunk (racheté par Cisco en mars 2024), Microsoft Sentinel, qui quitte le portail Azure après le 31 mars 2027 pour le portail Defender, Google SecOps, QRadar ou Elastic. Pour le responsable, c'est d'abord un poste de dépense qui grossit avec le volume ingéré. Il doit savoir quelles sources servent vraiment la détection.
EDR et XDR
Les agents sur les postes et les serveurs (CrowdStrike, SentinelOne, Microsoft Defender for Endpoint, Cortex) qui détectent et permettent d'isoler une machine à distance. Le responsable fixe qui a le droit de lancer une isolation et dans quels cas, surtout la nuit et sur des serveurs critiques.
SOAR et automatisation
Les outils qui enchaînent des actions sur une alerte : enrichissement, création de ticket, blocage, désactivation de compte. Ils réduisent le travail répétitif du N1. Le responsable décide de ce qui part sans validation humaine et de ce qui doit toujours attendre un analyste.
MITRE ATT&CK
La base publique des techniques d'attaque, utilisée pour décrire ce que les règles de détection couvrent et ce qu'elles laissent passer. Une carte de couverture n'a de valeur que si les règles sont testées et que les journaux nécessaires arrivent vraiment dans le SIEM.
Renseignement sur la menace (CTI)
Les informations sur les attaquants, leurs techniques et leurs indicateurs, gérées dans une plateforme comme MISP ou OpenCTI ou fournies par un éditeur. Bien utilisée, la CTI dit au SOC quelles techniques couvrir en priorité. Mal utilisée, elle déverse des milliers d'indicateurs périmés dans le SIEM.
SOC managé et qualification PDIS
Beaucoup de SOC confient la nuit, le week-end ou le niveau 1 à un prestataire (MSSP). L'ANSSI qualifie les prestataires de détection des incidents de sécurité (PDIS), et certaines organisations l'exigent dans leurs appels d'offres. Le responsable pilote ce contrat, ses SLA et sa réversibilité.
Indicateurs MTTD et MTTR
Le délai moyen de détection et le délai moyen de réponse servent à piloter le SOC, à condition de définir précisément le point de départ et le point d'arrivée. S'y ajoutent le volume d'alertes par analyste, le taux de faux positifs par règle et la couverture des actifs critiques.
Obligations de notification
Le RGPD impose de notifier la CNIL dans les 72 heures pour une violation de données personnelles à risque. NIS2 prévoit une alerte précoce sous 24 heures ; en France, l'examen du projet de loi Résilience qui la transpose a été reporté le 6 octobre 2026, et le texte n'était pas voté au 7 novembre 2026. DORA fixe ses propres délais pour les incidents majeurs des entités financières.
Le responsable SOC rend compte au RSSI, parfois à un directeur des opérations de sécurité. Selon l'organisation, il dirige un SOC interne en 24/7, une équipe de jour appuyée par un prestataire la nuit, ou il pilote surtout un MSSP avec deux ou trois analystes internes. Chez un prestataire de SOC managé, le même titre désigne quelqu'un qui tient les engagements envers plusieurs clients. Le poste touche au droit du travail (astreintes, temps de repos), aux achats (contrats, licences) et à la réglementation (notification des incidents). Les offres demandent en général une expérience d'analyste ou d'ingénieur sécurité avant l'encadrement.
Ce qu'un responsable SOC doit savoir arbitrer
- Modèle opérationnel et dimensionnement 24/7
- Couverture de détection et qualité des alertes
- Incidents majeurs et notification
- Pilotage des prestataires et des contrats
- Outils, budget et feuille de route
- Indicateurs, reporting et équipe
Questions d'entretien pour un responsable SOC
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · senior
La direction veut un SOC 24/7. Combien de personnes faut-il pour tenir un poste occupé en permanence, et quelles options étudiez-vous avant de recruter ?
Une bonne réponseIl refait le calcul : un poste permanent représente 8 760 heures par an, à diviser par les heures réellement travaillées d'une personne après congés, formation et absences, ce qui donne cinq à six personnes par siège, avant même les repos imposés par le Code du travail. Puis il compare les options : présence de nuit ou astreinte, prestataire pour la nuit et le week-end, automatisation du N1, confinement automatique par l'EDR sur les cas sûrs. Il refuse un analyste seul la nuit sans relais.
Signal d'alerte« Trois analystes en rotation suffisent », ou une réponse qui ne parle ni de congés, ni de repos, ni de prestataire.
Question 2 · senior
Comment savez-vous ce que votre SOC ne détecte pas ?
Une bonne réponseIl compare les règles aux techniques ATT&CK qui comptent pour l'organisation, en partant du profil de menace fourni par la CTI. Il vérifie que les sources de journaux nécessaires arrivent et alerte quand une source se tait. Il teste par des exercices purple team ou des outils de simulation d'attaque, et il relit les incidents découverts autrement que par le SOC (signalement d'un utilisateur, d'un tiers) comme autant de trous de détection.
Signal d'alerte« Nous avons 800 règles actives », ou une carte ATT&CK colorée par l'éditeur du SIEM sans aucun test.
Question 3 · senior
Vous écrivez la procédure qui autorise l'astreinte du SOC à confiner seule, la nuit, sans attendre de validation. Quelles actions y mettez-vous, et lesquelles restent une décision de crise ?
Une bonne réponseDes actions préautorisées, avec leurs conditions : isolement d'un poste par l'EDR, désactivation d'un compte standard compromis, blocage d'indicateurs confirmés sur le proxy ou le pare-feu, dès que le niveau de confiance et la criticité de l'actif le permettent. Une validation du cadre d'astreinte pour un serveur critique ou le compte d'un dirigeant. La coupure d'internet ou d'un site reste une décision de crise, prise par la direction avec le RSSI sur des critères préparés. La procédure donne la chaîne d'escalade et des contacts joignables hors du SI, demande de garder les preuves (pas de redémarrage, capture mémoire si possible) et d'horodater chaque action, car ces heures serviront aux notifications (CNIL, NIS2 ou DORA si elles s'appliquent). Elle est testée en exercice et revue chaque année.
Signal d'alerte« L'analyste appelle le RSSI et attend sa réponse », ou une procédure qui laisse l'analyste de nuit tout couper sans critère.
Question 4 · senior
Votre MSSP respecte tous ses SLA, mais vos équipes jugent ses escalades inutiles. Que changez-vous dans le contrat ou dans le pilotage ?
Une bonne réponseIl constate que les SLA mesurent des délais, pas la qualité. Il ajoute des indicateurs de qualité : part des escalades confirmées, complétude de l'escalade (contexte, entités, action recommandée), revue mensuelle d'un échantillon. Il donne au prestataire le contexte qui lui manque : actifs critiques, comptes à privilèges, fenêtres de maintenance. Les règles de détection sont réglées ensemble, avec un responsable désigné de chaque côté.
Signal d'alerteChanger de prestataire tout de suite, ou ajouter un SLA de délai supplémentaire.
Question 5 · senior
La facture d'ingestion du SIEM a augmenté de 40 % en un an. Comment la reprenez-vous sans perdre en détection ?
Une bonne réponseIl mesure le volume par source et le compare à son usage réel : règles alimentées, investigations menées. Il filtre à la collecte les événements sans valeur (journaux de flux autorisés très bavards, traces de debug), envoie certaines sources vers un stockage moins cher et moins requêtable, et ajuste la rétention à chaque besoin, y compris légal. Il garde intactes les sources d'identité, d'EDR et d'administration. Il négocie le modèle de licence au renouvellement.
Signal d'alerteCouper des sources au hasard ou réduire la rétention de toutes les données au minimum.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Responsable SOC : les questions fréquentes
Quelle différence entre un responsable SOC et un responsable CSIRT ?
Le responsable SOC dirige la surveillance continue : collecte des journaux, règles de détection, triage des alertes, premier confinement. Le responsable CSIRT prend en charge les incidents graves une fois déclarés : investigation approfondie, analyse forensique, coordination de la crise et relations avec l'ANSSI ou les autorités. Dans les petites structures, une seule personne tient les deux. L'offre précise qui pilote la crise, pour ne pas attirer le mauvais profil.
Un responsable SOC doit-il savoir écrire des règles de détection ?
Il n'en écrit plus tous les jours, mais il doit pouvoir lire une règle, juger si elle est trop large et comprendre pourquoi elle génère des faux positifs. Sans ce niveau, il dépend entièrement de ses ingénieurs et du prestataire pour trancher. En entretien, il commente une règle simple écrite dans le langage du SIEM en place. La réponse dit vite d'où vient le candidat.
Quel test technique ou cas pratique est donné à un responsable SOC ?
Un cas de pilotage marche mieux qu'un exercice d'analyste. L'exercice part d'un tableau de bord réel anonymisé : volume d'alertes, faux positifs par règle, SLA du prestataire, coût d'ingestion, deux incidents récents. Le candidat rend un diagnostic et trois décisions pour le trimestre, en 20 à 30 minutes. Si le poste reste proche de la technique, une règle de détection à commenter s'y ajoute. Delectus AI fournit ce type de cas dans le PDF de la fiche.
Responsable SOC chez un MSSP ou dans une entreprise : est-ce le même poste ?
Le métier est proche, les priorités changent. Chez un prestataire, le responsable tient des engagements contractuels envers plusieurs clients, gère la marge et partage une équipe entre plusieurs périmètres. Dans une entreprise, il connaît un seul système d'information en profondeur, pilote souvent un prestataire et répond au RSSI. Un candidat qui vient d'un MSSP connaît bien les SLA. L'entretien vérifie qu'il sait aussi parler budget interne et contexte métier.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.