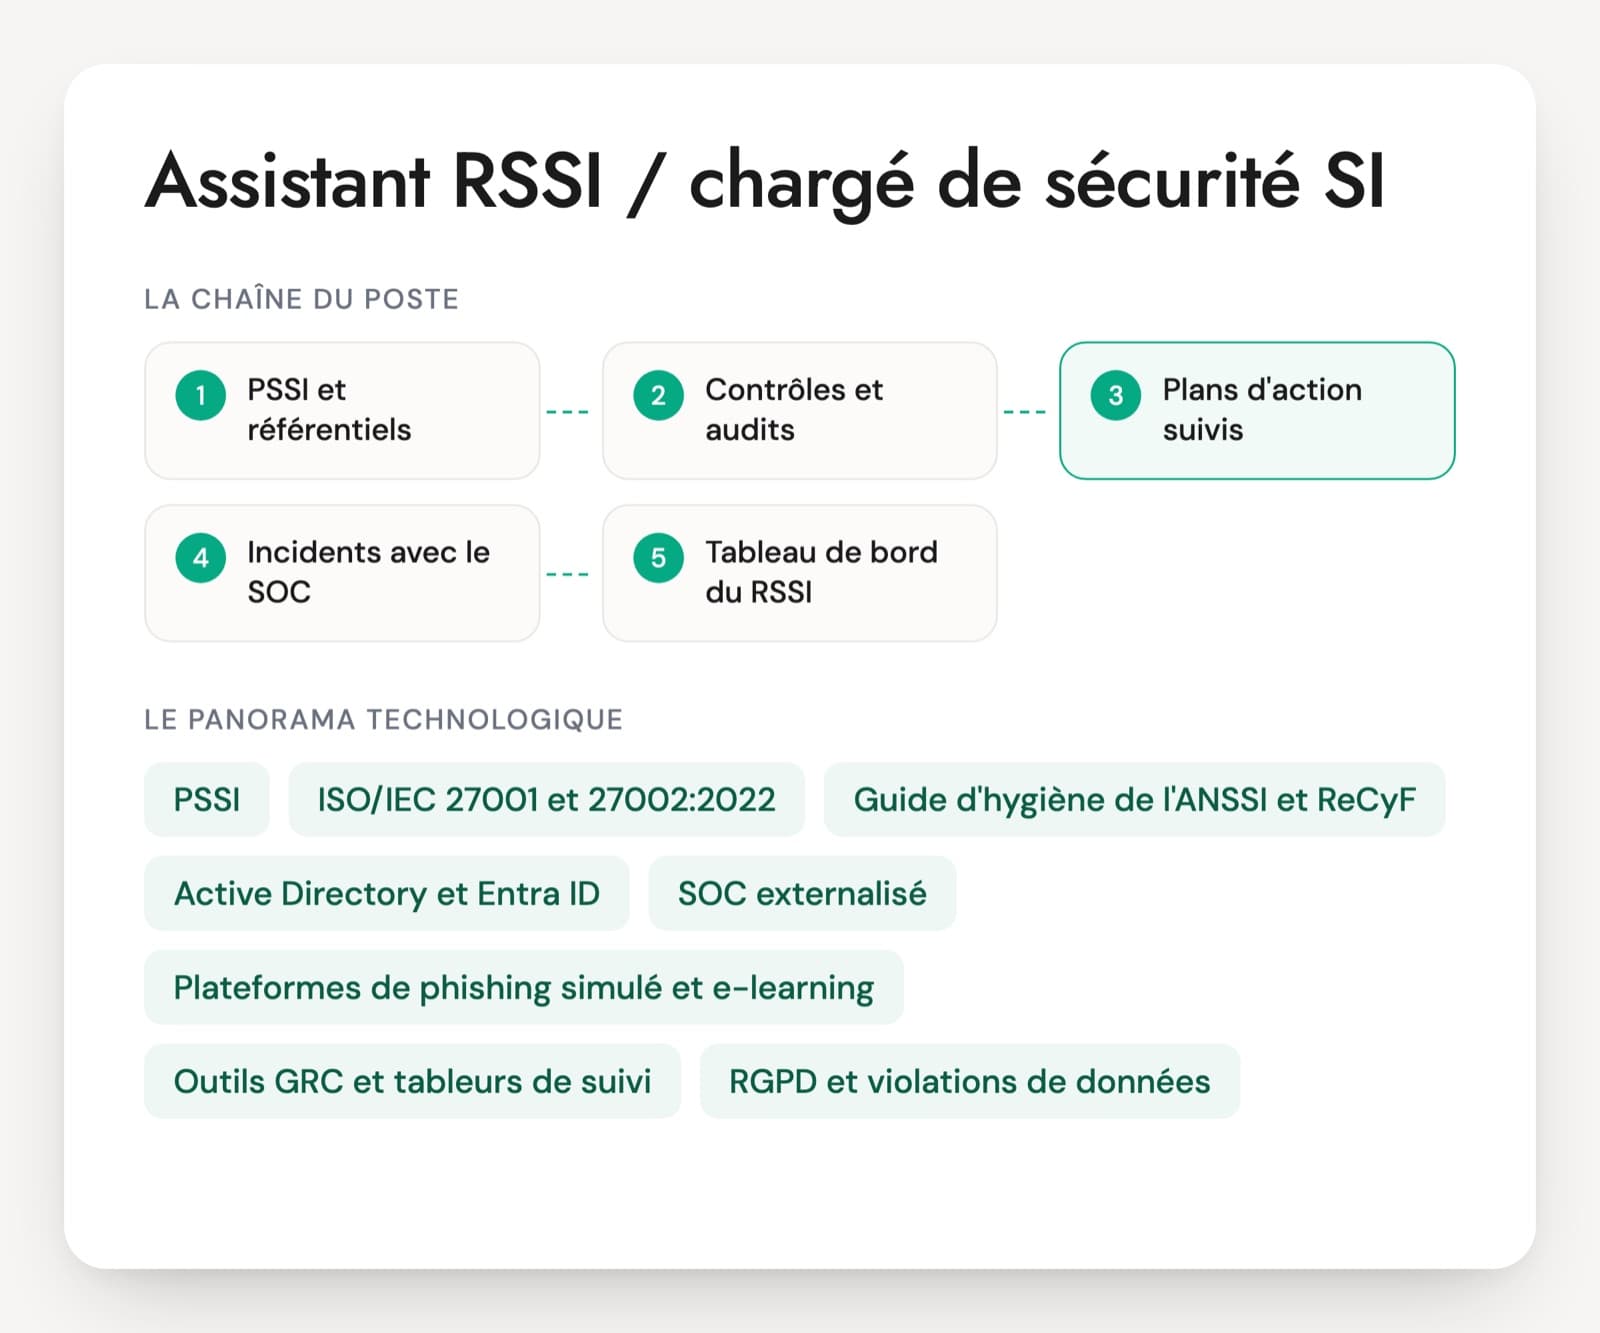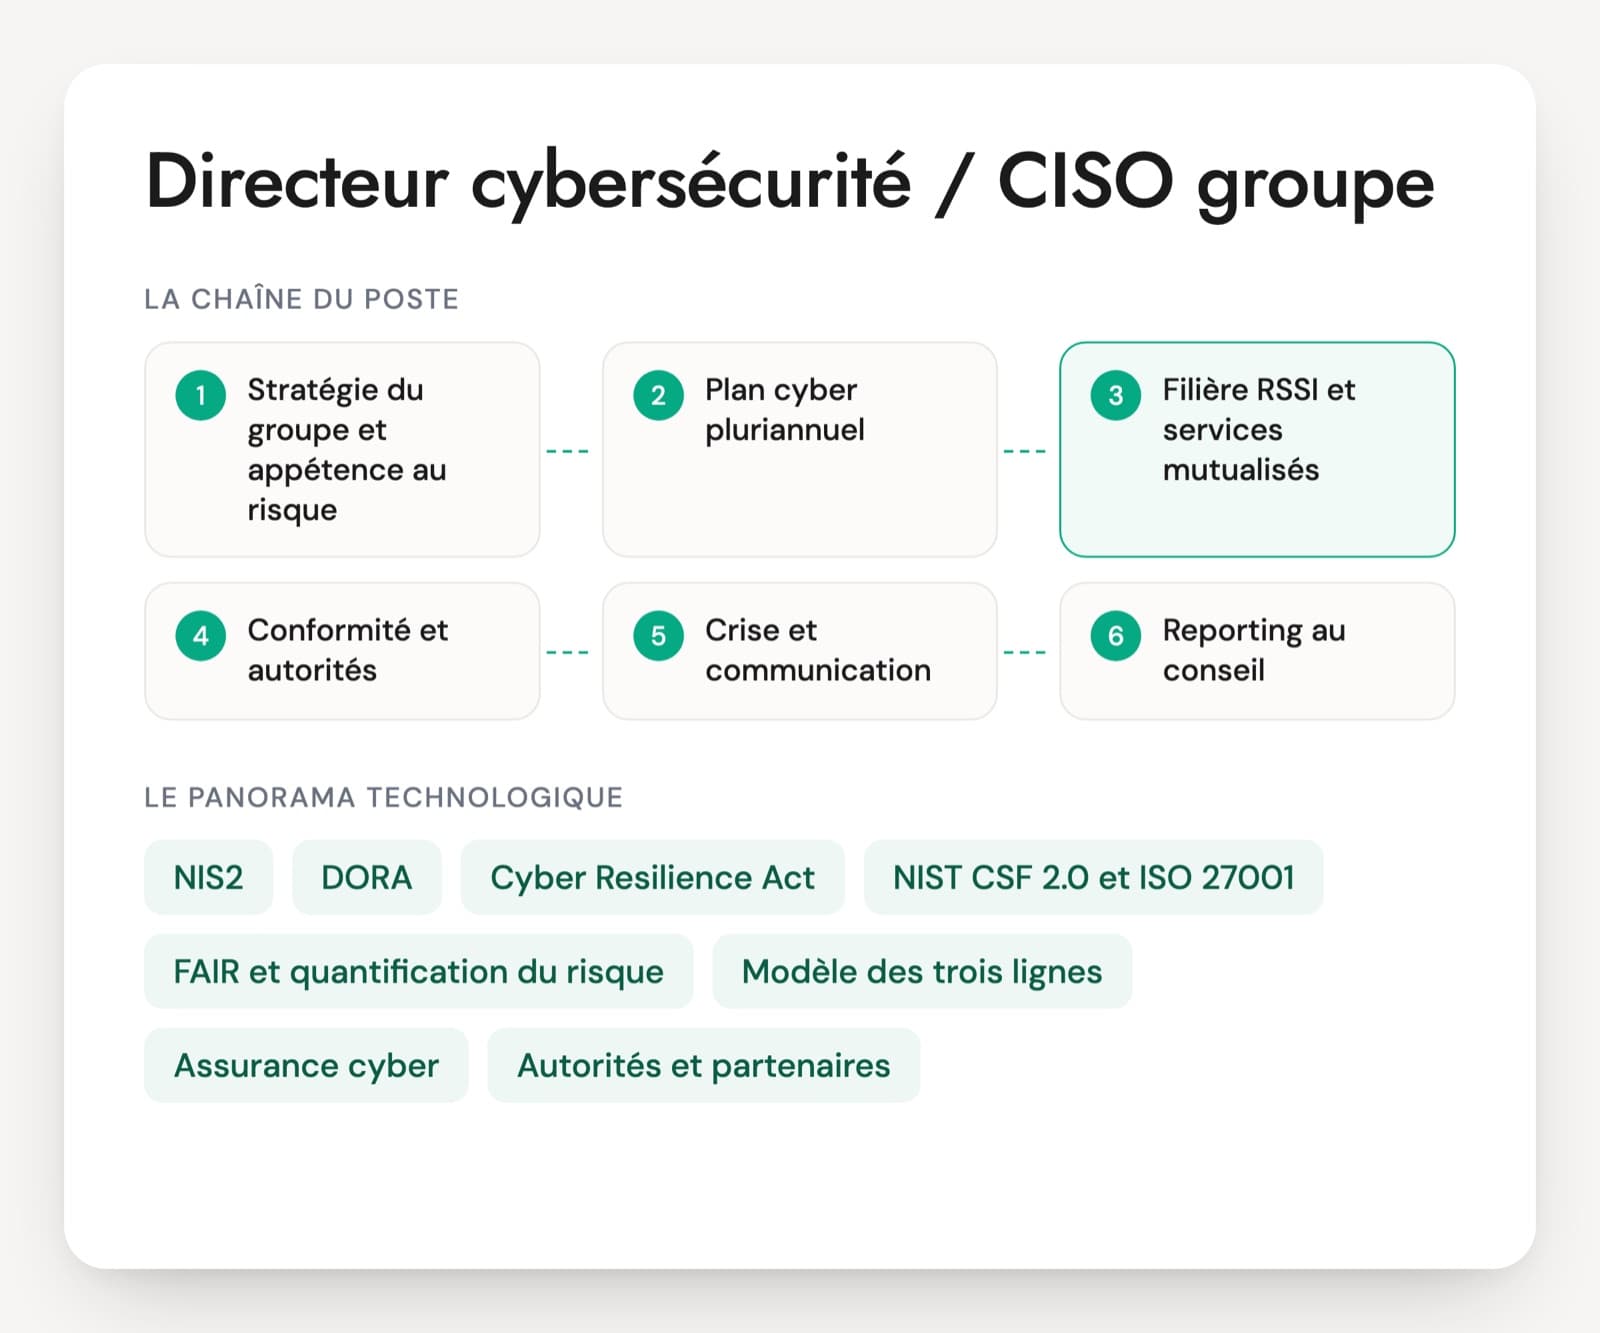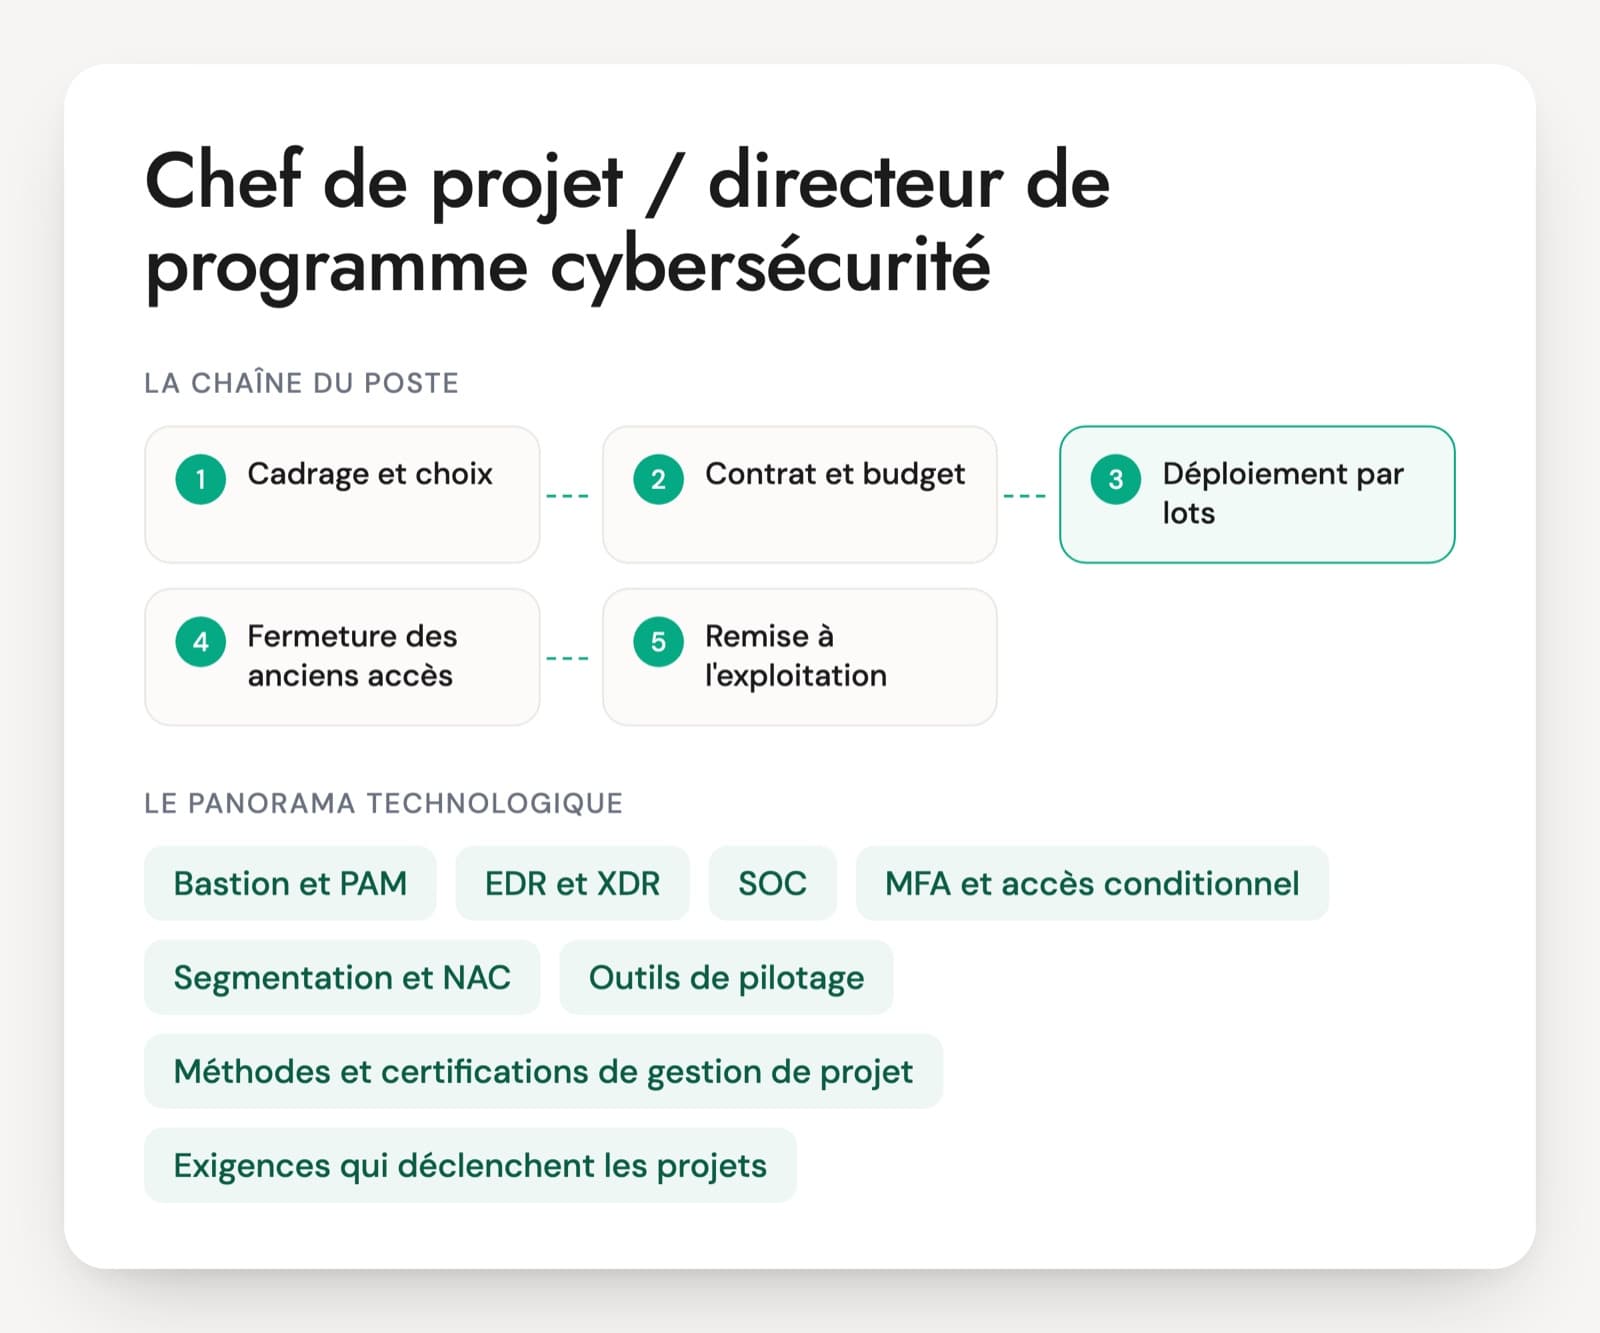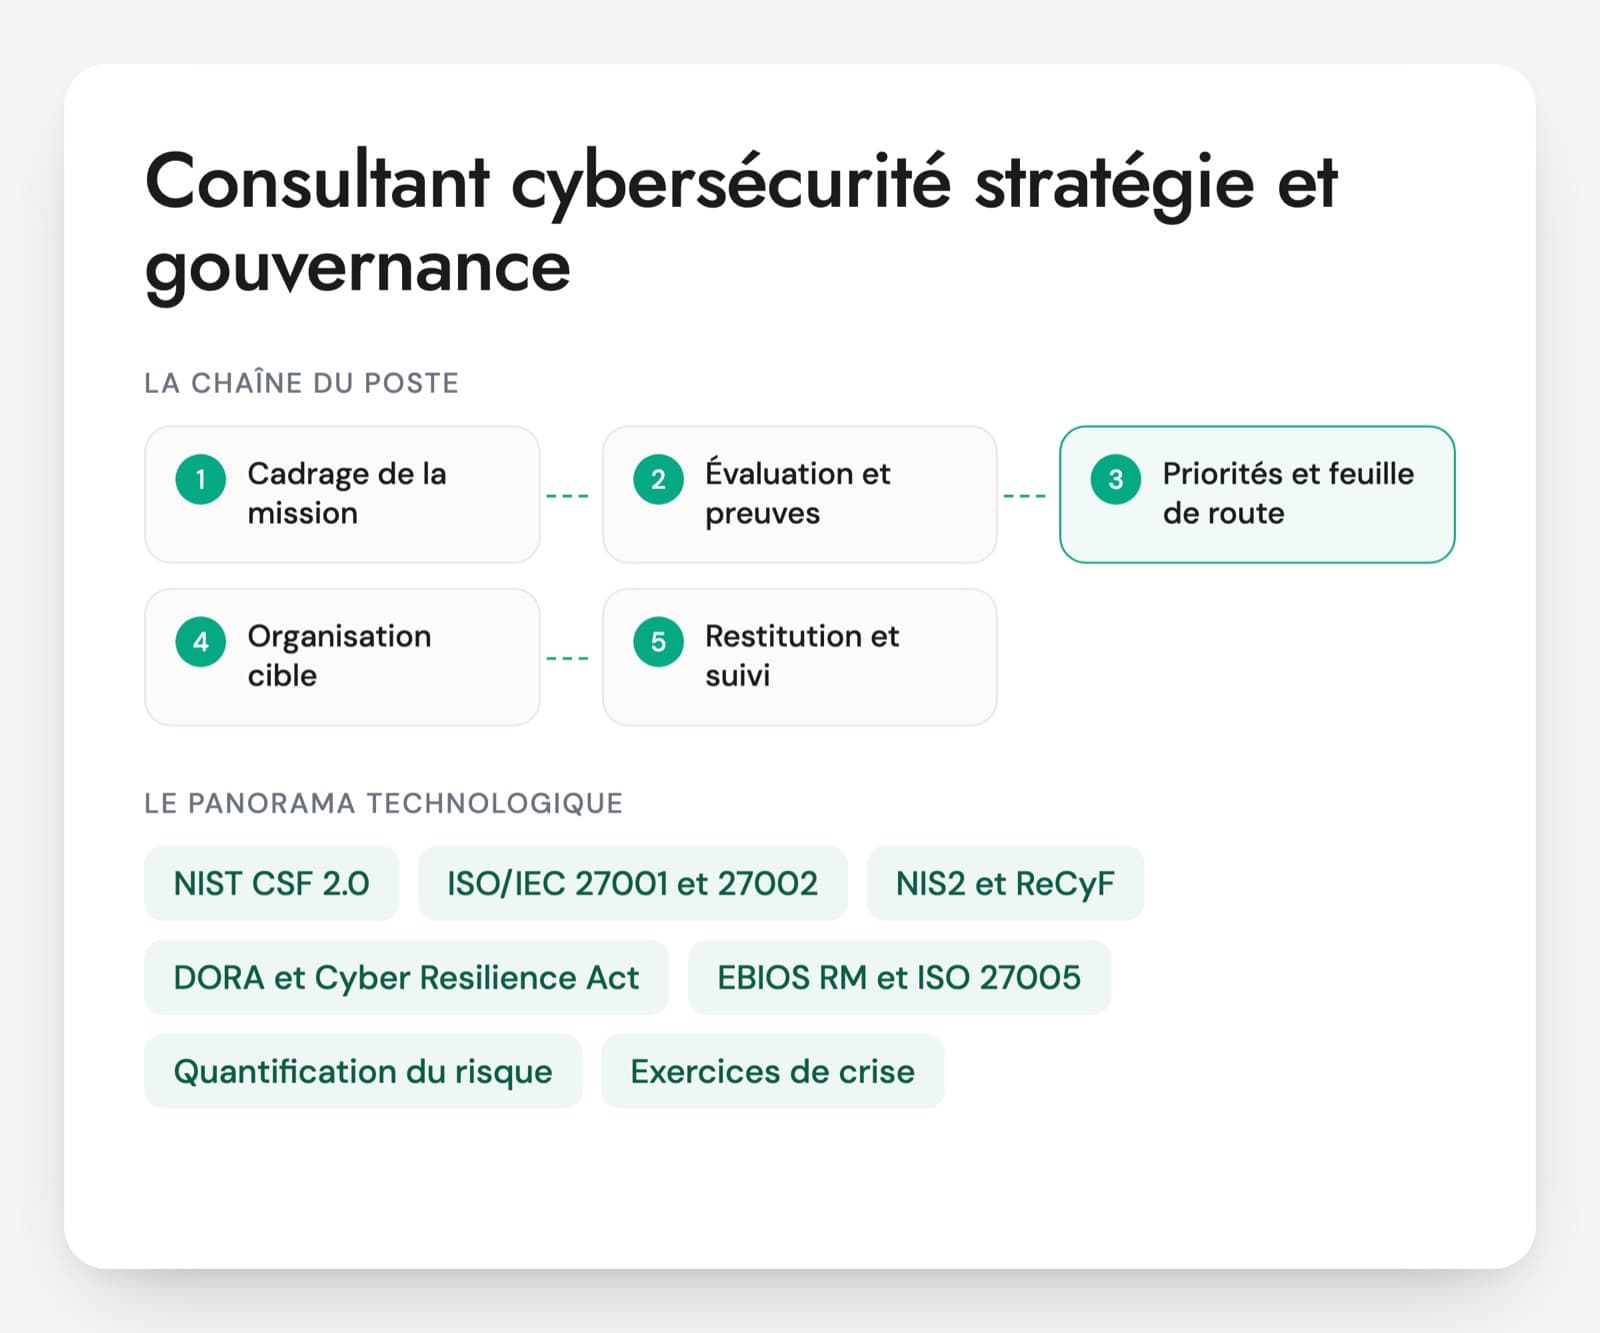
Selon la taille de l'entreprise, le RSSI fait un travail très différent. Dans une structure de quelques centaines de personnes, le RSSI est souvent seul, rattaché à la DSI, et touche lui-même aux sujets techniques. Dans une organisation plus grande, il dirige une petite équipe, pilote un SOC externalisé et passe une bonne partie de son temps en comité. Les questions d'entretien d'un RSSI dépendent du rattachement, la taille de l'équipe et les obligations qui pèsent sur l'entreprise : NIS2, DORA, RGPD, certification ISO 27001 demandée par des clients.
Les CV de RSSI alignent souvent les mêmes mots : PSSI, gouvernance, conformité, sensibilisation. Le candidat raconte des décisions datées. Un arbitrage budgétaire, une dérogation refusée, un incident géré de nuit, une homologation signée. Un bon candidat dit ce qu'il a choisi de ne pas faire et pourquoi.
Une partie de l'entretien reste consacrée à la technique. Un RSSI n'a pas à configurer un pare-feu, mais il doit savoir quelles questions poser à un administrateur ou à un prestataire, et repérer une réponse trop rassurante.
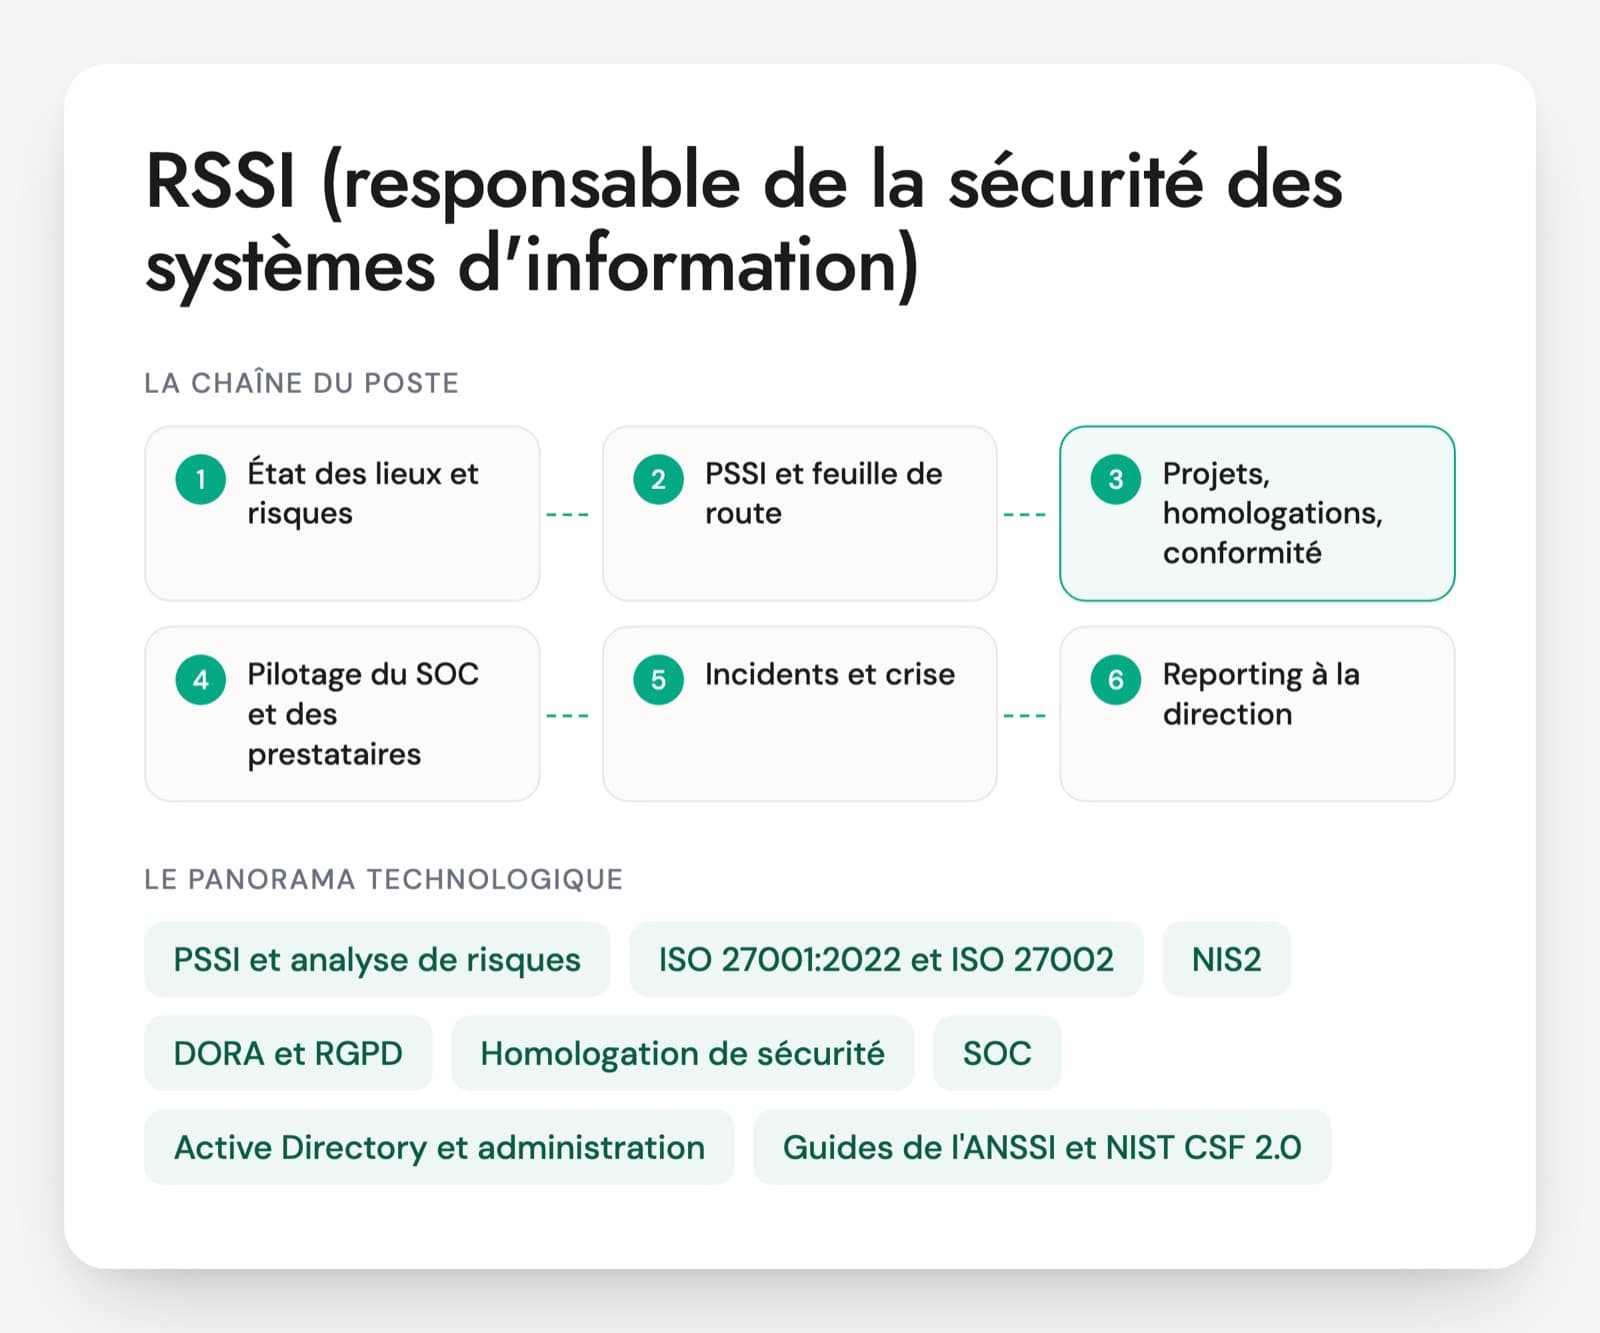
Référentiels, obligations et outils du quotidien d'un RSSI
PSSI et analyse de risques
La politique de sécurité fixe les règles, l'analyse de risques dit lesquelles comptent le plus. Les méthodes citées sont EBIOS RM, publiée par l'ANSSI et mise à jour en version 1.5, et l'ISO 27005. Une analyse menée, et ce qu'elle a changé dans les priorités, est attendue.
ISO 27001:2022 et ISO 27002
La norme du système de management de la sécurité, souvent exigée par les clients, et son guide de mesures. Les certificats à la version 2013 ne sont plus valides depuis la fin de la transition, le 31 octobre 2025. Le RSSI n'a pas besoin d'être auditeur, mais il doit savoir piloter une certification et ses audits.
NIS2
La directive européenne qui élargit les obligations de sécurité à de nombreux secteurs, avec des entités essentielles et importantes. En France, la loi de transposition n'était pas encore votée par l'Assemblée au 7 novembre 2026. L'ANSSI publie déjà ses outils et un référentiel de travail, et beaucoup d'entreprises préparent les mesures sans attendre.
DORA et RGPD
DORA, règlement applicable depuis le 17 janvier 2025, encadre la résilience numérique des entités financières et de leurs prestataires TIC. Le RGPD impose la notification des violations de données à la CNIL sous 72 heures quand elles présentent un risque. Le RSSI travaille sur ces deux textes avec le DPO et le juriste.
Homologation de sécurité
La décision formelle par laquelle une autorité accepte les risques résiduels d'un système avant sa mise en service. Elle est obligatoire pour de nombreux systèmes publics et recommandée ailleurs. Le guide d'homologation de l'ANSSI et de la DINUM (version 2.2, mars 2026) fixe trois ans au plus pour la plupart des systèmes réglementés et le recommande ailleurs.
SOC, EDR et réponse à incident
La surveillance est le plus souvent confiée à un SOC externe, avec un EDR sur les postes et serveurs et un contrat de réponse à incident. L'ANSSI qualifie des prestataires de réponse (PRIS) et d'audit (PASSI). Le travail du RSSI consiste à piloter ces prestataires et à lire leurs résultats avec un œil critique.
Active Directory et administration
L'annuaire reste la cible principale des attaques par rançongiciel. Le RSSI demande des audits réguliers, avec ORADAD de l'ANSSI ou PingCastle, un modèle d'administration cloisonné et le MFA pour les comptes à privilèges. Il doit comprendre les résultats sans forcément lancer les outils.
Guides de l'ANSSI et NIST CSF 2.0
Le guide d'hygiène informatique de l'ANSSI et ses 42 mesures sert de socle dans beaucoup d'entreprises. Le NIST Cybersecurity Framework 2.0, publié en février 2024, a ajouté une fonction de gouvernance et sert souvent à mesurer la maturité. Un RSSI en cite un et sait l'adapter à son contexte.
Le RSSI peut être rattaché à la DSI, à la direction des risques ou directement à la direction générale, et ce choix change sa marge de manœuvre. Rattaché à la DSI, il est proche des équipes mais peut se retrouver en conflit avec son propre responsable. Les formes de contrat varient aussi : poste salarié, RSSI à temps partagé pour plusieurs petites structures, RSSI de transition pendant une mise en conformité ou après un incident. Les certifications CISSP, CISM ou ISO 27001 Lead Implementer montrent une formation, l'expérience se vérifie sur des décisions réelles. Le poste demande de parler aussi bien aux administrateurs qu'au comité de direction, ce que l'entretien doit vérifier par des mises en situation.
Les compétences d'un RSSI à vérifier sur des faits
- Analyse de risques et feuille de route
- Conformité NIS2, DORA, RGPD et ISO 27001
- Socle technique pour challenger les équipes
- Gestion d'incident et de crise
- Budget et pilotage des prestataires
- Dialogue avec la direction et les métiers
Mises en situation pour un RSSI, avec les réponses attendues
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Vous prenez le poste dans une entreprise de 800 personnes restée deux ans sans RSSI. Que faites-vous pendant les trois premiers mois, et que présentez-vous à la direction à la fin ?
Une bonne réponseUn état des lieux rapide : cartographie du SI, comptes à privilèges, sauvegardes, services exposés sur internet, contrats en place (SOC, infogérance). Quelques mesures immédiates sur les écarts graves : MFA sur les accès distants et la messagerie, sauvegardes déconnectées, correctifs sur l'exposé. Puis une analyse de risques menée avec les métiers, le point sur les obligations (NIS2, DORA, RGPD, exigences clients) et une feuille de route sur trois ans chiffrée. À la direction, cinq ou six risques en termes d'activité et les décisions attendues.
Signal d'alerteCommencer par rédiger une PSSI de 80 pages, acheter un outil, ou commander un audit externe et attendre le rapport.
Question 2 · confirmé
La direction vous demande si l'entreprise est concernée par NIS2, alors que la loi française de transposition n'est pas encore votée. Que répondez-vous ?
Une bonne réponseLa directive (UE) 2022/2555 donne déjà les critères : secteurs des annexes I et II, taille, statut d'entité essentielle ou importante, filiales à examiner une par une. La personne s'appuie sur les outils et le référentiel publiés par l'ANSSI, en précisant qu'ils peuvent encore évoluer. Elle propose d'anticiper sur ce qui ne changera guère : les mesures de l'article 21, la notification d'incident de l'article 23 (alerte précoce sous 24 h, notification sous 72 h, rapport final sous un mois) et l'implication des dirigeants prévue à l'article 20.
Signal d'alerte« Rien à faire tant que la loi n'est pas votée », ou une confusion avec DORA.
Question 3 · confirmé
Un administrateur vous assure que l'Active Directory est « propre ». Quelles questions posez-vous pour le vérifier, sans faire l'audit vous-même ?
Une bonne réponseCombien de comptes ont des droits d'administration du domaine et qui les utilise. Existe-t-il un modèle d'administration en tiers, des postes dédiés, LAPS pour les comptes locaux, le MFA pour les administrateurs. À quand remonte la dernière revue des délégations et des comptes de service. Les journaux partent-ils au SOC. Puis la demande d'un livrable : un rapport ORADAD de l'ANSSI ou PingCastle récent, avec le plan de correction associé.
Signal d'alerteAccepter la réponse telle quelle, ou vouloir lancer soi-même les outils sans méthode ni suite prévue.
Question 4 · confirmé
À 23 h, votre infogérant vous prévient que le compte qu'il utilise pour administrer vos serveurs à distance a servi depuis une adresse inconnue. Que décidez-vous dans la première heure ?
Une bonne réponseQualifier avec l'infogérant et le SOC : quels serveurs, quelles actions, depuis quand, autres clients de l'infogérant touchés ou non. Contenir : accès distant du prestataire coupé, compte désactivé, secrets qu'il connaît renouvelés, journaux préservés chez lui comme chez vous. Prévenir la direction et ouvrir une main courante horodatée. Le contrat d'infogérance est relu tout de suite pour les clauses de notification et de coopération. Les notifications se décident ensuite selon les faits : CNIL sous 72 h en cas de violation de données, NIS2 ou DORA si l'entreprise y est soumise, assureur et plainte.
Signal d'alerteLaisser l'infogérant enquêter seul et attendre son rapport, ou tout couper sans garder de traces ni prévenir la direction.
Question 5 · senior
Votre enveloppe est fixée. Il faut choisir entre remplacer des pare-feu dont le support constructeur s'arrête dans huit mois et étendre le MFA aux 300 prestataires et intérimaires. Comment tranchez-vous ?
Une bonne réponseEn partant des scénarios de risque et de l'exposition. Un pare-feu sans correctifs face à internet devient une porte d'entrée, mais la personne vérifie d'abord les options : support étendu payant, remplacement des seuls équipements exposés, calendrier réel des correctifs. Elle regarde ce que les comptes externes peuvent atteindre et lesquels ont des droits d'administration. Elle propose souvent un découpage : pare-feu exposés et comptes externes à privilèges d'abord, le reste au budget suivant. L'arbitrage et le risque résiduel sont validés par la direction, par écrit.
Signal d'alerte« Les deux », sans dire avec quel argent. Un choix guidé par la démonstration d'un éditeur, ou des pare-feu laissés sans support sans que personne ait signé ce risque.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
RSSI : réponses aux questions fréquentes
Quelle différence entre un RSSI et un CISO ?
Les deux titres désignent souvent le même rôle, l'un en français, l'autre en anglais. Dans les grands groupes, le CISO ou directeur cybersécurité dirige une filière de plusieurs RSSI, porte la stratégie devant le conseil d'administration et répond aux régulateurs. Le RSSI d'une entité tient la sécurité au quotidien : politique, risques, prestataires, incidents. L'organigramme dit plus que le titre sur le profil recherché.
Le CISSP ou le CISM sont-ils exigés ?
Ces certifications montrent qu'une personne connaît les domaines de la sécurité et justifie cinq ans d'expérience, vérifiés après l'examen au moment de la demande de certification. Elles ne disent rien de sa capacité à arbitrer un budget ou à tenir une crise. Elles restent un signal parmi d'autres, et un profil aux réalisations solides n'a pas à les détenir. Une ISO 27001 Lead Implementer a du sens si une certification est prévue.
Quel niveau technique est attendu d'un RSSI ?
Assez pour poser les bonnes questions à un administrateur, lire un rapport d'audit et juger une architecture proposée par un projet. Un RSSI de PME touche souvent lui-même aux sujets techniques, un RSSI de grande entreprise s'appuie sur une équipe. Plutôt qu'un test technique classique, le candidat commente un vrai livrable : un rapport de test d'intrusion, un tableau de bord SOC, un audit d'annuaire. Les questions qu'il pose en retour sont parlantes.
RSSI à temps partagé ou RSSI salarié : comment choisir ?
Le temps partagé convient à une structure qui a besoin d'une gouvernance, d'une feuille de route et d'un interlocuteur pour ses clients, sans assez de charge pour un temps plein. Il demande des relais internes pour l'exécution. Un poste salarié devient nécessaire quand les projets, les audits clients et les obligations comme NIS2 ou DORA occupent une personne à plein temps, ou quand la présence sur place compte en cas d'incident.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.