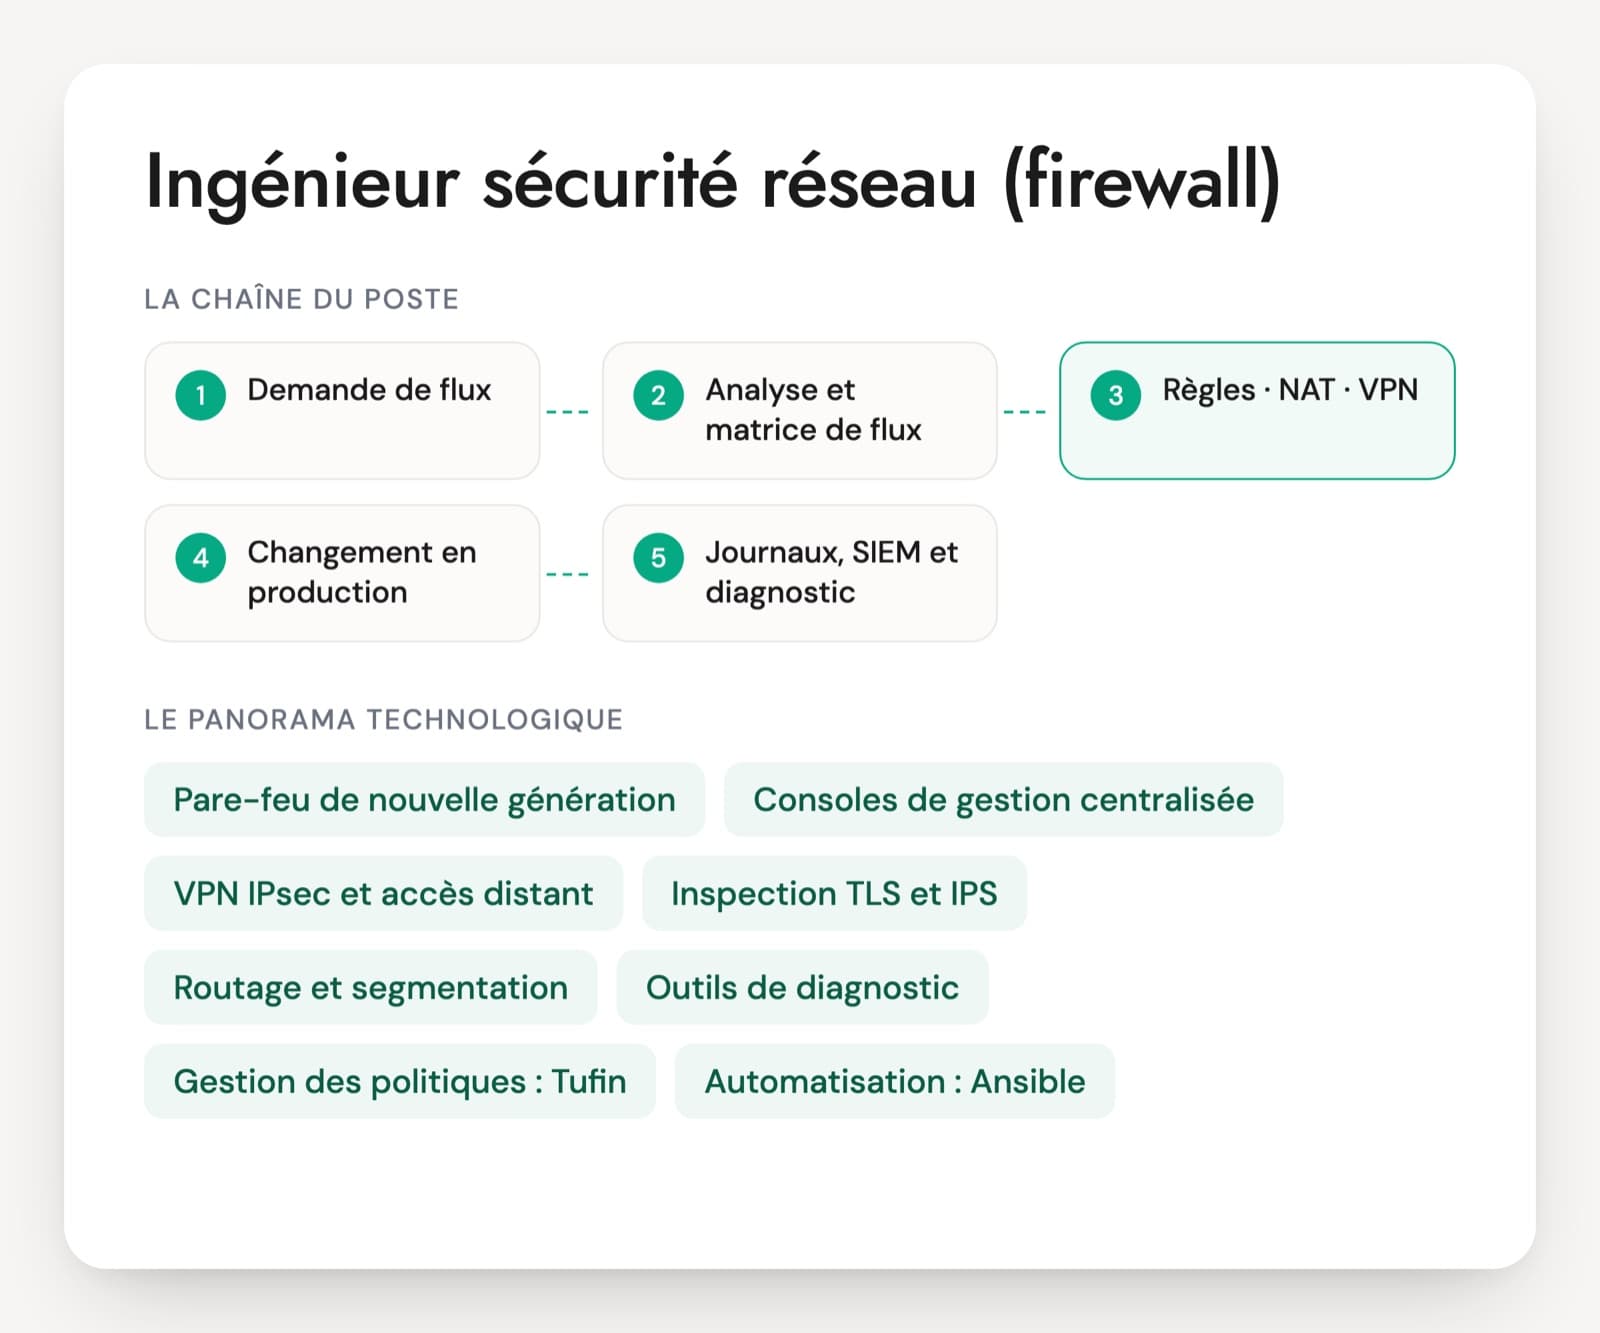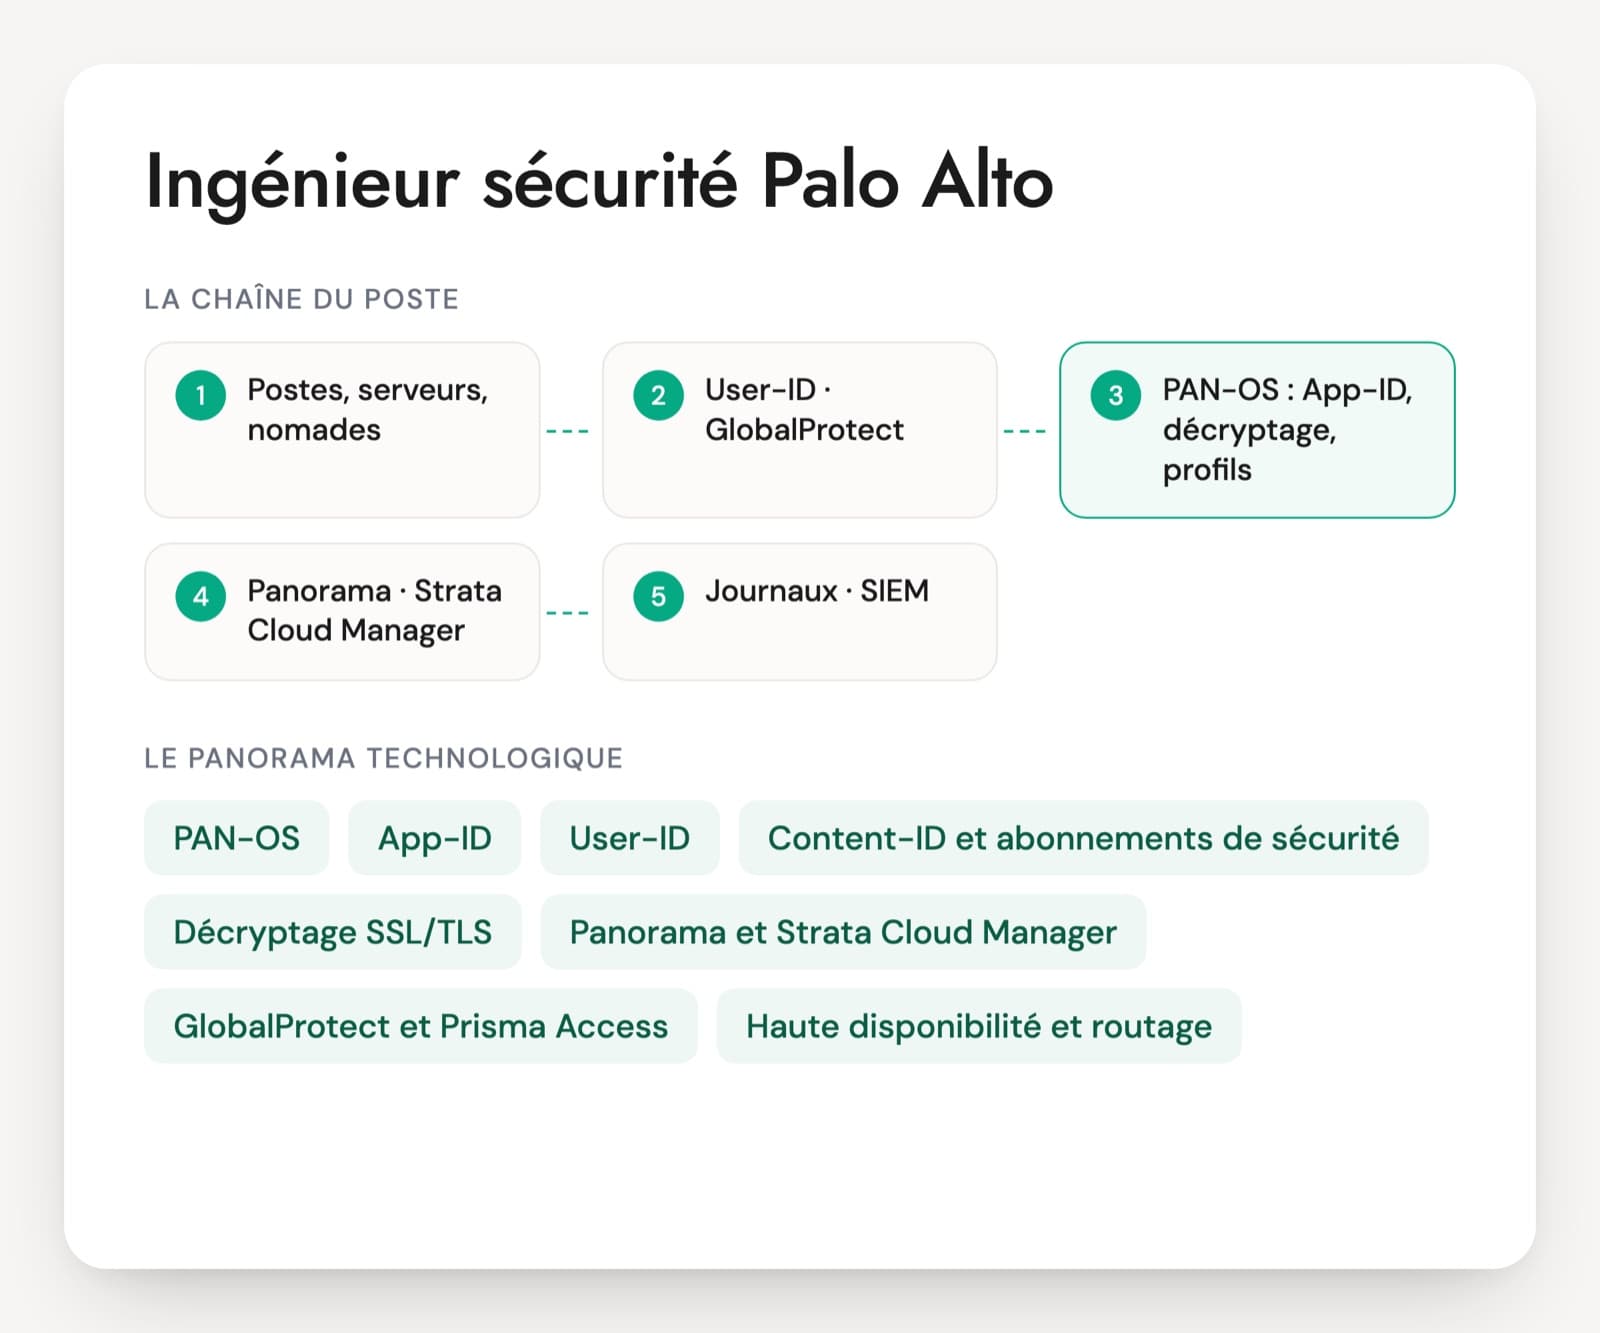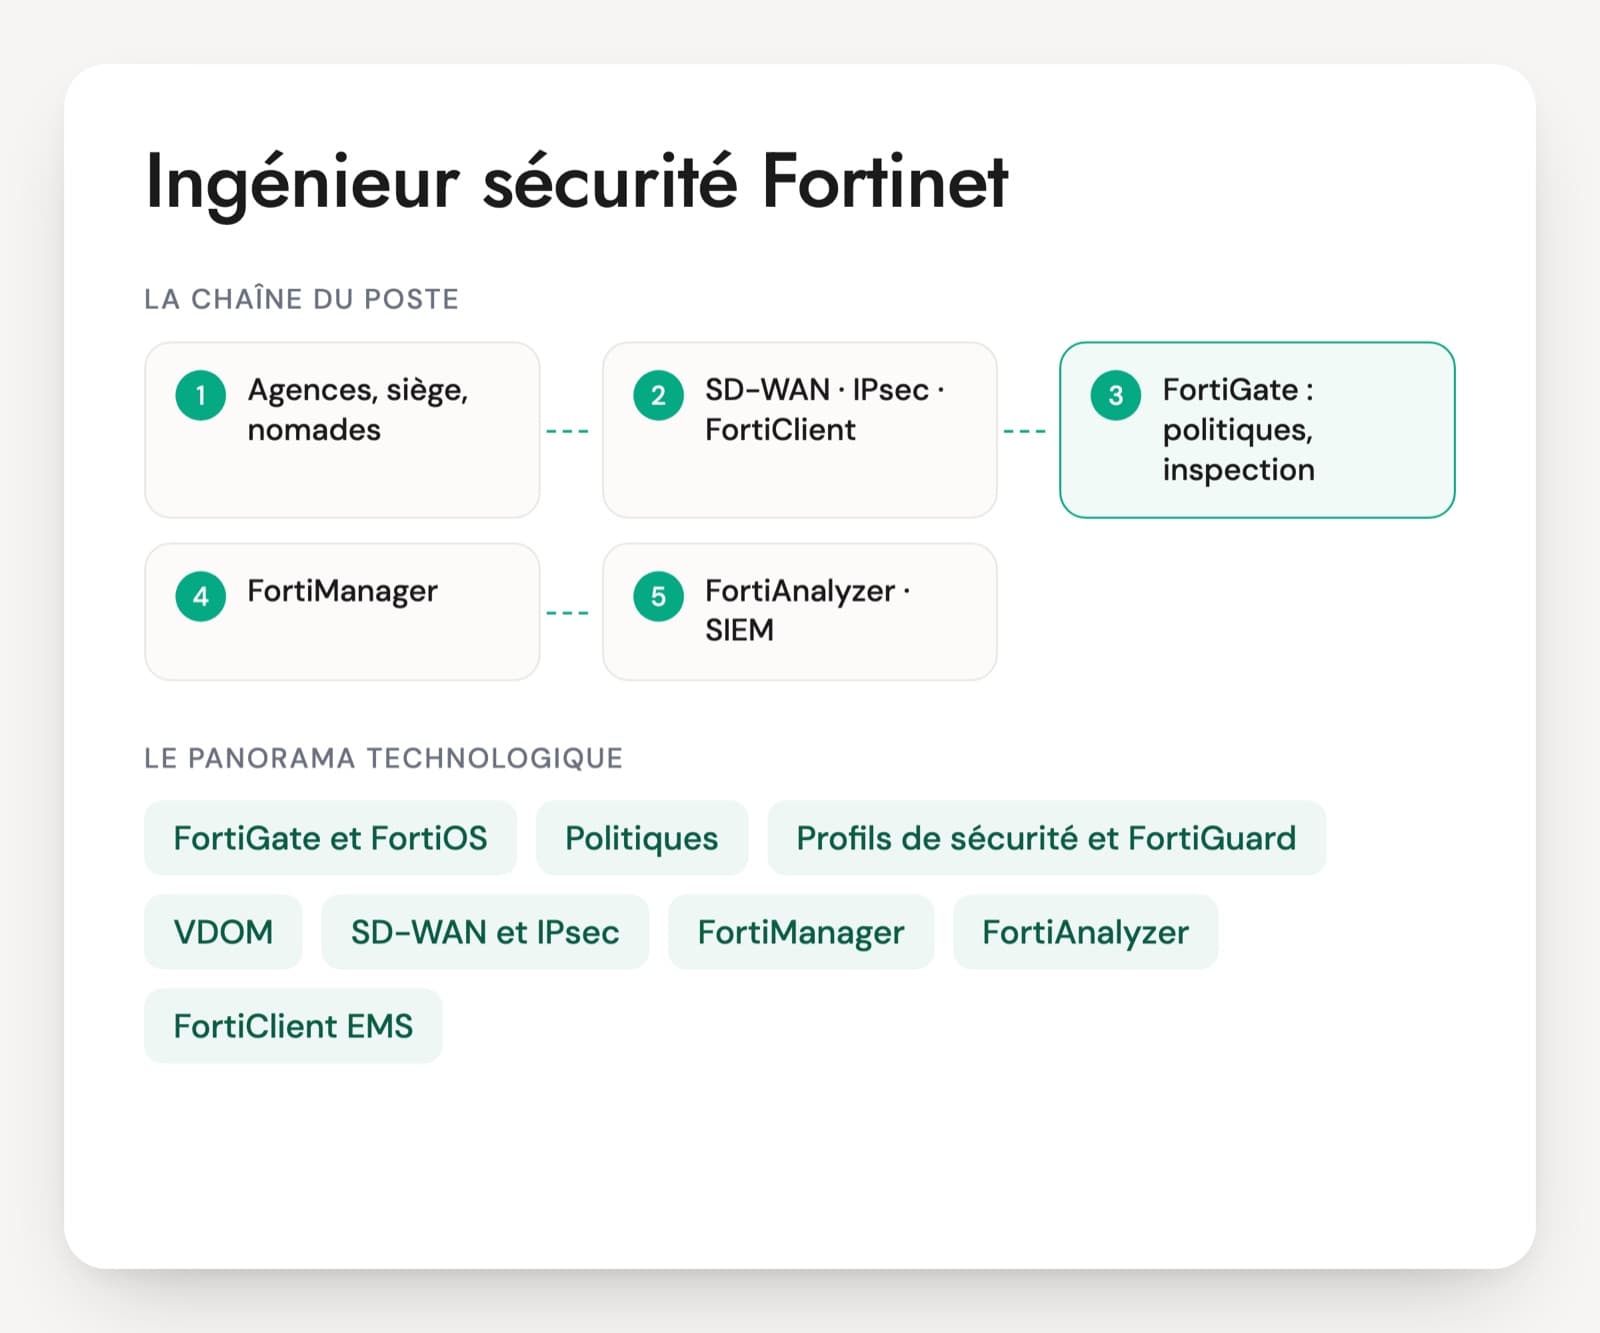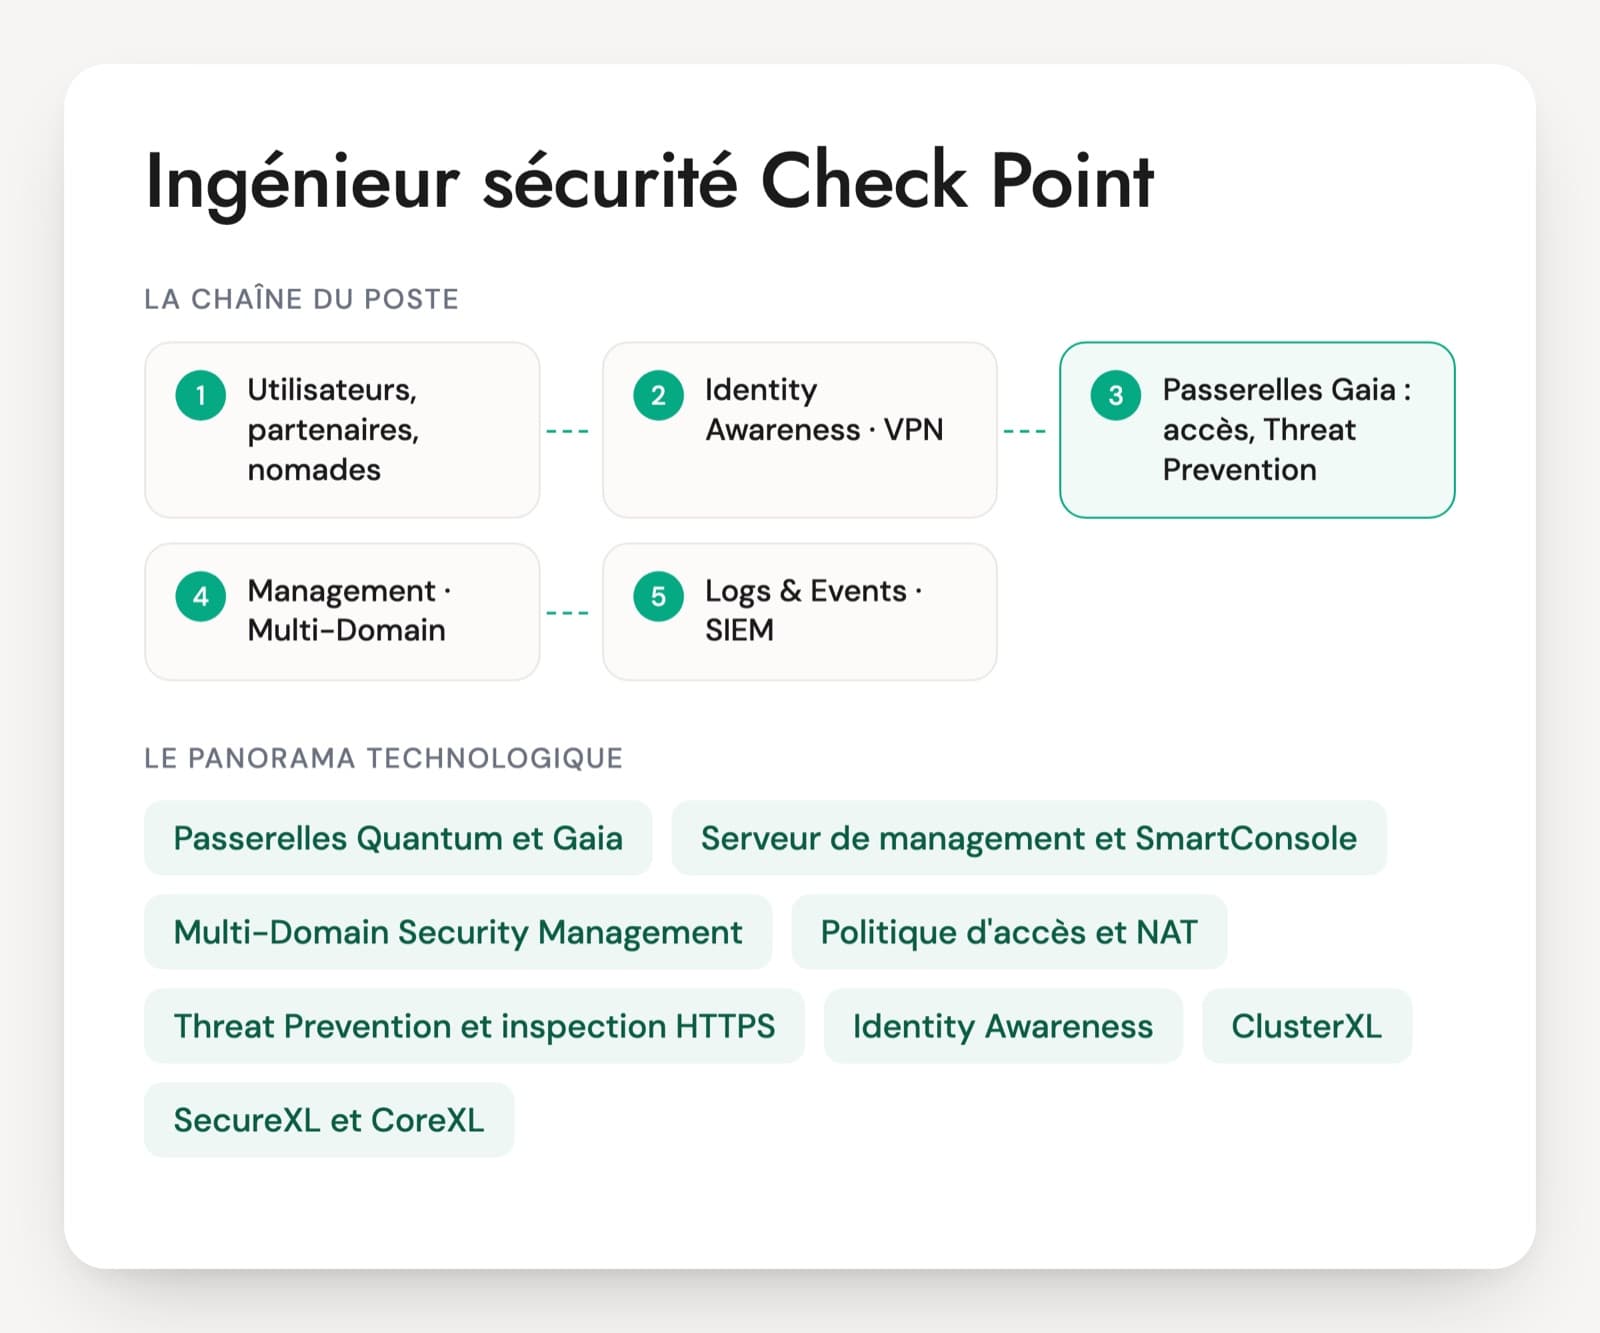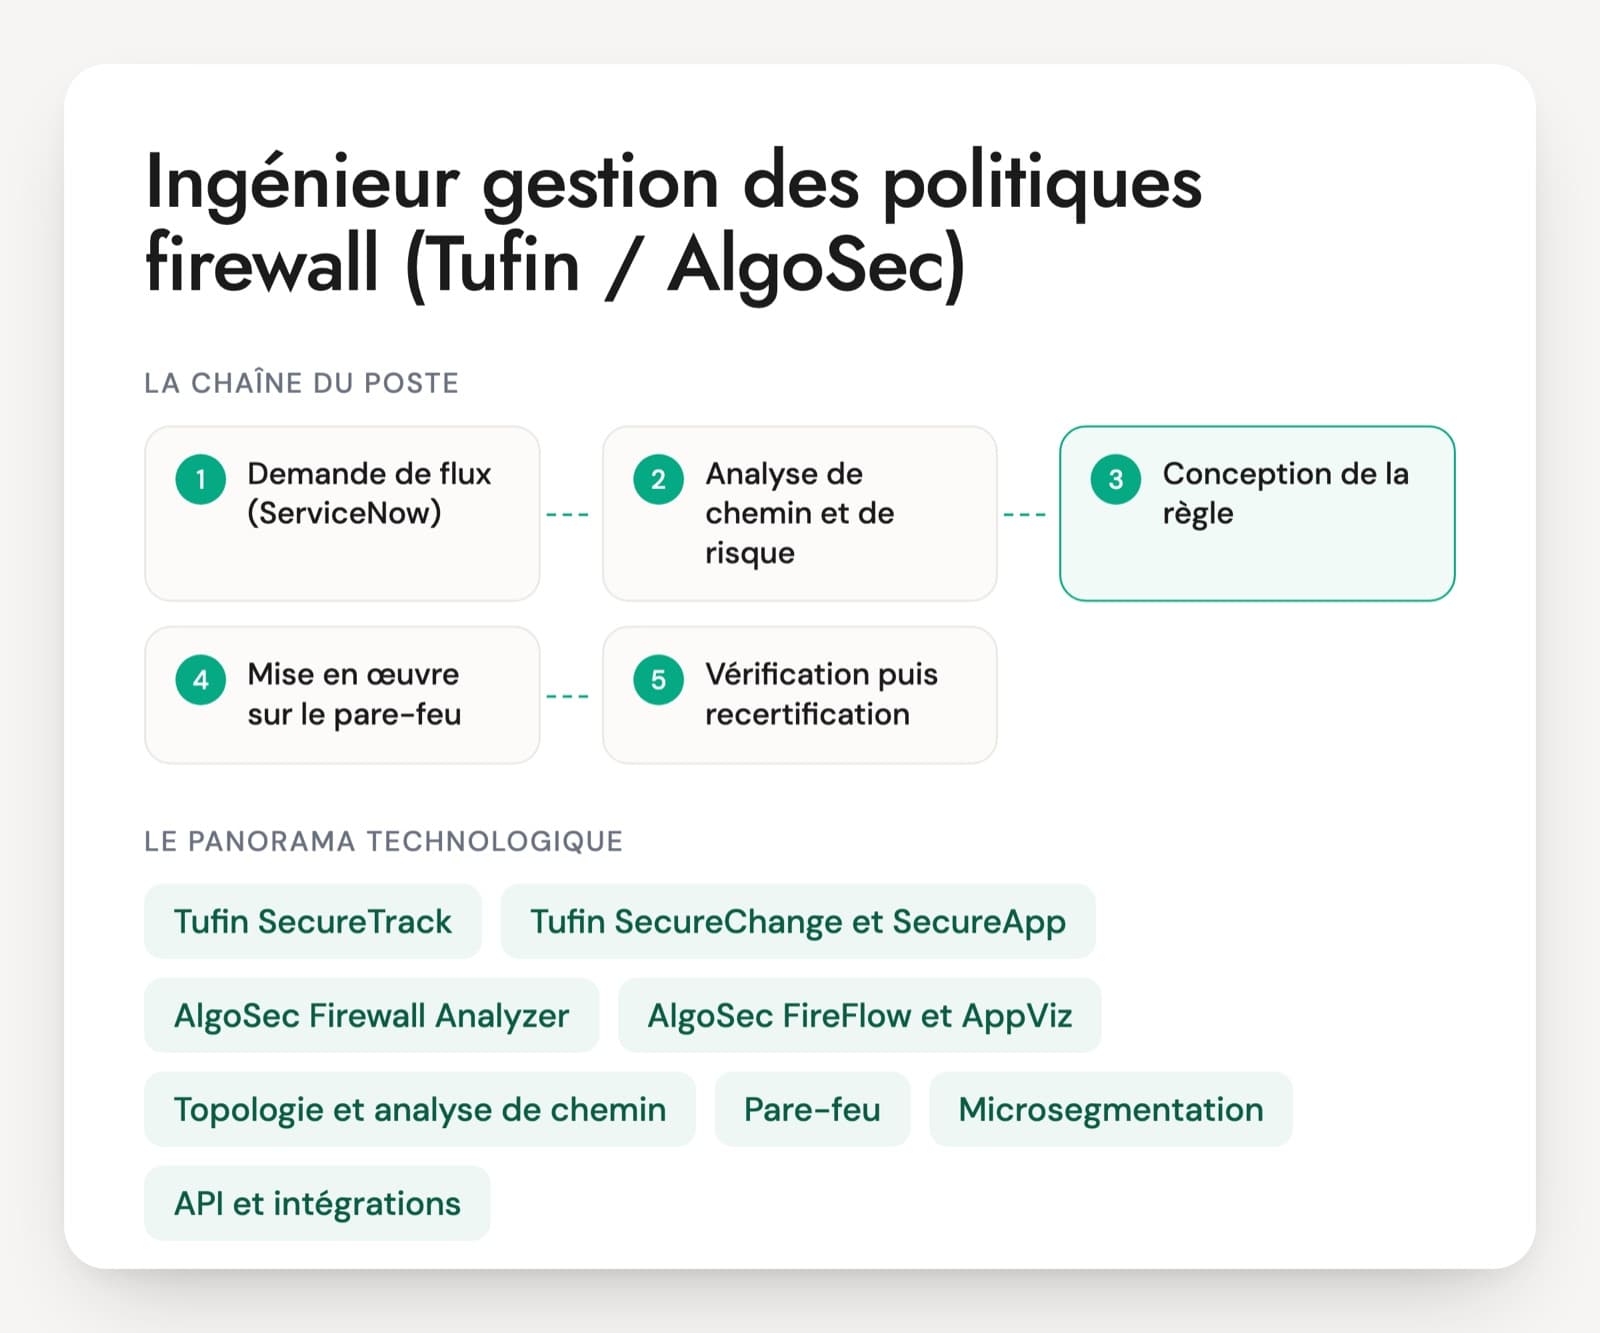
Le poste mélange réseau et outillage. L'ingénieur raccorde les pare-feu Palo Alto, Fortinet, Check Point ou Cisco et leurs consoles à Tufin SecureTrack ou à AlgoSec Firewall Analyzer, vérifie que la topologie calculée par l'outil correspond au réseau réel, puis construit les circuits de demande de flux dans SecureChange ou FireFlow. Il produit les rapports de règles inutilisées, masquées ou trop larges, mène les campagnes de recertification et relie l'outil à ServiceNow et aux équipes qui appliquent les changements.
Un bon profil connaît d'abord les pare-feu. Sans lecture fine de la NAT, du routage et de l'ordre des règles de chaque éditeur, l'analyse de chemin et la conception automatique de règles produisent des résultats faux que personne ne voit. Les offres récentes associent souvent l'outil à la microsegmentation avec Illumio ou VMware NSX et aux règles des clouds publics, que Tufin et AlgoSec savent aussi analyser.
Les bons exemples sont une topologie qu'il a fallu corriger, un circuit de demande construit par le candidat et une campagne de nettoyage chiffrée en règles retirées. Le PDF contient 30 questions sur six axes, un cas de 20 minutes et une grille de 1 à 4.
Tufin, AlgoSec et les équipements qu'ils pilotent
Tufin SecureTrack
Le module de visibilité de Tufin Orchestration Suite. Il récupère la configuration de chaque pare-feu et de chaque console, garde l'historique des révisions, compare deux versions, mesure l'usage des règles et contrôle la conformité à une matrice de zones, la Unified Security Policy (USP).
Tufin SecureChange et SecureApp
SecureChange fait circuler les demandes de flux : saisie, analyse de risque, conception de la règle par le Designer, mise en œuvre, contrôle par le Verifier. Il gère aussi la suppression et la recertification de règles. SecureApp regroupe les flux par application, ce qui aide à retirer les règles d'une application décommissionnée.
AlgoSec Firewall Analyzer
L'équivalent chez AlgoSec, souvent appelé AFA. Il analyse les politiques, signale les règles masquées, redondantes, inutilisées ou trop permissives, calcule un profil de risque et produit des rapports de conformité par référentiel.
AlgoSec FireFlow et AppViz
FireFlow automatise le circuit de changement : demande, vérification de la nécessité, conception, analyse de risque, mise en œuvre et validation. AppViz rattache les flux aux applications métier. Les CV écrivent parfois AFF pour FireFlow.
Topologie et analyse de chemin
Les deux outils reconstruisent le réseau à partir des interfaces, des tables de routage et de la NAT des équipements. Ils en déduisent quels pare-feu un flux traverse. Si un routeur, un lien opérateur ou un équipement cloud manque, la réponse est fausse : la qualité de la topologie conditionne tout le reste.
Pare-feu, consoles et clouds
Les équipements raccordés : Palo Alto via Panorama, FortiGate via FortiManager, Check Point via son serveur de management, Cisco via le FMC, plus les groupes de sécurité AWS et les NSG Azure. Tufin a annoncé en 2025 l'automatisation des NSG Azure et l'analyse de Zscaler Internet Access.
Microsegmentation
Illumio et VMware NSX apparaissent dans beaucoup d'offres à côté de Tufin ou d'AlgoSec. Les règles entre machines y sont nombreuses et changent vite, et la même logique de demande, d'analyse de risque et de recertification s'y applique.
API et intégrations
Les deux outils exposent des API REST. On s'en sert pour créer les demandes depuis ServiceNow, remonter leur statut, alimenter un SIEM ou une CMDB et automatiser des tâches répétitives en Python. Un compte de service dédié aux droits limités est la règle.
Versions de Tufin Orchestration Suite
TOS s'installe sur TufinOS 4 ou sur Red Hat Enterprise Linux et Rocky Linux pris en charge. Les versions ont porté des noms comme R24-2 ou R25-2, et Tufin publie depuis mars 2026 une branche TOS 5, dont la 5.4.10 du 2 novembre 2026. Selon l'historique des versions de Tufin, R24-1, R24-2 et R25-1 sont en fin de vie. TufinOS 3 l'est depuis le 30 juin 2024.
Le poste se nomme ingénieur sécurité réseau Tufin, expert Tufin, consultant Tufin / AlgoSec ou technical leader en sécurité opérationnelle. Beaucoup d'offres acceptent l'un des deux outils, à condition de passer vite sur l'autre : les concepts sont proches, les écrans et le vocabulaire diffèrent. On trouve ces postes là où le parc de pare-feu est grand et multi-éditeur, avec une équipe dédiée aux demandes de flux et des contraintes d'audit. Le travail se partage entre le build (raccordement des équipements, topologie, circuits, intégrations) et le run (traitement des demandes, mises à jour de la plateforme, sauvegardes, astreintes N2 ou N3). Une expérience d'exploitation d'au moins deux familles de pare-feu reste le premier critère.
Les compétences d'un ingénieur politiques firewall
- Lecture des politiques multi-éditeurs
- Topologie et analyse de chemin
- Circuits de demande de flux
- Risque, matrice de zones et recertification
- API et intégration ITSM
- Exploitation de la plateforme
Topologie, demandes de flux, recertification : questions d'entretien
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
L'outil affirme qu'un flux demandé ne traverse aucun pare-feu, alors que l'équipe réseau sait qu'il passe par deux équipements. Où cherchez-vous l'erreur ?
Une bonne réponseDans la topologie. La personne vérifie que les deux pare-feu sont bien raccordés et que leurs tables de routage remontent, qu'aucun routeur intermédiaire, lien opérateur ou tunnel ne manque, et que la NAT est prise en compte. Elle ajoute l'équipement manquant ou le déclare comme équipement générique avec ses routes, puis relance l'analyse de chemin et compare avec un relevé réel.
Signal d'alerteConcevoir la règle à la main en contournant l'outil, sans corriger la topologie, ce qui laisse la même erreur pour les demandes suivantes.
Question 2 · confirmé
Un rapport signale 600 règles inutilisées et 150 règles masquées. Que retirez-vous, et comment ?
Une bonne réponseLa personne distingue une règle masquée, que des règles placées au-dessus rendent inatteignable, d'une règle inutilisée, qui n'a pas vu de trafic sur la période mesurée. Les masquées se retirent après contrôle, puisqu'elles ne servent pas. Pour les inutilisées, elle vérifie la durée d'observation (un flux annuel ou de reprise d'activité n'apparaît pas sur trois mois), la journalisation sur la règle, puis passe par une désactivation avant suppression, avec l'accord du propriétaire.
Signal d'alerteSupprimer les 750 règles d'un coup parce que le rapport le propose.
Question 3 · senior
Le Designer propose d'élargir une règle existante plutôt que d'en créer une nouvelle. Comment jugez-vous cette proposition ?
Une bonne réponseLa personne regarde ce que l'élargissement ouvre d'autre : ajouter une destination à une règle qui a déjà beaucoup de sources ouvre des flux que personne n'a demandés. Elle vérifie le propriétaire et l'application de la règle existante, sa date d'expiration, et règle le comportement du Designer (réutilisation des objets, création d'une règle par demande, emplacement) selon la politique de l'équipe.
Signal d'alerteAppliquer la proposition sans la lire, ou ne pas savoir que la conception automatique se paramètre.
Question 4 · senior
Comment construisez-vous la matrice de zones qui sert à l'analyse de risque des demandes ?
Une bonne réponseLa personne part de la segmentation réelle et de la politique de sécurité : zones (postes, serveurs, DMZ, administration, partenaires, Internet), flux autorisés, interdits ou soumis à validation entre chaque paire, services sensibles en fonction des zones. Elle rattache les sous-réseaux aux zones, sait que l'outil s'en sert pour signaler une violation dans chaque demande, et prévoit des exceptions datées validées par la sécurité.
Signal d'alerteUne matrice copiée d'un modèle sans lien avec le réseau, ou aucune matrice, ce qui vide l'analyse de risque de son sens.
Question 5 · senior
Vous lancez la recertification de 3 000 règles sans propriétaire connu. Comment vous y prenez-vous ?
Une bonne réponseUn rattachement des règles à des applications ou des équipes, à partir des commentaires, des tickets d'origine, des adresses et de l'usage réel. Des campagnes par lots avec un propriétaire désigné, une date limite, et une règle claire : sans réponse, la règle est désactivée puis supprimée selon une procédure connue. Ensuite, une date d'expiration et un propriétaire sont exigés à chaque nouvelle règle pour ne pas recommencer.
Signal d'alerteEnvoyer 3 000 règles par courriel à toute la DSI, ou tout reconduire faute de réponse.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Tufin et AlgoSec : les questions fréquentes
Un expert Tufin peut-il travailler sur AlgoSec, et inversement ?
Oui, avec un temps d'adaptation. Les deux outils reposent sur les mêmes idées : modèle du réseau, analyse de chemin, circuit de demande, analyse de risque, nettoyage et recertification. Le vocabulaire, les écrans et le paramétrage des circuits diffèrent. Pendant l'entretien, le candidat décrit les concepts plutôt que les menus. Quelqu'un qui explique bien une topologie fausse et sa correction dans un outil s'en sortira dans l'autre.
Faut-il un ancien administrateur de pare-feu ou un spécialiste de l'outil ?
Un administrateur de pare-feu qui a appris l'outil, dans la plupart des cas. L'outil ne vaut que par la justesse de ce qu'il calcule, et seul quelqu'un qui connaît la NAT, le routage et l'ordre des règles de chaque éditeur voit quand il se trompe. Un profil venu de l'intégration ITSM peut convenir sur la partie circuits et API, s'il travaille avec un expert réseau.
Quel test technique est donné à un ingénieur Tufin ou AlgoSec ?
Le candidat reçoit une extraction de politique d'une cinquantaine de règles et dit lesquelles sont masquées, redondantes ou trop larges, et pourquoi. Une demande de flux à analyser complète l'exercice : quels pare-feu sont traversés, quelle règle créer, quel risque au regard d'une matrice de zones simple. Une heure en entretien, commentée à voix haute, suffit à voir la méthode.
Comment savoir si un candidat a mené un projet ou seulement traité des demandes ?
La question porte sur ce qu'il a construit. Un profil projet parle du raccordement des équipements, des corrections de topologie, du paramétrage des circuits, de la matrice de zones et des intégrations. Un profil d'exploitation parle du traitement quotidien des demandes et des mises à jour de la plateforme. Les deux ont leur place. Le choix dépend de l'outil, à déployer ou déjà en production.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.