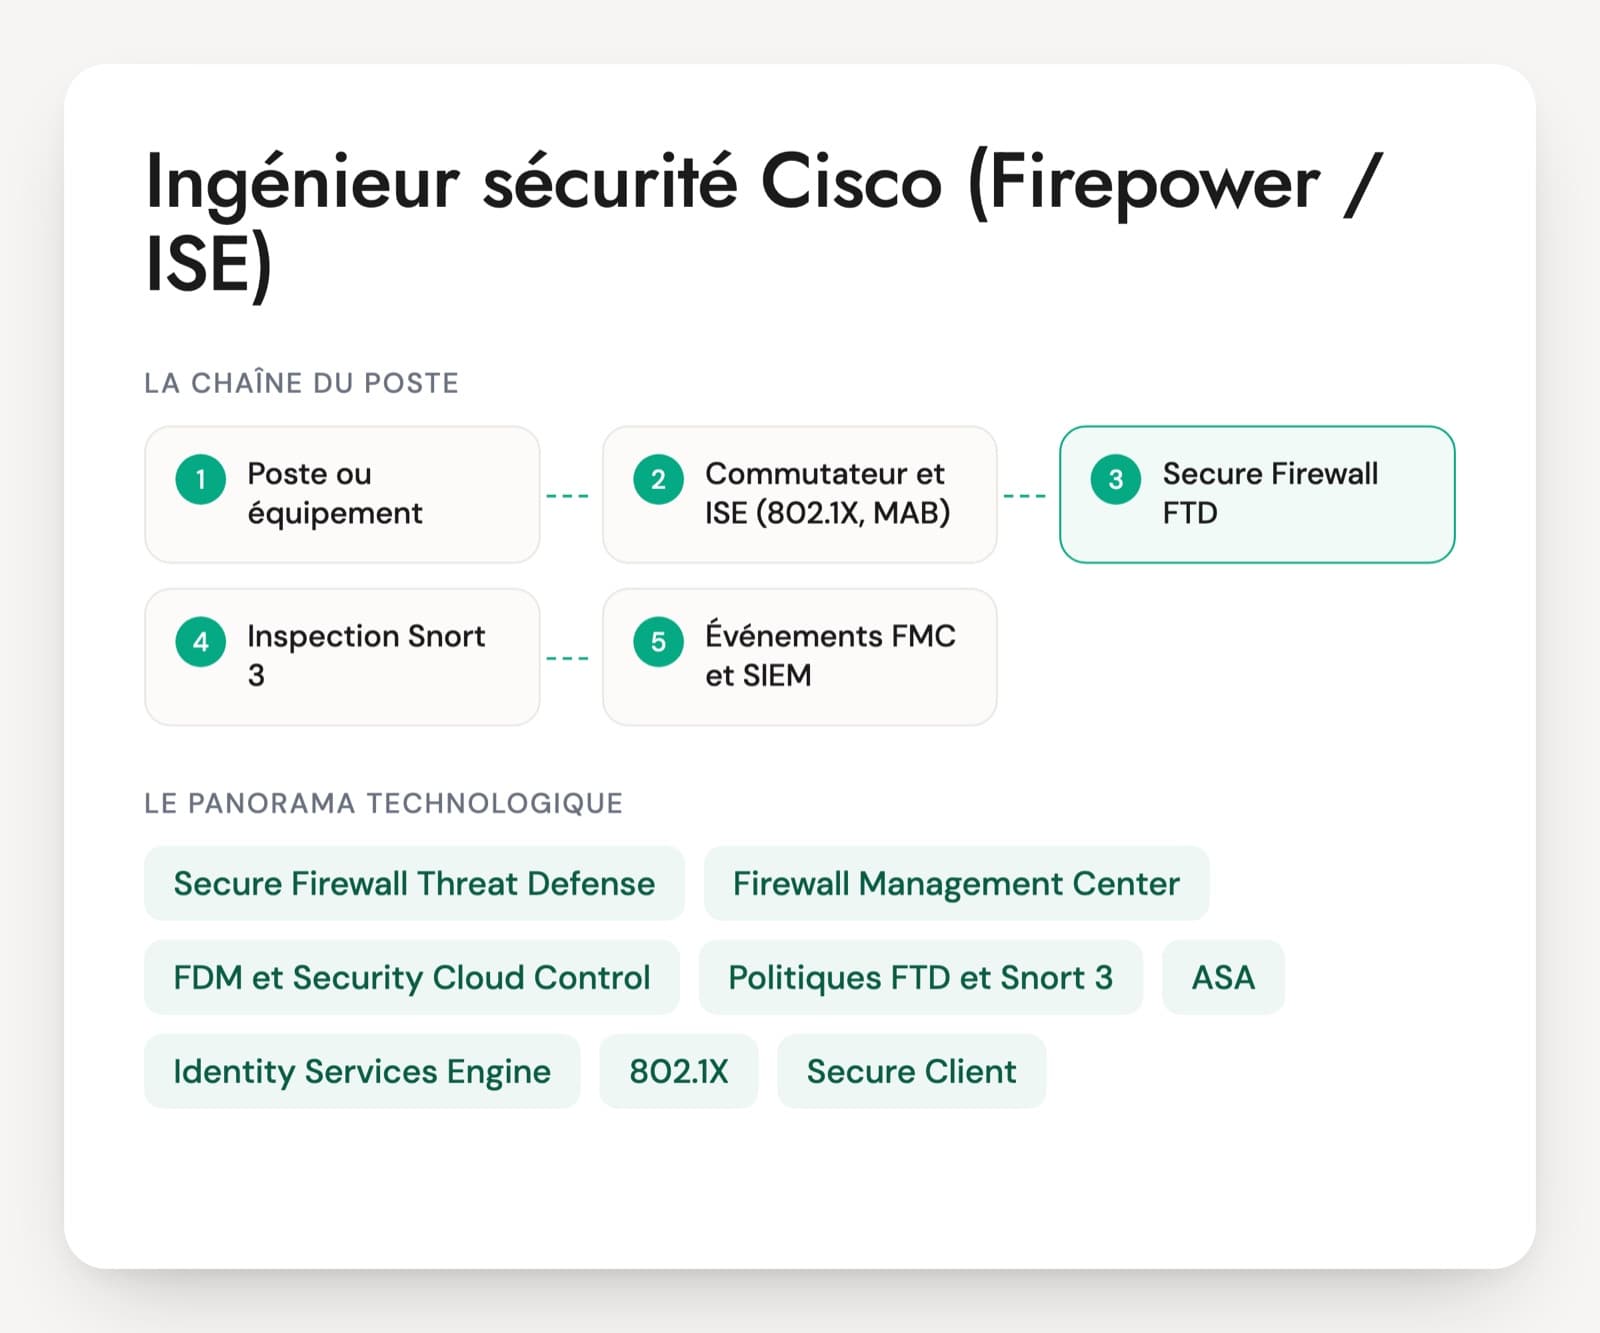
Sur le pare-feu, l'ingénieur sécurité Cisco écrit les politiques de contrôle d'accès et de NAT des boîtiers Secure Firewall Threat Defense (FTD), règle l'inspection Snort 3 et déploie le tout depuis le Firewall Management Center (FMC). Sur l'accès, il fait vivre ISE : authentification 802.1X des postes, MAB pour les imprimantes et les caméras, profilage, conformité des postes, portail invités. Il gère aussi l'accès distant avec Secure Client, le nouveau nom d'AnyConnect.
Mieux vaut savoir tôt quelle moitié du poste compte le plus. Un profil pare-feu venu de l'ASA connaît la NAT et le VPN, mais peut découvrir la logique de FTD, avec la politique de préfiltrage, les politiques d'intrusion et le déploiement par FMC. Un profil ISE vient souvent du LAN et du Wi-Fi. La certification CCNP Security combine un examen commun, le 350-701 SCOR, et une spécialité : 300-710 SNCF pour les pare-feu, 300-715 SISE pour ISE.
L'actualité compte aussi. Depuis septembre 2025, des vulnérabilités de l'ASA et de FTD liées à la campagne ArcaneDoor ont obligé beaucoup d'équipes à des mises à jour en urgence. Le PDF contient 30 questions sur six axes, un cas de 20 minutes et une grille de notation.
Secure Firewall, FMC, ISE : le périmètre d'un ingénieur sécurité Cisco
Secure Firewall Threat Defense (FTD)
Le pare-feu de nouvelle génération de Cisco, autrefois appelé Firepower. Il réunit le filtrage, la NAT, le VPN et l'inspection Snort 3 sur les gammes physiques (1200, 3100, 4200…) et en version virtuelle. La branche 10 est la plus récente. Les CV disent encore souvent Firepower ou FTD.
Firewall Management Center (FMC)
La console qui gère les boîtiers FTD : politiques, objets, mises à jour, événements. Une modification n'est appliquée qu'après un déploiement vers les boîtiers. Le FMC doit tourner dans une version égale ou plus récente que celle des pare-feu qu'il gère, ce qui fixe l'ordre des mises à jour.
FDM et Security Cloud Control
Firewall Device Manager gère un boîtier seul, sans FMC, sur les petits sites. Security Cloud Control, l'ancien Cisco Defense Orchestrator, gère les pare-feu depuis le cloud de Cisco. Reste à savoir lequel des trois la personne a réellement pratiqué.
Politiques FTD et Snort 3
Une politique de préfiltrage traite certains flux avant l'inspection. La politique de contrôle d'accès décide ensuite, règle par règle, en s'appuyant sur les applications, les URL et les utilisateurs. Les politiques d'intrusion Snort 3 partent de modèles fournis par Cisco, comme Balanced Security and Connectivity, que l'on ajuste.
ASA
L'ancien pare-feu de Cisco, encore présent sur beaucoup de parcs pour le VPN et le filtrage. Ses commandes et sa NAT ont été reprises en partie dans FTD. Un projet de migration ASA vers FTD passe souvent par l'outil Firewall Migration Tool de Cisco, puis par une revue manuelle des règles.
Identity Services Engine (ISE)
Le serveur de contrôle d'accès au réseau de Cisco, avec la version 3.5 comme dernière branche. Il authentifie les postes et les utilisateurs en 802.1X, reconnaît les équipements par profilage et renvoie aux commutateurs et aux bornes Wi-Fi un VLAN, une liste d'accès téléchargeable ou un tag de groupe TrustSec.
802.1X, MAB et posture
Le 802.1X fait authentifier le poste avant qu'il obtienne le réseau, par certificat (EAP-TLS) ou par identifiant. Le MAB sert aux équipements qui ne savent pas le faire, sur la base de l'adresse MAC. La posture vérifie l'état du poste, antivirus ou correctifs, avant de lui ouvrir tous ses droits.
Secure Client (ex-AnyConnect)
Le client VPN de Cisco, renommé Secure Client. Il se connecte aux boîtiers FTD ou ASA, s'appuie souvent sur une authentification SAML avec second facteur et embarque des modules supplémentaires, dont celui de posture utilisé par ISE.
CCNP Security
La certification de référence : un examen commun, le 350-701 SCOR, et une spécialité au choix parmi 300-710 SNCF (pare-feu), 300-715 SISE (ISE), 300-740 SSCA et 300-745 SDSI. La spécialité indique sur quelle moitié du poste la personne s'est formée.
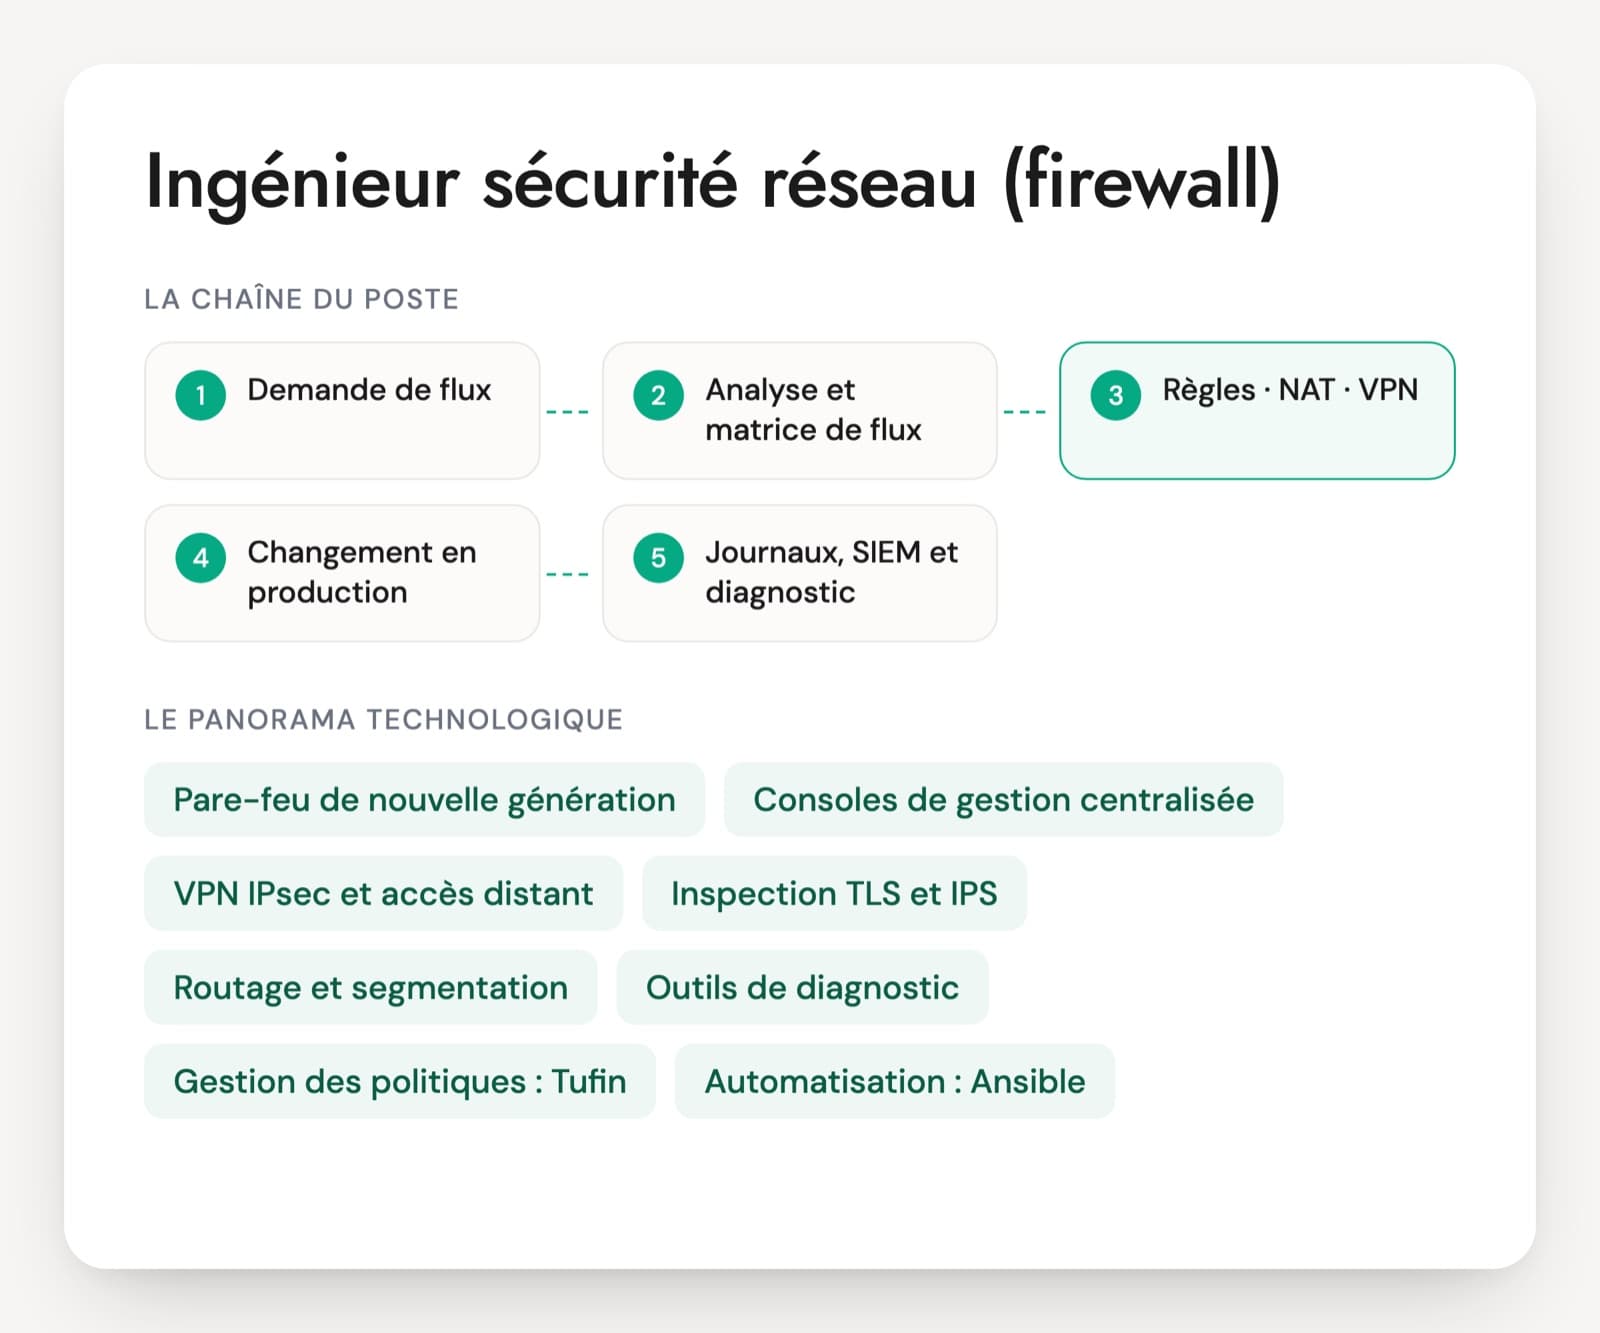
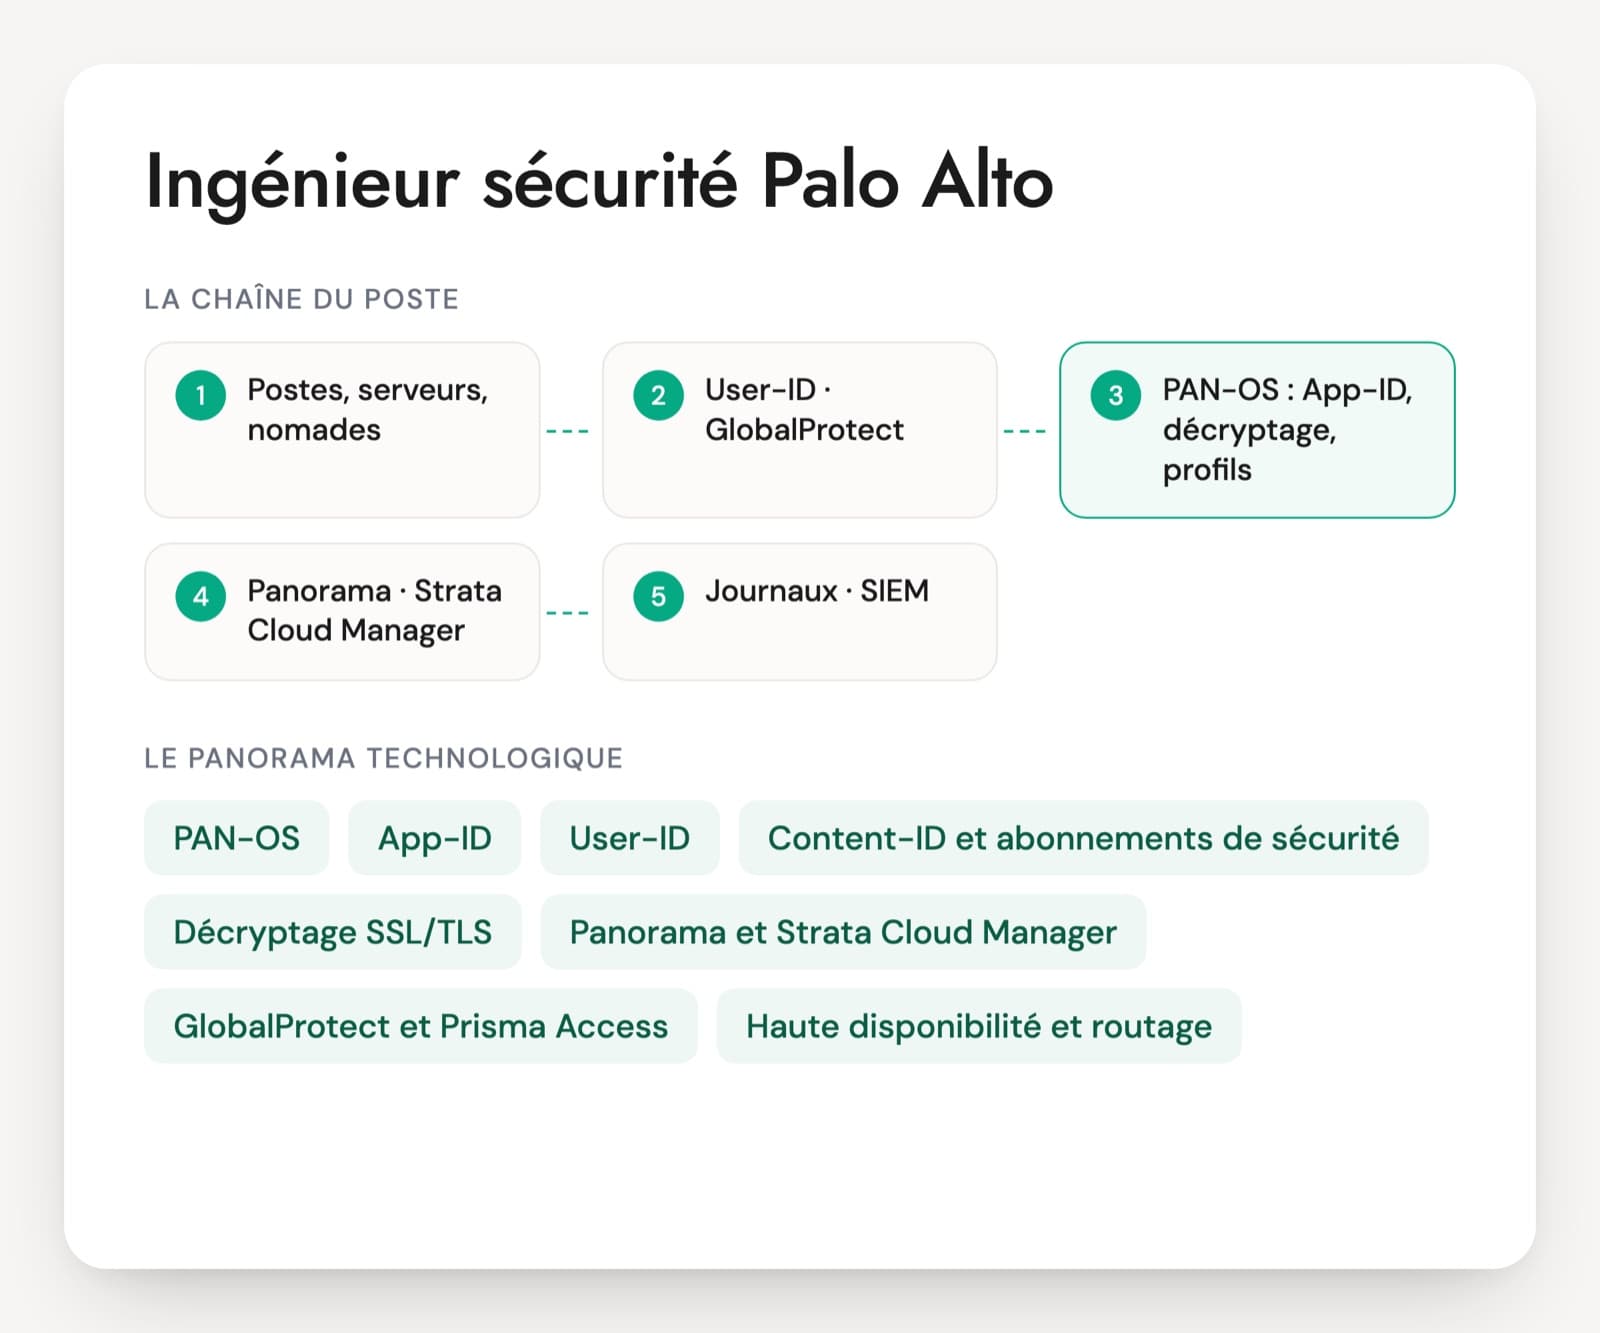
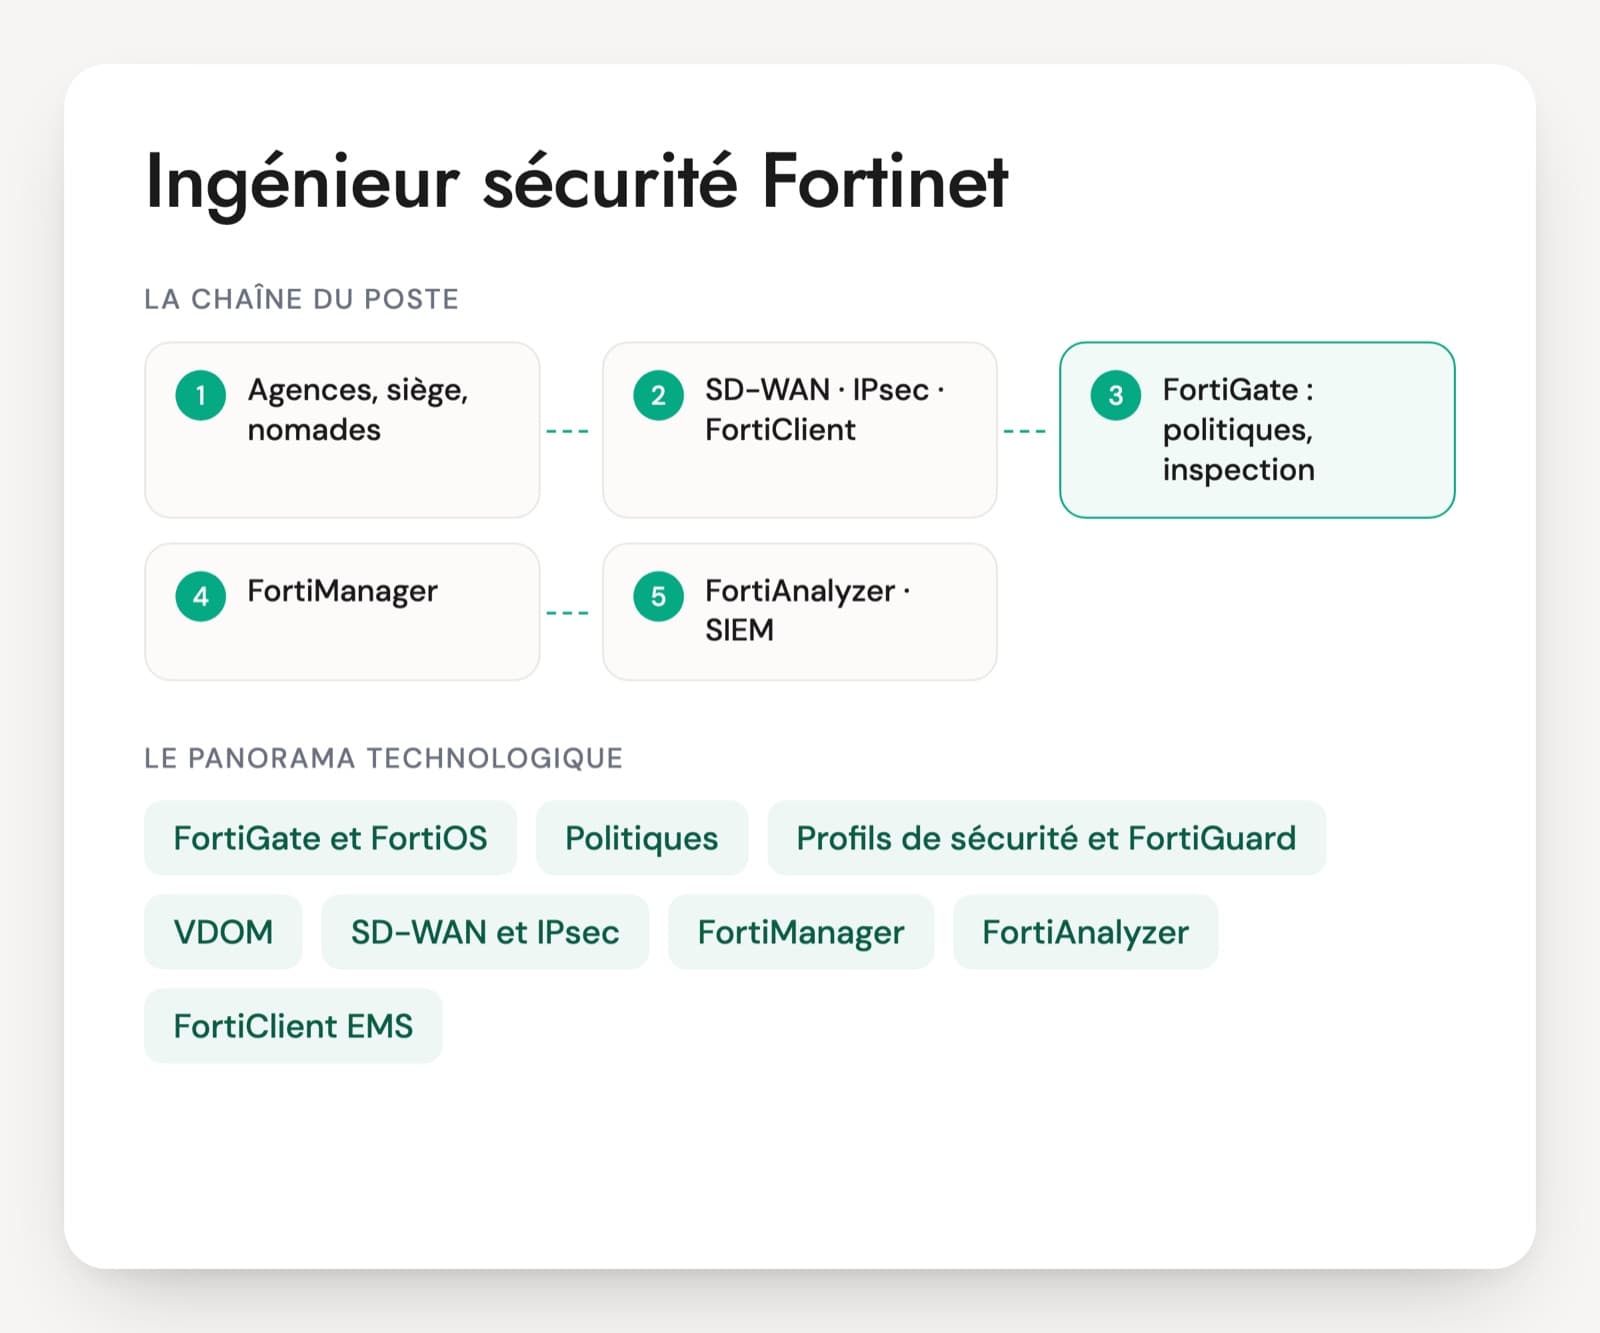
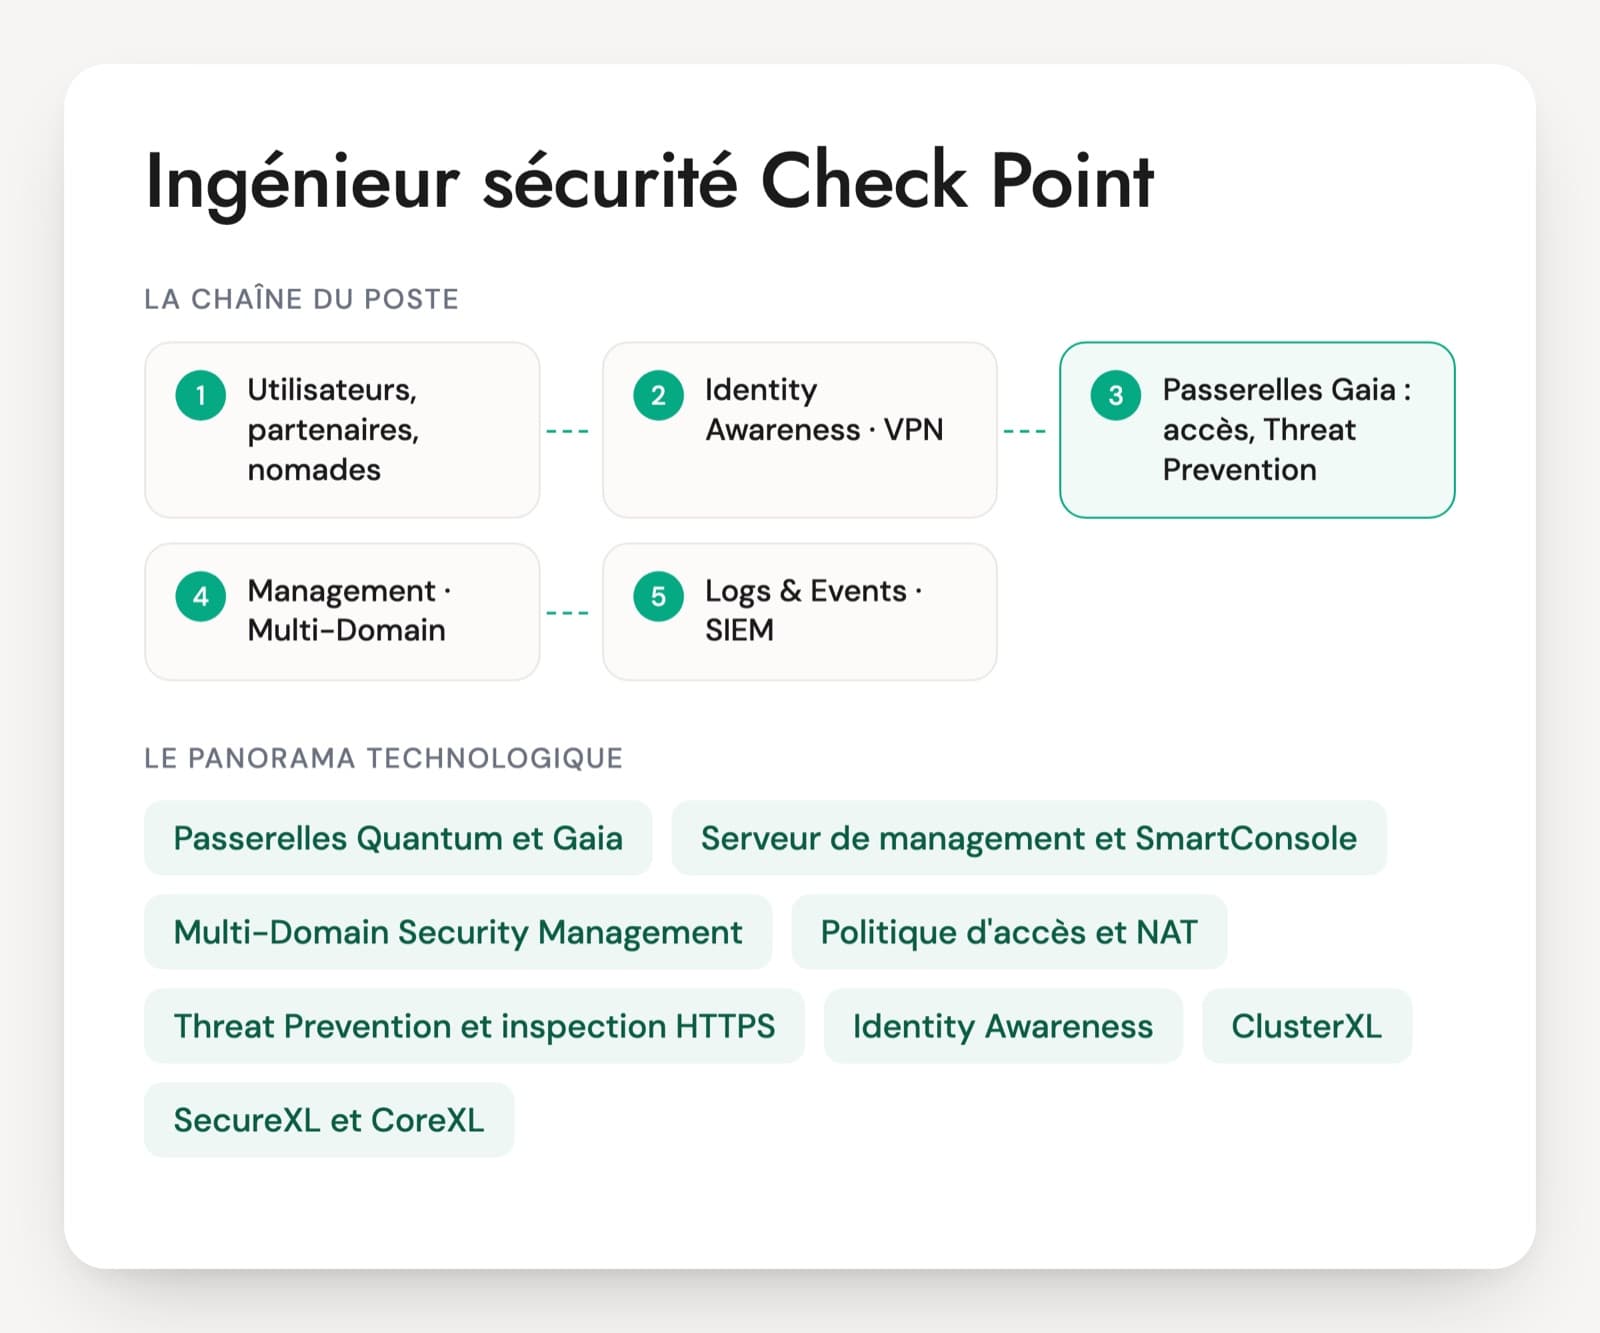
Les offres qui citent Cisco ISE sont nombreuses, celles qui demandent explicitement Firepower ou FTD plus rares, parce que le pare-feu Cisco cohabite souvent avec Fortinet, Palo Alto ou Check Point. Le poste prend des noms variés : ingénieur réseau et sécurité, ingénieur NAC, expert sécurité Cisco, ingénieur réseau sécurité niveau 3. Sur un projet de déploiement ISE, la plupart du temps passe à inventorier les équipements, à passer les ports du mode surveillance au mode bloquant et à traiter les exceptions. Sur un parc de pare-feu, la migration de l'ASA vers FTD et la gestion des vulnérabilités occupent beaucoup de missions. Un profil qui tient à la fois le pare-feu et ISE se trouve moins facilement.
Pare-feu et contrôle d'accès, les compétences à contrôler
- Politique d'accès et NAT sur FTD
- Inspection Snort 3 et préfiltrage
- FMC, déploiements et mises à jour
- ISE, 802.1X et profilage
- VPN Secure Client
- Diagnostic et gestion des vulnérabilités
Les situations d'entretien d'un ingénieur sécurité Cisco
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Sur FTD, à quoi sert la politique de préfiltrage, et quand mettez-vous un flux en Fastpath ?
Une bonne réponseLa politique de préfiltrage s'applique avant la politique de contrôle d'accès et traite les flux sur des critères simples. Un flux en Fastpath passe sans inspection Snort, ce qui soulage le boîtier pour des flux volumineux et de confiance, comme une sauvegarde entre deux datacenters. La personne sait que ce flux n'est plus inspecté du tout et le réserve à des cas justifiés et documentés.
Signal d'alerteNe pas connaître le préfiltrage, ou y mettre des flux venant d'Internet pour régler un problème de performance.
Question 2 · confirmé
Sur FTD comme sur l'ASA, une règle de NAT manuelle et une règle de NAT automatique concernent le même flux. Laquelle s'applique ?
Une bonne réponseLa personne connaît les trois sections : les règles manuelles placées avant, puis les règles automatiques rattachées aux objets, puis les règles manuelles placées après. La première qui correspond l'emporte. Elle sait aussi que les règles automatiques sont classées entre elles par le système et qu'elle vérifie le résultat avec un packet-tracer.
Signal d'alerte« La plus spécifique gagne », sans connaître les sections, ou découvrir l'existence de la NAT automatique.
Question 3 · senior
Vous passez des ports de commutateurs en 802.1X avec ISE sur un site de 800 postes. Comment évitez-vous de couper les utilisateurs ?
Une bonne réponseUn inventaire des équipements, puis un passage par étapes : mode surveillance, où l'échec d'authentification ne bloque pas et remplit les journaux, puis mode à faible impact avec une liste d'accès de base, puis mode fermé site par site. La personne traite les imprimantes, téléphones et caméras en MAB avec le profilage, prévoit une règle de secours si ISE est injoignable et une procédure de retour arrière.
Signal d'alerteActiver le 802.1X en mode fermé sur tout le site le même jour, sans inventaire.
Question 4 · confirmé
PEAP ou EAP-TLS pour authentifier les postes de l'entreprise : que choisissez-vous, et qu'est-ce que ce choix implique ?
Une bonne réponseEAP-TLS, avec un certificat machine délivré par la PKI de l'entreprise et déployé automatiquement, parce qu'il évite les mots de passe et résiste mieux au vol d'identifiants. Il implique une PKI tenue, un renouvellement automatique et une vérification de révocation. PEAP avec identifiant reste une solution de transition. La personne sait que les certificats de la PKI doivent être connus d'ISE et que le poste doit faire confiance au certificat d'ISE.
Signal d'alerteAucune différence perçue entre les deux, ou des postes configurés pour accepter n'importe quel certificat serveur.
Question 5 · senior
Une vulnérabilité critique touche le VPN de l'ASA et de FTD et une campagne d'exploitation est en cours. Qu'attendez-vous de l'équipe dans les premières heures ?
Une bonne réponseLa personne pense à l'affaire ArcaneDoor et aux CVE-2025-20333 et CVE-2025-20362 de septembre 2025. Elle commence par l'inventaire des boîtiers et de leurs versions, vérifie lesquels exposent le VPN ou l'administration sur Internet, applique le correctif ou la mesure de contournement de Cisco, et suit les indicateurs de compromission publiés par l'éditeur et les autorités. Elle sait qu'une mise à jour seule peut ne pas suffire si l'attaquant s'est installé dans le boîtier : en cas de compromission, Cisco recommande de revenir à la configuration d'usine après la mise à jour et de renouveler mots de passe, certificats et clés.
Signal d'alerte« On attend la fenêtre de maintenance du mois prochain », ou une mise à jour sans vérifier si le boîtier a déjà été compromis.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Sécurité Cisco : réponses aux questions fréquentes
Le poste demande-t-il un profil pare-feu ou un profil ISE ?
Le projet sert de point de départ. Une migration de l'ASA vers FTD ou un parc de pare-feu à tenir demandent un profil pare-feu, avec une solide pratique de la NAT, du VPN et du FMC. Un déploiement de contrôle d'accès demande un profil ISE qui connaît bien les commutateurs, le Wi-Fi et les certificats. Les candidats qui maîtrisent vraiment les deux sont rares. Quand le poste exige les deux, chaque moitié se vérifie avec ses propres questions.
La certification CCNP Security garantit-elle le niveau ?
Elle montre une base solide sur les technologies de sécurité Cisco. La spécialité compte : 300-710 SNCF pour les pare-feu, 300-715 SISE pour ISE. Elle reste théorique sur l'exploitation. Une personne certifiée peut n'avoir jamais passé un site en 802.1X en mode fermé, ni mené la mise à jour d'un parc FTD. Un projet daté, avec le nombre d'équipements et les difficultés rencontrées, en dit davantage.
Un expert ASA est-il opérationnel sur Secure Firewall ?
En partie. La NAT, le VPN et une partie des commandes sont proches. Le reste change : la politique de contrôle d'accès avec applications et utilisateurs, le préfiltrage, les politiques d'intrusion Snort 3 et le cycle de modification puis déploiement depuis le FMC. Il faut prévoir une période d'adaptation, et les questions de préfiltrage et de déploiement montrent si la personne a déjà franchi le pas.
Quel test technique pour un ingénieur sécurité Cisco ?
Pour la partie pare-feu, le candidat reçoit une configuration de NAT et de politique d'accès et explique pourquoi un flux précis ne passe pas. Pour la partie ISE, il lit un journal d'authentification en échec et en explique la cause. Une heure suffit, en direct et à voix haute. Sans laboratoire, des captures d'écran du FMC ou des journaux d'ISE font l'affaire.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.