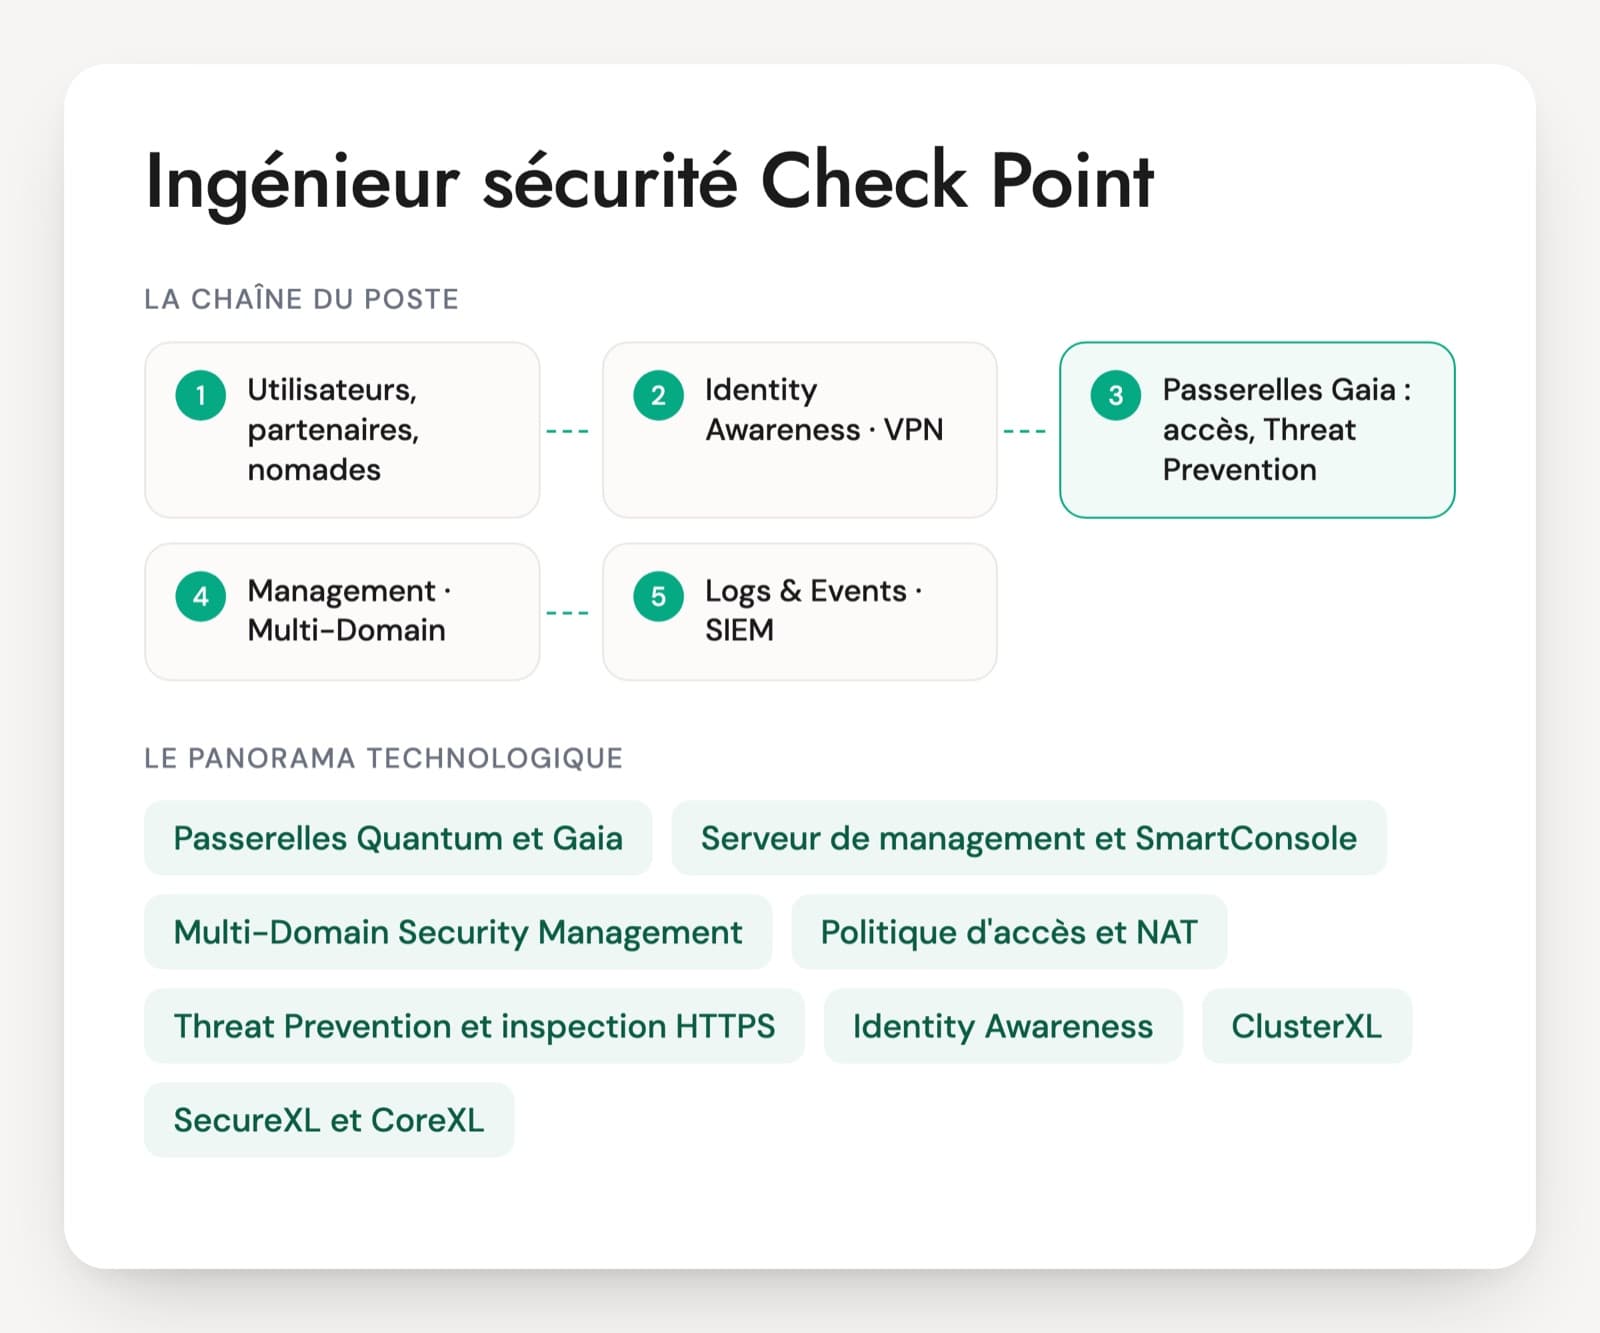
L'ingénieur sécurité Check Point travaille sur trois niveaux : les passerelles Quantum sous Gaia, le serveur de management piloté depuis SmartConsole, et souvent un Multi-Domain qui sépare plusieurs périmètres. Il écrit la politique d'accès et la NAT, règle les blades Threat Prevention, maintient les clusters ClusterXL et les VPN avec les partenaires. Dans l'entretien d'un ingénieur sécurité Check Point, la frontière entre management et passerelle revient sans cesse : publier une session, installer une politique, réinitialiser la SIC.
Les CV mettent en avant la CCSA et la CCSE, dont les examens actuels portent sur R82. Elles couvrent l'administration et l'expertise produit. L'écart entre profils se voit en ligne de commande, sur SecureXL, CoreXL, fw ctl zdebug ou cphaprob. Un candidat qui n'a jamais quitté SmartConsole aura du mal face à une passerelle qui sature ou à un cluster qui bascule sans raison apparente.
Le calendrier des versions pèse sur les missions. R81.10 n'est plus supportée depuis mars 2026, R81.20 le reste jusqu'en mai 2027, et R82.20 est sortie en septembre 2026. Beaucoup de parcs ont une montée de version devant eux. Le PDF propose 30 questions, un cas de passerelle saturée et une grille de notation.
Passerelles, management et blades : l'environnement Check Point
Passerelles Quantum et Gaia
Les passerelles de sécurité tournent sous Gaia, le système de Check Point, qu'on administre par le portail web ou en ligne de commande (clish, puis le mode expert). Le routage, les interfaces et le BGP se règlent là, pas dans SmartConsole. Les versions en service vont de R81.20 à R82.20, sortie en septembre 2026.
Serveur de management et SmartConsole
Le serveur de management stocke objets et politiques, que les administrateurs modifient dans SmartConsole par sessions publiées, puis installent sur les passerelles. La confiance entre management et passerelles repose sur la SIC, à base de certificats. Smart-1 Cloud propose ce management en service hébergé par l'éditeur.
Multi-Domain Security Management
Un serveur qui héberge plusieurs domaines de management indépendants, chacun avec ses passerelles, ses règles et ses administrateurs, plus un niveau global pour les règles communes. On le trouve dans les grands parcs et chez les prestataires qui gèrent plusieurs entités.
Politique d'accès et NAT
La politique se découpe en couches (ordered et inline layers), avec la NAT automatique sur les objets ou manuelle dans la base NAT. Les règles stealth et cleanup encadrent la base. La logique des couches surprend souvent les ingénieurs venus d'un autre éditeur.
Threat Prevention et inspection HTTPS
IPS, Anti-Bot, Anti-Virus, Threat Emulation et Threat Extraction forment la politique Threat Prevention, distincte de la politique d'accès. L'inspection HTTPS a sa propre politique, avec ses règles de contournement. Le passage de la détection au blocage montre la maturité d'un parc.
Identity Awareness
Le rattachement des flux aux utilisateurs, à partir de l'Active Directory, d'un agent pour serveurs RDS, d'un portail captif ou d'un NAC. Les règles utilisent ensuite des Access Roles par groupe d'utilisateurs.
ClusterXL, VSX et Maestro
ClusterXL assure la haute disponibilité des passerelles, le plus souvent en actif et secours. VSX découpe un équipement en Virtual Systems. Quantum Maestro regroupe plusieurs appliances derrière un orchestrateur pour monter en capacité.
SecureXL et CoreXL
SecureXL accélère le trafic, CoreXL répartit l'inspection entre plusieurs cœurs. Quand une passerelle sature, la réponse se trouve presque toujours là, en ligne de commande. C'est un bon sujet pour séparer un administrateur d'un expert.
Management API et automatisation
La Management API se pilote avec mgmt_cli, en web API, avec la collection Ansible check_point.mgmt ou le provider Terraform checkpoint. Les objets dynamiques (Updatable Objects, Generic Data Center objects) évitent de republier la politique à chaque changement d'adresse.
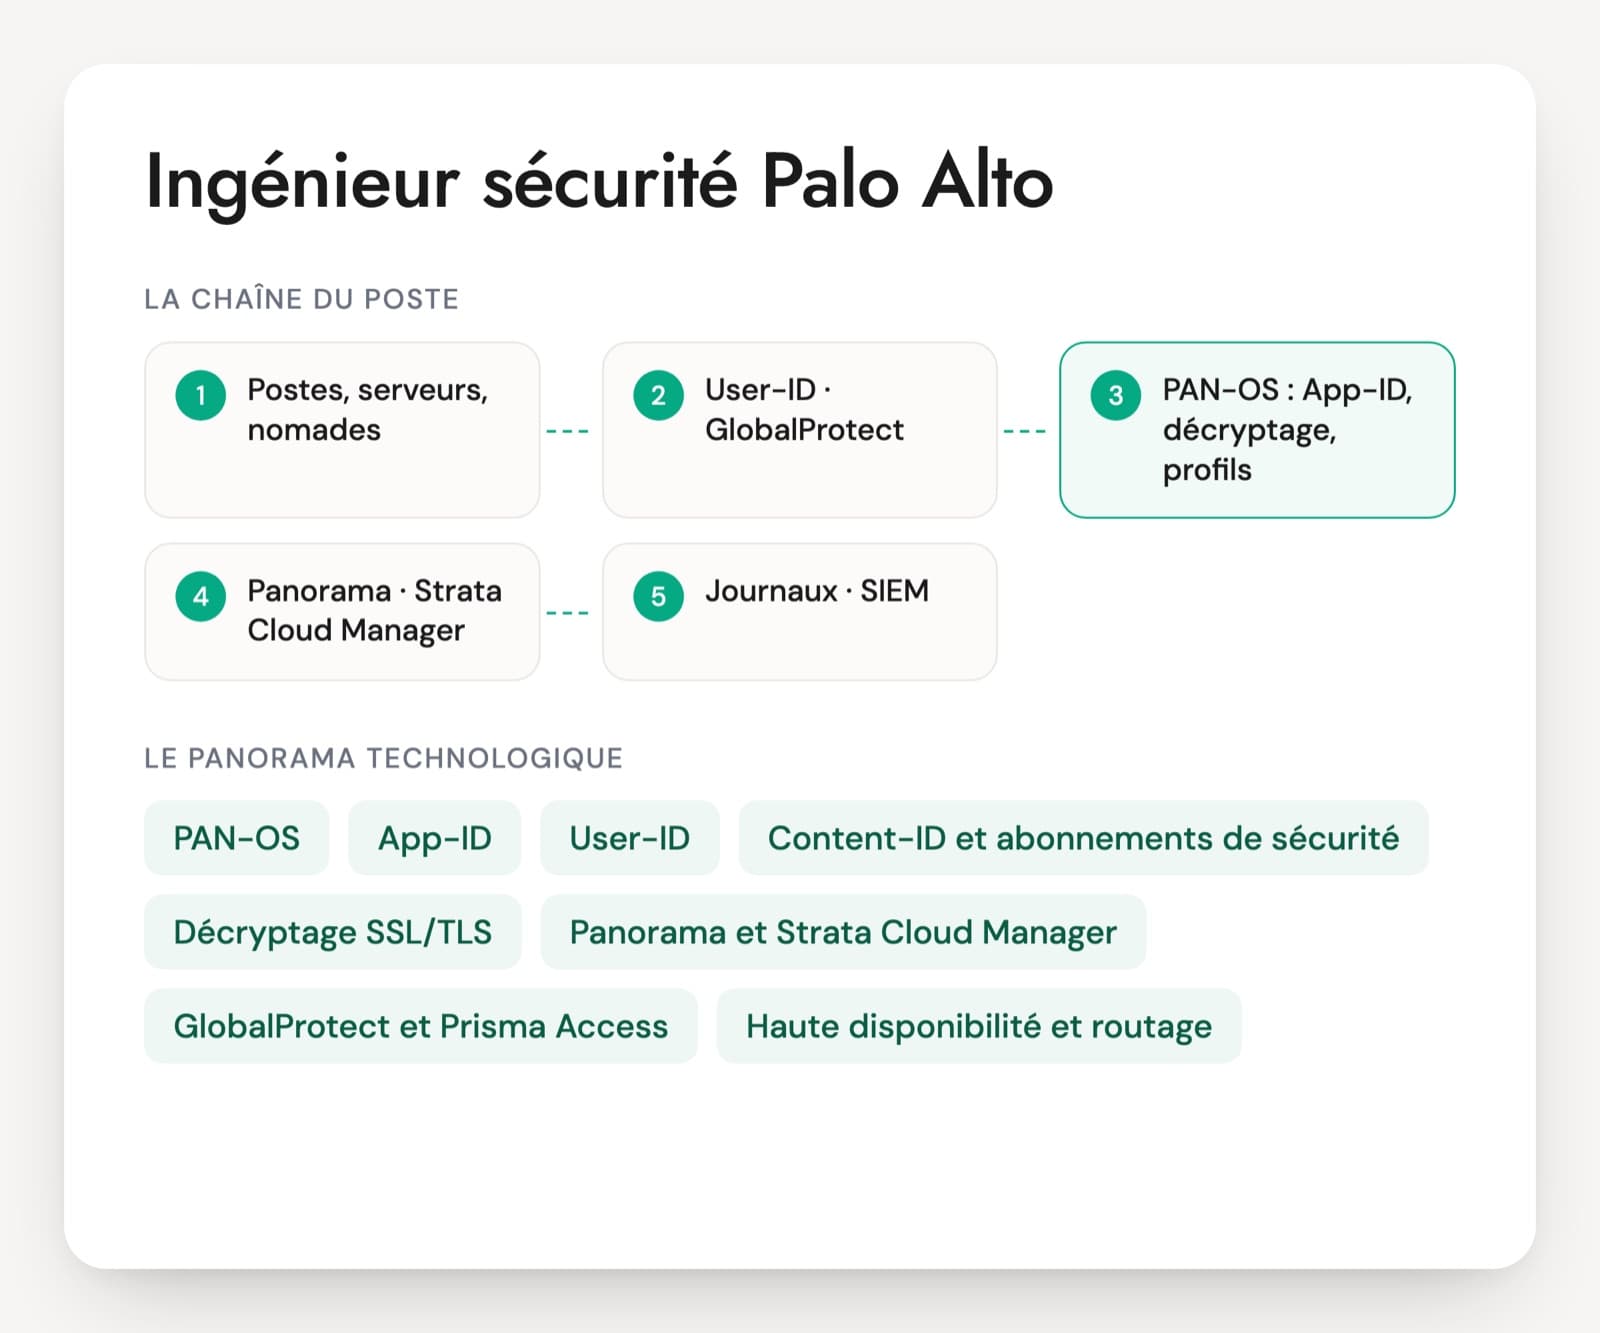
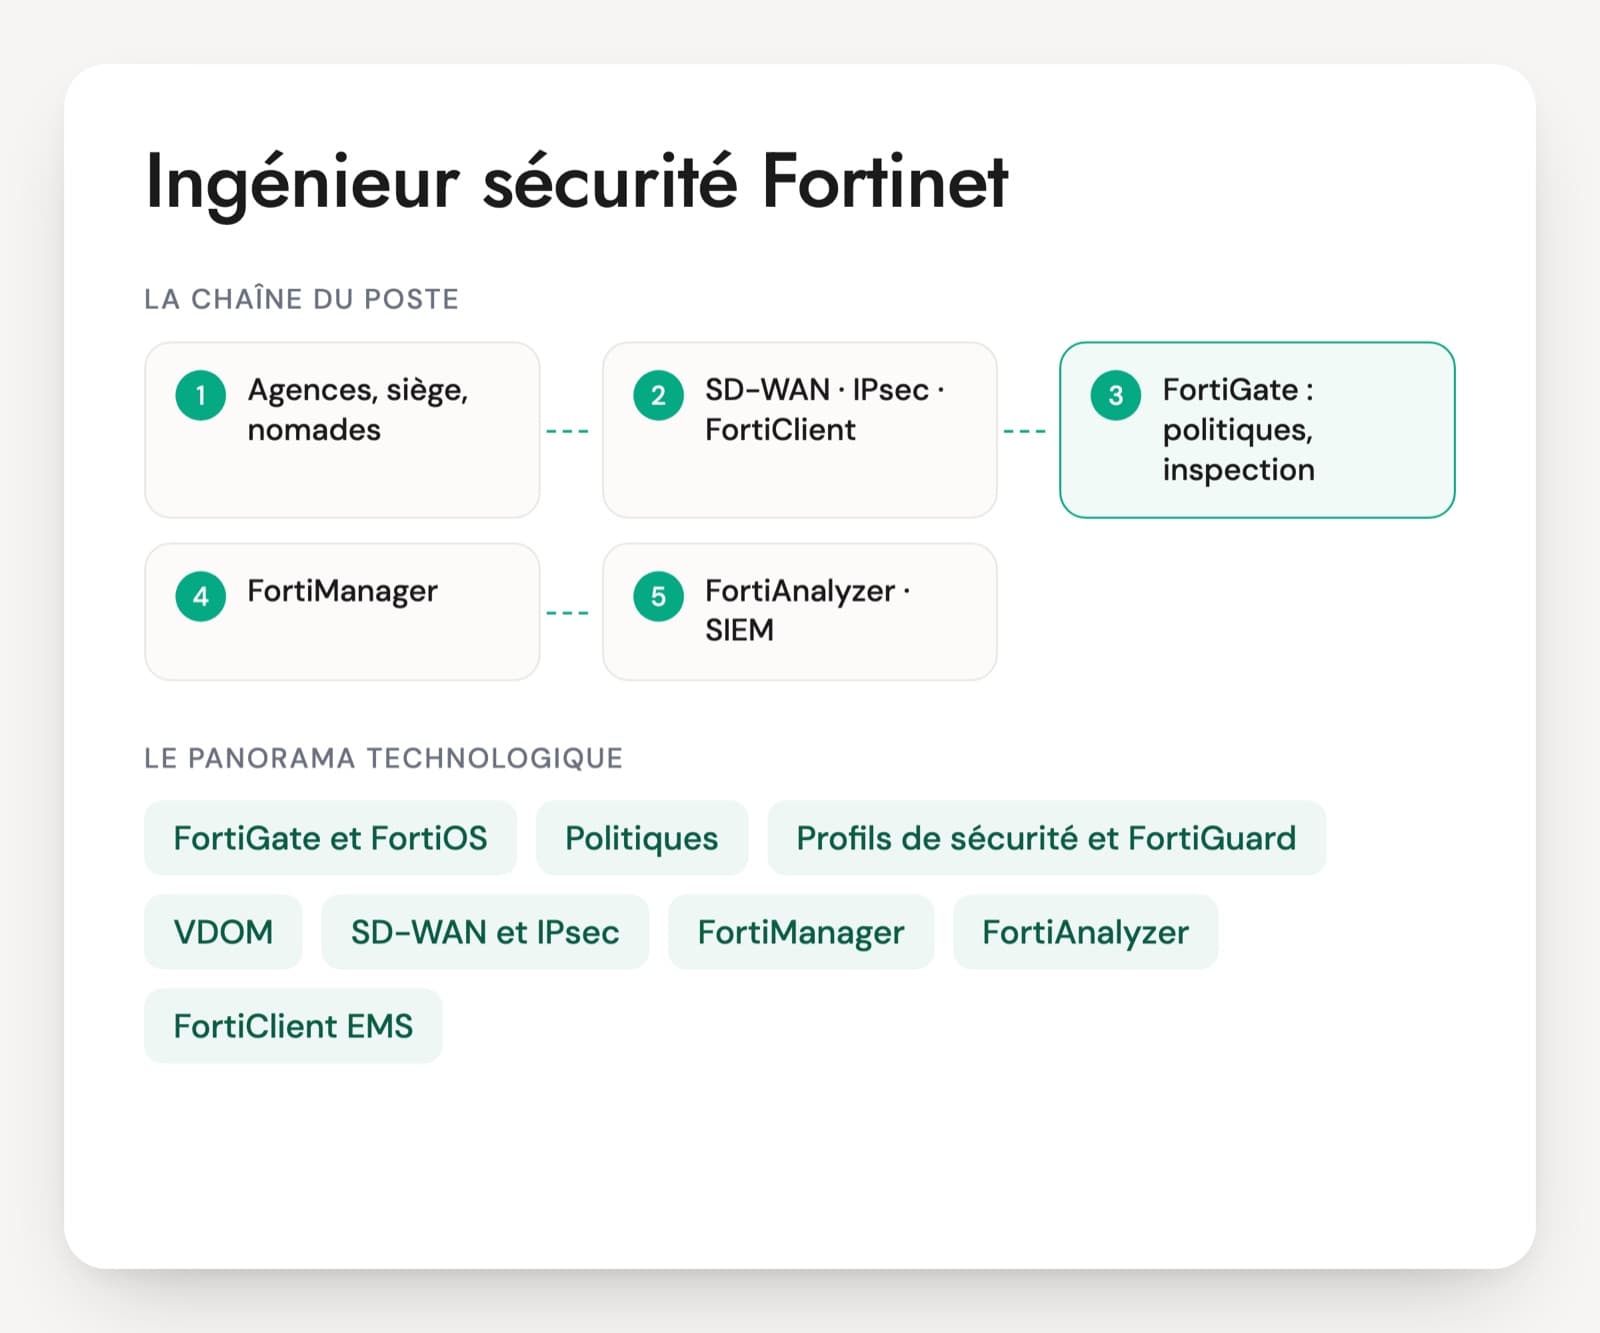
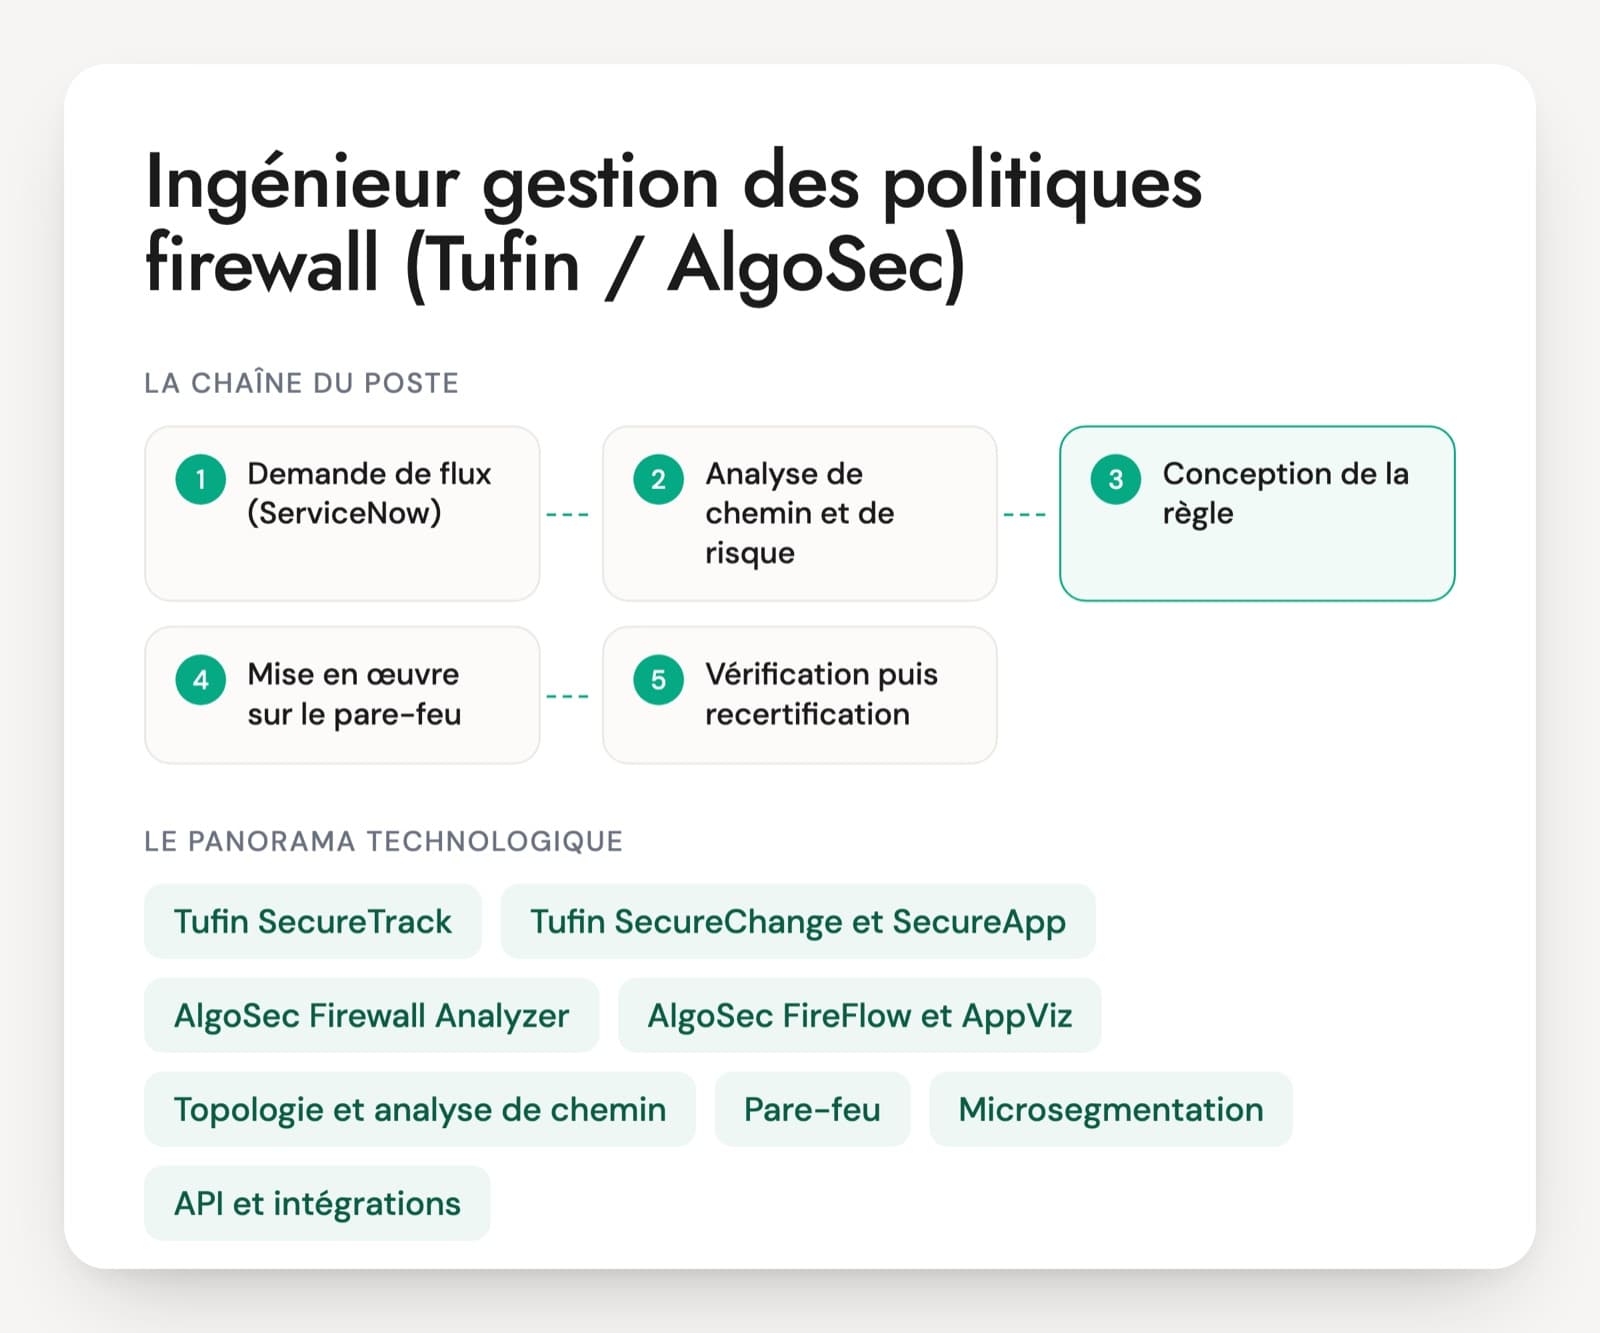
Le poste varie avec la taille du parc. Sur quelques clusters, l'ingénieur gère tout depuis un serveur de management : politique, NAT, VPN partenaires, accès distant. Sur un grand parc, il travaille dans un Multi-Domain, parfois sur des passerelles VSX ou Maestro, et la gestion des règles passe souvent par Tufin ou AlgoSec, que les offres associent fréquemment à Check Point. En run, il traite demandes de flux, incidents et bascules de cluster ; en build, il prépare les montées de version, les migrations depuis un autre éditeur et le dimensionnement des nouvelles passerelles. Les offres citent régulièrement un second éditeur, Fortinet ou Palo Alto, et la CCSA ou la CCSE en version R81.20 ou R82.
Les savoir-faire d'un ingénieur Check Point à contrôler
- Management, SIC et Multi-Domain
- Couches de politique et NAT
- Threat Prevention et inspection HTTPS
- ClusterXL et performance SecureXL, CoreXL
- VPN et diagnostic en ligne de commande
- Montées de version et réponse aux failles
Entretien Check Point : questions et réponses attendues
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Une règle a été publiée et installée, mais le trafic reste refusé. Que vérifiez-vous ?
Une bonne réponseLa cible de l'installation, la bonne passerelle ou le bon cluster, puis le journal du refus : quelle règle et quelle couche ont bloqué. Avec des ordered layers, le flux doit être accepté dans chaque couche, et une règle de nettoyage en refus dans la couche suivante peut le bloquer. Il regarde l'ordre des règles, les implied rules des Global Properties, la NAT, et l'anti-spoofing : une topologie d'interface incomplète fait rejeter des paquets avant même la politique.
Signal d'alerteAjouter une règle any any accept en haut de la politique.
Question 2 · senior
Vous reprenez un environnement Multi-Domain de douze domaines. Qu'est-ce qui se gère dans un domaine, et qu'est-ce qui se gère au niveau global ?
Une bonne réponseLe Multi-Domain Server héberge un Domain Management Server par domaine, avec ses objets, ses politiques, ses passerelles et ses administrateurs. Le domaine global porte les objets et les politiques globales assignés aux domaines, avec des règles placées au-dessus et en dessous de la partie propre à chaque domaine. Une politique globale modifiée doit être réassignée puis installée. Les journaux peuvent partir vers un Multi-Domain Log Server, et les droits des administrateurs se donnent domaine par domaine.
Signal d'alerteConfondre domaine et passerelle, ou reprendre à la main une règle commune dans chacun des douze domaines.
Question 3 · senior
Sur une passerelle, un cœur CPU est à 100 % pendant que les autres restent bas, et le débit plafonne. Que regardez-vous ?
Une bonne réponseLa répartition entre SecureXL et CoreXL : fwaccel stat et fwaccel stats -s pour la part de trafic accélérée, passée par le medium path ou par le F2F, fw ctl multik stat pour la charge par instance de firewall, et la répartition des cœurs entre SND et instances CoreXL. Un seul cœur saturé évoque souvent un très gros flux unique, qui ne peut pas être réparti. Il connaît Dynamic Balancing, qui ajuste la répartition entre SND et instances sans redémarrage, activé par défaut depuis R81, et les fonctions qui font sortir le trafic de l'accélération.
Signal d'alerteChanger de modèle de passerelle sans avoir rien mesuré.
Question 4 · confirmé
Un cluster ClusterXL bascule plusieurs fois par jour sans panne visible. Comment trouvez-vous la cause ?
Une bonne réponsecphaprob state pour l'état des membres, cphaprob list pour les critical devices (pnotes) en défaut, cphaprob -a if pour les interfaces surveillées et le réseau de synchronisation. Il date les bascules et leur raison dans les journaux du cluster, vérifie que le protocole de contrôle du cluster (CCP) passe correctement sur les commutateurs, cherche des pertes sur le lien de synchronisation, et relit le réglage de reprise : garder le membre actif ou revenir sur le prioritaire.
Signal d'alerteDésactiver la surveillance des interfaces pour que les bascules s'arrêtent.
Question 5 · confirmé
Un flux est refusé et rien d'explicite n'apparaît dans les journaux. Comment utilisez-vous fw ctl zdebug et fw monitor ?
Une bonne réponsefw ctl zdebug + drop affiche en direct les paquets rejetés par le noyau avec la raison (anti-spoofing, règle, état TCP, routage) ; il filtre sur l'adresse concernée pour ne pas surcharger la passerelle. fw monitor capture le paquet aux points d'inspection i, I, o et O, avant et après le firewall en entrée puis en sortie, ce qui montre où il disparaît et si la NAT s'applique. Il tient compte de SecureXL, qui peut masquer une partie du trafic selon la version et les options, et arrête les debugs après usage.
Signal d'alerteLancer un debug sans filtre en production, ou s'en tenir à SmartConsole sans connaître ces outils.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Questions courantes sur le poste d'ingénieur Check Point
CCSA, CCSE : que valent ces certifications ?
La CCSA (examen 156-215.82 en R82) valide l'administration courante : politique, NAT, journaux, management. La CCSE (156-315.82) va plus loin : clusters, accélération, VPN avancés, montées de version. Elles donnent un socle commun et la version indique si le candidat a suivi l'évolution du produit. Elles ne remplacent pas une expérience de diagnostic sur une passerelle en production, que l'entretien doit vérifier.
Un ingénieur Check Point doit-il maîtriser la ligne de commande ?
Oui, dès le niveau confirmé. SmartConsole suffit pour écrire la politique, mais le routage se règle dans Gaia, et les pannes difficiles se diagnostiquent en ligne de commande : fw ctl zdebug, fw monitor, cphaprob, fwaccel stat. Un profil qui ne connaît que l'interface graphique dépendra du support éditeur ou d'un collègue à chaque incident sérieux. Pour un poste de run, une sortie de commande à commenter le vérifie.
Comment organiser un test technique pour un ingénieur Check Point ?
Le support est un extrait de journal de refus avec la règle et la couche en cause, et une sortie de cphaprob ou de fwaccel stats à commenter. En vingt minutes, on voit si la personne comprend les couches, la NAT et l'accélération. Elle raisonne à voix haute. Pour un senior, s'y ajoute la préparation d'une montée de version d'un cluster, étape par étape.
Multi-Domain, VSX, Maestro : faut-il les exiger ?
Seulement si le parc les utilise. Ce sont des architectures de grands parcs, que beaucoup de bons ingénieurs n'ont jamais manipulées. Un candidat solide sur la politique, ClusterXL et le diagnostic s'y forme vite. Si le poste repose sur un Multi-Domain, il doit au moins distinguer domaine, politique globale et passerelle, et savoir réassigner une politique globale.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.