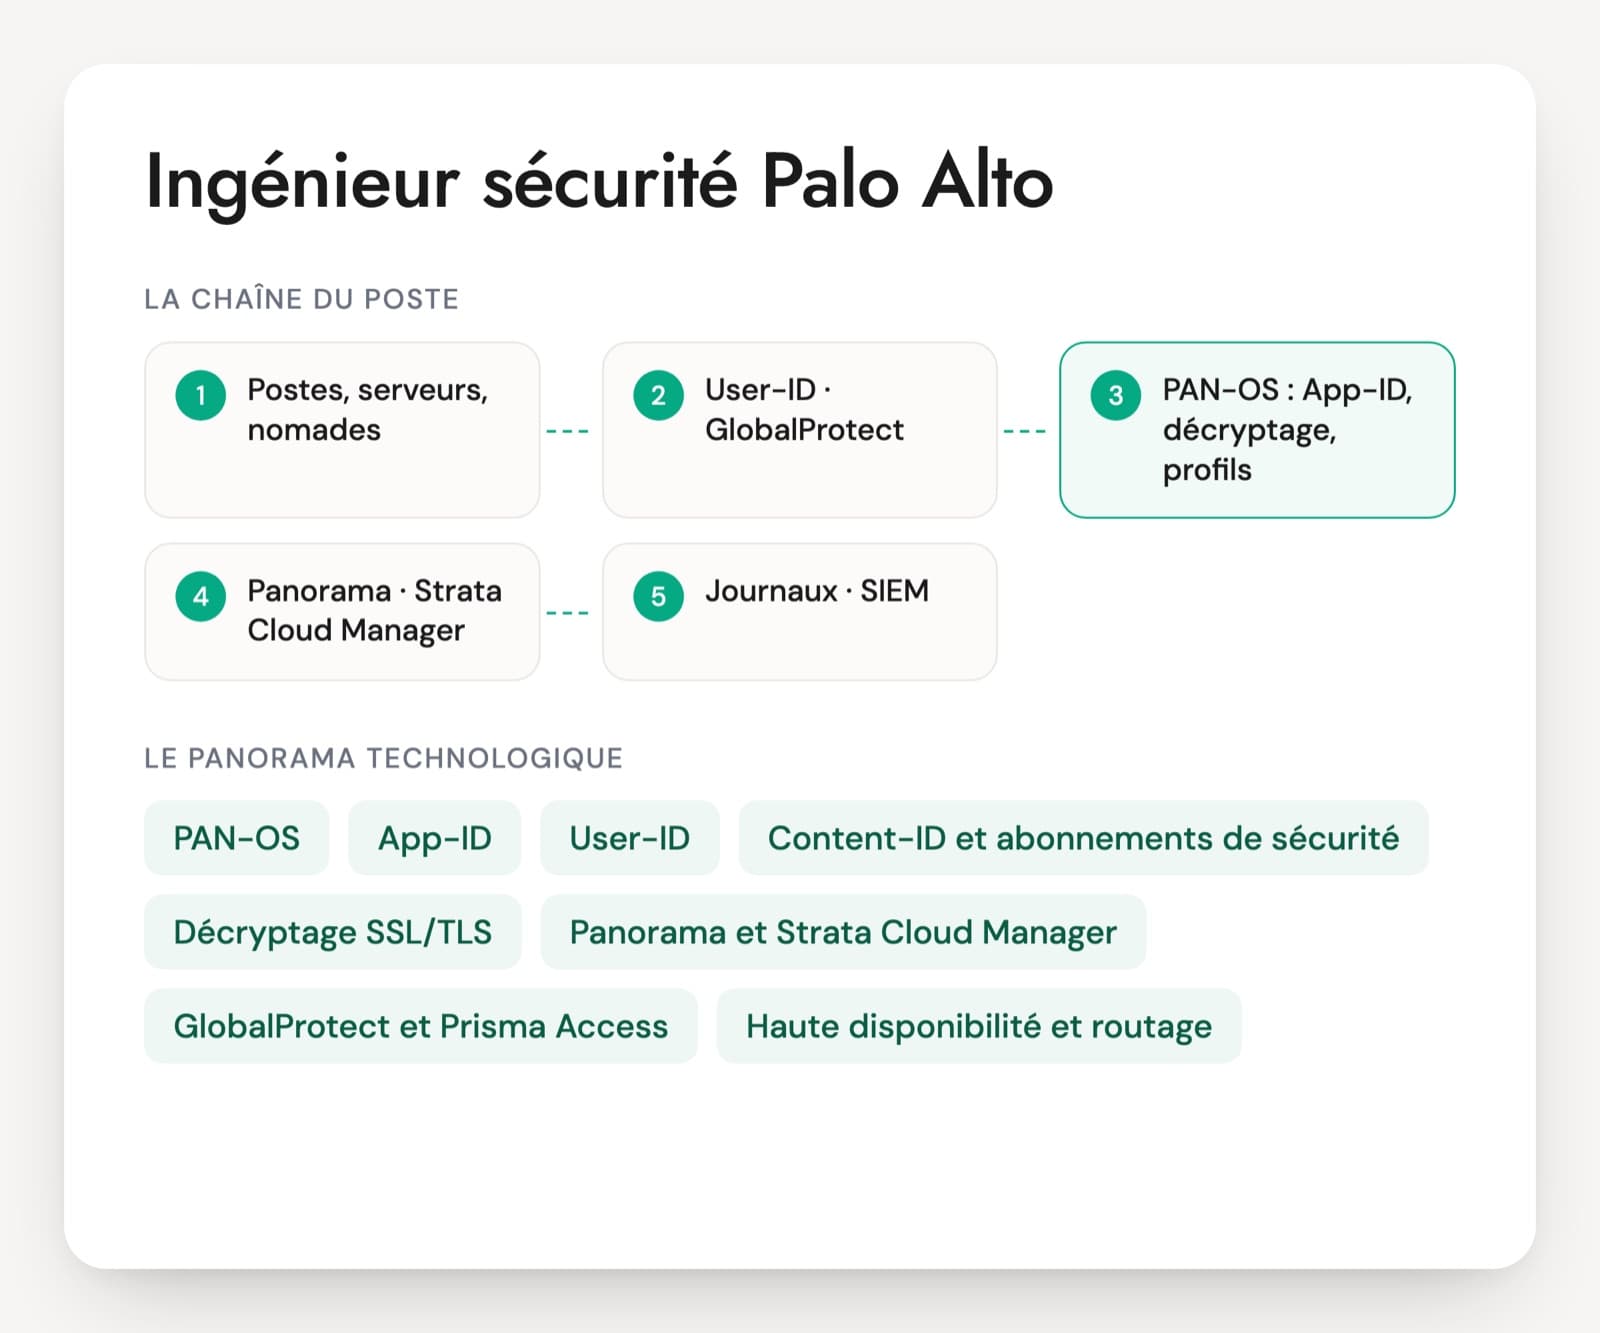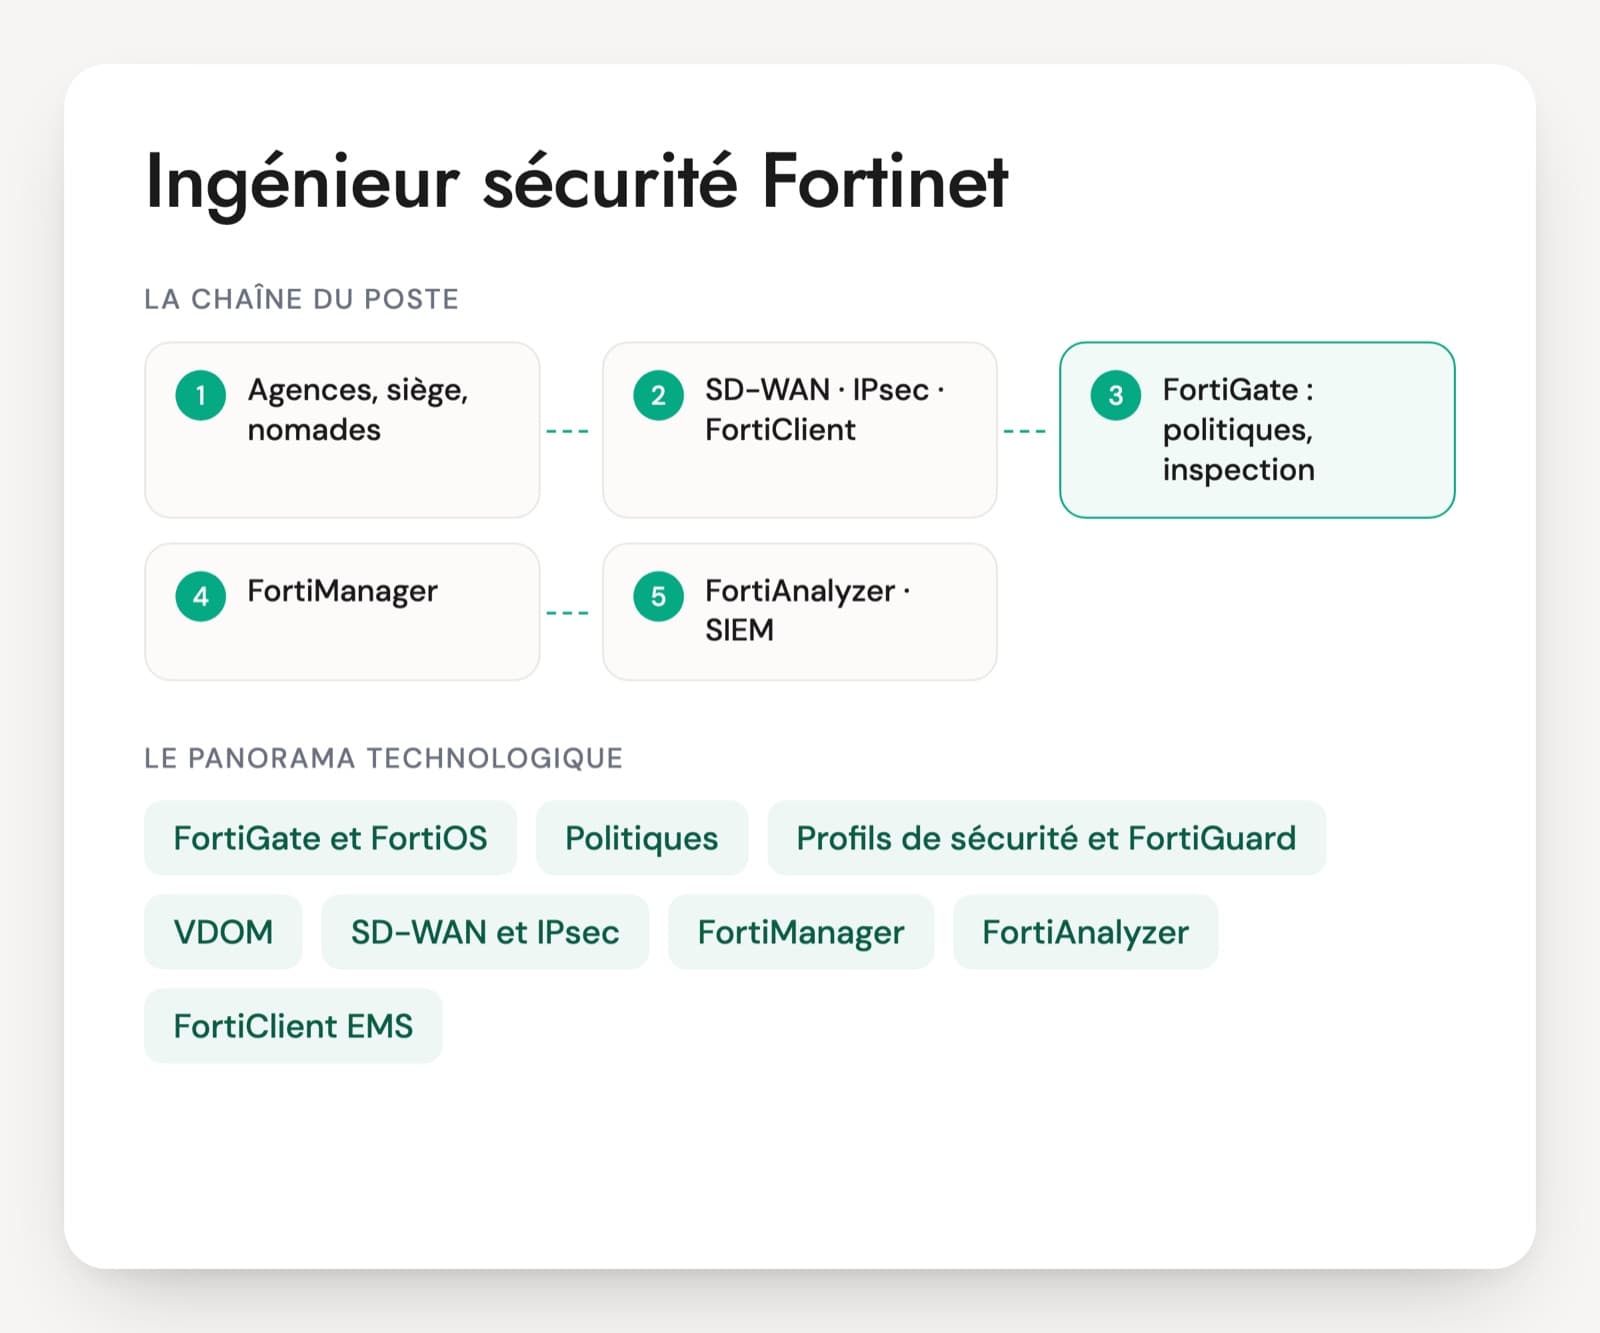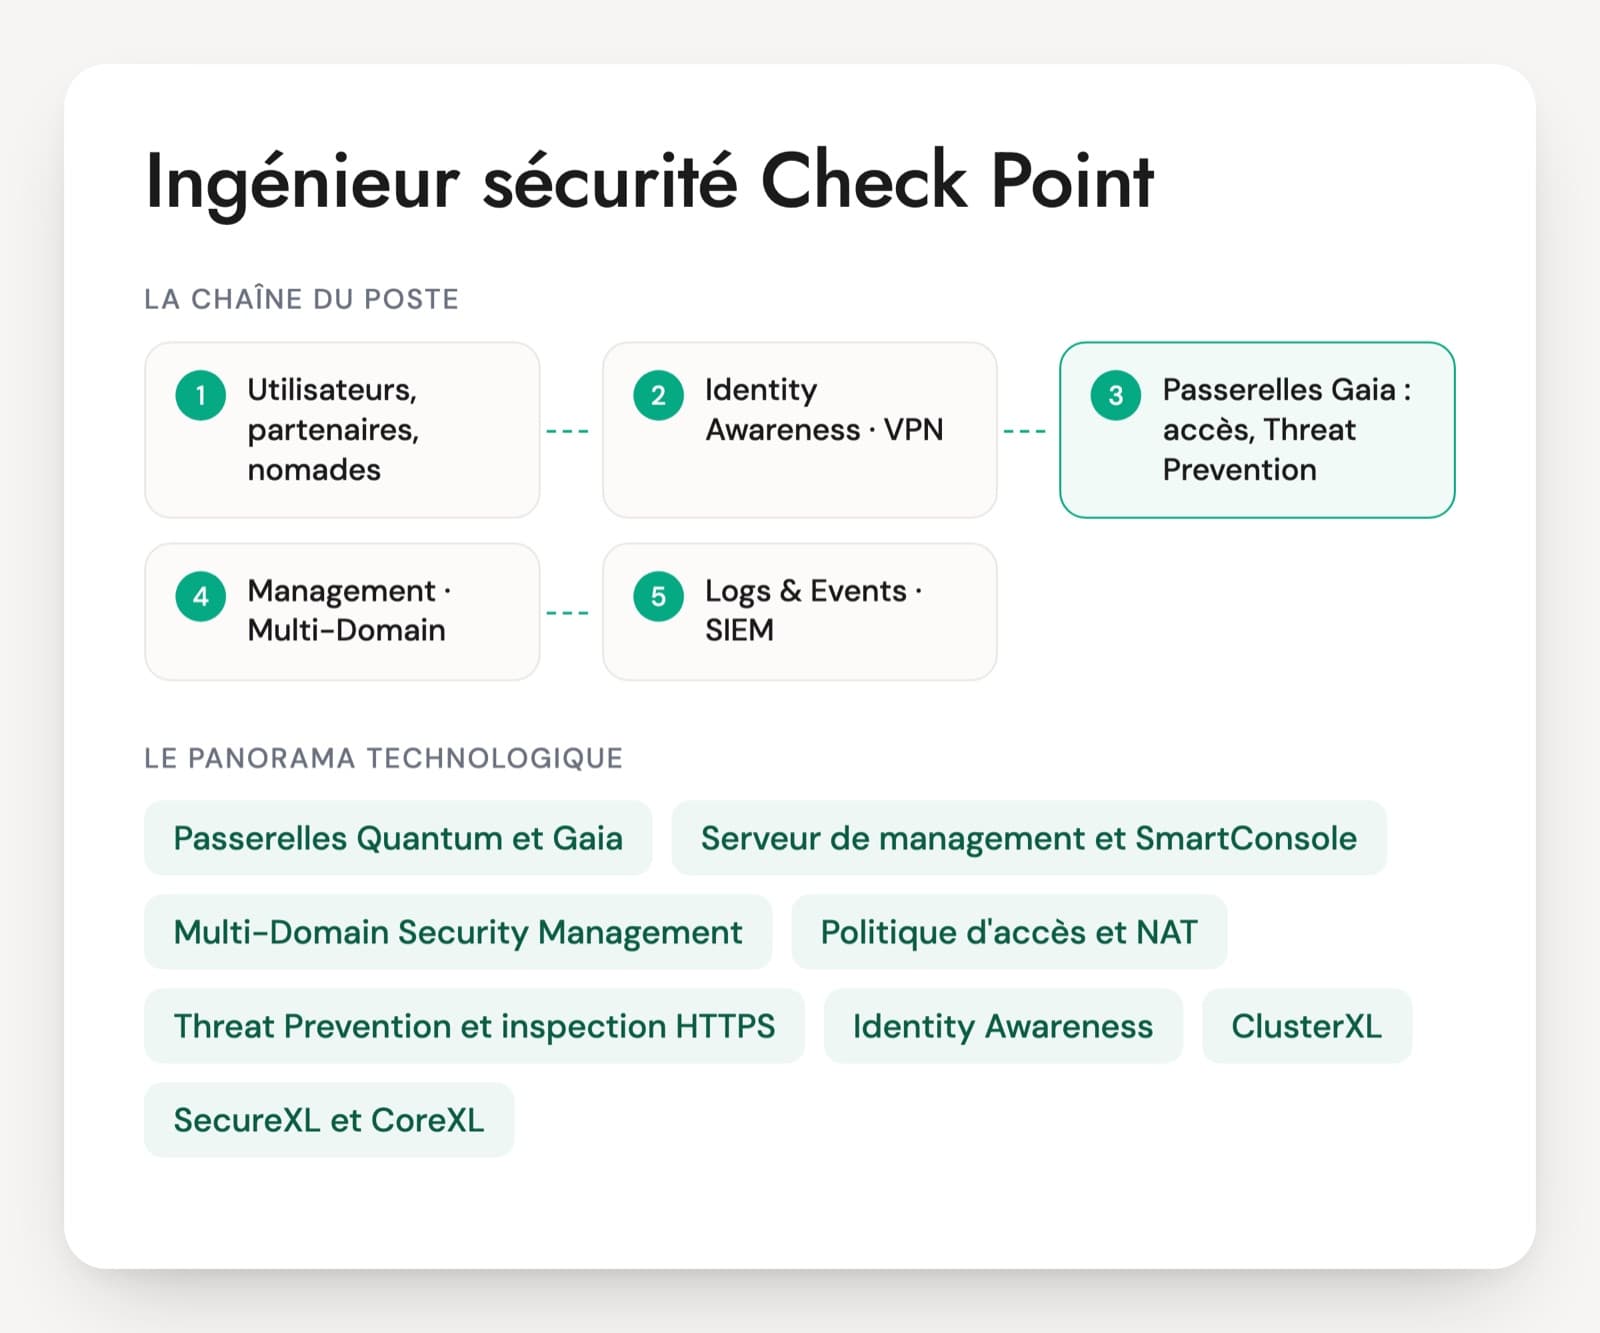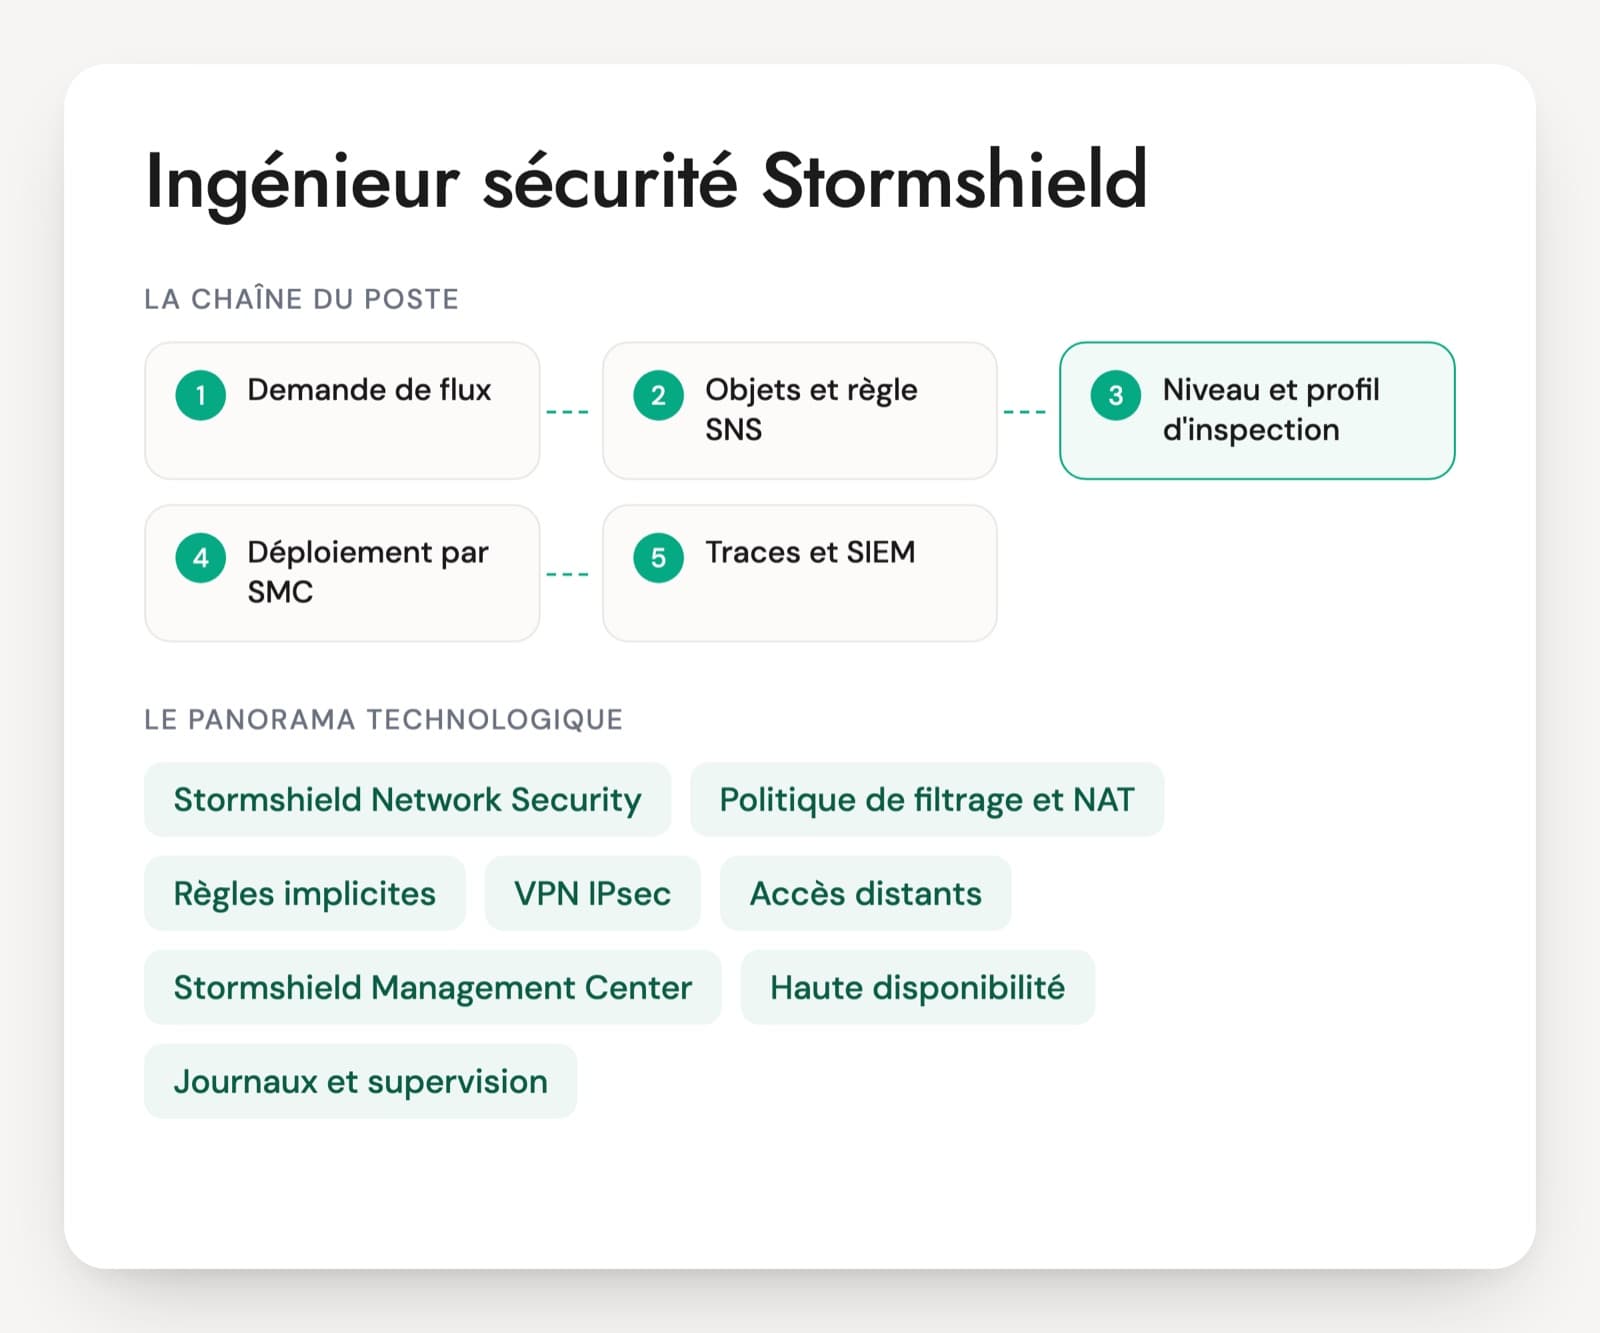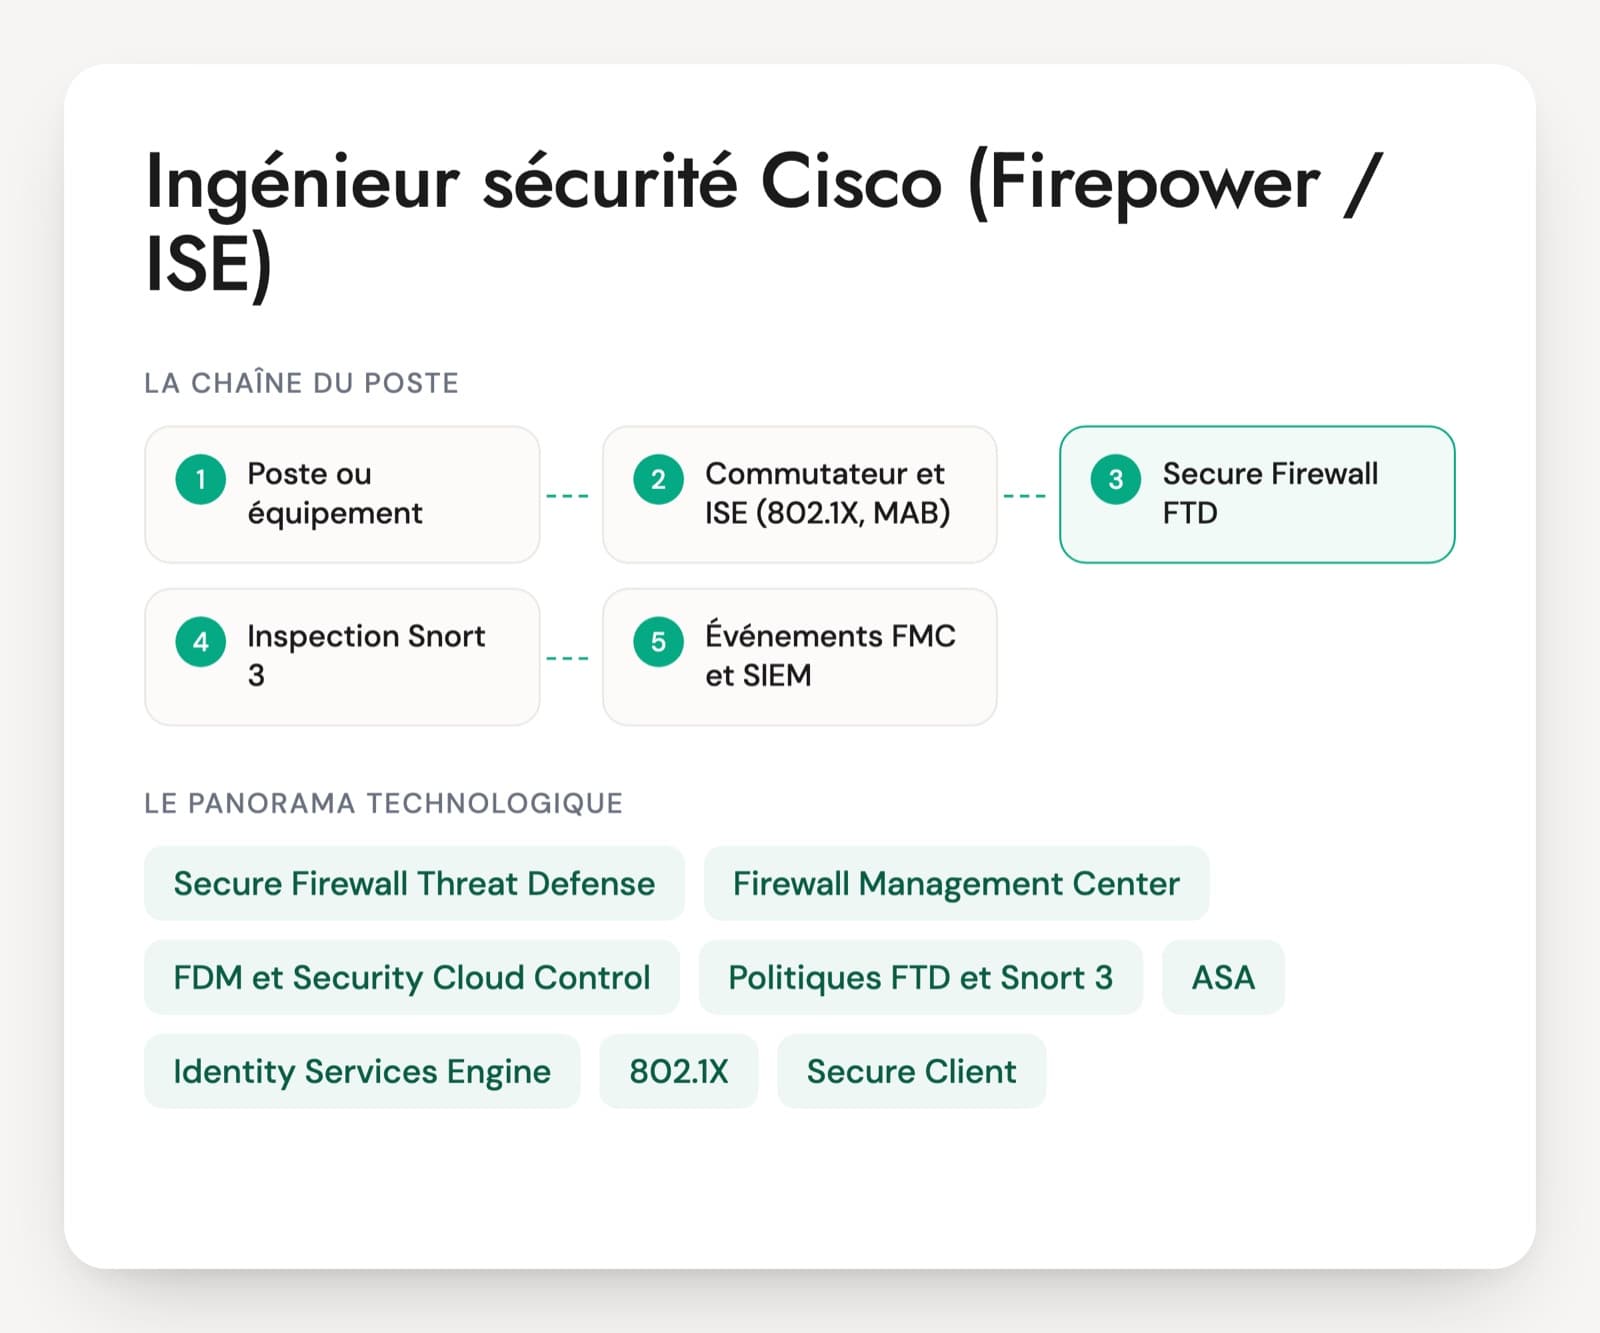
Un ingénieur sécurité réseau passe une bonne partie de sa semaine sur des demandes d'ouverture de flux, des changements en fenêtre de nuit et des incidents où chacun accuse le pare-feu. Selon l'organisation, il tient un parc Palo Alto Networks, Fortinet, Check Point, Stormshield ou Cisco, souvent plusieurs à la fois, avec les VPN, le proxy et parfois les load balancers. Les questions d'entretien partent du parc réel et du volume de changements du poste.
Les certifications d'éditeur, comme le PCNSE de Palo Alto Networks ou le CCSE de Check Point, montrent qu'une console est connue. Elles en disent moins sur ce qui attend en production : réduire une base de règles sans casser une application, diagnostiquer quand les journaux ne montrent rien, réagir à une faille critique de la passerelle VPN. Depuis 2024, plusieurs éditeurs ont publié des correctifs d'urgence pour des failles exploitées sur leurs équipements de bordure, et la dernière situation n'a rien d'hypothétique.
La personne raisonne sur un cas : un flux décrit en une phrase, un schéma, une panne. Un bon profil pose les questions de sens, de NAT et de chemin retour avant de toucher à une règle. Le PDF réunit 30 questions sur six axes, un cas de 20 minutes et une grille de 1 à 4.
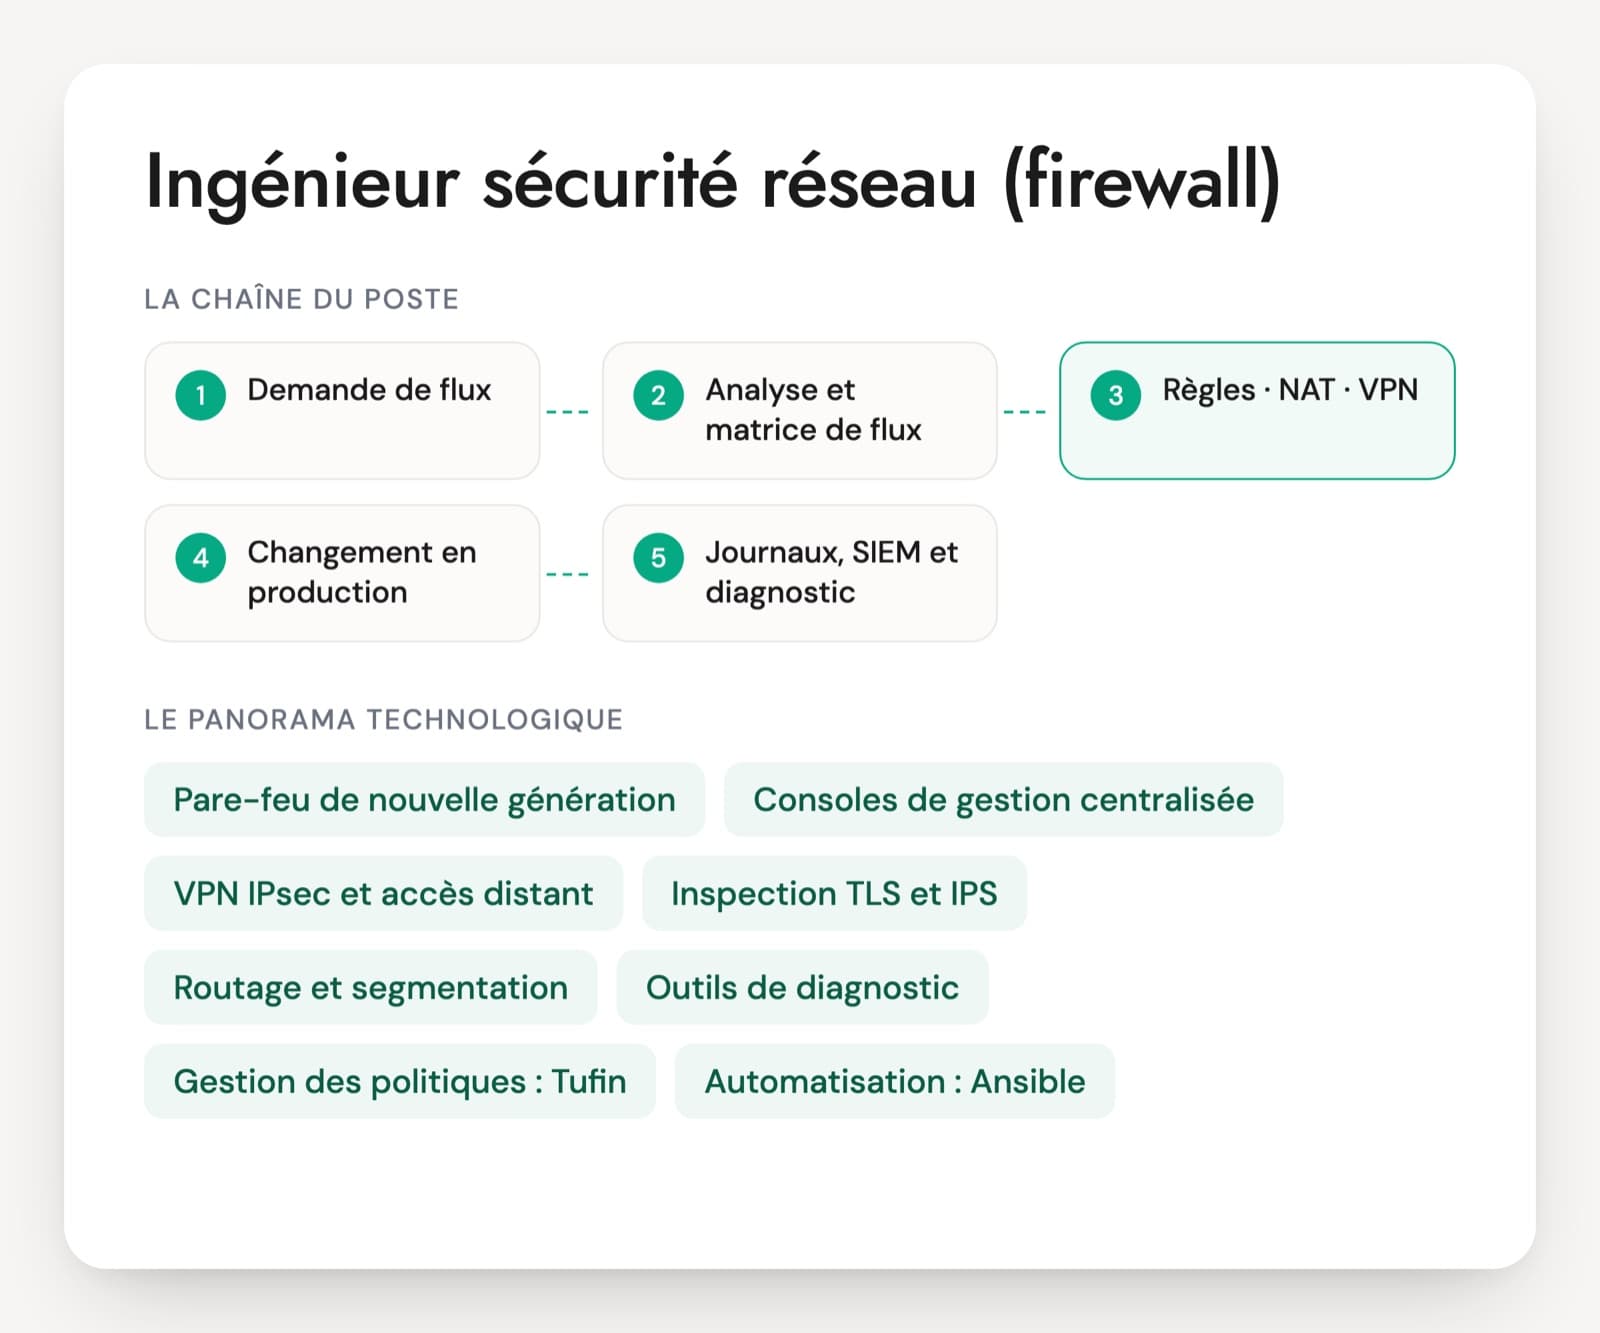
Équipements et outils d'un ingénieur sécurité réseau
Pare-feu de nouvelle génération
Palo Alto Networks, Fortinet FortiGate, Check Point, Cisco Secure Firewall et Stormshield, dont certaines versions sont qualifiées par l'ANSSI, sont les plus répandus. Au-delà du filtrage par adresse et port, ils identifient les applications, inspectent le trafic avec un IPS et peuvent déchiffrer le TLS. Chaque éditeur a son vocabulaire, les principes restent les mêmes.
Consoles de gestion centralisée
Panorama, FortiManager, la gestion Check Point avec SmartConsole ou Multi-Domain servent à piloter des dizaines d'équipements avec des politiques partagées. Un ingénieur qui n'a géré qu'un pare-feu isolé découvre ici les modèles, les objets communs et les écarts de configuration.
VPN IPsec et accès distant
IKEv2 pour les tunnels entre sites et avec les partenaires, des clients comme GlobalProtect, FortiClient ou Cisco Secure Client pour les nomades. Fortinet a retiré le mode tunnel du VPN SSL à partir de FortiOS 7.6.3 et oriente ses clients vers IPsec. Les passerelles exposées sont une cible fréquente.
Inspection TLS et IPS
Le déchiffrement donne de la visibilité sur le trafic chiffré, au prix de performances, d'exclusions à gérer et d'une information des salariés. L'IPS bloque des attaques connues à condition d'être réglé zone par zone. Ces deux fonctions font baisser le débit réel bien en dessous de la fiche technique.
Routage et segmentation
BGP et OSPF vers le cœur de réseau ou les opérateurs, VLAN, VRF, DMZ et contextes virtuels (vsys, VDOM, VSX) pour séparer les environnements. Le pare-feu est souvent la passerelle entre zones, ce qui rend le routage indissociable du filtrage.
Outils de diagnostic
Wireshark et tcpdump pour les captures, et les outils intégrés de chaque équipement : capture par étapes, trace de flux, table des sessions. La méthode compte plus que l'outil : suivre le paquet de l'entrée à la sortie, NAT et retour compris.
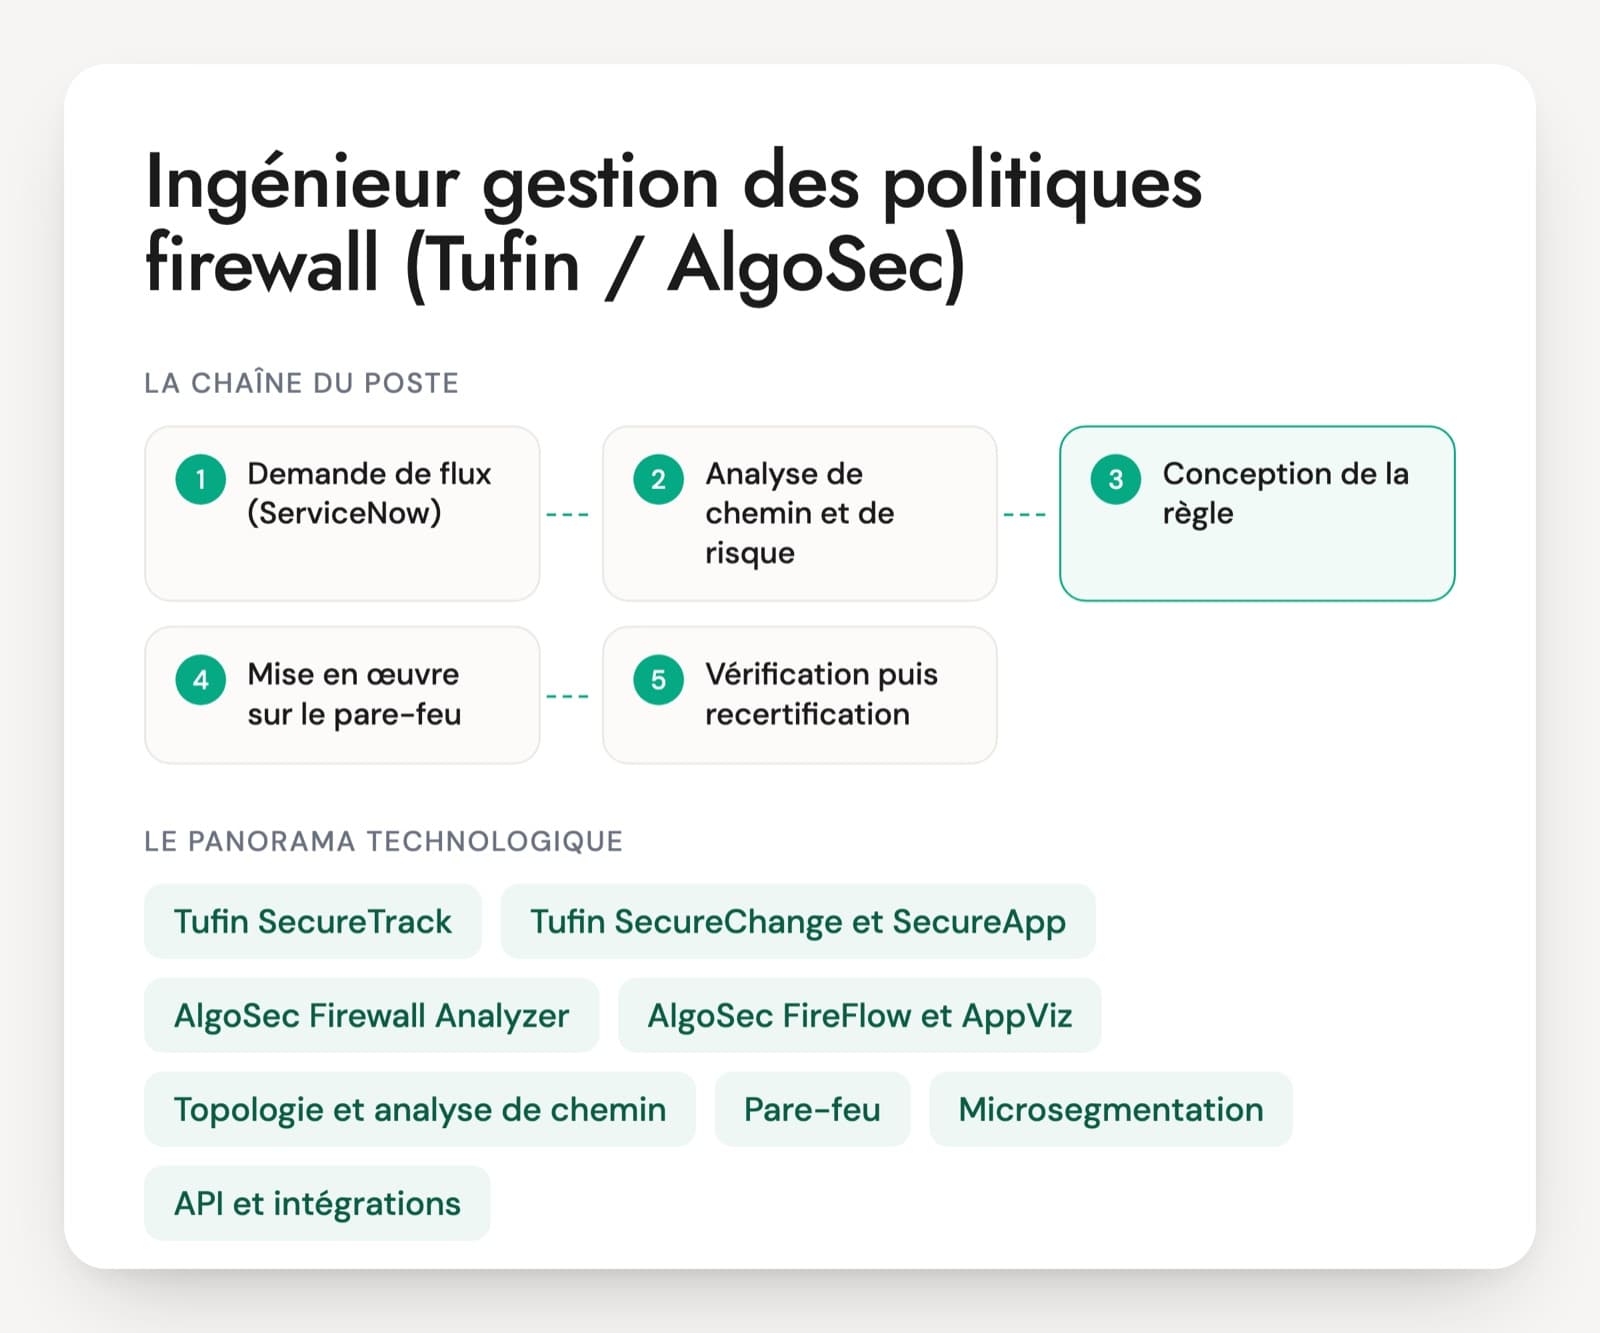
Gestion des politiques : Tufin, AlgoSec
Ces outils analysent les règles d'un parc multi-éditeurs, repèrent les règles inutilisées ou risquées et automatisent le circuit des demandes de flux. On les trouve surtout sur les grands parcs, où le nettoyage manuel devient impossible.
Automatisation : Ansible, Python, API
Les pare-feu et leurs consoles exposent des API REST ou XML. Ansible, avec les collections des éditeurs, Python ou Terraform servent à créer des objets, pousser des règles et produire des rapports. Le niveau attendu va du script ponctuel à la chaîne complète selon le poste.
L'ingénieur sécurité réseau travaille dans une équipe réseau ou sécurité opérationnelle, avec les équipes systèmes, applicatives et le SOC. Chez un client final, il tient le parc et ses changements dans la durée. En prestation, il intervient en régie ou en centre de services, souvent sur plusieurs parcs et plusieurs éditeurs à la fois. Les profils viennent de l'administration réseau, parfois du support d'un intégrateur ou d'un éditeur. Le PCNSE, le CCSE, les parcours Fortinet ou le CCNP Security attestent la connaissance d'une gamme. La méthode de diagnostic, la rigueur dans les changements et la réaction face aux failles se vérifient en entretien.
Les six domaines d'un entretien firewall
- Fonctionnement d'un pare-feu de nouvelle génération
- Politique de filtrage et matrices de flux
- NAT et VPN IPsec
- Routage, segmentation et haute disponibilité
- Méthode de diagnostic et captures
- Changements, correctifs et automatisation
Cinq situations pour tester un ingénieur sécurité réseau
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Vous remplacez une règle « TCP 443 vers Internet » par une règle qui n'autorise que trois applications identifiées. Le lendemain, certaines connexions échouent après quelques paquets. Pourquoi ?
Une bonne réponseIl faut au pare-feu quelques paquets pour identifier une application. La session démarre sur le port, puis elle est reclassée une fois l'application reconnue et peut alors tomber sur une autre règle. Certaines applications en appellent d'autres qu'il faut autoriser aussi (dépendances), et une application non reconnue finit en trafic inconnu. Sans déchiffrement, le pare-feu s'appuie sur le SNI et le certificat, ce que TLS 1.3 et Encrypted Client Hello réduisent. Le candidat lit les journaux de session pour voir l'application identifiée, puis ajoute les dépendances ou une application personnalisée. Il cite le mécanisme de son éditeur (App-ID chez Palo Alto Networks, contrôle applicatif chez Fortinet).
Signal d'alerte« Le pare-feu bloque le 443 », puis retour à la règle par port pour que ça marche.
Question 2 · confirmé à senior
Vous héritez d'un pare-feu de 4 000 règles, dont beaucoup en « any ». Comment réduisez-vous la base sans provoquer d'incident ?
Une bonne réponseLes compteurs d'utilisation sur une période assez longue pour couvrir les traitements trimestriels, puis le classement : règles jamais utilisées, masquées par une règle au-dessus, redondantes, trop larges. Les journaux de trafic servent à remplacer un « any » par les flux réellement vus. Les outils comme Tufin ou AlgoSec, ou les fonctions natives de la console, accélèrent l'analyse. Les règles sont désactivées avant d'être supprimées, par lots datés, après accord du propriétaire retrouvé par la référence de demande. Une règle de refus finale journalisée ferme la politique.
Signal d'alerteSupprimer les règles à zéro occurrence après une semaine d'observation, ou tout réécrire d'un coup.
Question 3 · confirmé
Un tunnel IPsec avec un partenaire monte en phase 1, mais la phase 2 échoue. Que comparez-vous avec l'équipe d'en face ?
Une bonne réponseLa phase 1 passée, l'authentification est bonne. Pour la phase 2, il compare les réseaux protégés déclarés des deux côtés (sélecteurs de trafic), les algorithmes de chiffrement et d'intégrité, le PFS et son groupe Diffie-Hellman, les durées de vie. Il vérifie que les deux côtés utilisent le même type de VPN, basé sur des routes ou sur des politiques, et lit les journaux IKE des deux équipements en même temps.
Signal d'alerteChanger la clé partagée, ou relancer le tunnel en boucle en espérant qu'il monte.
Question 4 · confirmé à senior
Sur une paire de pare-feu en actif/passif, la bascule a fonctionné, mais les sessions en cours ont été coupées et le routage a mis une minute à revenir. Qu'aviez-vous oublié ?
Une bonne réponseLa synchronisation des sessions sur un lien de haute disponibilité dédié, les conditions de bascule (surveillance des liens et des chemins), la mise à jour des tables des commutateurs par adresse MAC virtuelle ou ARP gratuit. Côté routage dynamique, le graceful restart, BFD et des timers adaptés. Des liens HA redondants contre le split brain, une configuration synchronisée et des tests de bascule planifiés, pas seulement constatés le jour de la panne.
Signal d'alerte« La bascule a marché, donc tout est bon », sans regarder les sessions ni le routage.
Question 5 · confirmé
Un utilisateur affirme que « le pare-feu bloque son application ». Les journaux ne montrent aucun refus. Comment menez-vous le diagnostic ?
Une bonne réponseIl fait préciser le flux exact : source, destination, port, heure. Il vérifie que le trafic arrive bien au pare-feu (route, compteurs, capture sur l'interface d'entrée), puis suit le paquet avec les outils de l'équipement : capture par étapes, trace de flux, table des sessions (diag debug flow sur Fortinet, fw monitor sur Check Point, packet-tracer sur Cisco). Il contrôle le NAT, le routage et le chemin retour. Il sait aussi que la règle de refus par défaut n'est pas toujours journalisée.
Signal d'alerteAjouter une règle « any » pour voir si ça passe, ou répondre « ce n'est pas le pare-feu » sans preuve.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Ingénieur sécurité réseau : les questions fréquentes
Ingénieur sécurité réseau ou administrateur réseau : où passe la frontière ?
L'administrateur réseau tient les commutateurs, le Wi-Fi, l'adressage et une partie du routage. L'ingénieur sécurité réseau porte les pare-feu, les VPN, le proxy, l'inspection du trafic et souvent la relation avec le SOC. Les deux se recouvrent sur le routage et la segmentation. Dans une petite équipe, une seule personne fait les deux ; sur un grand parc, le volume de demandes de flux justifie un poste dédié.
Faut-il connaître un éditeur précis ?
Pour un poste tenu seul sur un parc d'un seul éditeur, l'expérience de cette gamme fait gagner plusieurs mois. Dans les autres cas, un ingénieur qui maîtrise un éditeur passe à un autre assez vite, car les notions de sessions, NAT, IPsec et haute disponibilité sont les mêmes. La compréhension des mécanismes compte plus que la connaissance des menus, tout comme la console réellement exploitée en production.
Comment construire une mise en situation pour un ingénieur firewall ?
Un test technique sur machine est utile s'il reste court : un extrait de politique à relire, une capture à interpréter, un tunnel IPsec qui ne monte pas avec ses journaux. Sans laboratoire, un schéma au tableau suffit. La personne raisonne à voix haute, et l'on observe si elle vérifie le sens du flux, le NAT et le chemin retour avant de proposer une règle.
Un ingénieur sécurité réseau doit-il savoir automatiser ?
Beaucoup d'offres le demandent, au moins pour des scripts Python ou des playbooks Ansible qui créent des objets ou produisent des rapports à partir de l'API des consoles. Sur un parc de quelques pare-feu, ce n'est pas indispensable. Sur des dizaines d'équipements avec un flux continu de demandes, c'est ce qui évite les erreurs de saisie. Un exemple réel est attendu, avec la façon dont le script était protégé contre une erreur.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.