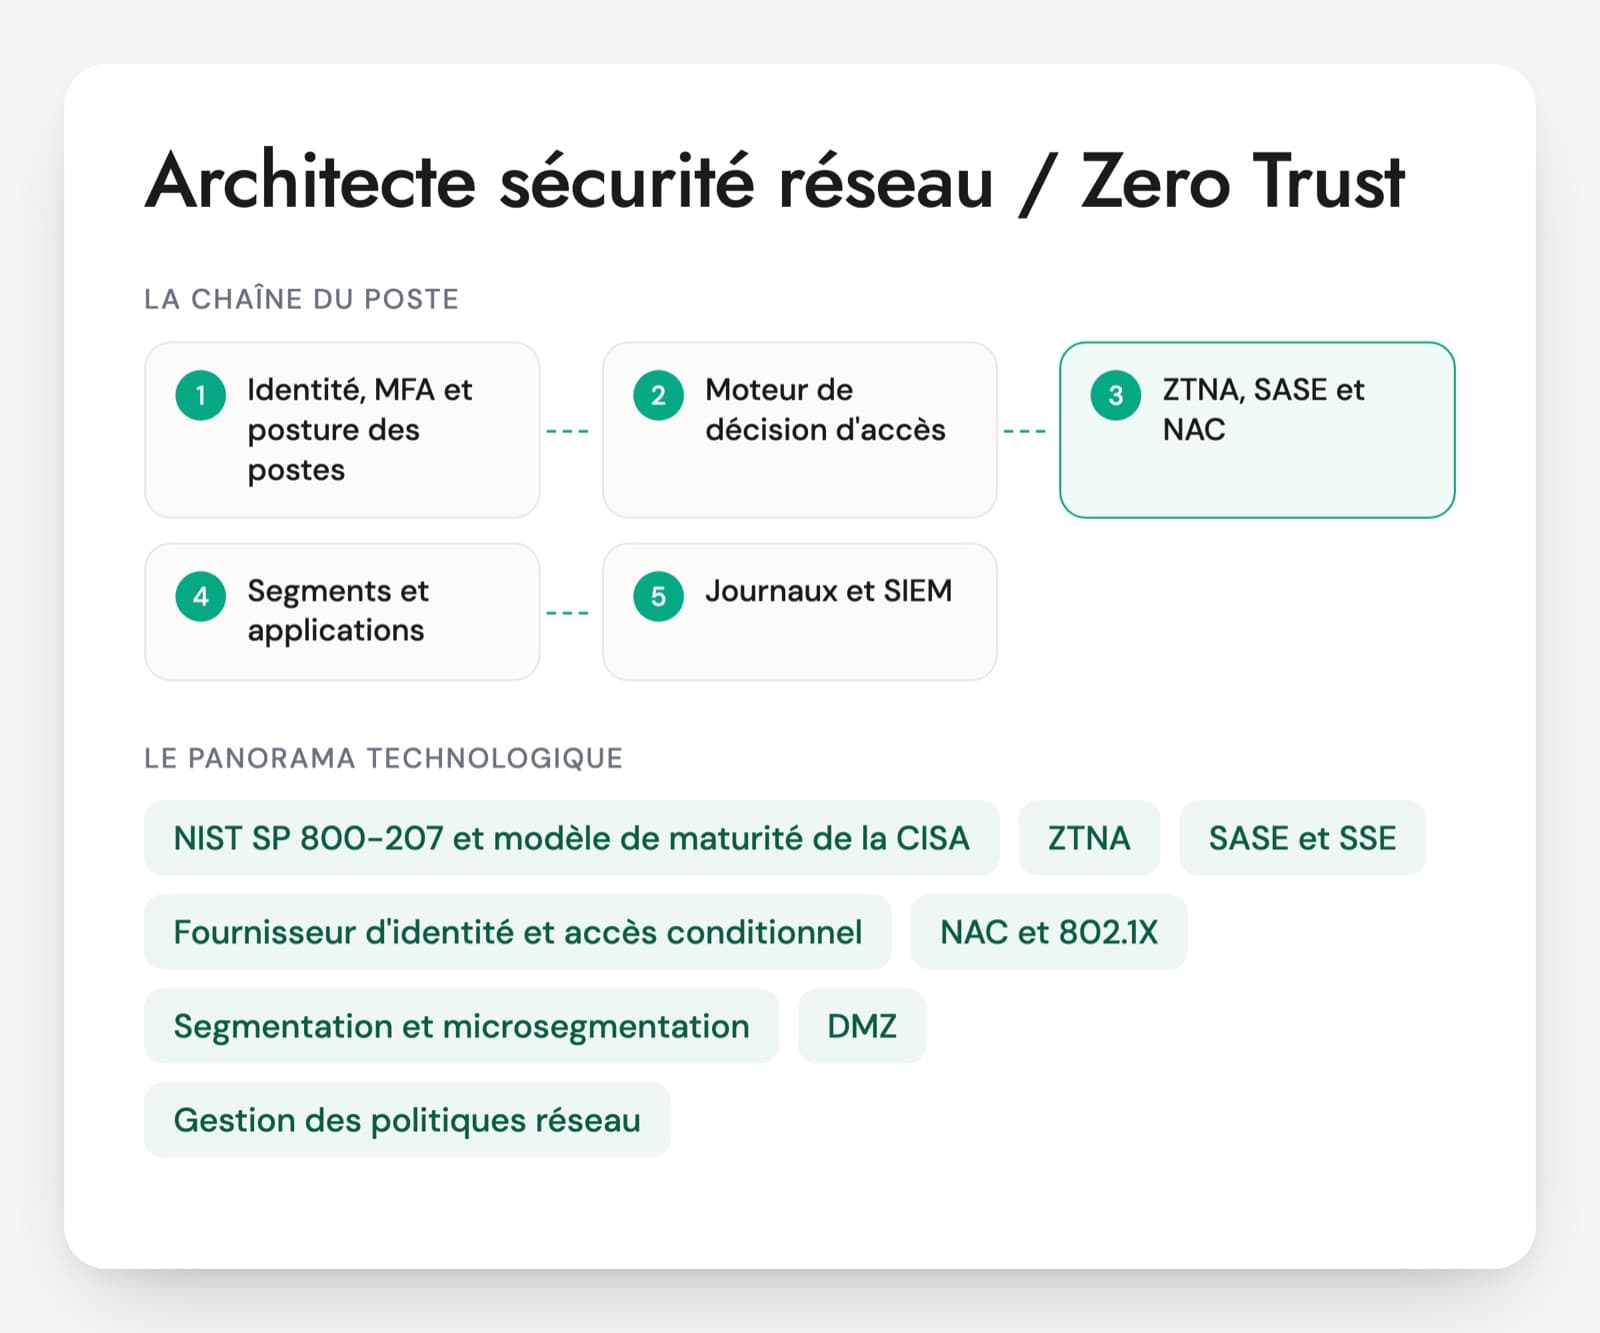
Les annonces mélangent les titres : architecte réseau et sécurité, architecte Zero Trust, architecte SASE, architecte sécurité ZTNA. Le socle reste le même, une profondeur réseau réelle et une vision de l'accès fondée sur l'identité. Les questions d'entretien d'un architecte sécurité réseau doivent donc couvrir les deux côtés : routage, segmentation, DMZ et filtrage d'un côté, identité, posture des postes et politiques d'accès de l'autre.
Beaucoup de candidats viennent d'un seul produit. Un expert Zscaler, Fortinet ou Cisco ISE connaît son outil à fond et doit montrer qu'il sait dessiner une cible qui le dépasse. L'entretien porte sur les composants d'une architecture Zero Trust selon le NIST SP 800-207, ce que le ZTNA ne sait pas faire, ce qui reste en DMZ, et comment l'accès tient quand le service cloud du fournisseur tombe.
Une migration vécue se raconte avec des chiffres : nombre d'utilisateurs, applications passées en ZTNA, flux laissés sur le VPN, incidents de bascule. Le PDF reprend l'entretien en 30 questions et un cas de 20 minutes sur la sortie du VPN.
Ce qu'un architecte Zero Trust conçoit et assemble
NIST SP 800-207 et modèle de maturité de la CISA
Le NIST SP 800-207, publié en août 2020, définit l'architecture Zero Trust : un moteur de décision, un administrateur de politique et des points d'application pour chaque accès. Le guide NIST SP 1800-35, finalisé en juin 2025, décrit 19 mises en œuvre réelles. Le modèle de maturité de la CISA, en version 2.0, sert à mesurer où en est l'organisation.
ZTNA
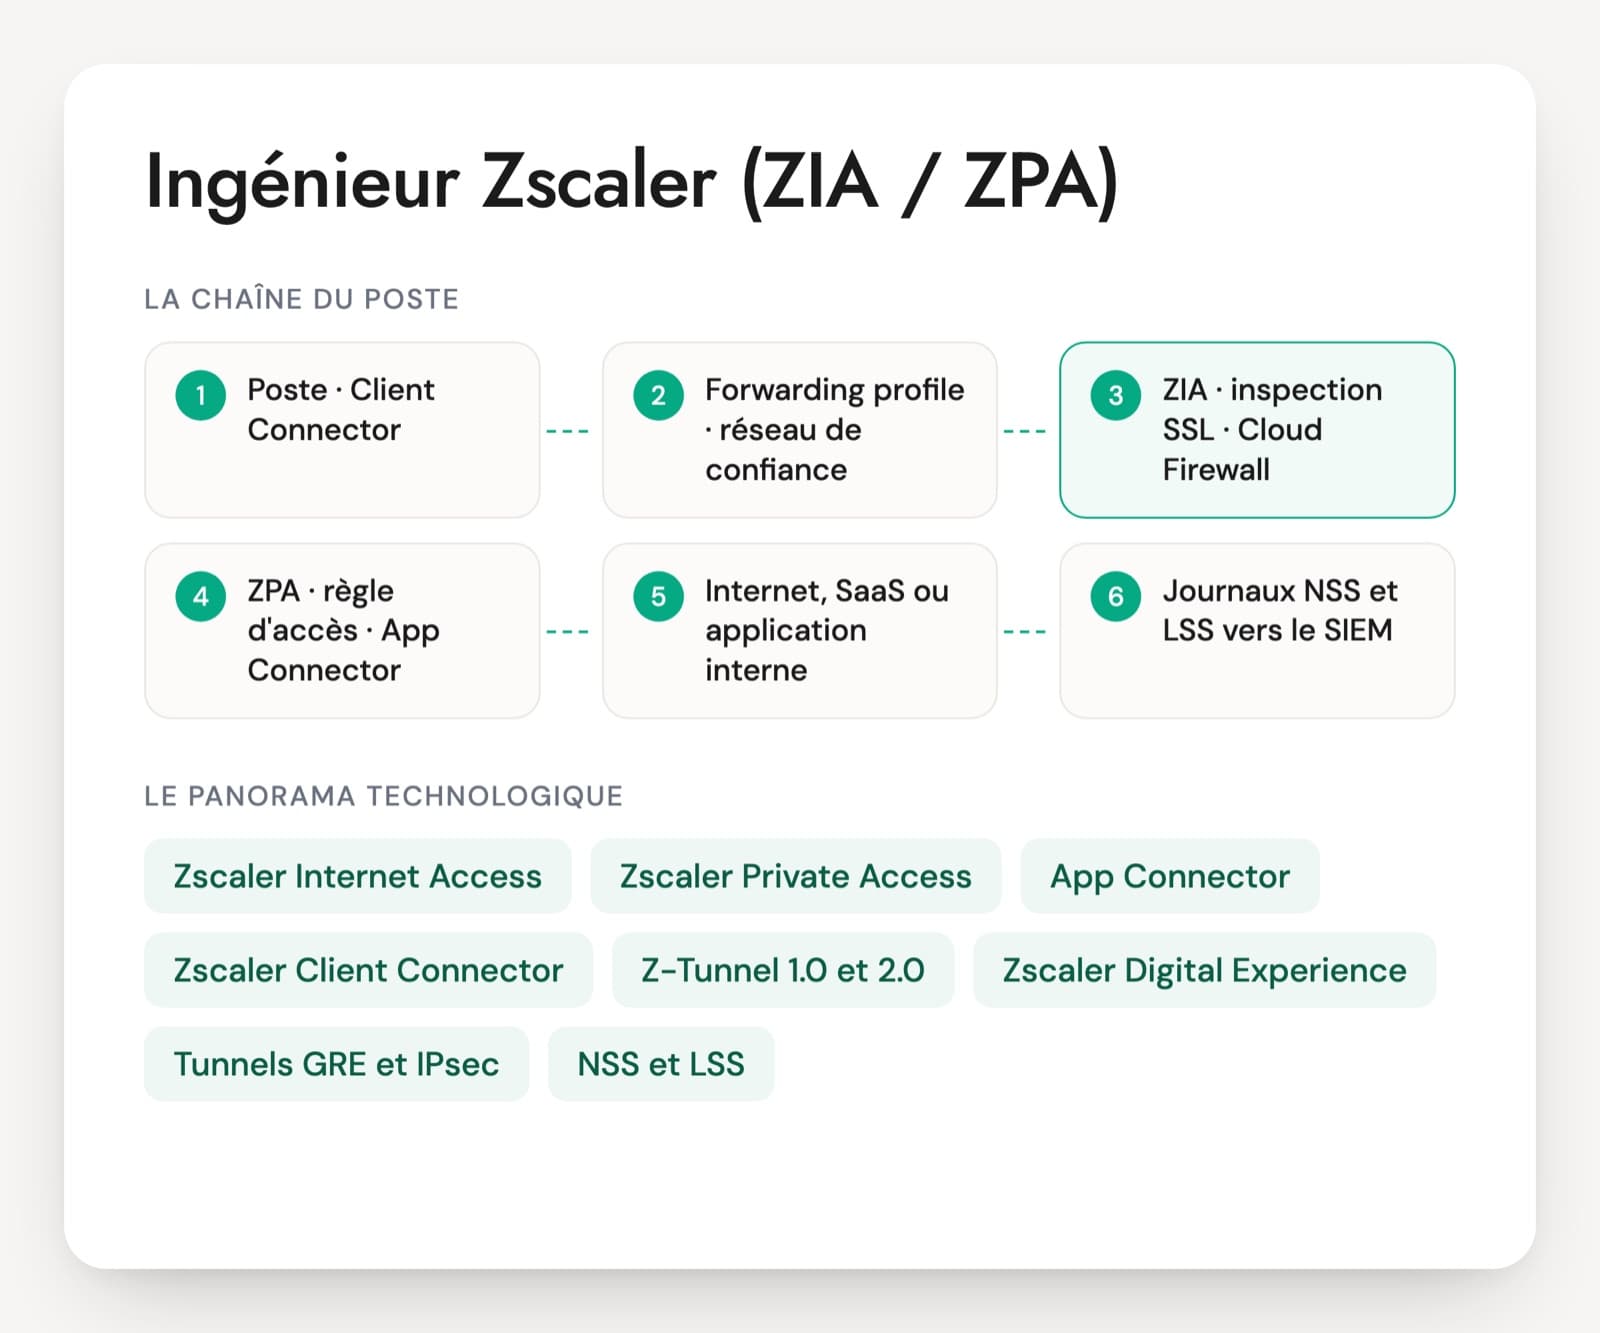
L'accès réseau Zero Trust remplace le VPN par un accès application par application, décidé selon l'identité et l'état du poste. Des connecteurs placés près des applications ouvrent des connexions sortantes vers le service, sans port entrant. Zscaler Private Access, Netskope Private Access et Prisma Access sont les offres les plus citées dans les annonces.
SASE et SSE
Le SASE réunit le SD-WAN et des services de sécurité fournis depuis le cloud : passerelle web, CASB, ZTNA, pare-feu en service, prévention des fuites. Le SSE n'en garde que la partie sécurité. L'architecte décide de ce qui passe par ces services, de ce qui est déchiffré et de l'endroit où sont traités les journaux.
Fournisseur d'identité et accès conditionnel
Le fournisseur d'identité (Microsoft Entra ID, Okta, Ping) prend la décision d'accès à partir de l'utilisateur, de la MFA et de la conformité du poste remontée par le MDM et l'EDR. Sans cette brique, le reste du Zero Trust n'a pas de signal fiable.
NAC et 802.1X
Le contrôle d'accès au réseau authentifie chaque poste et chaque équipement branché sur une prise ou sur le Wi-Fi, puis le place dans le bon segment. Cisco ISE, HPE Aruba Networking ClearPass, FortiNAC et Forescout reviennent souvent. Le NAC couvre aussi les imprimantes, caméras et objets connectés.
Segmentation et microsegmentation
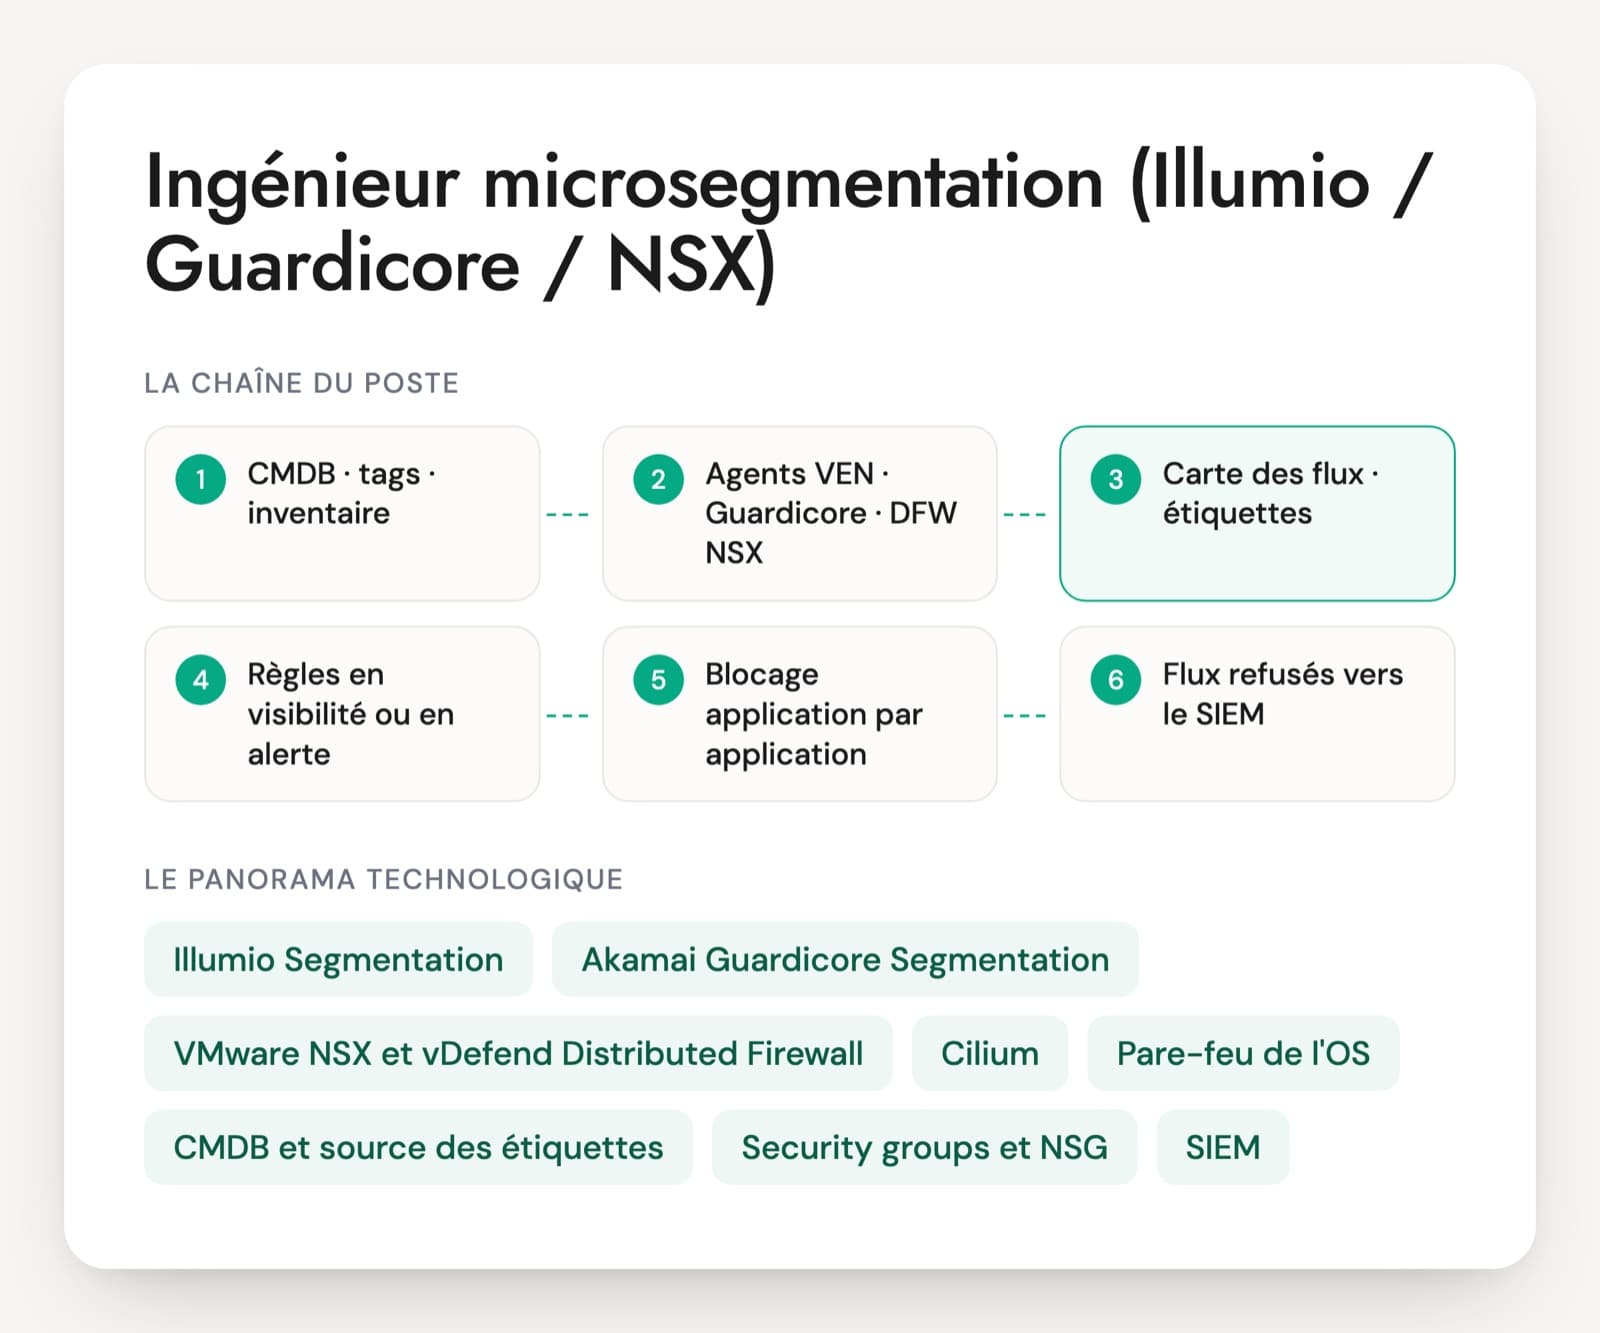
Zones de confiance, VRF, pare-feu internes, puis filtrage fin entre serveurs avec NSX, Illumio ou Akamai Guardicore. L'architecte choisit le niveau de découpage et l'outil selon le parc et la capacité de l'équipe à exploiter les règles.
DMZ, interconnexions et exposition internet
Les services publics restent en DMZ, derrière reverse proxy, WAF et CDN. Les interconnexions avec les clouds et les partenaires passent par des points de filtrage définis. La protection contre le déni de service volumétrique se place chez l'opérateur ou le CDN.
Gestion des politiques réseau
Tufin et AlgoSec analysent les règles des pare-feu de plusieurs constructeurs, repèrent les règles larges ou inutilisées et automatisent les demandes d'ouverture. Ils servent à garder une politique propre pendant la transition.
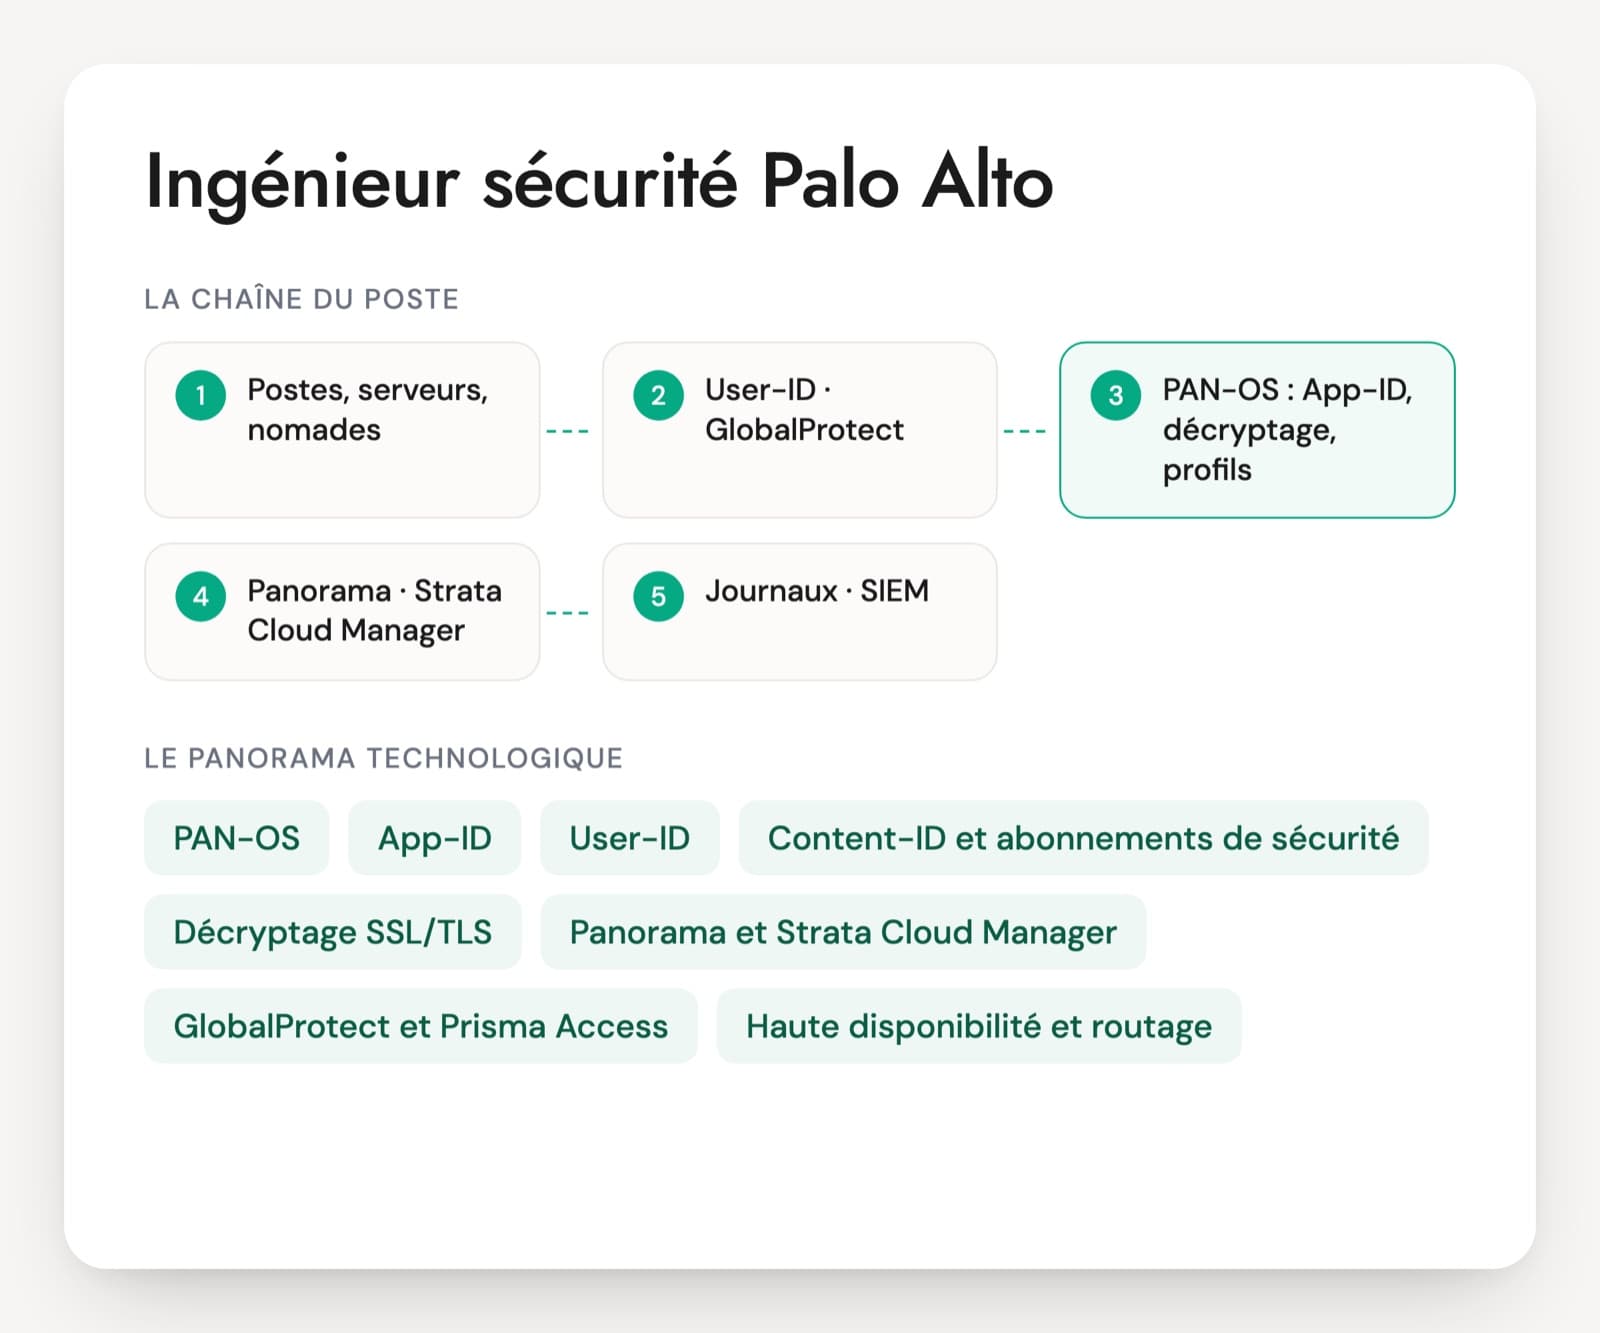
Le poste existe sous deux formes. Chez un client final, l'architecte porte la cible d'accès sur plusieurs années, du remplacement du VPN au NAC des sites, et arbitre avec l'équipe réseau, le RSSI et l'équipe identité. Chez un intégrateur ou un éditeur, il conçoit et déploie une solution précise, souvent Zscaler, Netskope, Palo Alto ou Fortinet, chez plusieurs clients. Les certifications des éditeurs et les certifications réseau (Cisco CCNP ou CCIE Security, Fortinet NSE) attestent la maîtrise d'un produit. La capacité à dessiner une cible indépendante de l'éditeur se vérifie sur un cas.
Compétences attendues d'un architecte sécurité réseau
- Feuille de route Zero Trust
- ZTNA et sortie du VPN
- SASE, SSE et inspection TLS
- NAC, 802.1X et Wi-Fi
- Segmentation, DMZ et interconnexions
- Exposition internet et résilience
Cinq questions d'entretien et les réponses attendues
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · senior
La direction veut « passer au Zero Trust » en deux ans. Par quoi commencez-vous ?
Une bonne réponsePar une définition partagée : aucune confiance accordée parce qu'on est sur le réseau interne, chaque accès décidé à la demande selon l'identité, l'état du poste et le contexte (NIST SP 800-207, août 2020). Puis un inventaire des ressources, des populations et des flux, et une évaluation de maturité, par exemple avec le modèle de la CISA (identité, terminaux, réseaux, applications et charges de travail, données). L'identité vient d'abord (SSO et MFA partout), puis la posture des postes, puis l'accès aux applications par vagues. La segmentation reste en place et chaque étape a ses indicateurs.
Signal d'alerteAcheter un produit et appeler le projet Zero Trust, ou annoncer la fin des pare-feu internes.
Question 2 · confirmé
Vous remplacez le VPN de 8 000 utilisateurs par une solution ZTNA. Comment organisez-vous la migration ?
Une bonne réponseUn inventaire des applications réellement utilisées à travers le VPN, à partir des journaux, puis des regroupements par application et par population. Des connecteurs placés près des applications, qui n'ouvrent que des connexions sortantes vers le service. Une politique par application et par groupe, avec contrôle de la posture du poste, un groupe pilote, puis des vagues. Un VPN réduit reste pour les cas que le ZTNA traite mal, avec une date d'arrêt.
Signal d'alerteUne règle unique « tous les utilisateurs vers tout le réseau » dans le ZTNA : le VPN sous un autre nom.
Question 3 · confirmé
Le RSSI veut déchiffrer tout le trafic web des salariés dans le proxy SASE. Que proposez-vous ?
Une bonne réponseLe déchiffrement apporte la détection de code malveillant et le contrôle des fuites de données, à condition d'en fixer le cadre. Des exclusions par catégorie pour les usages personnels sensibles (banque, santé), pour les applications qui épinglent leur certificat et pour certaines mises à jour. Le certificat de l'autorité d'inspection déployé sur les postes gérés, l'information des salariés et des représentants du personnel, des journaux à l'accès restreint et une durée de conservation fixée. Il mesure aussi l'effet sur les performances et la licence.
Signal d'alerteTout déchiffrer sans exception ni information des salariés, ou renoncer à tout déchiffrement par principe.
Question 4 · confirmé
Un audit montre qu'un prestataire peut brancher son portable sur une prise en salle de réunion et joindre les serveurs. Que mettez-vous en place ?
Une bonne réponseUn contrôle d'accès au réseau (NAC) avec 802.1X : authentification par certificat (EAP-TLS) pour les postes gérés, réseau invité isolé avec accès à internet seulement pour les autres, attribution dynamique de VLAN ou d'étiquettes de segmentation. Cisco ISE, ClearPass ou FortiNAC sont les produits les plus cités. Le prestataire accède à ses applications par le ZTNA ou par le bastion, jamais par le réseau. Le déploiement commence en mode surveillance avant le blocage.
Signal d'alerteDésactiver les prises une par une, ou filtrer par adresse MAC en pensant que c'est un contrôle de sécurité.
Question 5 · senior
Dans le datacenter, les serveurs d'une même zone se parlent librement. Comment choisissez-vous entre VLAN et pare-feu, microsegmentation par l'hyperviseur et agents sur les serveurs ?
Une bonne réponseIl commence par une segmentation large (production et hors production, administration, applications critiques), portée par le réseau et les pare-feu, puis descend plus fin sur les applications critiques. Le choix de l'outil dépend du parc : NSX quand tout tourne sur vSphere, des agents (Illumio, Akamai Guardicore) pour un parc mêlant physique, virtuel et cloud, la fabrique réseau pour les grands blocs. Il compte aussi la capacité de l'équipe à exploiter des milliers de règles et part d'une cartographie des flux réels.
Signal d'alerteUn seul outil imposé partout avant toute cartographie, ou une microsegmentation fine dès le premier jour sur tout le parc.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Architecte Zero Trust : questions fréquentes
Zero Trust, ZTNA, SASE : que recouvre chaque terme pour ce poste ?
Le Zero Trust est un modèle d'architecture : aucun accès n'est accordé parce qu'on est sur le réseau interne. Le ZTNA est la technologie qui remplace le VPN par des accès par application. Le SASE regroupe le SD-WAN et les services de sécurité livrés depuis le cloud, dont le ZTNA. Une annonce qui demande un architecte Zero Trust attend souvent les trois, avec en plus le NAC et la segmentation.
Une expérience sur Zscaler, Netskope ou Prisma Access est-elle indispensable ?
Pour un poste d'intégrateur qui déploie une solution précise, oui. Pour un architecte chez un client final, une expérience sur l'un de ces produits se transpose bien aux autres, car les concepts sont les mêmes : connecteurs, politiques par application, posture, inspection TLS. Ce qui compte davantage, c'est d'avoir mené une migration réelle et de savoir dire ce que son produit faisait mal.
Architecte sécurité réseau ou architecte sécurité généraliste : quel profil pour le poste ?
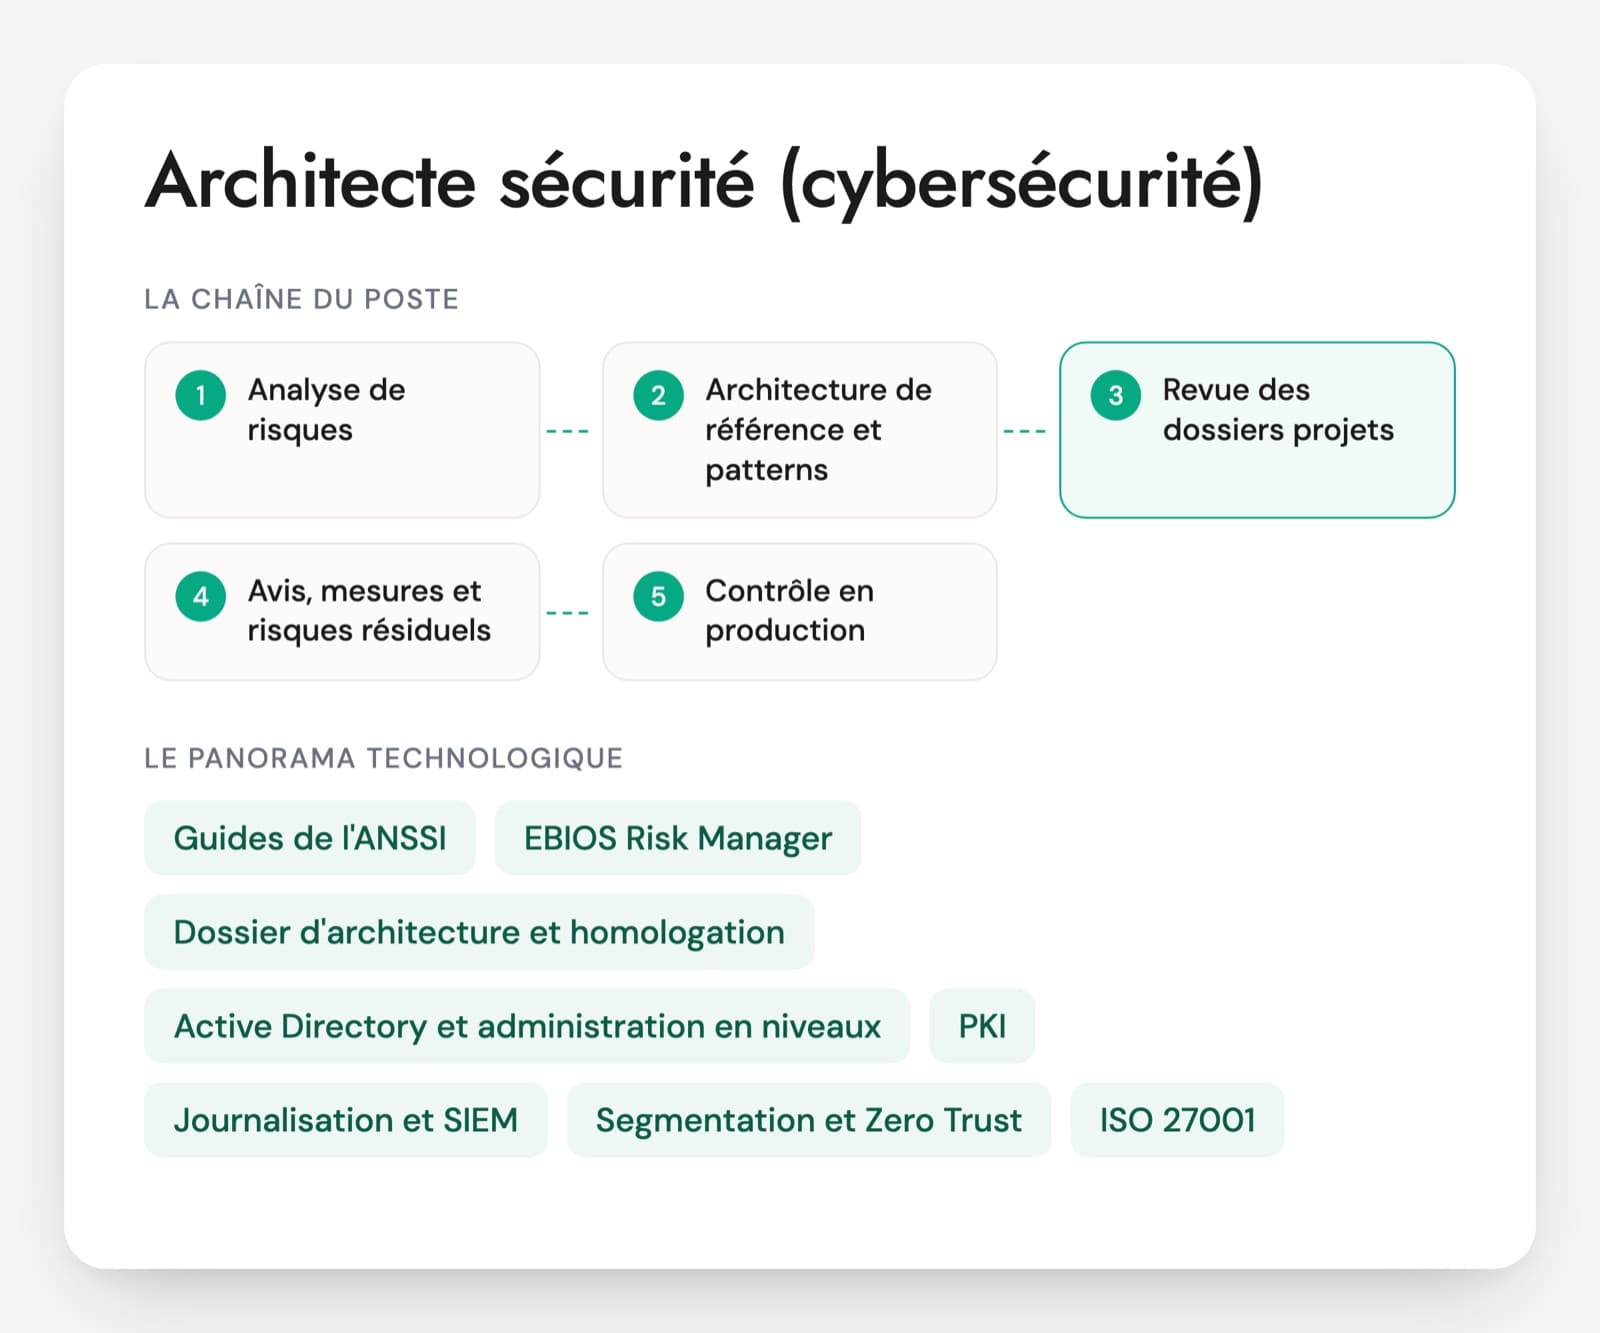
L'architecte sécurité réseau s'impose quand le chantier principal porte sur l'accès : sortie du VPN, SASE, NAC sur de nombreux sites, segmentation du datacenter. Il connaît le routage, les pare-feu et les protocoles en profondeur. Un architecte généraliste couvre davantage l'administration, la PKI et les revues de projets, avec moins de profondeur réseau. Les grandes organisations ont souvent les deux, et le premier rend compte au second.
Comment se déroule le test technique d'un architecte Zero Trust ?
Le test part d'un existant réaliste : un VPN sur boîtiers exposés, un proxy sur site, un réseau local sans NAC et quelques centaines de prestataires. Le candidat propose une cible à trois ans, les premières étapes et ce qui reste hors du ZTNA. Vingt minutes suffisent pour voir si la personne part des flux et des identités ou d'un catalogue de produits, et si elle prévoit la panne du fournisseur.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.