L'ingénieur sécurité Palo Alto administre des pare-feu PAN-OS, souvent plusieurs dizaines, depuis Panorama. Il écrit et revoit les règles, gère la NAT et les VPN, maintient GlobalProtect pour les nomades, applique les mises à jour et traite les demandes de flux des équipes applicatives. En mission, il reprend souvent une base construite par d'autres, parfois migrée d'un autre éditeur avec des règles encore écrites par port. Les questions d'entretien d'ingénieur sécurité Palo Alto partent de ce quotidien : une demande de flux, une NAT, une montée de version.
Le CV type cite PAN-OS, Panorama et la PCNSE. L'éditeur a retiré cet examen en 2025 au profit de la certification Next-Generation Firewall Engineer, et une PCNSE reste valable deux ans après son obtention. La certification ne suffit pas à classer les profils. L'écart se voit sur la façon dont App-ID identifie une application au fil de la session, sur la règle de sécurité derrière une NAT de destination et sur le décryptage TLS avec ses exclusions.
L'entretien cherche des faits datés : une migration de règles, une bascule HA qui a mal tourné, une faille GlobalProtect corrigée dans l'urgence. Quelqu'un qui a exploité un parc en production parle de journaux, de compteurs et de retour arrière. Le PDF contient 30 questions, un cas de migration et une grille de notation.
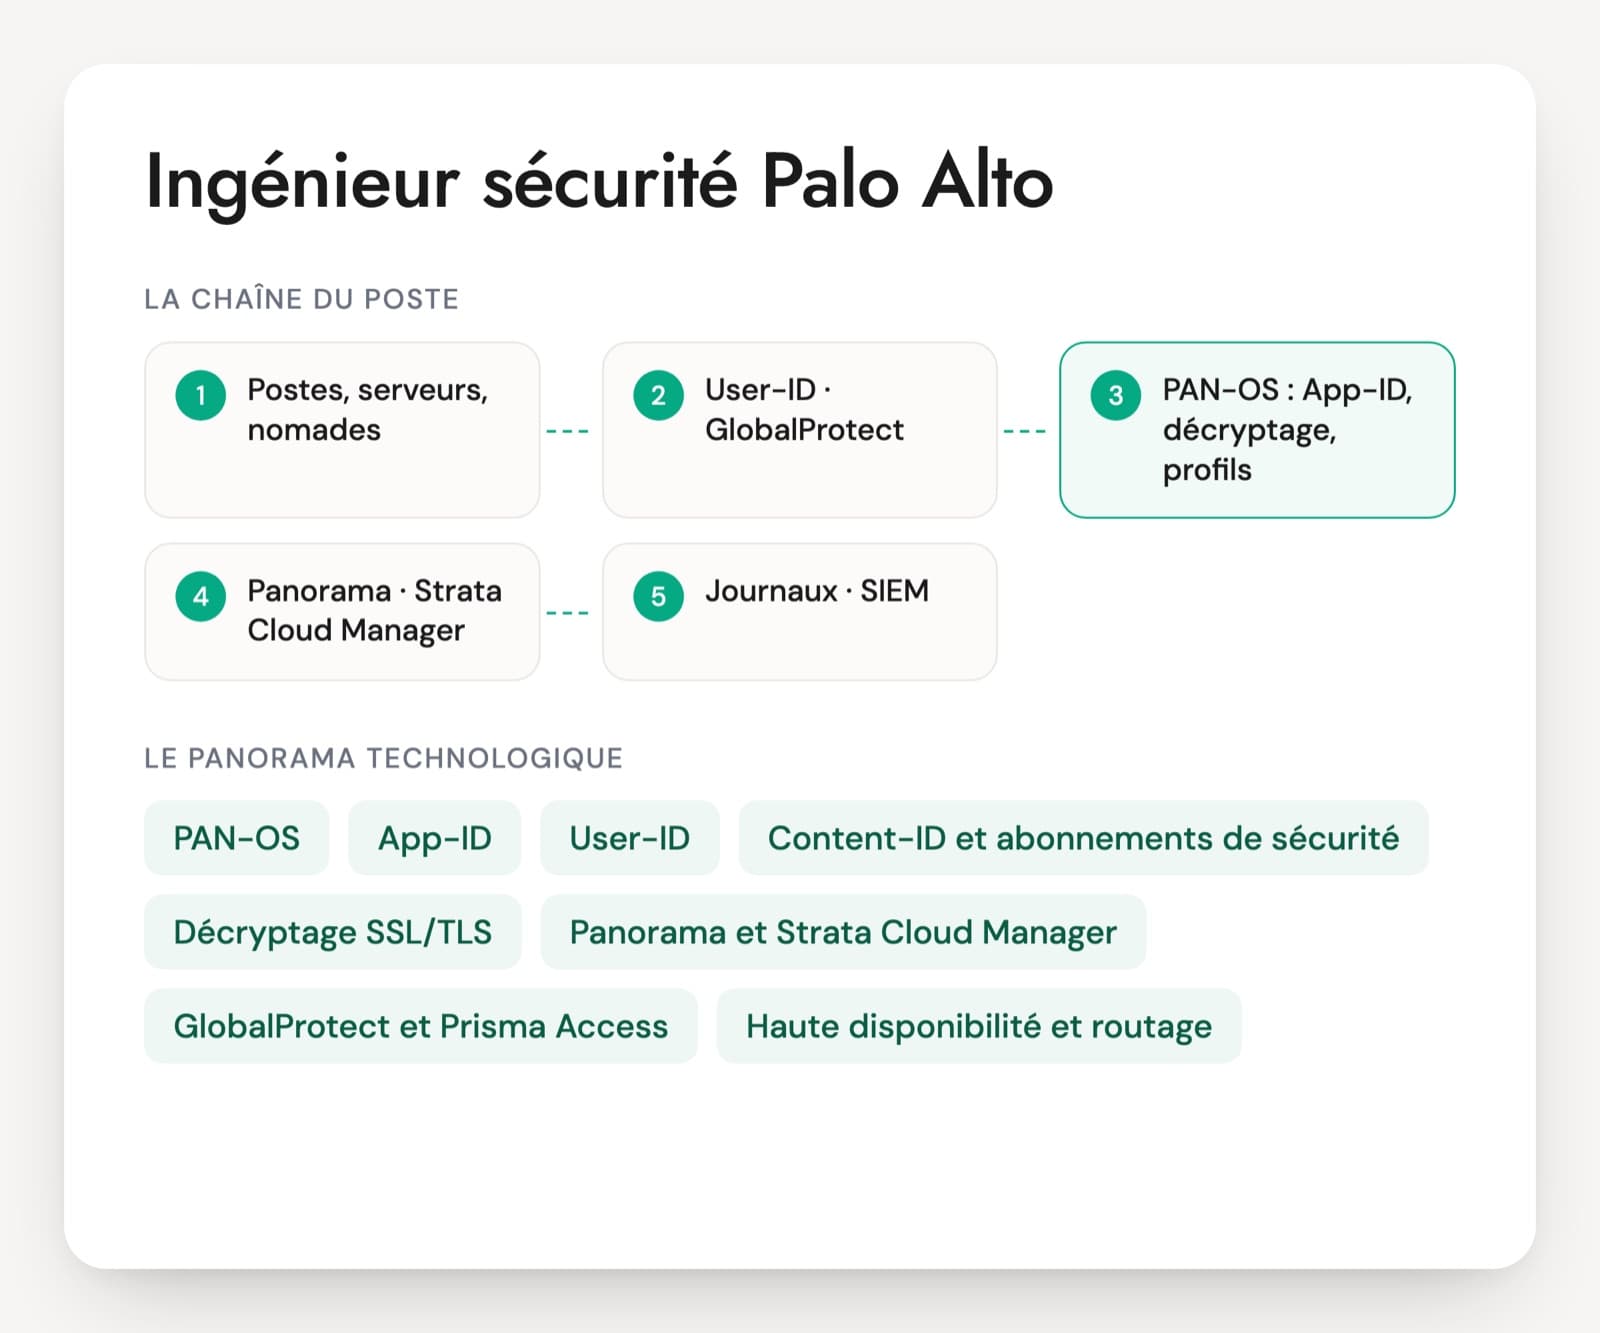
Ce que l'ingénieur sécurité Palo Alto administre au quotidien
PAN-OS
Le système des pare-feu Palo Alto, physiques (séries PA), virtuels (VM-Series) ou managés dans le cloud (Cloud NGFW). Les versions supportées sont 11.1, 11.2, 12.1 et 12.2, sortie le 30 juillet 2026. Un parc resté en 10.2 a quitté le support standard en août 2025 et dépend du support étendu.
App-ID
Le moteur qui identifie l'application réelle d'un flux, quel que soit le port. Les règles se rédigent par application et non plus par port, ce qui change la façon de migrer une base existante. Le candidat doit expliquer comment il gère une application maison que le pare-feu ne reconnaît pas.
User-ID
L'association entre une adresse IP et un utilisateur, alimentée par l'Active Directory, GlobalProtect, un NAC ou des messages syslog. Elle permet d'écrire des règles par groupe d'utilisateurs. Les erreurs viennent souvent des postes partagés et des serveurs de bureau à distance.
Content-ID et abonnements de sécurité
L'inspection du contenu des flux autorisés : prévention d'intrusion, antivirus, antispyware, filtrage d'URL, DNS Security et analyse de fichiers par WildFire. Chaque service est une licence. Une règle sans profil de sécurité autorise sans inspecter.
Décryptage SSL/TLS
Le pare-feu déchiffre la navigation des salariés (Forward Proxy) ou le trafic vers les serveurs publiés (Inbound Inspection) pour que l'inspection voie le contenu. C'est la partie la plus délicate d'un déploiement : applications qui refusent le certificat, charge du pare-feu, catégories à exclure et information des salariés.
Panorama et Strata Cloud Manager
Panorama centralise la configuration et les journaux d'un parc, avec les device groups pour les règles et les templates pour le réseau. Strata Cloud Manager est la console de gestion en ligne de l'éditeur, qui couvre aussi Prisma Access. La hiérarchie des device groups dit beaucoup de la maturité d'un parc.
GlobalProtect et Prisma Access
GlobalProtect est l'accès distant des postes nomades, avec contrôle de conformité du poste (HIP). Prisma Access en est la version hébergée par l'éditeur, dans une logique SASE. Les failles critiques touchant GlobalProtect ces dernières années en font un sujet de mise à jour urgente.
Haute disponibilité et routage
Les pare-feu fonctionnent en cluster actif/passif, plus rarement actif/actif, avec synchronisation des sessions. Sur le périmètre, ils portent souvent BGP vers les opérateurs. Une bascule mal réglée coupe les sessions, et c'est un bon sujet d'entretien.
Automatisation
L'API XML et l'API REST de PAN-OS, la collection Ansible paloaltonetworks.panos et le provider Terraform panos servent à créer règles et objets en série. Les groupes d'adresses dynamiques et les External Dynamic Lists évitent de modifier les règles à chaque changement.
Le poste change selon le périmètre confié. Sur un pare-feu de périmètre, l'ingénieur gère la DMZ, la NAT, les accès opérateurs et GlobalProtect. Dans un datacenter, il segmente les environnements et répond aux demandes de flux des projets. Dans le cloud, il déploie des VM-Series ou Cloud NGFW derrière des répartiteurs de charge. En run, il traite incidents et demandes de flux ; en build, il conçoit l'architecture et mène les migrations depuis un autre éditeur. Les offres demandent souvent un second éditeur, Fortinet ou Check Point, et parfois un outil de gestion des règles comme Tufin ou AlgoSec. Le retrait de la PCNSE en 2025 fait coexister sur les CV l'ancienne certification et les nouveaux intitulés de l'éditeur.
Six compétences attendues d'un ingénieur Palo Alto
- Politique de sécurité, App-ID et NAT
- Identité et inspection du contenu
- Décryptage TLS et ses exclusions
- Panorama et gestion d'un parc
- Haute disponibilité et diagnostic
- Accès distant, durcissement et automatisation
Questions techniques pour un ingénieur sécurité Palo Alto
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Vous publiez un serveur web interne derrière une NAT de destination. Quelle adresse et quelle zone mettez-vous dans la règle de sécurité qui autorise le flux ?
Une bonne réponseL'adresse IP publique, celle d'avant la traduction, et la zone de destination d'après la traduction, donc la zone où se trouve le serveur, souvent la DMZ. PAN-OS calcule la zone de sortie par une recherche de route sur l'adresse traduite avant d'évaluer la politique. Un bon candidat ajoute que la règle NAT, elle, se lit avec les zones d'avant traduction, et qu'il vérifie le tout avec test nat-policy-match et test security-policy-match.
Signal d'alerteL'adresse privée du serveur avec la zone Internet, comme sur un pare-feu qui filtre après traduction. Ou une hésitation qui se termine par une règle any vers le serveur « pour débloquer ».
Question 2 · senior
Vous héritez de 2 000 règles écrites par port (TCP 443, 8080, any). Comment passez-vous à des règles par application sans couper la production ?
Une bonne réponseIl part des journaux de trafic et du Policy Optimizer, qui affiche les applications réellement vues sur chaque règle par port. Il crée les règles App-ID au-dessus des anciennes, avec le service application-default, vérifie que le trafic bascule vers les nouvelles règles, puis désactive les anciennes par vagues avec un retour arrière prévu. Les applications maison classées unknown-tcp reçoivent une signature personnalisée plutôt qu'un application override, qui coupe l'inspection.
Signal d'alerteTout réécrire en une fois un week-end. Ou garder le service any sur les règles applicatives, ce qui laisse une application autorisée sortir sur n'importe quel port.
Question 3 · confirmé
Après l'activation du décryptage SSL Forward Proxy, une application métier et le client de mise à jour d'un logiciel ne fonctionnent plus. Que se passe-t-il, et que faites-vous ?
Une bonne réponseCes clients épinglent le certificat du serveur ou exigent une authentification mutuelle : ils refusent le certificat réémis par le pare-feu. Il le confirme dans les journaux de décryptage, présents depuis PAN-OS 10.0, puis crée une exclusion ciblée par domaine ou une règle no-decrypt, après avoir vérifié la liste d'exclusions fournie par l'éditeur. Il contrôle aussi le déploiement du certificat Forward Trust sur les postes et le comportement face à un certificat serveur invalide (Forward Untrust).
Signal d'alerteDésactiver le décryptage pour tout le monde, ou demander aux utilisateurs d'accepter l'alerte de certificat.
Question 4 · confirmé
Dans Panorama, qu'est-ce qui va dans un device group et qu'est-ce qui va dans un template ? Une règle locale peut-elle passer avant une règle poussée par Panorama ?
Une bonne réponseLe device group porte les politiques et les objets : règles de sécurité, NAT, décryptage, adresses, profils, avec une hiérarchie où le groupe parent s'applique aux enfants. Le template, combiné en template stack, porte la configuration réseau et système : interfaces, zones, routage, serveurs d'authentification, réglages HA. Les règles Panorama se placent en pre-rules, évaluées avant les règles locales, ou en post-rules, évaluées après. Une règle locale passe avant les post-rules, jamais avant les pre-rules.
Signal d'alertePlacer les interfaces dans le device group, ou penser qu'une règle locale peut annuler une pre-rule.
Question 5 · senior
Après une bascule HA actif/passif, des utilisateurs perdent leurs sessions et le trafic ne revient qu'au bout de plusieurs minutes. Que vérifiez-vous ?
Une bonne réponseLa synchronisation des sessions sur le lien HA2, active et à jour avant la bascule, et la synchronisation de configuration entre les membres. Puis la mise à jour des tables ARP des voisins (gratuitous ARP, adresses MAC virtuelles), les réglages de link et path monitoring qui ont déclenché la bascule, la préemption et ses temporisations, et la reprise du routage dynamique avec graceful restart. Il date chaque étape dans les journaux système HA.
Signal d'alerte« Une bascule coupe tout, c'est normal », ou une réponse sans aucune idée du rôle des liens HA1 et HA2.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Ingénieur Palo Alto : les questions fréquentes
Quelle certification Palo Alto compte sur un CV ?
La PCNSE a longtemps été la référence pour les pare-feu Palo Alto. L'éditeur a retiré l'examen en 2025, et la certification reste valable deux ans après son obtention. Les nouveaux intitulés sont Next-Generation Firewall Engineer, plus proche du poste, et Network Security Professional, plus généraliste. L'éditeur n'établit pas d'équivalence directe entre l'ancienne et les nouvelles. Une certification indique un socle de connaissances, pas l'exploitation d'un parc en production.
Un ingénieur Fortinet ou Check Point peut-il reprendre un parc Palo Alto ?
Oui, si les bases sont solides : NAT, VPN IPsec, routage, haute disponibilité, méthode de diagnostic. La montée en compétence porte sur App-ID et la rédaction de règles par application, sur User-ID et sur la logique device groups et templates de Panorama. Il doit comprendre pourquoi App-ID change la migration d'une base de règles. Un poste de lead appelle une expérience directe de Panorama sur un parc de plusieurs dizaines d'équipements.
Quel test technique est donné à un ingénieur sécurité Palo Alto ?
Un exercice de diagnostic en entretien fonctionne bien. Le candidat reçoit une règle, une NAT et un extrait de journal de trafic, et explique pourquoi le flux est refusé. Une variante consiste à faire relire une petite base de règles pour repérer les règles masquées, les services any et les profils absents. Il commente à voix haute : la méthode compte plus que la commande exacte. Un laboratoire long à faire chez soi décourage les bons profils déjà en poste.
Qu'est-ce qui distingue un ingénieur sécurité Palo Alto d'un ingénieur réseau ?
L'ingénieur réseau construit la connectivité : commutation, routage, Wi-Fi, WAN. L'ingénieur sécurité Palo Alto filtre et inspecte ce qui circule : règles par application, identité des utilisateurs, décryptage, prévention d'intrusion, accès distant. Il doit pourtant maîtriser le routage, car beaucoup de pannes de pare-feu viennent d'une route de retour ou d'un BGP mal filtré. Sur de petites équipes, les deux rôles se confondent souvent dans un même poste.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.