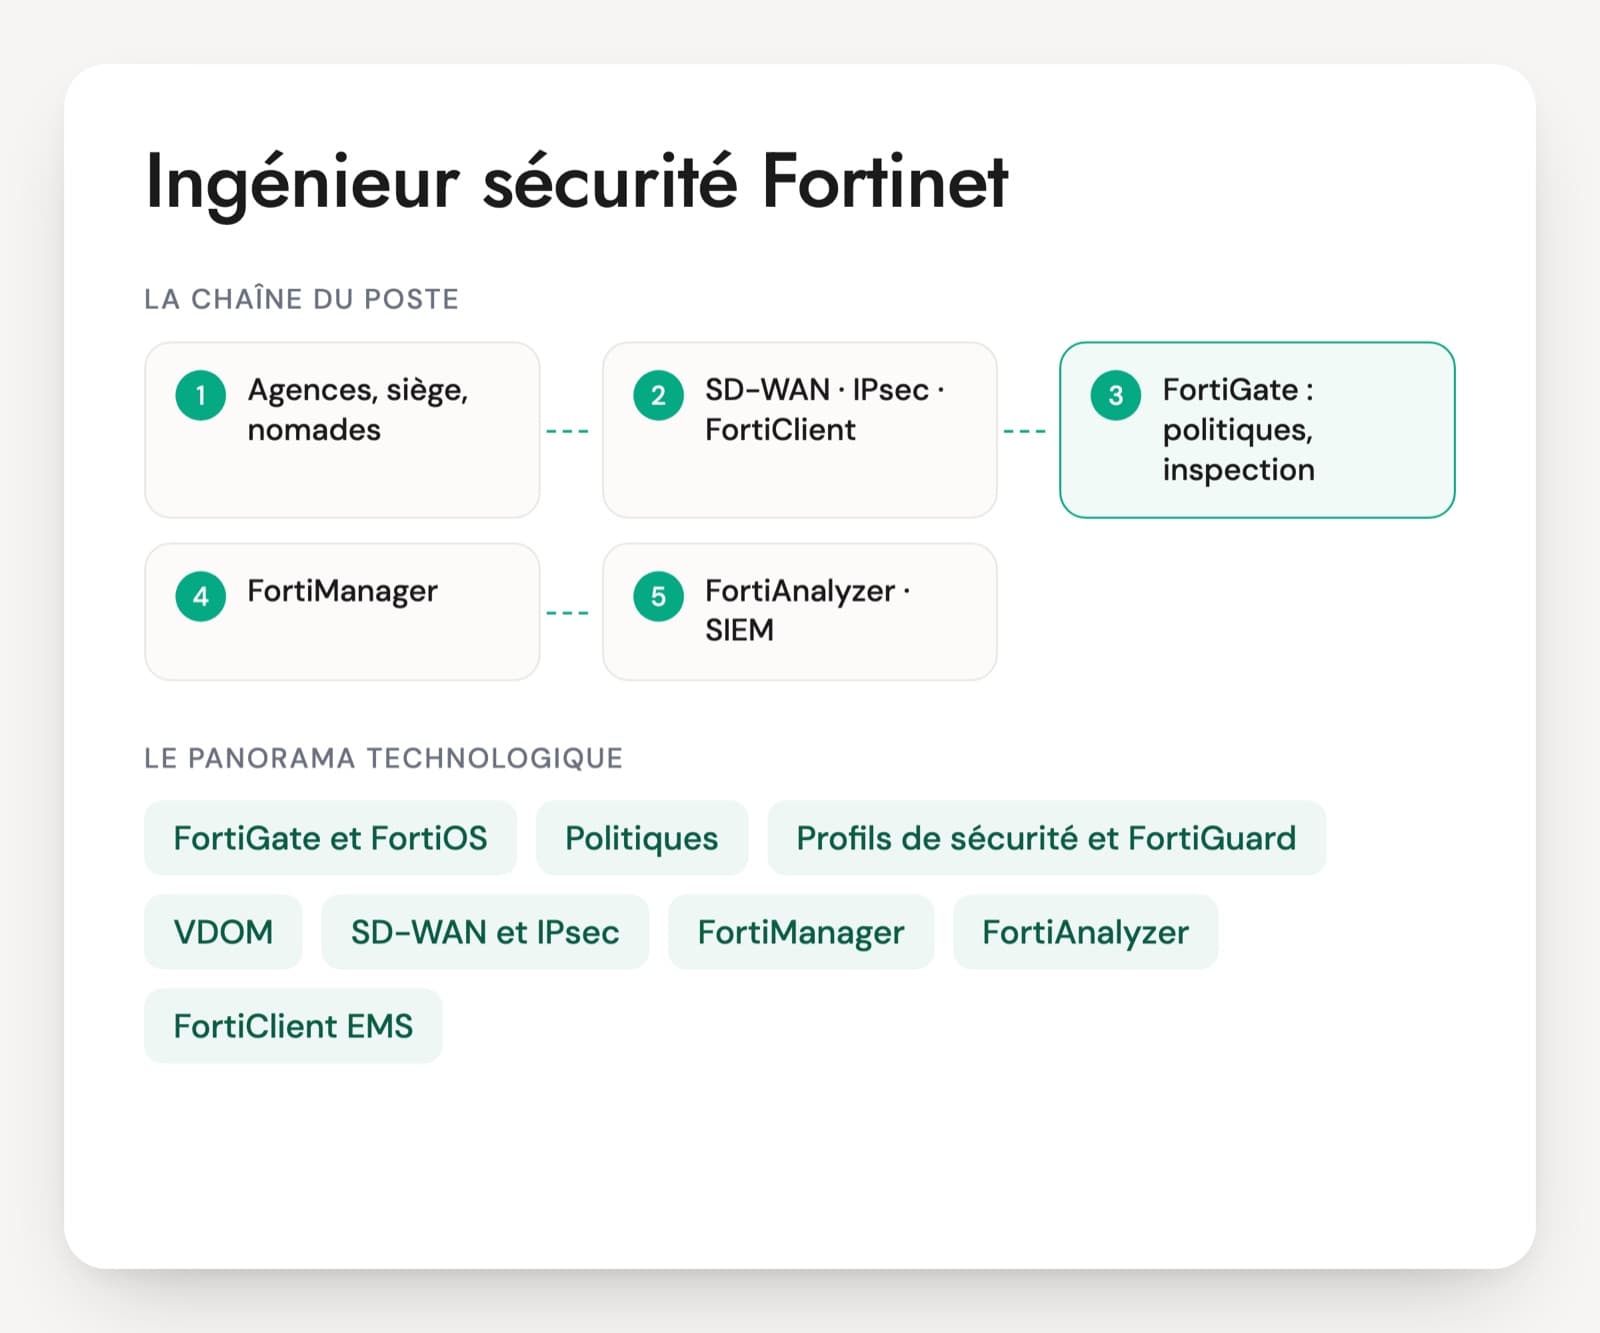
Sur un parc Fortinet, le même ingénieur traite souvent le pare-feu du siège, les FortiGate des agences et le SD-WAN qui les relie. Il écrit les politiques et les VIP, gère les VDOM, les tunnels IPsec et l'accès distant des nomades, pilote le tout depuis FortiManager et lit les journaux dans FortiAnalyzer. Pour l'entretien d'un ingénieur sécurité Fortinet, cette étendue compte : un candidat peut être très bon sur un FortiGate seul et n'avoir jamais installé un paquet de politiques sur cent sites.
Deux changements récents pèsent sur les missions. FortiOS 7.6.3 ne prend plus en charge le mode tunnel du VPN SSL, ce qui oblige à migrer les nomades vers l'IPsec. FortiOS 7.2 est en fin de support depuis le 30 septembre 2026, et beaucoup de parcs doivent passer en 7.4, 7.6 ou 8.0. Un candidat qui a mené l'une de ces migrations a des détails précis à donner.
Fortinet a changé plusieurs fois le nom de ses certifications : NSE 4, puis FCP FortiGate Administrator, puis de nouveau des niveaux NSE en 2026. L'intitulé se lit avec sa date, et l'entretien vérifie la pratique sur la HA, le SD-WAN et le diagnostic. Le PDF contient l'entretien complet en 30 questions, un cas SD-WAN et une grille de notation.
L'écosystème Fortinet d'un ingénieur sécurité
FortiGate et FortiOS
Le pare-feu de Fortinet et son système. Les parcs tournent en FortiOS 7.4, 7.6 ou 8.0, sortie en 2026 ; la 7.2 n'est plus supportée depuis le 30 septembre 2026. Les modèles s'appuient sur des processeurs dédiés (NP, CP) qui accélèrent le trafic et compliquent parfois le diagnostic.
Politiques, NAT et VIP
Les politiques filtrent par interface ou par zone, avec la NAT réglée dans la politique ou dans une table centrale (central NAT). Les VIP publient les serveurs internes. Le mode NAT choisi change la façon d'écrire les politiques, et beaucoup d'erreurs viennent de là.
Profils de sécurité et FortiGuard
IPS, antivirus, contrôle applicatif, filtrage web et DNS, inspection SSL. Les signatures et les services de réputation viennent de FortiGuard, sous licence. L'inspection se fait en mode flux ou en mode proxy, à choisir par politique.
VDOM
Le découpage d'un FortiGate en plusieurs pare-feu virtuels, chacun avec ses interfaces, son routage et ses administrateurs. Courant chez les prestataires qui hébergent plusieurs clients et sur les gros boîtiers de datacenter.
SD-WAN et IPsec
Le SD-WAN répartit le trafic des agences entre plusieurs liens selon des sondes de qualité (performance SLA) et des règles par application. Il repose sur des tunnels IPsec vers des hubs, du BGP et ADVPN pour les tunnels directs entre agences. C'est souvent le cœur des missions de build.
FortiManager
La console de gestion centralisée : ADOM, paquets de politiques, modèles et métavariables, historique des révisions, installation contrôlée. Sur un parc de plus de quelques équipements, c'est l'outil quotidien de l'ingénieur.
FortiAnalyzer
La collecte et l'analyse des journaux, avec rapports, alertes (event handlers) et transfert vers le SIEM. Son dimensionnement dépend du volume de journaux et de la durée de conservation choisie.
FortiClient EMS, FortiAuthenticator et ZTNA
EMS gère les FortiClient, leurs profils VPN et les tags de conformité utilisés par le ZTNA. FortiAuthenticator apporte RADIUS, la double authentification avec FortiToken et le FSSO. La fin du mode tunnel du VPN SSL donne à ces outils une place centrale dans l'accès distant.
Security Fabric et automatisation
Le Security Fabric relie FortiGate, FortiSwitch, FortiAP et les autres produits de l'éditeur, avec des réponses automatiques (automation stitches). L'API REST de FortiOS, l'API JSON-RPC de FortiManager, Ansible et Terraform servent à industrialiser les changements.
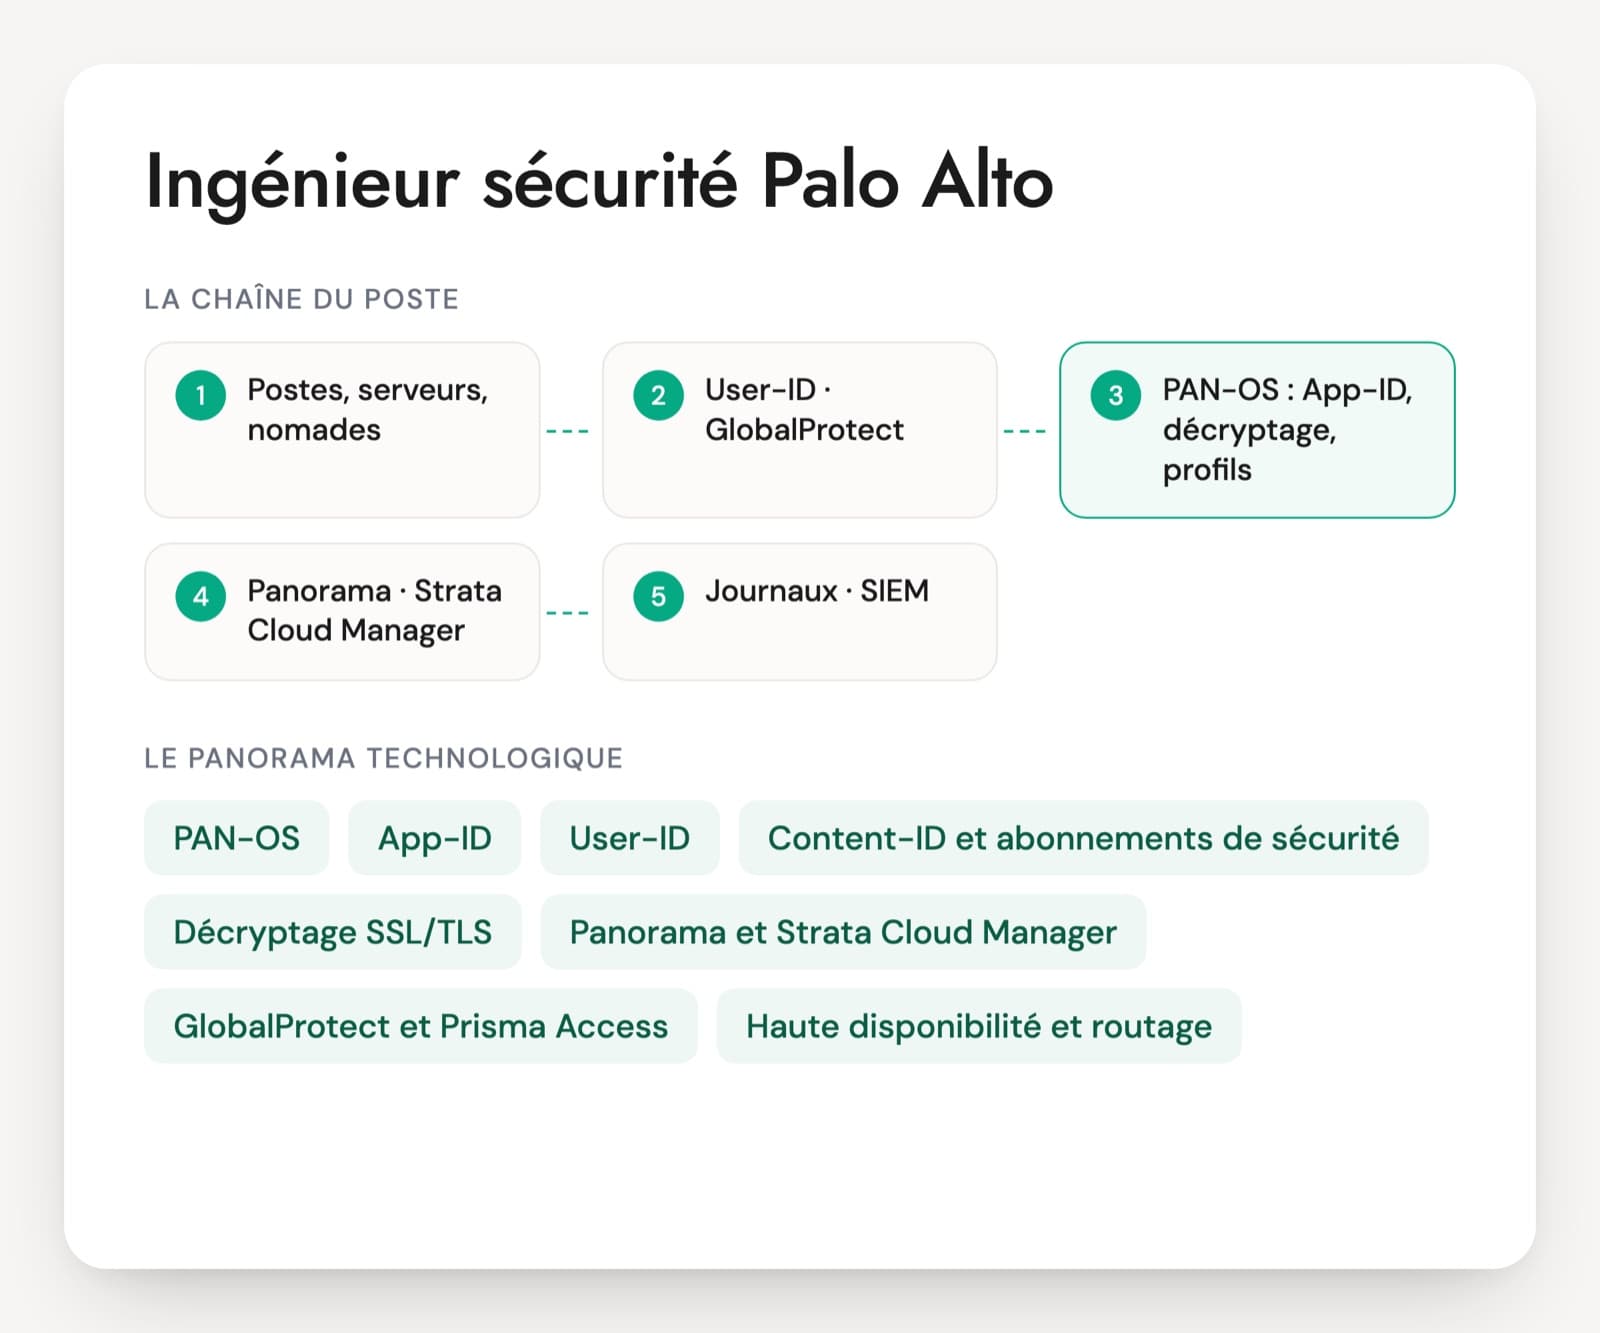
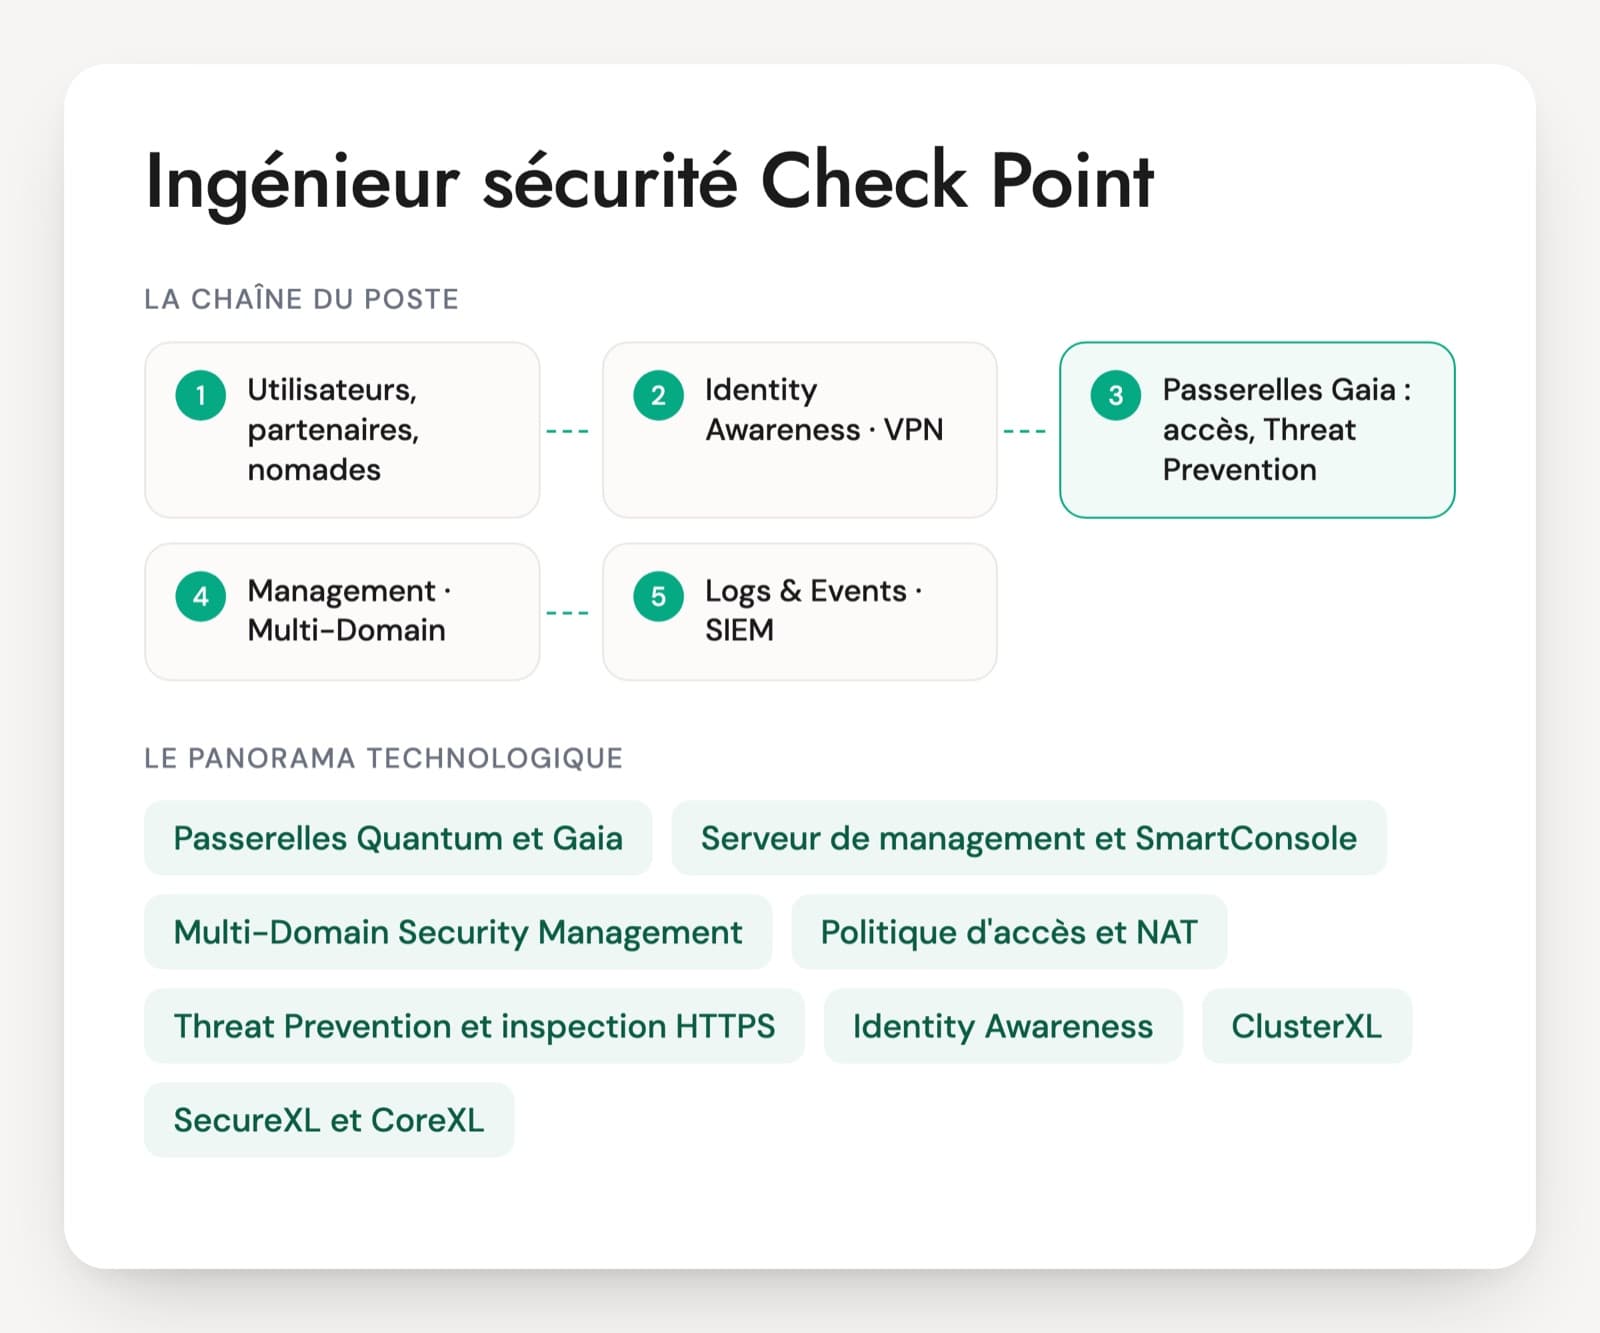
Le poste prend des formes différentes. Sur un parc d'agences, la plus grande part du travail porte sur le SD-WAN, les tunnels et le déploiement par modèles depuis FortiManager. Au siège ou en datacenter, l'ingénieur gère des boîtiers plus gros, souvent découpés en VDOM, avec la DMZ, la publication de services et l'accès distant. En run, il traite incidents, demandes de flux et mises à jour ; en build, il conçoit et mène les migrations, depuis un autre éditeur ou d'une version de FortiOS à une autre. Les offres associent souvent Fortinet à un second éditeur, Palo Alto ou Check Point, et parfois à un proxy comme Zscaler. Les certifications se lisent avec leur date : le programme de Fortinet a changé de nomenclature plusieurs fois, et elles expirent au bout de deux ans.
Ce qu'on attend d'un ingénieur Fortinet en poste
- Politiques, NAT et VIP
- Inspection SSL et profils de sécurité
- SD-WAN, IPsec et accès distant
- FortiManager et gestion d'un parc
- Haute disponibilité FGCP et diagnostic
- Durcissement et réponse aux failles
FortiGate, SD-WAN, FortiManager : les questions d'entretien
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Vous publiez un serveur web derrière une VIP. Que mettez-vous en destination de la politique, selon que le FortiGate fonctionne en NAT par politique ou en central NAT ?
Une bonne réponseEn NAT par politique, la destination de la politique est l'objet VIP lui-même. En central NAT, la traduction de destination se règle dans la table DNAT et VIP, et la politique pointe vers l'adresse réelle du serveur. Il vérifie le résultat avec l'outil de recherche de politique ou un diagnose debug flow, et limite la VIP à l'interface externe prévue.
Signal d'alerteCréer un objet adresse classique avec l'IP publique, ou ne pas savoir dans quel mode NAT tourne le boîtier.
Question 2 · confirmé
Le lien principal d'une agence perd 8 % des paquets, mais la téléphonie reste dessus. Que vérifiez-vous dans la configuration SD-WAN ?
Une bonne réponseLa performance SLA d'abord : serveur visé par les sondes, protocole utilisé, seuils de perte, de latence et de gigue, et si le lien est vraiment déclaré hors SLA. Puis la règle SD-WAN de la téléphonie : stratégie (manual, best quality, lowest cost, maximize bandwidth), membres et ordre, critère de qualité retenu, position de la règle au-dessus de la règle implicite. Il sait que les sessions déjà ouvertes ne changent pas toujours de lien, selon les réglages de route des sessions.
Signal d'alerte« Le SD-WAN bascule tout seul », sans parler de sondes ni de seuils.
Question 3 · confirmé
FortiManager signale qu'un FortiGate est désynchronisé juste avant l'installation d'un paquet de politiques. Que s'est-il passé, et que faites-vous ?
Une bonne réponseQuelqu'un a modifié la configuration directement sur le FortiGate. FortiManager compare l'équipement à sa base (device database) et à l'historique des révisions. Il lit le détail de l'écart, récupère la modification dans FortiManager si elle doit rester, ou la laisse écraser à l'installation si elle n'était pas voulue, et prévisualise toujours l'installation. Ensuite, il réduit les droits d'administration locaux pour que les changements passent par FortiManager.
Signal d'alerteInstaller en force sans lire l'écart, ou confondre la configuration de l'équipement avec le paquet de politiques.
Question 4 · confirmé
Après le redémarrage d'un cluster FGCP, le boîtier de plus haute priorité reste secondaire, et lors d'une bascule précédente les sessions avaient été coupées. Qu'en déduisez-vous ?
Une bonne réponseSans l'option override, FGCP élit le primaire d'abord sur les interfaces surveillées, puis sur l'uptime HA, avant la priorité : le boîtier resté allumé le plus longtemps garde la main. Override fait passer la priorité en premier, au prix de bascules en plus. Pour les sessions, session-pickup n'est pas activé par défaut, et sans lui les sessions ne sont pas reprises par le secondaire. Il vérifie aussi les interfaces surveillées et des liens de heartbeat dédiés et doublés.
Signal d'alerte« La priorité décide toujours », ou découvrir l'option session-pickup pendant l'entretien.
Question 5 · confirmé
Un flux vers un serveur interne entre dans le FortiGate mais n'en ressort pas. Quelles lignes d'un diagnose debug flow lisez-vous, et dans quel ordre ?
Une bonne réponseIl pose un filtre précis (adresse, port, protocole), limite la trace à quelques paquets et lit chaque ligne : session trouvée ou créée, route choisie, politique appliquée ou refus par la politique implicite (policy 0), traduction NAT, échec de la vérification de chemin inverse. Il complète avec diagnose sniffer packet sur les interfaces d'entrée et de sortie et la table de routage. Il pense au déchargement matériel qui masque la suite de la session, et coupe le debug à la fin.
Signal d'alerteCréer une politique tout ouverte en haut de la liste pour voir si ça passe.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Ingénieur Fortinet : réponses aux questions fréquentes
NSE 4, FCP, FCSS : comment lire les certifications Fortinet d'un CV ?
Fortinet a renommé son programme plusieurs fois. L'administration du FortiGate a d'abord été validée par la NSE 4, puis par la FCP FortiGate Administrator dans la gamme FCA, FCP, FCSS et FCX. En 2026, l'éditeur est revenu à des niveaux NSE 1 à 8, avec NSE 4 pour FortiOS puis des parcours spécialisés. Chaque certification expire au bout de deux ans. La date et la version de FortiOS concernée comptent autant que le niveau.
FortiManager est-il indispensable sur le CV d'un ingénieur Fortinet ?
Sur un parc de quelques boîtiers gérés un par un, non. Au-delà d'une dizaine d'équipements ou avec du SD-WAN d'agences, oui : ADOM, paquets de politiques, modèles et métavariables demandent une pratique réelle. Un ingénieur qui n'a connu que l'interface du FortiGate a tendance à configurer chaque équipement à la main. La bonne question porte sur la façon de traiter un équipement désynchronisé avant une installation.
Quel test technique est donné à un ingénieur Fortinet ?
Une sortie de diagnose debug flow à commenter marche très bien : en dix minutes, on voit si la personne lit la route choisie, la politique appliquée et la NAT. Une variante consiste à faire relire une configuration SD-WAN où le lien dégradé n'est jamais déclaré hors SLA. Le candidat commente à voix haute. Un laboratoire à monter chez soi prend du temps aux candidats déjà en poste.
Qu'attendre d'un ingénieur Fortinet junior et d'un confirmé ?
Un junior écrit des politiques propres, publie un serveur par VIP, monte un tunnel IPsec et suit une procédure de diagnostic. Un confirmé règle un cluster FGCP, déploie le SD-WAN, gère FortiManager et traite seul un incident. Un senior conçoit l'architecture d'un réseau d'agences, prépare les montées de version d'un parc et pilote la réponse à une faille critique, recherche de compromission comprise.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.