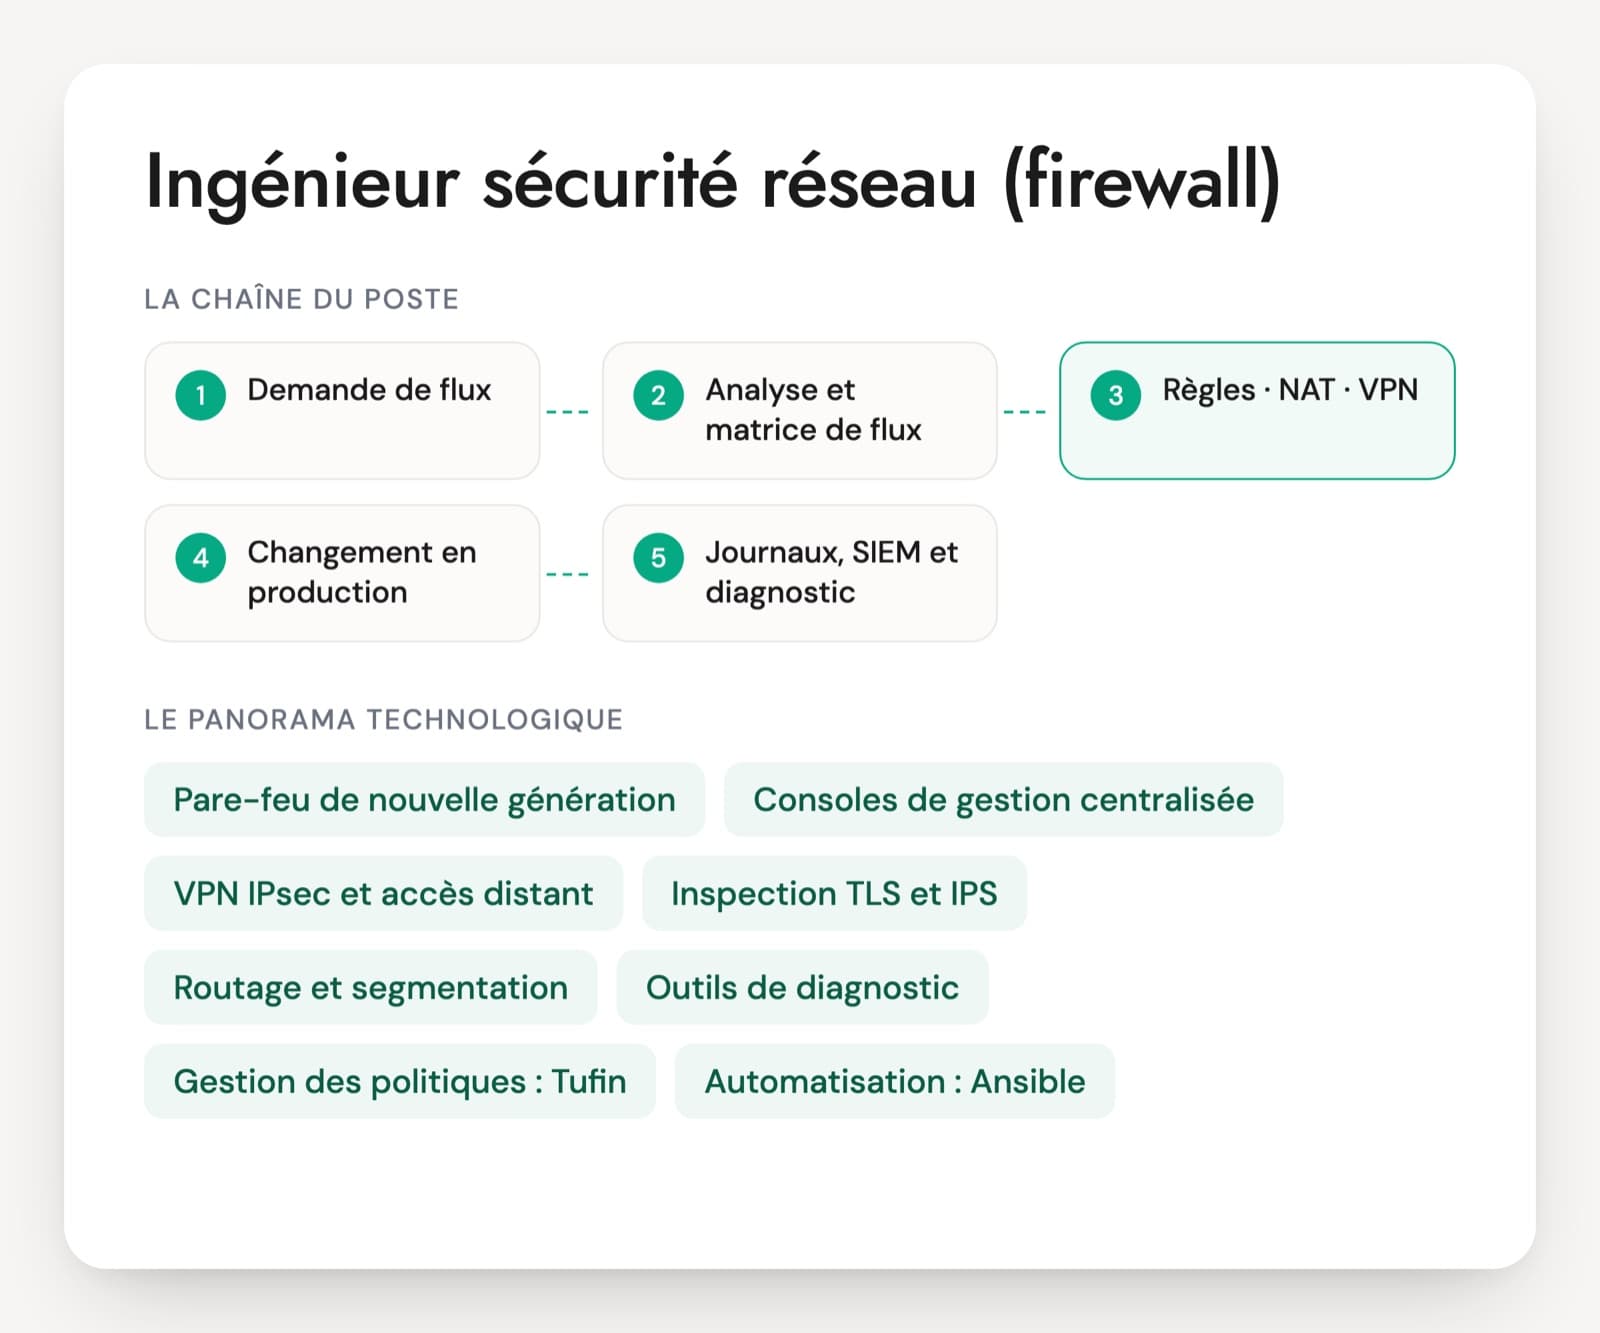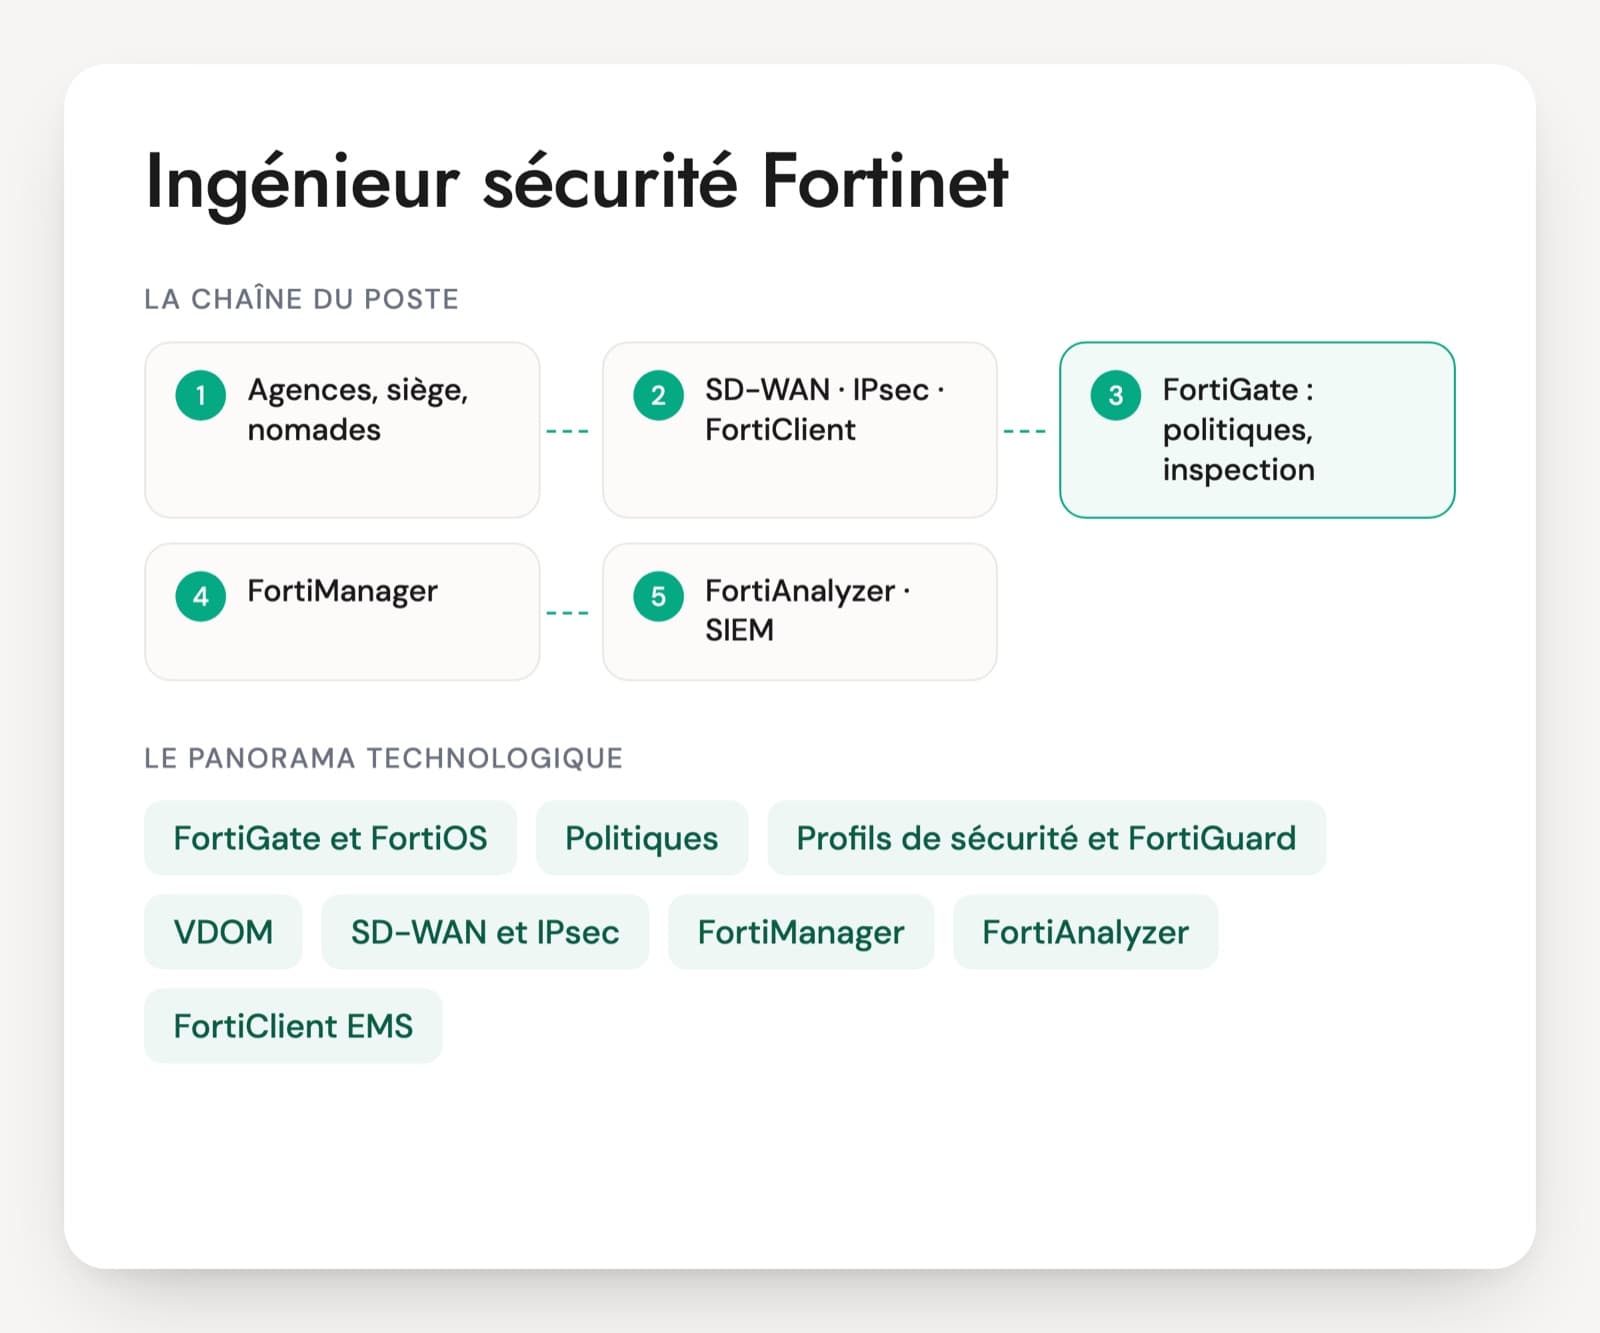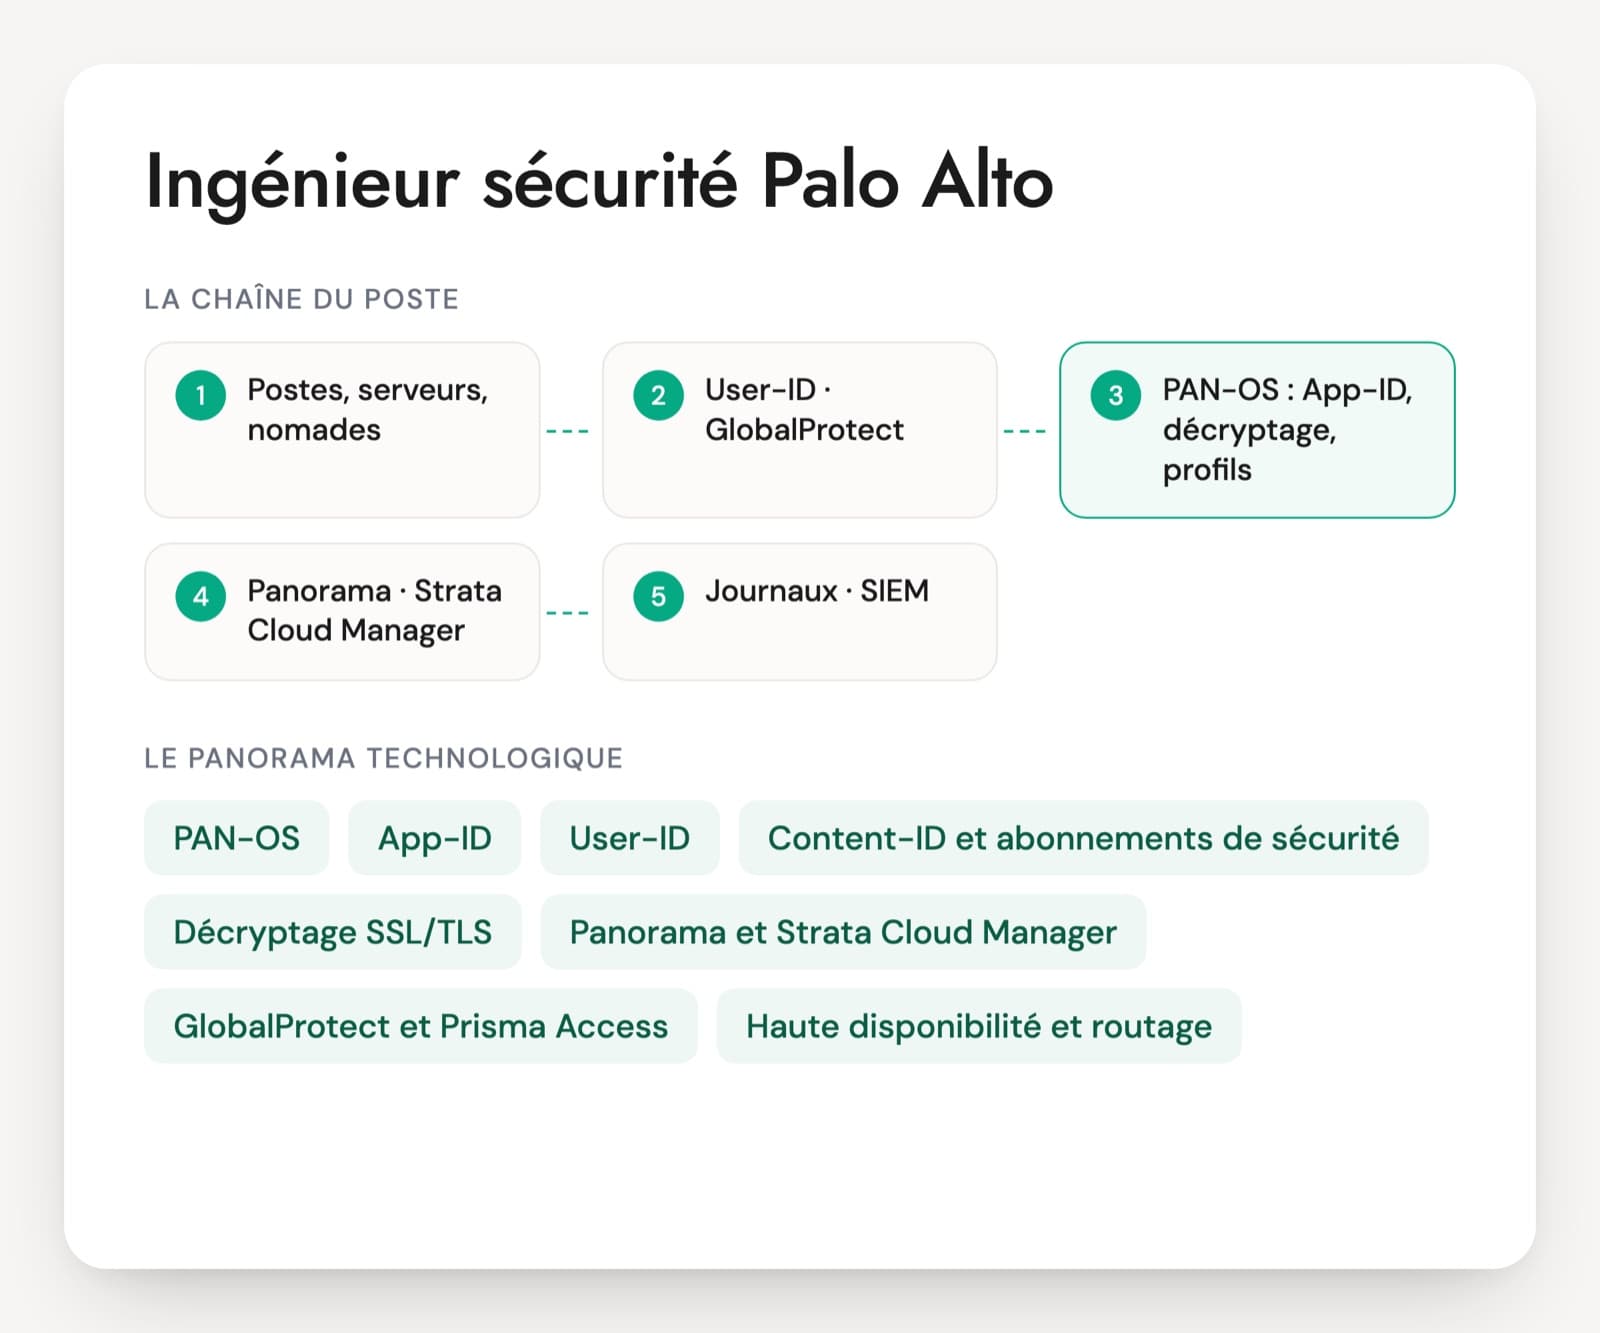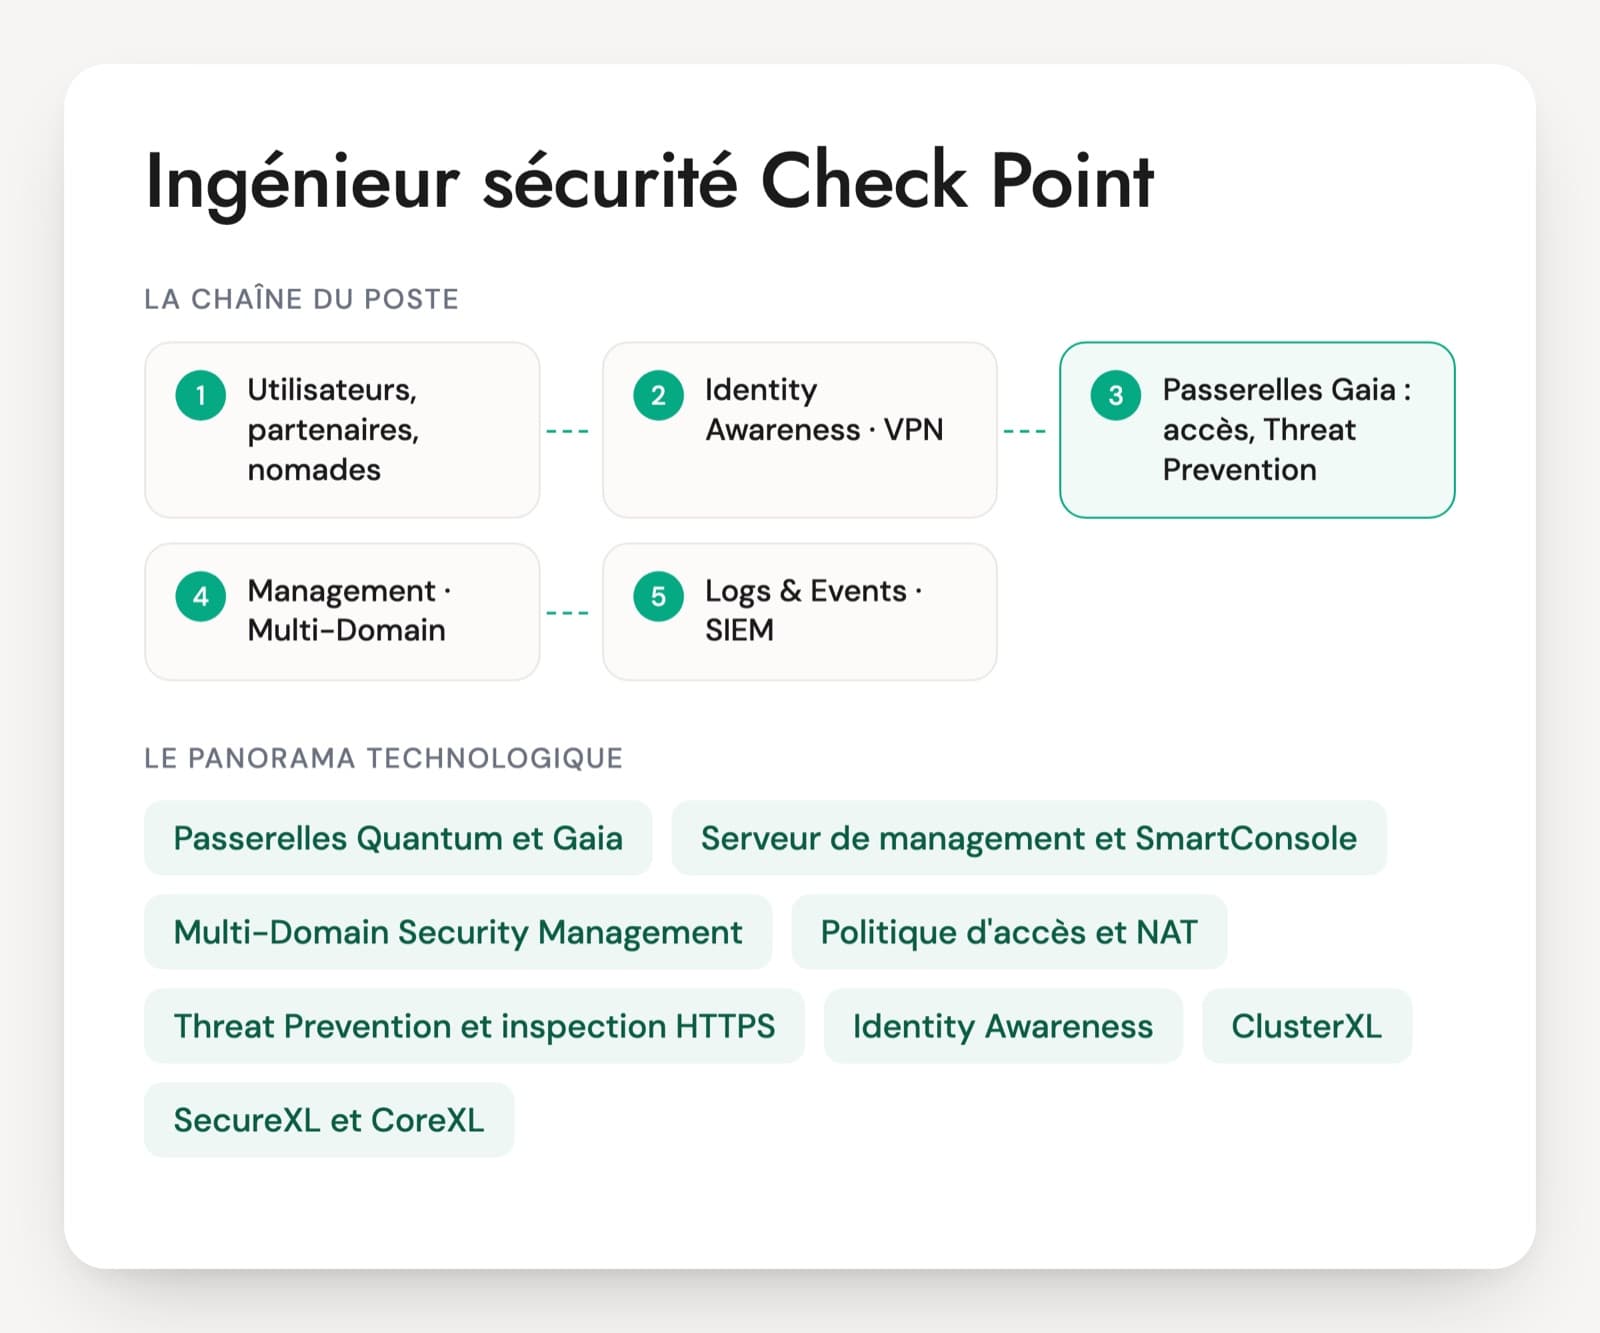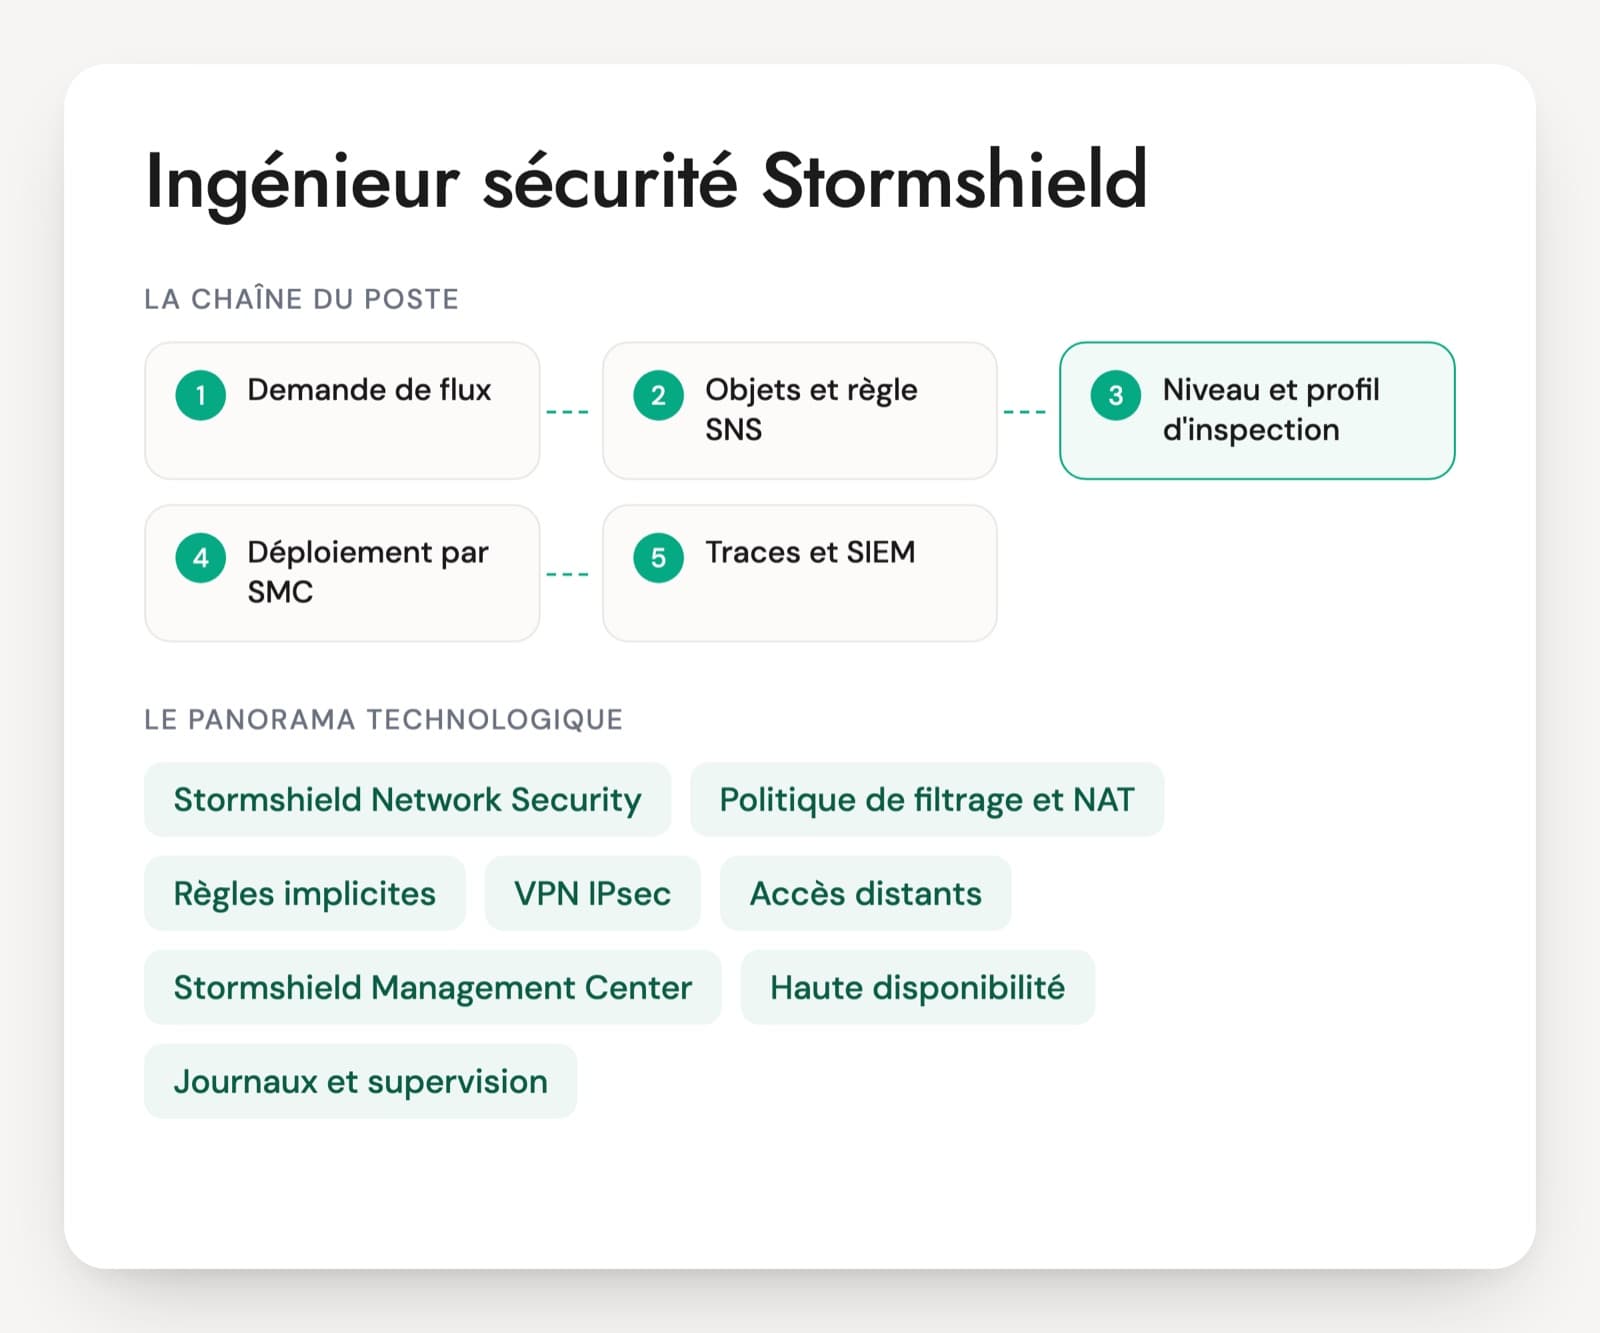
Un ingénieur sécurité Stormshield passe ses journées dans les politiques de filtrage et NAT des boîtiers SNS. Il traite les demandes d'ouverture de flux, monte et dépanne les tunnels IPsec avec les sites distants et les partenaires, tient les clusters en haute disponibilité et pilote souvent l'ensemble du parc depuis Stormshield Management Center (SMC). Sur les postes de niveau 3, il conçoit aussi la segmentation et rédige les procédures d'exploitation.
Le produit a ses particularités. Une règle Stormshield porte son propre niveau d'inspection, qui va du simple filtrage à la prévention d'intrusion. Des règles implicites ouvrent des accès que la politique affichée ne montre pas, et le guide de configuration de l'ANSSI recommande de les désactiver. Pour les versions, la branche 4.8 est en LTSB, la 5.1 sort sous le label Early Adopter, et la qualification standard de l'ANSSI porte sur la 4.3.x, maintenue sous le label QS. Un profil qui a exploité un parc qualifié connaît ces contraintes de lui-même.
Le récit d'une mise à jour de cluster que la personne a menée, d'un tunnel qu'elle a mis des heures à faire monter ou d'une alarme IPS qui bloquait une application métier en apprend beaucoup. Le PDF reprend 30 questions sur six axes, un cas de 20 minutes et une grille de 1 à 4.
Les briques Stormshield qu'un ingénieur sécurité administre
Stormshield Network Security (SNS)
La gamme de pare-feu de Stormshield, filiale d'Airbus, en boîtiers physiques ou en machines virtuelles. Le système embarque le filtrage, la NAT, le routage, les VPN, le filtrage d'URL et un moteur de prévention d'intrusion intégré. La console web et la ligne de commande donnent accès aux mêmes réglages.
Politique de filtrage et NAT
Le cœur du poste. Les règles sont lues dans l'ordre et la première qui correspond s'applique. Chaque règle choisit son niveau d'inspection (pare-feu, IDS ou IPS) et son profil d'inspection. Sur un parc géré par SMC, des règles globales s'ajoutent aux règles locales du boîtier, et leur ordre d'évaluation doit être connu.
Règles implicites
Des règles créées automatiquement quand un service est activé : accès à l'interface d'administration, au port 1300 utilisé par les outils Stormshield, au DNS du boîtier, aux pairs IPsec, au portail captif. Elles n'apparaissent pas dans la politique de filtrage. Le guide de l'ANSSI recommande de les remplacer par des règles explicites.
VPN IPsec
Les tunnels site à site avec les agences et les partenaires, en IKEv2 de préférence, avec authentification par certificat ou clé prépartagée. La plupart des incidents viennent d'un désaccord sur les réseaux locaux et distants, sur les algorithmes de la phase 2 ou d'une règle de filtrage oubliée pour le trafic sortant du tunnel.
Accès distants
Le VPN SSL et le VPN IPsec nomades, avec le client Stormshield VPN Client, l'authentification par annuaire LDAP ou Active Directory et souvent un second facteur. Les droits des utilisateurs se règlent par groupes dans la politique de filtrage.
Stormshield Management Center (SMC)
La console d'administration centralisée. Elle pousse des objets, des règles globales et des tunnels sur des dizaines de boîtiers, avec des variables propres à chaque pare-feu. Elle sert aussi de point d'entrée pour se connecter à un boîtier précis. Reste à savoir comment la personne gère un déploiement qui échoue sur une partie du parc.
Haute disponibilité
Deux boîtiers en cluster actif/passif reliés par un lien HA qui synchronise la configuration et les connexions. Une mise à jour de firmware sur un cluster se prépare : ordre des nœuds, sauvegarde, partition de secours, contrôle de la synchronisation après bascule.
Journaux et supervision
Les traces de filtrage, d'alarmes et de VPN se consultent sur le boîtier et partent en syslog vers un SIEM ou un collecteur. Chaque trace de filtrage indique la règle appliquée, ce qui fait gagner beaucoup de temps quand un flux ne passe pas. La supervision suit la charge, l'état du cluster et des tunnels.
Qualification ANSSI et cycle de vie
Selon la matrice de Stormshield, la 4.3.x (x ≥ 12) détient la qualification standard de l'ANSSI et la 4.3.12.2 la certification Critères Communs EAL4+. La 4.8 est en LTSB avec une maintenance annoncée jusqu'au 31 décembre 2029. Les certifications CSNA puis CSNE valident les compétences d'administration, pour trois ans.
Le poste se présente sous plusieurs titres : ingénieur réseaux et sécurité N3, expert firewall, administrateur sécurité, architecte réseau et sécurité. Stormshield est rarement seul sur le parc. Les offres le citent à côté de Fortinet, Palo Alto, Cisco ou F5, et un ingénieur qui ne connaît qu'un éditeur aura du mal sur un parc mixte. Les organisations qui doivent recourir à des produits qualifiés ou agréés, comme les opérateurs soumis aux exigences de l'ANSSI, choisissent souvent Stormshield pour cette raison, ce qui pèse sur la politique de versions. Stormshield est aussi présent dans les réseaux industriels, avec l'analyse de protocoles comme Modbus ou S7. Les certifications CSNA et CSNE se passent auprès des centres de formation agréés et se renouvellent tous les trois ans.
Six savoir-faire attendus sur un parc SNS
- Politique de filtrage et NAT SNS
- Inspection applicative et IPS
- VPN IPsec et accès distants
- Haute disponibilité et versions qualifiées
- Administration centralisée avec SMC
- Diagnostic et exploitation
Filtrage, IPsec, versions qualifiées : questions d'entretien Stormshield
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · junior à confirmé
Vous ajoutez une règle qui autorise un flux vers un serveur, mais les traces montrent toujours le flux bloqué. Comment cherchez-vous la cause sur le boîtier SNS ?
Une bonne réponseLa personne lit d'abord la trace de filtrage, qui donne le numéro de la règle appliquée. Une règle plus haute qui bloque, une règle globale poussée par SMC évaluée avant la règle locale, une politique modifiée mais pas activée, un objet réseau mal défini ou une NAT qui change l'adresse de destination avant le filtrage sont les causes habituelles. Elle vérifie aussi que le paquet arrive sur la bonne interface.
Signal d'alerteRedémarrer le boîtier, ou ajouter une règle « any any » en haut de la politique pour voir si le flux passe, sur un pare-feu de production.
Question 2 · confirmé
Le guide de l'ANSSI recommande de désactiver les règles implicites. Comment procédez-vous sur un boîtier en production sans perdre l'accès à l'administration ?
Une bonne réponseLa personne liste d'abord ce que chaque règle implicite active ouvre (administration web, port 1300, DNS, pairs IPsec, portail captif) et écrit les règles explicites équivalentes, limitées aux réseaux d'administration et aux pairs connus. Elle les place, active la politique, vérifie qu'une seconde session fonctionne, puis désactive les règles implicites une à une. Elle garde un accès console et une sauvegarde de configuration en cas d'erreur.
Signal d'alerteTout désactiver d'un coup depuis la session ouverte, ou ignorer que les règles implicites existent parce qu'elles n'apparaissent pas dans la politique.
Question 3 · confirmé
La supervision VPN du boîtier SNS affiche le tunnel IKEv2 vers un partenaire comme monté, mais ses serveurs ne répondent pas. Que vérifiez-vous, et dans quel ordre ?
Une bonne réponseLes réseaux locaux et distants déclarés des deux côtés, qui doivent correspondre, puis les algorithmes et le PFS de la phase 2. Ensuite la NAT, pour qu'aucune règle ne traduise le trafic destiné au tunnel, et la règle de filtrage qui autorise le trafic venant du tunnel, qu'on oublie souvent. Enfin le routage et la taille des paquets, quand les petits paquets passent et les gros non. Les traces VPN du boîtier montrent où la négociation s'arrête.
Signal d'alerte« Je refais la clé partagée », alors que la phase 1 est montée, ou aucune méthode, seulement des essais au hasard sur les deux extrémités.
Question 4 · senior
Le métier attend une fonction de la branche 5, mais votre parc doit rester sur une version qualifiée. Comment raisonnez-vous ?
Une bonne réponseLa personne distingue les labels : la version qualifiée par l'ANSSI, la branche LTSB maintenue longtemps et les versions Early Adopter, qui apportent les nouveautés sans être encore largement déployées. Elle vérifie sur la matrice de cycle de vie de Stormshield quelle version porte la qualification et jusqu'à quand elle est maintenue, puis remonte l'écart au responsable de la conformité. Elle propose de limiter la nouvelle version à un périmètre qui n'exige pas la qualification, ou d'attendre.
Signal d'alerteMonter en version tout le parc parce que la version est plus récente, ou ne pas savoir qu'il existe des versions qualifiées.
Question 5 · confirmé
Vous devez mettre à jour le firmware d'un cluster SNS actif/passif en heures ouvrées. Comment menez-vous l'opération ?
Une bonne réponseLecture des notes de version et du chemin de mise à jour, sauvegarde de configuration, vérification que les deux nœuds sont synchronisés. La personne met d'abord à jour le nœud passif, provoque la bascule, contrôle le trafic et l'état des tunnels, puis met à jour l'autre nœud. Elle sait que le boîtier garde une partition de secours pour revenir en arrière et prévient les équipes de la coupure possible des sessions longues.
Signal d'alerteMettre à jour les deux nœuds en même temps, ou lancer la mise à jour sans sauvegarde ni plan de retour.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Ingénieur Stormshield : les questions fréquentes
Un ingénieur Fortinet ou Palo Alto peut-il prendre un parc Stormshield ?
Oui, les notions de base sont les mêmes : zones, NAT, IPsec, haute disponibilité. L'adaptation porte sur la logique de la politique SNS, avec le niveau d'inspection par règle, les règles implicites et les règles globales de SMC. Il faut quelques semaines à un profil confirmé. Sur un parc qualifié, l'entretien vérifie surtout que la personne comprend les contraintes de versions et de configuration qui en découlent, car elles n'existent pas chez la plupart des autres éditeurs.
Les certifications CSNA et CSNE sont-elles un bon filtre ?
La CSNA valide l'administration courante d'un boîtier SNS, la CSNE les sujets avancés comme le VPN IPsec à base de certificats ou la haute disponibilité. Elles sont valables trois ans, ce qui permet de voir si elles sont récentes. Elles montrent qu'une formation a été suivie. Elles ne disent rien de l'exploitation d'un parc de cinquante boîtiers. Un incident réel, un tunnel dépanné ou une mise à jour de cluster complètent utilement le tableau.
Quel test technique est donné à un ingénieur sécurité Stormshield ?
Un boîtier SNS virtuel ou un export de politique de filtrage suffit. Le candidat lit une politique d'une trentaine de règles et dit pourquoi un flux précis est bloqué, puis corrige une configuration IPsec qui ne monte pas. Une heure en entretien, commentée à voix haute, en dit plus qu'un long exercice à faire chez soi. La méthode de diagnostic compte autant que le résultat.
Pourquoi la qualification ANSSI compte-t-elle dans le recrutement ?
Parce qu'elle impose des choix d'exploitation. Une organisation tenue d'utiliser un produit qualifié reste sur la version qualifiée, applique les recommandations de configuration de l'ANSSI et documente ses écarts. L'ingénieur doit savoir lire la matrice de cycle de vie de Stormshield, accepter de ne pas installer la dernière version et expliquer ces contraintes aux équipes métier. Un profil venu d'un environnement sans exigence de ce type doit être formé sur ce point.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.