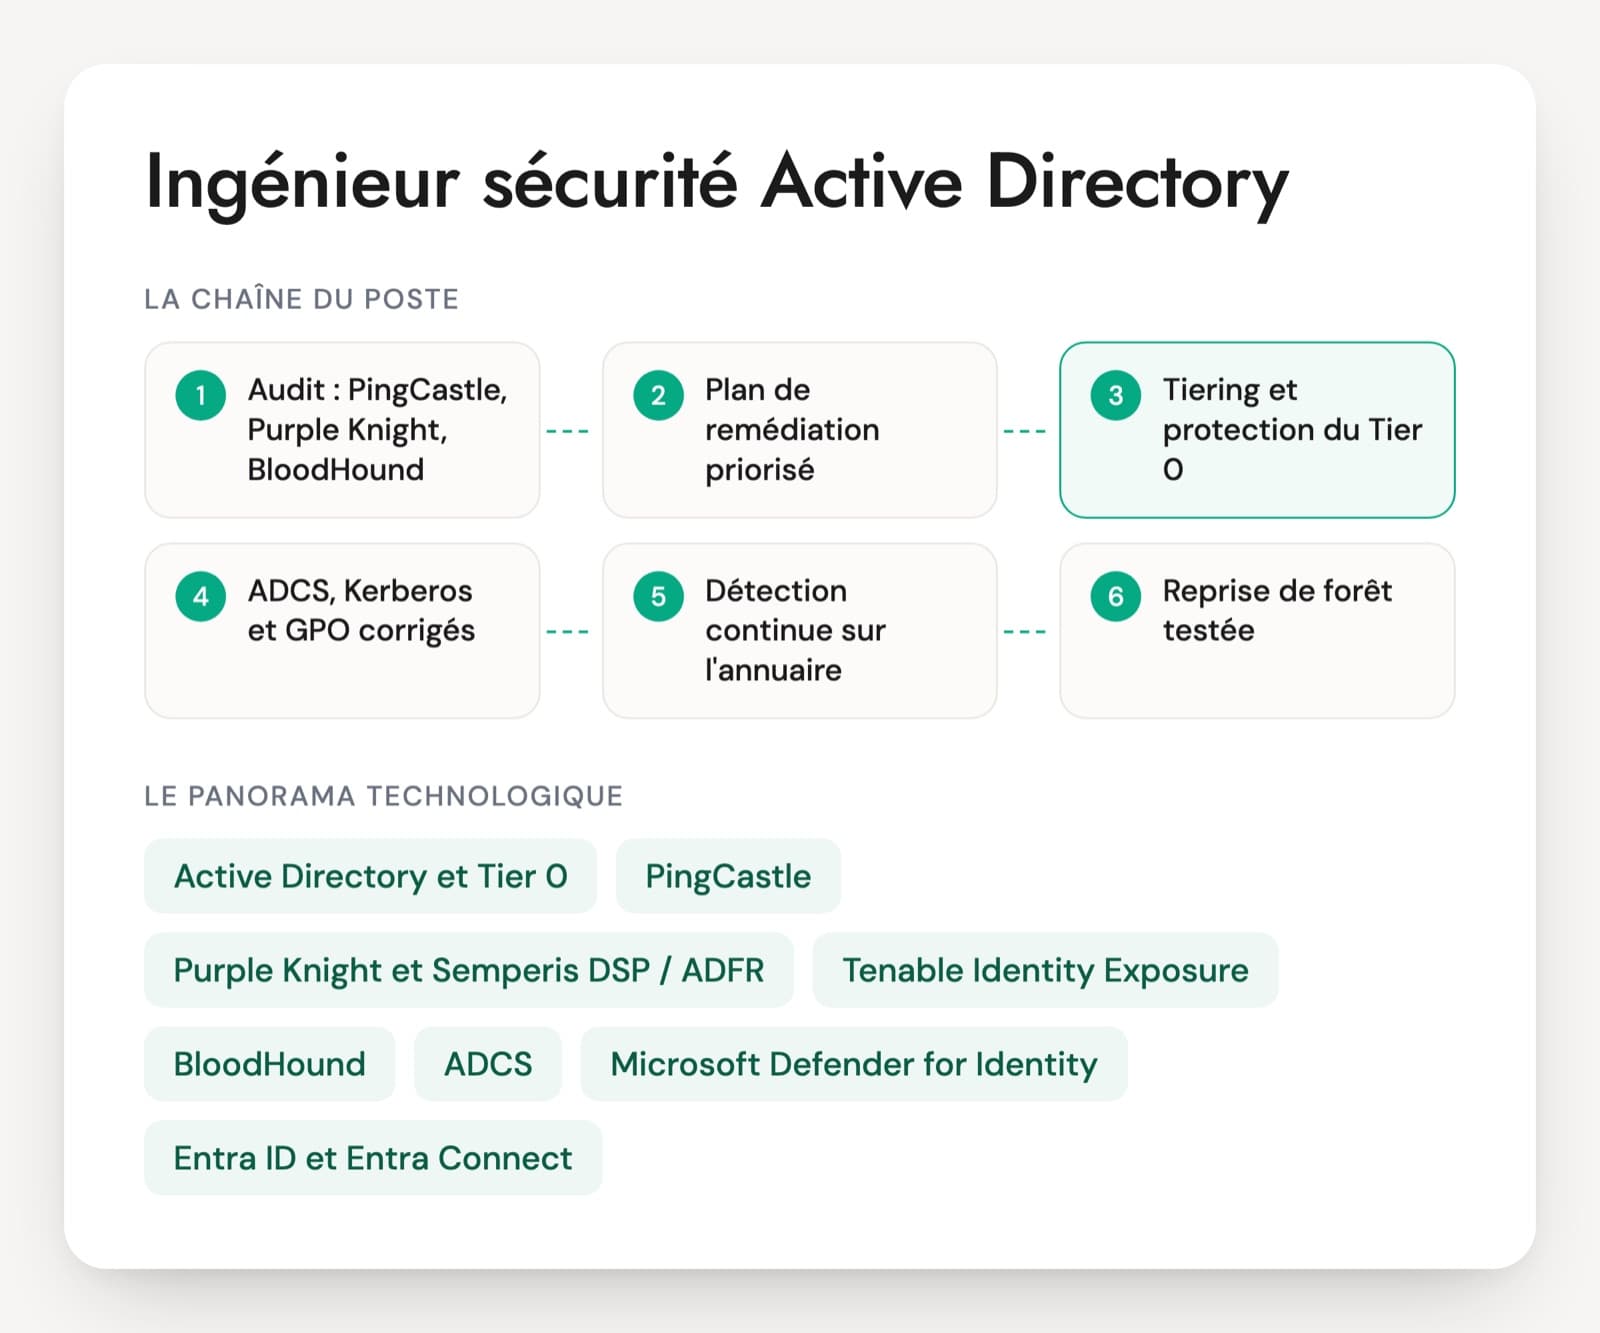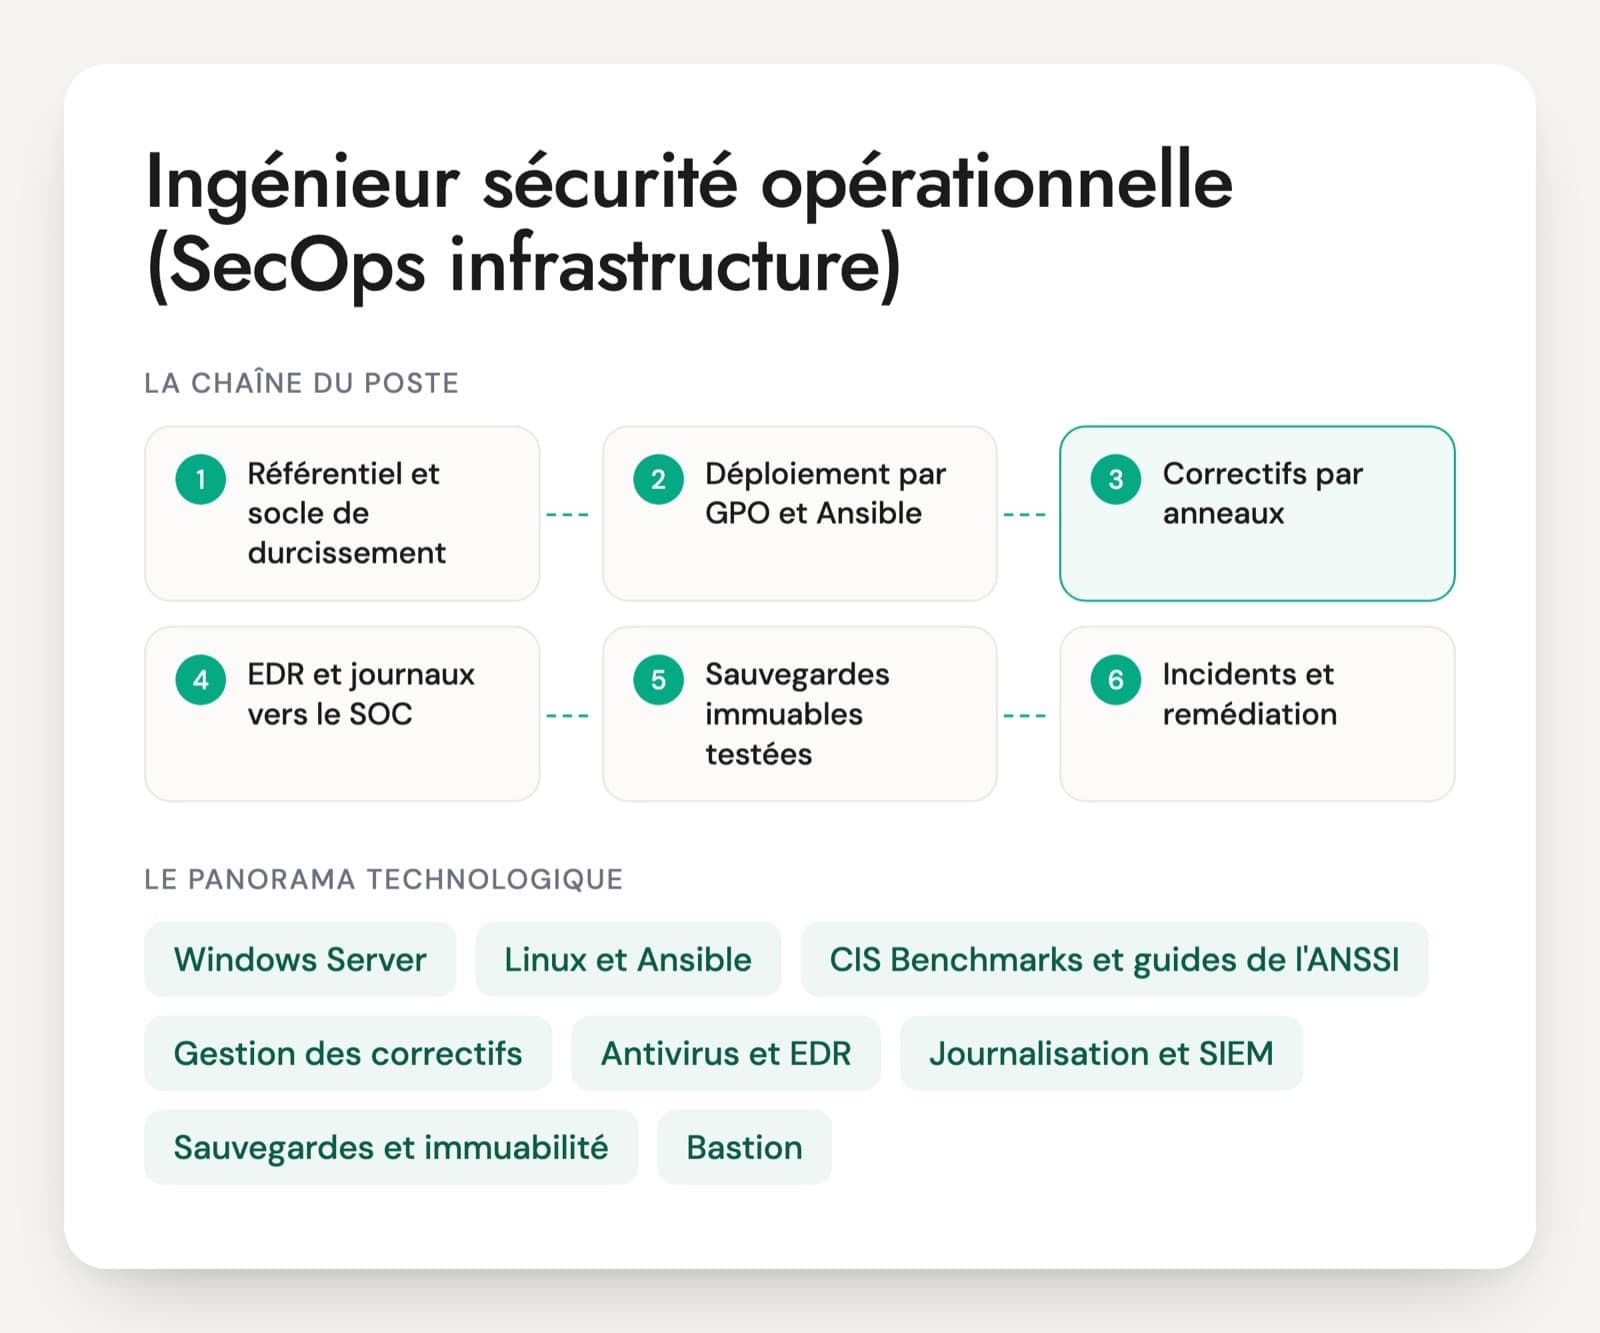
Sur une fiche de poste, le titre d'ingénieur sécurité opérationnelle recouvre souvent un même noyau : durcir les systèmes Windows et Linux, faire passer les correctifs, tenir les comptes privilégiés, exploiter l'antivirus ou l'EDR, protéger les sauvegardes, faire remonter les journaux au SOC et traiter les incidents de niveau 2 ou 3. S'y ajoutent selon les offres le pare-feu, la PKI, l'identité ou le SIEM. L'annonce oriente donc le choix des questions.
Le profil le plus courant vient de l'administration système. Il connaît bien les serveurs et doit montrer qu'il raisonne en attaquant : pourquoi un mot de passe d'administrateur local partagé est grave, pourquoi des sauvegardes jointes au domaine ne protègent pas d'un rançongiciel. Un profil venu de l'audit ou de la conformité connaît les référentiels, mais doit prouver qu'il les a appliqués sur un parc réel, avec des exceptions et des retours arrière.
Les chiffres concrets tirés de son expérience comptent : taille du parc, délai de déploiement des correctifs, dernière restauration testée. Le PDF propose 30 questions réparties sur six axes, une étude de cas de 20 minutes et une grille de 1 à 4.
Les outils et référentiels d'un ingénieur sécurité opérationnelle
Windows Server, Active Directory et GPO
La majorité des parcs. L'ingénieur applique le durcissement par GPO, gère les comptes et les groupes privilégiés et règle la politique d'audit des journaux. Il n'a pas besoin d'être expert AD, mais il doit connaître les comptes sensibles et les réglages hérités à retirer.
Linux et Ansible
Red Hat, Debian ou Ubuntu, avec Ansible ou un outil équivalent pour appliquer et vérifier la configuration sur des dizaines de serveurs. SSH, sudo, auditd et la gestion des paquets reviennent dans toutes les missions.
CIS Benchmarks et guides de l'ANSSI
Les référentiels de durcissement. Les CIS Benchmarks existent pour chaque système et logiciel courant. L'ANSSI publie des guides sur la configuration de GNU/Linux, l'administration sécurisée des SI ou la journalisation. Un bon candidat sait adapter le niveau au rôle du serveur.
Gestion des correctifs
WSUS, Microsoft Configuration Manager, Intune ou Windows Autopatch côté Microsoft, Red Hat Satellite ou les dépôts internes côté Linux. Le sujet porte autant sur l'organisation (anneaux, fenêtres, dérogations) que sur l'outil.
Antivirus et EDR
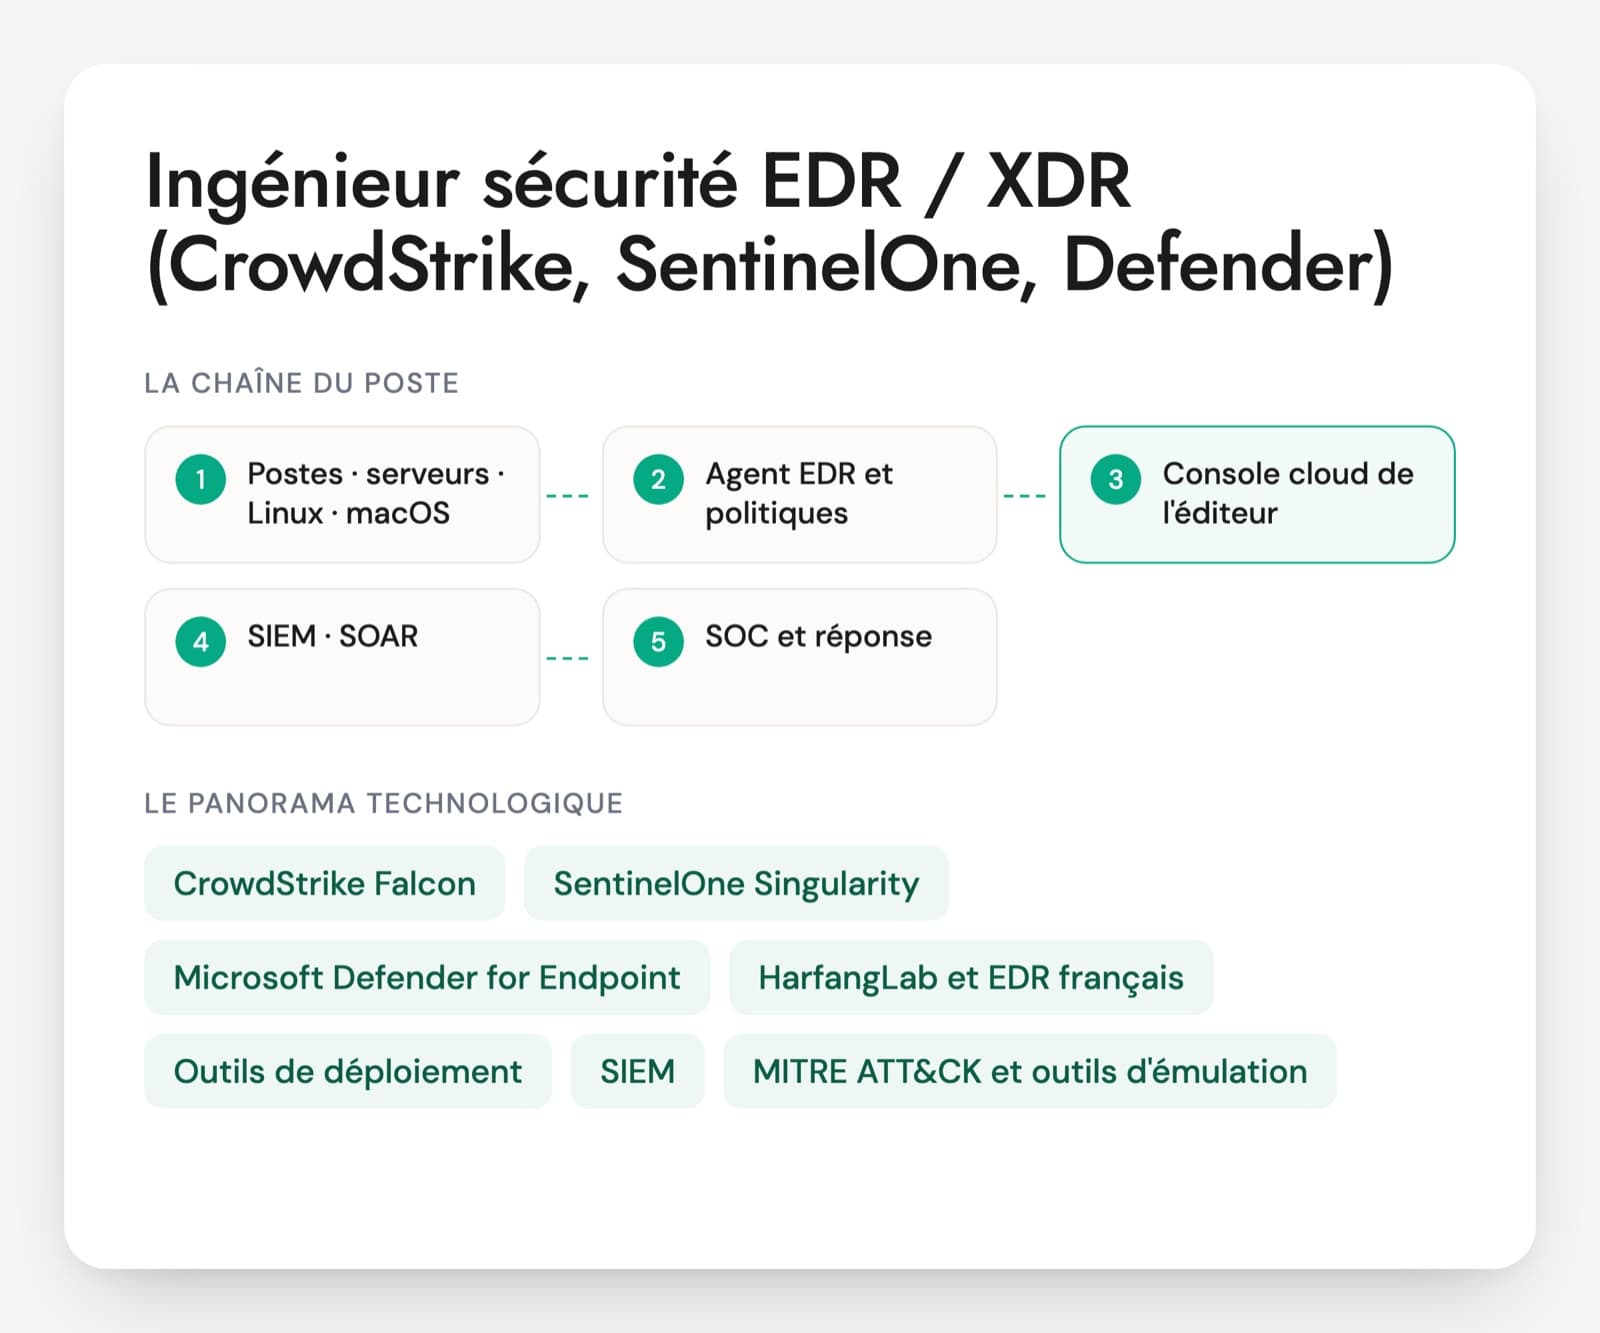
Microsoft Defender for Endpoint, CrowdStrike Falcon, SentinelOne ou un autre. L'ingénieur déploie l'agent, gère les politiques et les exclusions, vérifie la couverture et travaille avec le SOC qui traite les alertes.
Journalisation et SIEM
Journaux de sécurité Windows, Sysmon, auditd et journald, collectés vers Splunk, Microsoft Sentinel, QRadar ou une pile Elastic. L'ingénieur règle ce qui est produit sur les serveurs et s'assure que tout arrive au SOC.
Sauvegardes et immuabilité
Veeam, Commvault, Rubrik ou les outils du stockage. La question n'est plus seulement de sauvegarder : il faut une copie que l'attaquant ne peut pas effacer, des comptes séparés du domaine et des restaurations testées.
Bastion, PAM et Windows LAPS
Le bastion contrôle et enregistre les sessions d'administration, le PAM garde les mots de passe privilégiés, Windows LAPS rend unique le mot de passe d'administrateur local de chaque machine. Ces outils répondent à la plupart des constats d'audit sur les comptes.
Scanners de vulnérabilités et de conformité
Qualys, Tenable ou Rapid7 pour les vulnérabilités, OpenSCAP ou CIS-CAT pour la conformité. L'ingénieur sécurité opérationnelle en reçoit les résultats et les transforme en corrections sur les serveurs.
Le poste se situe entre l'exploitation et l'équipe sécurité. L'ingénieur sécurité opérationnelle reçoit les exigences du RSSI, les constats d'audit et les alertes du SOC, et les transforme en changements sur les serveurs, les comptes et les sauvegardes, souvent par l'intermédiaire des administrateurs. Selon la taille de l'organisation, il est seul à couvrir tout le périmètre ou il se spécialise sur un domaine (EDR, Active Directory, sauvegardes). Les astreintes sont fréquentes, car c'est lui qu'on appelle quand une alerte touche l'infrastructure. Sa capacité à écrire des procédures et des scripts compte autant que ses connaissances.
Compétences à contrôler pendant l'entretien
- Durcissement Windows et Linux
- Gestion des correctifs et de l'obsolescence
- Comptes privilégiés et administration sécurisée
- EDR et journalisation
- Sauvegardes et reprise après rançongiciel
- Traitement des incidents et remédiation
Les questions d'entretien d'un ingénieur sécurité opérationnelle
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
On vous confie 200 serveurs Windows et Linux installés sans standard commun. Comment construisez-vous et appliquez-vous un socle de durcissement ?
Une bonne réponseIl part d'un référentiel reconnu (CIS Benchmarks, guides de l'ANSSI, dont celui sur GNU/Linux avec ses niveaux minimal, intermédiaire, renforcé et élevé) et choisit un niveau par rôle de serveur. Il mesure l'écart avant de toucher à quoi que ce soit, avec un outil de conformité (OpenSCAP, CIS-CAT, les baselines de sécurité Microsoft). Il applique ensuite par GPO côté Windows et par Ansible ou un outil équivalent côté Linux, sur un lot test puis par vagues. Les écarts acceptés sont documentés avec une date de fin.
Signal d'alerteAppliquer tout le benchmark au niveau le plus strict en production d'un seul coup, ou durcir serveur par serveur à la main sans trace.
Question 2 · senior
Une quarantaine de serveurs Windows Server 2016 ne seront pas migrés avant la fin du support étendu, le 12 janvier 2027. Quelles mesures de sécurité posez-vous sur eux ?
Une bonne réponseIl part d'un inventaire précis (rôle, application, propriétaire, exposition) et traite d'abord les serveurs exposés ou critiques. Il regarde si Microsoft propose des mises à jour de sécurité étendues pour cette version, sans en faire l'hypothèse de départ. Sinon, il réduit l'exposition : segmentation, flux entrants et sortants limités au strict besoin, plus d'administration depuis le réseau bureautique, EDR et journaux vérifiés, surveillance renforcée par le SOC. Il note que Windows LAPS n'existe pas sur Windows Server 2016 : l'ancien Microsoft LAPS y reste la solution pour les mots de passe d'administrateur local. Chaque serveur restant fait l'objet d'une dérogation signée par le RSSI, avec une date de fin de migration.
Signal d'alerte« On verra en 2027 », ou laisser tourner les serveurs sans dérogation ni mesure compensatoire.
Question 3 · confirmé
Un audit relève que les administrateurs utilisent leur compte de tous les jours, celui qui lit la messagerie, pour administrer les serveurs. Que mettez-vous en place ?
Une bonne réponseDes comptes d'administration séparés, sans messagerie ni navigation Internet, utilisés depuis un poste d'administration dédié ou un bastion, comme le recommande le guide de l'ANSSI sur l'administration sécurisée des SI. La MFA sur ces comptes, une solution de PAM si elle existe, des mots de passe d'administrateur local uniques gérés par Windows LAPS, et une revue des groupes privilégiés. Il prévoit l'accompagnement des administrateurs, sinon les anciens usages reviennent.
Signal d'alerteCréer des comptes séparés sans changer le poste d'où l'on administre, ou se contenter d'un rappel de la charte.
Question 4 · confirmé
Vous êtes d'astreinte. L'EDR signale à 3 h du matin un poste qui lance PsExec vers dix serveurs. Que faites-vous ?
Une bonne réponseIl vérifie vite s'il s'agit d'une action prévue : ticket de changement, tâche planifiée connue, compte habituellement utilisé. Sans justification, il isole le poste par l'EDR, prévient le SOC selon la procédure, préserve les preuves sans redémarrer les machines et regarde le compte employé : où il s'est connecté et depuis quand. Il bloque ou réinitialise le compte si la compromission se confirme.
Signal d'alerteAttendre le matin parce que PsExec est un outil d'administration, ou éteindre les serveurs, ce qui détruit les preuves en mémoire.
Question 5 · confirmé
Pendant un incident, vous apprenez que l'attaquant a obtenu les droits d'administrateur du domaine. Qu'est-ce qui, dans la plateforme de sauvegarde, doit rester hors de sa portée ?
Une bonne réponseTout ce qui permet de supprimer ou de chiffrer les sauvegardes. La plateforme de sauvegarde est hors du domaine de production, avec des comptes dédiés et la MFA, sans compte de domaine dans ses rôles d'administration. Une copie est immuable (stockage objet avec verrouillage, dépôt durci) et une autre est hors ligne ou hors site. Les clés de chiffrement des sauvegardes sont conservées ailleurs que dans l'AD. Une alerte part vers le SOC à toute suppression de points de restauration ou baisse de la conservation, et des restaurations régulières prouvent que la copie sert.
Signal d'alerte« Il y a une copie dans le cloud » sans immuabilité ni comptes séparés, ou un serveur de sauvegarde joint au domaine sans voir le problème.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Ingénieur sécurité opérationnelle : questions fréquentes
Ingénieur sécurité opérationnelle ou analyste SOC : quelle différence ?
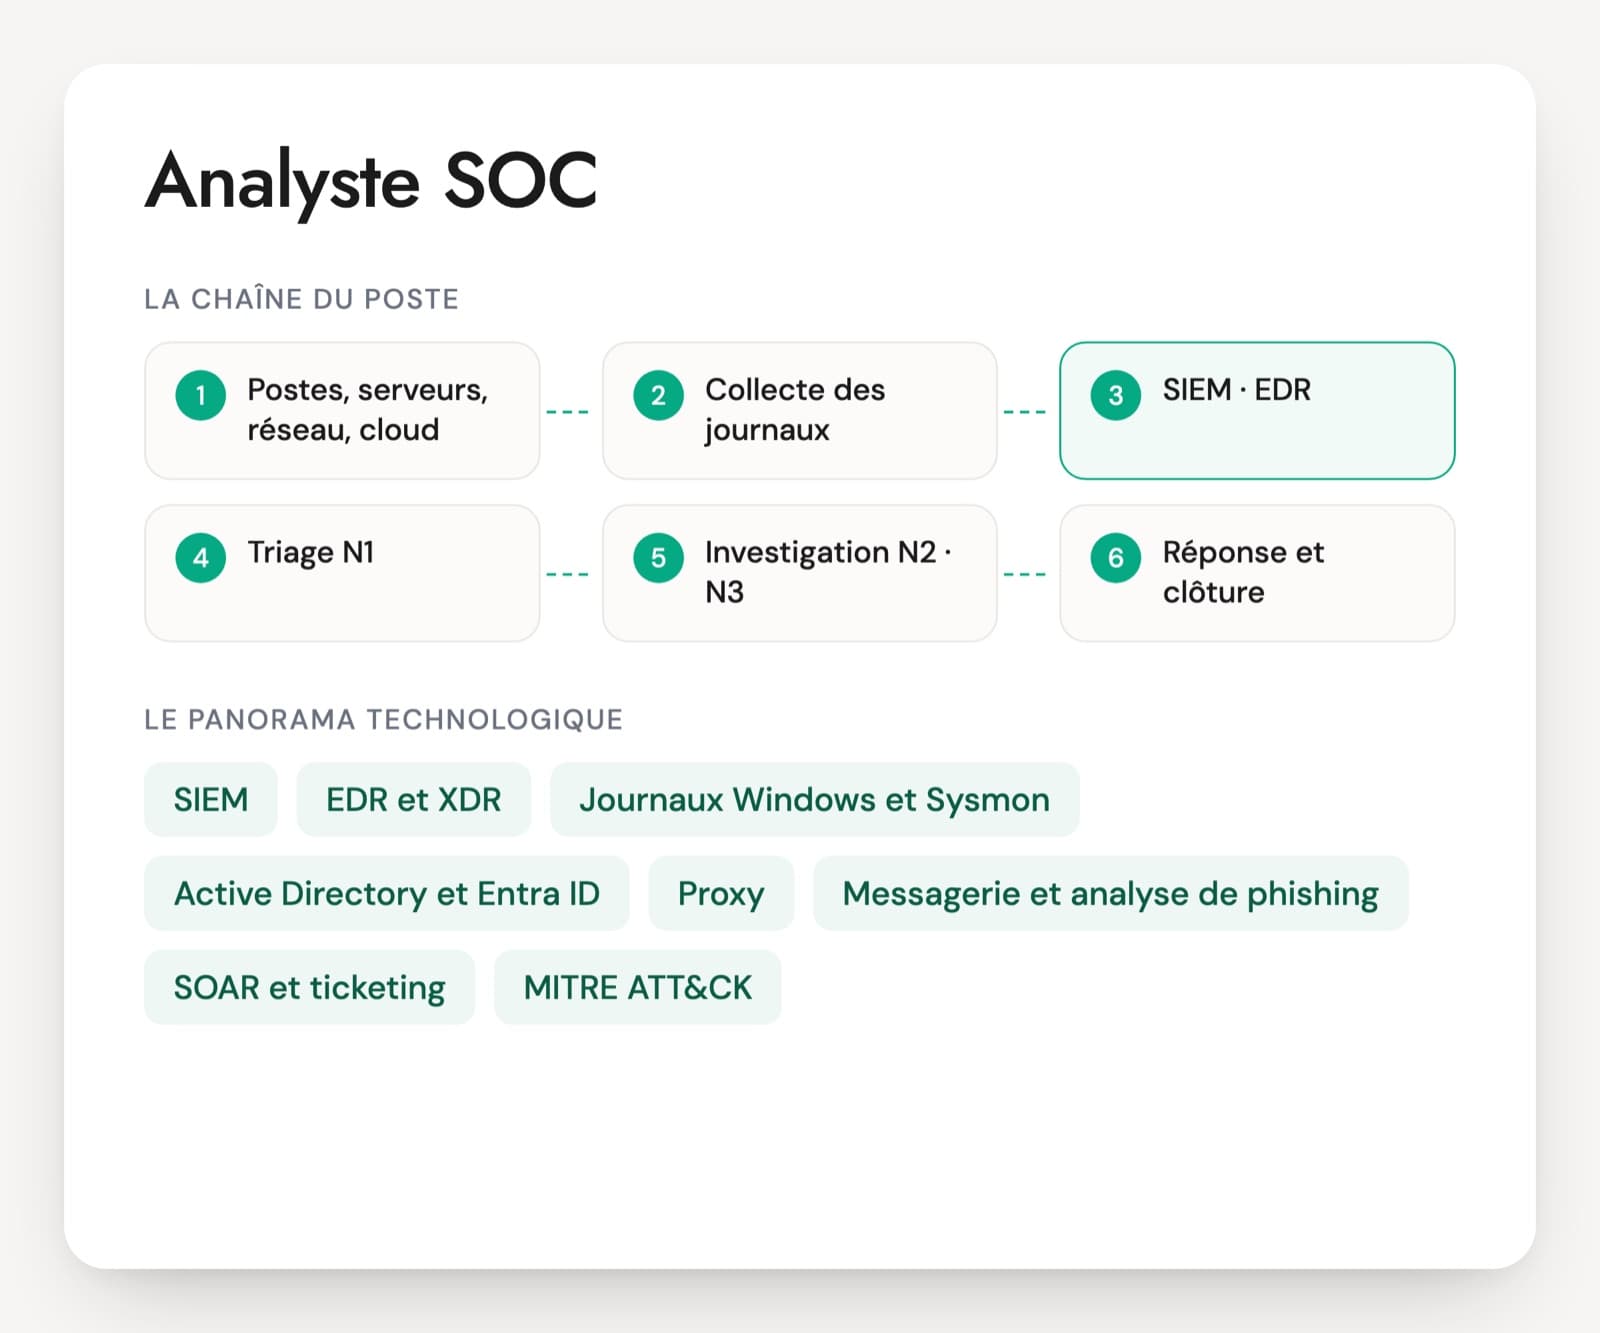
L'analyste SOC surveille les alertes, les qualifie et mène l'investigation. L'ingénieur sécurité opérationnelle agit sur l'infrastructure : il durcit les serveurs, fait passer les correctifs, règle l'EDR et les journaux, et applique les mesures de confinement que le SOC demande. Les deux travaillent ensemble pendant un incident. Si le besoin porte sur la détection et l'investigation, le poste relève plutôt d'un analyste SOC.
Quel niveau d'administration système attendre de ce profil ?
Un niveau d'administrateur confirmé sur Windows Server, avec une bonne pratique de Linux, ou l'inverse selon le parc. La personne doit lire une GPO, écrire un rôle Ansible simple, comprendre un échec de mise à jour et diagnostiquer un service qui ne démarre plus après durcissement. Sans cette base, les recommandations restent sur le papier, parce que l'exploitation ne les applique pas.
Quel test technique est donné à un ingénieur sécurité opérationnelle ?
Un extrait de rapport d'audit ou de pentest réel, anonymisé, à transformer en plan d'action en une vingtaine de minutes, fonctionne bien. On voit comment la personne regroupe les constats, priorise et pense aux retours arrière. Une deuxième option consiste à faire lire un export de GPO ou une configuration SSH et à faire repérer les réglages dangereux. Les questionnaires de définitions sont à éviter.
Les guides de l'ANSSI suffisent-ils comme référentiel de durcissement ?
Ils couvrent bien les principes, l'administration sécurisée, Linux, la journalisation et l'Active Directory, mais ils ne détaillent pas chaque logiciel. Les CIS Benchmarks complètent avec des réglages précis par système et par version. Un bon candidat combine les deux, choisit un niveau adapté au rôle du serveur et documente les écarts. Un profil qui applique un référentiel tel quel, sans test, doit alerter.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.