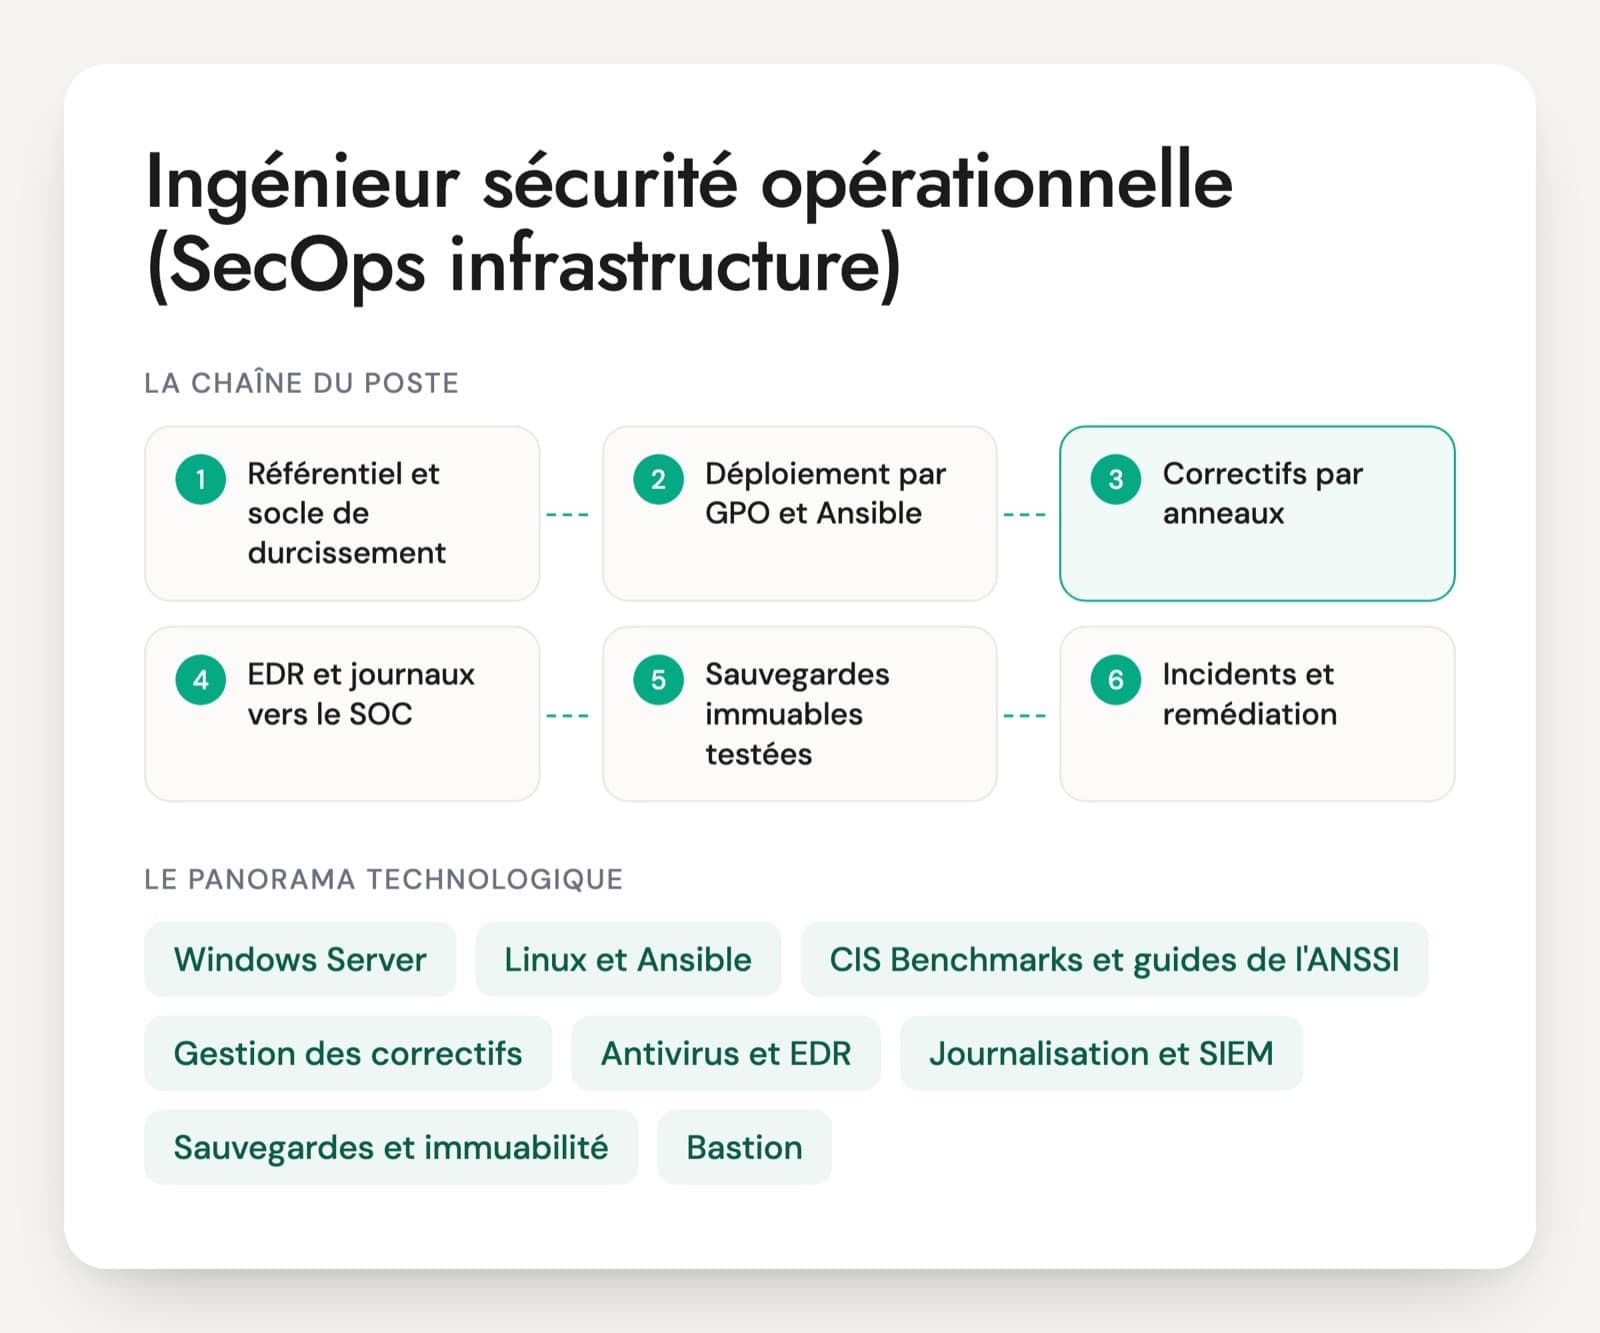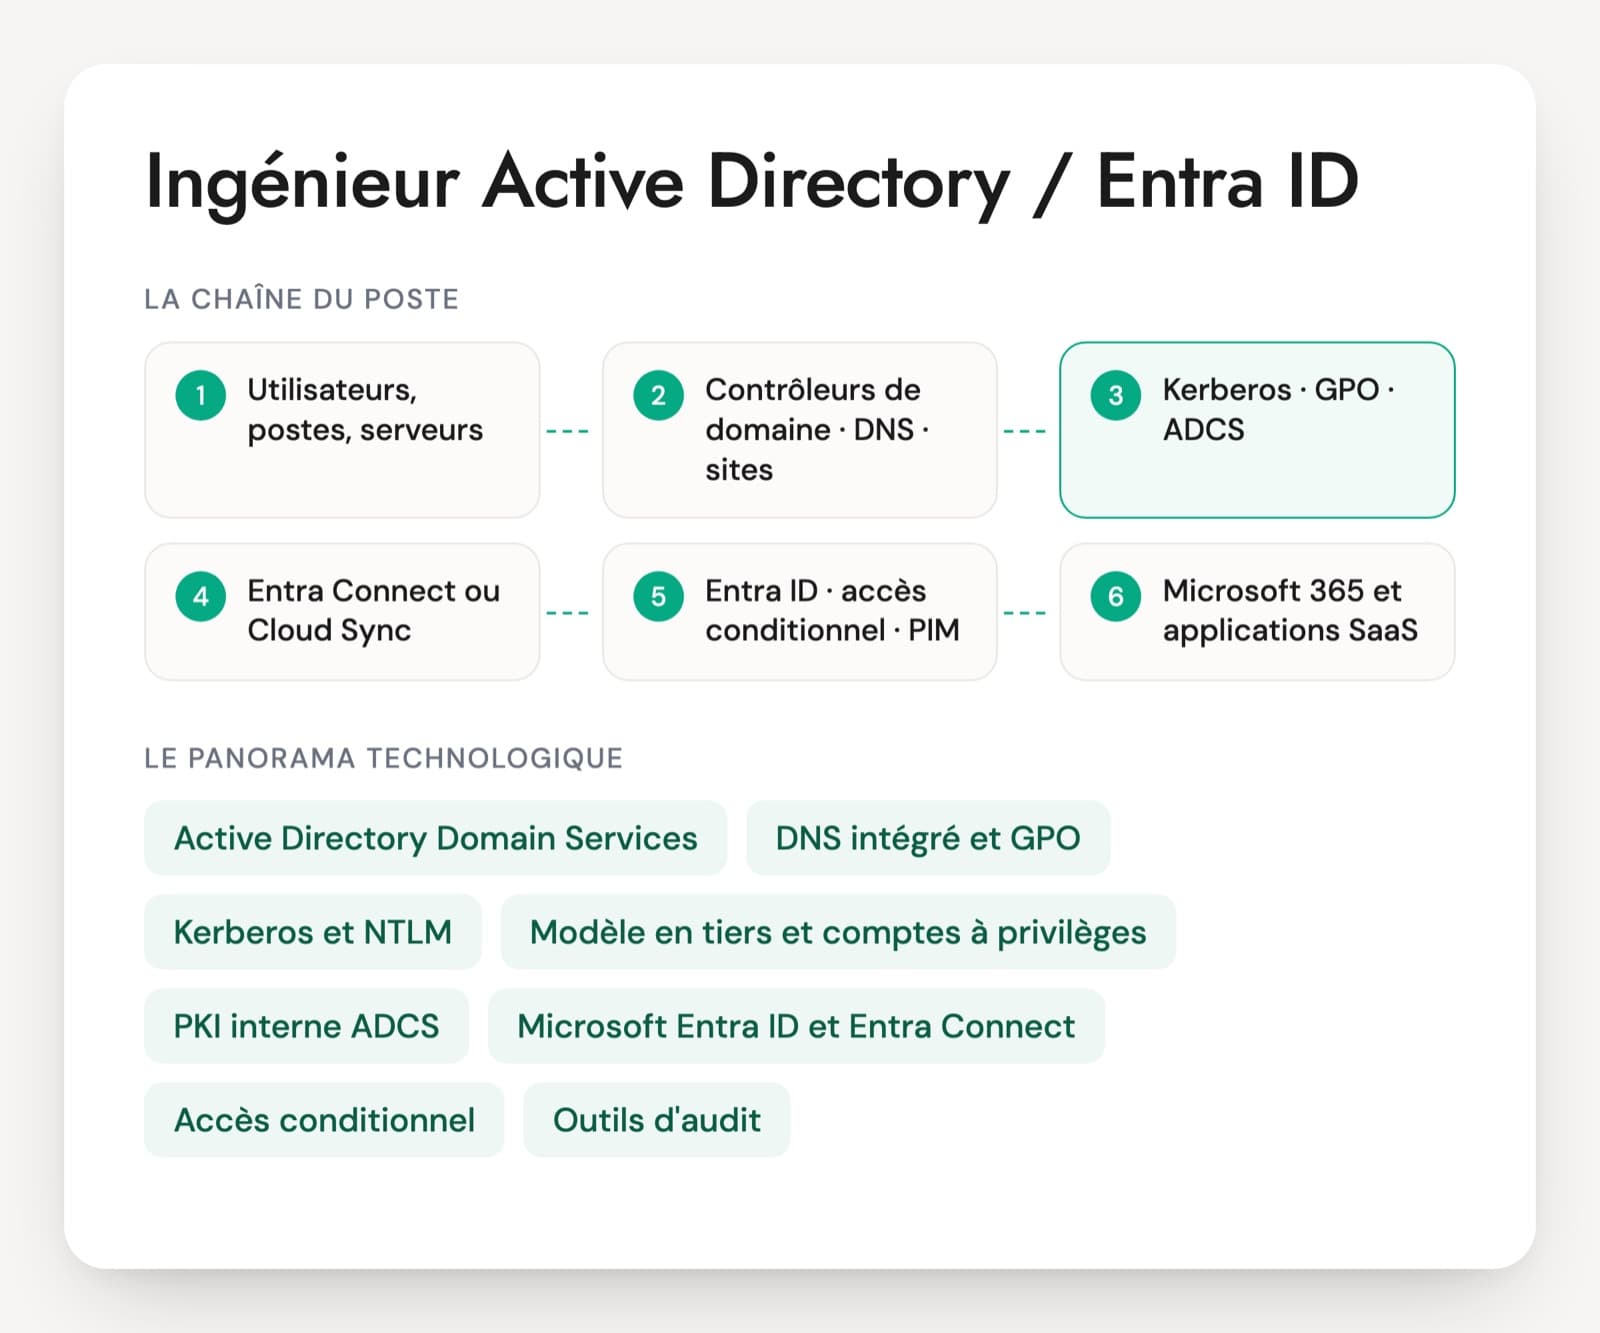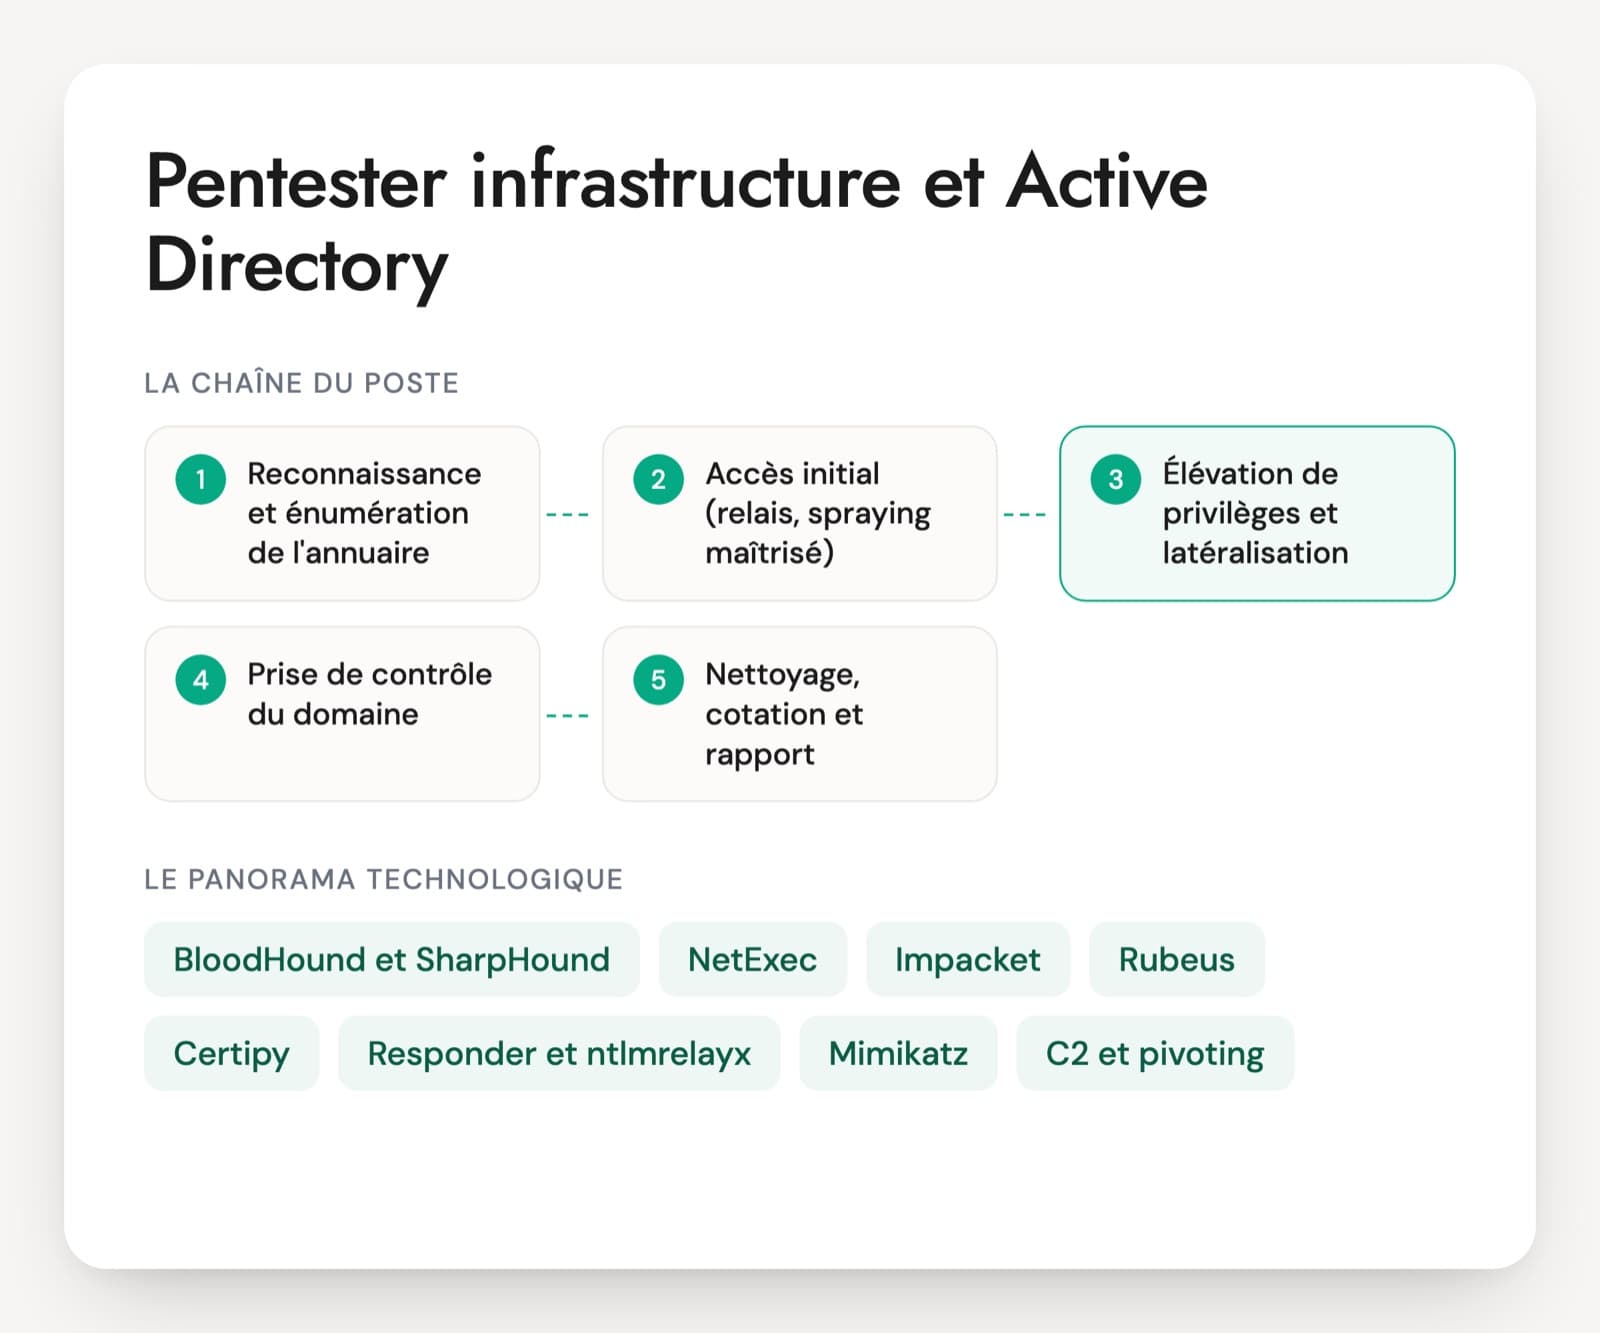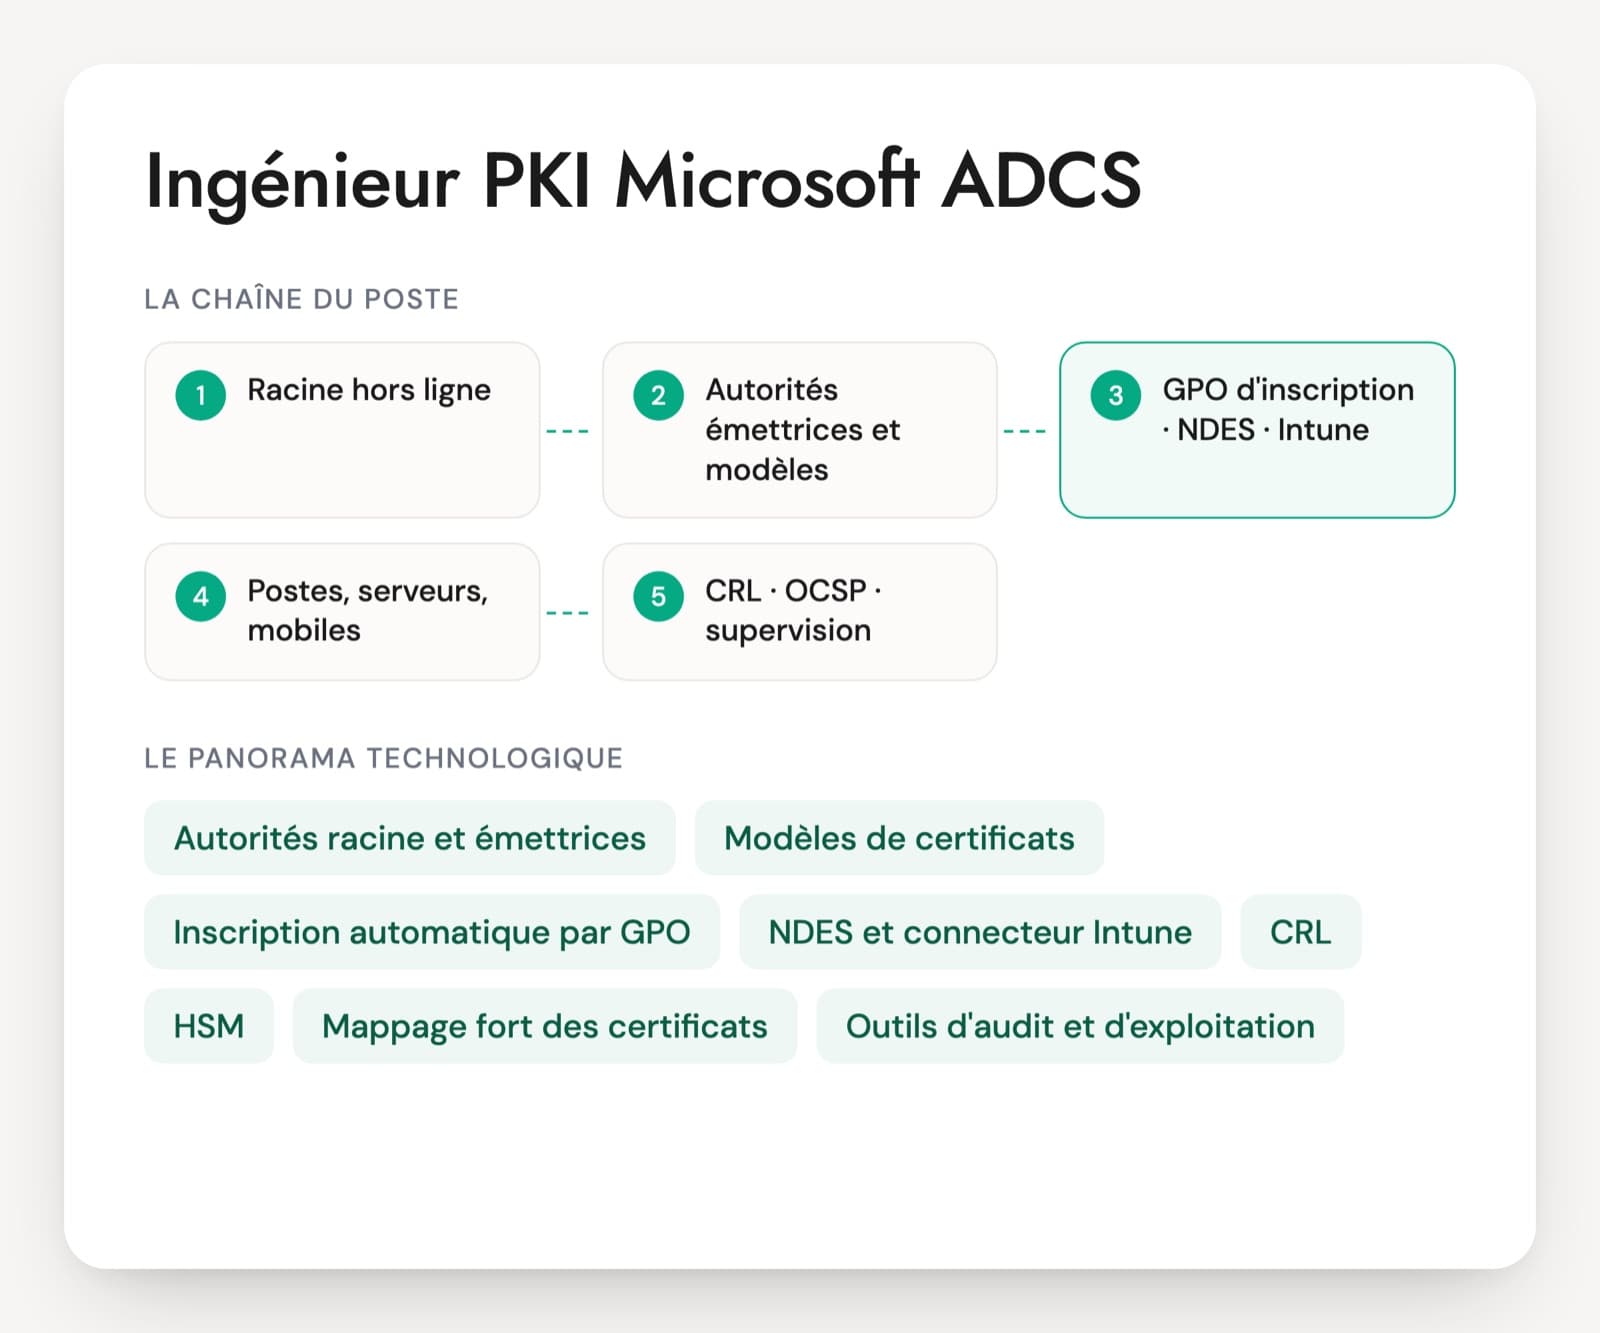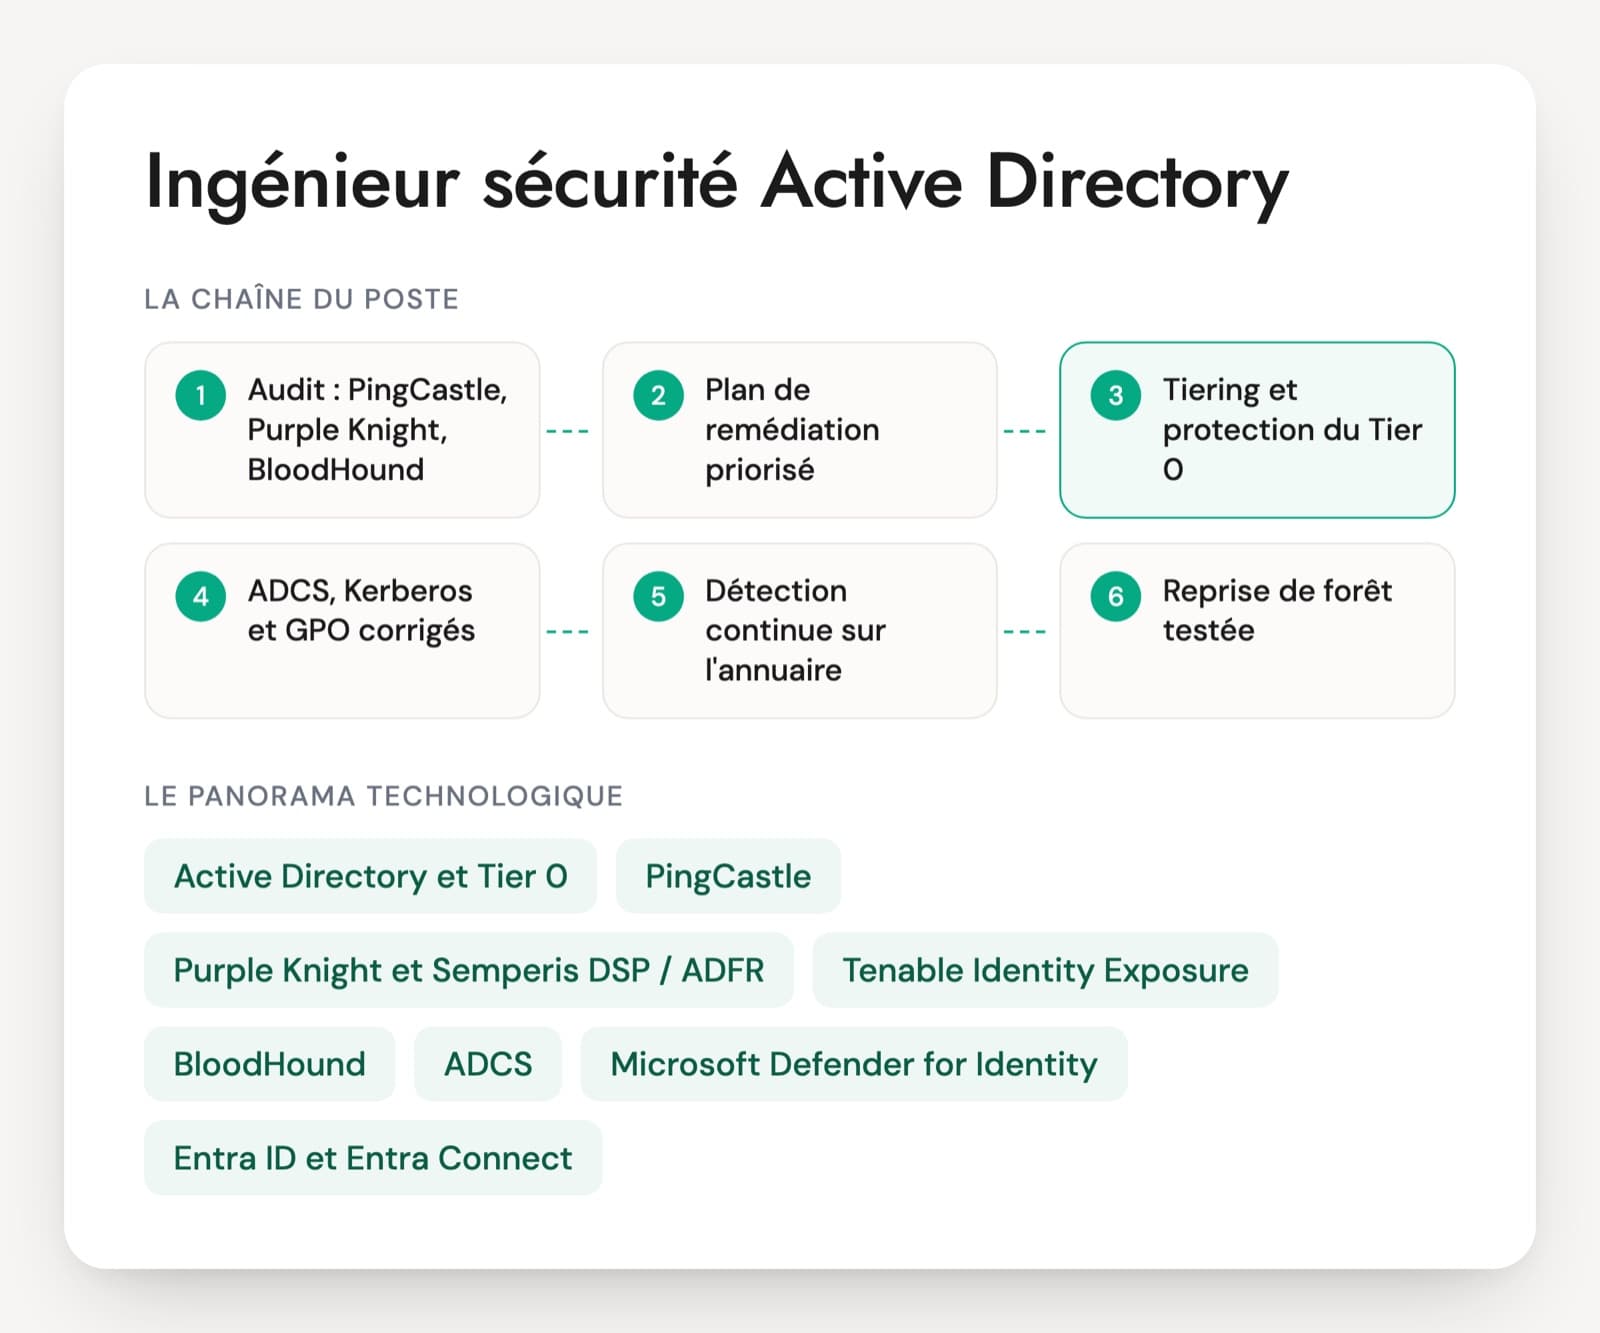
Le besoin d'un ingénieur sécurité Active Directory naît souvent d'un audit sévère, d'un incident ou d'une exigence de conformité. L'annuaire fonctionne, mais il garde vingt ans de délégations, de comptes de service et de réglages hérités. Le poste consiste à réduire cette exposition sans interrompre les connexions : remédiation des constats, mise en place du modèle en tiers, durcissement de l'ADCS, détection avec Defender for Identity ou Tenable Identity Exposure, plan de reprise de la forêt, souvent avec Semperis.
Deux profils se présentent. L'administrateur AD connaît l'annuaire en profondeur et doit montrer qu'il comprend les attaques qu'il prévient. L'ancien pentester connaît les chemins d'attaque et doit prouver qu'il sait corriger en production, avec des tests d'impact, des propriétaires et des retours arrière. Les deux savent lire un rapport PingCastle, mais seul celui qui a mené une remédiation explique dans quel ordre il a corrigé.
Le récit d'une correction menée jusqu'au bout est attendu, avec ce qui a cassé et comment l'équipe l'a rattrapé. Le PDF contient 30 questions réparties sur six axes, un cas pratique de 20 minutes et une grille de notation.
Outils et périmètre de la sécurité Active Directory
Active Directory et Tier 0
L'annuaire et tout ce qui peut le contrôler : contrôleurs de domaine, groupes privilégiés, PKI, serveur Entra Connect, hyperviseurs et sauvegardes qui hébergent les contrôleurs. Le modèle en tiers, que Microsoft prolonge avec son modèle d'accès d'entreprise, sépare l'administration de ce périmètre du reste du parc.
PingCastle
L'outil d'audit le plus cité dans les offres. Il produit un rapport avec un score de risque par catégorie et des règles détaillées. Racheté par Netwrix en 2024, il existe en édition communautaire gratuite et en éditions payantes.
Purple Knight et Semperis DSP / ADFR
Semperis publie Purple Knight, un outil gratuit d'évaluation de l'exposition. Ses produits payants suivent les changements de l'annuaire avec retour arrière (DSP) et automatisent la reconstruction d'une forêt (ADFR). Les offres qui citent Semperis visent souvent la reprise après incident.
Tenable Identity Exposure
La solution de Tenable qui surveille en continu l'AD et Entra ID, avec des indicateurs d'exposition (mauvaises configurations) et des indicateurs d'attaque (DCSync, Kerberoasting et autres). Utile quand l'équipe veut une alerte au moment où une configuration dangereuse réapparaît.
BloodHound
Le graphe des chemins d'attaque de SpecterOps, en Community Edition ou en Enterprise. En défense, il sert à trouver les points de passage dont la correction coupe le plus de chemins vers le Tier 0, puis à vérifier que la correction a fonctionné.
ADCS
Les services de certificats de Microsoft. Des modèles mal configurés ou une inscription web non protégée donnent un accès direct au domaine, ce qui explique les catégories ESC citées dans les rapports. L'autorité de certification fait partie du Tier 0.
Microsoft Defender for Identity
La détection d'attaques sur l'annuaire, intégrée à Defender XDR. Les capteurs se posent sur les contrôleurs de domaine et sur les serveurs ADCS, AD FS et Entra Connect. Sans les bons réglages d'audit et d'exclusion, les alertes manquent ou débordent.
Entra ID et Entra Connect
Le côté cloud de l'identité. Le serveur de synchronisation relie l'annuaire au tenant et doit être protégé comme un contrôleur de domaine. Les rôles d'administration du tenant se protègent avec des comptes cloud, PIM et l'accès conditionnel.
Guides et outils de l'ANSSI
L'ANSSI publie des points de contrôle Active Directory et l'outil de collecte ORADAD. Ils servent de base commune aux audits menés en France, en complément des outils commerciaux.
Le poste se situe entre l'équipe qui administre l'annuaire et l'équipe sécurité. L'ingénieur sécurité Active Directory n'a pas toujours les droits pour appliquer lui-même les changements : il prépare, teste et fait valider, puis les administrateurs déploient. Les missions durent souvent plusieurs mois, le temps de dérouler un plan de remédiation et d'installer le modèle en tiers. Une partie du travail est de la conduite du changement auprès des administrateurs, dont les habitudes changent. Il doit aussi connaître Entra ID, car la plupart des annuaires sont aujourd'hui hybrides.
Les compétences qu'un ingénieur sécurité AD doit démontrer
- Audit et priorisation des constats
- Modèle en tiers et protection du Tier 0
- Durcissement ADCS, Kerberos et GPO
- Détection des attaques sur l'annuaire
- Sécurité de l'identité hybride
- Reprise de forêt et gestion d'une compromission
Cinq situations à soumettre à un ingénieur sécurité AD
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Premier PingCastle sur un domaine jamais audité : un score de risque élevé et une soixantaine de règles en rouge. Comment bâtissez-vous le plan de remédiation des six prochains mois ?
Une bonne réponseIl classe les constats selon leur effet sur les chemins vers le Tier 0 plutôt que selon l'ordre du rapport. Viennent d'abord ce qui ouvre un accès direct aux droits du domaine : comptes privilégiés avec SPN, délégation sans contrainte hors contrôleurs, ACL dangereuses sur les objets d'administration, GPO modifiables par des non-administrateurs, modèles de certificats à risque. Puis l'hygiène (objets obsolètes, anciens systèmes), puis l'architecture (tiering). Chaque action a un propriétaire, une date et un test d'impact avant changement. Il relance l'outil chaque mois et croise avec BloodHound.
Signal d'alerteViser le score pour lui-même, ou tout corriger d'un coup sur les contrôleurs de domaine sans mesurer l'impact.
Question 2 · senior
Vous déployez le modèle en tiers. Comment empêchez-vous techniquement un compte Tier 0 d'ouvrir une session sur un poste de travail ?
Une bonne réponsePar GPO, des droits d'interdiction d'ouverture de session (locale, Bureau à distance, en tant que service et tâche) pour les groupes Tier 0 sur les serveurs et postes des autres niveaux. En complément, des stratégies et silos d'authentification Kerberos limitent les machines depuis lesquelles ces comptes obtiennent un ticket, avec le blindage Kerberos activé, et les comptes passent dans Protected Users après test. Il déploie par étapes et prévoit un compte de secours.
Signal d'alerteUne consigne écrite aux administrateurs, ou des restrictions appliquées d'un coup sans compte de secours.
Question 3 · senior
Un audit relève plusieurs modèles de certificats ADCS à risque (ESC1, ESC8). Comment menez-vous la correction sans couper les services qui en dépendent ?
Une bonne réponseIl inventorie les modèles publiés, qui peut s'y inscrire et quels certificats ont été émis récemment. Pour ESC1, il retire la possibilité de fournir le sujet dans la demande ou impose une approbation, et restreint les droits d'inscription. Pour ESC8, il désactive l'inscription web si elle ne sert pas, sinon il impose HTTPS avec la protection étendue de l'authentification. La CA est traitée comme du Tier 0. Il vérifie avec un outil de contrôle (Locksmith, PingCastle) et tient compte du mappage fort des certificats imposé par Microsoft depuis 2025.
Signal d'alerteDépublier les modèles sans savoir qui les utilise, ou laisser la CA administrée par l'équipe serveurs ordinaire.
Question 4 · confirmé
Vous déployez Microsoft Defender for Identity. Comment rendez-vous ses alertes exploitables par le SOC dès le premier mois ?
Une bonne réponseDes capteurs sur tous les contrôleurs de domaine, et aussi sur les serveurs ADCS, AD FS et Entra Connect. Les stratégies d'audit avancées et l'audit des objets que l'outil exige sont configurés, sinon des détections manquent. Les comptes sensibles et des comptes leurres sont étiquetés, les scanners de vulnérabilités et outils d'administration connus sont exclus de façon ciblée, et une procédure par type d'alerte est écrite avec le SOC.
Signal d'alerteUn capteur sur un seul contrôleur, ou aucun réglage des audits ni des exclusions.
Question 5 · senior
Le serveur Entra Connect est administré par l'équipe Microsoft 365 comme un serveur ordinaire. Pourquoi est-ce un risque, et que changez-vous ?
Une bonne réponseAvec la synchronisation des hachages de mots de passe, son compte de connexion à l'AD a des droits de réplication des secrets, et le serveur peut écrire dans Entra ID. Le compromettre revient à compromettre l'AD et le tenant. Il le classe en Tier 0 : administrateurs Tier 0 uniquement, durcissement, accès depuis les postes d'administration, capteur de détection, périmètre de synchronisation limité, et il évalue le passage à Entra Cloud Sync quand les fonctions utilisées le permettent.
Signal d'alerteLe considérer comme un simple serveur applicatif, administré par le support.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Les questions fréquentes sur la sécurité Active Directory
Quelle différence entre un ingénieur Active Directory et un ingénieur sécurité Active Directory ?
L'ingénieur Active Directory fait tourner l'annuaire : réplication, comptes, GPO, migrations, synchronisation avec Entra ID. L'ingénieur sécurité Active Directory réduit son exposition aux attaques : remédiation des audits, modèle en tiers, ADCS, détection et reprise de forêt. Le second doit connaître le travail du premier, sinon ses recommandations cassent la production. Dans une petite équipe, une seule personne peut porter les deux rôles.
Un ancien pentester fait-il un bon ingénieur sécurité Active Directory ?
Il comprend vite les chemins d'attaque et sait lire BloodHound, ce qui aide à prioriser. Il lui manque parfois l'expérience de la production : tester l'impact d'un changement, négocier avec les équipes applicatives, revenir en arrière. Une question sur une correction qui a cassé un service, et sur la façon dont il l'a rattrapée, le révèle. S'il n'a jamais corrigé lui-même, un binôme avec un administrateur s'impose.
Quel test technique est donné à un ingénieur sécurité Active Directory ?
À partir d'un extrait de rapport PingCastle anonymisé avec une quinzaine de constats, la personne bâtit un plan sur trois mois. En vingt minutes, on voit s'il priorise selon les chemins vers le Tier 0, s'il pense aux tests d'impact et s'il sait ce qui demande une coupure. Attaquer un annuaire de test n'a pas sa place : ce n'est pas le métier recherché.
Les outils gratuits suffisent-ils pour démarrer la sécurisation de l'annuaire ?
Pour un premier état des lieux, oui. PingCastle en édition communautaire, Purple Knight, BloodHound Community Edition et ORADAD donnent déjà une vision détaillée. Les outils payants apportent la surveillance en continu, la détection et l'automatisation de la reprise. Un bon candidat sait commencer avec les outils gratuits et justifier l'achat d'un outil par un besoin précis.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.