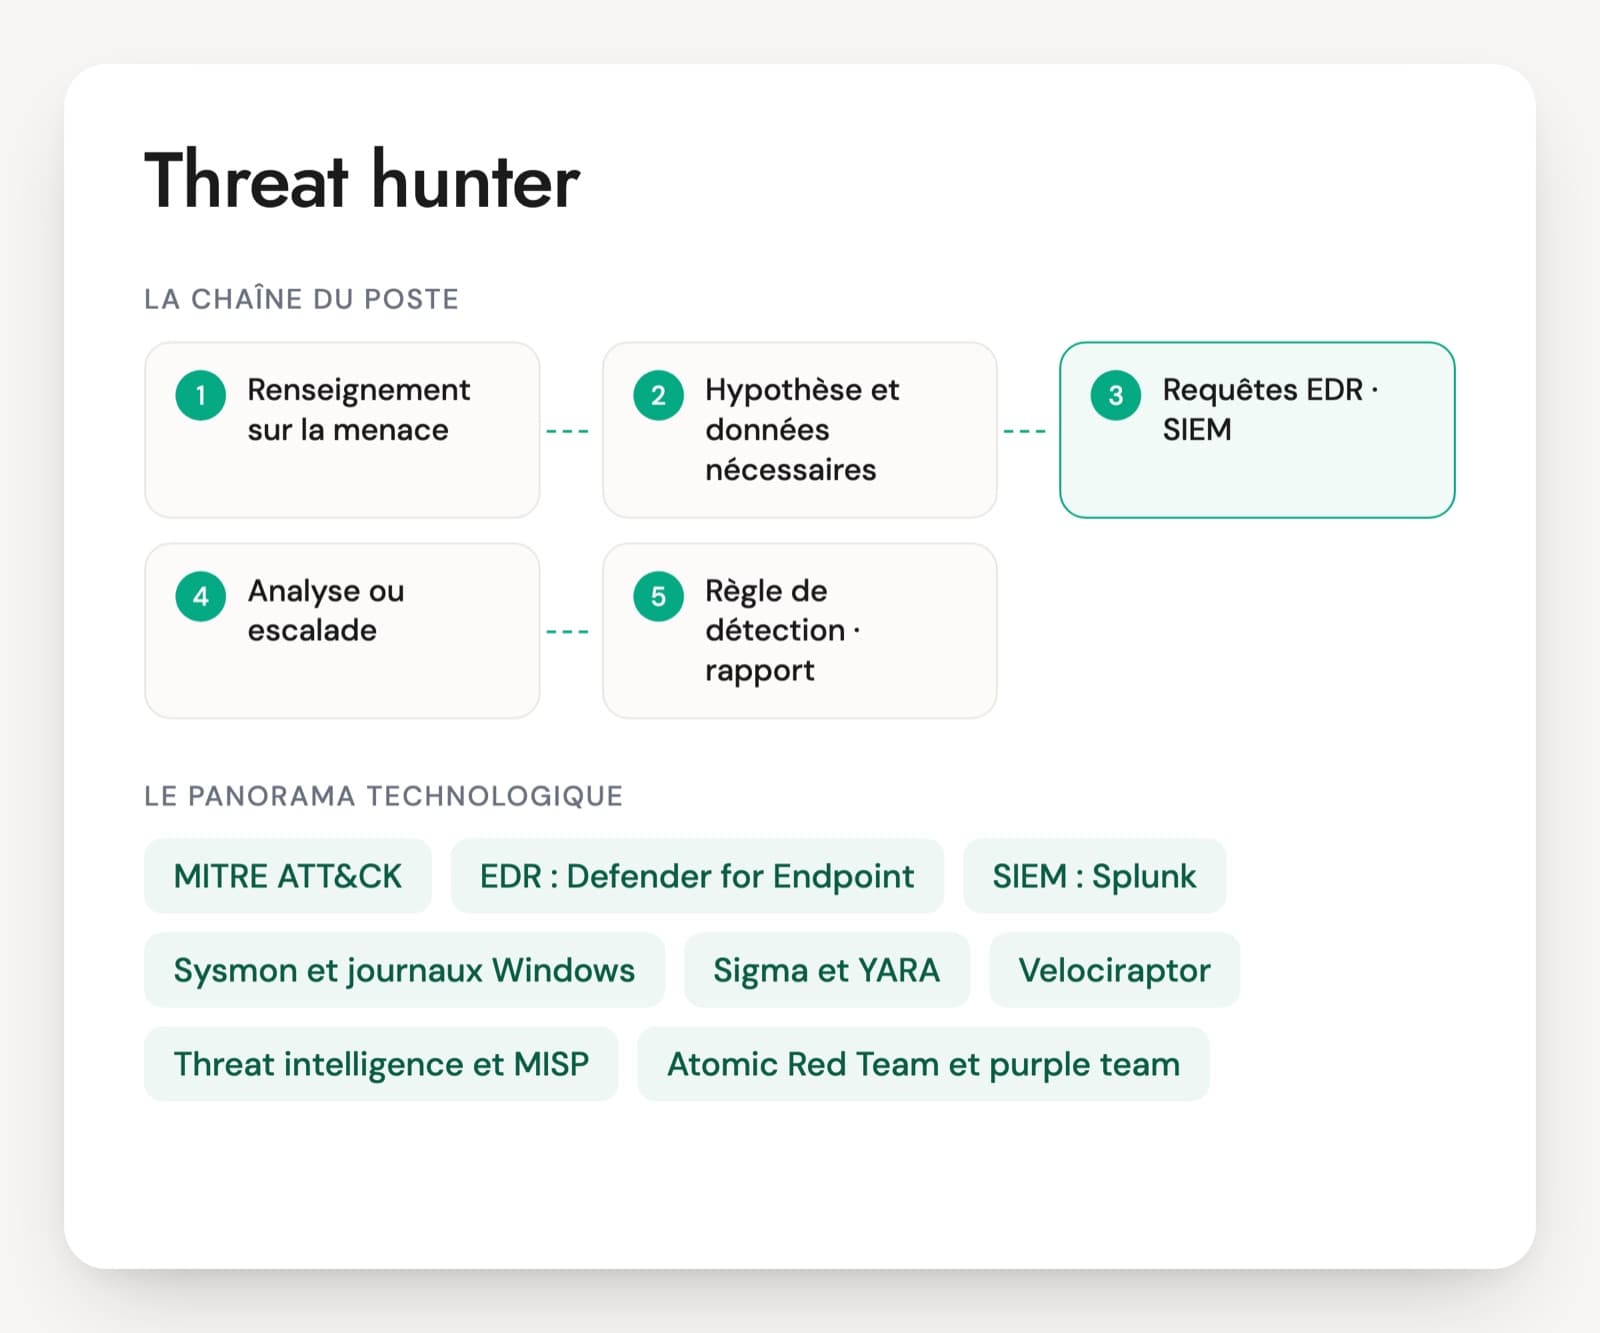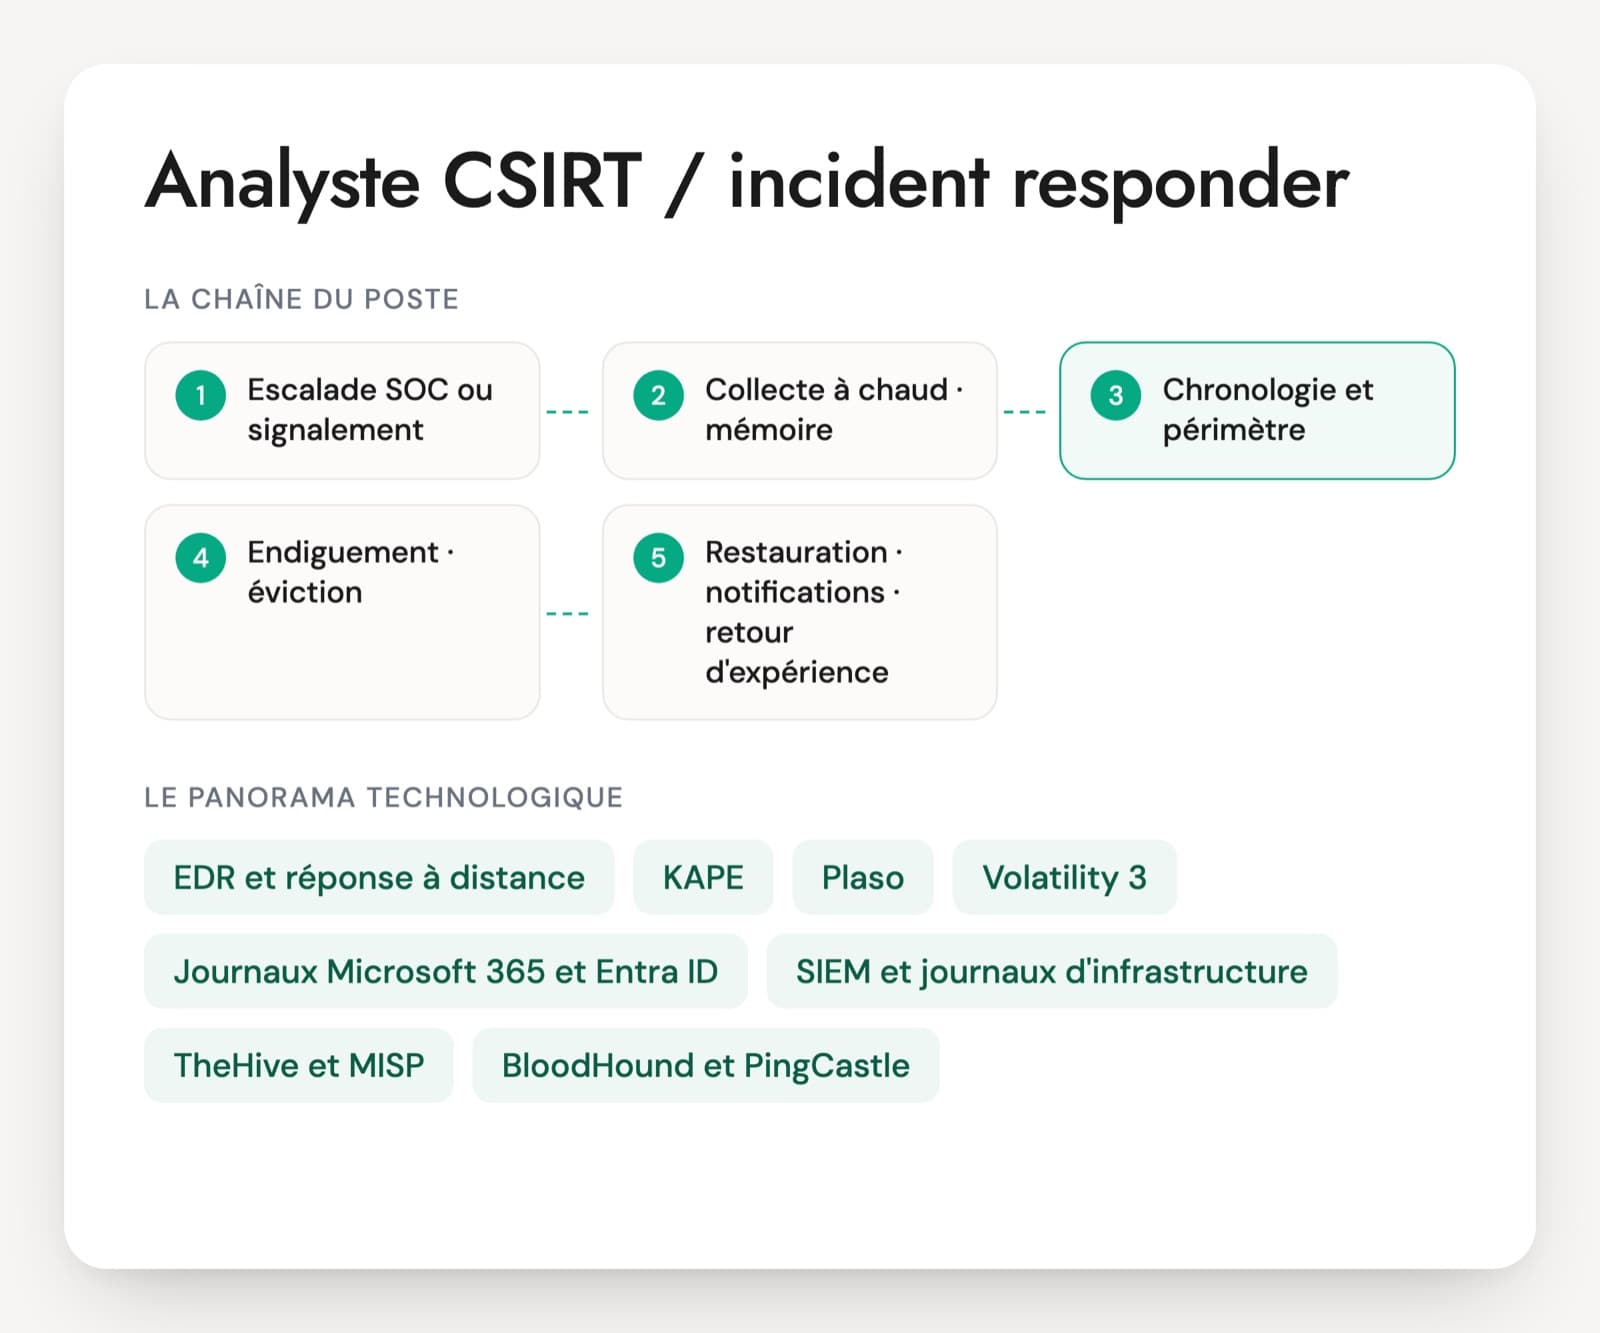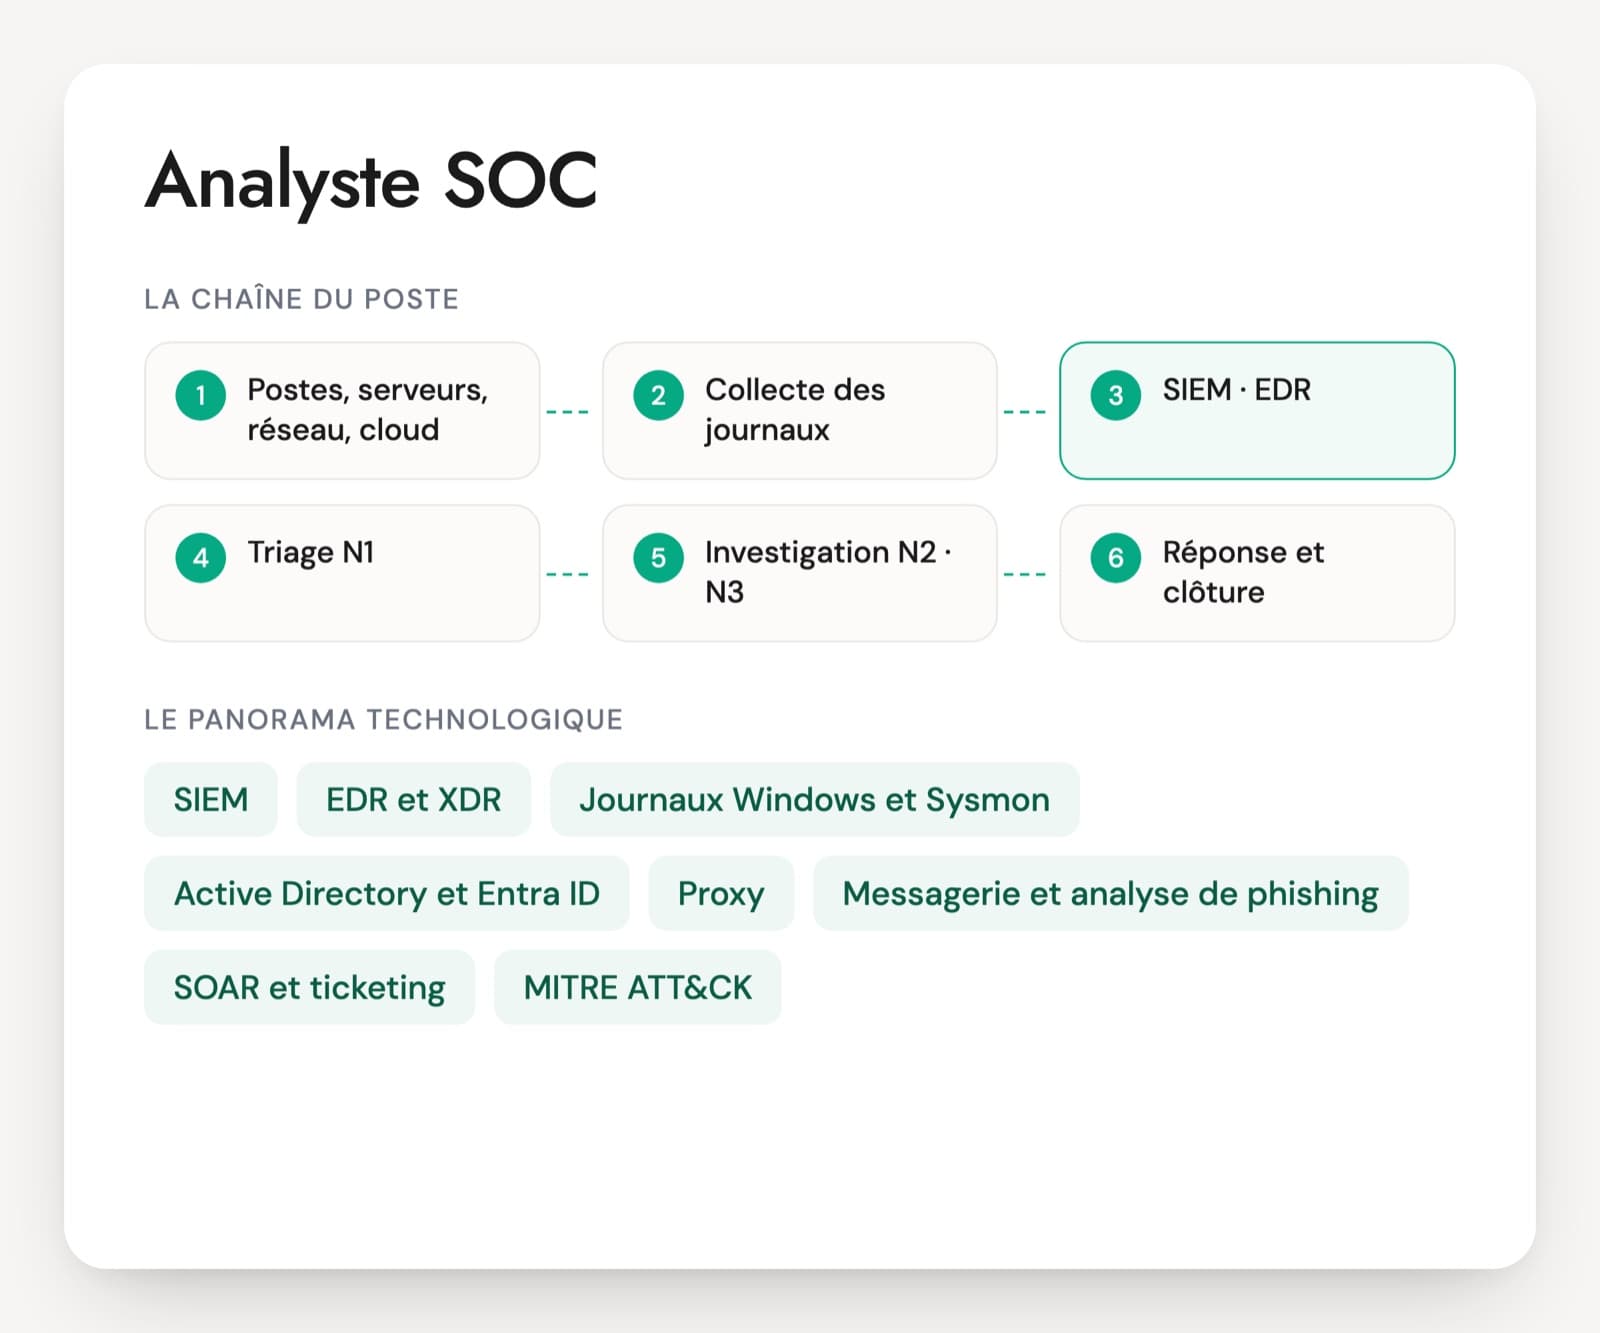
Un analyste SOC passe ses journées dans la file d'alertes. Il qualifie ce que remontent le SIEM et l'EDR, mène les premières investigations et escalade ce qui ressemble à une vraie compromission. Les postes se découpent en niveaux : le N1 trie et documente, le N2 investigue et contient, le N3 prend les incidents complexes et la chasse aux menaces. Les questions d'entretien d'un analyste SOC partent du niveau visé et des outils en place.
Le CV situe mal le niveau. Beaucoup de candidats citent Splunk, Sentinel ou CrowdStrike après les avoir vus en formation. La différence apparaît sur un cas concret : un arbre de processus à lire, un événement 4624 à interpréter, une requête à écrire en direct, un ticket d'escalade à rédiger. Un analyste qui a tenu des quarts parle de faux positifs corrigés, de passations et d'alertes remontées en pleine nuit.
Le rythme du poste se discute tôt : SOC en 24x7 avec rotation, astreintes ou horaires de bureau, délais de prise en charge. Un N1 qui sort de formation convient à un SOC qui l'encadre. Un N2 seul de nuit doit déjà savoir contenir un poste compromis. Le PDF reprend l'entretien complet, avec 30 questions sur six axes, un cas de 20 minutes et une grille de 1 à 4.
Les outils qu'un analyste SOC ouvre pendant son quart
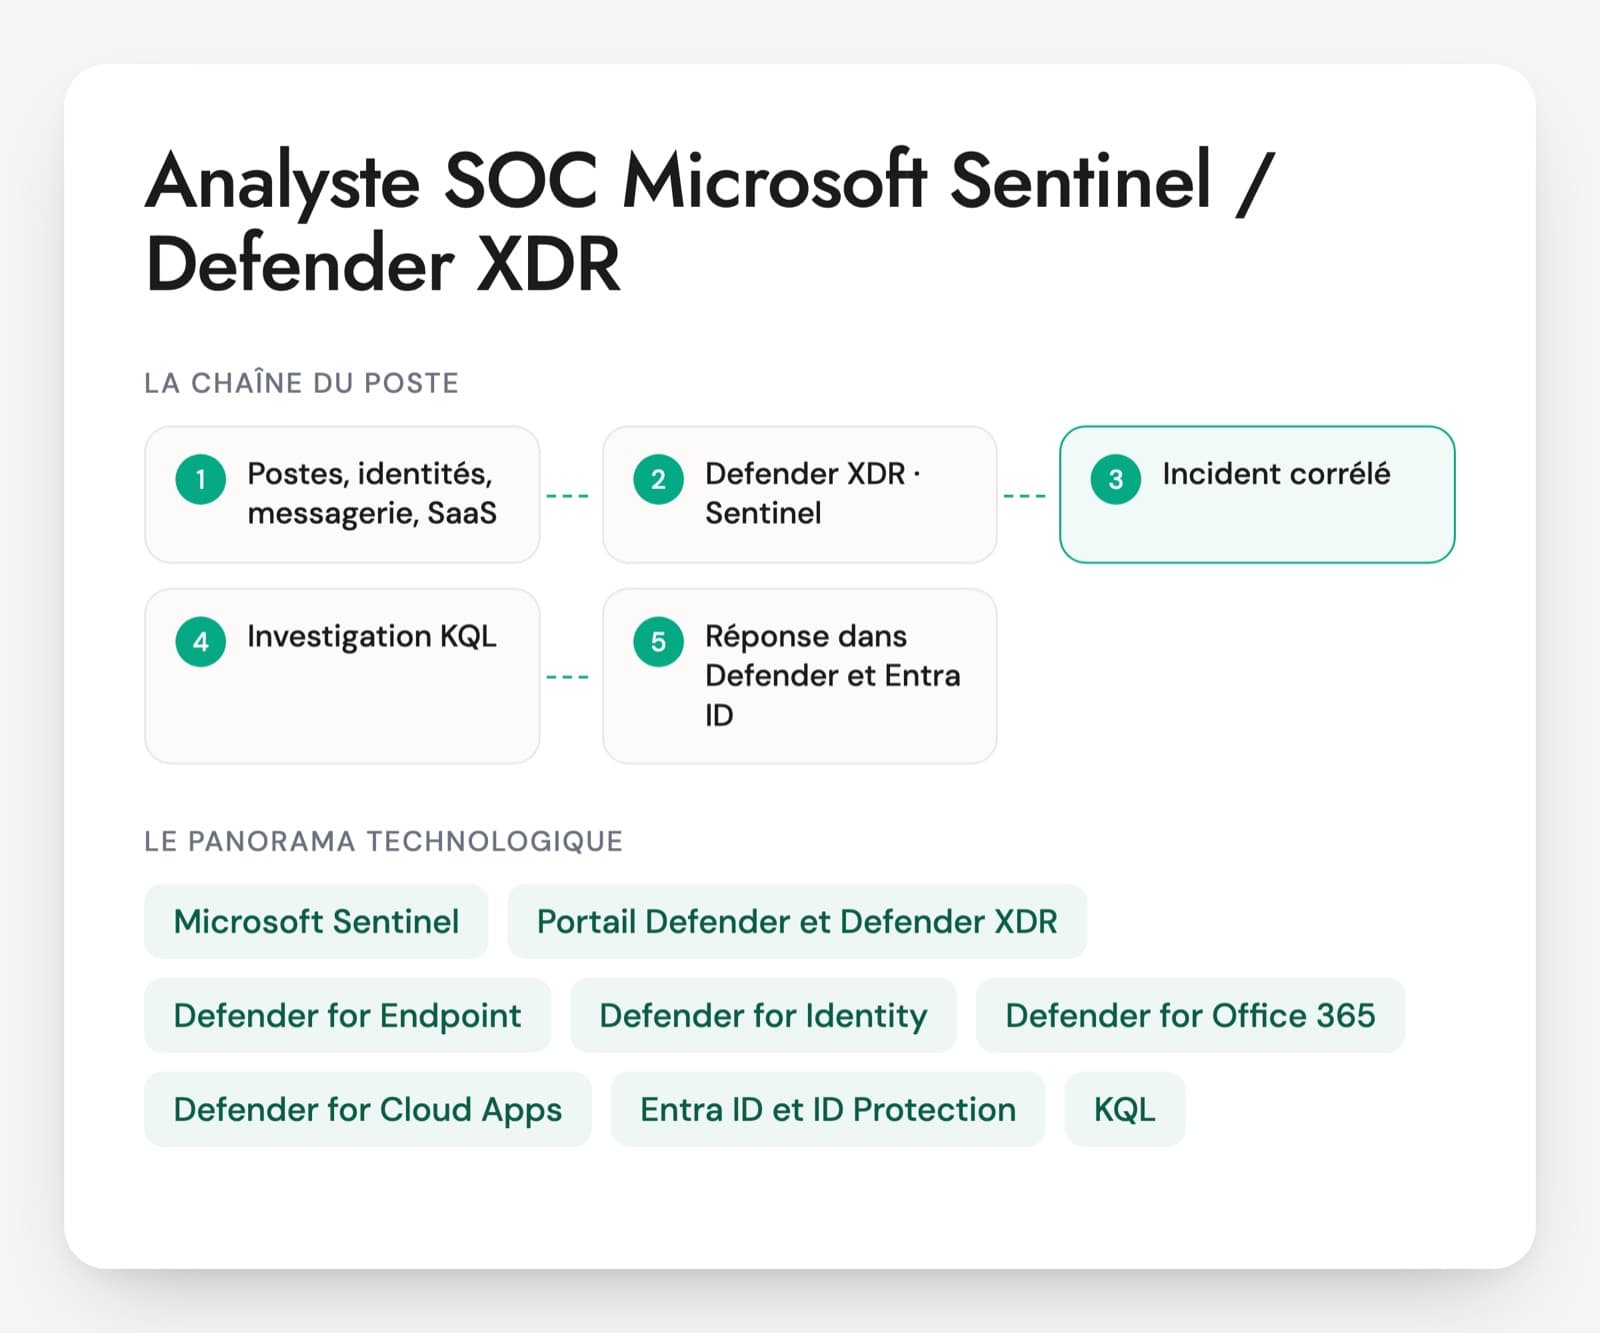
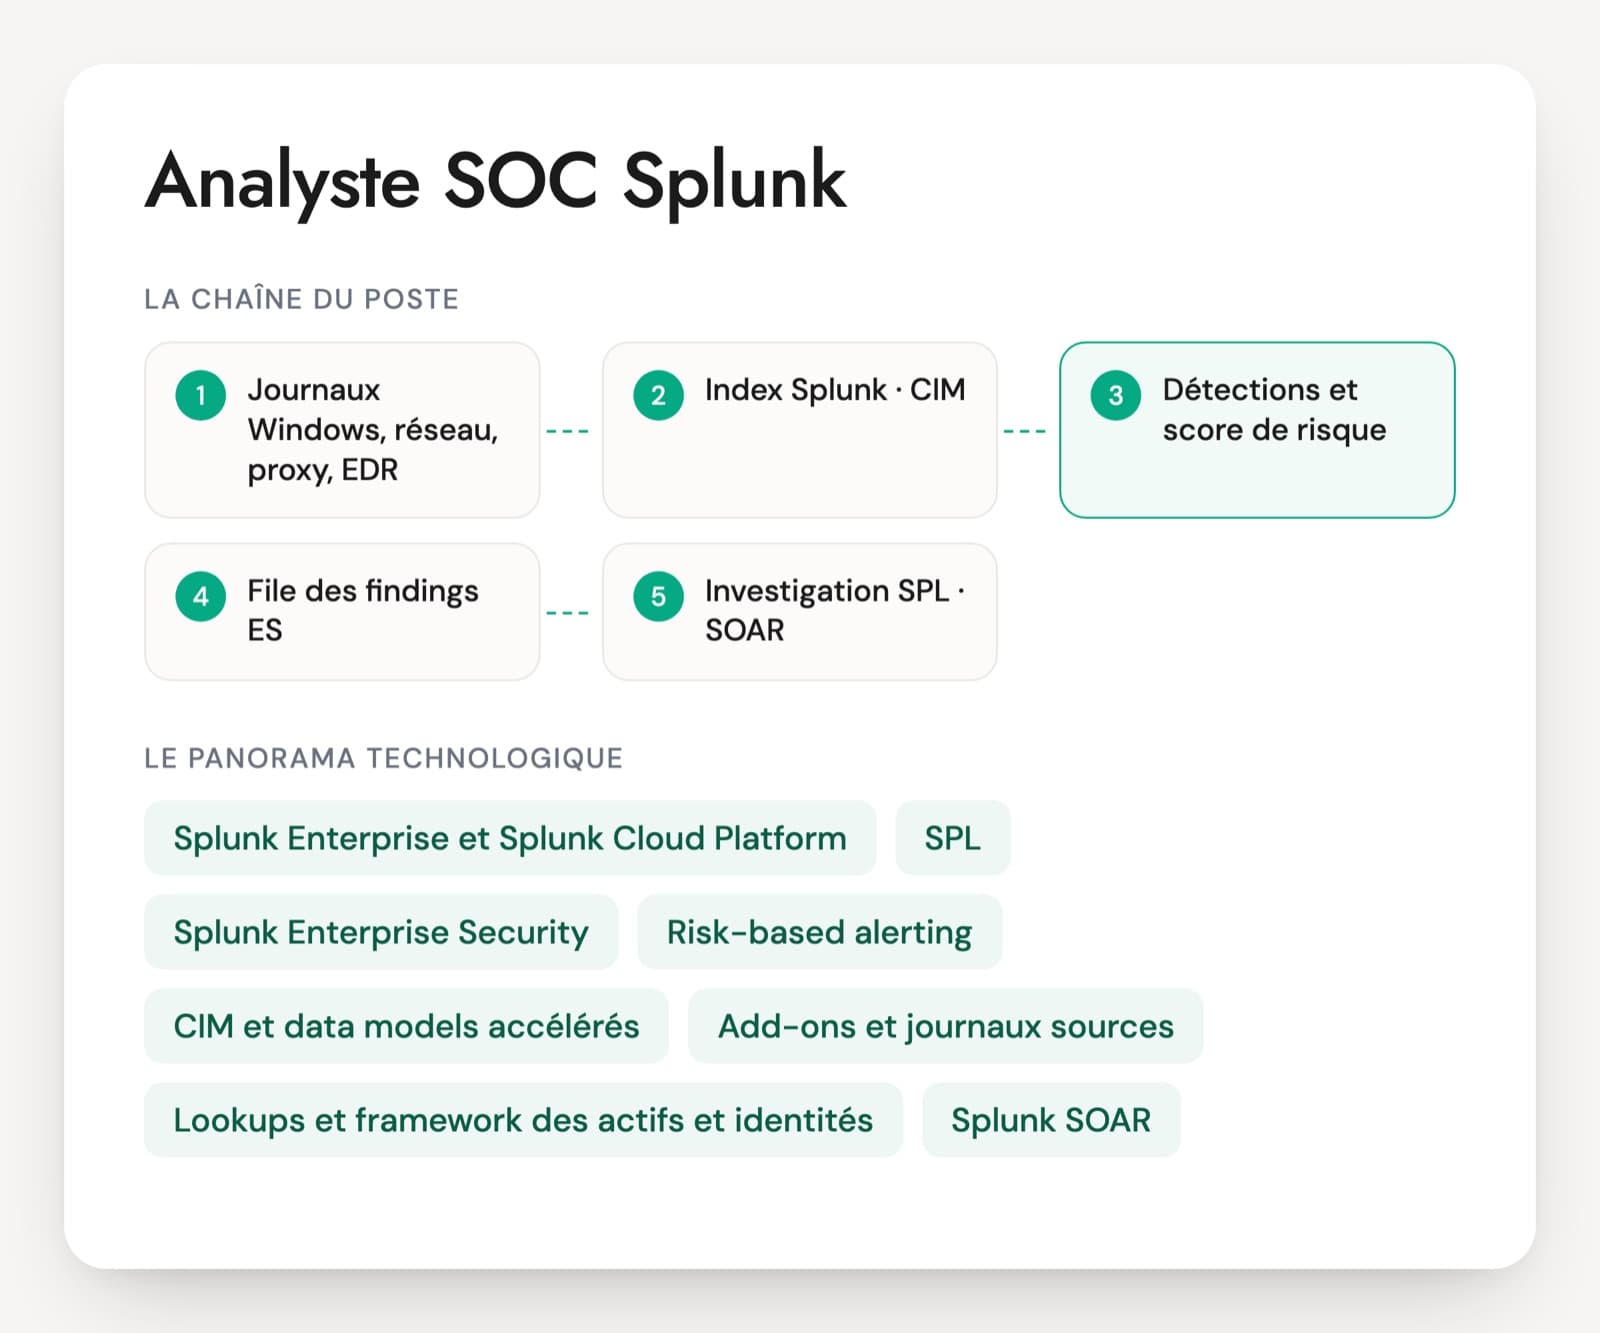
SIEM (Splunk, Microsoft Sentinel, QRadar, Google SecOps)
Le SIEM centralise les journaux des postes, serveurs, pare-feu, proxy et applications cloud, et déclenche les alertes à partir de règles de corrélation. Chaque outil a son langage de requête : SPL pour Splunk, KQL pour Sentinel, AQL pour QRadar. Un analyste qui en maîtrise un apprend l'autre en quelques semaines, à condition de savoir filtrer, regrouper et compter.
EDR et XDR (CrowdStrike Falcon, Defender for Endpoint, SentinelOne, Cortex XDR)
L'agent installé sur les postes et les serveurs. Il montre l'arbre des processus, les lignes de commande, les connexions réseau et les fichiers écrits, et permet d'isoler une machine à distance. La plupart des investigations de N2 se passent dans cette console.
Journaux Windows et Sysmon
Les événements de sécurité Windows (4624 pour une ouverture de session, 4625 pour un échec, 4688 pour un processus créé, 4769 pour un ticket Kerberos) et ceux de Sysmon, plus détaillés. Savoir les lire sans moteur de recherche est un bon indicateur du niveau réel.
Active Directory et Entra ID
L'annuaire est la cible de la plupart des attaques internes : vol d'identifiants, Kerberoasting, ajout à un groupe privilégié. Côté cloud, Entra ID porte les connexions à Microsoft 365. L'analyste n'administre pas l'annuaire, il doit en comprendre les journaux.
Proxy, DNS, pare-feu et NDR
Les journaux réseau montrent ce que le poste a contacté : un domaine récent, une connexion régulière vers un serveur de commande, un transfert massif vers un stockage cloud. Une sonde NDR ajoute l'analyse du trafic interne entre machines.
Messagerie et analyse de phishing
Le phishing reste la première source d'alertes signalées par les utilisateurs. L'analyste lit les en-têtes, les résultats SPF, DKIM et DMARC, analyse les liens dans un bac à sable et retrouve les autres destinataires du même message.
SOAR et ticketing (Cortex XSOAR, Splunk SOAR, TheHive)
Le SOAR automatise l'enrichissement des alertes et certaines actions de réponse à partir de playbooks. Le ticket garde la trace de l'investigation. La qualité de ce qu'un analyste y écrit compte autant que sa technique, parce que le N2 et le client le lisent.
MITRE ATT&CK
Le référentiel public des tactiques et techniques d'attaque, utilisé pour étiqueter les détections et décrire un incident. Un bon analyste s'en sert pour chercher l'étape d'avant et l'étape d'après, au lieu de seulement citer l'identifiant d'une technique.
Le poste change selon l'organisation du SOC. Dans un SOC interne, l'analyste connaît le parc, les comptes de service et les administrateurs, ce qui accélère la qualification. Dans un SOC managé par un prestataire, il suit plusieurs clients aux outils parfois différents et travaille sous contrat de service, avec des délais de prise en charge mesurés. Les offres demandent souvent un niveau précis (N1, N2, N3), un SIEM et un EDR nommés, parfois un rythme en 24x7 ou des astreintes, et certaines un profil habilitable. Les certifications éditeur (Microsoft SC-200, Splunk Certified Cybersecurity Defense Analyst) montrent une familiarité avec l'outil. Le raisonnement d'investigation se vérifie en entretien, sur des cas.
Les compétences d'un analyste SOC à contrôler, du N1 au N3
- Triage et qualification des alertes
- Lecture des journaux Windows et Active Directory
- Analyse réseau, proxy, DNS et phishing
- Requêtes SIEM et corrélation
- Investigation EDR et confinement
- Escalade, ticket et passation de quart
Cinq mises en situation pour un analyste SOC
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · N1 à N2
Votre file affiche 40 alertes au début du quart, dont une exécution PowerShell encodée sur un poste de la comptabilité. Comment décidez-vous de l'ordre de traitement ?
Une bonne réponseIl croise la criticité de la règle avec la valeur de l'actif et du compte, regroupe les alertes qui touchent le même poste ou le même utilisateur, et passe d'abord ce qui indique une exécution réussie avant les tentatives bloquées. Pour le PowerShell encodé, il décode la chaîne Base64 (en UTF-16LE), regarde le processus parent (un winword.exe parent est très suspect) et les connexions réseau qui suivent.
Signal d'alerteTraiter dans l'ordre d'arrivée, ou fermer l'alerte PowerShell comme faux positif « parce qu'elle sonne tout le temps » sans avoir décodé la commande.
Question 2 · N2
L'EDR montre winword.exe qui lance powershell.exe, lequel télécharge un fichier dans AppData. Comment menez-vous l'investigation sur ce poste ?
Une bonne réponseIl remonte l'arbre de processus jusqu'au document et à son origine (pièce jointe, lien, téléchargement), lit la ligne de commande, examine le fichier récupéré (hachage, signature, réputation) et les connexions réseau. Il cherche une persistance (entrées Run du registre, tâches planifiées, services), vérifie si d'autres postes ont reçu le même document, isole le poste si l'exécution est confirmée et collecte les éléments avant tout nettoyage.
Signal d'alerteUn scan antivirus puis la clôture du ticket, ou une réinstallation immédiate du poste qui détruit les traces.
Question 3 · N2
Sur un serveur, vous voyez des événements 4624 de type 3 venant d'un poste utilisateur, puis un événement 7045. Que racontent ces journaux ?
Une bonne réponseLe 4624 de type 3 est une ouverture de session réseau, par exemple un accès SMB. Le 7045, dans le journal System, signale l'installation d'un service. Ensemble, c'est le schéma d'une exécution à distance de type PsExec, qui copie un binaire sur le partage ADMIN$ et le lance comme service. Il vérifie le compte utilisé, le nom et le chemin du service, si un outil d'administration explique la séquence, et si elle se répète sur d'autres serveurs.
Signal d'alerteLire le 4624 comme une ouverture de session interactive, ou ne pas savoir à quoi correspond un 7045.
Question 4 · N1
Un utilisateur signale un e-mail avec un lien vers une fausse page de connexion Microsoft 365. Comment l'analysez-vous, et que faites-vous si d'autres l'ont reçu ?
Une bonne réponseIl lit les en-têtes (Return-Path, chaîne Received, résultats SPF, DKIM et DMARC), analyse le lien dans un bac à sable ou un service de réputation sans cliquer depuis son poste, puis cherche les autres destinataires dans les journaux de messagerie et les clics dans ceux du proxy. Il fait purger le message et bloquer le domaine. Pour chaque personne qui a saisi son mot de passe : réinitialisation, révocation des sessions et contrôle des méthodes MFA ajoutées.
Signal d'alerteOuvrir le lien depuis son poste de travail, ou traiter le seul signalement sans chercher les autres destinataires.
Question 5 · N2
Écrivez, dans le langage de votre SIEM, une recherche qui sort les comptes ayant plus de 20 échecs de connexion suivis d'un succès dans l'heure.
Une bonne réponseUn filtre sur les échecs (4625) et les succès (4624) ou sur la table d'authentification, un regroupement par compte et par source sur une fenêtre d'une heure, le comptage des échecs et une condition sur un succès postérieur. En SPL avec stats, en KQL avec summarize et countif, en AQL avec GROUP BY. Il nomme les champs utilisés et signale le piège du password spraying, qui produit peu d'échecs par compte mais beaucoup de comptes depuis une même source.
Signal d'alerteUne recherche sans fenêtre de temps lancée sur tout l'historique, ou l'incapacité à écrire un regroupement sans l'interface graphique.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Analyste SOC, les questions qui reviennent
Quelle différence entre un analyste SOC N1, N2 et N3 ?
Le N1 surveille la file, qualifie les alertes selon les procédures et escalade avec un ticket propre. Le N2 reprend les cas escaladés, investigue dans le SIEM et l'EDR, contient un poste ou un compte et propose des réglages de règles. Le N3 traite les incidents complexes, chasse les menaces sans alerte de départ et encadre souvent les autres niveaux. Les frontières varient d'un SOC à l'autre, et l'offre doit dire ce que la personne décide seule.
Quelles certifications comptent sur le CV d'un analyste SOC ?
Les certifications éditeur indiquent une pratique d'un outil précis : Microsoft SC-200 pour Sentinel et Defender, Splunk Certified Cybersecurity Defense Analyst pour Splunk. Des certifications plus générales comme CompTIA CySA+ ou GIAC GCIH couvrent la détection et la réponse aux incidents. Aucune ne remplace un cas d'investigation fait en entretien. Un candidat sans certification qui lit correctement un arbre de processus vaut mieux qu'un profil certifié qui ne sait pas interpréter un 4624.
Quel test technique est donné à un analyste SOC ?
Une investigation courte sur des données préparées fonctionne bien : un export d'alertes, quelques lignes de journaux Windows, un extrait de proxy et un arbre de processus. Le candidat qualifie, dit ce qu'il cherche ensuite et rédige le ticket d'escalade. Trente à quarante-cinq minutes suffisent. Un N2 écrit en plus une requête dans le langage du SIEM en place. Les QCM de culture générale sur les ports et les protocoles apprennent peu.
Faut-il exiger le SIEM et l'EDR déjà en place dans le SOC ?
Pour un N1, non : les concepts se transposent et l'outil s'apprend en quelques semaines si la personne sait filtrer, regrouper et lire un journal. Pour un N2 ou un N3 qui doit être autonome vite, l'expérience du même SIEM fait gagner du temps sur les requêtes et les règles. Dans tous les cas, écrire une requête et commenter une console fait la différence : une ligne Splunk ou Sentinel sur un CV ne dit pas à quelle profondeur l'outil a servi.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.