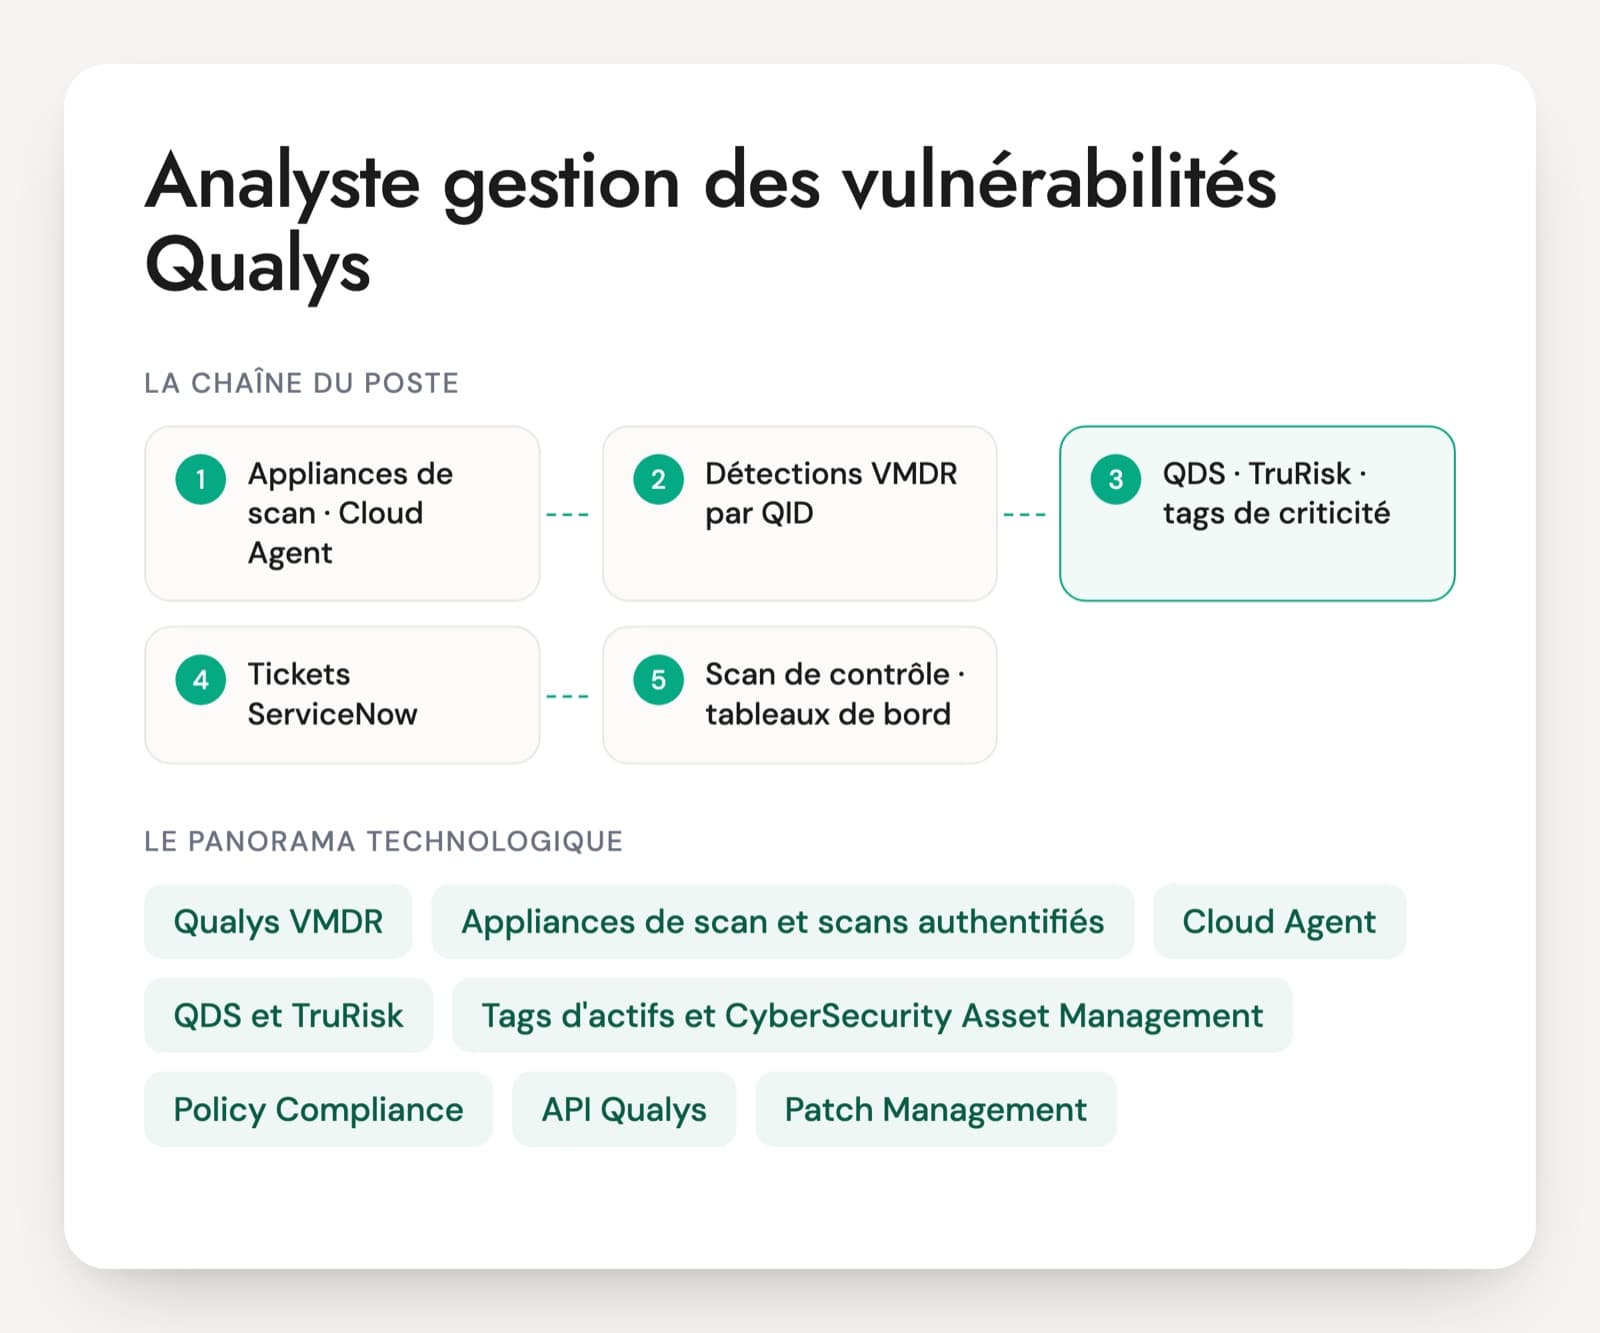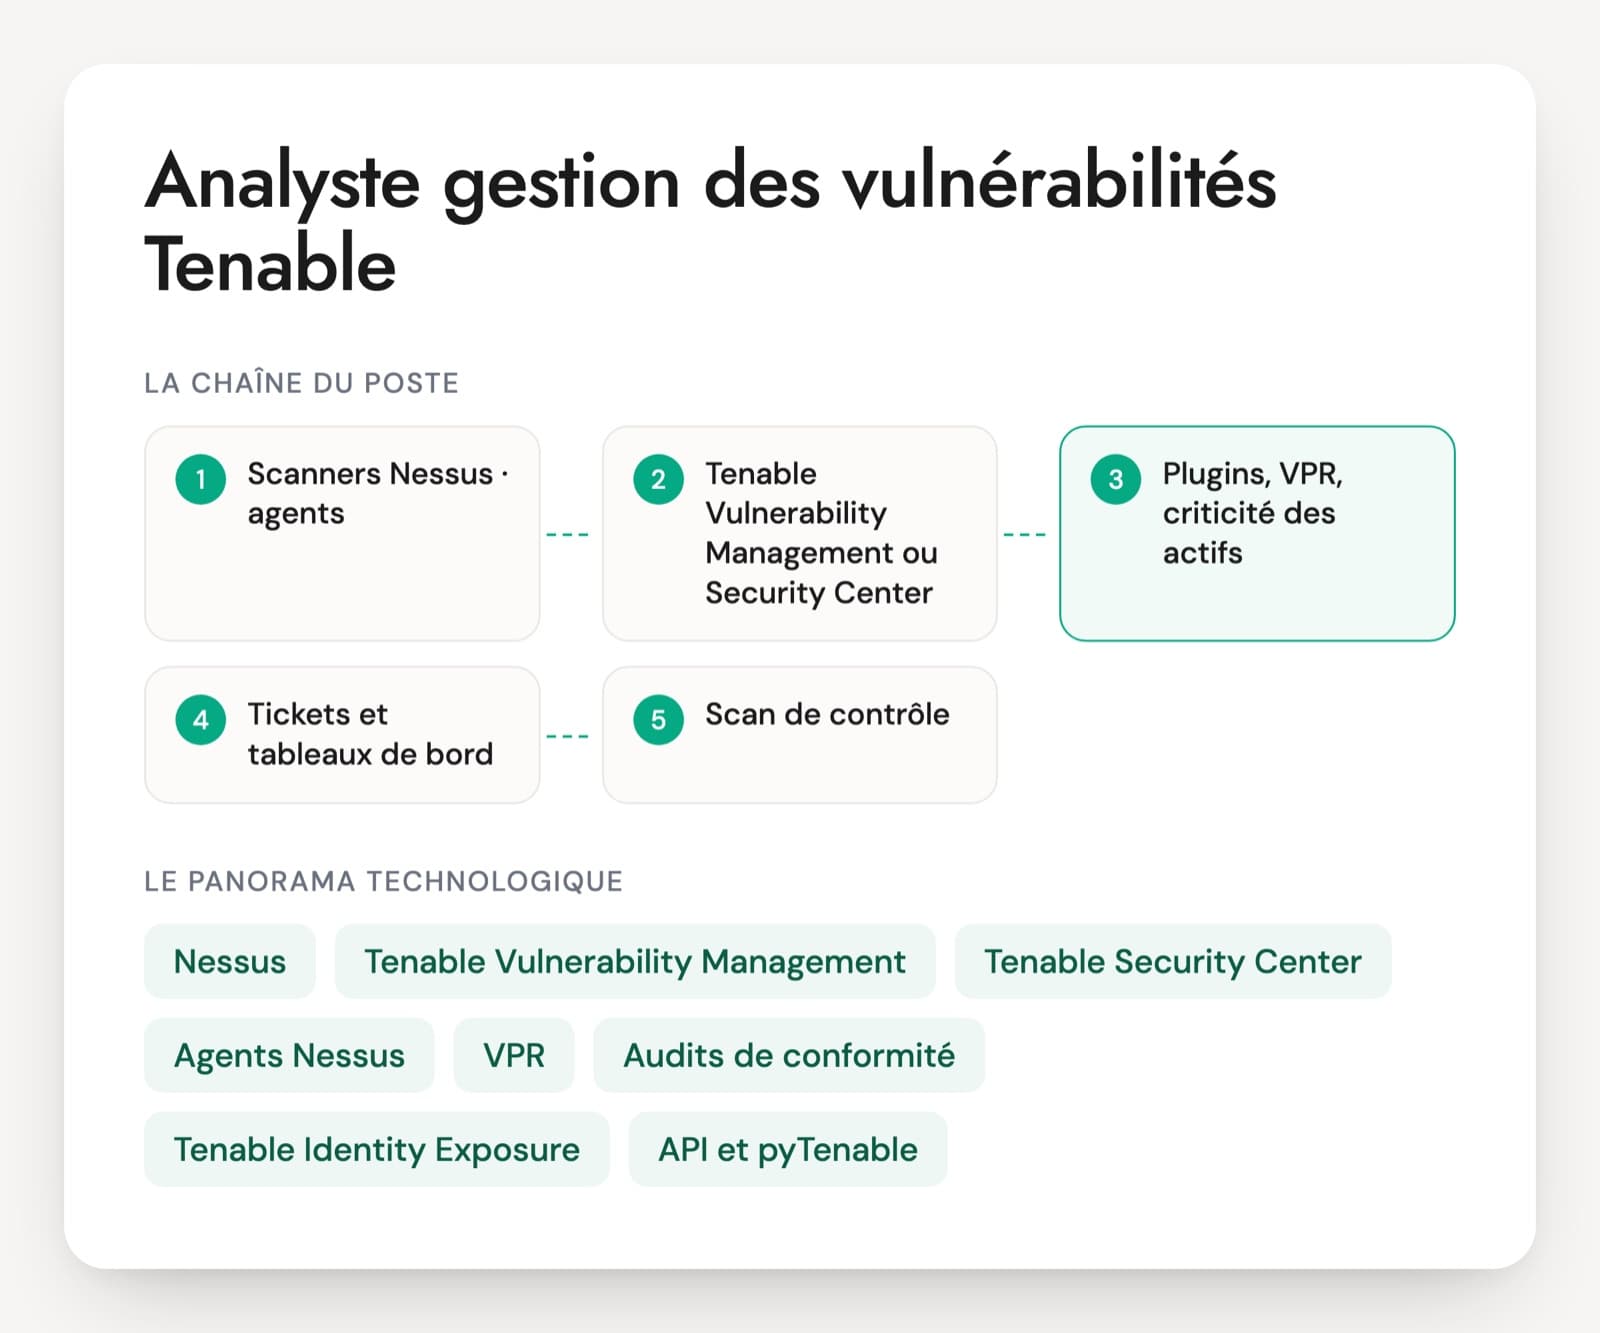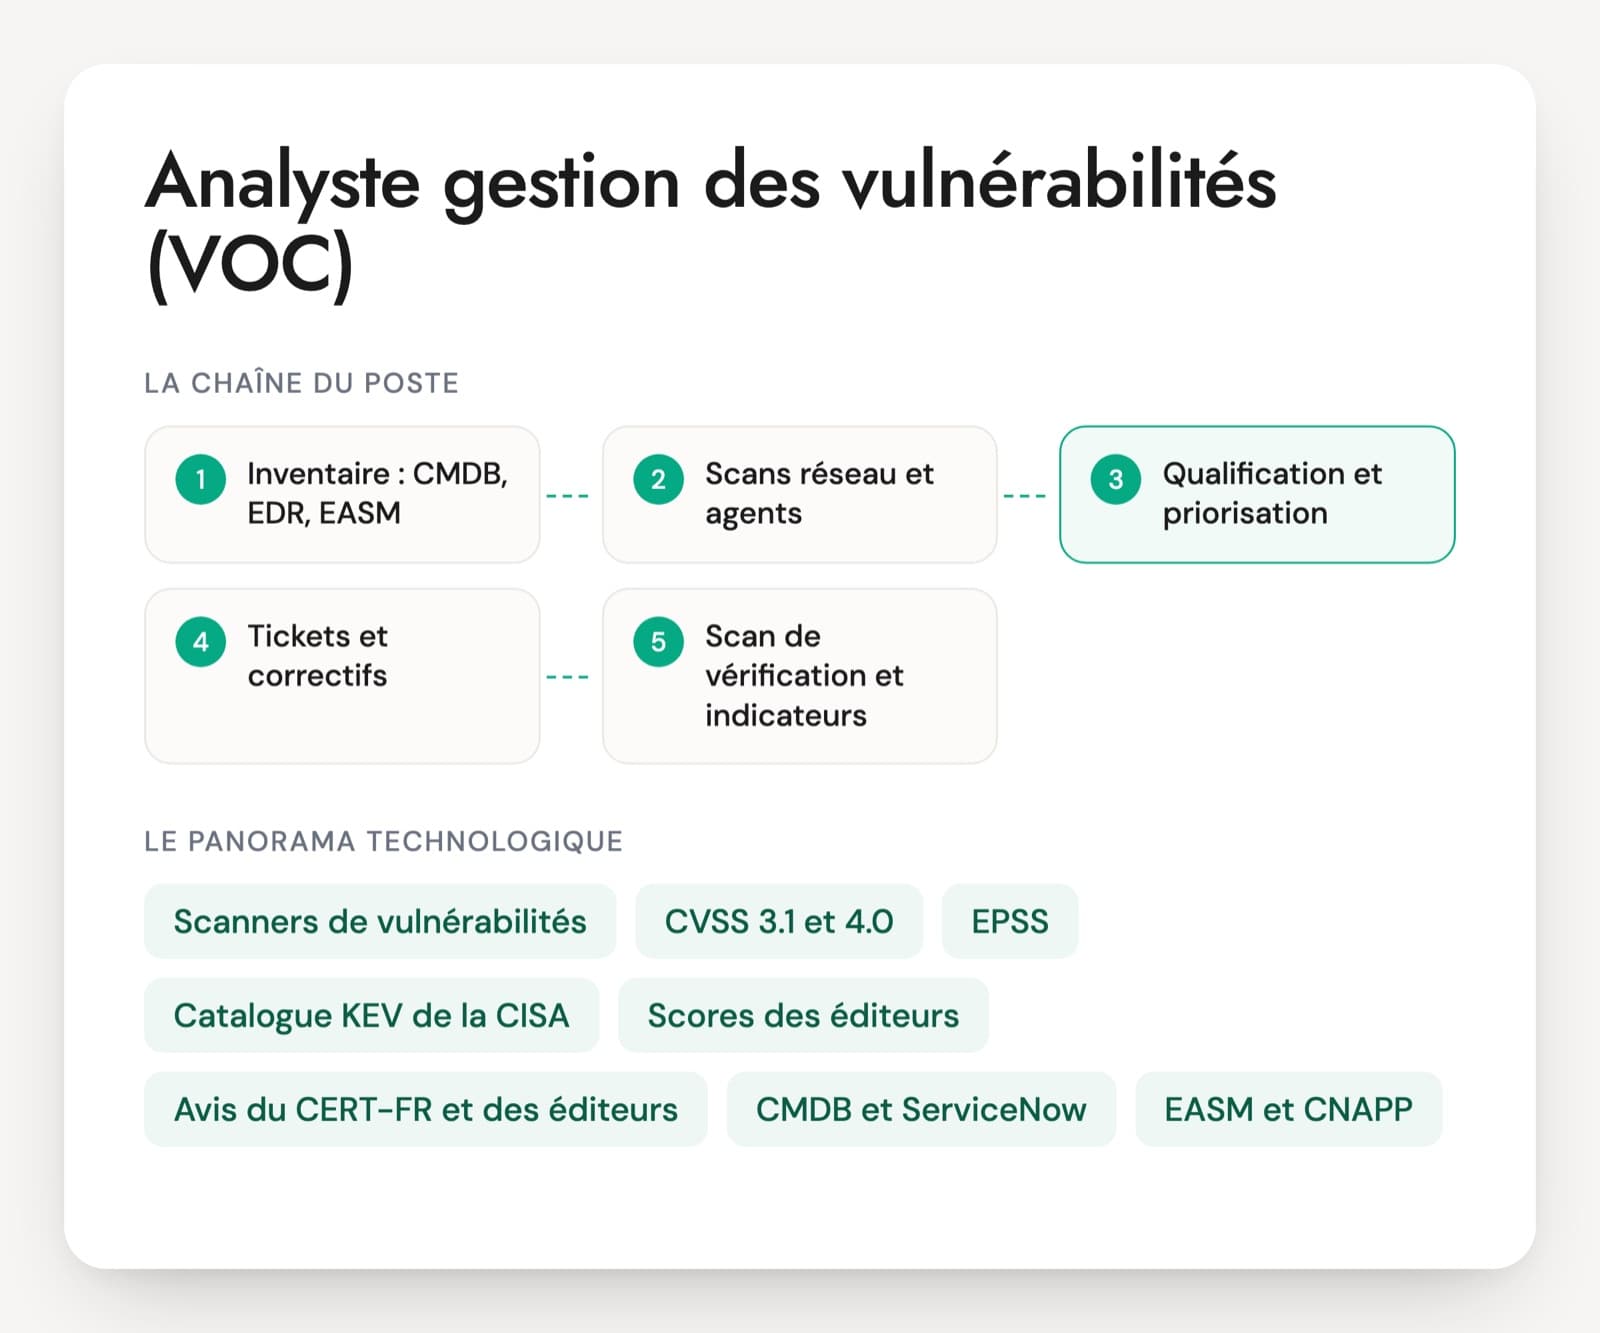
Dans un Vulnerability Operations Center, l'analyste reçoit chaque semaine des milliers de détections de Qualys, Tenable, Rapid7 ou d'un outil français comme Cyberwatch. Il les qualifie, les classe avec CVSS, EPSS et le catalogue KEV de la CISA, les rattache aux bons propriétaires dans la CMDB et suit les correctifs jusqu'au scan de vérification. Les questions d'entretien d'un analyste gestion des vulnérabilités suivent ce cycle complet.
Les candidats viennent souvent de l'administration système, du SOC ou du pentest. L'administrateur système connaît les contraintes des correctifs et les faux positifs de version. Le profil SOC connaît la menace. Le pentesteur sait ce qu'une faille permet vraiment. Aucun des trois n'a forcément l'habitude de piloter des dizaines d'équipes sur la durée, avec des délais, des dérogations et des indicateurs à défendre devant le RSSI.
Les réponses qui trient tout par score CVSS sont un signal d'alerte. Un bon analyste parle d'abord d'exploitation réelle, d'exposition et de criticité de l'actif, puis de délai par classe. Le PDF contient un cas de 20 minutes sur la reprise d'un VOC débordé.
Scanners, scores et référentiels d'un analyste VOC
Scanners de vulnérabilités
Qualys VMDR, Tenable (Nessus, Tenable Security Center, Tenable Vulnerability Management), Rapid7 InsightVM, ou des solutions françaises comme Cyberwatch. Ils scannent par le réseau ou par des agents installés sur les machines. Les concepts se transposent d'un outil à l'autre, l'interface s'apprend.
CVSS 3.1 et 4.0
Le système de notation de la gravité des vulnérabilités, maintenu par le FIRST. La version 4.0, publiée fin 2023, ajoute un groupe Threat et des métriques supplémentaires, mais beaucoup de sources publient encore des scores 3.1. Un score de base ne dit rien de l'exploitation ni du parc de l'entreprise.
EPSS
Le score du FIRST qui estime, chaque jour et pour chaque CVE, la probabilité d'une exploitation dans les 30 jours. Il aide à trier parmi des milliers de vulnérabilités, à condition de le croiser avec le contexte de l'actif.
Catalogue KEV de la CISA
La liste publique des vulnérabilités dont l'exploitation est avérée, tenue par l'agence américaine CISA. Une vulnérabilité qui y figure passe en tête de file, surtout sur un actif exposé à Internet. Le catalogue indique aussi l'usage connu dans des campagnes de rançongiciel.
Scores des éditeurs
TruRisk et QDS chez Qualys, VPR chez Tenable : chaque outil propose son propre score de risque, qui combine CVSS, données d'exploitation et parfois la criticité de l'actif. Le candidat doit savoir ce qu'ils contiennent avant de s'en servir pour décider.
Avis du CERT-FR et des éditeurs
Les avis et alertes du CERT-FR, les bulletins mensuels des éditeurs et leurs avis de sécurité forment la veille quotidienne. Le NVD reste une base de référence pour les CVE, mais il accumule depuis début 2024 un retard d'enrichissement des CVE, d'où l'intérêt de croiser les sources.
CMDB et ServiceNow
La base des actifs et de leurs propriétaires, souvent dans ServiceNow, qui propose aussi un module de réponse aux vulnérabilités. Sans rattachement fiable entre scanner et CMDB, les tickets partent aux mauvaises équipes. Reste à savoir comment le candidat traite les actifs orphelins.
EASM et CNAPP
L'EASM découvre ce que l'entreprise expose sur Internet, y compris ce que la CMDB ignore. Le CNAPP couvre les comptes cloud et les images de conteneurs. Le VOC agrège leurs résultats avec ceux du scanner et doit dédupliquer.
Power BI et scripts
Le reporting au RSSI passe souvent par Power BI, et l'automatisation par des scripts Python ou PowerShell sur les API des outils. Un analyste confirmé sait enrichir un export avec KEV et EPSS sans tout faire à la main.
Le poste existe dans les grandes entreprises qui ont monté un VOC, souvent à côté du SOC et de la CTI, et chez les prestataires qui exploitent ce service pour plusieurs clients. Dans les structures plus petites, la gestion des vulnérabilités est confiée à un ingénieur sécurité opérationnelle ou à l'équipe système. Certaines annonces y ajoutent la CTI, le suivi d'un programme de bug bounty ou des vérifications d'exploitabilité. Le travail mêle technique (scanners, scores, faux positifs) et suivi rigoureux d'équipes qui ont d'autres priorités. Aucune certification n'est un passage obligé, et l'entretien doit vérifier les deux volets.
Ce que l'analyste gestion des vulnérabilités doit savoir faire
- Paramétrage des scans et couverture du parc
- Priorisation avec CVSS, EPSS et KEV
- Qualification et traitement des faux positifs
- Pilotage des correctifs et des dérogations
- Gestion des vulnérabilités critiques exploitées
- Indicateurs, intégrations et automatisation
Cinq questions techniques pour un analyste gestion des vulnérabilités
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · junior à confirmé
Sur le même serveur Linux, le scan réseau non authentifié trouve 30 vulnérabilités et le scan authentifié en trouve 400. Lequel croyez-vous, et que vérifiez-vous ?
Une bonne réponseLes deux voient des choses différentes. Le scan non authentifié ne voit que les services exposés et leurs bannières. Le scan authentifié lit les paquets installés et leurs versions, donc il trouve beaucoup plus, y compris des vulnérabilités locales. La personne vérifie que l'authentification a vraiment réussi, que les détections tiennent compte des correctifs rétroportés par la distribution, et retient les vulnérabilités exposées sur le réseau comme les plus urgentes.
Signal d'alerte« Le scan authentifié a raison, il en trouve plus », sans contrôle du taux de réussite de l'authentification ni des faux positifs liés aux versions.
Question 2 · confirmé
Le jour des correctifs mensuels d'un éditeur, vous avez 90 CVE nouvelles : trois notées 9,8, une à 7,5 déjà dans le catalogue KEV, plusieurs avec un EPSS élevé. Dans quel ordre faites-vous corriger ?
Une bonne réponseD'abord la vulnérabilité présente dans KEV, puisqu'elle est exploitée, en commençant par les actifs exposés sur Internet et les plus critiques. Ensuite celles qui ont un EPSS élevé ou une preuve de concept publique sur des actifs exposés, puis les 9,8 selon leur exposition réelle. La personne croise toujours le score avec le contexte de l'actif (exposition, criticité métier, données, mesures compensatoires) et range chaque vulnérabilité dans une classe de délai définie à l'avance. Un profil solide cite une méthode de décision comme SSVC.
Signal d'alerteTrier par score CVSS décroissant et demander tout pour la semaine.
Question 3 · confirmé
Une équipe ne peut pas corriger un serveur dont l'éditeur ne publie plus de mises à jour, car une application métier ancienne en dépend. Que faites-vous ?
Une bonne réponseUne dérogation formalisée : vulnérabilités concernées, propriétaire du risque qui signe, durée limitée, mesures compensatoires (isolement réseau, retrait de toute exposition, comptes restreints, surveillance renforcée par le SOC) et plan de sortie avec une date. La dérogation est revue à échéance et apparaît dans les indicateurs. La personne vérifie que les mesures compensatoires sont réellement en place.
Signal d'alerteAccorder une exception sans fin pour clore le sujet, ou exiger la mise à jour sans tenir compte de l'application.
Question 4 · confirmé
L'export du scanner fait 12 000 lignes pour l'équipe système, qui demande une liste de travail. Comment la construisez-vous ?
Une bonne réponseRegrouper par action de correction plutôt que par CVE : une mise à jour de paquet, un correctif cumulatif ou une montée de version règle souvent des centaines de lignes. Rattacher chaque action à son propriétaire grâce à la CMDB, ordonner selon la priorité retenue, et créer un ticket par action et par équipe dans l'outil de suivi (ServiceNow par exemple). La personne prévoit le scan de vérification qui fermera les tickets.
Signal d'alerteEnvoyer l'export brut, ou ouvrir un ticket par CVE et par serveur.
Question 5 · senior
Une vulnérabilité critique sur un équipement de bordure est exploitée avant même la sortie du correctif. Que faites-vous dans les 24 premières heures ?
Une bonne réponseRecenser les équipements concernés et leurs versions (CMDB, scanner, outil de surface d'attaque externe), appliquer les mesures de contournement publiées par l'éditeur ou retirer l'exposition, demander à la CTI et au SOC les indicateurs de compromission pour vérifier si les équipements ont déjà été visés, informer le RSSI avec un point régulier et préparer le déploiement du correctif dès sa sortie. La personne rappelle qu'un équipement corrigé peut avoir été compromis avant.
Signal d'alerteAttendre le correctif sans rien faire, ou annoncer que tout est sous contrôle sans inventaire.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Questions fréquentes sur le métier d'analyste VOC
Analyste VOC, analyste SOC, pentesteur : qui fait quoi ?
L'analyste SOC surveille les alertes et réagit aux attaques en cours. Le pentesteur cherche des failles sur un périmètre donné, pendant une mission limitée dans le temps, et livre un rapport. L'analyste VOC travaille en continu sur tout le parc : il détecte les vulnérabilités connues, les priorise et fait corriger. Les trois échangent beaucoup, mais l'entretien du VOC doit insister sur la priorisation et le suivi des correctifs, que les deux autres pratiquent peu.
Faut-il exiger une expérience sur Qualys, Tenable ou Rapid7 ?
Une expérience sur l'outil déjà en place fait gagner quelques semaines, sans plus. Les notions de profil de scan, d'authentification, d'agent, d'étiquette d'actif et de score de risque se retrouvent partout. Mieux vaut s'assurer que la personne sait expliquer pourquoi un scan authentifié échoue, d'où vient un faux positif ou ce que contient le score propre à un éditeur. Une offre qui exige un outil précis écarte souvent de bons profils.
Quel test technique pour un analyste gestion des vulnérabilités ?
Un exercice de priorisation sur un extrait anonymisé : une trentaine de vulnérabilités avec leur score CVSS, leur EPSS, leur présence ou non dans KEV, et le contexte des actifs (exposition, criticité, propriétaire). Le candidat rend un ordre de correction justifié, les regroupements par action et une courte note pour le RSSI. Trente à quarante-cinq minutes suffisent. Le débriefing oral montre si la personne raisonne par exploitation et par exposition ou seulement par score.
CVSS 4.0 a-t-il remplacé CVSS 3.1 ?
Le FIRST a publié CVSS 4.0 fin 2023, mais la transition est lente : de nombreux éditeurs et bases publient encore des scores 3.1, parfois les deux. Un analyste doit connaître les deux versions, savoir qu'on ne compare pas directement leurs scores et noter quelle version et quels groupes de métriques ont servi. Sur un CV, une mention de CVSS 4.0 n'est pas un critère décisif. La question en entretien sert surtout à voir si la personne suit l'évolution de son domaine.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.