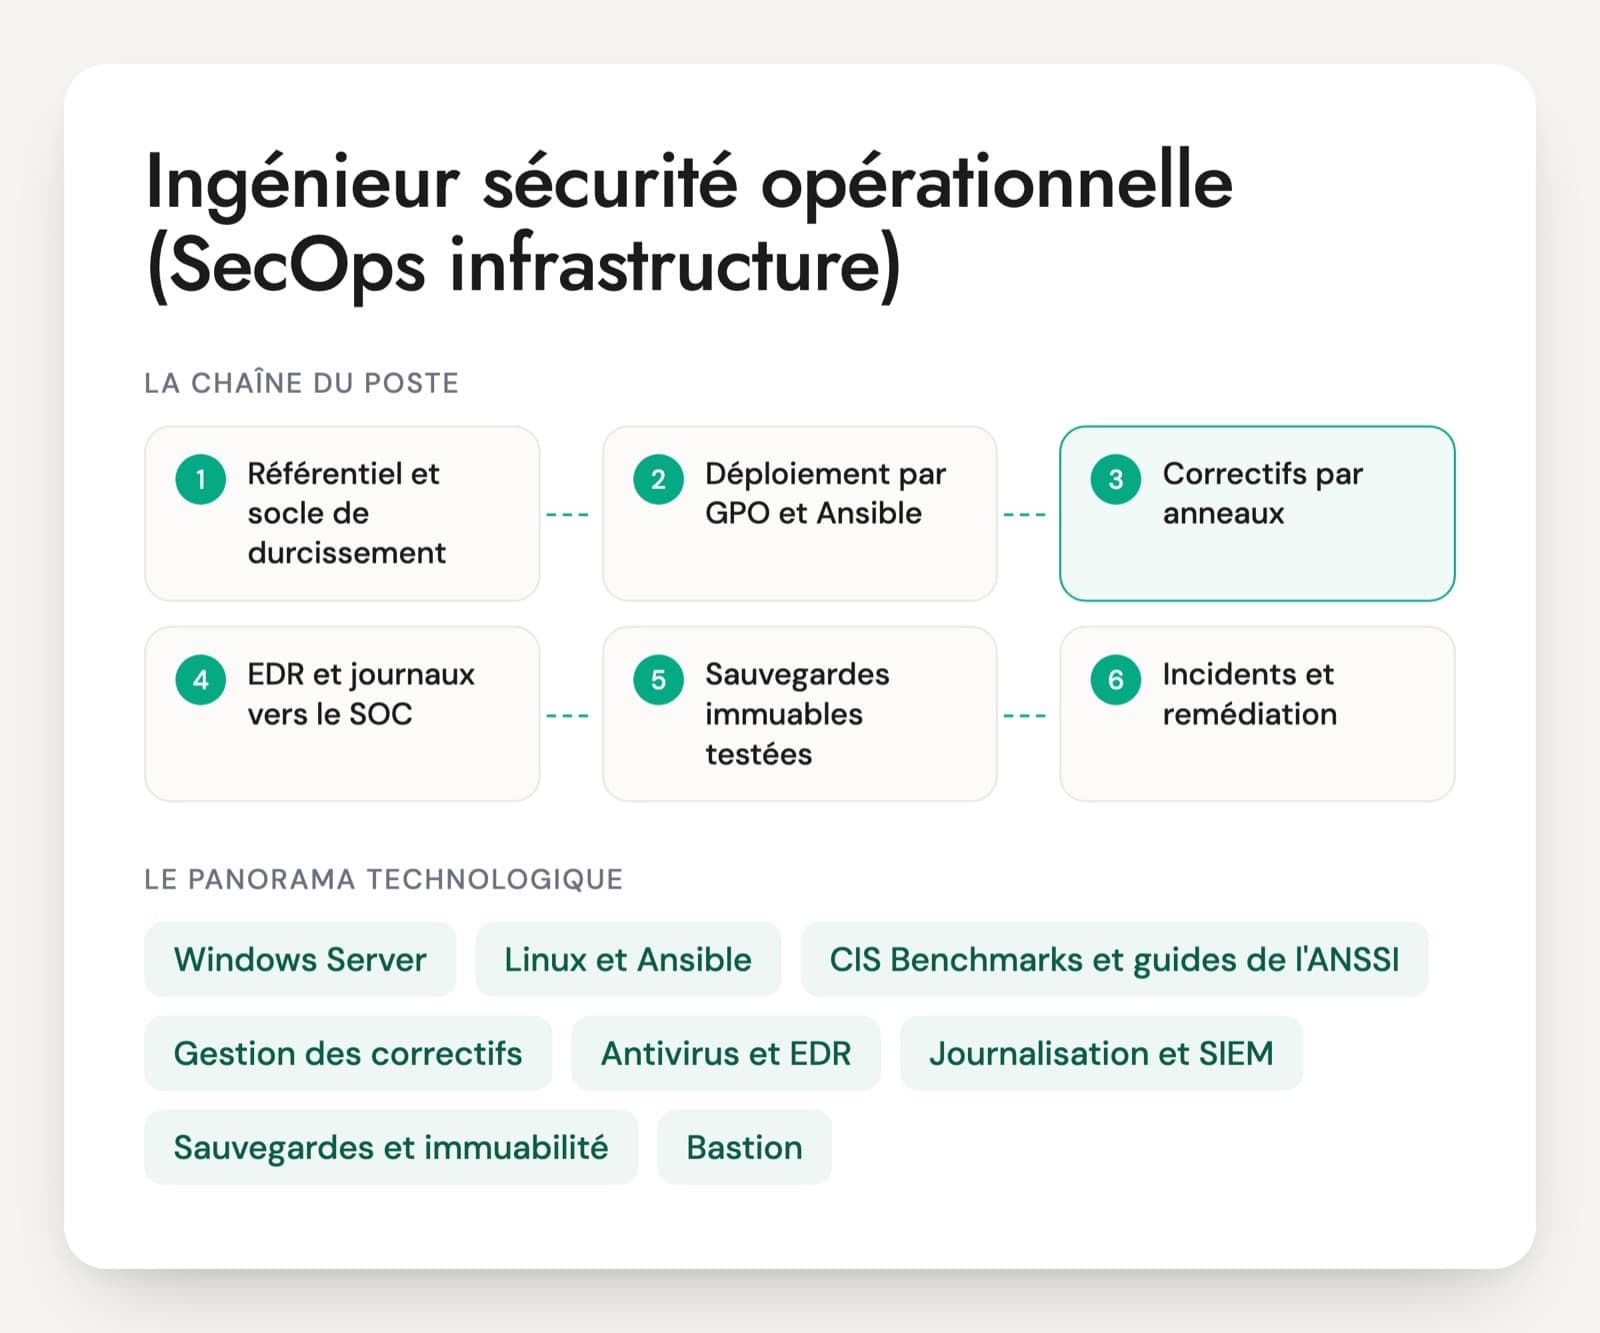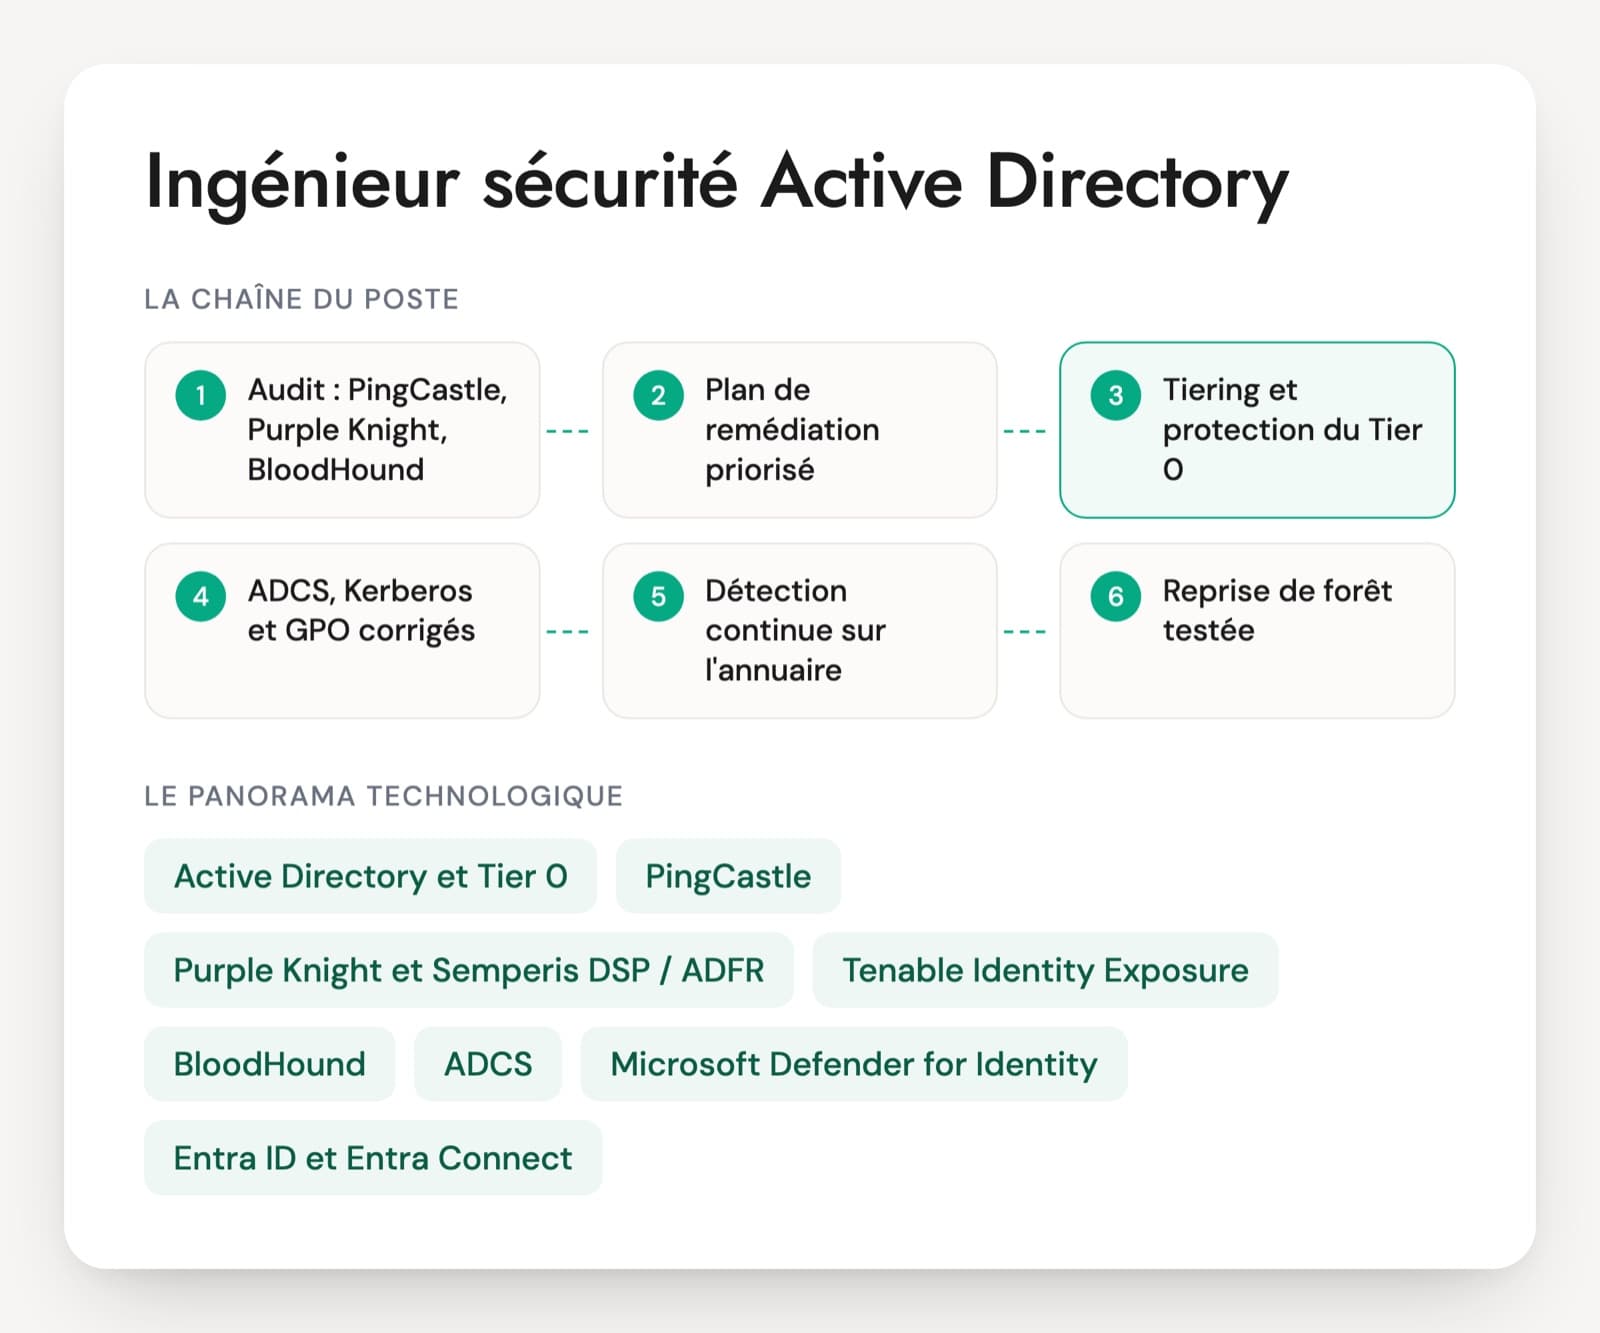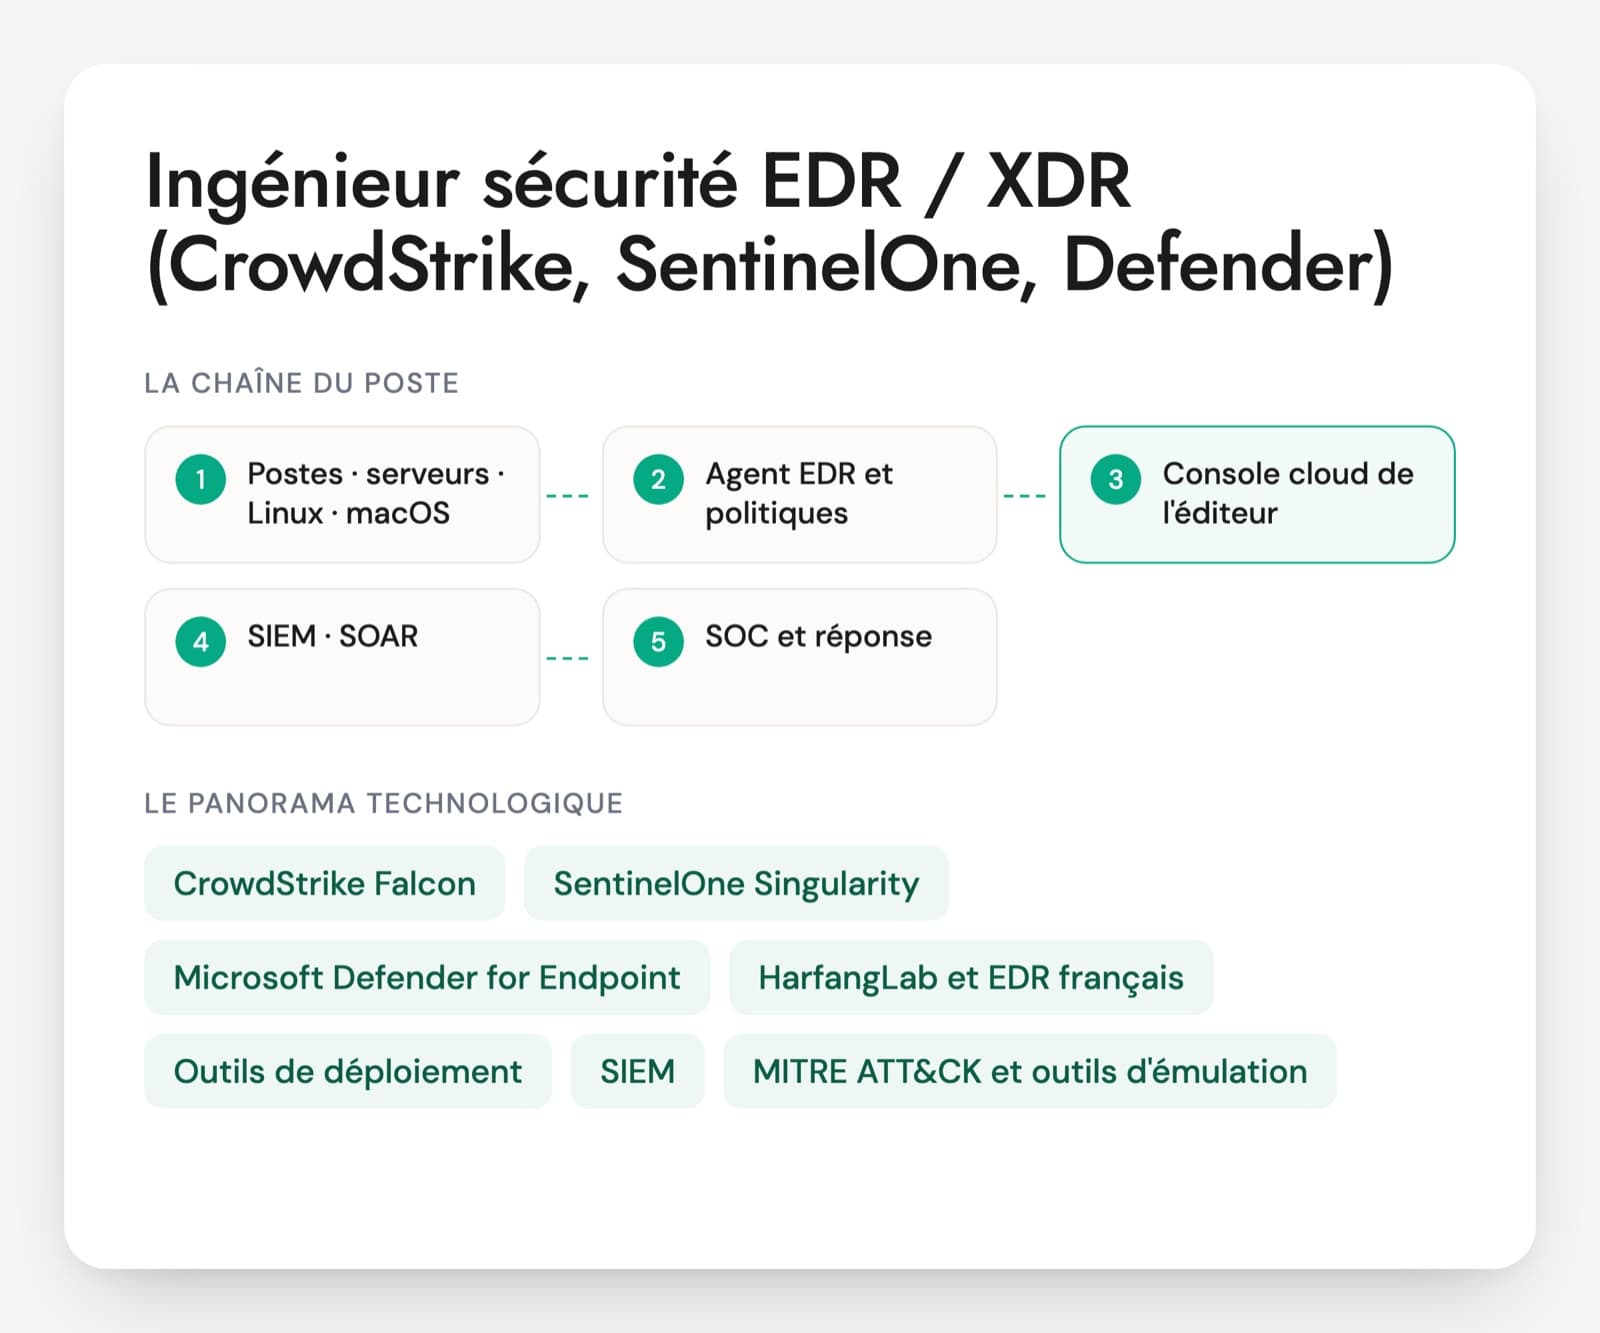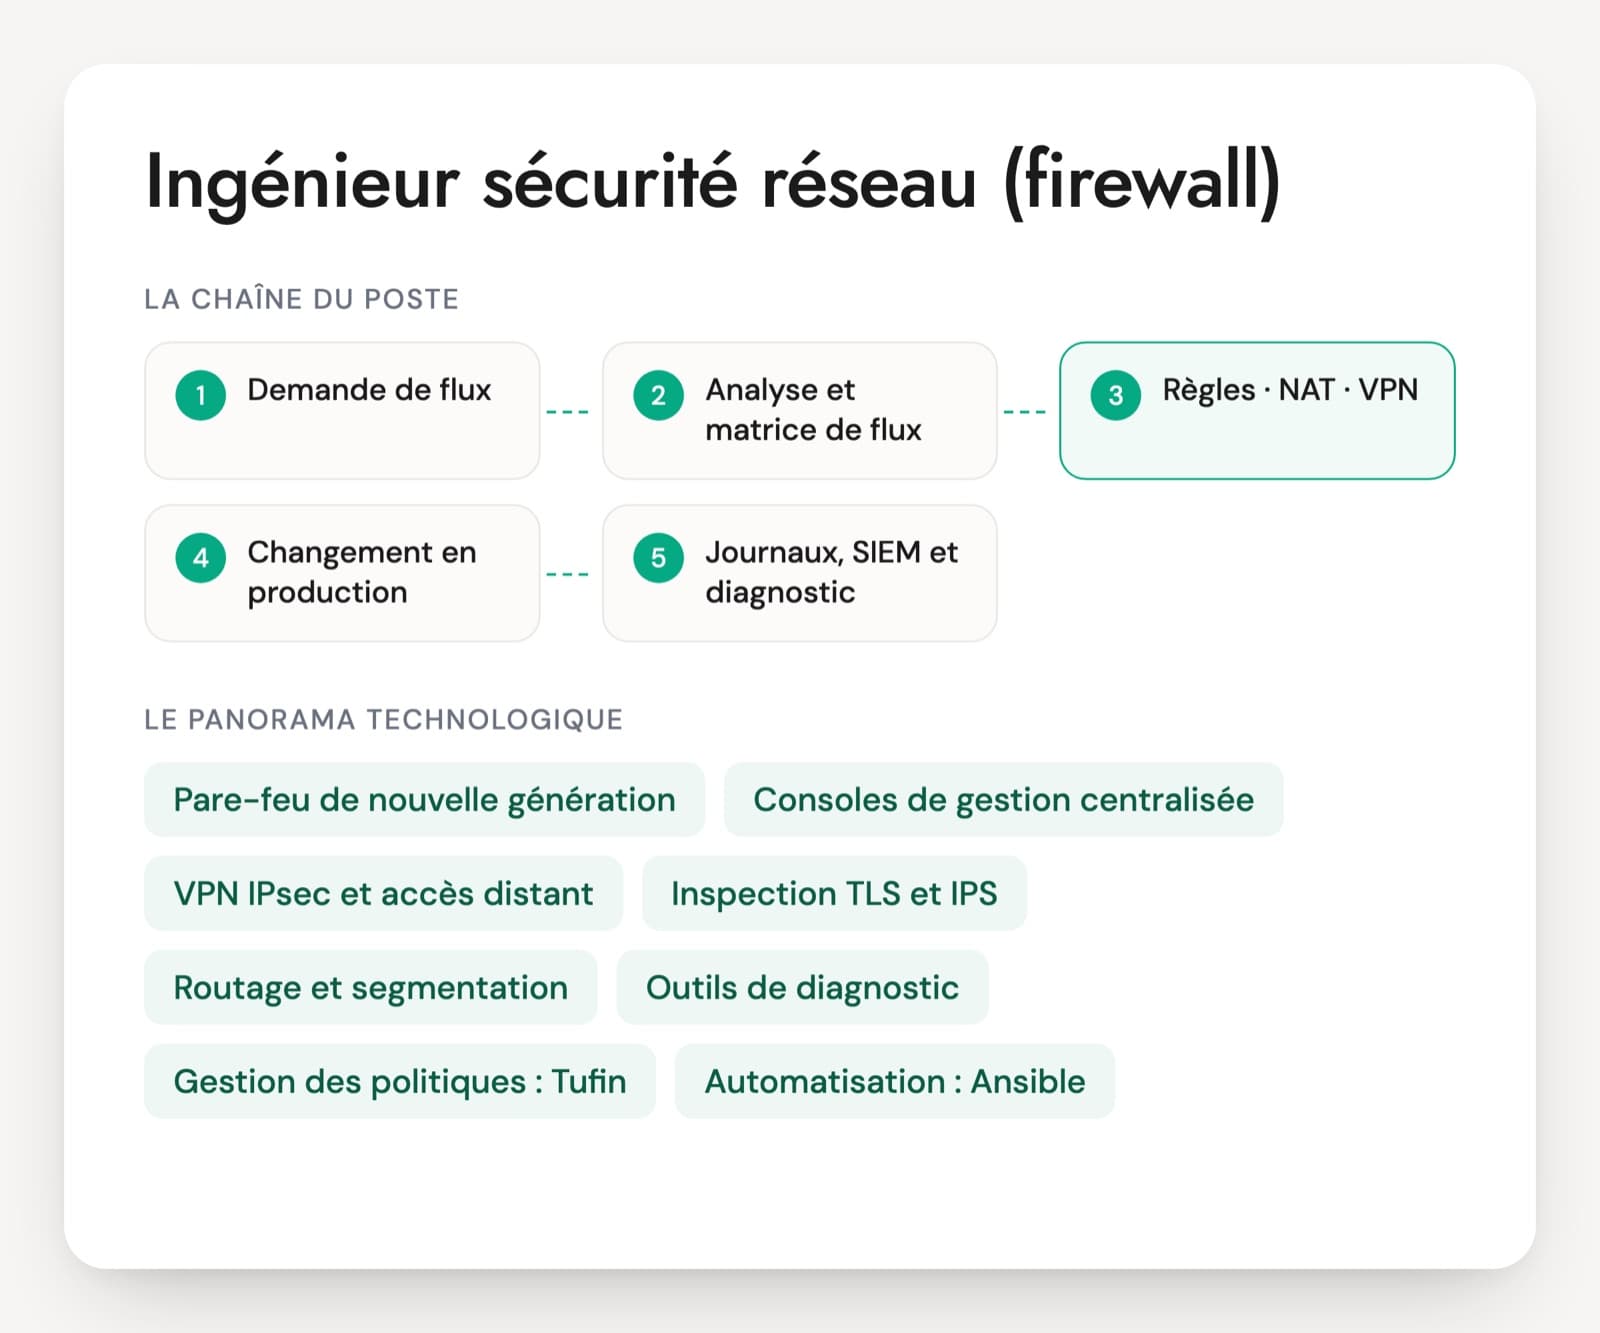
Le titre recouvre des postes très différents, et les questions d'entretien pour un ingénieur cybersécurité suivent la fiche de poste réelle. Dans une organisation de taille moyenne, il est souvent le seul profil technique de l'équipe du RSSI : il pilote les correctifs avec la production, gère l'EDR, répond aux alertes que le SOC escalade et relit les dossiers des projets. Dans un grand groupe, le même intitulé désigne parfois un profil plus spécialisé, centré sur les vulnérabilités ou sur la sécurité opérationnelle.
La difficulté vient de la largeur du poste. Un candidat peut tenir une heure sur les pare-feu et se perdre sur les comptes d'administration du domaine, ou réciter MITRE ATT&CK sans avoir jamais classé un rapport de scan de 10 000 lignes. Les meilleurs profils raisonnent en exposition et en exploitation réelle, savent ce qu'un attaquant fait une fois entré et parlent sauvegardes avant qu'on le leur demande.
Pour un junior, l'entretien cherche des réflexes justes sur quelques sujets. Pour un senior, la capacité à ordonner un plan de remédiation sur six mois. Le PDF propose 30 questions sur six axes, un cas de 20 minutes et une grille de notation de 1 à 4.
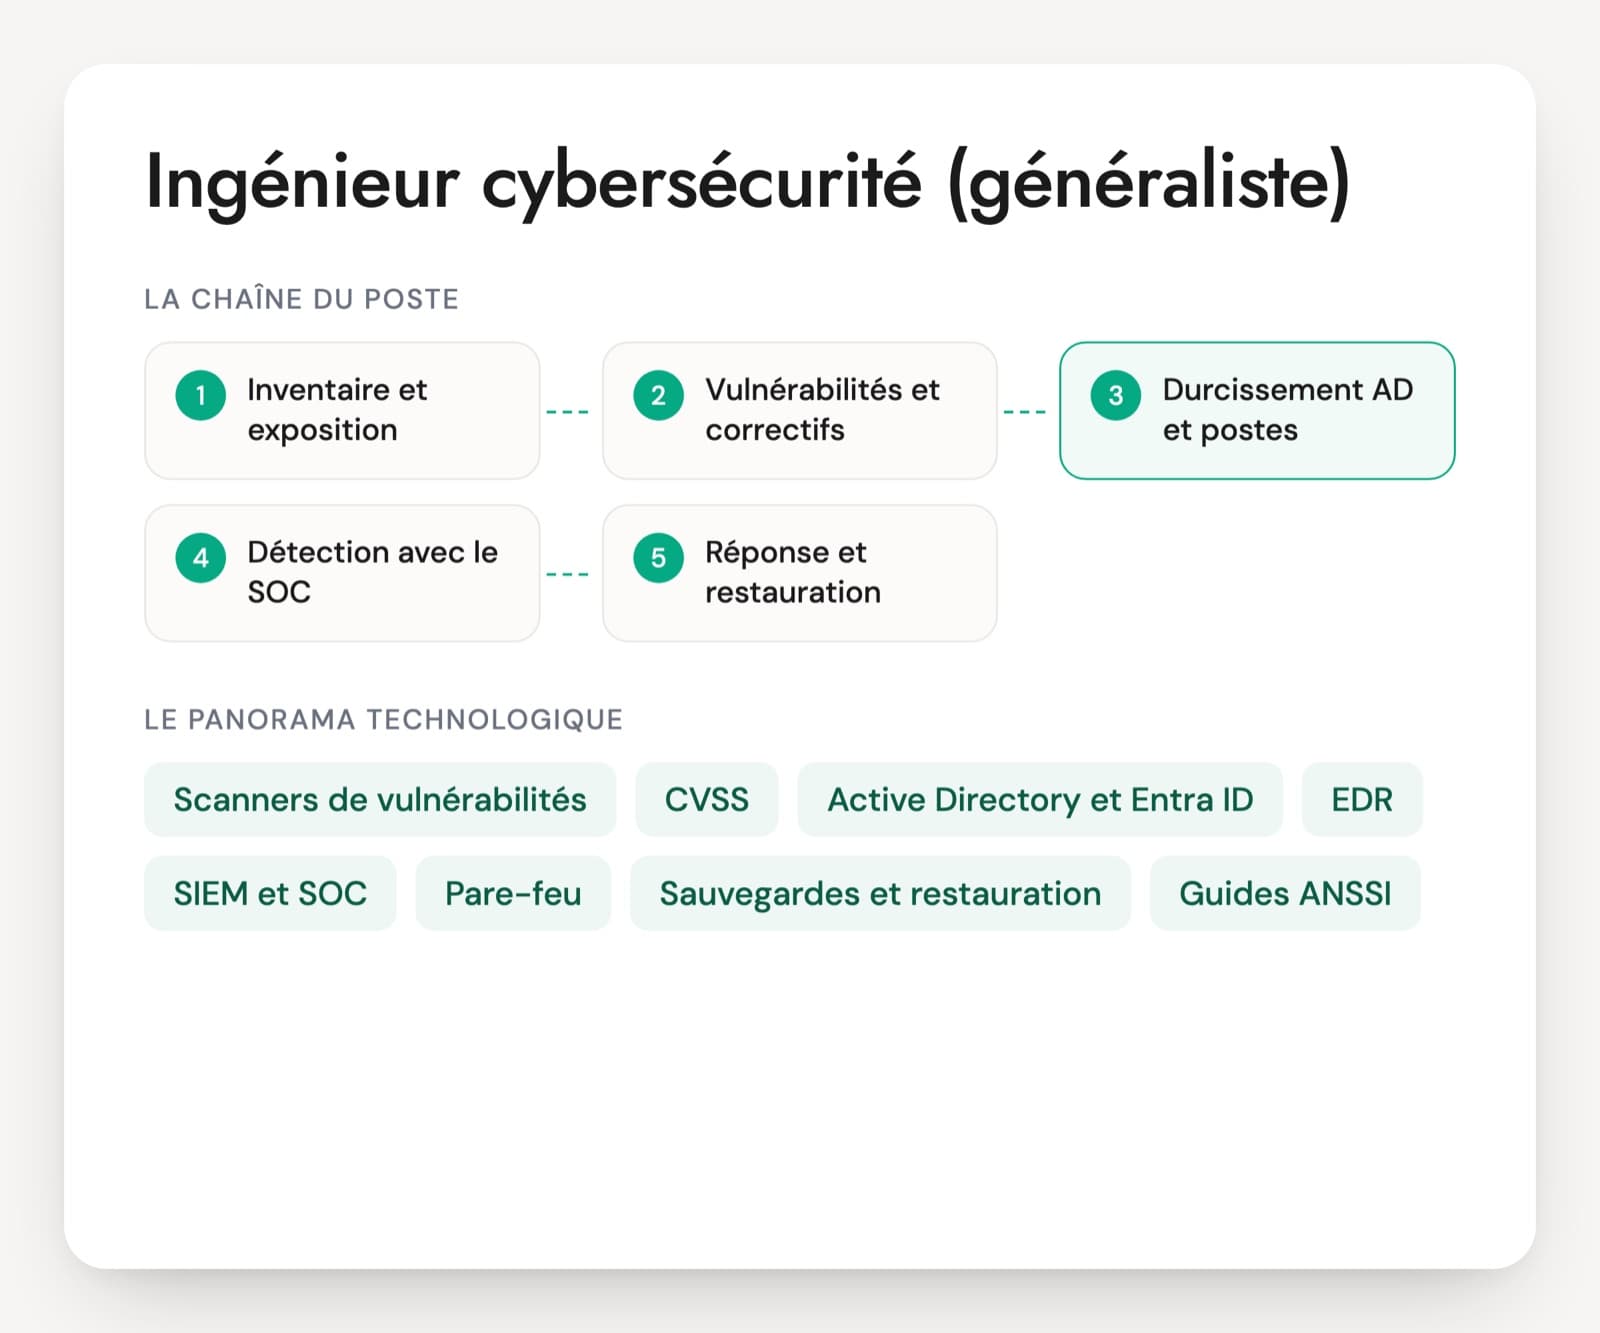
Les outils et référentiels d'un ingénieur cybersécurité généraliste
Scanners de vulnérabilités (Qualys, Tenable, Rapid7)
Ils inventorient les failles connues des serveurs, des postes et des applications. Le travail commence après le scan : trier des milliers de lignes selon l'exposition, l'exploitation réelle et la valeur de la machine, puis obtenir les correctifs des équipes qui exploitent. Le candidat doit raconter comment il a fait baisser un stock de vulnérabilités, pas comment il lance un scan.
CVSS, EPSS et catalogue KEV
Trois repères pour prioriser. Le score CVSS mesure la gravité technique d'une faille, en version 4.0 depuis fin 2023. EPSS estime la probabilité qu'elle soit exploitée. Le catalogue KEV de la CISA et les alertes du CERT-FR listent celles qui le sont déjà. Un candidat qui trie au seul CVSS passera ses semaines sur les mauvais serveurs.
Active Directory et Entra ID
La cible principale des attaques internes. L'ingénieur réduit les comptes à hauts privilèges, sépare les comptes d'administration des comptes de bureautique, déploie LAPS et la MFA et audite le domaine avec des outils comme PingCastle ou BloodHound en mode défensif. Côté cloud, Entra ID porte l'accès conditionnel et les comptes Microsoft 365.
EDR (Defender for Endpoint, CrowdStrike, SentinelOne)
L'agent qui détecte et bloque les comportements malveillants sur les postes et les serveurs. L'ingénieur le déploie, règle les exclusions, suit la couverture du parc et isole une machine en cas d'incident. Un blocage par l'EDR ne clôt pas une alerte : il signale souvent un attaquant déjà présent.
SIEM et SOC
Le SIEM centralise les journaux, le SOC, interne ou externalisé, les surveille. L'ingénieur généraliste choisit les sources à raccorder, vérifie que les détections fonctionnent et reprend les incidents que le SOC escalade. Il n'écrit pas forcément les règles, mais doit savoir lire une alerte et la contester.
Pare-feu, VPN et exposition Internet
La frontière du SI et sa segmentation interne. Le poste demande de lire une matrice de flux, de fermer un service exposé sans raison et de fixer les exigences d'un accès distant. Les équipements de bordure, VPN et pare-feu exposés, figurent parmi les premières portes d'entrée des rançongiciels.
Sauvegardes et restauration
La dernière ligne de défense face au rançongiciel. L'ingénieur vérifie qu'une copie reste hors d'atteinte des comptes du domaine (hors ligne ou immuable), que la console de sauvegarde a sa propre authentification et que la restauration est testée. Peu de candidats en parlent spontanément.
Guides ANSSI, CIS, ISO 27001 et NIS2
Les référentiels qui encadrent le travail. Le guide d'hygiène informatique et les guides de durcissement de l'ANSSI, les benchmarks CIS, les mesures de l'annexe A d'ISO 27001 et les exigences de NIS2, dont la loi française de transposition n'est pas encore votée au 7 novembre 2026. Le candidat doit savoir les traduire en actions techniques.
Le poste se trouve chez les clients finaux, rattaché au RSSI ou à la direction des infrastructures, et en prestation sur des missions de renfort. Les annonces mélangent sécurité opérationnelle, gestion des vulnérabilités, accompagnement des projets et parfois un peu de conformité ISO 27001 ou NIS2. Le profil vient souvent de l'administration système ou réseau, plus rarement d'un SOC. Les certifications que l'on croise (CompTIA Security+, CISSP, certifications éditeurs) donnent une indication de culture générale. L'expérience se juge sur des actions concrètes : un stock de failles réduit, un domaine assaini, un incident géré.
Ce qu'un ingénieur cybersécurité doit savoir faire seul
- Lecture des menaces et des modes d'attaque
- Sécurité réseau et exposition Internet
- Active Directory, identités et durcissement
- Gestion des vulnérabilités et des correctifs
- Détection et réponse avec le SOC
- Sécurité des projets, sauvegardes et référentiels
Cinq mises en situation pour un ingénieur cybersécurité
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Le scanner relève 900 vulnérabilités notées critiques, et l'équipe système peut en traiter une cinquantaine par semaine. Que lui demandez-vous de faire d'abord ?
Une bonne réponseCe qui est joignable depuis Internet et déjà exploité : catalogue KEV, alertes du CERT-FR, probabilité EPSS, puis la valeur des machines (contrôleurs de domaine, sauvegardes, serveurs métier). Il regroupe par correctif, car une mise à jour du navigateur ou de Java ferme souvent des centaines de lignes d'un coup, et la cinquantaine par semaine devient alors bien plus. Chaque lot part vers une équipe avec un délai, et il propose des mesures compensatoires quand le correctif attend.
Signal d'alerteTrier par score CVSS et descendre la liste, ou envoyer les 900 critiques à la production avec un délai de sept jours.
Question 2 · confirmé
Le SOC voit qu'un attaquant a récupéré sur un poste les identifiants d'un technicien qui administre les serveurs en RDP avec un compte membre d'Admins du domaine. Qu'est-ce que cela révèle, et que corrigez-vous ?
Une bonne réponseUn compte du plus haut niveau ouvre des sessions sur des machines de moindre niveau et y laisse des identifiants réutilisables. Dans l'immédiat, il traite l'incident avec le SOC : compte désactivé puis réinitialisé, recherche de ce que l'attaquant a fait avec, et, si l'usage sur les contrôleurs de domaine est avéré, le plan de reconstruction de la confiance du domaine. Sur le fond, des comptes séparés par niveau (contrôleurs de domaine, serveurs, postes), des restrictions d'ouverture de session par GPO ou par silos d'authentification, Protected Users pour les comptes sensibles, des postes d'administration dédiés, LAPS sur les postes et serveurs et moins de membres dans Admins du domaine.
Signal d'alerteChanger le mot de passe du technicien et considérer le sujet clos, ou interdire le RDP sans proposer d'autre moyen d'administrer.
Question 3 · junior à confirmé
Vous constatez qu'un serveur de fichiers est joignable en RDP depuis Internet « pour un prestataire ». Comment traitez-vous le sujet ?
Une bonne réponseIl regarde d'abord les journaux de connexion pour savoir si des tentatives ont abouti, puis ferme l'exposition. Il propose une alternative au prestataire : VPN avec MFA, bastion ou accès ZTNA, limité dans le temps et aux seules machines utiles. Il rappelle que le RDP exposé est une porte d'entrée classique des rançongiciels et lance un inventaire de tout ce qui est exposé.
Signal d'alerteChanger le port 3389 pour un autre numéro, ou laisser ouvert en ajoutant un mot de passe plus long.
Question 4 · senior
L'EDR a bloqué sur un serveur l'exécutable de chiffrement d'un rançongiciel. Que faites-vous dans la première heure ?
Une bonne réponseIl ne ferme pas l'alerte. Un chiffreur déposé sur un serveur signifie qu'un attaquant y est arrivé, probablement avec des droits élevés. Il isole la machine par l'EDR, cherche les mêmes indicateurs sur le reste du parc, identifie le compte utilisé et le point d'entrée, protège les sauvegardes, prévient le RSSI et déclenche la cellule de crise. Il conserve les traces avant toute réinstallation et prépare les déclarations (CNIL si des données personnelles sont touchées, plainte, assureur).
Signal d'alerte« L'EDR l'a bloqué, donc c'est réglé », ou réinstaller le serveur tout de suite sans savoir comment l'attaquant est entré.
Question 5 · confirmé
Les sauvegardes tournent sur un NAS joint au domaine, administré avec les mêmes comptes que le reste du SI. Qu'est-ce qui vous inquiète ?
Une bonne réponseUn attaquant qui prend le domaine prend aussi les sauvegardes, et les rançongiciels les visent avant de chiffrer. Il demande une copie hors ligne ou immuable, une console de sauvegarde avec sa propre authentification et la MFA, des comptes distincts de ceux du domaine et des tests de restauration réguliers avec un temps mesuré.
Signal d'alerte« On a des sauvegardes tous les soirs, donc on est protégés. »
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Ingénieur cybersécurité : les points qui reviennent
Quel profil viser pour un poste d'ingénieur cybersécurité généraliste ?
Le plus souvent, un ancien administrateur système ou réseau qui a basculé vers la sécurité, ou un analyste SOC qui veut construire plutôt que surveiller. Le premier connaît la production et parle le langage des équipes qui appliquent les correctifs. Le second lit mieux une attaque. Selon le poste, la grille se pondère : vulnérabilités et durcissement pour le premier cas, détection et réponse pour le second. Un junior qui maîtrise bien deux axes vaut mieux qu'un profil qui survole les six.
Quelles certifications regarder sur le CV ?
CompTIA Security+ pour les bases, CISSP pour un profil expérimenté qui a aussi une vision de gouvernance, des certifications éditeurs (pare-feu, EDR, Microsoft) pour une expertise outillée. Aucune ne garantit qu'un candidat sait trier un rapport de scan ou réagir à un incident. Elles donnent un signal de culture générale, que l'entretien vérifie avec des cas vécus, datés, où la personne explique ce qu'elle a décidé et pourquoi.
Quel test technique proposer ?
Un extrait de rapport de scan d'une vingtaine de lignes, avec l'exposition de chaque machine, et la consigne de choisir les cinq à traiter cette semaine. Ou un court scénario d'incident à dérouler à voix haute. Les deux se font en vingt minutes pendant l'entretien et montrent la méthode de priorisation mieux qu'un questionnaire à choix multiples. Les exercices d'attaque n'ont pas leur place si le poste est défensif.
En quoi ce poste diffère-t-il d'un analyste SOC ou d'un consultant GRC ?
L'analyste SOC surveille et qualifie les alertes, souvent en équipe et en horaires étendus. Le consultant GRC travaille sur les risques, les politiques et la conformité. L'ingénieur cybersécurité met en place et maintient les protections techniques : correctifs, durcissement, EDR, accès, sauvegardes. Il croise les deux autres chaque semaine. En entretien, ses réponses doivent finir sur une action technique précise, pas sur un document.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.