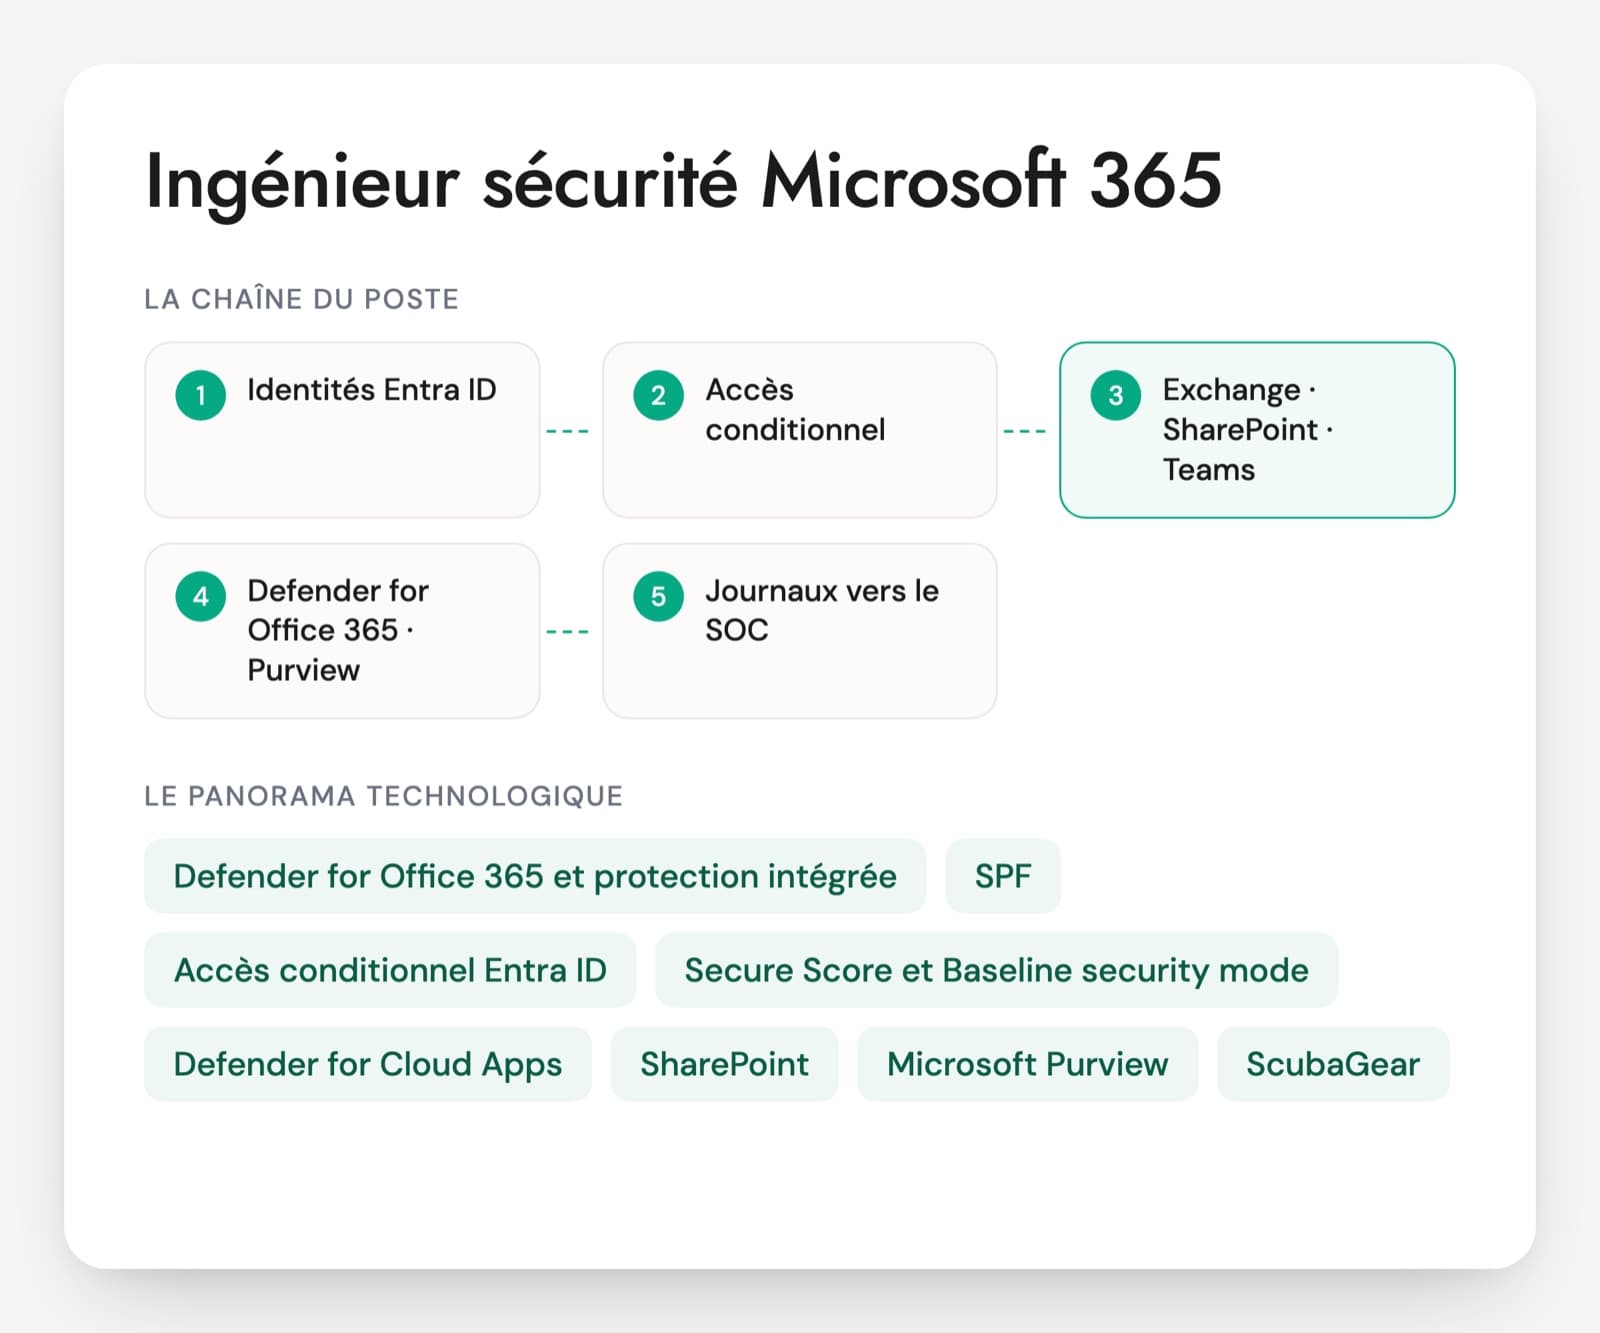
Un ingénieur sécurité Microsoft 365 ne crée ni les comptes ni les équipes Teams, l'administrateur s'en charge. Il règle Defender for Office 365 et l'authentification des e-mails, écrit les stratégies d'accès conditionnel avec l'équipe identité, suit le Secure Score, limite le partage externe dans SharePoint et Teams et surveille les applications OAuth. Les missions publiées en France demandent aussi des audits Secure Score ou CIS et la reprise d'incidents de niveau 2 et 3.
Le piège vient des profils d'administration. Beaucoup ont activé la MFA et les politiques prédéfinies sans savoir laquelle s'applique quand deux politiques visent la même personne, ni pourquoi un e-mail usurpé passe malgré un SPF correct. Le bon profil raconte un réglage que les métiers ont contesté, un compte compromis remis en état, une exception négociée et sa date de fin.
Le produit bouge tous les trimestres. Les stratégies gérées par Microsoft arrivent en rapport seul puis s'activent au bout d'au moins 30 jours, et le mode Baseline security du centre d'administration regroupe des réglages qui demandaient autrefois PowerShell. Un candidat qui suit le centre de messages en parle de lui-même. Le PDF contient l'entretien complet : 30 questions sur six axes, un cas de 20 minutes et une grille de 1 à 4.
Ce que l'ingénieur sécurité Microsoft 365 règle dans le tenant
Defender for Office 365 et protection intégrée
La protection intégrée filtre le spam, les logiciels malveillants et l'usurpation pour toutes les boîtes cloud. Defender for Office 365 ajoute Safe Links, Safe Attachments et la protection contre l'usurpation de dirigeants (Plan 1), puis Threat Explorer, la simulation d'attaque et la réponse automatisée (Plan 2). Reste à savoir quel plan le candidat a exploité et ce qu'il a réglé lui-même.
SPF, DKIM et DMARC
Les trois enregistrements DNS qui prouvent qu'un e-mail vient bien du domaine de l'entreprise. Un DMARC laissé en p=none ne bloque rien. Le passage en p=reject demande des semaines de lecture des rapports et l'alignement de chaque outil qui envoie au nom de l'entreprise.
Accès conditionnel Entra ID
Les règles qui décident qui se connecte, depuis quel appareil et avec quelle méthode. On y bloque le flux par code d'appareil, on y exige un appareil conforme ou une MFA résistante à l'hameçonnage, on y active la protection des jetons. Le mode rapport seul permet de mesurer l'effet avant d'imposer.
Secure Score et Baseline security mode
Le Secure Score note la configuration du tenant à partir d'actions recommandées. Le mode Baseline security, dans le centre d'administration Microsoft 365, regroupe des réglages de durcissement (EWS, authentification héritée, anciens formats de fichiers) avec un rapport d'impact pour chacun. Ce sont des points de départ, et le candidat doit savoir en discuter les limites.
Defender for Cloud Apps
Le CASB de Microsoft. Il découvre les applications cloud utilisées, contrôle les sessions depuis des appareils non gérés (blocage du téléchargement) et surveille les applications OAuth grâce à la gouvernance des applications. Sur beaucoup de tenants, il est sous licence mais peu configuré.
SharePoint, OneDrive et Teams
Le partage externe, l'accès des invités, l'accès externe de Teams et les restrictions pour les appareils non gérés se règlent dans ces services. C'est là que les métiers poussent le plus, et que l'ingénieur doit proposer une solution plutôt qu'un refus.
Microsoft Purview
Étiquettes de confidentialité avec chiffrement, prévention des pertes de données, journal d'audit et eDiscovery. Pour ce poste, l'audit compte autant que l'étiquetage : c'est lui qui permet de dire ce qu'un attaquant a lu. Un projet DLP de grande ampleur relève plutôt d'un ingénieur sécurité des données.
ScubaGear, Maester et Microsoft Graph PowerShell
ScubaGear (outil de la CISA) et Maester comparent la configuration d'un tenant à un référentiel et produisent un rapport. Microsoft Graph PowerShell sert à lire et corriger en masse. Un candidat qui automatise ses contrôles mensuels tient mieux un tenant dans la durée.
Le poste se trouve chez des clients finaux qui ont tout misé sur Microsoft 365, et dans les ESN et cabinets qui interviennent en mission d'audit ou de durcissement. Il se situe entre l'administrateur Microsoft 365, qui fait tourner les services, et le SOC, qui traite les alertes. Selon les licences, le périmètre change : un tenant E3 se limite souvent à Defender for Office 365 Plan 1 et à l'accès conditionnel, un tenant E5 ajoute Threat Explorer, Defender for Cloud Apps et Audit Premium. Les certifications SC-300, SC-401 ou SC-200 attestent la connaissance des produits, l'expérience se vérifie sur des cas.
Les savoir-faire attendus d'un ingénieur sécurité M365
- Protection de la messagerie
- Accès conditionnel et sessions
- Posture et privilèges du tenant
- Partage externe et applications cloud
- Purview et journalisation
- Réponse sur un compte compromis
Cinq situations à soumettre à un ingénieur sécurité Microsoft 365
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Des e-mails arrivent avec l'adresse du directeur général en expéditeur, sans être passés par vos serveurs. SPF, DKIM et DMARC sont publiés. Que regardez-vous, et que changez-vous ?
Une bonne réponseLes en-têtes du message d'abord : résultats SPF, DKIM et DMARC dans Authentication-Results, adresse IP d'origine, connecteur utilisé. Le cas typique est le Direct Send, où un serveur extérieur dépose le message directement sur le MX du tenant avec une adresse de votre domaine. Il vérifie que la politique DMARC n'est pas restée en p=none et que l'échec DMARC envoie bien en quarantaine dans la politique anti-hameçonnage. Il inventorie ensuite les copieurs et applications qui utilisent vraiment Direct Send, puis le refuse au niveau de l'organisation (paramètre RejectDirectSend d'Exchange Online).
Signal d'alerte« Le SPF est bon, donc le message est légitime. » Ou une règle de transport qui place le domaine interne en liste blanche, ce qui laisse passer toutes les usurpations.
Question 2 · confirmé
Un utilisateur reçoit un e-mail du « support informatique » qui lui demande de saisir un code sur microsoft.com/devicelogin. Qu'obtient l'attaquant, et que réglez-vous dans le tenant ?
Une bonne réponseC'est le flux par code d'appareil : l'utilisateur s'authentifie lui-même, MFA comprise, et l'attaquant récupère des jetons valables sur sa propre machine. Le réglage se fait dans l'accès conditionnel, avec la condition Flux d'authentification, pour bloquer le code d'appareil partout sauf là où il sert (par exemple des salles de réunion sous Android sur un réseau identifié). Il regarde d'abord l'usage réel dans les journaux de connexion filtrés sur le protocole, passe la stratégie en rapport seul et exclut les comptes d'urgence. Il sait que Microsoft déploie une stratégie gérée qui bloque ce flux.
Signal d'alerte« La MFA nous protège », alors que c'est l'utilisateur qui la valide. Ou un blocage posé sans regarder qui utilise le flux, qui coupe les salles de réunion.
Question 3 · confirmé
Le RSSI fixe un objectif de 80 % au Secure Score d'ici la fin de l'année. Comment l'utilisez-vous, et quelles limites lui expliquez-vous ?
Une bonne réponseLe score additionne des actions recommandées qui valent 10 points au plus, certaines au prorata des utilisateurs couverts. Il trie les actions par effet réel et par effort, commence par l'identité et la messagerie, et marque honnêtement ce qui est traité par un produit tiers ou par une autre mesure, ou le risque accepté avec une justification écrite. Il prévient que le score ne mesure pas la probabilité d'une compromission et qu'on peut le faire monter avec des actions faciles. Il suit à côté quelques chiffres concrets : comptes sans MFA, administrateurs permanents, applications à permissions élevées.
Signal d'alerteAtteindre le chiffre en cochant « résolu par un tiers » sans preuve, ou présenter le score comme un niveau de sécurité garanti.
Question 4 · confirmé
Des prestataires doivent consulter des documents SharePoint depuis leur PC personnel, sans pouvoir les télécharger ni les synchroniser. Comment le mettez-vous en place ?
Une bonne réponseDeux familles de réponses. Côté SharePoint, l'accès limité au navigateur pour les appareils non gérés, qui s'appuie sur une stratégie d'accès conditionnel avec restrictions appliquées par l'application. Côté Defender for Cloud Apps, le contrôle d'application par accès conditionnel, avec une stratégie de session qui bloque le téléchargement depuis un appareil non géré. Il précise le périmètre (tout le tenant ou quelques sites), le choix entre comptes invités et comptes créés chez vous, et la limite : une capture d'écran reste possible.
Signal d'alerte« On leur demande de ne rien télécharger », ou bloquer tout accès depuis un appareil non géré alors que le besoin est la consultation.
Question 5 · confirmé
Le SOC confirme qu'un attaquant a volé la session d'une comptable via une page d'hameçonnage qui relayait la MFA. Son mot de passe a été changé. Pourquoi n'est-ce pas suffisant, et que faites-vous dans le tenant ?
Une bonne réponseChanger le mot de passe ne coupe pas forcément les jetons déjà émis. Il révoque les sessions de l'utilisateur, puis cherche ce que l'attaquant a pu laisser : méthode MFA ajoutée, appareil enregistré, règles de boîte de réception, transfert, délégation, consentement à une application. Il regarde les connexions depuis l'adresse de l'attaquant et les e-mails envoyés depuis la boîte, par exemple une demande de changement de RIB aux clients, puis bloque l'URL et le domaine d'hameçonnage. Il termine par une mesure qui empêche la répétition : MFA résistante à l'hameçonnage ou appareil conforme exigé.
Signal d'alerte« Mot de passe changé, ticket fermé. » Ou ne pas vérifier les méthodes MFA, ce qui laisse une porte ouverte à l'attaquant.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Sécurité Microsoft 365 : les questions qui reviennent
Ingénieur sécurité Microsoft 365 ou administrateur Microsoft 365 : comment les distinguer sur un CV ?
L'administrateur crée les comptes, attribue les licences, gère Teams et SharePoint et traite les tickets. L'ingénieur sécurité règle ce que le tenant laisse passer : politiques Defender for Office 365, DMARC, accès conditionnel, partage externe, applications OAuth, journaux envoyés au SOC. Sur un CV, les bons signes sont des verbes de durcissement et des résultats précis, par exemple un DMARC passé en p=reject ou des administrateurs permanents supprimés. Une liste de consoles ne suffit pas.
SC-300, SC-401 ou SC-200 : quelle certification compte pour ce poste ?
La SC-300 couvre l'identité et l'accès conditionnel, la SC-401 la protection de l'information avec Purview, la SC-200 les opérations de sécurité dans Defender XDR et Sentinel. Aucune ne couvre seule tout le poste, et deux d'entre elles montrent une base solide. La MS-102, plus orientée administration, est retirée le 30 novembre 2026, ce qui ne retire rien à ceux qui l'ont obtenue. Dans tous les cas, l'expérience se vérifie sur des situations réelles.
Quel test technique est donné à un ingénieur sécurité Microsoft 365 ?
Un tenant de test ou des captures de configuration à commenter donnent de bons résultats : en-têtes d'un e-mail usurpé, liste de stratégies d'accès conditionnel, rapport ScubaGear. Le candidat classe les problèmes par risque et dit ce qu'il corrige en premier. Le long exercice à faire chez soi est à éviter. Une demi-heure en direct, à voix haute, montre mieux le raisonnement et la connaissance réelle des consoles.
Un candidat qui n'a connu que des tenants E3 peut-il tenir un poste sur un tenant E5 ?
Souvent oui, si les bases sont solides : accès conditionnel, authentification des e-mails, partage externe et journal d'audit existent dans les deux. Ce qui manque sur un tenant E3, c'est la pratique de Threat Explorer, de la réponse automatisée, de Defender for Cloud Apps et d'Audit Premium. Reste à savoir comment il a compensé ces absences, par des scripts, un SIEM ou un autre outil. Il faut quelques semaines de prise en main sur les modules E5.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.