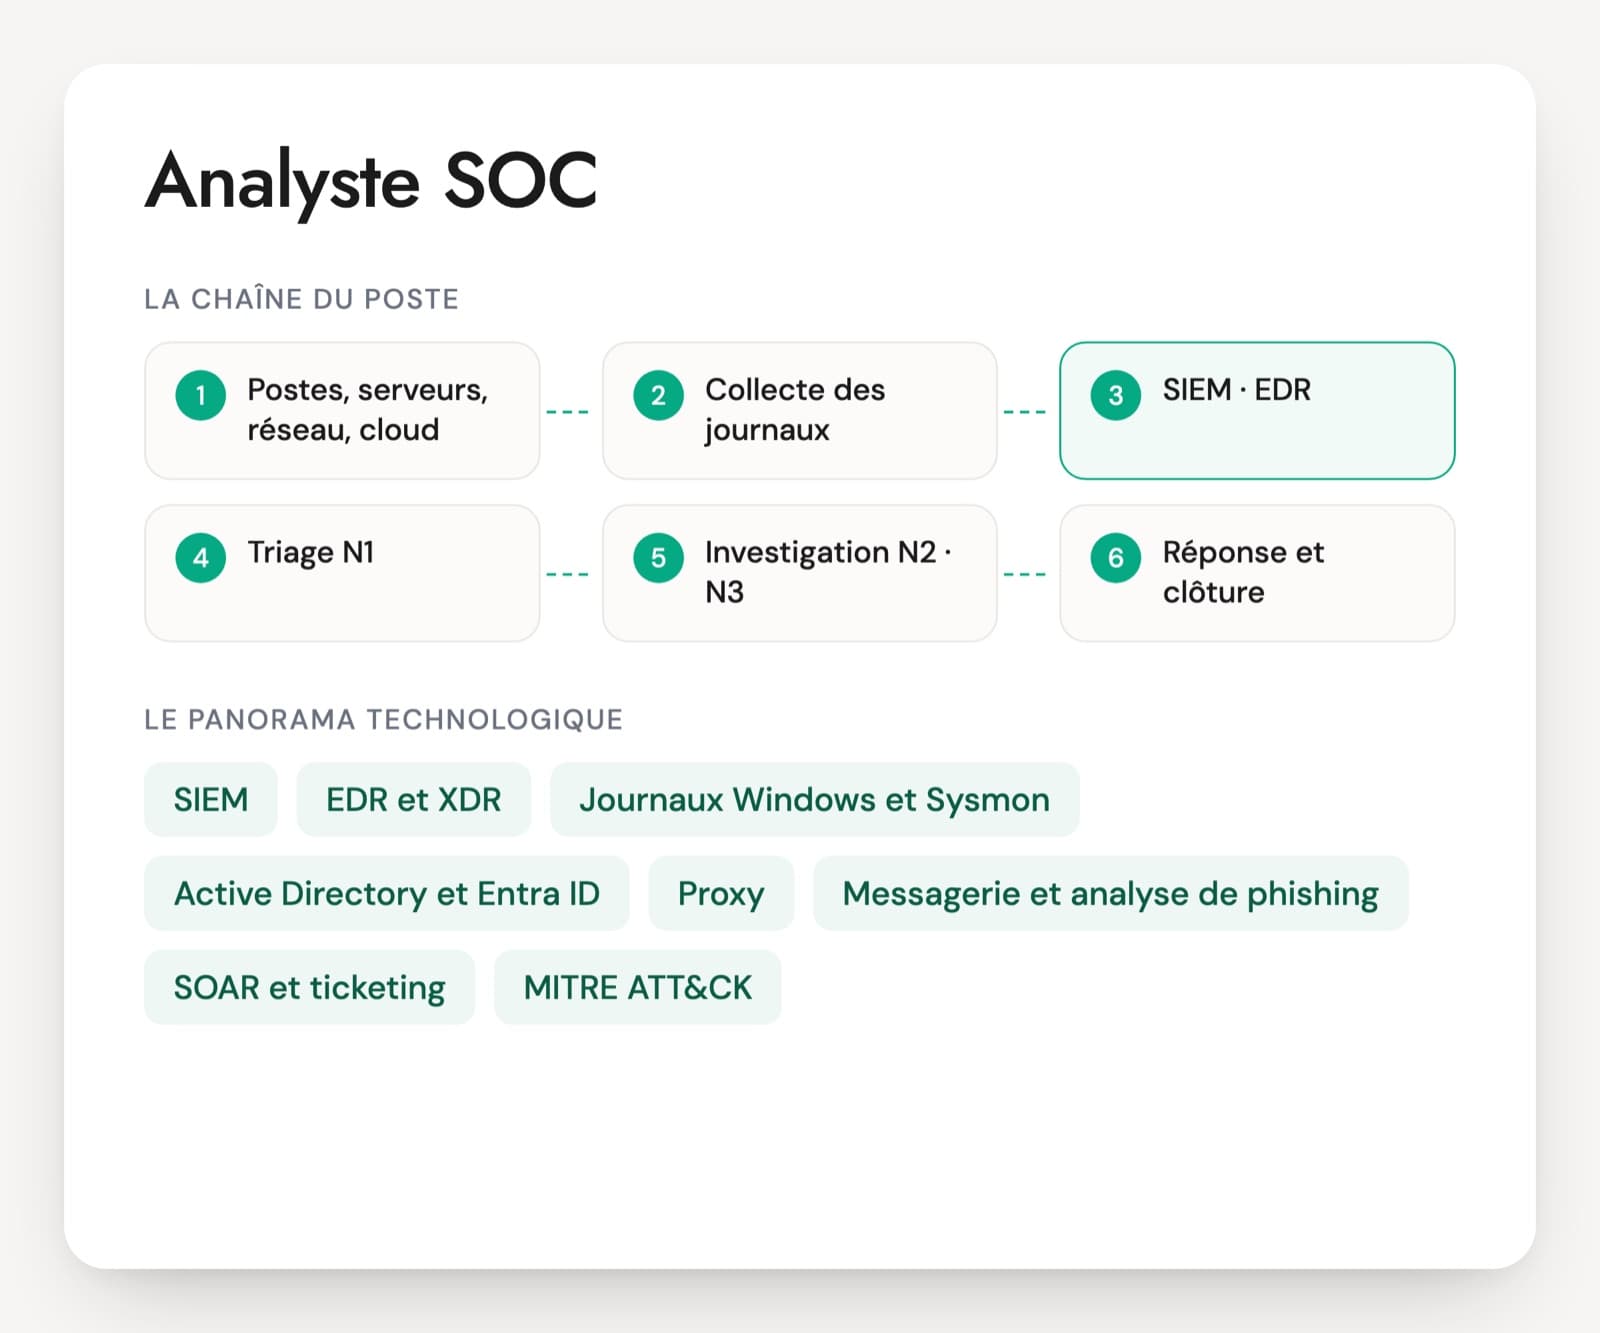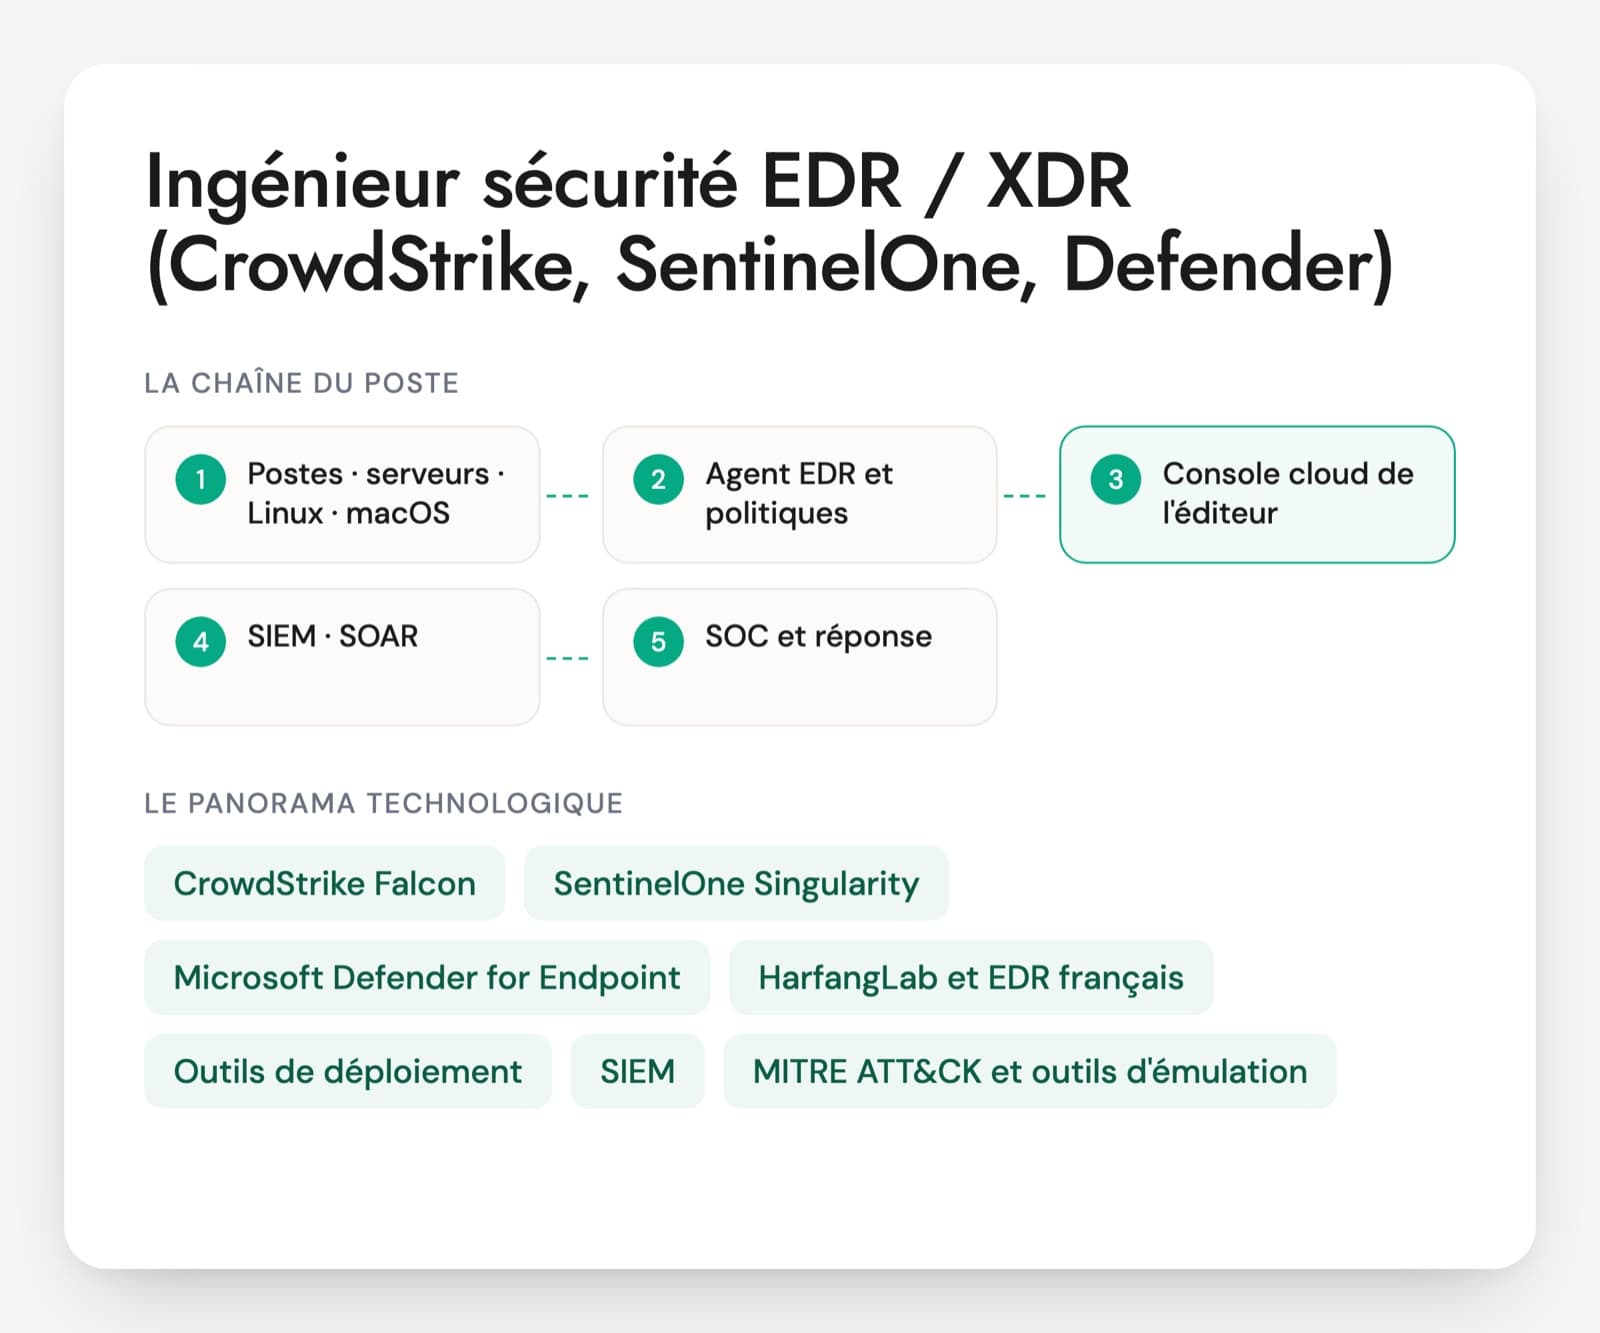
CrowdStrike Falcon, SentinelOne Singularity ou Microsoft Defender for Endpoint, parfois HarfangLab : l'ingénieur EDR / XDR installe et règle l'agent de détection sur des milliers de postes et de serveurs. Il construit les politiques de prévention, tranche les demandes d'exclusion, pilote les mises à jour du capteur et branche la plateforme au SOC et au SIEM. C'est un profil de build et de run. L'analyste SOC, lui, traite les alertes que la plateforme produit.
Beaucoup de CV citent un EDR parce que la personne a utilisé la console pendant des investigations. Pour ce poste, elle doit avoir déployé l'agent, remplacé un antivirus, écrit une politique et refusé une exclusion mal pensée. Les missions publiées sur Free-Work demandent souvent la gestion des politiques et des exclusions, les tests de compatibilité lors des mises à jour système et le travail avec les équipes poste de travail et serveurs.
Depuis l'incident CrowdStrike du 19 juillet 2024, la manière dont un candidat organise les mises à jour en dit long sur sa pratique. Microsoft prépare de son côté une plateforme qui sortira les produits de sécurité du noyau Windows. Pour mener l'entretien en entier, le PDF rassemble les 30 questions, un cas de migration de 20 minutes et la grille de notation.
Les plateformes et outils d'un ingénieur EDR / XDR
CrowdStrike Falcon
Un agent léger piloté depuis le cloud. L'ingénieur y gère les politiques de prévention, de mise à jour du capteur et de contrôle des périphériques, les groupes de machines et les exclusions. Real Time Response sert à intervenir à distance, Falcon Fusion SOAR à automatiser. Depuis juillet 2024, les clients choisissent aussi où et quand le contenu de détection rapide est déployé.
SentinelOne Singularity
Agent autonome avec un mode détection ou protection par politique, et une fonction de retour arrière sur Windows après un rançongiciel. Les politiques s'appliquent par niveau (compte, site, groupe), ce qui demande une organisation claire dès le départ. Remote Shell permet d'intervenir à distance sur une machine.
Microsoft Defender for Endpoint
L'EDR intégré à Windows et au portail Defender, souvent déjà payé dans les licences E5. L'ingénieur règle Defender Antivirus, les règles ASR, la protection contre l'altération, le contrôle des périphériques et les groupes d'appareils. Avec un antivirus tiers, Defender passe en mode passif et certaines protections ne fonctionnent plus.
HarfangLab et EDR français
HarfangLab a obtenu en décembre 2024 la première qualification de l'ANSSI pour un EDR, après une certification CSPN en 2020 renouvelée en 2024. On le rencontre dans le secteur public et chez les organisations qui demandent une solution qualifiée. Les principes de déploiement et d'exclusion restent les mêmes.
Outils de déploiement
Intune, Configuration Manager et les GPO pour Windows, Jamf ou Intune pour macOS, Ansible ou les images de base pour Linux. Un ingénieur EDR passe beaucoup de temps avec les équipes qui gèrent ces outils, car un agent mal empaqueté reste installé mais aveugle.
SIEM, SOAR et XDR
Le XDR relie la télémétrie des postes à celle des identités, de la messagerie et du cloud. L'ingénieur branche les alertes au SIEM (Sentinel, Splunk, QRadar), règle les automatisations et évite d'envoyer toute la télémétrie brute, qui coûte cher en ingestion.
MITRE ATT&CK et outils d'émulation
Le référentiel des techniques d'attaque sert à mesurer ce que l'EDR détecte. Atomic Red Team ou MITRE Caldera permettent de rejouer des techniques sur des machines de test. Un candidat qui a déjà mesuré sa couverture parle avec des chiffres plutôt qu'avec la brochure de l'éditeur.
Le poste existe chez les clients finaux qui gèrent leur propre parc, dans les ESN qui mènent des projets de remplacement d'antivirus et chez les MSSP qui exploitent l'EDR pour le compte de leurs clients. Il se place entre l'équipe poste de travail, l'équipe serveurs et le SOC. Les certifications d'éditeur comme CrowdStrike Certified Falcon Administrator (CCFA) ou la SC-200 côté Microsoft attestent la connaissance d'un produit. Le passage d'un EDR à un autre se fait bien quand les principes sont acquis : politiques par groupes, exclusions ciblées, mises à jour par anneaux. Ces principes comptent plus que le nom de l'outil.
Là où un ingénieur EDR doit être solide
- Déploiement de masse et migration
- Politiques de prévention
- Exclusions et performance
- Mises à jour et résilience du parc
- Couverture Linux, macOS et serveurs
- Intégration SOC et réponse
Cinq questions de déploiement et de réglage pour un ingénieur EDR
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Vous remplacez l'antivirus en place par un EDR sur 15 000 postes. Comment se passe la cohabitation des deux produits pendant la migration ?
Une bonne réponseIl installe l'EDR pendant que l'ancien antivirus tourne encore et pose des exclusions réciproques (binaires et dossiers de chaque produit) pour éviter les blocages croisés. Avec Defender for Endpoint, Defender Antivirus se met en mode passif sur les postes Windows embarqués quand un autre antivirus est enregistré ; sur Windows Server, il faut le forcer avec ForceDefenderPassiveMode avant l'embarquement. Il active le mode bloc EDR pendant la transition, avance par vagues (informatique, pilotes métiers, puis le reste), vérifie que chaque poste remonte, puis désinstalle l'ancien produit avec son mot de passe ou jeton de désinstallation.
Signal d'alerteDésinstaller l'ancien antivirus partout le vendredi et pousser l'EDR le lundi, ce qui laisse le parc sans protection. Ou laisser deux protections en temps réel actives en même temps.
Question 2 · confirmé
L'éditeur d'un logiciel métier conditionne son support à l'exclusion de java.exe et de tout son dossier d'installation sur les 3 000 postes qui l'utilisent. Que répondez-vous ?
Une bonne réponseIl refuse l'exclusion large et cherche la cause : quelle alerte, quel blocage, quel ralentissement, mesuré comment. Exclure java.exe en processus exclurait tout programme Java du parc, et un dossier exclu devient l'endroit idéal où déposer un outil malveillant. Il propose une exclusion ciblée (fichier précis, processus avec son chemin complet, exclusion contextuelle), limitée aux machines concernées, avec un propriétaire et une date de revue, ou bien la soumission du faux positif à l'éditeur de l'EDR. Il sait que sur Defender une exclusion antivirus ne coupe pas les alertes EDR.
Signal d'alerteAjouter l'exclusion demandée telle quelle sur tout le parc. Ou l'inverse : un refus sans analyse qui pousse le métier à réclamer la désinstallation de l'agent.
Question 3 · senior
Après l'incident CrowdStrike du 19 juillet 2024, comment organisez-vous les mises à jour du capteur et du contenu de détection sur votre parc ?
Une bonne réponseIl distingue la version du capteur, qu'il pilote par politique (dernière version sur un groupe pilote, une ou deux versions de retard pour le reste), et le contenu de détection poussé par l'éditeur, comme le Rapid Response Content en cause le 19 juillet 2024. Depuis, CrowdStrike permet aux clients de choisir où et quand ce contenu est déployé, et il s'en sert pour faire passer un groupe de test avant les serveurs critiques. Il garde un plan de reprise : clés BitLocker accessibles, procédure de démarrage en mode sans échec, liste des machines à rétablir en premier. Le même raisonnement vaut pour Defender et SentinelOne.
Signal d'alerteTout en mise à jour automatique sans anneau, ou des versions gelées pendant un an jusqu'à tomber hors support.
Question 4 · confirmé
Vous voulez passer en blocage une politique qui tourne en simple détection depuis six mois. Comment vous y prenez-vous ?
Une bonne réponseIl sort ce que la politique aurait bloqué sur la période, par règle, par processus et par machine. Il sépare les vrais positifs, les outils légitimes au comportement risqué (scripts d'administration, vieux logiciels) et le bruit. Chaque cas légitime reçoit une exclusion ciblée ou une correction de l'outil, validée avec son propriétaire. Il active le blocage par vagues de groupes, en commençant par les règles qui n'ont rien déclenché, garde un retour arrière rapide et suit les blocages des premiers jours avec le support. Sur Defender, il sait que les règles ASR de protection standard peuvent passer en blocage sans phase d'audit.
Signal d'alerteBasculer tout le parc en blocage d'un coup, ou rester en détection pour toujours « pour ne gêner personne ».
Question 5 · confirmé
L'outil de prise en main à distance du support déclenche 400 alertes EDR par jour au SOC. Que faites-vous côté plateforme ?
Une bonne réponseIl regarde avec le SOC quelles alertes reviennent, sur quelles machines et pour quel comportement. Si l'outil est légitime et utilisé par une équipe identifiée, une règle de réglage ou de suppression précise (chemin, signataire, ligne de commande, groupe de machines) retire le bruit sans couper la télémétrie. Il vérifie que l'usage est bien celui prévu, puisque les attaquants se servent souvent des mêmes outils, et demande que l'outil soit limité aux postes de l'équipe concernée. Il mesure ensuite le volume restant.
Signal d'alerteExclure l'outil de l'EDR sur tout le parc, ce qui le rend invisible le jour où un attaquant l'utilise.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Ingénieur EDR / XDR : réponses aux questions fréquentes
Ingénieur EDR ou analyste SOC : lequel pour un projet de déploiement ?
L'ingénieur EDR. L'analyste SOC lit les alertes et enquête, il connaît la console mais rarement l'empaquetage de l'agent, les politiques par groupes, les exclusions ou les anneaux de mise à jour. Un analyste de niveau 3 qui a réglé les politiques de son SOC peut évoluer vers le poste. Sur le CV, les bons signes sont un nombre de machines déployées, un antivirus remplacé, une politique passée en blocage. Ces éléments disent mieux le profil que le titre.
Un ingénieur CrowdStrike peut-il passer sur SentinelOne ou Defender for Endpoint ?
Oui, si les principes sont acquis. Les trois produits reposent sur les mêmes notions : groupes de machines, politiques de prévention, exclusions, mises à jour progressives, réponse à distance. Ce qui change, ce sont les noms, les consoles et quelques mécanismes propres, comme le mode passif de Defender derrière un antivirus tiers ou le retour arrière de SentinelOne. Il faut quelques semaines de prise en main, et l'entretien demande comment le candidat ferait sur le produit en place.
Que contient le test technique d'un ingénieur EDR ?
Une demande d'exclusion réelle, anonymisée, avec l'alerte qui l'a déclenchée, et un export de politique à commenter. Le candidat dit ce qu'il accepte, ce qu'il refuse et ce qu'il propose à la place. S'y ajoute un plan de mise à jour à construire pour un parc mixte avec des serveurs critiques. Trente minutes en direct suffisent. Un long exercice à la maison sur une console de démonstration dit peu de chose de la pratique en production.
Un EDR qualifié par l'ANSSI change-t-il le profil recherché ?
Peu. HarfangLab a obtenu en décembre 2024 la première qualification de l'ANSSI pour un EDR, ce qui pèse dans le secteur public et pour les organisations qui exigent des produits qualifiés. Le travail de l'ingénieur reste le même : déploiement, politiques, exclusions, mises à jour et lien avec le SOC. Un candidat venu de CrowdStrike ou de Defender s'adapte. Il doit plutôt connaître les contraintes d'exploitation que la qualification impose à l'organisation.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.