Un rançongiciel qui chiffre tout un parc Windows passe très souvent par la prise de contrôle de l'Active Directory, et l'ANSSI en a fait un sujet d'audit à part entière. Les questions d'entretien pour un ingénieur Active Directory couvrent deux métiers : l'exploitation d'un annuaire multi-sites (réplication, DNS, GPO, sauvegarde) et sa sécurité (modèle en tiers, délégations, Kerberos, PKI). Avec Entra ID, il faut y ajouter la synchronisation hybride et l'accès conditionnel.
Deux changements récents ont des effets concrets. Les mises à jour des contrôleurs de domaine retirent RC4 des types de chiffrement Kerberos supposés par défaut, ce qui bloque les appareils et les comptes de service restés en RC4. Entra Connect Sync doit passer en version 2.6.84.0 ou ultérieure avec une authentification par application avant le 7 avril 2027, sinon la synchronisation s'arrête. L'entretien porte sur ce que la personne a fait sur ces deux sujets.
Sur le CV, les traces d'audit et de correction comptent : PingCastle, Purple Knight, ORADAD, une forêt d'administration ou un tiering réellement appliqué. Un profil qui a surtout créé des comptes et des GPO relève plutôt de l'administration systèmes. Le PDF ajoute une étude de cas sur un annuaire ancien à remettre en sécurité.
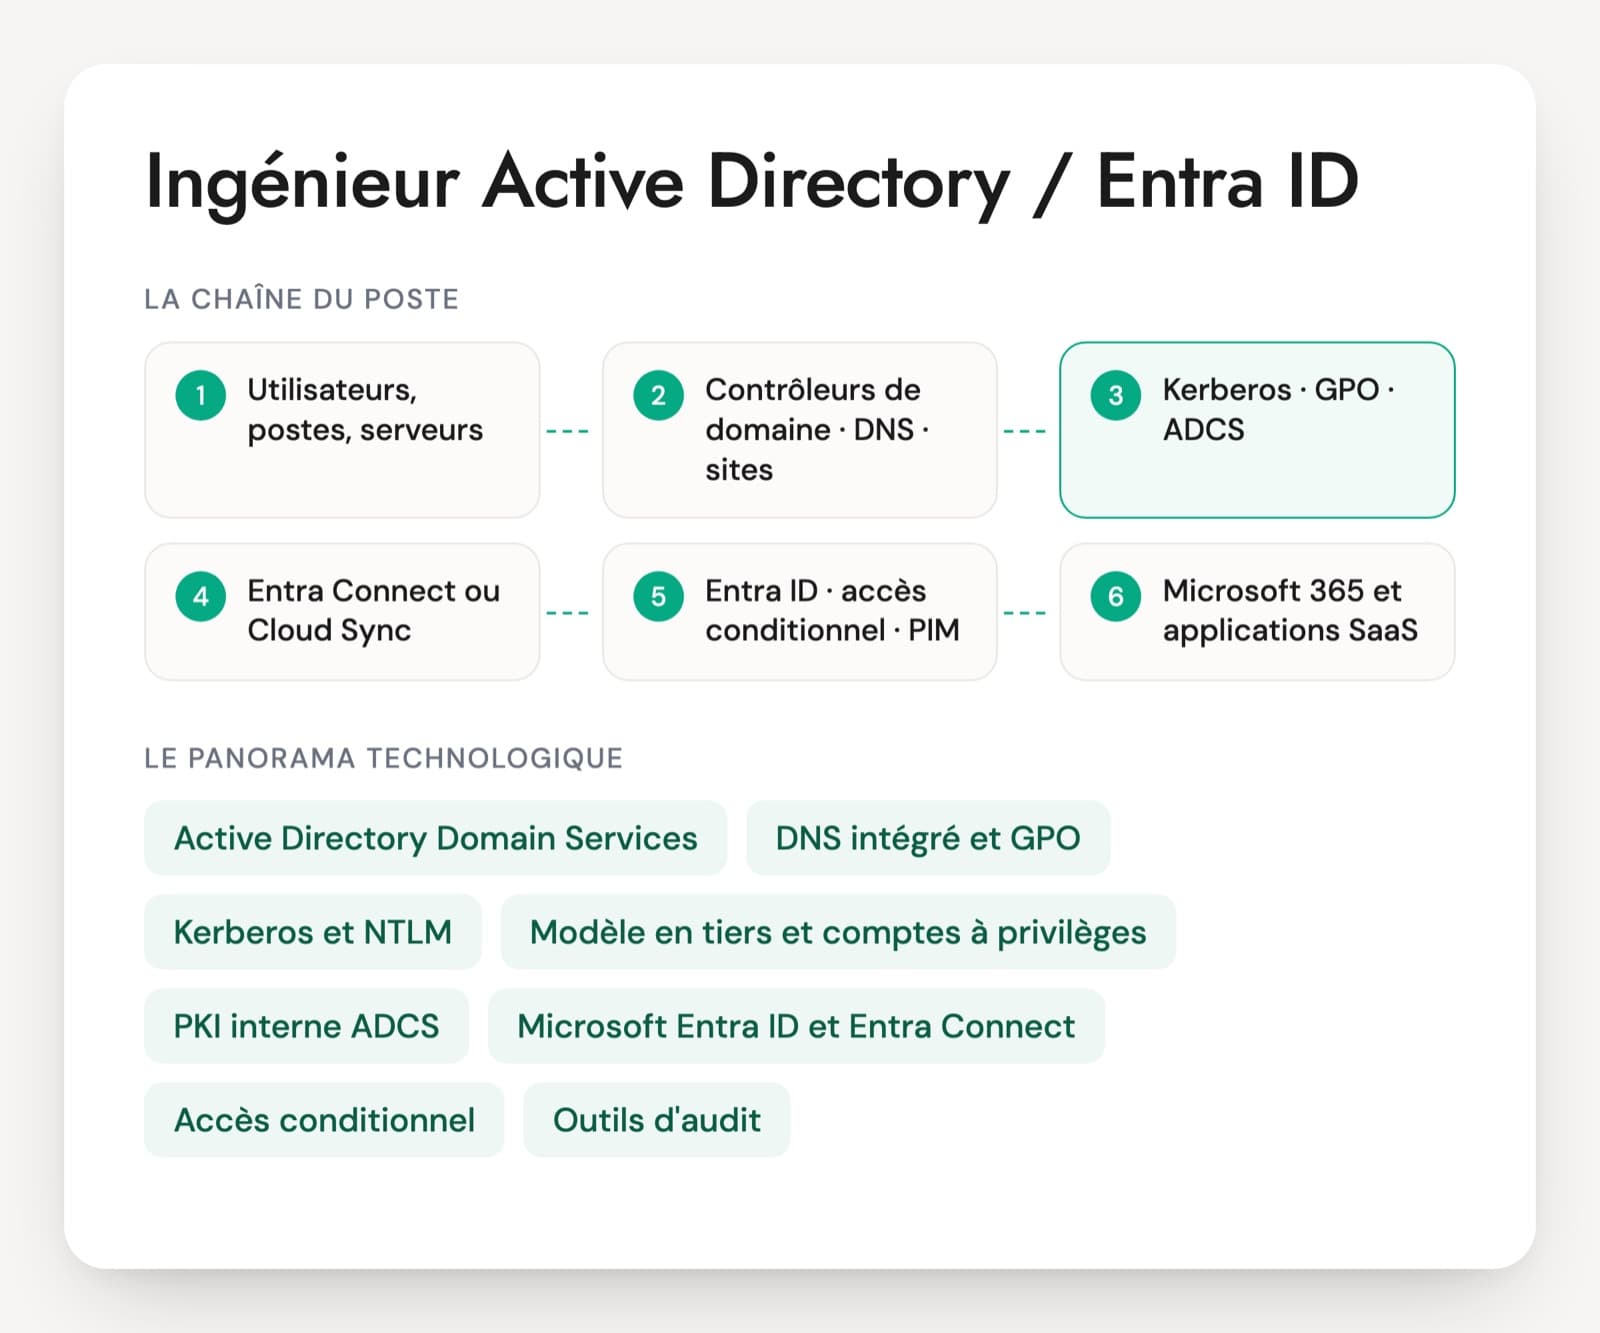
Active Directory, Entra ID et les outils d'audit du poste
Active Directory Domain Services
L'annuaire sur site : forêts, domaines, sites, réplication entre contrôleurs, rôles FSMO, niveaux fonctionnels. Windows Server 2025 a ajouté un nouveau niveau fonctionnel et une base à pages de 32 Ko en option. C'est la base technique du poste, et la partie la plus sensible aux erreurs.
DNS intégré et GPO
Le DNS des contrôleurs de domaine permet aux postes de trouver l'annuaire, et une réplication malade commence souvent par un problème DNS. Les GPO appliquent la configuration et la sécurité ; l'ingénieur AD en contrôle les droits de modification, car une GPO détournée touche tout le parc.
Kerberos et NTLM
Les protocoles d'authentification du domaine. RC4 est retiré des valeurs par défaut de Kerberos en 2026, NTLMv1 a disparu de Windows Server 2025 et NTLM est déprécié. L'ingénieur doit lire un événement 4769, trouver un SPN en double et savoir ce qu'est une délégation.
Modèle en tiers et comptes à privilèges
Séparer l'administration de l'annuaire (tier 0), des serveurs (tier 1) et des postes (tier 2), avec des comptes et des postes d'administration distincts. Protected Users, gMSA, dMSA sous Windows Server 2025 et Windows LAPS sont les outils courants. C'est ce qui empêche un poste compromis de mener à l'annuaire.
PKI interne ADCS
L'autorité de certification Microsoft fait partie du tier 0 : un modèle de certificat mal réglé suffit à usurper un administrateur. L'ingénieur AD doit connaître les familles de faiblesses ADCS (ESC1, ESC8…) et les outils qui les repèrent.
Microsoft Entra ID et Entra Connect
L'annuaire cloud de Microsoft 365. Entra Connect Sync ou Entra Cloud Sync recopie les comptes de l'AD, avec synchronisation du hachage des mots de passe, authentification directe ou fédération. Les versions de Connect Sync sont retirées douze mois après la sortie de la suivante : la mise à jour fait partie du poste.
Accès conditionnel, MFA et PIM
Les règles qui décident qui se connecte, d'où et avec quelle preuve d'identité, et l'attribution temporaire des rôles d'administration avec Privileged Identity Management. L'accès conditionnel demande une licence Entra ID P1, PIM une licence P2 ou ID Governance.
Outils d'audit
PingCastle et Purple Knight notent la sécurité de l'annuaire, ORADAD collecte les données pour les points de contrôle de l'ANSSI, BloodHound dessine les chemins d'attaque vers les comptes privilégiés. Un bon profil sait aussi corriger ce que ces outils trouvent.
Sauvegarde et reprise de forêt
Sauvegardes de l'état système, Corbeille AD, restauration faisant autorité, et le guide de récupération de forêt de Microsoft pour le pire scénario. Des outils spécialisés existent pour accélérer la reprise. Reste à savoir quand la procédure a été testée pour la dernière fois.
Les offres emploient expert Active Directory, consultant AD, architecte AD ou ingénieur sécurité Active Directory et Entra ID. Les missions reviennent souvent aux mêmes sujets : audit et correction de la sécurité de l'annuaire, mise en place du tiering, migration ou fusion de forêts, identité hybride avec Microsoft 365, plan de reprise. Certaines offres citent des outils d'éditeurs comme Semperis pour la protection et la reprise. Côté certifications, la SC-300 (Identity and Access Administrator Associate) couvre Entra ID ; aucune certification Microsoft actuelle ne porte sur la sécurité de l'AD sur site, qui se vérifie par l'expérience.
Les compétences AD et Entra ID à vérifier
- Réplication, sites et diagnostic AD
- Kerberos, NTLM et délégations
- Comptes à privilèges et modèle en tiers
- Audit et durcissement de l'annuaire
- Identité hybride Entra ID
- Sauvegarde et reprise de forêt
Ce que l'entretien d'un ingénieur Active Directory doit couvrir
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Repadmin signale qu'un contrôleur de domaine d'agence ne réplique plus depuis 70 jours. Que faites-vous, et pourquoi le délai compte-t-il ?
Une bonne réponseIl compare le délai à la durée de vie des objets supprimés (tombstone lifetime), 180 jours par défaut sur les forêts récentes : à 70 jours, le contrôleur peut encore être remis en route. Il cherche la cause avec repadmin /showrepl et /replsummary, dcdiag, la résolution DNS des enregistrements _msdcs, les ports RPC sur le pare-feu, l'écart d'horloge et le canal sécurisé. Une fois la cause réglée, il relance la réplication et surveille l'arrivée des objets en attente.
Signal d'alerteRestaurer le contrôleur depuis un vieux snapshot de VM (risque de retour arrière des USN), ou forcer la réplication avec un partenaire divergent sans comprendre ce que cela autorise.
Question 2 · senior
Depuis les mises à jour 2026 des contrôleurs de domaine, un vieil équipement Linux qui s'authentifiait en Kerberos échoue. Comment traitez-vous le problème sans réactiver RC4 partout ?
Une bonne réponseIl lit les événements KDCSVC 201 à 209 du journal système des contrôleurs et les champs de chiffrement des événements 4768 et 4769 pour identifier le compte en cause. Le plus souvent, un keytab exporté avec une seule clé RC4 : il le régénère en AES, renseigne msDS-SupportedEncryptionTypes sur le compte de service et réinitialise le mot de passe des comptes trop anciens pour avoir des clés AES. Si l'équipement ne sait vraiment pas faire d'AES, l'exception reste limitée à ce seul compte, avec un plan de remplacement daté.
Signal d'alerteUne GPO qui réautorise RC4 sur tout le domaine, ou remettre RC4 dans DefaultDomainSupportedEncTypes.
Question 3 · senior
Dans votre domaine, les mêmes comptes administrent les contrôleurs de domaine, les serveurs et les postes. Comment réorganisez-vous l'administration ?
Une bonne réponseUn modèle en tiers : tier 0 pour ce qui contrôle l'annuaire (contrôleurs de domaine, ADCS, Entra Connect, AD FS, sauvegarde des contrôleurs, hyperviseurs qui les hébergent), tier 1 pour les serveurs, tier 2 pour les postes. Des comptes distincts par tier, des restrictions d'ouverture de session posées par GPO, des postes d'administration dédiés pour le tier 0, le groupe Protected Users et des silos d'authentification. Admins du domaine presque vide, délégations sur les OU pour le quotidien, Windows LAPS pour les comptes locaux. Microsoft parle aujourd'hui d'enterprise access model, l'ANSSI publie ses propres recommandations.
Signal d'alerteUn seul compte « adm- » par personne pour tout administrer, utilisé aussi pour ouvrir des sessions sur les postes.
Question 4 · senior
Un audit PingCastle remonte des comptes à SPN membres de groupes privilégiés et un krbtgt dont le mot de passe a huit ans. Que traitez-vous, et dans quel ordre ?
Une bonne réponseLes comptes privilégiés porteurs d'un SPN sont exposés au Kerberoasting : il retire le SPN ou le privilège, passe le service sur un gMSA ou un mot de passe long, et impose AES. Pour le krbtgt, deux réinitialisations, séparées d'au moins la durée de vie maximale d'un ticket (10 heures par défaut) et d'une réplication complète, par exemple avec le script publié par Microsoft. La seconde invalide les tickets forgés avec l'ancien secret. Il trie le reste du rapport par risque, pas par facilité.
Signal d'alerteRéinitialiser le krbtgt deux fois de suite dans la minute, ce qui casse les authentifications, ou classer le rapport sans suite.
Question 5 · confirmé
Un utilisateur modifié dans l'AD n'est pas à jour dans Entra ID, et un autre apparaît en double dans le tenant. Comment diagnostiquez-vous Entra Connect ?
Une bonne réponseLe Synchronization Service Manager pour les erreurs d'export, Entra Connect Health, le filtrage par OU (l'objet est-il dans le périmètre ?), puis les erreurs d'attributs en double sur l'UPN ou proxyAddresses. Le doublon vient souvent d'un compte créé dans le cloud avant la synchronisation : correspondance douce sur l'adresse ou correspondance forte sur l'ancre source (ms-DS-ConsistencyGuid). Il vérifie aussi que la version d'Entra Connect est encore supportée.
Signal d'alerteSupprimer le compte cloud et resynchroniser à l'aveugle, ou désactiver la synchronisation.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Expert Active Directory : questions courantes
Expert Active Directory et ingénieur Entra ID : faut-il deux personnes ?
Pas forcément, et la plupart des offres réunissent les deux. L'identité hybride lie les deux annuaires : la synchronisation, les comptes à privilèges et l'accès conditionnel se pensent ensemble. Les profils viennent toutefois souvent d'un côté. Un ancien administrateur Windows maîtrise la réplication et Kerberos, un profil Microsoft 365 connaît mieux l'accès conditionnel et PIM. Le choix suit le risque principal, et l'autre moitié se vérifie par deux ou trois questions ciblées.
Les certifications Microsoft disent-elles quelque chose d'un profil Active Directory ?
La SC-300 atteste une bonne connaissance d'Entra ID : identités, authentification, accès conditionnel, gouvernance. Elle se renouvelle chaque année. Pour l'AD sur site et sa sécurité, aucune certification Microsoft actuelle n'apporte de preuve équivalente. Les indices sont ailleurs : un audit PingCastle mené et corrigé, un tiering en production, une restauration d'objets ou de forêt racontée en détail. Les certifications offensives montrent une connaissance des attaques, sans garantir la capacité à corriger.
Peut-on faire passer un test technique sur un vrai annuaire ?
Jamais sur la production, ni avec des droits sur la forêt de l'entreprise. Un petit laboratoire ou un rapport d'audit anonymisé, par exemple une sortie PingCastle, sert de base à un plan de correction priorisé. Une autre option consiste à montrer des événements 4769 ou une sortie de repadmin à commenter. Cet exercice révèle la méthode et la prudence, deux qualités qui comptent sur un composant dont dépendent toutes les connexions.
Faut-il savoir attaquer un Active Directory pour bien le défendre ?
Il faut comprendre les attaques courantes : Kerberoasting, DCSync, délégations abusées, modèles ADCS vulnérables, relais NTLM. Sans cela, la personne ne sait pas pourquoi un réglage compte ni dans quel ordre corriger. Savoir les exécuter soi-même avec BloodHound ou Certipy est un plus, pas une obligation. Le poste consiste surtout à fermer ces chemins sans bloquer la production, et à le prouver par des mesures régulières.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.