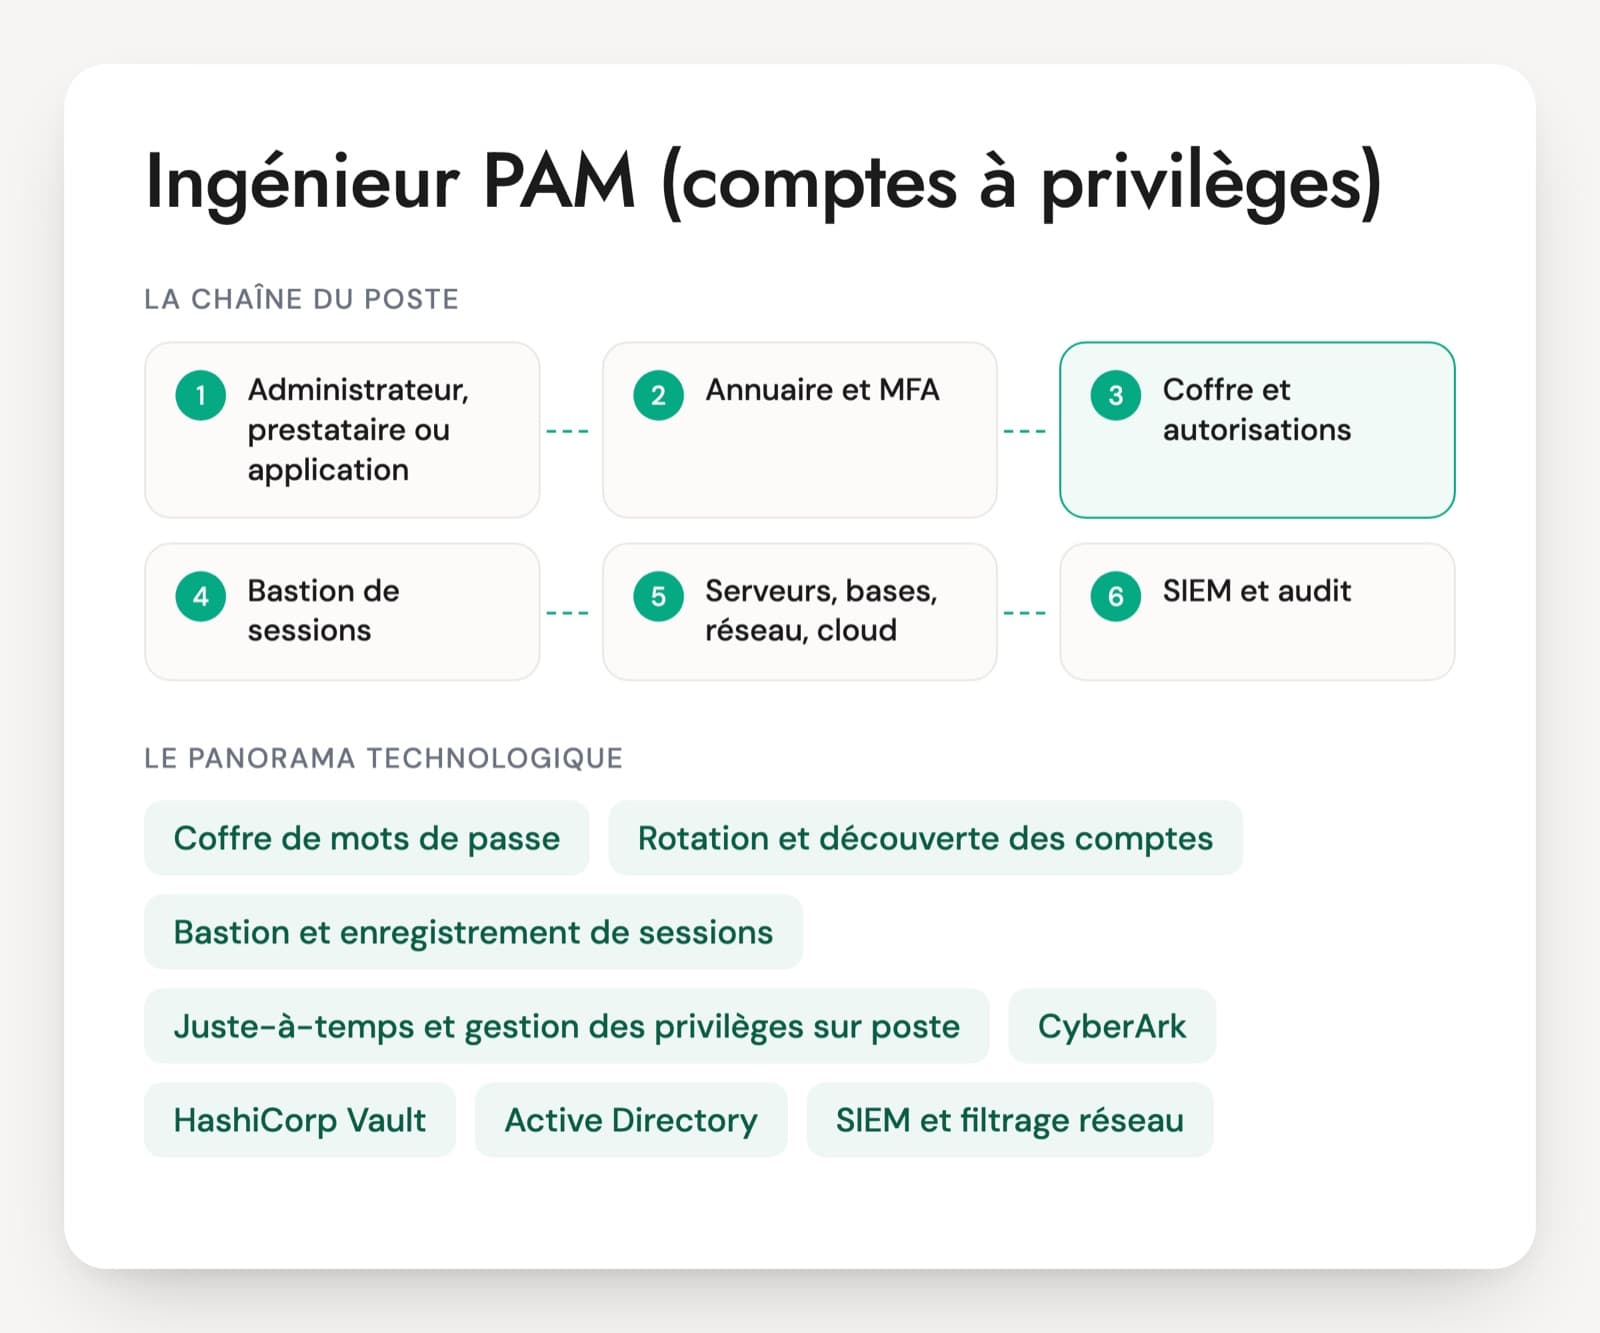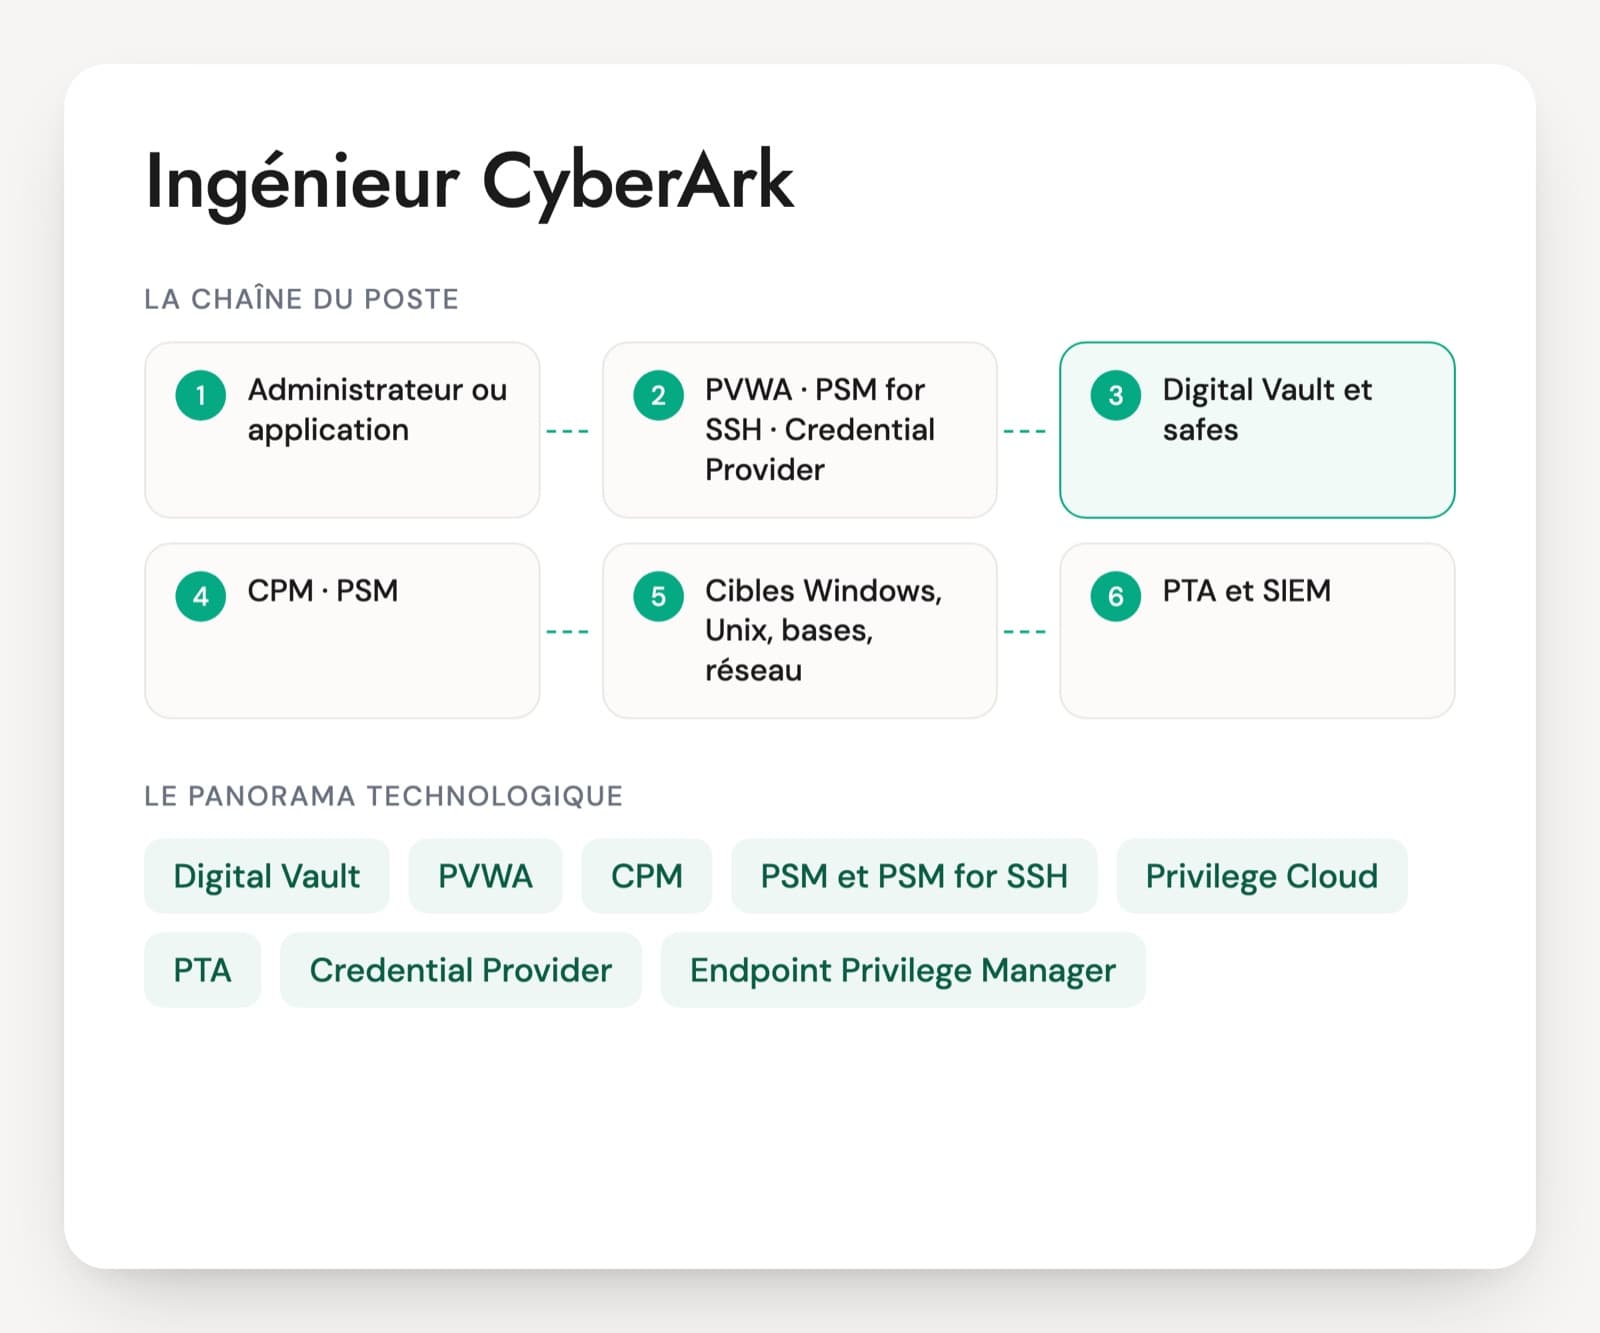
Le titre d'ingénieur CyberArk recouvre plusieurs périmètres. Le plus fréquent est le socle PAM : Vault, PVWA, CPM, PSM et PSM for SSH, installés chez le client ou en Privilege Cloud. D'autres postes portent sur les secrets applicatifs avec le Credential Provider et Conjur, ou sur Endpoint Privilege Manager pour les postes de travail. Les questions d'entretien d'un ingénieur CyberArk dépendent de l'offre, car elles changent d'un périmètre à l'autre.
Depuis février 2026, CyberArk appartient à Palo Alto Networks, qui vend ses produits sous la marque Idira depuis mai 2026 (Idira Privileged Access Manager, Idira Endpoint Privilege Manager). Les CV et la plupart des offres parlent encore de CyberArk, de PAS ou de PAM Self-Hosted. Beaucoup de plateformes en production ont plusieurs versions de retard.
Un candidat qui a administré la plateforme parle de pm_error.log, de plateformes dupliquées, de safes découpés par périmètre et de composants de connexion bloqués par AppLocker. Une montée de version ou un plugin écrit pour une cible sans connecteur, racontés en détail, le révèlent. Le PDF propose 30 questions sur six axes et un cas de reprise de plateforme.
Les composants CyberArk qu'il faut connaître
Digital Vault
Le coffre chiffré qui garde les mots de passe, les clés SSH et les enregistrements de sessions. Il tourne sur un serveur Windows dédié et durci, hors du domaine, et tous les autres composants lui parlent sur le port 1858. Les secrets y sont rangés dans des safes, avec des permissions par groupe.
PVWA
Le portail web des utilisateurs et des administrateurs de la plateforme : recherche d'un compte, demande d'accès, approbations, rapports, paramétrage des safes et des plateformes. Il porte aussi l'API REST qui sert à automatiser. Il tourne sur IIS, souvent en ferme derrière un répartiteur de charge.
CPM (Central Policy Manager)
Le moteur de rotation : il vérifie, change et réconcilie les mots de passe sur les cibles selon la plateforme de chaque compte. C'est lui qui casse une application quand un usage du compte a été oublié. Le candidat doit savoir lire ses journaux et écrire un plugin.
PSM et PSM for SSH
Le PSM ouvre les sessions RDP et applicatives depuis ses propres serveurs, injecte le compte et enregistre en vidéo. PSM for SSH (PSMP) fait de même pour les connexions SSH, avec un enregistrement texte des commandes. Les applications sans connecteur demandent un composant de connexion à écrire.
Privilege Cloud
La version SaaS : le Vault et le portail sont hébergés par l'éditeur, le client installe des connecteurs (CPM, PSM, tunnel sortant) dans son réseau. Une expérience Privilege Cloud apprend les connecteurs, moins l'administration du Vault.
PTA (Privileged Threat Analytics)
Le module d'analyse : il repère l'usage d'un compte géré sans passer par CyberArk, des comportements inhabituels ou des commandes à risque, et peut suspendre une session. Il alimente le SIEM.
Credential Provider, Conjur et Secrets Hub
Les produits de secrets applicatifs. Le Credential Provider sert les applications installées sur des serveurs, Conjur les conteneurs, Kubernetes et les pipelines. Secrets Hub recopie les secrets vers les coffres natifs d'AWS ou d'Azure. Peu de candidats maîtrisent les trois.
Endpoint Privilege Manager (EPM)
Le produit qui retire les droits d'administrateur local des postes et des serveurs et n'élève que les applications autorisées. Certaines offres le demandent seul, souvent pour un audit ou un déploiement par vagues.
API REST, psPAS et PACLI
Les outils d'automatisation : l'API REST du PVWA, le module PowerShell communautaire psPAS qui l'enveloppe, et PACLI, plus ancien, encore présent sur certaines plateformes. Un ingénieur N3 automatise la création des safes et l'import des comptes par ces moyens.
Les offres CyberArk se répartissent entre projets de déploiement, où l'on installe la plateforme et intègre les comptes par vagues, et exploitation de niveau 3, où l'on traite les échecs du CPM, les composants de connexion et les montées de version. D'autres missions portent sur Conjur et les secrets des pipelines, ou sur un audit d'EPM. Certaines équipes passent du Self-Hosted à Privilege Cloud, ce qui déplace le travail vers les connecteurs. L'éditeur délivre des certifications par niveau, les plus citées pour le PAM étant Defender puis Sentry. Elles montrent la connaissance du produit. L'expérience de production se vérifie par des cas concrets en entretien.
Ce que doit montrer un ingénieur CyberArk en entretien
- Architecture et haute disponibilité du Vault
- Safes, plateformes et Master Policy
- CPM, plugins et dépendances
- PSM, PSMP et composants de connexion
- Credential Provider et Conjur
- Exploitation, montée de version et automatisation
Questions techniques pour un ingénieur CyberArk
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Un administrateur ouvre une session RDP sur un serveur Windows à travers CyberArk. Décrivez le trajet de la connexion, composant par composant.
Une bonne réponseL'administrateur s'authentifie au PVWA (LDAP avec MFA, RADIUS ou SAML) et choisit le compte. Le Vault contrôle ses droits sur le safe et les règles applicables (motif, double contrôle). Le PSM récupère le mot de passe dans le Vault, ouvre la session depuis son propre serveur, lance le client par un composant de connexion, injecte l'identifiant et enregistre. L'enregistrement repart dans un safe du Vault. Le candidat cite le port 1858 entre les composants et le Vault.
Signal d'alerteUne confusion entre CPM et PSM, ou l'idée que le poste de l'administrateur se connecte directement au serveur cible.
Question 2 · confirmé
Comment découpez-vous les safes pour 3 000 comptes répartis entre les équipes Windows, Unix, bases de données et réseau ?
Une bonne réponsePar périmètre et niveau de sensibilité, avec un safe distinct pour le tier 0, un propriétaire par safe et une convention de nommage. Les membres sont des groupes de l'annuaire, jamais des personnes une par une. Chaque profil reçoit un jeu de permissions type : utilisateur, approbateur, gestionnaire du safe. Le CPM est rattaché par safe, ce qui permet de répartir la charge entre plusieurs CPM.
Signal d'alerteUn safe par administrateur, ou un seul safe pour tout le monde.
Question 3 · confirmé
Expliquez Verify, Change et Reconcile dans le CPM, et le rôle du logon account et du reconcile account.
Une bonne réponseVerify contrôle que le mot de passe du Vault ouvre toujours une session. Change génère un nouveau mot de passe, l'applique sur la cible et le range dans le Vault. Reconcile intervient quand le Vault n'a plus le bon : un compte plus puissant, le reconcile account, réinitialise le mot de passe. Le logon account sert quand le compte géré ne peut pas ouvrir de session lui-même. Les deux sont des comptes liés, eux aussi sous coffre.
Signal d'alerteUne confusion entre les trois opérations, ou un compte de domaine très privilégié utilisé comme logon account partout.
Question 4 · senior
Une application d'administration en client lourd n'a aucun connecteur PSM. Comment la faites-vous passer par le PSM ?
Une bonne réponseIl vérifie d'abord le Marketplace. Sinon, l'application est installée sur les serveurs PSM et autorisée dans la liste blanche AppLocker posée par le durcissement. Un composant de connexion la lance et remplit les champs d'identification (par un dispatcher AutoIt ou le kit de développement de l'éditeur), avec ses paramètres dans la plateforme. Il teste l'enregistrement et prévoit de reprendre le composant à chaque nouvelle version de l'application.
Signal d'alerteAfficher le mot de passe à l'administrateur, ou installer l'application sur son poste en dehors du PSM.
Question 5 · confirmé
Une application Java doit lire le mot de passe de sa base dans CyberArk. Credential Provider local ou Central Credential Provider : lequel choisissez-vous ?
Une bonne réponseLe Credential Provider s'installe sur le serveur applicatif, garde un cache local et continue de servir si le Vault est brièvement indisponible. Le Central Credential Provider est un service web appelé en REST : rien à installer côté application, mais une dépendance au réseau. Dans les deux cas, l'application est identifiée par un Application ID et des contrôles : machines autorisées, utilisateur système, chemin, empreinte de l'exécutable ou certificat client.
Signal d'alerteUn utilisateur CyberArk créé pour l'application, avec son mot de passe dans le fichier de configuration.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
CyberArk : réponses aux questions fréquentes
Qu'attendre d'un expert CyberArk N3 par rapport à un administrateur N2 ?
Un administrateur N2 traite les demandes courantes : création de comptes, droits sur les safes, déblocage d'un utilisateur, relance d'une rotation. Un expert N3 trouve la cause d'un échec du CPM dans les journaux, écrit ou corrige un plugin, crée un composant de connexion PSM, prépare une montée de version et une bascule sur le Vault de secours. Un incident résolu sans l'aide du support de l'éditeur fait la différence.
Une expérience sur Privilege Cloud vaut-elle pour un CyberArk installé sur site ?
En partie. Les safes, les plateformes, le CPM et le PSM fonctionnent de la même façon, et les connecteurs Privilege Cloud se gèrent comme des serveurs CPM et PSM. En revanche, le candidat n'a peut-être jamais installé ni sauvegardé un Vault, réglé sa réplication ou mené une montée de version complète. Pour une plateforme installée sur site, les questions précises sur le Vault et la reprise après sinistre restent indispensables.
Comment organiser un test technique CyberArk sans plateforme de démonstration ?
Le test part de traces réelles anonymisées : un extrait de pm_error.log, une capture du détail d'un compte en échec, une liste de safes et de leurs membres. La personne diagnostique, puis propose un découpage de safes ou une plateforme dupliquée pour un besoin donné. Un exercice oral de trente minutes sur ces documents suffit pour voir si elle a vraiment exploité le produit.
Que vaut une certification CyberArk Defender ou Sentry ?
Defender couvre l'administration courante, Sentry l'installation et la configuration des composants. Elles prouvent un niveau de connaissance du produit et la préparation d'un examen. Elles ne disent pas si la personne a tenu en production une plateforme qui gère des milliers de comptes. Depuis le rachat par Palo Alto Networks, l'intitulé et la validité se vérifient sur le relevé du candidat.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.