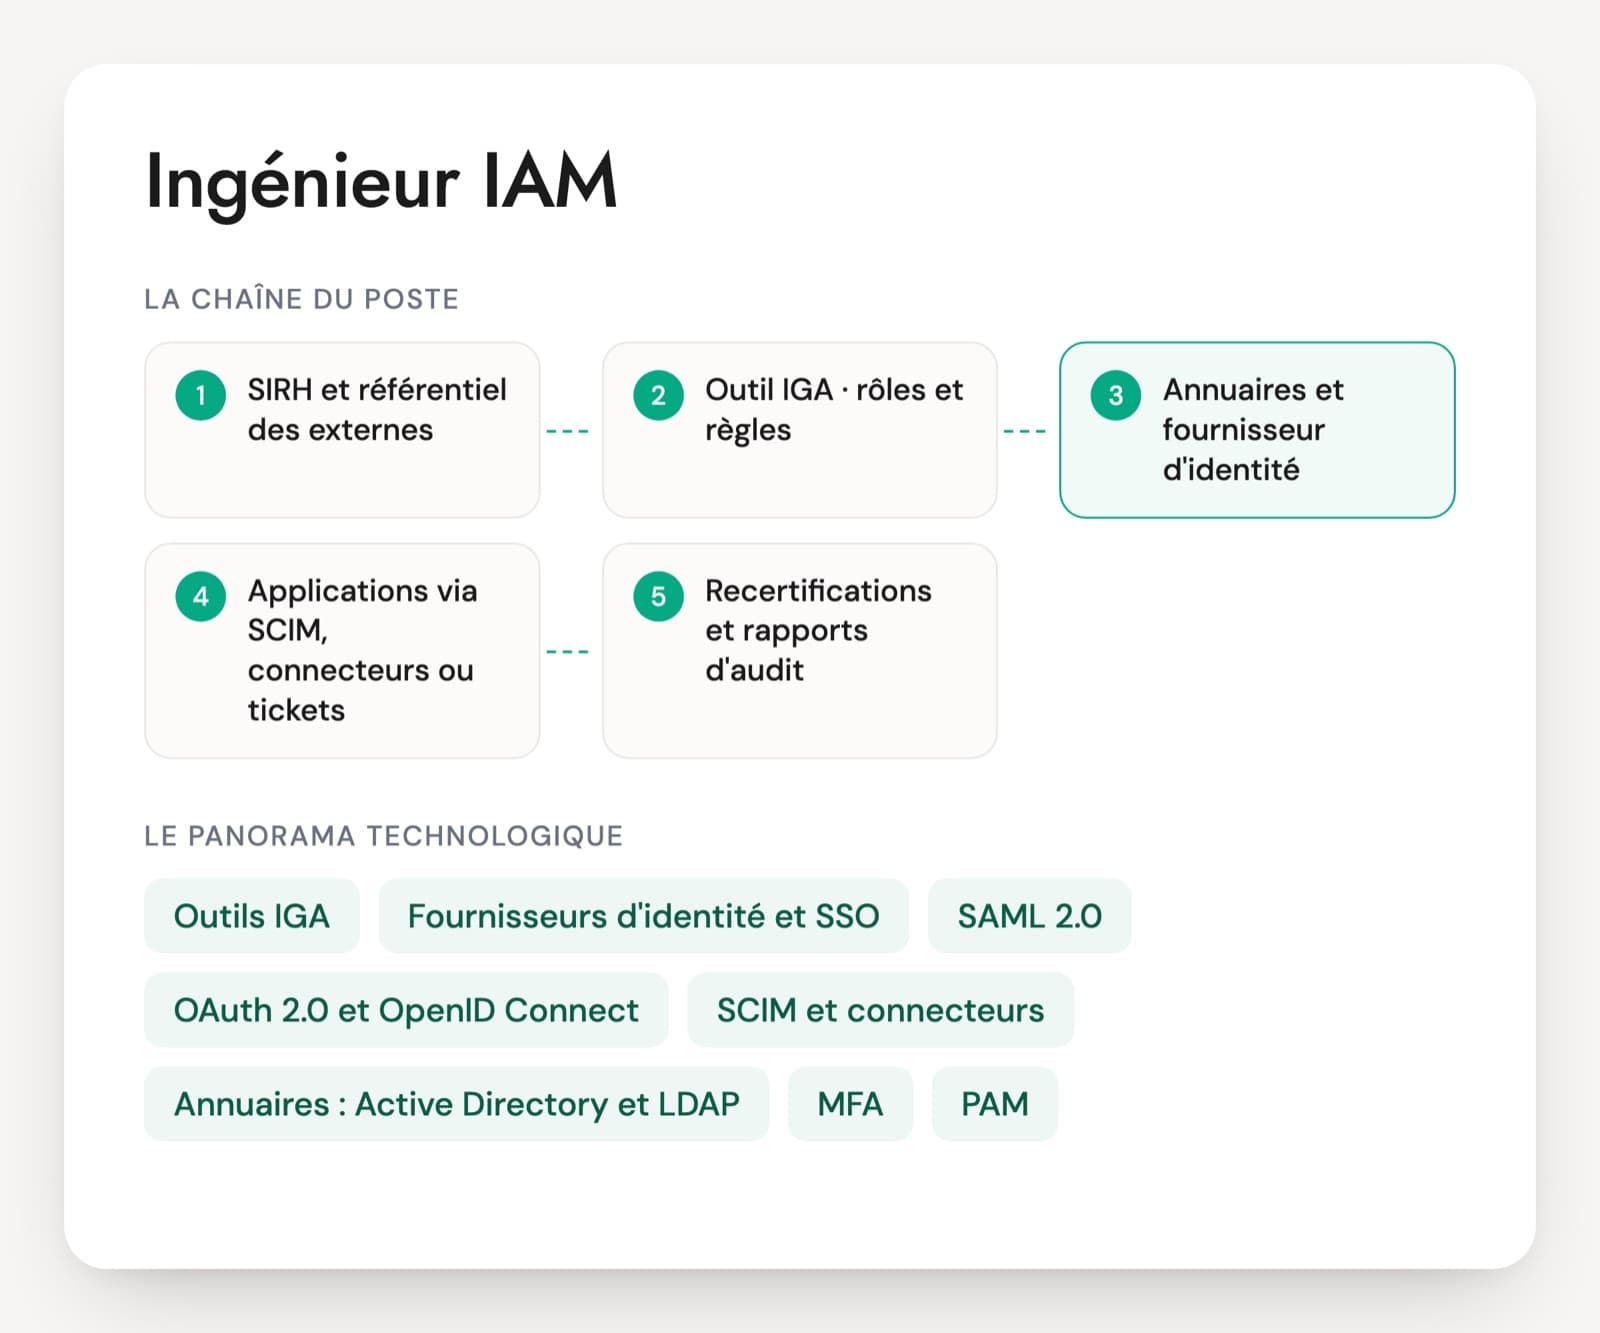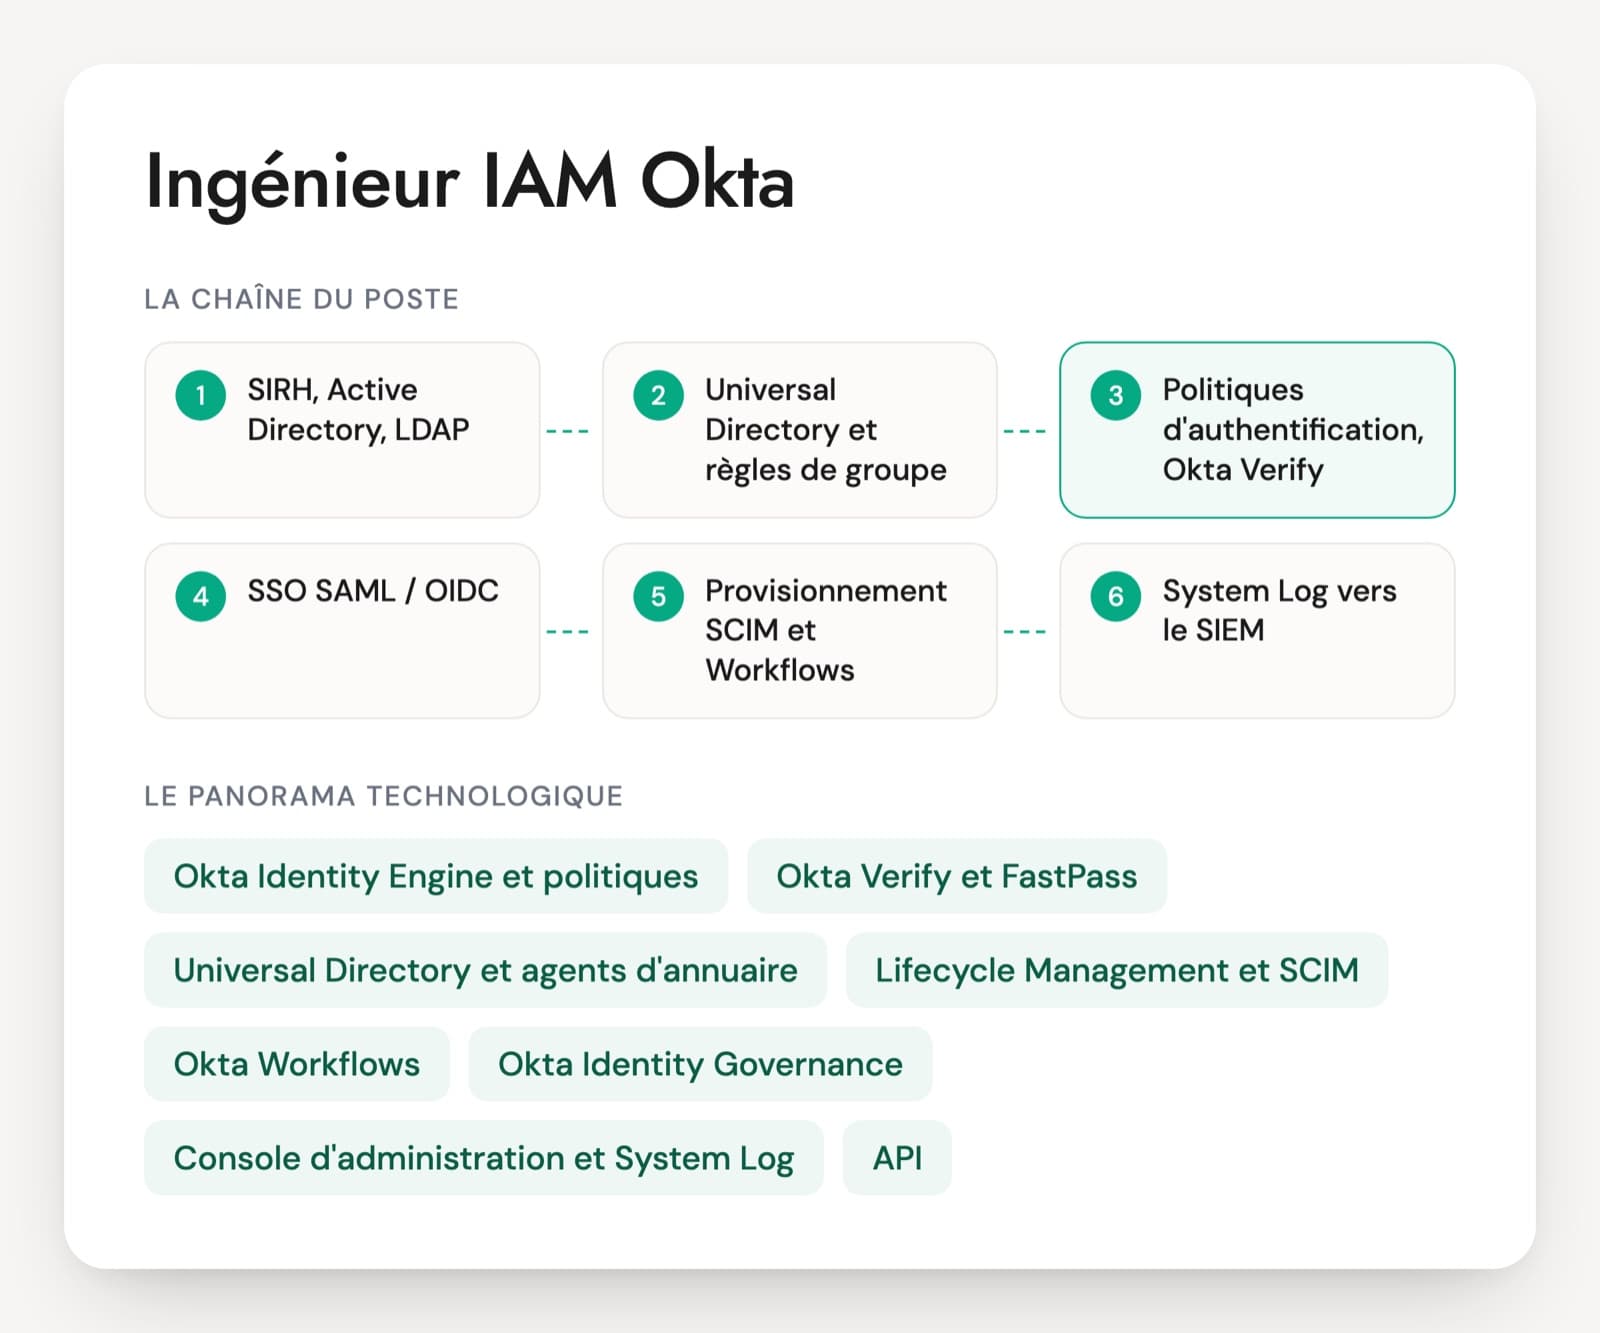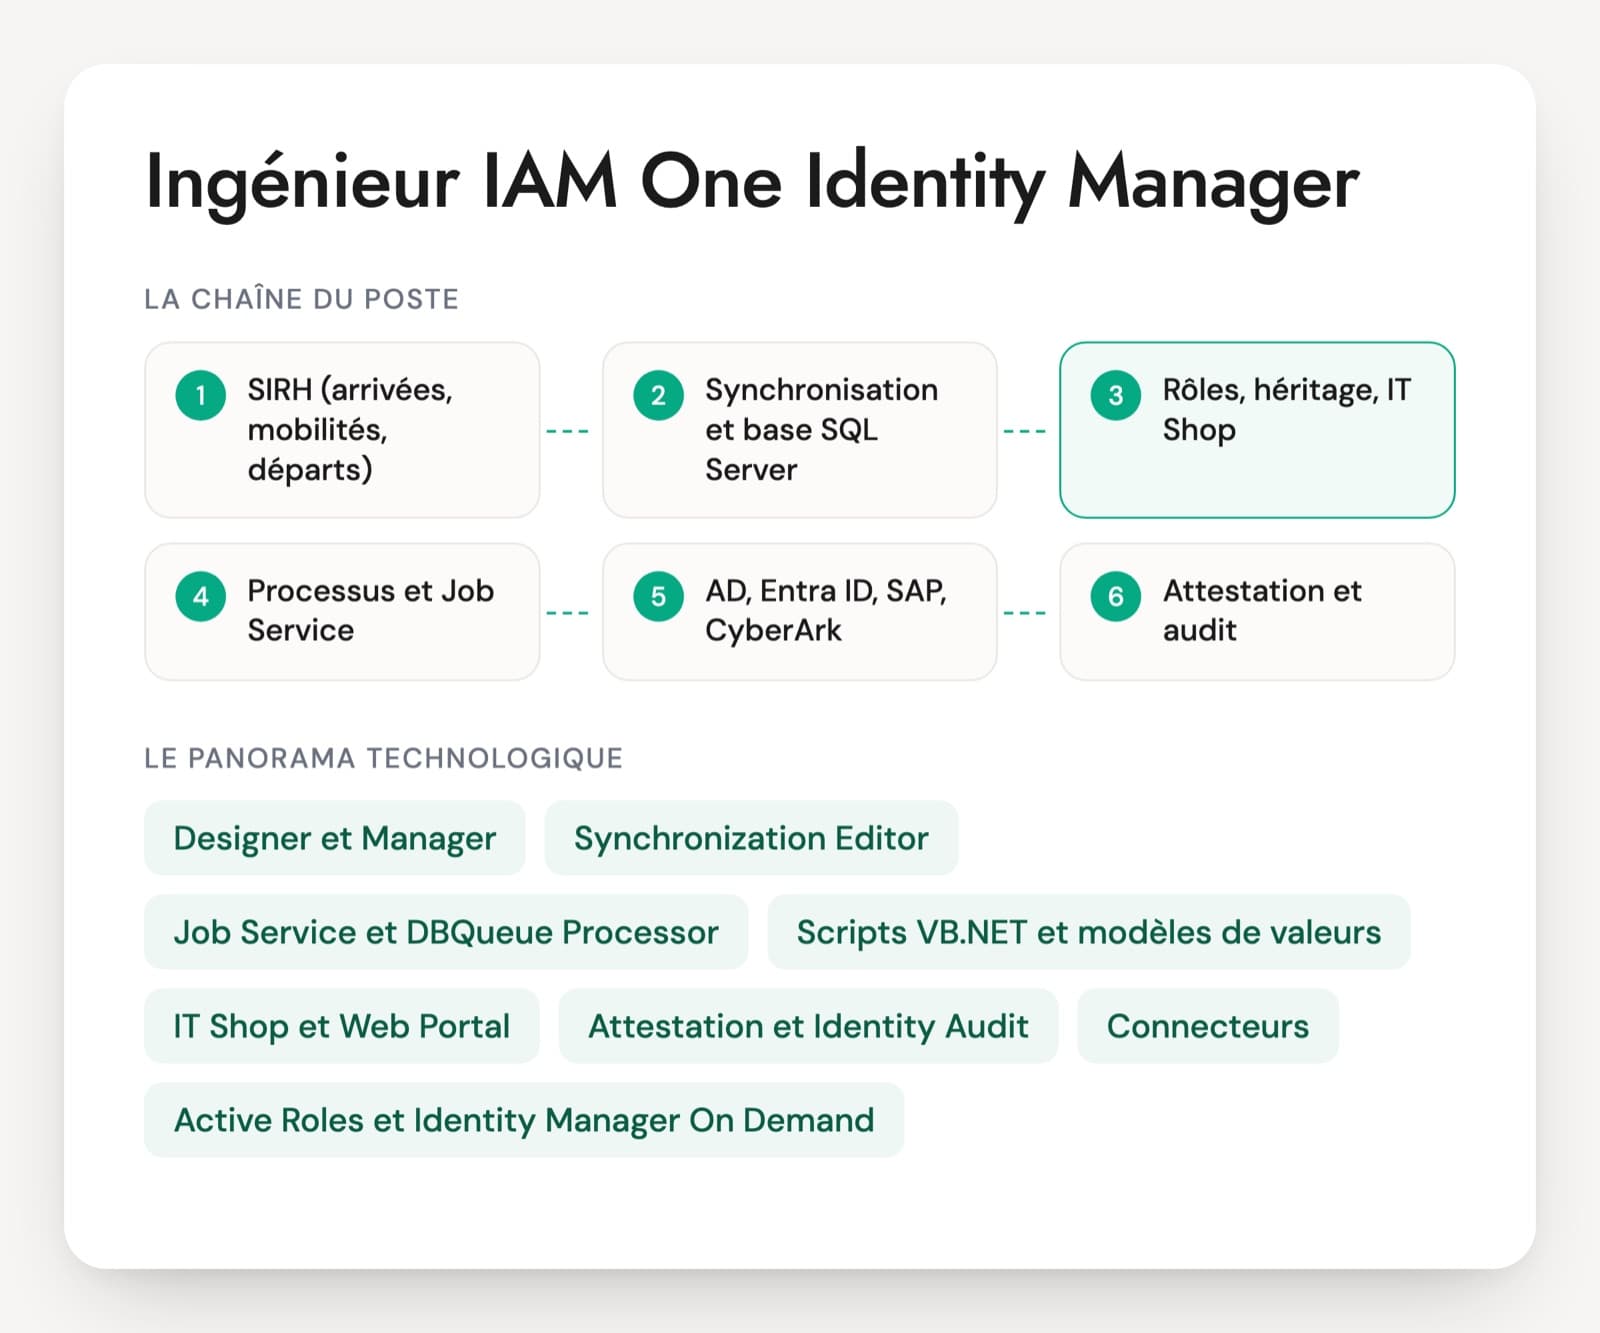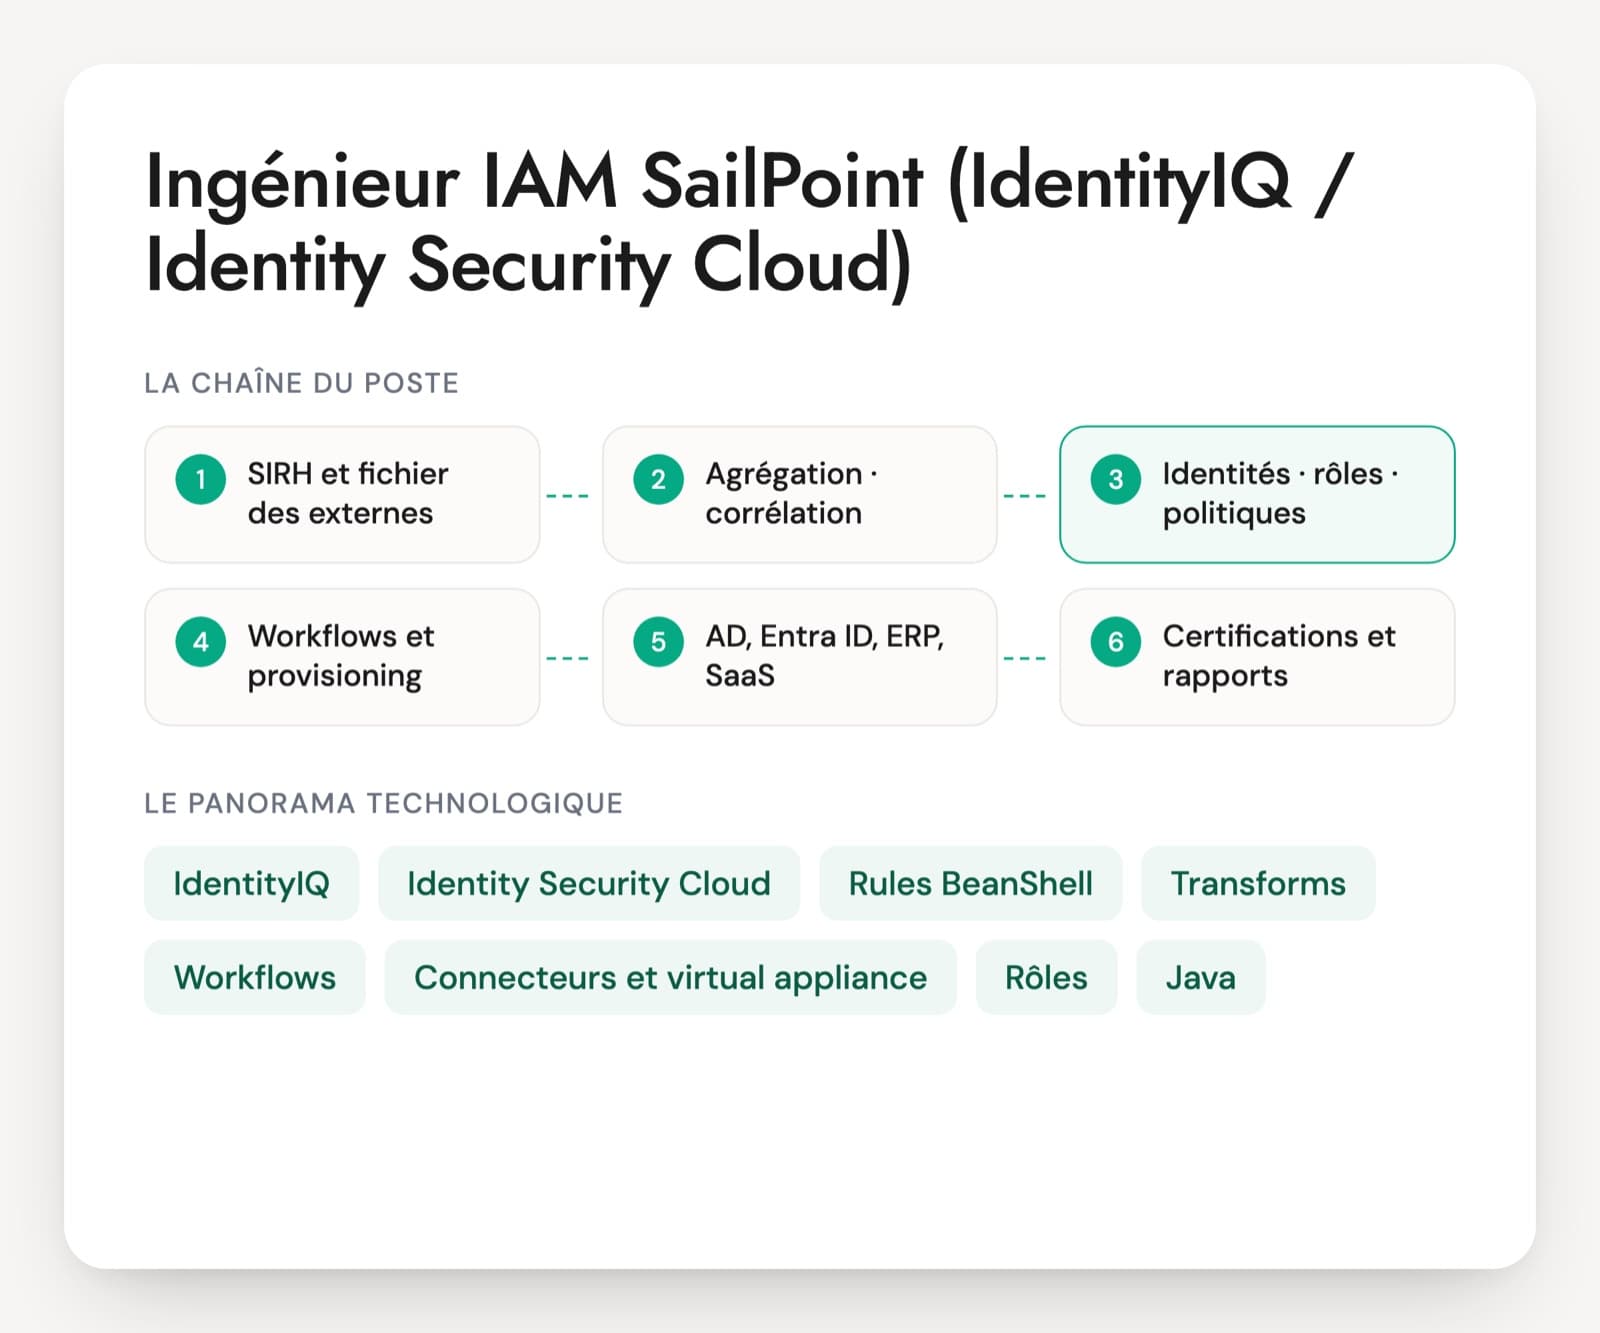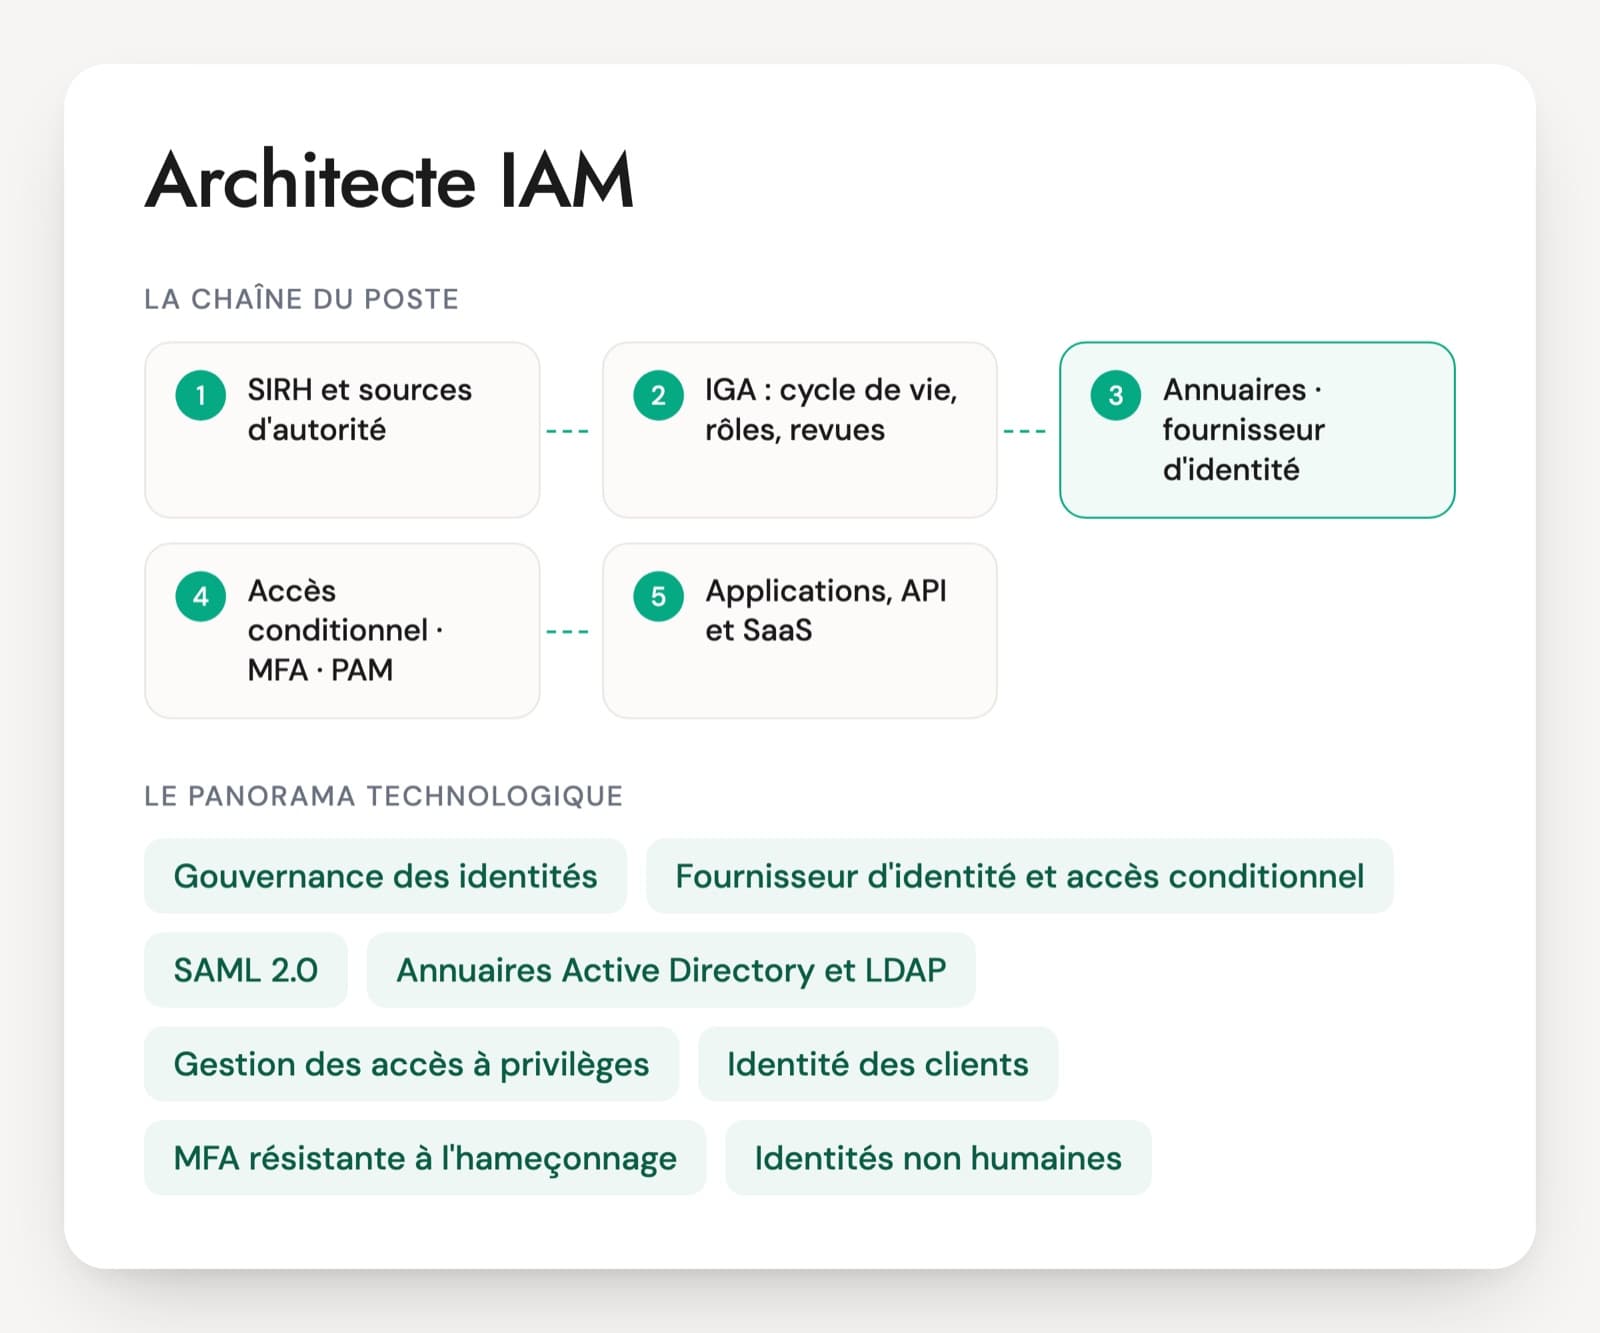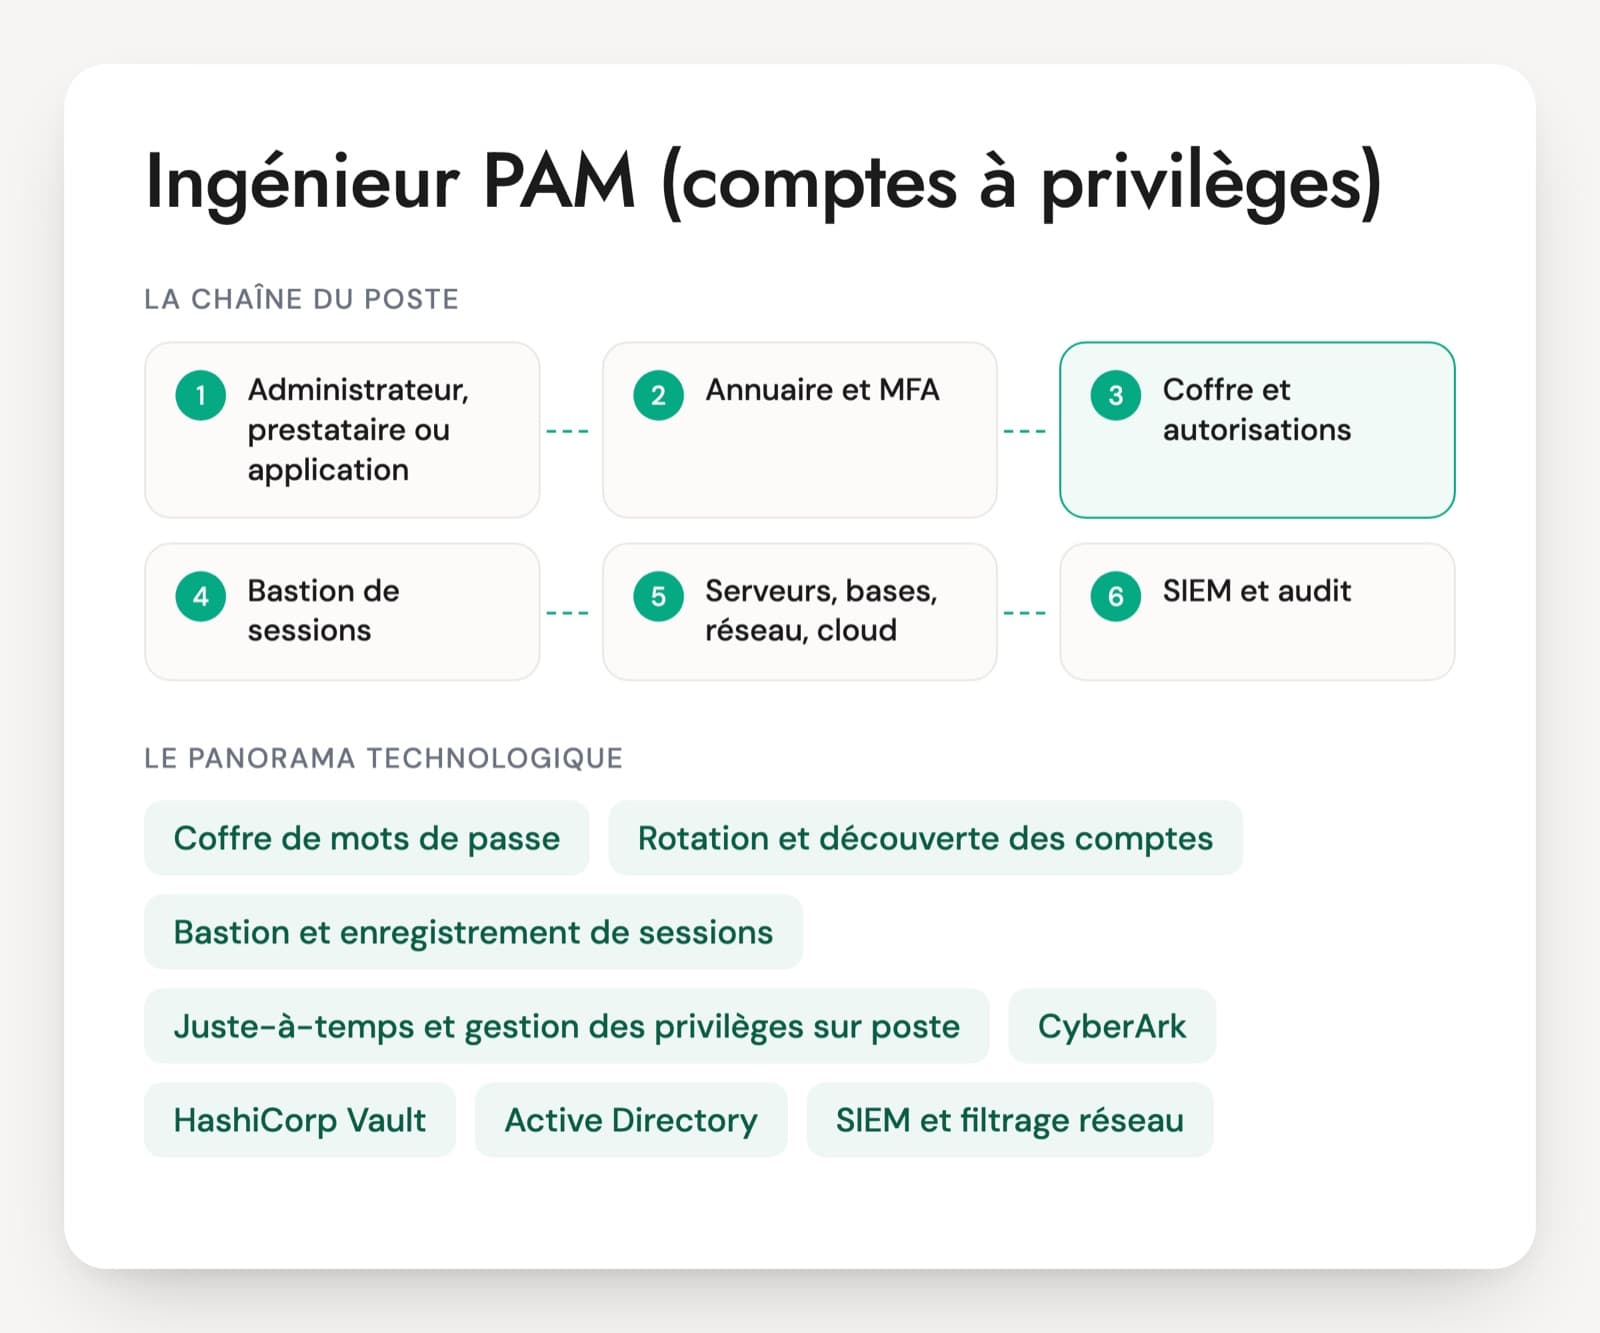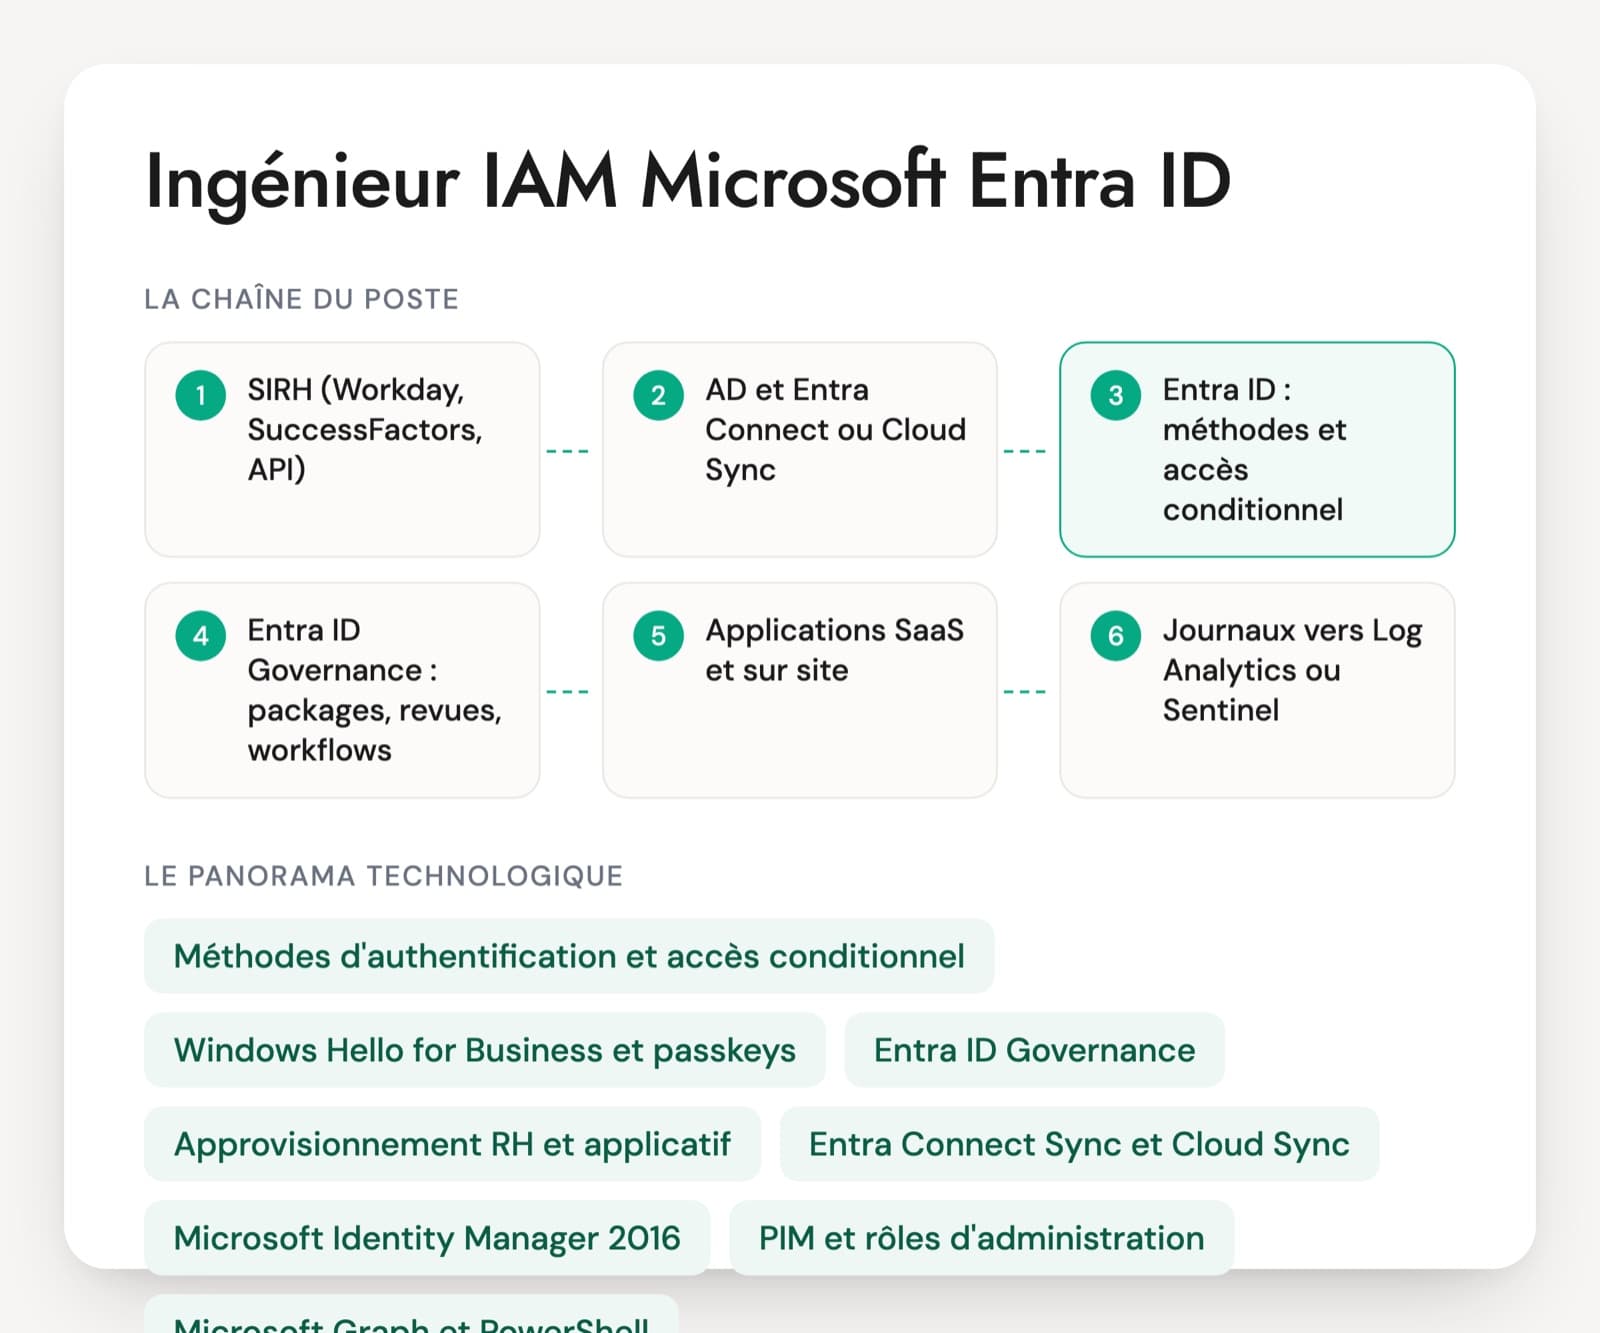
Le titre recouvre deux métiers voisins. L'expert Active Directory tient les contrôleurs de domaine, Kerberos et la synchronisation. L'ingénieur IAM Microsoft Entra ID part du tenant : méthodes d'authentification, accès conditionnel, packages d'accès, revues, workflows de cycle de vie, applications d'entreprise. Les offres de novembre 2026 mêlent souvent les deux, avec Entra Connect, MIM, PowerShell et Microsoft Graph. Les questions d'entretien pour un ingénieur IAM Entra ID suivent la fiche de poste et la moitié qui compte le plus pour le manager.
Sur le CV, comptent des projets terminés plutôt que des fonctions citées : un déploiement de passkeys ou de Windows Hello for Business, l'accès des prestataires passé en packages avec expiration, un départ automatisé depuis le SIRH, une sortie de MIM. La certification SC-300, Identity and Access Administrator Associate, couvre ce périmètre et se renouvelle chaque année ; son contenu a été mis à jour le 28 octobre 2026.
Le calendrier de MIM pèse sur beaucoup de projets. Microsoft a repoussé la fin de support de MIM 2016 au 9 janvier 2029 et livré un SP3, mais les équipes préparent déjà le passage aux fonctions de gouvernance d'Entra ID, et les profils qui l'ont déjà fait sont recherchés.
Entra ID, Governance, MIM : les outils de l'ingénieur IAM Microsoft
Méthodes d'authentification et accès conditionnel
La stratégie des méthodes d'authentification décide qui peut utiliser passkeys, Microsoft Authenticator, Temporary Access Pass ou SMS. L'accès conditionnel décide quand on les exige, avec des forces d'authentification pour imposer une méthode résistante au phishing. C'est la partie la plus technique du poste et la source de la plupart des incidents de connexion.
Windows Hello for Business et passkeys
Les deux voies du sans mot de passe dans l'écosystème Microsoft. Windows Hello for Business sur les postes, passkeys FIDO2 dans une clé matérielle ou dans Microsoft Authenticator pour le reste. Un projet de déploiement mené jusqu'au bout est un bon signal sur un CV.
Entra ID Governance
La gestion des droits d'utilisation (catalogues, packages d'accès, organisations connectées), les revues d'accès et les workflows de cycle de vie. C'est la partie IGA d'Entra ID, sous une licence distincte. Les offres l'appellent encore parfois « Identity Governance » ou « entitlement management ».
Approvisionnement RH et applicatif
Les connecteurs entrants Workday et SuccessFactors, l'approvisionnement piloté par API pour les autres SIRH, le SCIM vers les applications SaaS et l'hôte ECMA pour les applications sur site. Ce sont les briques qui remplacent les synchronisations écrites autrefois dans MIM.
Entra Connect Sync et Cloud Sync
Les deux outils qui synchronisent Active Directory vers Entra ID. Cloud Sync, plus léger, sait aussi écrire des groupes cloud dans AD. L'ingénieur IAM doit savoir lequel convient, même si l'exploitation de Connect revient parfois à l'équipe Active Directory.
Microsoft Identity Manager 2016
Le produit d'IGA sur site de Microsoft, successeur de FIM 2010, encore très présent dans les grands comptes pour alimenter AD depuis le SIRH. Son support court jusqu'au 9 janvier 2029. Les offres qui le citent cherchent souvent quelqu'un pour le maintenir puis le remplacer.
PIM et rôles d'administration
Privileged Identity Management rend les rôles éligibles plutôt que permanents, pour les rôles Entra ID, les rôles Azure et les groupes. Les unités administratives et les rôles personnalisés limitent le périmètre de chaque administrateur.
Microsoft Graph et PowerShell
L'API Graph et le module Microsoft Graph PowerShell remplacent les anciens modules MSOnline et AzureAD. Les offres demandent PowerShell et Graph pour l'automatisation, les rapports et la sauvegarde de la configuration.
Le poste se trouve chez les clients finaux équipés de Microsoft 365 et dans les ESN et cabinets qui y placent des consultants. L'intitulé varie : ingénieur IAM Microsoft, expert Entra ID, administrateur annuaires et Entra ID. Selon l'organisation, l'accès conditionnel appartient à l'équipe IAM, à la sécurité ou à l'équipe Microsoft 365, ce qui change le périmètre réel. Les licences comptent aussi : sans Entra ID Governance, une partie des fonctions de cycle de vie n'existe pas dans le tenant, et le candidat les aura peut-être seulement vues en formation.
Ce qu'un ingénieur IAM Entra ID doit maîtriser
- Sans mot de passe et accès conditionnel
- Packages d'accès, revues et workflows
- Intégration et provisionnement d'applications
- Identité hybride et sortie de MIM
- Délégation, PIM et unités administratives
- Journaux et suivi de la configuration
Passkeys, packages d'accès, MIM : l'entretien d'un ingénieur IAM Entra ID
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Un nouvel arrivant doit enregistrer une passkey dès son premier jour, sans jamais connaître de mot de passe. Comment l'organisez-vous dans Entra ID ?
Une bonne réponseUn Temporary Access Pass à usage unique et durée courte, remis après vérification d'identité, activé pour ce groupe dans la stratégie des méthodes d'authentification. L'utilisateur s'en sert pour enregistrer une passkey (dans Microsoft Authenticator ou une clé FIDO2) ou Windows Hello for Business. Une stratégie d'accès conditionnel protège l'enregistrement des informations de sécurité, et une force d'authentification résistante au phishing est ensuite exigée sur les applications sensibles.
Signal d'alerteUn mot de passe provisoire envoyé par mail au manager, avec MFA par SMS à enregistrer plus tard.
Question 2 · confirmé
Des prestataires d'un cabinet partenaire doivent accéder à trois applications et à une équipe Teams pour six mois. Comment le montez-vous avec Entra ID Governance ?
Une bonne réponseUne organisation connectée pour le partenaire, un catalogue et un package d'accès qui regroupe les rôles d'application, le groupe et l'équipe, avec une stratégie de demande ouverte à ce partenaire, une approbation par le sponsor interne, une durée de six mois et une revue d'accès avant renouvellement. À l'expiration, les droits partent et le compte invité peut être retiré automatiquement.
Signal d'alerteCréer les invités à la main et les ajouter un par un aux groupes, sans date de fin.
Question 3 · confirmé
Comment automatisez-vous le départ d'un salarié avec les workflows de cycle de vie ?
Une bonne réponseUn workflow de départ déclenché par la date de fin d'emploi (employeeLeaveDateTime) alimentée par le SIRH, avec des tâches comme désactiver le compte, retirer les groupes et les licences, révoquer les sessions, prévenir le manager, puis supprimer après un délai. Il teste sur un utilisateur pilote, suit l'historique d'exécution et sait que la fonction demande la licence Entra ID Governance.
Signal d'alerteUn script PowerShell planifié qui désactive les comptes listés dans un fichier envoyé par les RH.
Question 4 · senior
L'entreprise utilise encore MIM 2016 pour alimenter AD depuis le SIRH et gérer les groupes. Comment préparez-vous la sortie ?
Une bonne réponseIl inventorie ce que fait MIM : agents de gestion, règles de synchronisation, workflows du portail, réinitialisation de mot de passe, groupes calculés. Pour chaque fonction, il cherche l'équivalent : approvisionnement entrant RH ou piloté par API, Cloud Sync et provisionnement de groupes vers AD, workflows de cycle de vie, packages d'accès, ECMA pour les applications sur site. Il sait que le support de MIM 2016 court jusqu'au 9 janvier 2029 et qu'un SP3 est disponible, ce qui laisse du temps mais pas un calendrier illimité. Il migre par lots en double run.
Signal d'alerte« On réinstalle MIM sur un serveur récent », ou une bascule unique sans inventaire.
Question 5 · senior
Une application SAML reçoit les groupes de l'utilisateur dans l'assertion et casse pour les comptes membres de plusieurs centaines de groupes. Que se passe-t-il, et comment corrigez-vous ?
Une bonne réponseAu-delà d'une limite de groupes (150 en SAML, 200 dans un jeton JWT), Entra ID n'émet plus la liste et renvoie un indicateur de dépassement, et l'application doit interroger Microsoft Graph. Il réduit l'émission aux groupes affectés à l'application, filtre les groupes, ou passe par des rôles d'application, plus propres pour l'autorisation.
Signal d'alerteAugmenter une limite côté Entra ID, qui n'existe pas, ou retirer les utilisateurs de groupes.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Ingénieur IAM Entra ID : questions fréquentes
Faut-il un expert Active Directory ou un ingénieur IAM Entra ID ?
Cela dépend de ce qui pose problème. Un annuaire ancien, des contrôleurs de domaine à sécuriser et des incidents Kerberos demandent un expert AD. Des accès de prestataires sans date de fin, des départs mal traités ou un MIM à remplacer demandent un profil IAM Entra ID. Beaucoup d'offres demandent les deux. S'il n'y a qu'un poste, le choix suit le chantier des douze prochains mois.
La SC-300 suffit-elle pour juger un profil Entra ID ?
Elle prouve une connaissance correcte des fonctions, gouvernance comprise, et elle se renouvelle chaque année, donc une certification à jour indique que le candidat suit les évolutions. Elle ne dit pas s'il a déployé ces fonctions sur un vrai tenant. Un projet précis le montre : combien d'utilisateurs, quelle stratégie, quel incident au déploiement. La réponse montre vite la différence entre l'examen et la production.
Comment évaluer un candidat sur un tenant de test ?
Un tenant de développeur Microsoft 365 ou un tenant de démonstration suffit. Le candidat crée une stratégie d'accès conditionnel en rapport seul avec une force d'authentification, un package d'accès avec expiration pour un invité, puis lit un journal de connexion en échec fourni pour l'exercice. C'est un test technique d'une heure, à faire commenter à voix haute plutôt qu'à noter sur le seul résultat.
Un profil MIM peut-il évoluer vers Entra ID Governance ?
Oui, et c'est souvent un bon pari. Il connaît déjà les sources d'autorité, les règles de synchronisation, les arrivées et les départs, et l'histoire des données de l'entreprise. Il doit apprendre les packages d'accès, les workflows de cycle de vie, l'approvisionnement piloté par API et l'accès conditionnel. Sa pratique de PowerShell et de Microsoft Graph se vérifie, indispensable pour reprendre ce que faisaient les workflows du portail MIM.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.