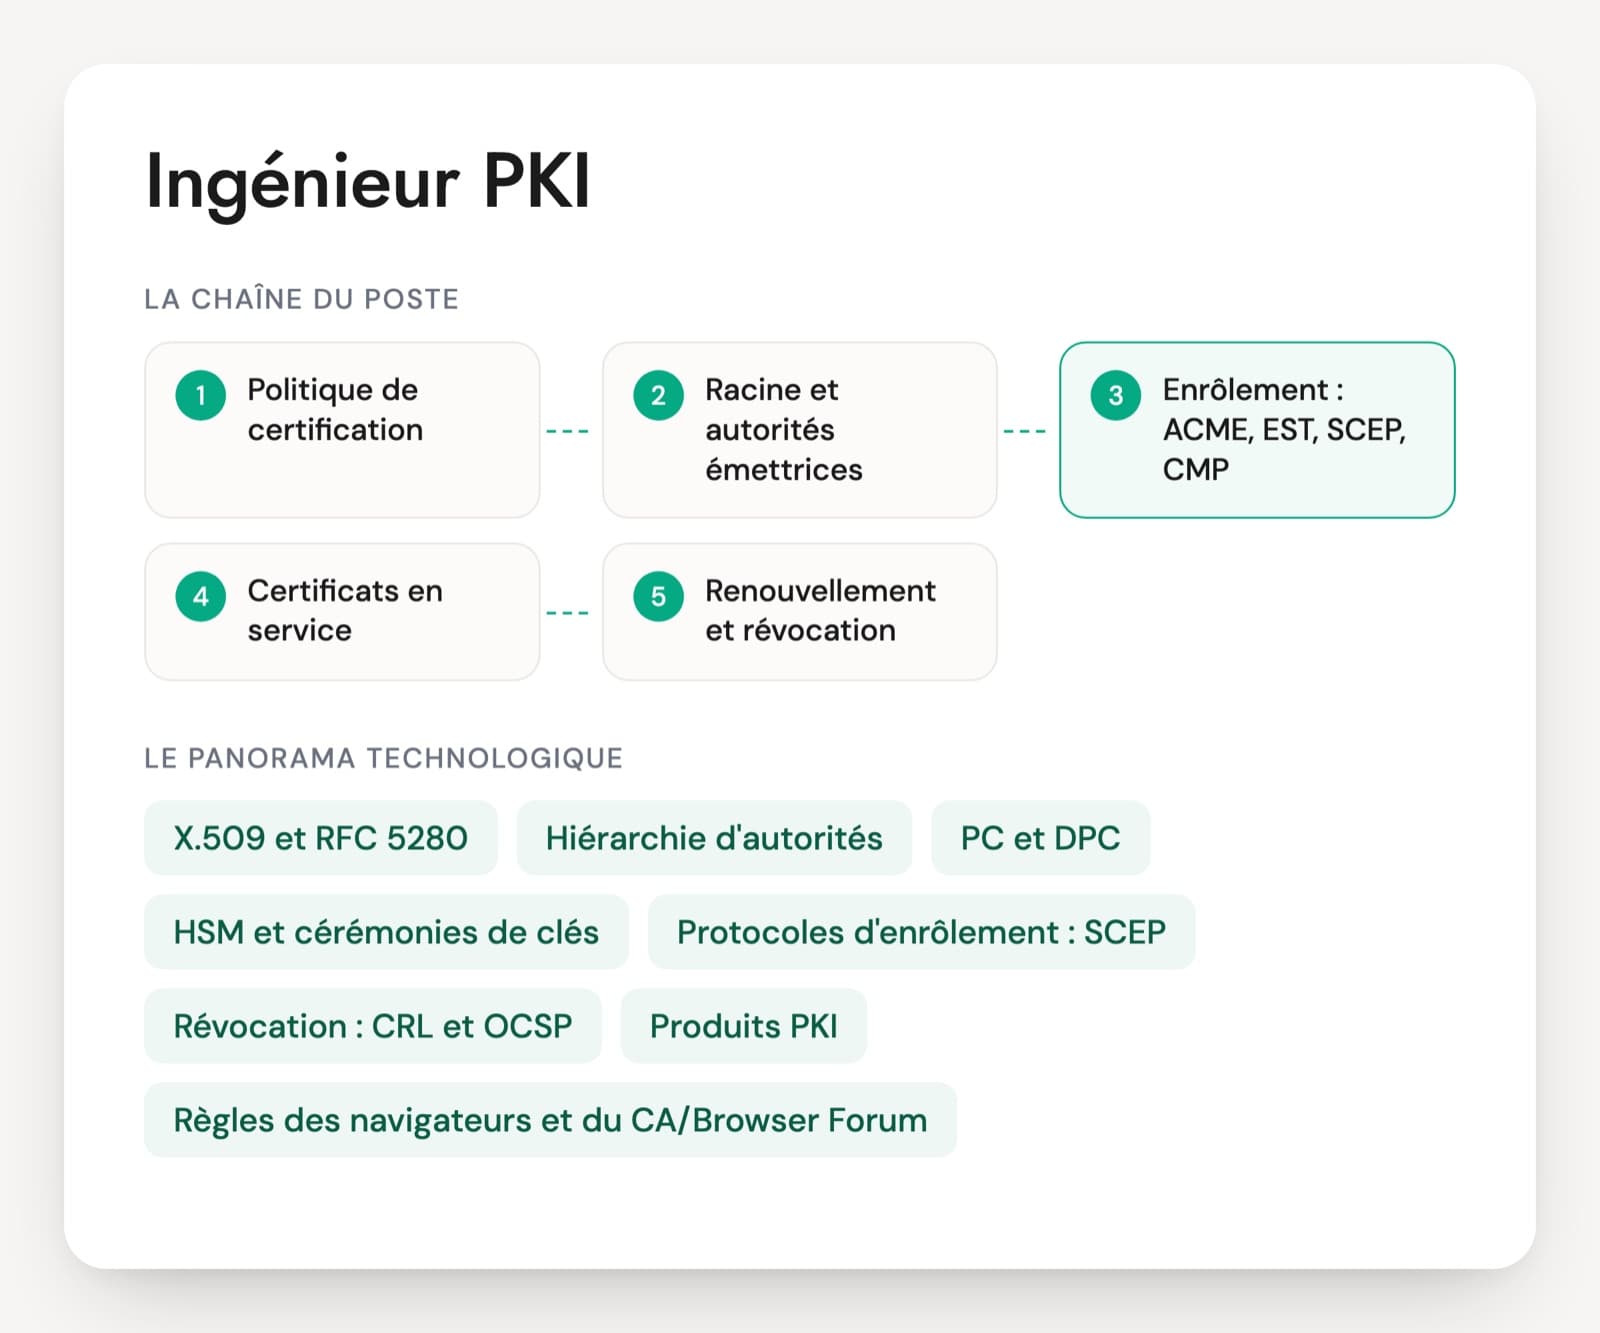
L'ingénieur PKI ADCS administre les autorités de certification de Windows Server qui délivrent les certificats internes : postes et utilisateurs pour le Wi-Fi et le VPN, serveurs web internes, cartes à puce, appareils mobiles via NDES et Intune. Les questions d'entretien d'un ingénieur PKI orienté Microsoft portent sur ces flux, sur la hiérarchie des autorités et sur la sécurité de l'ensemble. Le poste se trouve souvent rattaché à l'équipe Active Directory ou à l'équipe sécurité opérationnelle.
Le marché mélange deux profils. L'administrateur Windows qui a installé ADCS une fois et sait renouveler un certificat serveur. Et l'ingénieur qui a conçu une racine hors ligne, migré une autorité, nettoyé des modèles dangereux et absorbé le passage au mappage fort des certificats imposé par Microsoft en 2025. Seul le second tient une PKI en production. Ce que la personne a construit ou corrigé elle-même, avec les dates, compte toujours.
Côté sécurité, l'ADCS est devenu une cible classique des tests d'intrusion depuis la série de failles ESC décrite en 2021. Un bon candidat connaît ces familles du côté défense : comment les détecter, les corriger et surveiller l'autorité. Le PDF reprend l'entretien en 30 questions sur six axes, avec un cas de reprise d'une PKI existante.
Les composants ADCS qu'un ingénieur PKI administre
Autorités racine et émettrices
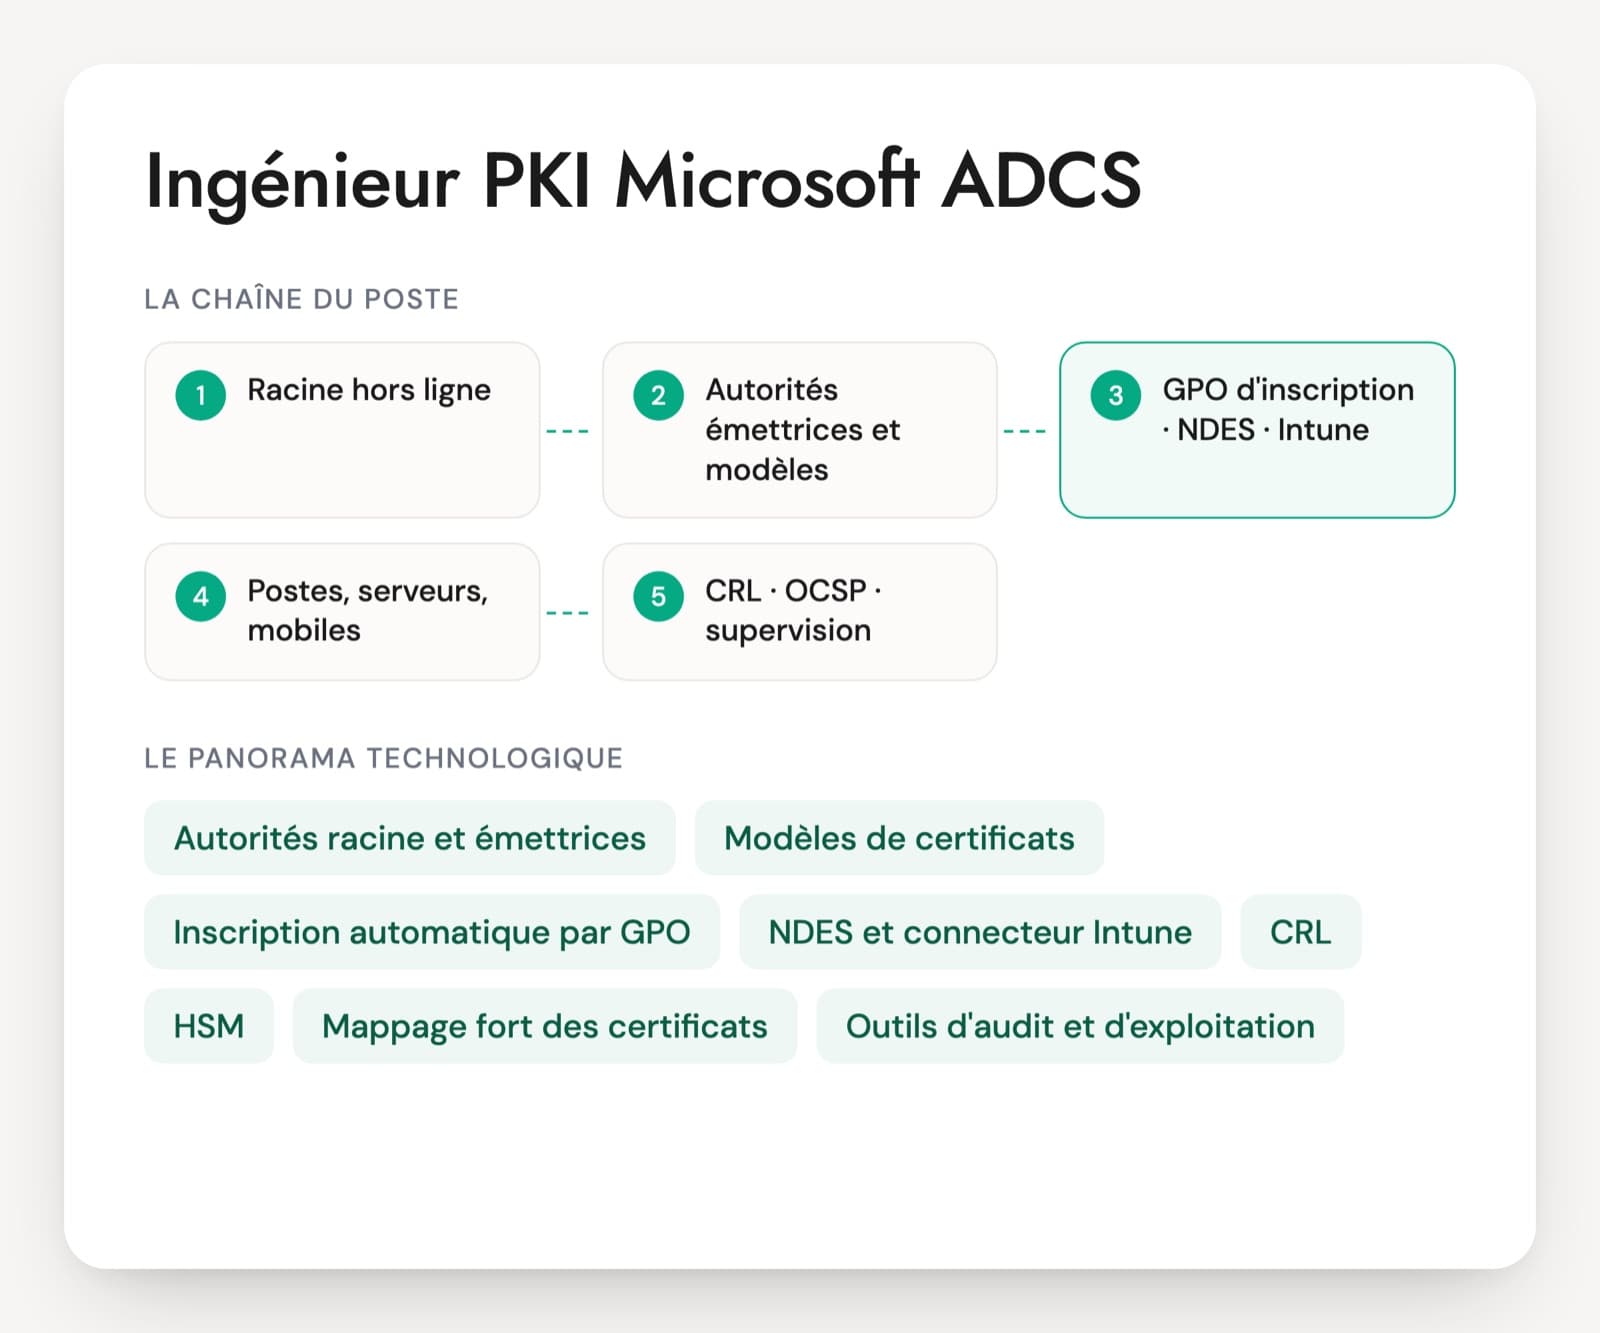
Une PKI ADCS tient le plus souvent sur deux niveaux. La racine, autonome et éteinte, ne signe que les autorités émettrices. Les émettrices, jointes au domaine, délivrent les certificats du quotidien. Le choix des durées de vie, des URL de publication et de la protection des clés se fait avant la première émission et engage la PKI pour des années.
Modèles de certificats
Chaque type de certificat (ordinateur, utilisateur, serveur web, contrôleur de domaine) sort d'un modèle stocké dans l'annuaire. Le modèle fixe la clé, la durée, les usages et surtout qui peut s'inscrire et qui écrit le nom du sujet. La plupart des failles ADCS viennent d'un modèle mal réglé.
Inscription automatique par GPO
Une stratégie de groupe fait demander et renouveler les certificats par les postes et les utilisateurs sans intervention. Quand elle marche, personne ne la voit. Quand elle échoue, des milliers de postes perdent le Wi-Fi ou le VPN à l'échéance de leur certificat.
NDES et connecteur Intune
NDES est le serveur SCEP de Microsoft. Il permet aux appareils hors domaine, smartphones et équipements réseau, d'obtenir un certificat de la PKI. Avec Intune, un connecteur vérifie que la demande vient d'un appareil géré. Microsoft propose aussi Cloud PKI, une option payante qui supprime NDES pour les appareils Intune.
CRL, AIA et répondeur OCSP
Les listes de révocation et les certificats d'autorité sont publiés à des adresses écrites dans chaque certificat. Si ces adresses ne répondent plus ou si une CRL expire, la validation échoue partout. Le répondeur en ligne (OCSP) complète les CRL pour les clients qui ne les téléchargent pas.
HSM
Les clés des autorités sont protégées dans un module matériel, Thales Luna, Entrust nShield ou Utimaco selon les entreprises. Le HSM change la sauvegarde et la reprise : la clé ne sort pas du boîtier, et sa restauration suit une procédure à plusieurs opérateurs.
Mappage fort des certificats
Depuis février 2025, les contrôleurs de domaine exigent qu'un certificat d'authentification soit lié au compte de façon forte, par l'extension SID ou un mappage explicite (KB5014754). Le retour en arrière n'est plus possible depuis septembre 2025. Les certificats émis hors du flux standard sont les premiers touchés.
Outils d'audit et d'exploitation
certutil, la console PKIView et le module PowerShell PSPKI pour l'exploitation. Locksmith, PSPKIAudit, Certipy et BloodHound pour repérer les modèles et réglages dangereux. Un candidat qui cite seulement la console MMC n'a probablement pas automatisé grand-chose.
Le poste existe dans les entreprises qui ont un parc Windows important et souvent une PKI installée il y a dix ou quinze ans, rarement documentée. Les missions types : reprise et audit d'une PKI existante, refonte de la hiérarchie, migration d'autorités vers un Windows Server récent, passage des clés sur HSM, mise en place de NDES pour Intune, correction des modèles signalés par un test d'intrusion. Les offres associent ADCS à Active Directory, PowerShell, Intune et parfois à un outil de gestion du cycle de vie des certificats comme Venafi ou Keyfactor. Il n'existe pas de certification Microsoft dédiée à ADCS : l'expérience se vérifie sur des réalisations datées.
Les savoir-faire d'un ingénieur PKI Microsoft à vérifier
- Conception d'une hiérarchie ADCS
- Modèles et inscription automatique
- NDES, SCEP et Intune
- Durcissement et audit ADCS
- Révocation et supervision
- Migration et reprise d'autorité
Questions techniques pour un ingénieur PKI ADCS
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
On vous confie une PKI ADCS à concevoir de zéro pour 8 000 postes. Combien d'autorités prévoyez-vous, sur quels serveurs, et qui a le droit de les administrer ?
Une bonne réponseDeux niveaux le plus souvent : une racine autonome (standalone), hors domaine et éteinte, puis une ou deux autorités émettrices d'entreprise (enterprise) jointes au domaine, qui portent les modèles. La racine ne sert qu'à signer les autorités émettrices et à publier sa liste de révocation. La personne cite les durées de vie qu'elle retient pour chaque niveau, avec une racine plus longue que les émettrices, et la protection des clés par HSM sur les émettrices au minimum. Aucune autorité sur un contrôleur de domaine : des serveurs dédiés, administrés par des comptes de niveau 0.
Signal d'alerteUne seule autorité d'entreprise qui fait racine et émettrice, allumée en permanence sur un contrôleur de domaine. Ou trois niveaux proposés par réflexe, sans raison d'organisation ou de politique.
Question 2 · confirmé
Un modèle de certificat ordinateur doit être modifié pour passer de RSA 2048 à 3072 bits. Comment faites-vous pour que tout le parc se réinscrive sans casser les applications ?
Une bonne réponseIl duplique le modèle plutôt que de modifier un modèle en production, règle la nouvelle clé, puis indique dans le nouveau modèle qu'il remplace l'ancien (modèles remplacés). Il publie le nouveau modèle sur l'autorité et laisse l'inscription automatique faire le travail, ou utilise la réinscription de tous les titulaires si un changement de version suffit. Il vérifie avant les applications qui lisent le certificat (VPN, Wi-Fi 802.1X, agents) et déroule par groupe pilote.
Signal d'alerteModifier le modèle d'origine en place et attendre, sans savoir comment déclencher la réinscription ni ce que deviennent les anciens certificats.
Question 3 · confirmé
Depuis ce matin, plus aucun appareil mobile n'obtient de certificat par NDES. Rien n'a été modifié. Que vérifiez-vous en premier ?
Une bonne réponseLes certificats d'autorité d'inscription de NDES, émis pour une durée limitée et souvent oubliés, puis le compte de service et son mot de passe, la page mscep_admin et le pool IIS, le connecteur Intune et son certificat, l'accessibilité de la CRL depuis NDES et les journaux de l'autorité pour voir si la demande arrive. La personne raisonne étape par étape, de l'appareil à l'autorité.
Signal d'alerteRéinstaller NDES d'emblée, ou chercher uniquement côté Intune sans jamais regarder l'autorité.
Question 4 · senior
Après la mise à jour de février 2025, des connexions par carte à puce et des VPN par certificat se mettent à échouer. Que s'est-il passé et comment corrigez-vous ?
Une bonne réponseLes contrôleurs de domaine sont passés en application complète du mappage fort (KB5014754) : un certificat doit porter l'extension SID ou être lié au compte par un mappage explicite fort. Les certificats émis hors ligne, par un modèle où le demandeur fournit le nom ou par une autre PKI n'ont pas cette extension. Il les identifie grâce aux événements du KDC, réémet depuis un modèle en ligne, ajoute le SID dans le SAN côté Intune, ou pose un mappage fort dans altSecurityIdentities. Depuis septembre 2025, le retour au mode compatibilité n'existe plus.
Signal d'alerteProposer de remettre la clé de registre en mode compatibilité, qui n'est plus prise en charge, ou ignorer ce qu'est l'extension SID.
Question 5 · junior à confirmé
La CRL de votre racine hors ligne expire dans dix jours. Comment l'évitez-vous de façon durable ?
Une bonne réponseUne période de publication longue sur la racine avec un chevauchement, un rappel planifié bien avant l'échéance, une procédure écrite pour allumer la racine, publier la CRL, la copier vers les points de distribution HTTP et l'annuaire, puis éteindre. Il ajoute une supervision qui lit la date « prochaine mise à jour » de chaque CRL publiée. Une CRL expirée bloque la validation de toute la chaîne.
Signal d'alerteLaisser la racine allumée pour ne plus y penser, ou découvrir la date le jour où plus rien ne s'authentifie.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Expert AD CS : les questions fréquentes
Quelle différence entre un ingénieur PKI ADCS et un ingénieur Active Directory ?
L'ingénieur Active Directory tient l'annuaire : réplication, GPO, comptes à privilèges, reprise de forêt. Il connaît souvent l'ADCS en surface. L'ingénieur PKI ADCS maîtrise la hiérarchie des autorités, les modèles, la révocation, NDES et les HSM, et suit les évolutions de Microsoft sur l'authentification par certificat. Dans une équipe réduite, une même personne peut tenir les deux rôles, à condition d'avoir déjà conçu ou migré une PKI et pas seulement renouvelé des certificats serveur.
Un administrateur Windows peut-il évoluer vers un poste PKI ?
Oui, c'est un parcours courant. Il faut vérifier qu'il a dépassé l'installation par l'assistant : CAPolicy.inf, choix des URL CDP et AIA, droits sur les modèles, sauvegarde et restauration d'une autorité. Un profil qui a déjà géré une CRL expirée ou un renouvellement d'autorité a déjà appris par l'incident. Pour un poste senior, s'y ajoutent le durcissement face aux failles ESC et le HSM, qui demandent une expérience à part.
Comment vérifier les connaissances en sécurité ADCS d'un candidat sans en faire un pentesteur ?
Les questions restent côté défense. Il explique comment il repère un modèle dangereux, quels outils d'audit il lance, ce qu'il corrige en premier et comment il surveille l'autorité ensuite. Un bon profil nomme les familles ESC, explique pourquoi l'ADCS est un serveur de niveau 0 et décrit les événements à suivre dans le SIEM. La démonstration d'une attaque n'est pas demandée. Ce qui compte, c'est de fermer la porte et de pouvoir le prouver.
Peut-on évaluer un ingénieur PKI ADCS sur un exercice pratique ?
Oui, et un test technique sur papier suffit souvent : un export des modèles publiés et des réglages d'une autorité, avec trois défauts cachés, à analyser en vingt minutes. Une variante consiste à faire dessiner la hiérarchie et les URL de publication pour un cas donné. Un exercice en laboratoire est plus lourd à monter, car il faut un domaine et une autorité dédiés. Le candidat commente à voix haute, ce qui rend le raisonnement visible.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.