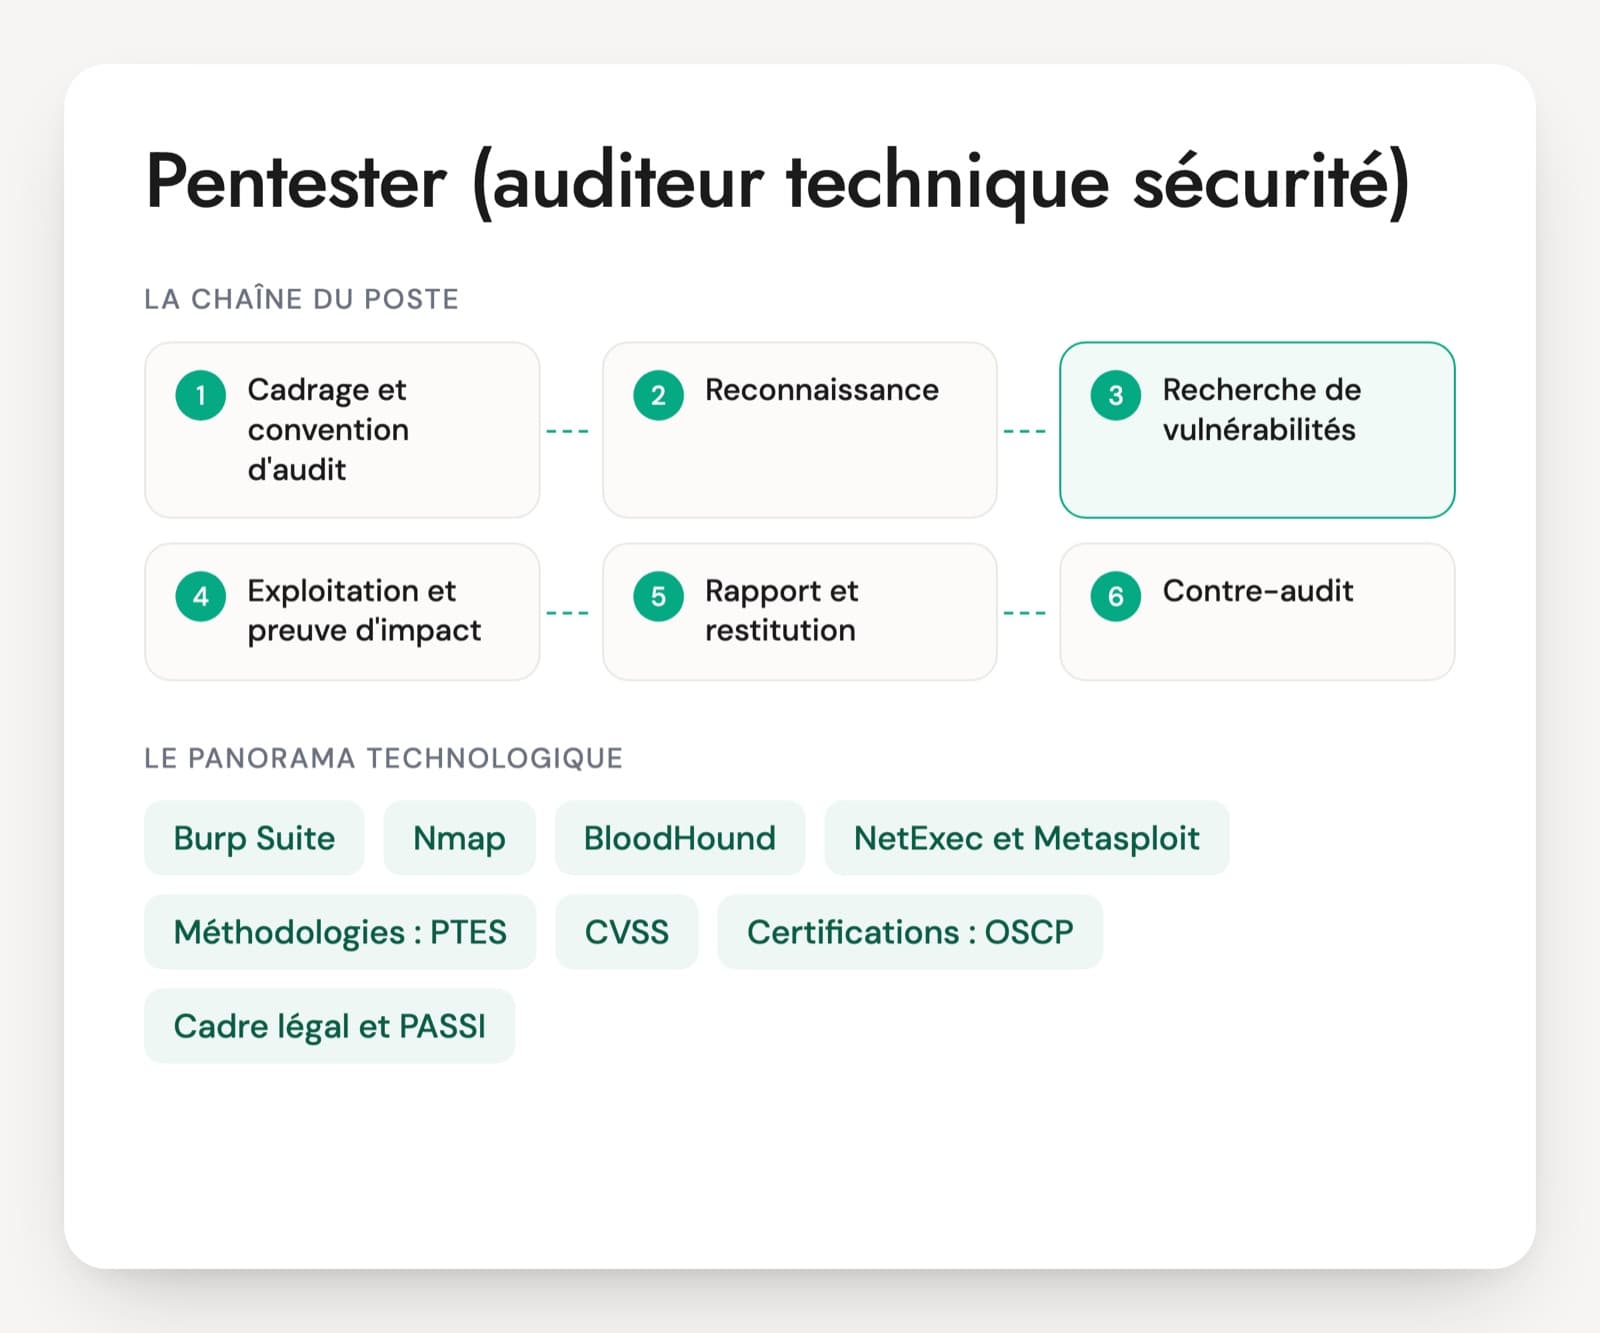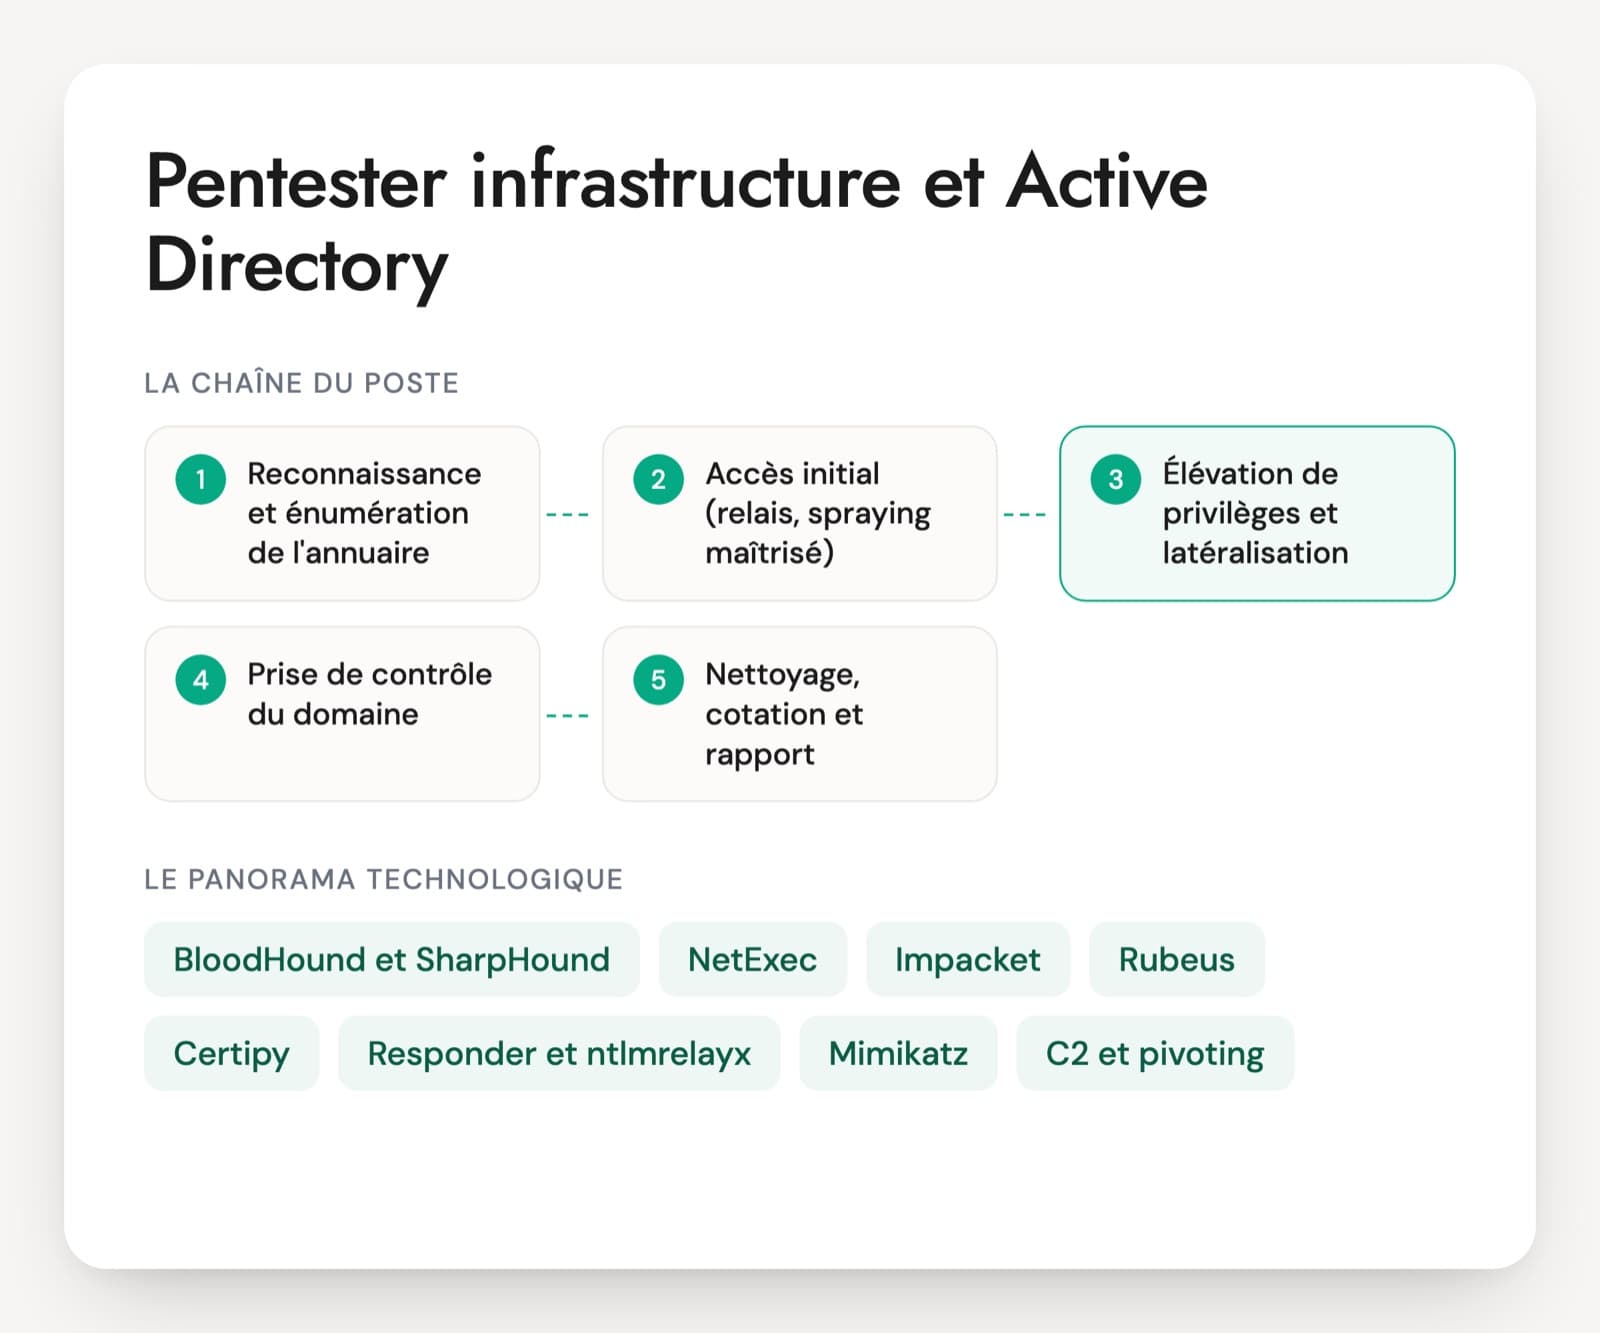
Le pentester infrastructure et Active Directory ne teste pas des applications web mais le socle d'identité d'une entreprise : l'annuaire, les contrôleurs de domaine, les comptes de service et les relations entre machines. Les compétences diffèrent nettement du pentest web : ici, tout tourne autour de Kerberos, de NTLM, des ACL de l'annuaire et des chemins d'attaque entre objets.
Le risque vient des profils qui récitent des commandes vues en formation sans comprendre ce qu'elles font sur un vrai domaine. Un bon candidat sait lire une politique de verrouillage avant de lancer un spraying, reconnaître un ticket Kerberos en RC4, expliquer pourquoi un modèle de certificat ADCS devient dangereux et mesurer le bruit de ses actions.
Le récit d'une mission complète compte : le compte de départ, le chemin suivi, ce qui a été prouvé, ce que le client a corrigé. Les contrôleurs de domaine en Windows Server 2025, qui n'émettent plus de TGT en RC4 et ne prennent plus en charge NTLMv1, ont changé une partie du métier : un candidat à jour en parle de lui-même. Le PDF contient l'entretien complet, avec un cas de 20 minutes et une grille de 1 à 4.
Les outils qu'un pentester Active Directory manipule
BloodHound et SharpHound
L'outil de cartographie de l'annuaire. SharpHound collecte les objets, les groupes et les droits, BloodHound en dresse un graphe et calcule le plus court chemin d'un compte ordinaire vers les droits d'administration du domaine. C'est le point de départ d'un test interne. Reste à savoir quelles relations la personne regarde en premier dans ce graphe.
NetExec
L'héritier de CrackMapExec, utilisé pour interroger un parc Windows en masse : qui répond, où la signature SMB manque, quels comptes sont valides, quels partages sont lisibles. Un outil de reconnaissance et de validation d'accès plus que d'exploitation. Un profil à l'aise cite la version maintenue et sait pourquoi l'ancien nom circule encore dans les CV.
Impacket
Une bibliothèque Python qui parle les protocoles Windows sans machine Windows. Elle sert à demander des tickets de service (GetUserSPNs), à exécuter des commandes à distance ou à récupérer les secrets d'un contrôleur de domaine une fois les droits obtenus. La personne doit savoir ce que fait chaque script avant de le lancer sur un domaine de production.
Rubeus
L'outil de référence pour manipuler les tickets Kerberos côté Windows : demande de tickets de service, abus de pré-authentification, délégations. Son usage trahit la compréhension réelle du protocole. Un candidat solide explique la différence entre un TGT et un ticket de service sans réciter d'options.
Certipy
L'outil d'audit et d'exploitation des services de certificats Active Directory (ADCS). Il recense les modèles de certificats et repère ceux qui laissent un compte peu privilégié obtenir un certificat d'authentification au nom d'un autre. L'ADCS est devenu un chemin fréquent vers la compromission du domaine. Distinguer un modèle vulnérable d'un modèle sain fait partie du métier.
Responder et ntlmrelayx
Deux outils liés aux faiblesses de NTLM. Responder écoute et répond aux requêtes de résolution de nom pour capter des authentifications, ntlmrelayx relaie une authentification captée vers un service qui n'exige pas de signature. Leur emploi suppose un accord explicite du client, car ils touchent au trafic réel du réseau.
Mimikatz
L'outil historique d'extraction de secrets d'authentification sur une machine Windows une fois des droits d'administration locaux obtenus. Son usage se repère vite par les défenses modernes, ce qui en fait aussi un bon révélateur : un profil à jour sait comment un EDR réagit et quand préférer d'autres techniques.
C2 et pivoting
Les outils de commande à distance et de rebond, comme Sliver, Cobalt Strike ou des tunnels type ligolo-ng et chisel, servent à garder la main sur une machine compromise et à atteindre des réseaux non routables. En test interne, ils restent plus discrets qu'une rafale de commandes. La façon dont la personne limite les traces et documente ses accès compte aussi.
Le poste change selon l'employeur. Chez un prestataire d'audit, le pentester enchaîne des missions courtes pour des clients différents, parfois sous exigence de qualification PASSI, et doit prendre en main vite un domaine qu'il n'a jamais vu. Dans une équipe interne de grand compte, il travaille sur le même système d'information dans la durée et prépare souvent le terrain pour une red team. Les certifications orientées annuaire (OSCP, CRTP, CRTE, OSEP) attestent un socle technique. L'expérience d'un vrai domaine de production, avec sa prudence et sa documentation, se vérifie en entretien par des situations concrètes.
Ce que l'entretien d'un pentester infrastructure vérifie
- Méthodologie et cadrage d'un test interne
- Énumération de l'annuaire
- Attaques Kerberos et NTLM
- Chemins d'attaque et ADCS
- Latéralisation et pivoting
- Cotation, remédiation et rapport
Cinq questions d'entretien pour un pentester Active Directory
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · junior à confirmé
Sur un domaine que vous ne connaissez pas, que lisez-vous dans l'annuaire avec le compte fourni avant toute action bruyante, et pourquoi ?
Une bonne réponseIl relit d'abord le périmètre et les exclusions. Dans l'annuaire, il lit la politique de mots de passe et le seuil de verrouillage, les stratégies affinées, la liste des contrôleurs de domaine et leur version, la présence d'ADCS, la valeur du MachineAccountQuota. Il lance une collecte BloodHound à rythme réglé et repère avec NetExec où la signature SMB manque. Ces lectures lui disent ce qu'il peut tenter sans bloquer de comptes ni alerter inutilement, et ce qu'il doit faire valider par le client.
Signal d'alerteUn scan complet du réseau à pleine vitesse ou un password spraying lancé sans avoir lu le seuil de verrouillage des comptes, au risque de bloquer tout le monde.
Question 2 · confirmé
BloodHound montre un compte de service exposé au Kerberoasting, membre d'un groupe qui administre des serveurs. Quelle gravité donnez-vous à ce constat, et de quoi dépend-elle ?
Une bonne réponseIl explique le mécanisme en une phrase : n'importe quel compte du domaine peut obtenir un ticket protégé par le secret de ce compte de service, et un mot de passe faible se retrouve ensuite hors ligne. La gravité dépend de la solidité réelle du mot de passe, du chiffrement accepté (RC4 bien plus exposé que l'AES), des droits du groupe et du chemin qu'il ouvre vers le domaine. Il recommande un compte de service managé (gMSA) ou un mot de passe long et aléatoire, l'AES seul et la sortie du compte du groupe privilégié.
Signal d'alerteCoter « critique » par principe sans savoir si le mot de passe tient, croire que l'opération demande des droits d'administrateur, ou se limiter à « changer le mot de passe ».
Question 3 · confirmé à senior
Certipy signale un modèle de certificat ADCS vulnérable à ESC1. Qu'est-ce qui le rend dangereux, et comment le démontrez-vous sans abîmer la PKI du client ?
Une bonne réponseLe modèle laisse le demandeur choisir le sujet du certificat, autorise l'authentification client, ouvre l'inscription à un groupe large et ne demande l'approbation de personne. Il démontre l'impact sur un compte privilégié convenu à l'avance avec le client, en tenant compte du mappage fort appliqué par les contrôleurs de domaine depuis 2025. Il note le numéro de série et demande la révocation du certificat à la fin de la mission.
Signal d'alerteModifier le modèle sans accord « pour tester plus vite », ou ignorer qu'un certificat émis reste valable après un changement de mot de passe du compte visé.
Question 4 · senior
La signature SMB n'est pas exigée sur une partie des serveurs. Quel chemin d'attaque envisagez-vous, et quelle précaution prenez-vous ?
Une bonne réponseUne authentification d'un compte machine forcée vers une machine qu'il contrôle, puis un relais vers un service qui n'exige pas la signature, pour agir au nom de ce compte. Il cite les techniques de coercition connues et sait qu'elles touchent au trafic réel, donc il demande une fenêtre et prévient le client. Côté correctif : exiger la signature SMB, qui est d'ailleurs requise par défaut sur Windows 11 24H2 et, pour les connexions sortantes, sur Windows Server 2025, et réduire NTLM.
Signal d'alerteLancer Responder en mode actif sur tout le réseau sans accord, ou confondre capture d'authentification et simple écoute passive.
Question 5 · confirmé à senior
Vous avez des droits d'administration locale sur une machine. Comment poursuivez-vous vers d'autres serveurs, et comment gardez-vous la trace de chaque accès ?
Une bonne réponseIl réutilise d'abord les secrets déjà obtenus plutôt que de déposer de nouveaux outils, et cite les familles connues (pass-the-hash, pass-the-ticket). Il observe ce que l'EDR remonte, ralentit ou s'arrête si ses actions gênent la production, et note chaque accès avec l'heure, le compte et la machine pour le rapport. Il sait que le groupe Protected Users, le cloisonnement des comptes d'administration par niveaux et LAPS freinent ces rebonds, et il le recommande.
Signal d'alerteDéposer Mimikatz sur chaque machine, relancer les mêmes commandes partout, ou ignorer qu'un EDR remonte l'alerte à l'équipe de défense pendant la mission.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Pentester infrastructure : les questions fréquentes
Quelles compétences sont attendues d'un pentester infrastructure et Active Directory ?
Le socle, c'est la compréhension de Kerberos et de NTLM, l'énumération de l'annuaire avec BloodHound, les attaques sur les comptes de service, l'abus de l'ADCS et les relais d'authentification. S'y ajoutent la latéralisation, le pivoting vers des réseaux cloisonnés et une bonne connaissance de la réaction des défenses. Sur un poste de production, la prudence sur un système en service et la qualité du rapport comptent autant que la liste des techniques.
Quelle différence avec un pentester web ou un red teamer ?
Le pentester web travaille sur des applications, des API et l'authentification applicative, avec Burp Suite au centre. Le pentester infrastructure part d'un accès réseau interne et vise l'annuaire : comptes, tickets, ACL, certificats. Le red teamer va plus loin en discrétion et en durée, avec un objectif précis et une équipe de défense qui ne sait pas qu'il opère. Les trois profils se recrutent sur des questions différentes.
Les certifications OSCP ou CRTP suffisent-elles pour juger un profil ?
Elles montrent un socle pratique sur l'intrusion et l'annuaire : l'OSCP valide la démarche générale, le CRTP et le CRTE ciblent l'Active Directory, l'OSEP ajoute le contournement de défenses. Elles ne disent rien de la prudence sur un domaine de production ni de la clarté d'un rapport. Un chemin d'attaque mené de bout en bout sur une mission réelle, documenté et restitué, en dit davantage.
Y a-t-il un test technique pour un pentester infrastructure ?
Le plus parlant reste une lecture commentée pendant l'entretien. Un extrait de graphe BloodHound à lire, un modèle de certificat à juger ou une situation de latéralisation à dérouler à voix haute montrent vite les réflexes. On suit le raisonnement, la prudence vis-à-vis du périmètre et la capacité à expliquer. Un laboratoire d'annuaire volontairement vulnérable sert de support commun et se compare d'un candidat à l'autre.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.