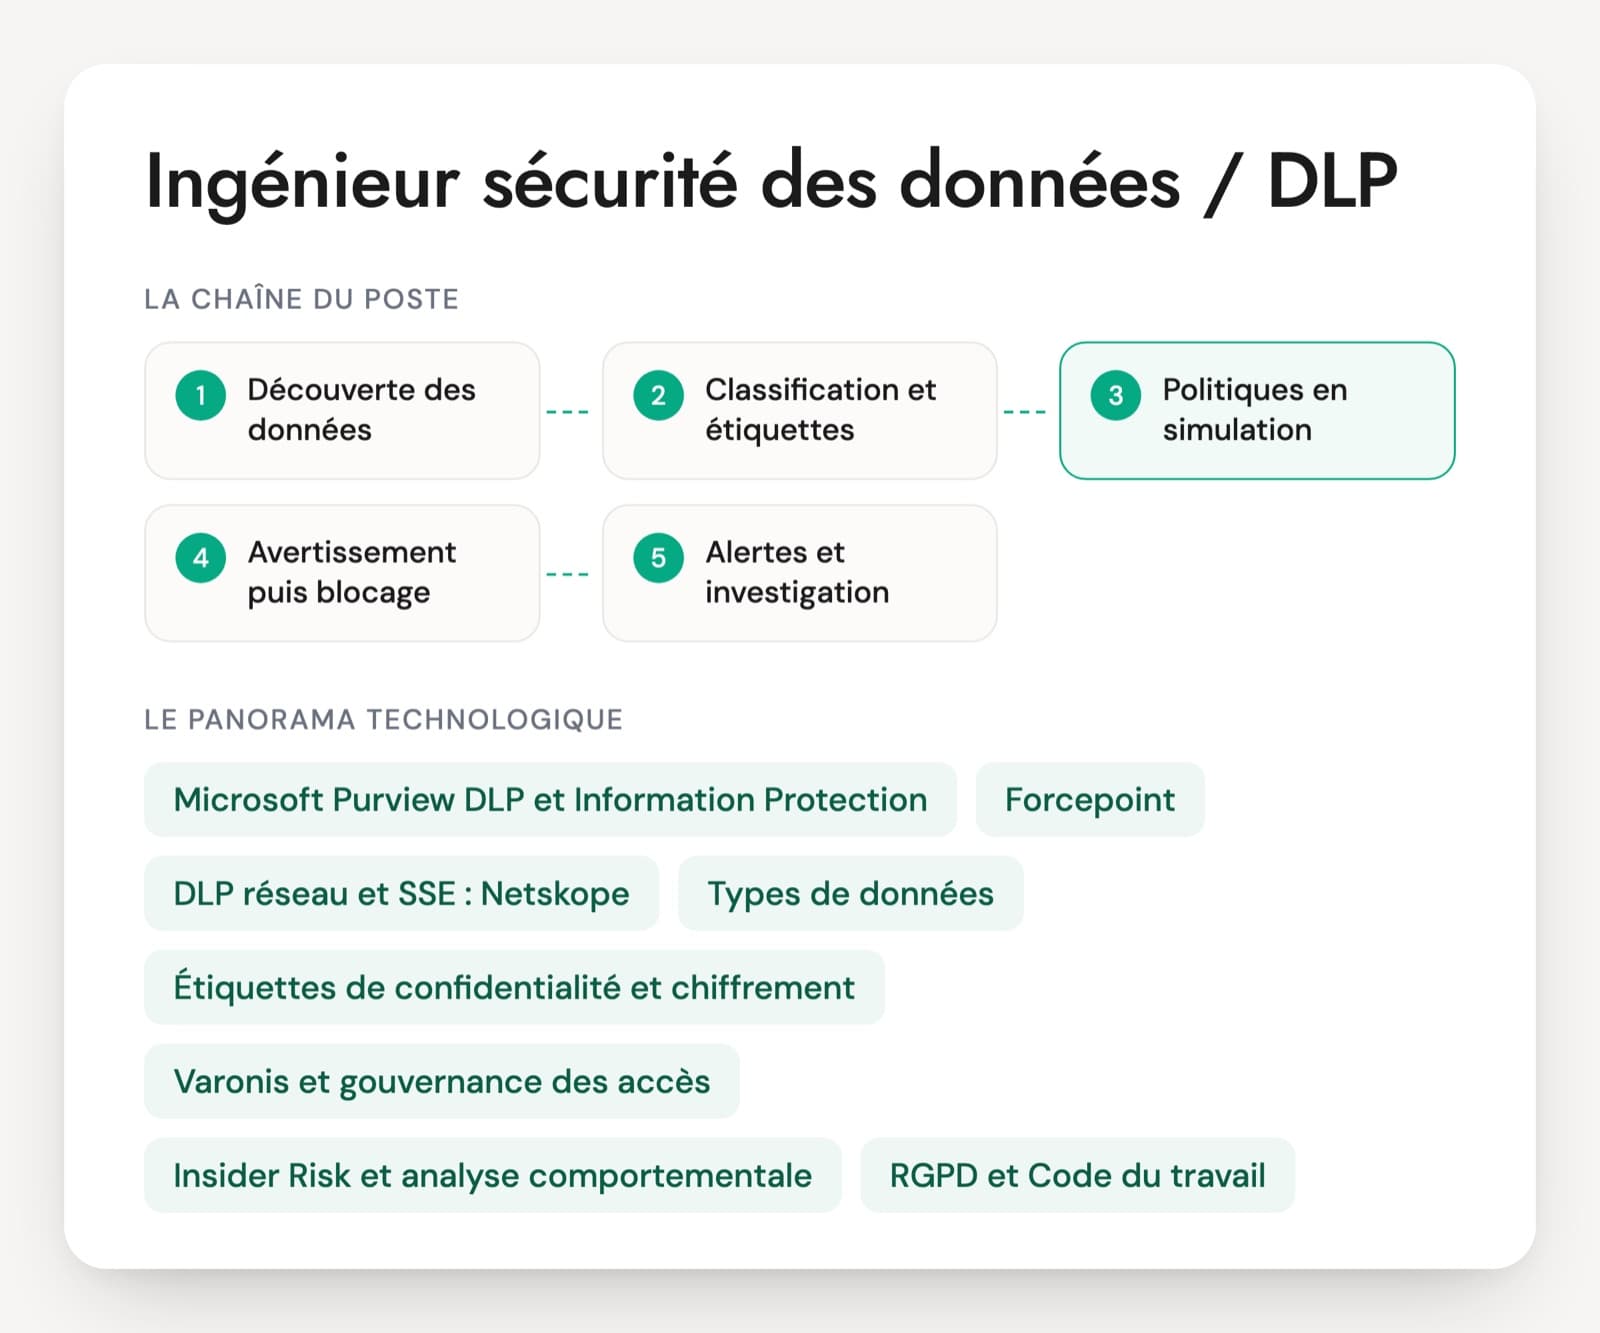
L'ingénieur DLP, ou ingénieur sécurité des données, repère où sont les informations sensibles, les classe et pose les règles qui empêchent leur sortie par la messagerie, le poste de travail, les partages, le cloud et la navigation web. Les outils varient : Microsoft Purview le plus souvent, Forcepoint, Symantec, Trellix ou Proofpoint, la DLP d'un proxy cloud comme Netskope ou Zscaler, Varonis pour les droits sur les partages. Les postes vont de l'analyste qui trie les alertes à l'expert qui conçoit la classification.
Le travail se joue autant avec les métiers qu'avec l'outil. Une règle qui bloque un service un jour d'échéance remonte vite à la direction, et le juridique regarde de près tout dispositif qui inspecte les envois des salariés. Le candidat cite une règle qu'il a dû assouplir, un faux positif qu'il a fait baisser et la façon dont il a mesuré une politique avant de bloquer.
Deux sujets reviennent dans les missions récentes : les copier-coller vers les assistants d'IA générative et la mise en ordre des données avant l'arrivée de Copilot ou d'outils équivalents. Le PDF propose l'entretien complet, avec 30 questions sur six axes, un cas de 20 minutes et une grille de 1 à 4.
Outils et notions qu'un ingénieur DLP manipule
Microsoft Purview DLP et Information Protection
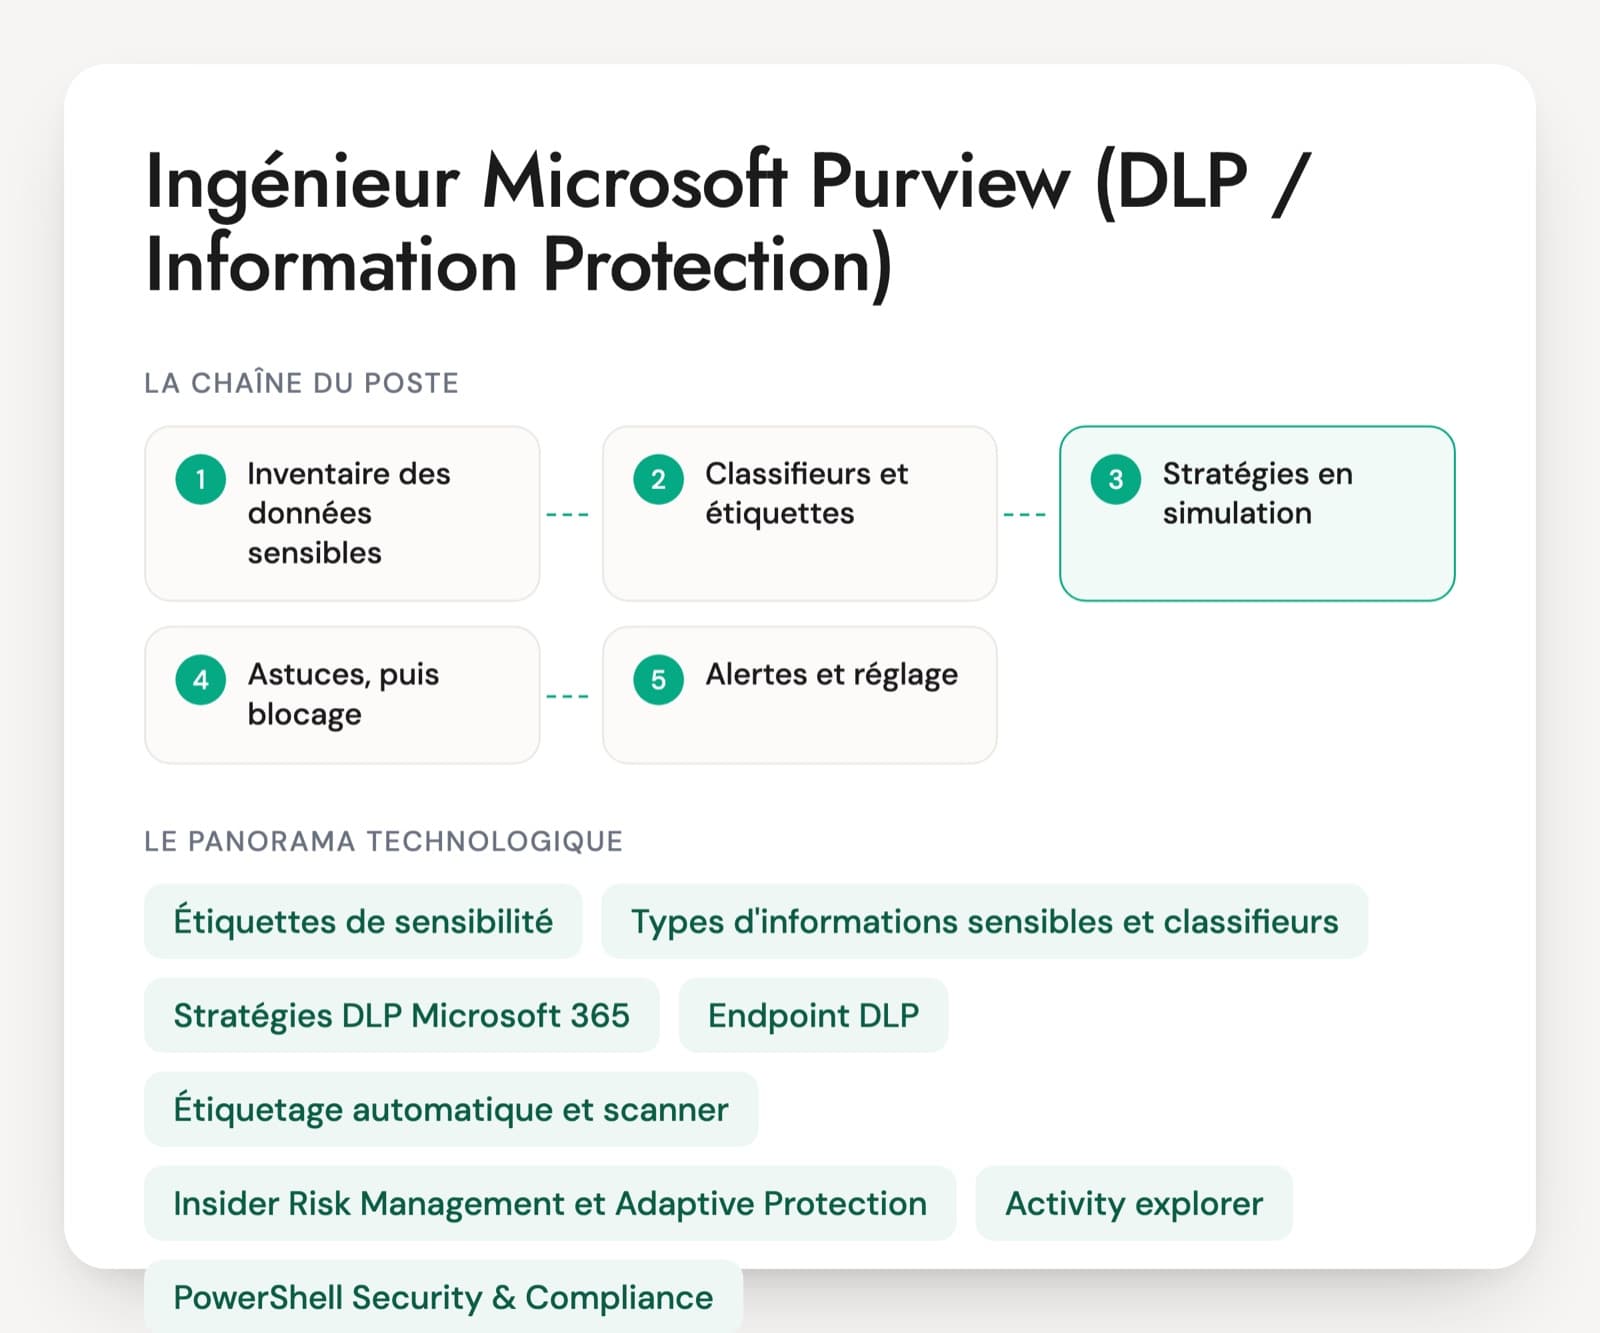
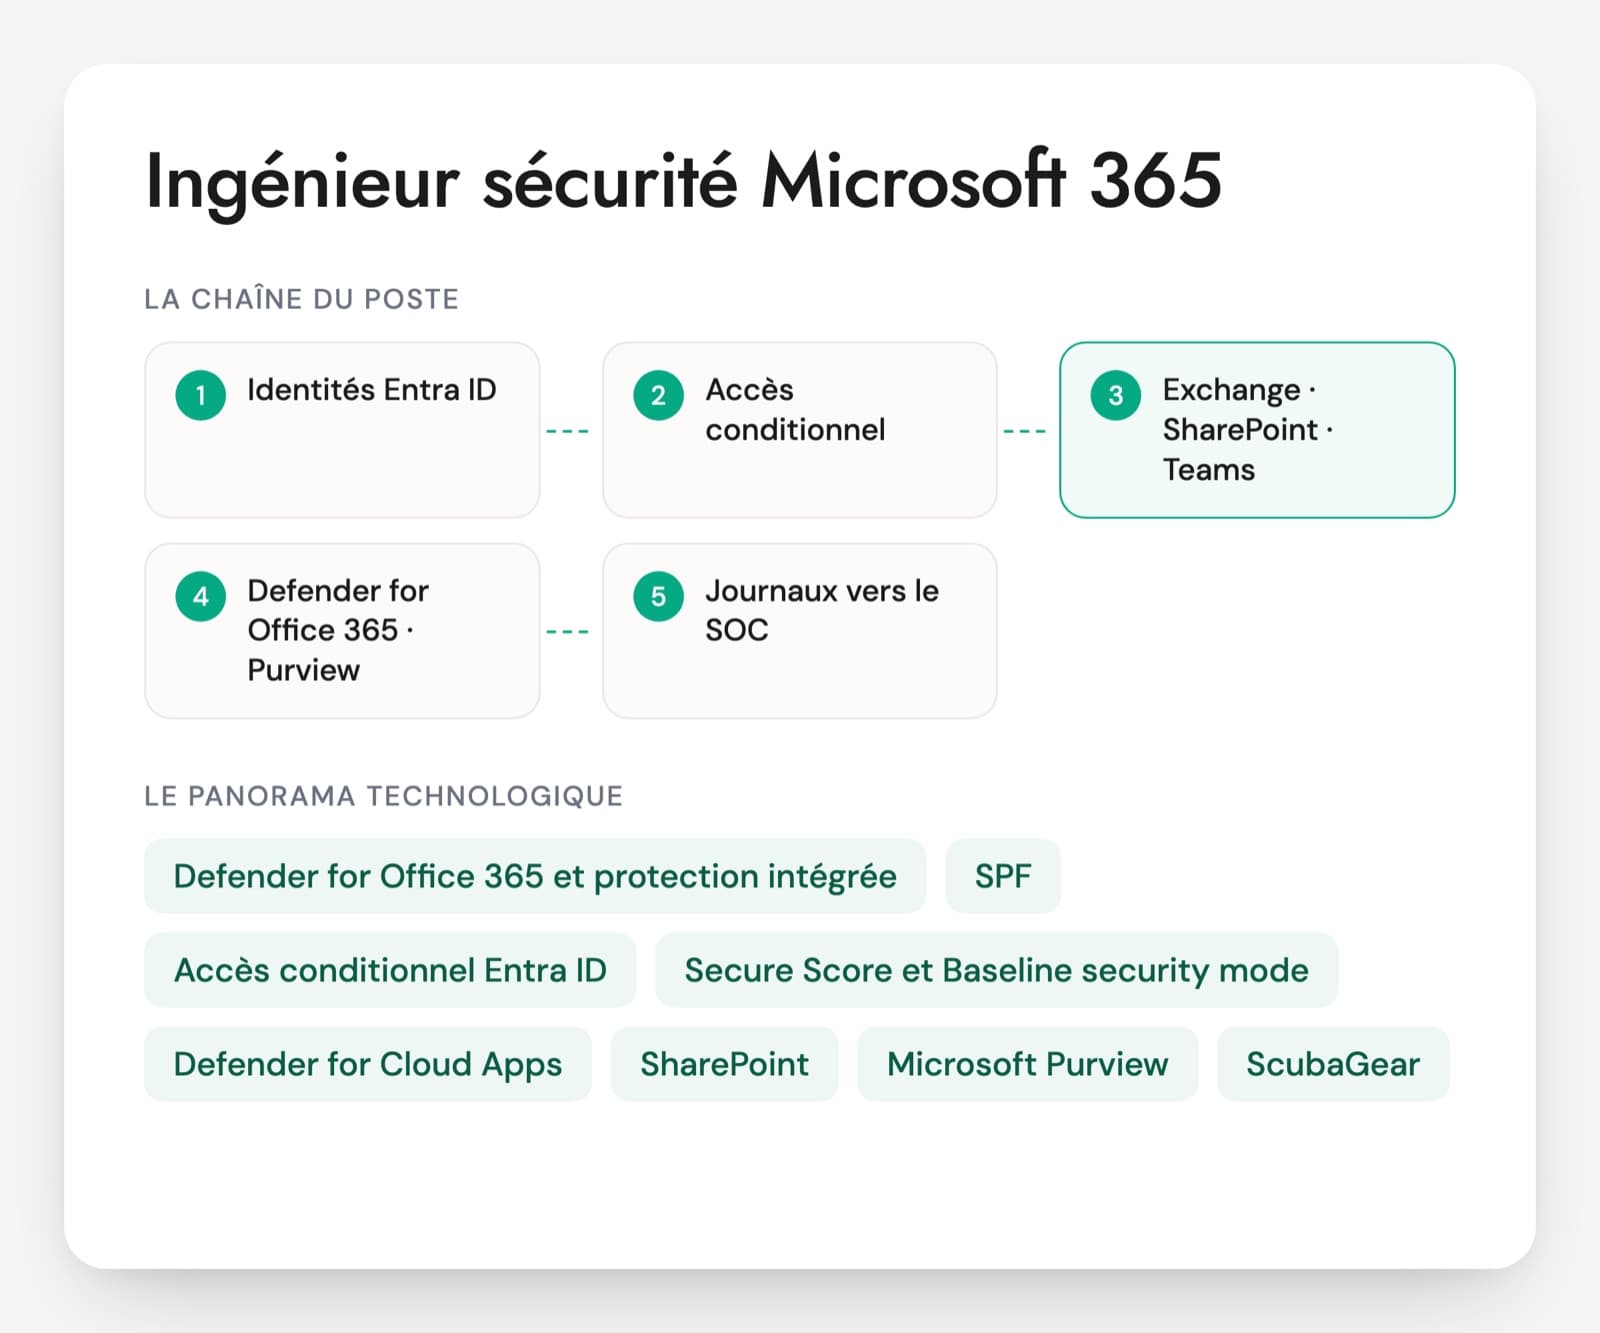
La suite la plus répandue sur les offres françaises. Une même politique couvre Exchange, SharePoint, OneDrive, Teams, les postes Windows et macOS, les partages sur site via un scanner, et désormais la navigation dans Edge for Business. Le mode simulation permet de mesurer une règle avant de l'appliquer. Une fiche dédiée traite le poste d'ingénieur Purview.
Forcepoint, Symantec, Trellix, Proofpoint
Les DLP historiques, souvent installées sur site avec des passerelles de messagerie et web et un agent sur les postes. On les trouve dans les grandes organisations qui les exploitent depuis des années. Un candidat qui les connaît sait souvent bien régler la détection, avec des consoles moins intégrées.
DLP réseau et SSE : Netskope, Zscaler
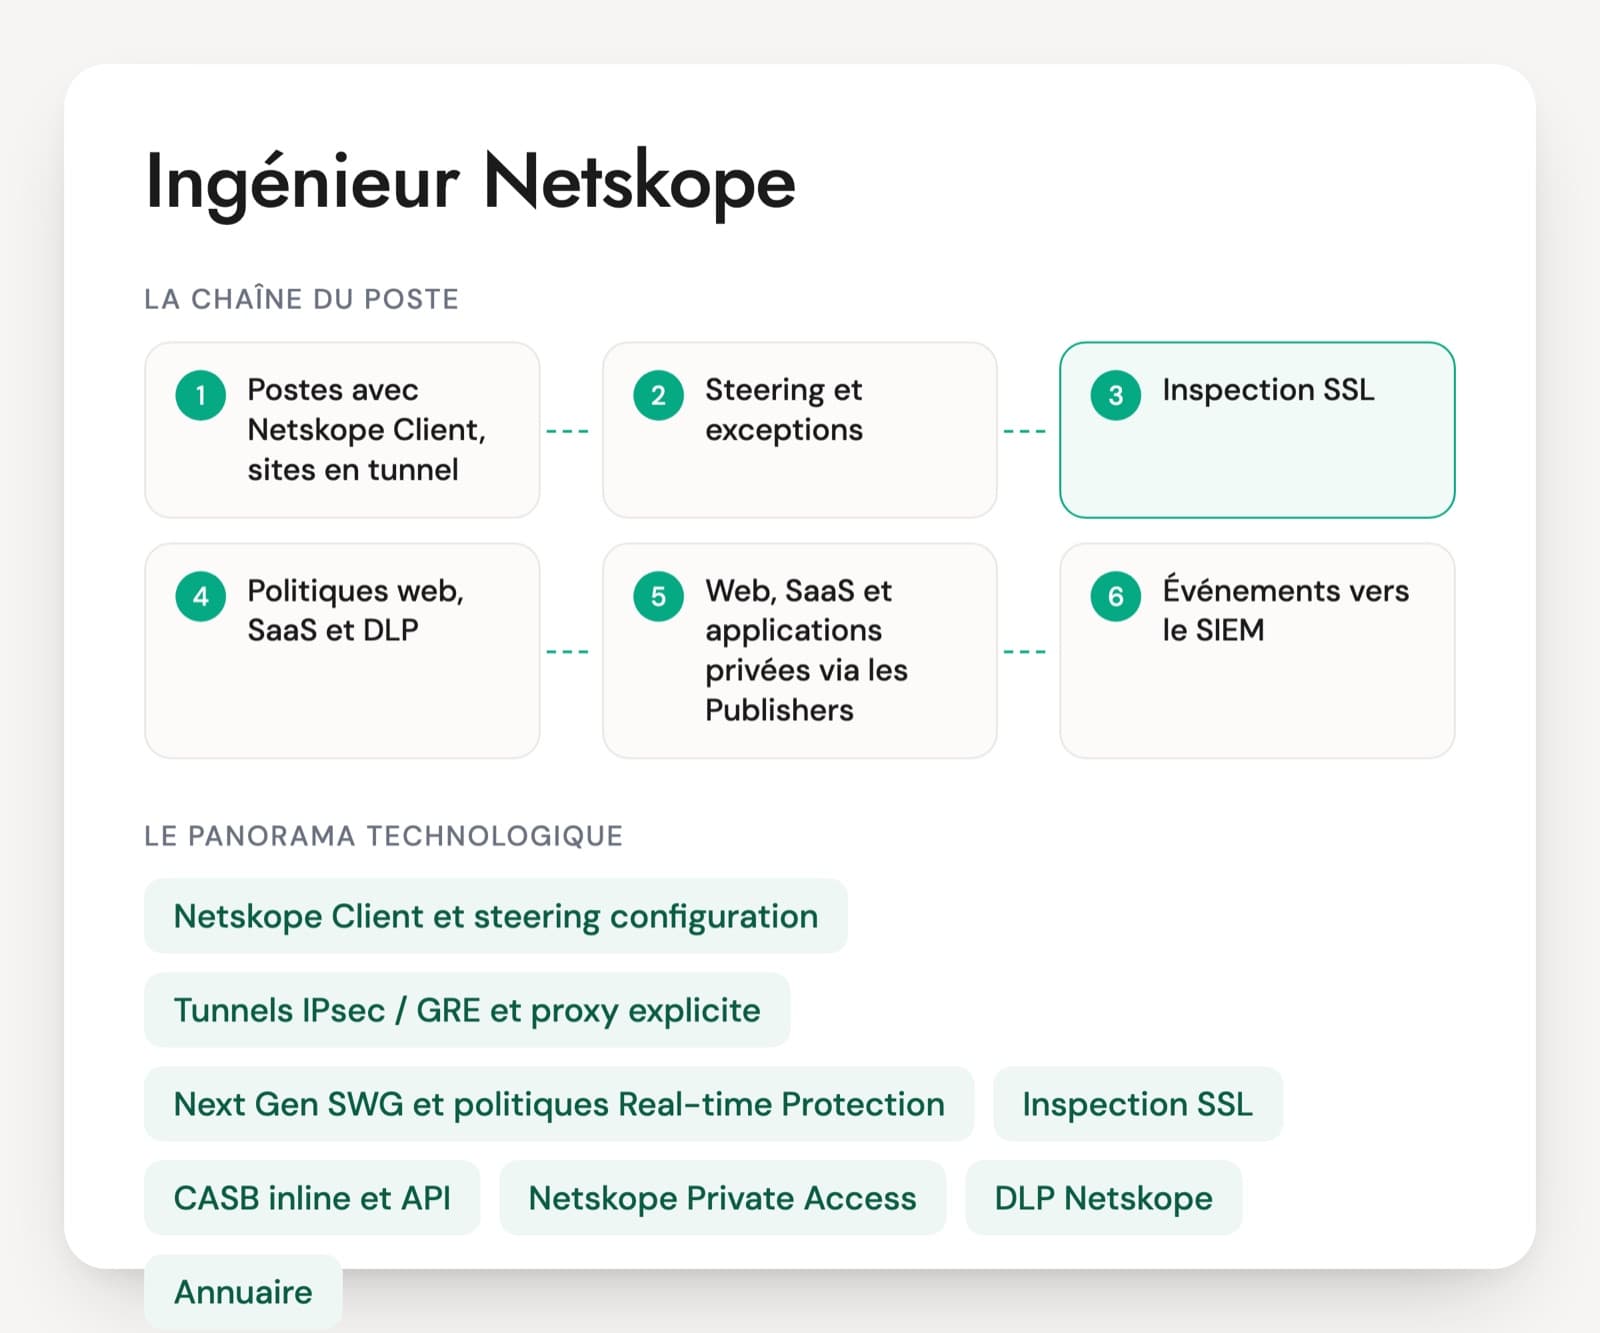
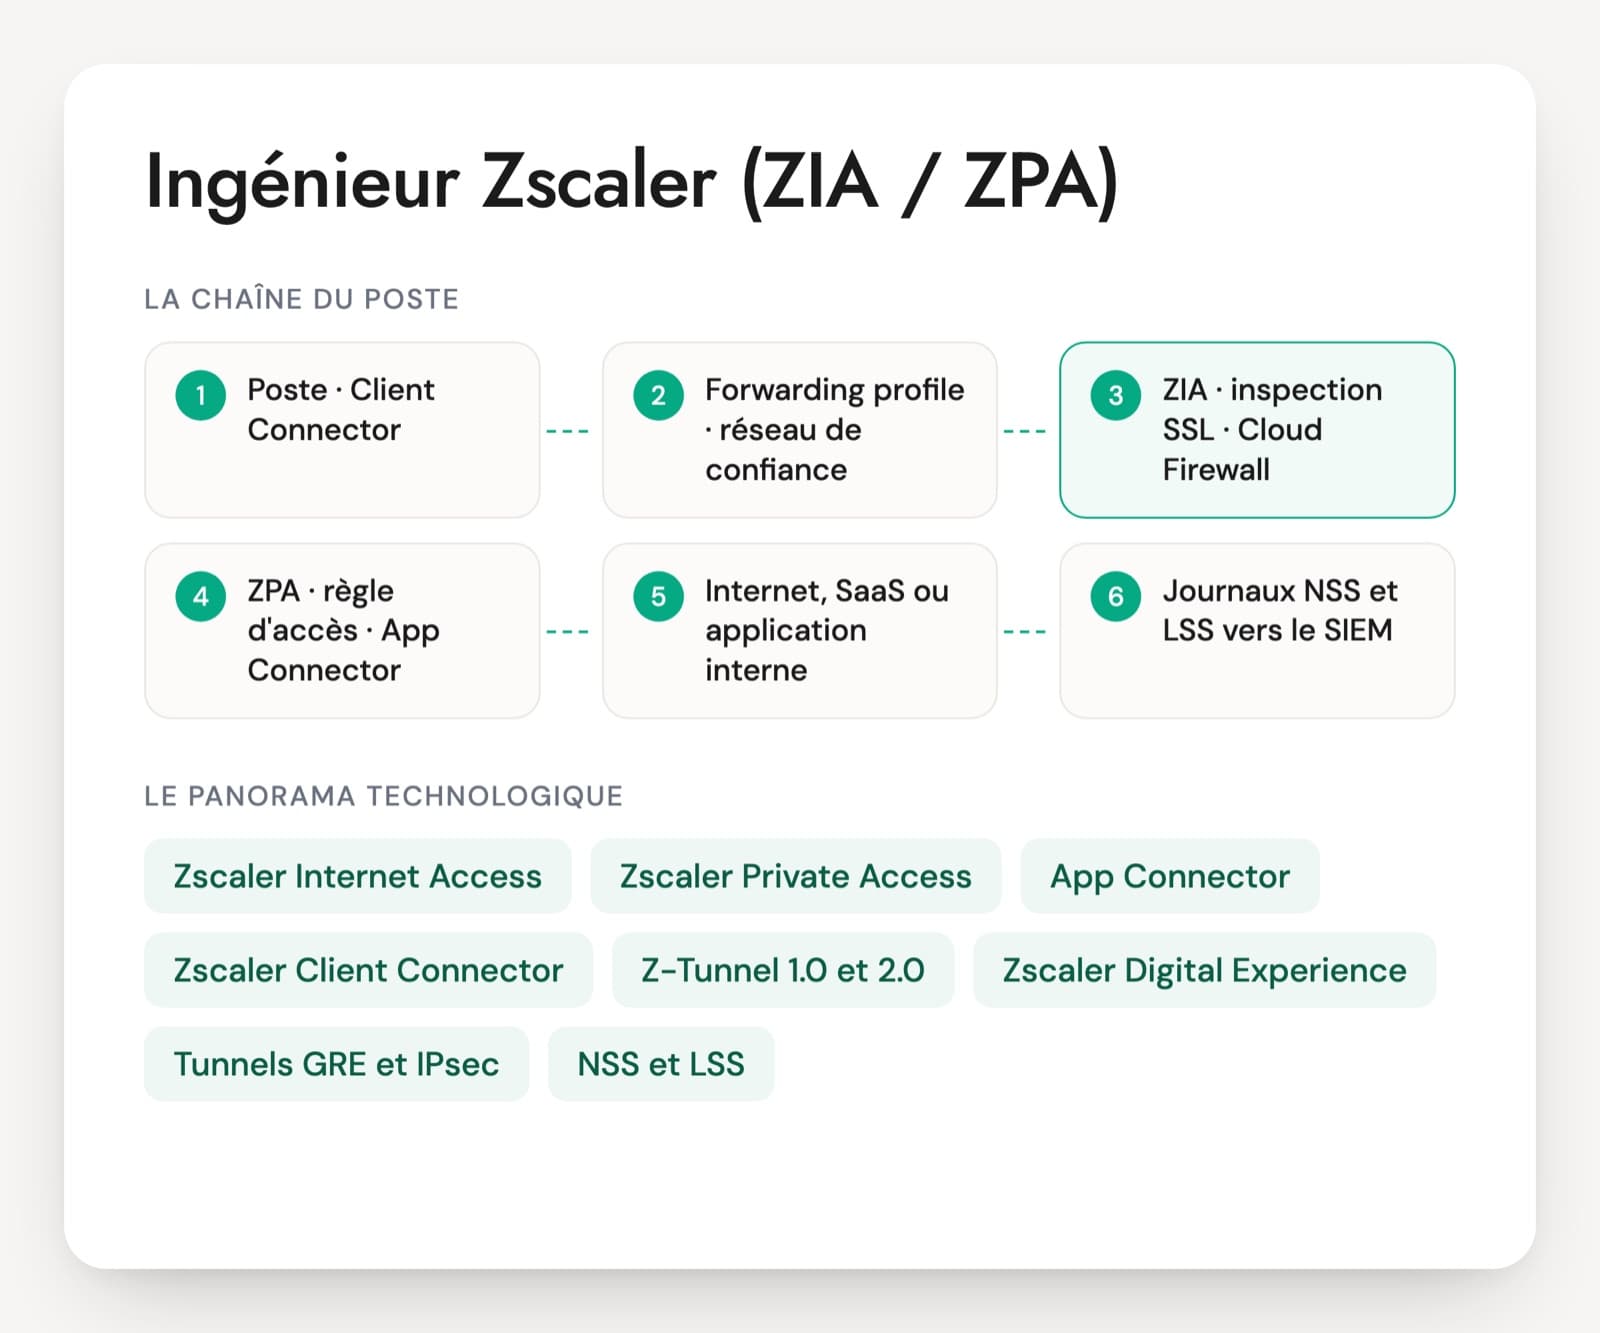
La DLP portée par le proxy cloud inspecte les envois vers le web et les applications SaaS, en ligne ou par API. Elle suppose le déchiffrement TLS, avec des exceptions à décider pour la vie privée. C'est souvent là que se règle le contrôle des assistants d'IA générative.
Types de données, EDM et empreintes
La détection repose sur des types de données sensibles (motif, clé de contrôle, mots de corroboration), sur la correspondance exacte avec une table de référence hachée (EDM), sur l'empreinte de documents types et sur des classifieurs entraînables. Le choix de la méthode fait la différence entre une règle utile et une règle qui sonne partout.
Étiquettes de confidentialité et chiffrement
L'étiquette dit ce qu'est un document et peut le chiffrer pour que seuls les ayants droit l'ouvrent, même hors de l'entreprise. La DLP s'appuie sur ces étiquettes. Une classification simple, avec peu de niveaux, tient mieux dans la durée.
Varonis et gouvernance des accès
Analyse qui accède à quoi sur les partages de fichiers et SharePoint, repère les droits trop larges et les comportements anormaux. Une variante de poste tourne entièrement autour de cet outil. Pour un ingénieur DLP, c'est la porte d'entrée du nettoyage des droits.
Insider Risk et analyse comportementale
Insider Risk Management de Purview, l'UEBA d'un SIEM ou les modules comportementaux des éditeurs relient plusieurs signaux (départ annoncé, volume de copies, contournements répétés). Ces outils touchent à la surveillance des salariés et demandent un cadre juridique clair.
RGPD et Code du travail
L'article 32 du RGPD impose la sécurité des données, l'article 33 la notification des violations à la CNIL. Le Code du travail exige l'information préalable des salariés et, dans les entreprises d'au moins 50 salariés, la consultation du CSE avant la mise en œuvre d'un outil de contrôle. L'ingénieur DLP doit connaître ces points pour régler l'outil en conséquence.
Le poste se trouve chez les clients finaux qui manipulent des données sensibles en volume, dans les ESN et cabinets qui déploient Purview ou une autre DLP, et dans les SOC qui ont une cellule dédiée aux alertes de fuite. Il travaille avec le RSSI, le DPO, le juridique, les RH et les métiers propriétaires des données. Selon l'outil, l'accent porte sur Microsoft 365, sur le proxy cloud ou sur les partages de fichiers. La certification Microsoft SC-401 couvre Purview. Pour les autres éditeurs, les certifications existent mais l'expérience de réglage compte davantage : les chiffres de faux positifs avant et après le montrent.
Les compétences d'un ingénieur DLP, de la classification à l'alerte
- Classification et détection
- Politiques messagerie, partages et cloud
- DLP poste et web
- Gouvernance des droits d'accès
- Traitement des alertes et investigation
- Cadre légal et conduite du déploiement
Cinq cas concrets pour un ingénieur DLP
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Les RH veulent protéger un fichier de 40 000 salariés avec numéro de sécurité sociale, IBAN et salaire. Une expression régulière sur le NIR suffit-elle ?
Une bonne réponseNon. Un NIR se détecte par son format et sa clé de contrôle, mais la règle sonnerait sur tout document qui en contient un, formulaires vierges et exemples compris. Pour ce fichier précis, une correspondance exacte de données (EDM dans Purview, mécanismes équivalents chez d'autres éditeurs) compare les contenus à une table de référence dont seules les empreintes hachées, avec un sel, quittent l'entreprise. Il prend le NIR comme élément principal, le nom ou l'IBAN comme éléments de corroboration à proximité, et rafraîchit la table à chaque mouvement de personnel.
Signal d'alerte« Une regex et on bloque tout ce qui ressemble à un NIR. » Ou envoyer le fichier en clair à l'outil pour qu'il l'apprenne.
Question 2 · confirmé
Vous héritez d'une politique DLP en audit depuis un an, avec 15 000 correspondances par semaine. Comment décidez-vous de ce qui peut passer en blocage ?
Une bonne réponseIl regroupe les correspondances par règle, par type de donnée, par expéditeur et par destination, et sépare le bruit (envois internes, faux positifs, partenaires connus) des sorties vraiment risquées. Il corrige d'abord la détection (seuils, niveaux de confiance, destinataires approuvés), puis passe en avertissement avec justification possible et lit les justifications données. Le blocage strict ne vise que les cas rares et nets, par exemple un volume élevé de données de santé envoyé vers une messagerie personnelle.
Signal d'alerteTout passer en blocage « puisque la règle tourne depuis un an », ou garder l'audit indéfiniment sans regarder les résultats.
Question 3 · confirmé
Des salariés collent des extraits de contrats clients dans un assistant d'IA générative grand public. Que pouvez-vous contrôler, et à quel endroit ?
Une bonne réponseÀ trois endroits. Sur le poste, la DLP endpoint peut avertir ou bloquer le collage et le téléversement de contenus sensibles vers des sites classés IA générative, dans les navigateurs pris en charge. Dans le navigateur et sur le réseau, Purview propose une DLP intégrée à Edge for Business pour ChatGPT, Gemini ou Copilot, et les SSE comme Netskope ou Zscaler inspectent les requêtes en ligne, ce qui suppose le déchiffrement TLS. En amont, une liste d'assistants autorisés, un outil d'entreprise proposé à la place et des règles selon la sensibilité. Il prévient que l'application mobile ou un appareil personnel échappe à ces contrôles.
Signal d'alerteBloquer le domaine d'un seul assistant et croire le sujet réglé, ou tout interdire sans proposer d'outil autorisé.
Question 4 · confirmé
Une alerte signale qu'un commercial qui quitte l'entreprise a copié 3 Go de fichiers sur une clé USB. Que faites-vous, et que ne faites-vous pas ?
Une bonne réponseIl qualifie d'abord : quels fichiers, quelle sensibilité, quelle clé (chiffrée fournie par l'entreprise ou personnelle), est-ce habituel pour ce poste. Il conserve les preuves (journaux de l'outil, chronologie, traçabilité de la collecte) sans fouiller lui-même la messagerie ou les fichiers personnels. Il transmet à la personne désignée par la procédure (RSSI, RH, juridique), qui décide de la suite, puis vérifie si d'autres canaux ont servi (cloud, messagerie personnelle). Il ne contacte pas le salarié de sa propre initiative et ne bloque pas son compte sans décision.
Signal d'alerteAppeler le commercial pour lui demander des comptes, ou envoyer l'alerte à son manager en dehors de la procédure.
Question 5 · confirmé
Le juridique demande ce que l'entreprise doit faire avant d'activer l'inspection des e-mails et des postes. Que lui répondez-vous, côté technique et côté procédure ?
Une bonne réponseCôté procédure : information préalable des salariés (article L1222-4 du Code du travail), information et consultation du CSE avant la décision de mise en œuvre dans les entreprises d'au moins 50 salariés (article L2312-38), mention dans la charte informatique, inscription au registre des traitements et, selon l'ampleur de la surveillance, analyse d'impact (AIPD) avec le DPO. Côté technique : finalité limitée à la protection des données, règles proportionnées, accès restreint aux alertes, durée de conservation fixée, exclusion des contenus manifestement personnels quand l'outil le permet. Il laisse le juridique trancher et décrit précisément ce que fait l'outil.
Signal d'alerte« C'est un outil de sécurité, pas besoin de prévenir qui que ce soit. »
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Ingénieur DLP : les questions fréquentes
Ingénieur DLP ou ingénieur Microsoft Purview : quelle différence ?
L'ingénieur Purview travaille sur la suite Microsoft : étiquettes, DLP Microsoft 365 et poste, Insider Risk, eDiscovery. L'ingénieur DLP au sens large peut venir de Forcepoint, de Symantec, d'un proxy cloud comme Netskope ou de Varonis. Si l'environnement est entièrement Microsoft 365, l'intitulé Purview attire des CV plus ciblés. Avec plusieurs outils ou un proxy cloud, l'intitulé DLP reste le bon, avec la liste des produits dans l'annonce.
L'ingénieur DLP doit-il connaître le RGPD et le Code du travail ?
Il n'a pas à remplacer le juriste, mais il doit connaître les points qui changent la configuration : information préalable des salariés, consultation du CSE avant la mise en œuvre, finalité et proportionnalité, accès restreint aux alertes, durée de conservation, notification à la CNIL sous 72 heures en cas de violation. Un candidat qui règle l'outil sans jamais poser ces questions expose l'entreprise. Sa façon de travailler avec un DPO en dit long.
Quel exercice est donné en test technique à un ingénieur DLP ?
Un export anonymisé d'une semaine de correspondances DLP, avec les règles qui les ont produites. Le candidat trie le bruit, propose des corrections de règles et dit ce qu'il passerait en blocage. S'y ajoute une demande d'exception d'un métier à traiter. Trente à quarante minutes en direct suffisent et montrent la méthode, la connaissance des outils et le sens de la mesure face aux métiers.
Un analyste DLP peut-il devenir ingénieur DLP ?
Oui, c'est un parcours fréquent. L'analyste connaît les alertes, les faux positifs et les flux métier, ce qui manque souvent aux profils venus de l'infrastructure. Il lui reste à apprendre la conception de la classification, l'écriture des règles, le déploiement des agents et la conduite d'un passage en blocage. Tout dépend s'il a déjà proposé des corrections de règles et si elles ont été appliquées. C'est le meilleur signe de progression.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.