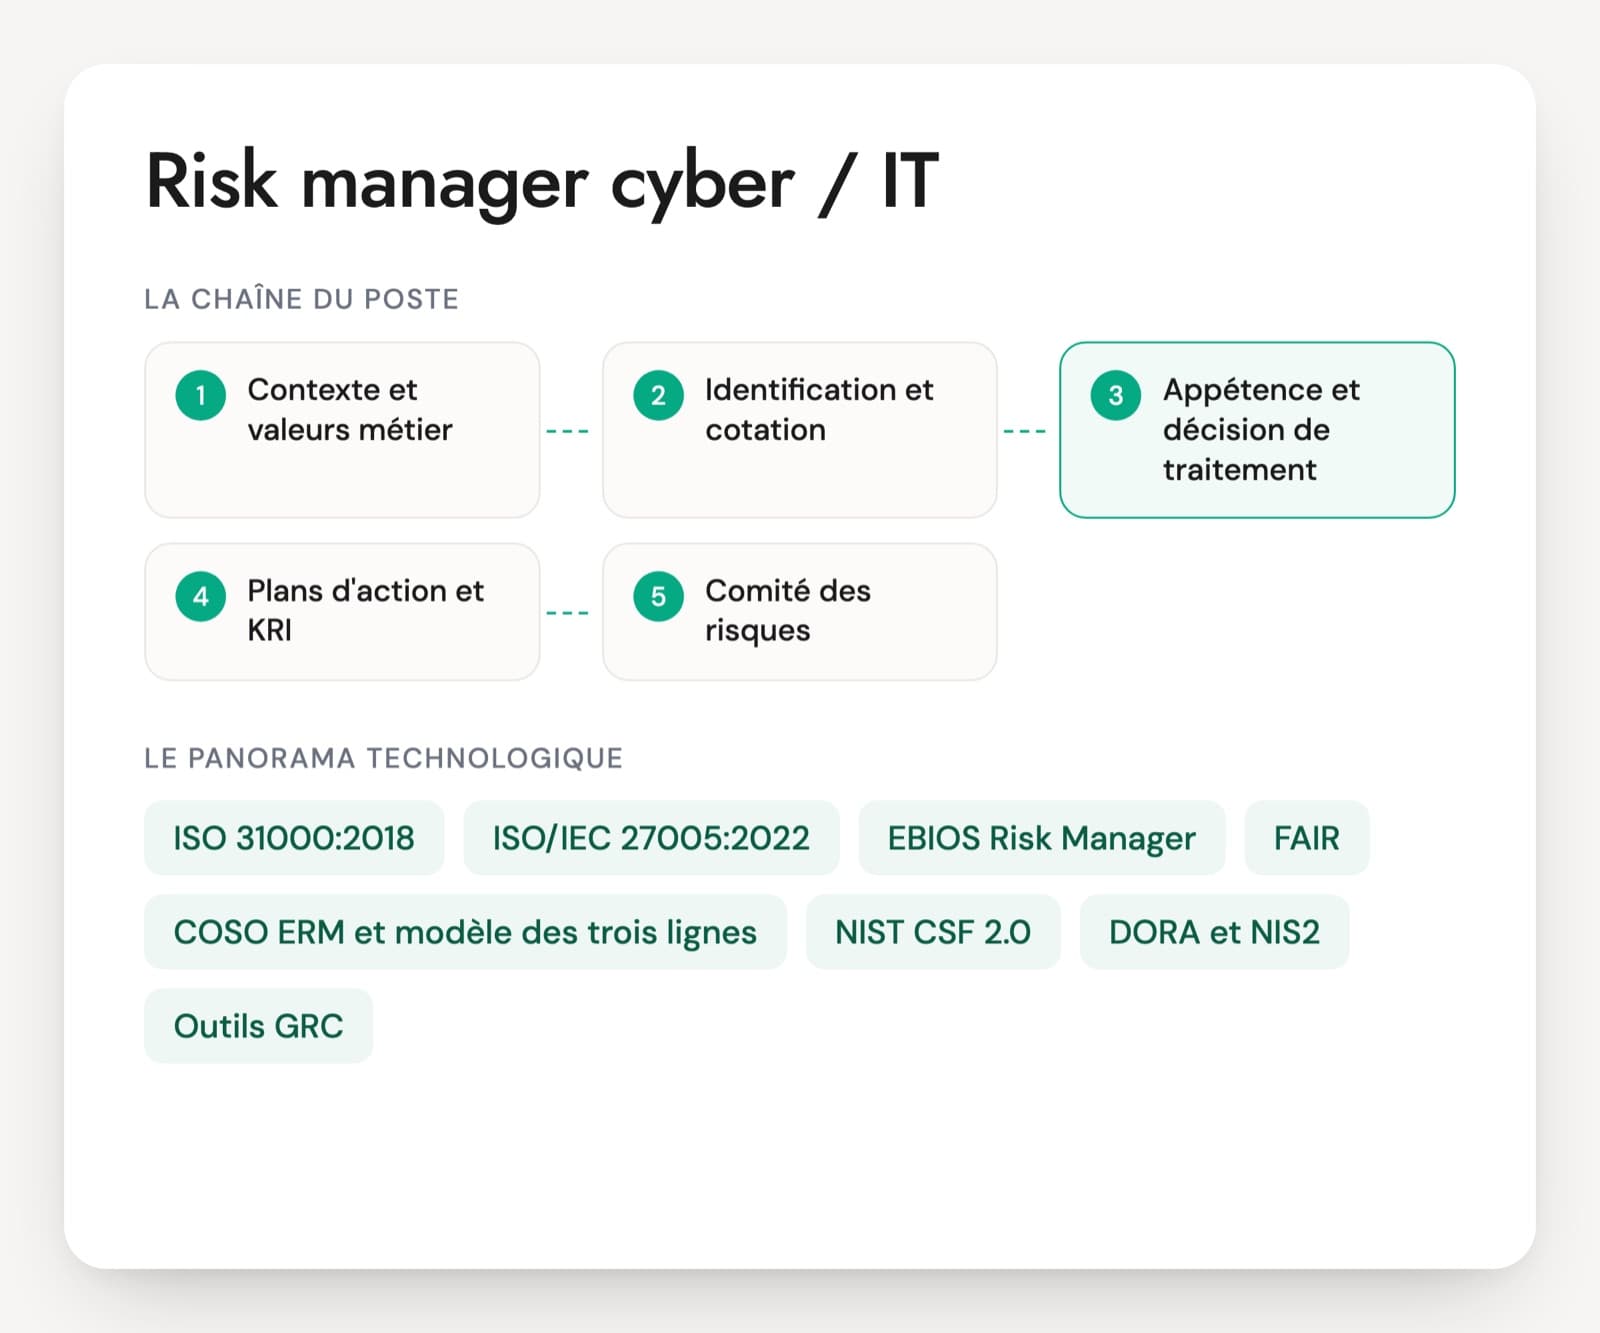
Des questions d'entretien de risk manager cyber utiles partent de la place du poste dans l'organisation. Rattaché à la direction des risques, il exerce un contrôle de deuxième ligne sur la DSI et le RSSI, avec un regard indépendant. Rattaché au RSSI, il anime surtout l'analyse de risques et le registre. Dans un cabinet, il conduit des missions de cadrage ou de revue du dispositif. Le même titre recouvre donc des niveaux d'indépendance différents, à préciser avant l'entretien.
Sur le CV, les mots ISO 27005, EBIOS RM ou FAIR reviennent souvent. Ils montrent une formation. L'entretien vérifie plutôt la capacité à transformer un constat technique en risque compréhensible par un comité, à refuser une acceptation de risque mal argumentée et à suivre des indicateurs qui préviennent avant l'incident.
Le poste demande d'écrire et de présenter beaucoup. Le candidat présente une note au comité des risques, ou une cartographie montrée à une direction générale, et explique ses choix de cotation. Un candidat qui défend chaque chiffre avec une source montre la rigueur attendue.
Méthodes et référentiels d'un risk manager cyber
ISO 31000:2018
Les lignes directrices générales du management du risque, communes à tous les risques de l'entreprise. Le risk manager cyber s'en sert pour aligner son vocabulaire et ses échelles sur ceux de la direction des risques. Sans cet alignement, le risque cyber reste à part dans la cartographie globale.
ISO/IEC 27005:2022
La norme qui guide l'appréciation et le traitement des risques de sécurité de l'information, en appui d'ISO 27001. L'édition 2022 propose deux approches, par les événements et par les actifs. Le candidat doit dire laquelle il utilise et pourquoi.
EBIOS Risk Manager
La méthode d'analyse de risques de l'ANSSI, en cinq ateliers, des valeurs métier aux scénarios opérationnels et au traitement. La version 1.5, publiée en mars 2024, est alignée sur ISO 27005:2022. Le risk manager n'anime pas toujours les ateliers, mais il doit savoir en lire et en contester les résultats.
FAIR
Un modèle de quantification du risque en valeur monétaire, porté par le standard Open FAIR de The Open Group. Il estime une fréquence d'événement et une ampleur de perte sous forme de fourchettes. Peu d'entreprises françaises l'appliquent en entier, mais un candidat qui en connaît la logique sait parler budget avec un directeur financier.
COSO ERM et modèle des trois lignes
Le COSO ERM (édition 2017) structure le management des risques de l'entreprise autour de la stratégie et de la performance. Le modèle des trois lignes de l'IIA, revu en 2020, répartit les rôles entre opérationnels, fonctions de risque et de conformité, et audit interne. Le poste de risk manager se situe le plus souvent en deuxième ligne.
NIST CSF 2.0
Le cadre du NIST, publié en version 2.0 en février 2024, a ajouté une fonction Govern aux cinq fonctions historiques. Les groupes internationaux l'utilisent pour mesurer la maturité et la présenter aux comités. Il sert de grille de lecture, sans remplacer une analyse de risques.
DORA et NIS2
Le règlement DORA, applicable depuis le 17 janvier 2025 aux entités financières, impose un cadre de gestion du risque lié aux TIC, revu au moins une fois par an et confié à une fonction de contrôle indépendante. La directive NIS2 attend toujours sa transposition en France : au 7 novembre 2026, le projet de loi Résilience n'a pas été voté à l'Assemblée nationale.
Outils GRC
Les registres de risques, plans d'action et indicateurs vivent dans un outil GRC (ServiceNow IRM, Archer, Egerie, ou un tableur dans les petites structures). Le nom de l'outil compte moins que la qualité des données qui y sont saisies et leur lien avec les incidents réels.
Le poste existe surtout dans les grandes entreprises et les entités régulées, où une direction des risques porte la cartographie globale. Le risk manager cyber y traduit les menaces numériques en risques d'entreprise, contrôle les déclarations de la DSI et du RSSI et prépare les comités. Dans les structures plus petites, il partage son temps avec la conformité ou le pilotage du SMSI. En cabinet, il conduit des missions d'analyse de risques ou de revue de dispositif. Les certifications fréquentes sont ISO 27005 Risk Manager (PECB), CRISC (ISACA) ou une formation EBIOS RM. Elles valident une base, l'entretien vérifie le jugement.
Ce qu'un IT risk manager doit maîtriser
- Cadres et méthodes d'analyse de risques
- Appétence, tolérance et acceptation
- Cotation et quantification
- Contrôle de deuxième ligne et KRI
- Comités, régulation et audit
- Transfert du risque et assurance cyber
Cinq questions d'entretien pour un risk manager cyber
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
La DSI vous transmet son registre : 120 risques, dont 50 cotés « élevé ». Le comité des risques se réunit dans trois semaines. Que faites-vous ?
Une bonne réponseIl refuse de présenter 120 lignes. Il vérifie d'abord la méthode : mêmes échelles, mêmes critères d'impact que la cartographie d'entreprise. Il regroupe les risques techniques en quelques scénarios lisibles par la direction (rançongiciel sur la production, fuite de données clients, défaillance d'un prestataire), recote ceux qui le méritent avec les propriétaires, et présente au comité une dizaine de risques avec leur tendance, les plans d'action et les décisions attendues.
Signal d'alerteTransmettre le registre tel quel, ou reprendre les cotations de la DSI sans les contester.
Question 2 · senior
Comment formulez-vous une appétence au risque cyber que la direction peut réellement utiliser ?
Une bonne réponseDes énoncés mesurables reliés à des seuils : par exemple une durée maximale d'interruption acceptée pour les activités critiques, aucun écart non traité sur les accès à privilèges au-delà d'un délai, une perte maximale acceptée sur un scénario. Chaque énoncé a un indicateur, un seuil d'alerte (tolérance) et une instance qui décide en cas de dépassement. Il distingue appétence, tolérance et capacité, et fait valider le tout par la direction générale ou le conseil.
Signal d'alerte« Notre appétence au risque cyber est faible », sans indicateur ni seuil.
Question 3 · confirmé
Un directeur métier veut accepter le risque lié à une application en fin de support qu'il ne peut pas migrer avant dix-huit mois. Quel est votre rôle ?
Une bonne réponseIl vérifie que le risque est décrit et coté correctement, que les mesures compensatoires possibles ont été étudiées (isolement réseau, durcissement, surveillance renforcée, support étendu payant), puis que la personne qui accepte a le niveau de délégation prévu par la politique. L'acceptation est écrite, datée, limitée dans le temps et revue. Il peut exprimer un avis défavorable motivé et le faire remonter.
Signal d'alerteAccepter à la place du métier, ou bloquer toute acceptation par principe.
Question 4 · senior
Le comité demande combien pourrait coûter une attaque par rançongiciel. Comment construisez-vous votre réponse ?
Une bonne réponseUne fourchette, pas un chiffre unique. Il décompose les pertes (arrêt d'activité, remise en état, gestion de crise, notifications, pénalités contractuelles, frais juridiques) et s'appuie sur des données internes : chiffre d'affaires par jour des activités touchées, durée de reprise mesurée lors d'exercices, coûts d'un incident passé. Il cite la logique FAIR (fréquence et ampleur, estimations en minimum, plus probable, maximum) et rend ses hypothèses visibles pour que le comité puisse les discuter.
Signal d'alerteUn chiffre tiré d'une étude de marché générique, appliqué tel quel à l'entreprise.
Question 5 · confirmé
Quels KRI suivez-vous pour savoir qu'un risque de compromission des comptes augmente, avant l'incident ?
Une bonne réponseDes indicateurs avancés, liés au scénario : part des comptes à privilèges sans authentification forte, comptes orphelins après départ, délai moyen de retrait des accès, alertes d'authentification suspecte non traitées, taux de clic aux exercices d'hameçonnage. Chacun a une source fiable, une fréquence, un seuil et un propriétaire. Il les distingue des indicateurs de performance du SOC.
Signal d'alerte« Le nombre d'incidents du mois », qui mesure le passé et ne prévient de rien.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Risk manager cyber : les questions fréquentes
Risk manager cyber ou RSSI : quelle différence de rôle ?
Le RSSI pilote la sécurité : il définit la politique, porte les projets et répond des mesures en place. Le risk manager cyber, souvent en deuxième ligne, évalue les risques, contrôle ce que la première ligne déclare et rend compte à la direction des risques ou au comité. Dans certaines organisations, le risk manager est rattaché au RSSI. L'offre gagne à préciser ce rattachement, qui change le niveau d'indépendance attendu.
Faut-il connaître FAIR pour un poste de risk manager cyber ?
Pas forcément l'appliquer, mais en comprendre la logique aide beaucoup. Un comité des risques raisonne en euros et en probabilités. Un candidat capable d'estimer une fourchette de pertes avec des hypothèses explicites parle la même langue que la direction financière. Pour un poste en entité régulée, la cotation qualitative reste la norme, et la méthode quantitative sert sur quelques scénarios majeurs.
Quel test technique est donné à un risk manager cyber ?
Un exercice sur pièces fonctionne bien. L'exercice part d'un extrait de registre avec des cotations incohérentes, deux constats d'audit et un incident récent. Le candidat rédige en quarante minutes une note d'une page pour le comité, avec trois risques prioritaires et les décisions à prendre. On voit la capacité à hiérarchiser, à contester une cotation et à écrire pour une direction.
Quelles certifications regarder sur le CV d'un IT risk manager ?
CRISC (ISACA) est la plus répandue à l'international sur le risque IT. ISO 27005 Risk Manager (PECB) et une formation EBIOS Risk Manager sont courantes en France. Un profil venu de l'audit interne peut avoir le CISA. Ces titres attestent une base commune. Les exemples de comités préparés et de décisions obtenues comptent davantage.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.