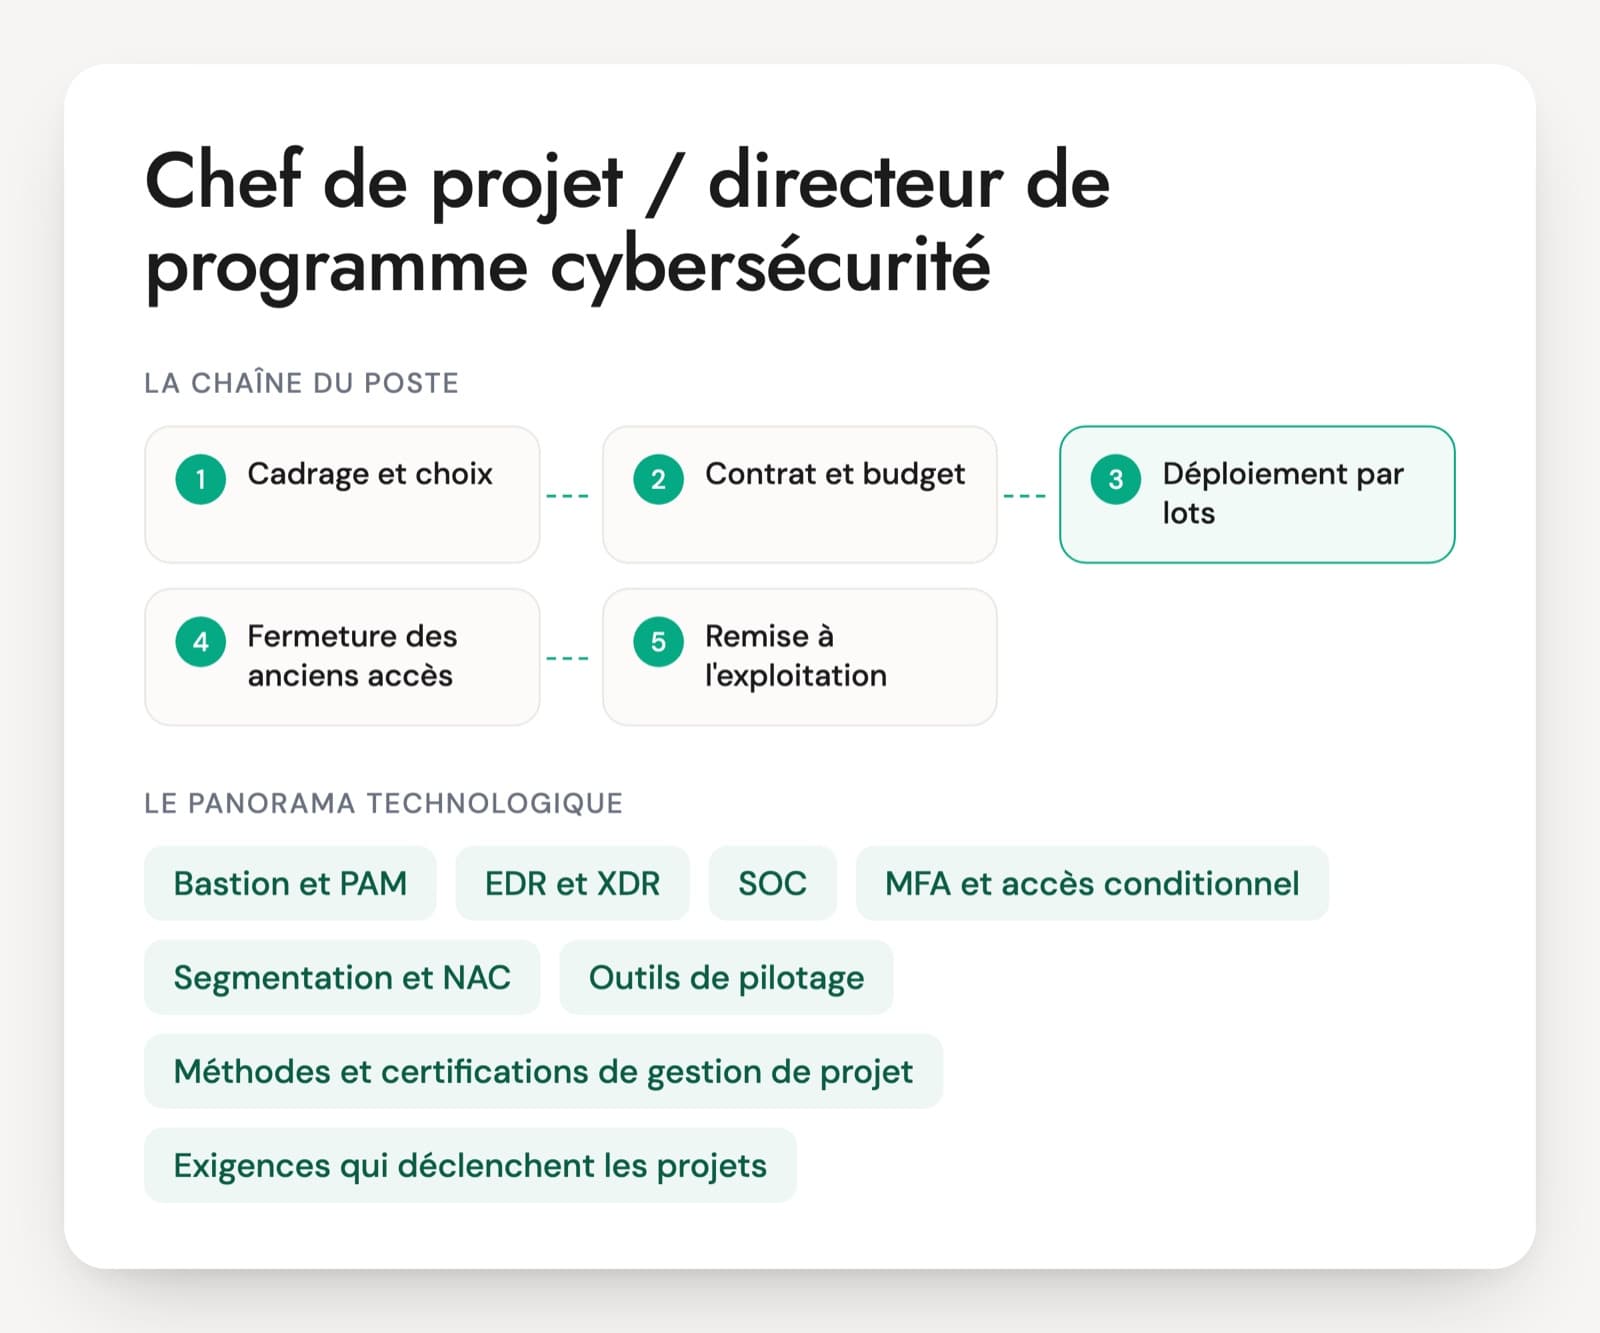
Bastion d'administration, EDR, MFA, SOC managé, segmentation, contrôle d'accès au réseau : ces chantiers gênent les utilisateurs et dépendent d'équipes extérieures au projet. Le chef de projet cybersécurité les cadre, choisit avec le RSSI une solution et un intégrateur, planifie par vagues, tient le budget et remet le résultat à l'exploitation. De bonnes questions d'entretien pour un chef de projet cybersécurité portent sur ces gestes, sur des chantiers nommés.
Deux profils se présentent. L'ancien ingénieur sécurité ou système comprend la technique et doit prouver qu'il sait tenir un budget, un contrat et un comité. Le chef de projet venu de l'infrastructure ou des applications sait piloter, et doit montrer qu'il comprend assez ce qu'il déploie pour contester un « déployé à 97 % ». Les offres demandent souvent les deux, avec le titre de directeur de programme quand plusieurs chantiers tournent en même temps.
L'entretien s'arrête vingt minutes sur un chantier que la personne a mené : le découpage en lots, le jalon qui a glissé, la clause du contrat qui a servi, l'indicateur qui montrait que le risque baissait. Le PDF contient 30 questions sur six axes, un cas sur un bastion et une MFA à livrer en douze mois, et la grille de notation.
Les chantiers et outils qu'un chef de projet cybersécurité pilote
Bastion et PAM
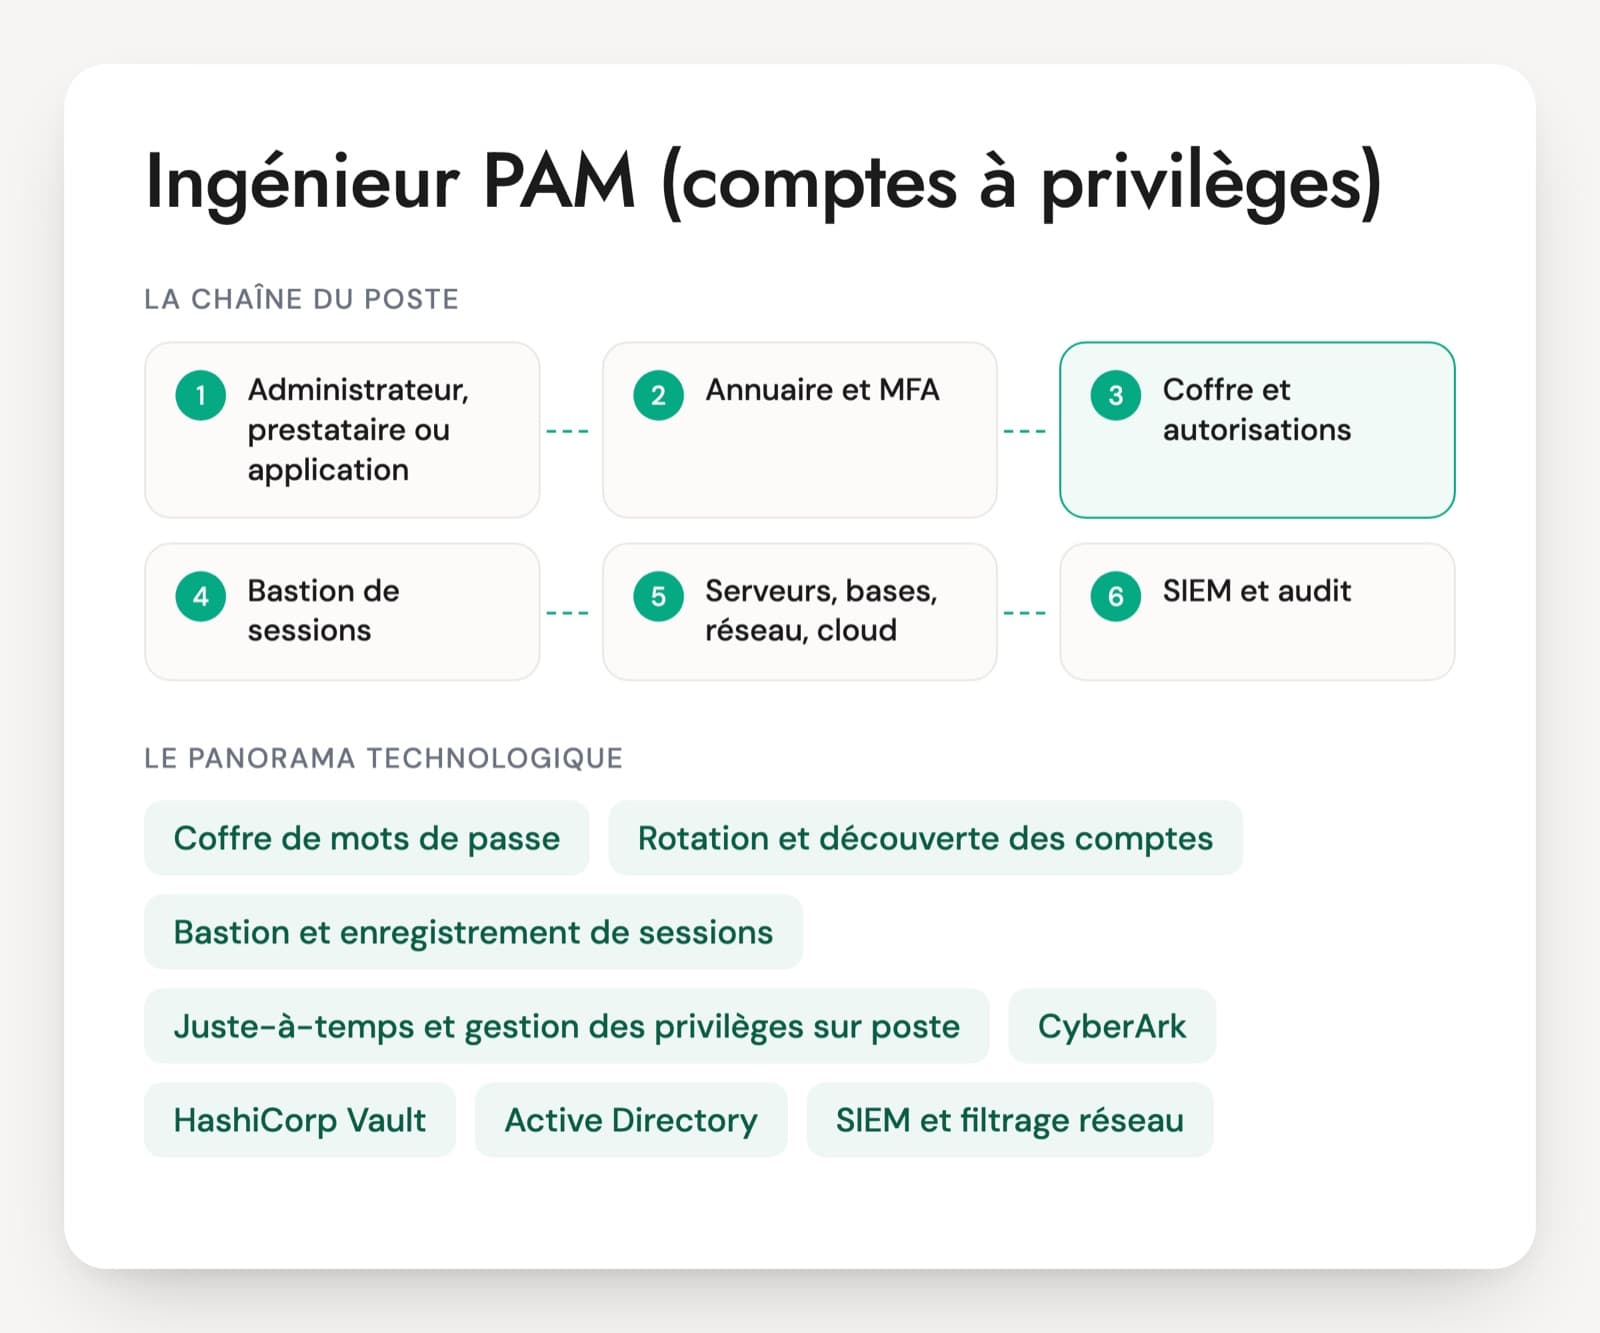
CyberArk (Palo Alto Networks, marque Idira depuis mai 2026), WALLIX Bastion ou Delinea contrôlent les accès des administrateurs et des prestataires : coffre de mots de passe, sessions enregistrées, rotation automatique. Le projet se mesure à la fermeture des accès directs, pas à l'installation du produit. Reste à savoir comment la personne a traité les comptes de service.
EDR et XDR
Microsoft Defender for Endpoint, CrowdStrike Falcon, SentinelOne ou HarfangLab protègent postes et serveurs et alimentent le SOC. Le chef de projet doit savoir qu'un agent installé peut rester en mode audit ou cesser de remonter. Un chiffre de déploiement se lit avec son référentiel.
SOC, SIEM et MDR
Un SOC interne ou managé surveille les journaux collectés dans un SIEM (Microsoft Sentinel, Splunk, QRadar) ou s'appuie sur un service MDR centré sur l'EDR. Le projet porte sur les sources raccordées, les cas d'usage de détection, l'escalade et le contrat.
MFA et accès conditionnel
L'authentification forte, souvent portée par Microsoft Entra ID, avec application mobile, clés FIDO2 ou badges. Les vraies difficultés tiennent aux populations sans téléphone, aux postes partagés, aux anciens protocoles et à la charge du support pendant l'enrôlement.
Segmentation et NAC
La segmentation découpe le réseau en zones filtrées, le contrôle d'accès au réseau (NAC, 802.1X) vérifie qui se branche. Ces projets coupent des applications si les flux ne sont pas connus. La cartographie des flux et les équipements qui ne savent pas s'authentifier sont de bons sujets d'entretien.
Outils de pilotage
Jira pour le suivi des tâches, MS Project, Planisware ou Triskell pour le planning et le portefeuille, un registre des risques et un tableau de bord. L'outil compte moins que les jalons, les dépendances visibles et les décisions tracées.
Méthodes et certifications de gestion de projet
PMP du PMI, PRINCE2 7 chez PeopleCert, cycle en V ou méthodes agiles selon l'organisation. Ces titres montrent une méthode apprise. Sur un chantier de sécurité, ils ne remplacent pas un déploiement mené jusqu'à la fermeture des anciens accès.
Exigences qui déclenchent les projets
ISO 27001, la directive NIS2 (loi française de transposition non votée au 7 novembre 2026), le règlement DORA pour les entités financières, les questionnaires des assureurs et des clients. Le chef de projet doit savoir quelle exigence justifie son chantier et quelle preuve il devra fournir à la fin.
Le chef de projet cybersécurité dépend du RSSI, d'un directeur de programme ou du PMO de la DSI. Côté entreprise, il porte souvent plusieurs chantiers d'un plan de sécurité pluriannuel, avec un intégrateur au forfait ou en régie. Côté prestataire, il conduit le déploiement chez un client et répond de son équipe et de sa marge. Les offres citent régulièrement le PAM, le SOC, l'IAM, le NAC, la gestion des vulnérabilités ou la protection des données. Un directeur de programme coordonne plusieurs de ces projets et tient l'arbitrage budgétaire avec la direction.
Ce que l'entretien doit établir chez un chef de projet sécurité
- Cadrage et choix de solution
- Lecture technique de l'avancement
- Planification par lots et bascule
- Budget et pilotage de l'intégrateur
- Exceptions et conduite du changement
- Comités et indicateurs de risque
Chef de projet cybersécurité : cinq questions tirées de chantiers réels
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Le projet PAM doit faire passer 600 comptes d'administration et 40 prestataires par un bastion en neuf mois. Comment découpez-vous les lots ?
Une bonne réponseUn inventaire d'abord : comptes à privilèges, cibles, protocoles et personnes qui les utilisent. Les lots suivent la criticité : annuaire, hyperviseurs, sauvegardes et équipements réseau en premier, puis serveurs applicatifs. Les prestataires externes passent tôt, car leur accès distant est souvent le plus exposé. Le coffre de mots de passe et l'enregistrement des sessions arrivent avant la rotation automatique, qui demande de connaître chaque dépendance. Chaque lot se termine par la fermeture des flux d'administration directs, sinon le bastion reste contournable. Un accès de secours est prévu et testé.
Signal d'alerteUn déploiement en une fois sur tout le parc, ou un bastion installé sans jamais fermer les accès directs. Aucun mot sur les comptes de service.
Question 2 · confirmé
L'intégrateur annonce l'EDR « déployé à 97 % ». Que demandez-vous avant de valider le jalon ?
Une bonne réponse97 % de quel ensemble : le référentiel de départ (inventaire, annuaire, CMDB) et la liste des machines absentes de la console. Les agents installés mais muets depuis plusieurs jours. Le mode réel des politiques, audit ou blocage, et les exclusions accordées, avec leur justification. Les serveurs critiques couverts ou non, l'ancien antivirus retiré proprement, les alertes bien reçues par le SOC, vérifiées par un test convenu à l'avance avec lui.
Signal d'alerteValider sur la foi du tableau de bord de l'intégrateur. Ne pas savoir qu'un agent installé peut ne rien protéger s'il reste en mode audit ou s'il ne remonte plus.
Question 3 · confirmé
Les agents d'accueil partagent un même poste et le métier refuse la MFA pour eux. Le comité veut tenir la date de fin. Que faites-vous ?
Une bonne réponseComprendre l'usage avant de trancher : qui se connecte, à quoi, combien de fois par jour. Plusieurs options existent : comptes nominatifs avec clé FIDO2 ou badge, accès conditionnel lié au poste et au réseau de l'agence, poste en mode kiosque avec droits réduits. Le cas sort du lot principal pour ne pas retarder les autres populations. S'il faut une exception, elle est écrite, limitée dans le temps, assortie d'une mesure compensatoire et signée par le RSSI.
Signal d'alerteImposer la MFA de force la veille du déploiement, ou exempter la population sans trace ni date de fin.
Question 4 · confirmé
Au lot 2 du projet SIEM, l'intégrateur réclame 40 jours supplémentaires parce que le nombre de sources à raccorder a doublé. Comment traitez-vous la demande ?
Une bonne réponseRevenir au contrat : périmètre, hypothèses de volumétrie, unités d'œuvre. Vérifier le fait en comparant l'inventaire initial et l'inventaire actuel, puis établir qui a élargi le périmètre et quand. Demander un chiffrage détaillé par source. Ensuite deux voies : un avenant si le périmètre a vraiment changé, ou un arbitrage en comité pour raccorder d'abord les sources utiles à la détection et reporter les autres. L'impact sur le planning et le coût d'ingestion est présenté avec la décision.
Signal d'alerteSigner pour ne pas perdre de temps, ou refuser par principe. Un accord oral sur un coin de table.
Question 5 · senior
La segmentation du réseau prend six semaines de retard parce que l'équipe réseau n'ouvre que deux fenêtres de changement par mois. Que présentez-vous au comité de pilotage ?
Une bonne réponseUn état franc : la cause, les jalons décalés et ce que le retard laisse ouvert côté risque, par exemple des serveurs sensibles encore joignables depuis tous les postes. Puis des options chiffrées : des fenêtres supplémentaires avec astreinte, un renfort ponctuel, un réordonnancement des zones par criticité, ou l'acceptation du retard. Chaque option a un coût, un effet sur la date et un effet sur le risque. La présentation se termine par la décision attendue du comité.
Signal d'alerteUn voyant rouge sans proposition, ou un voyant vert maintenu jusqu'à la dernière semaine. Rejeter la faute sur l'équipe réseau devant le comité.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Chef de projet cyber : quatre points à trancher
Faut-il un ancien ingénieur sécurité pour piloter des projets cyber ?
Pas forcément, mais il faut un minimum de lecture technique. Un chef de projet qui ne sait pas ce qu'est un agent EDR en mode audit validera des jalons faux. À l'inverse, un ingénieur passé chef de projet doit prouver qu'il sait négocier un avenant et présenter un retard en comité. Les deux faces se testent, quelle que soit l'origine du CV, avec un chiffre d'avancement à contester et un dépassement à présenter.
PMP, PRINCE2, CISSP : qu'est-ce qui compte sur le CV ?
PMP et PRINCE2 attestent une méthode de gestion de projet, le CISSP une culture sécurité large acquise avec cinq ans d'expérience. Aucun ne dit si la personne a mené un bastion jusqu'à la fermeture des accès directs. Comptent davantage les chantiers cités, leur taille (nombre de postes, de comptes, de sites), la place de la personne dans le projet et ce qui a été mis en exploitation.
Quelle évaluation pour un chef de projet cybersécurité, sans code ?
Un test technique de configuration n'apprend rien sur ce poste. Mieux vaut un dossier court : un planning avec un jalon glissé, un extrait de contrat d'intégrateur, un tableau de déploiement à interpréter. La personne dit ce qu'elle présente au prochain comité et ce qu'elle exige de l'intégrateur. En vingt minutes, on voit sa lecture technique, sa fermeté contractuelle et sa manière de proposer des options.
Quelle différence avec un chef de projet IAM ou un PMO cybersécurité ?
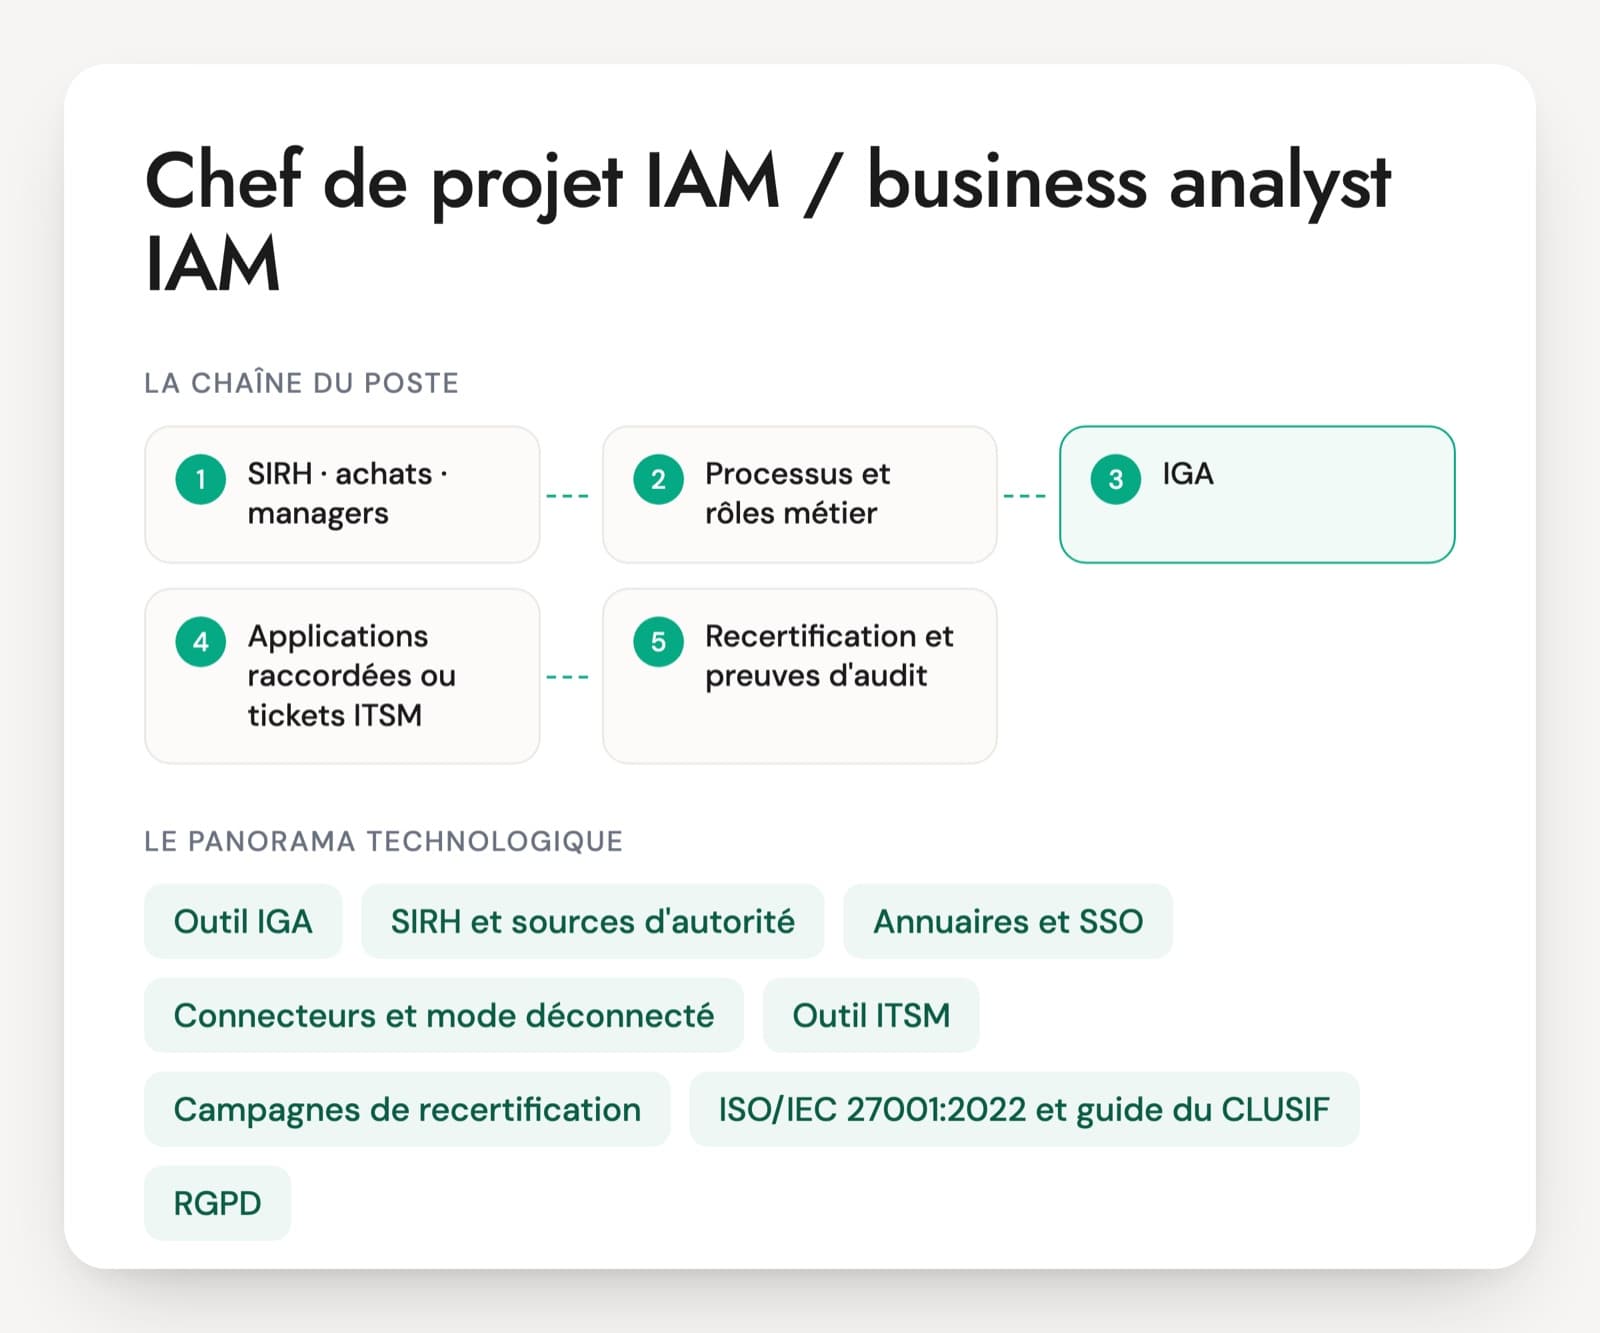
Le chef de projet IAM se spécialise sur les identités : habilitations, rôles, IGA, revues de droits. Le chef de projet cybersécurité passe d'un chantier à l'autre, du bastion à l'EDR ou au SOC. Le PMO cybersécurité suit le portefeuille, le budget et les comités sans porter lui-même les déploiements. Une offre qui mélange les trois attire des profils très différents, d'où l'intérêt d'en choisir un.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.