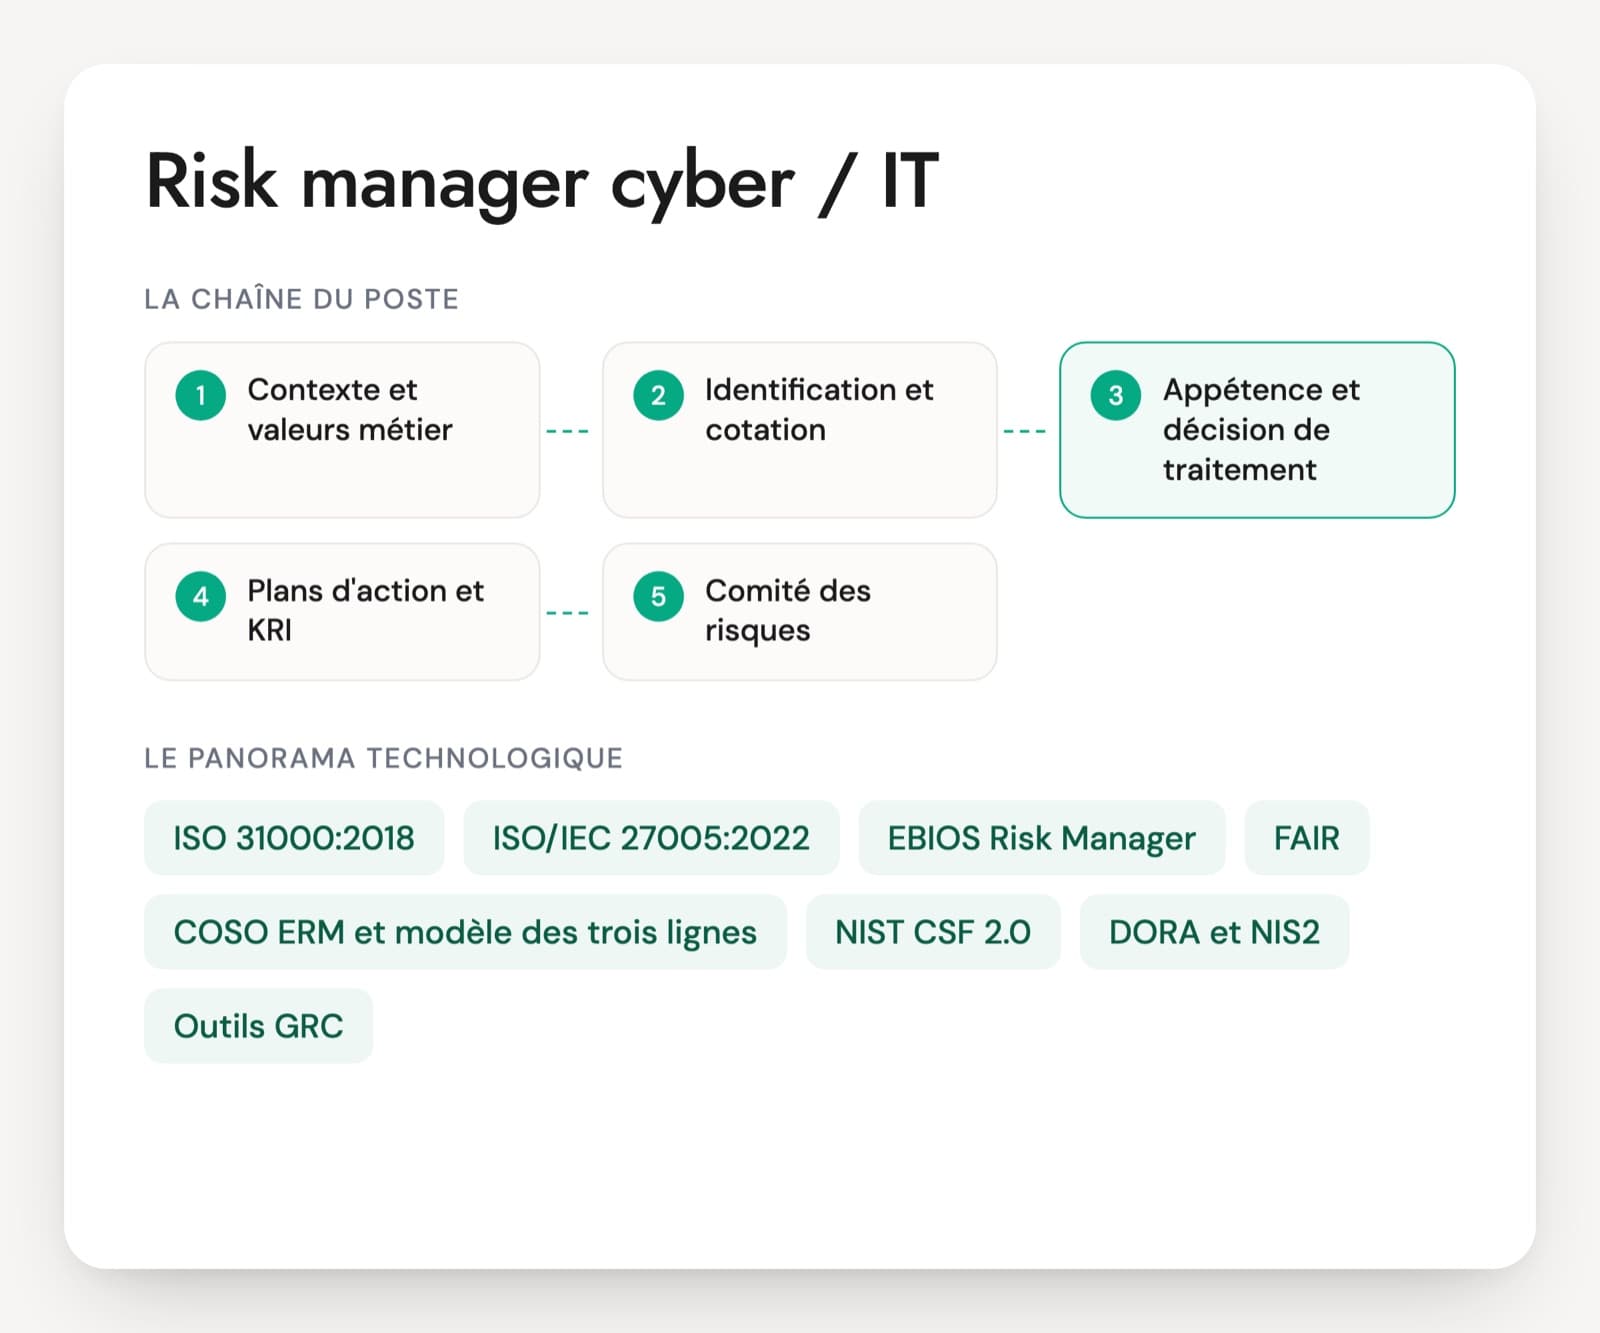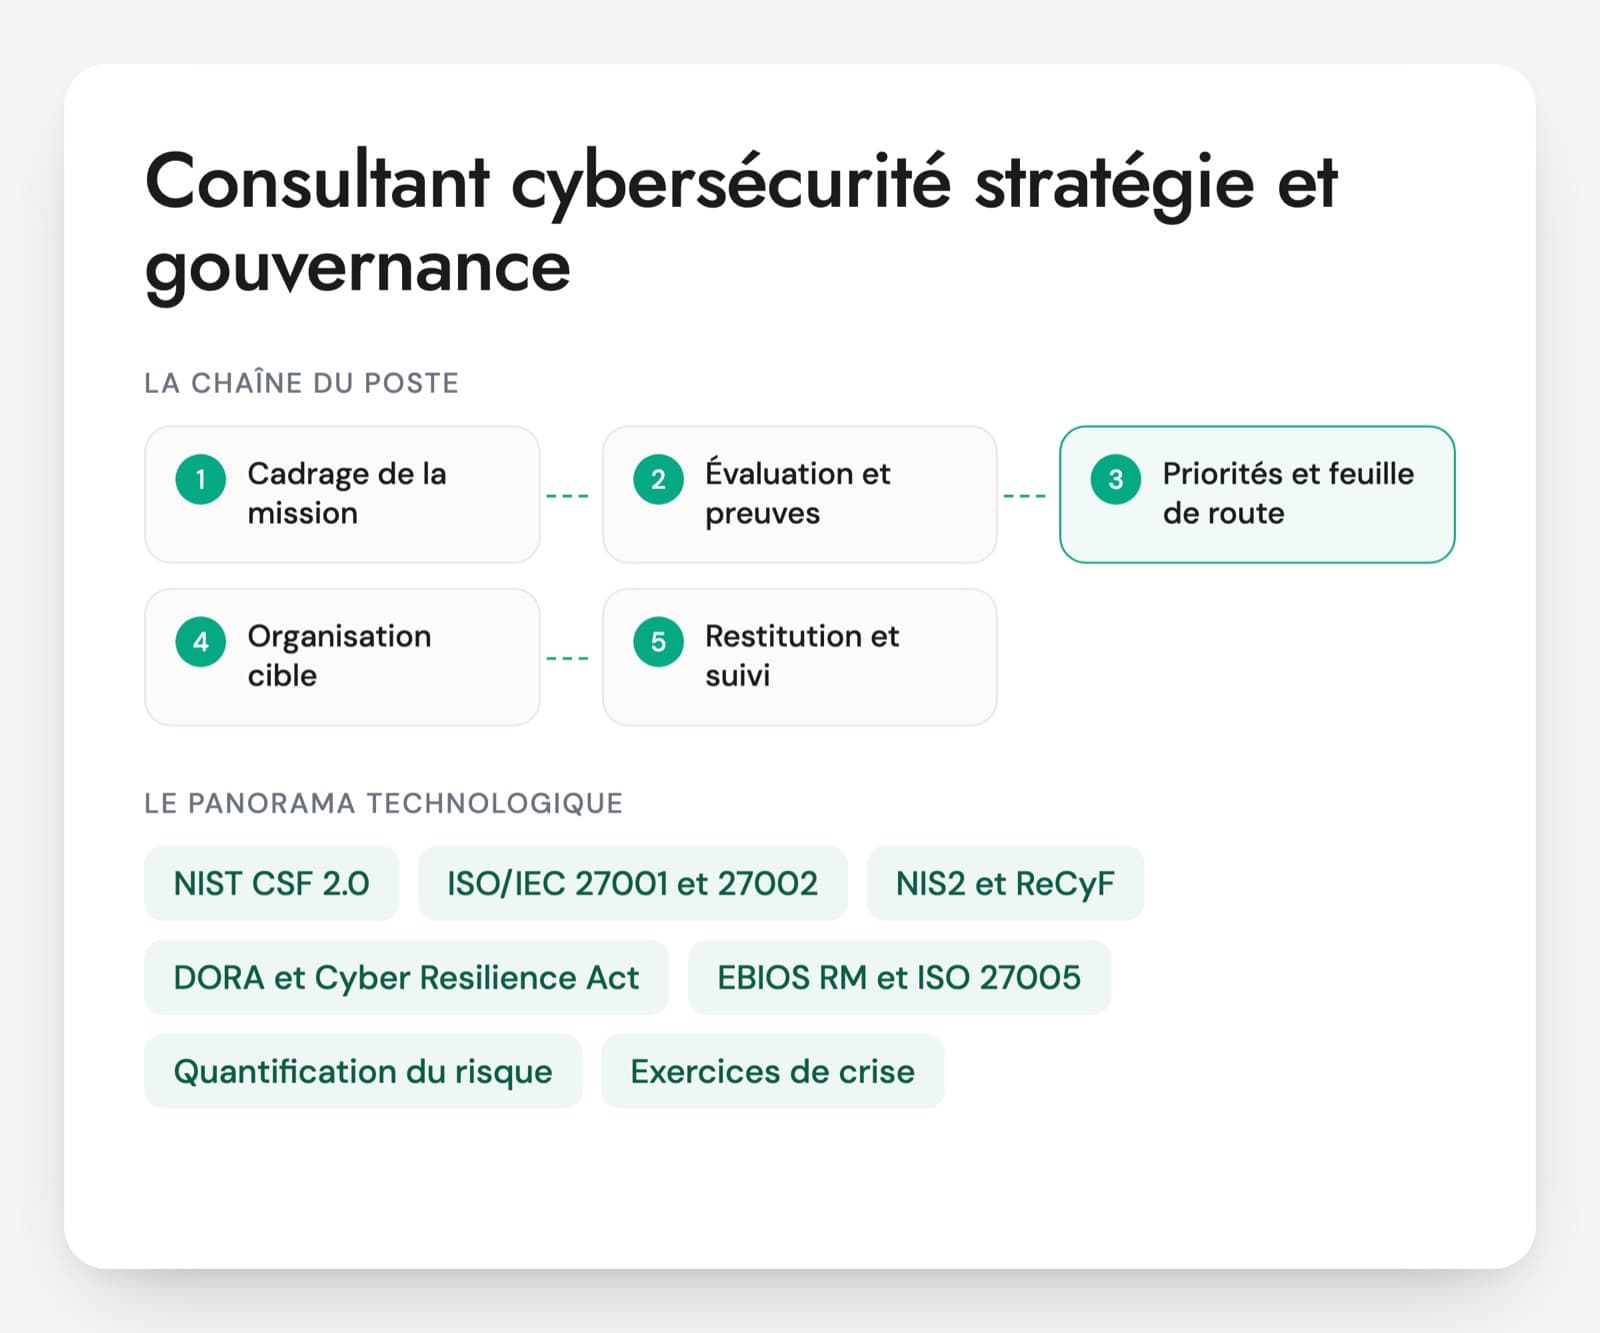
Évaluation de maturité sur NIST CSF 2.0 ou ISO 27001, schéma directeur à trois ans, organisation cible de l'équipe du RSSI, accompagnement NIS2 ou DORA, exercice de crise pour un comité de direction : ce sont les missions types du consultant cybersécurité en stratégie et gouvernance. Les questions d'entretien d'un consultant cybersécurité de ce profil portent sur la méthode et sur les arbitrages, plus que sur la liste des normes connues.
Les grades suivent ceux du conseil : consultant, consultant senior, manager, senior manager. Le consultant produit l'analyse et les livrables, le manager cadre la mission, tient la relation et prépare la suivante. Les candidats viennent du conseil, d'un poste d'adjoint RSSI ou de l'audit. Les premiers savent structurer un livrable, les seconds connaissent la réalité d'un SI. L'entretien sert à vérifier le côté qui manque au CV.
Une feuille de route soignée que personne n'a financée doit alerter. La personne raconte une recommandation qu'elle a défendue face à un DSI ou à une direction financière, ce qui a été retenu, ce qui a été écarté et pourquoi. Le PDF propose 30 questions sur six axes et un cas de 20 minutes sur un groupe de quatre filiales.
Référentiels et textes d'un consultant en stratégie cyber
NIST CSF 2.0
Le cadre du NIST, publié dans sa version 2.0 le 26 février 2024, organisé en six fonctions dont Govern, ajoutée à cette occasion. Il sert de grille d'évaluation et de langage commun avec une direction. Le candidat doit distinguer les Tiers et les profils, et savoir construire un profil cible.
ISO/IEC 27001 et 27002
La norme du système de management de la sécurité et son guide de 93 mesures. Le consultant en stratégie s'en sert comme référentiel quand une certification est visée, ou comme socle de mesures. Il doit savoir ce qu'un auditeur demandera comme preuve.
NIS2 et ReCyF
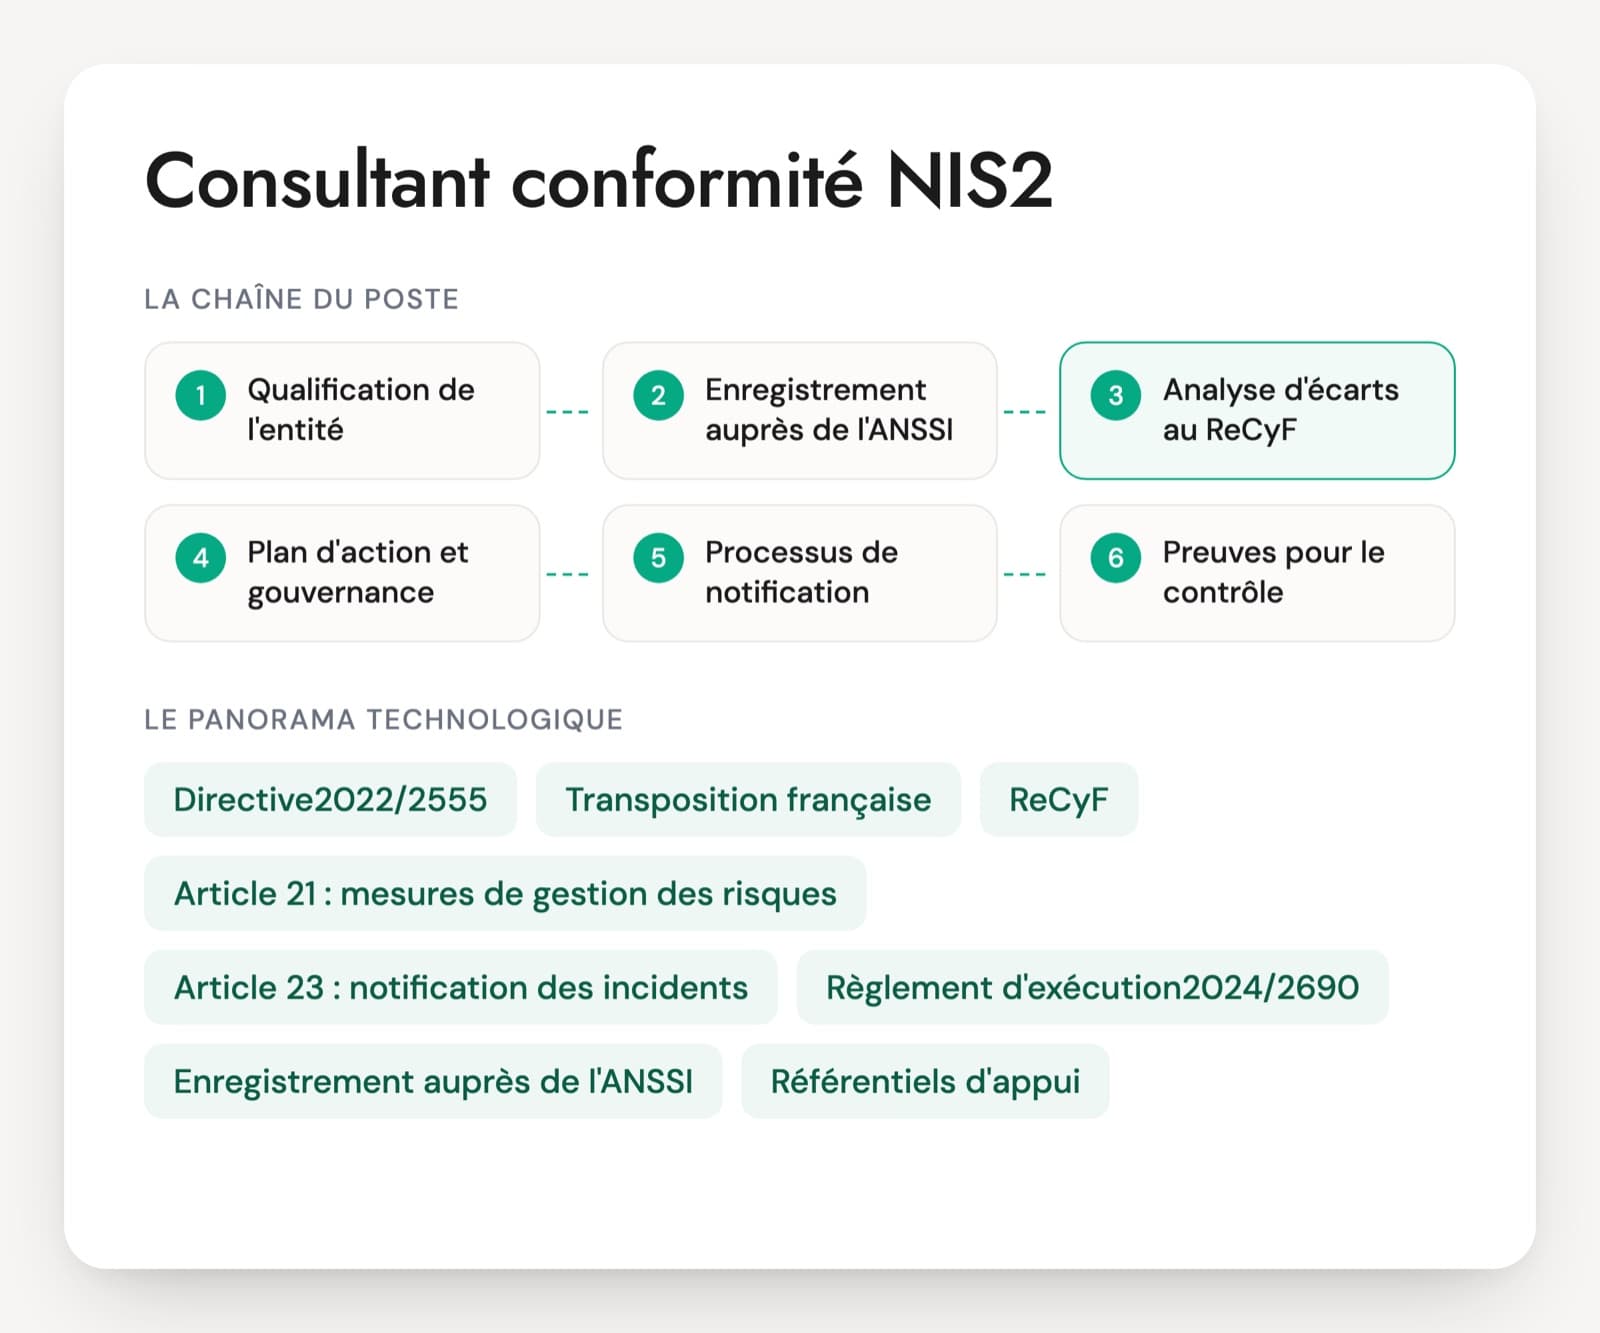
La directive NIS2 élargit les obligations de cybersécurité à de nombreuses organisations. En France, la loi de transposition n'est pas votée au 7 novembre 2026, et l'ANSSI publie le ReCyF comme référentiel de travail. Le consultant doit dire ce qui est stable et ce qui reste à confirmer.
DORA et Cyber Resilience Act
DORA, règlement applicable depuis le 17 janvier 2025 aux entités financières, encadre le risque informatique et les prestataires. Le Cyber Resilience Act vise les produits comportant des éléments numériques, avec une obligation de signalement en vigueur depuis le 11 septembre 2026. Un bon profil sait à qui s'applique chaque texte.
EBIOS RM et ISO 27005
Les méthodes d'analyse de risques : EBIOS Risk Manager, publiée par l'ANSSI, et la norme ISO/IEC 27005. Le consultant en stratégie s'en sert pour relier la feuille de route à des scénarios concrets, sans forcément animer lui-même tous les ateliers.
Quantification du risque (FAIR)
La méthode FAIR exprime le risque en pertes probables, ce qui parle à une direction financière. Elle reste exigeante en données. Le candidat doit pouvoir dire quand il l'a utilisée et ce qu'elle a changé dans la décision.
Exercices de crise
L'ANSSI publie un guide pour organiser un exercice de gestion de crise cyber : objectifs, scénario, chronogramme, animation, retour d'expérience. Le consultant prépare et anime ces exercices pour des comités de direction et en tire un plan d'action.
Le consultant en stratégie et gouvernance cyber travaille dans un cabinet de conseil, une grande société de services ou en indépendant, plus rarement dans une équipe interne de stratégie d'un grand groupe. Ses clients sont des directions générales, des RSSI et des DSI. Les missions durent de quelques semaines pour une évaluation à plusieurs mois pour un schéma directeur ou un accompagnement réglementaire. À partir du grade de manager, la vente de missions et la tenue de la relation client entrent dans le poste. Les certifications ISO 27001 Lead Implementer, CISM ou CISSP sont fréquentes sur les CV seniors, la qualité d'un livrable se vérifie sur pièces.
Ce qu'un consultant en gouvernance cyber doit savoir défendre
- Évaluation de maturité sur preuves
- Priorisation et coût des chantiers
- Organisation de la fonction cyber
- Lecture de NIS2, DORA et du CRA
- Préparation et animation de crise
- Livrables et défense des recommandations
Maturité, priorités, crise : cinq questions d'entretien de consultant cyber
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
On vous demande une évaluation de maturité sur NIST CSF 2.0 en quatre semaines pour un groupe de six filiales. Comment l'organisez-vous, et comment évitez-vous une note purement déclarative ?
Une bonne réponseUn cadrage du périmètre et de l'usage du résultat, puis une échelle de notation écrite et partagée avant les entretiens. Le travail croise trois sources : entretiens, revue documentaire et quelques preuves vérifiées par échantillon, comme une extraction de comptes ou un rapport de restauration. La même grille sert pour toutes les filiales, avec un profil actuel et un profil cible par filiale, et la fonction Govern n'est pas oubliée. La restitution est faite filiale par filiale, puis en consolidé.
Signal d'alerteUn questionnaire envoyé aux filiales et une moyenne des réponses. Confondre les Tiers du CSF avec une note par sous-catégorie.
Question 2 · senior
Le DSI veut placer en tête de la feuille de route un SIEM à 1,2 M€. Votre évaluation montre des sauvegardes non isolées et un annuaire sans séparation des comptes d'administration. Comment défendez-vous vos priorités ?
Une bonne réponseEn reliant chaque chantier aux scénarios de risque de l'entreprise, au premier rang le rançongiciel, et à ce qu'il réduit pour quel coût. Un SIEM sans sources propres ni équipe pour l'exploiter détecte peu, alors qu'une sauvegarde isolée et des comptes d'administration séparés limitent l'impact d'une attaque pour un coût moindre. La personne propose un ordre de passage, une alternative pour la détection, comme un service MDR, et le coût de fonctionnement de chaque option. La décision revient au comité, avec les éléments écrits.
Signal d'alerteCéder au DSI pour garder la relation, ou s'opposer sans chiffre ni scénario. Une feuille de route qui suit le catalogue d'un éditeur.
Question 3 · senior
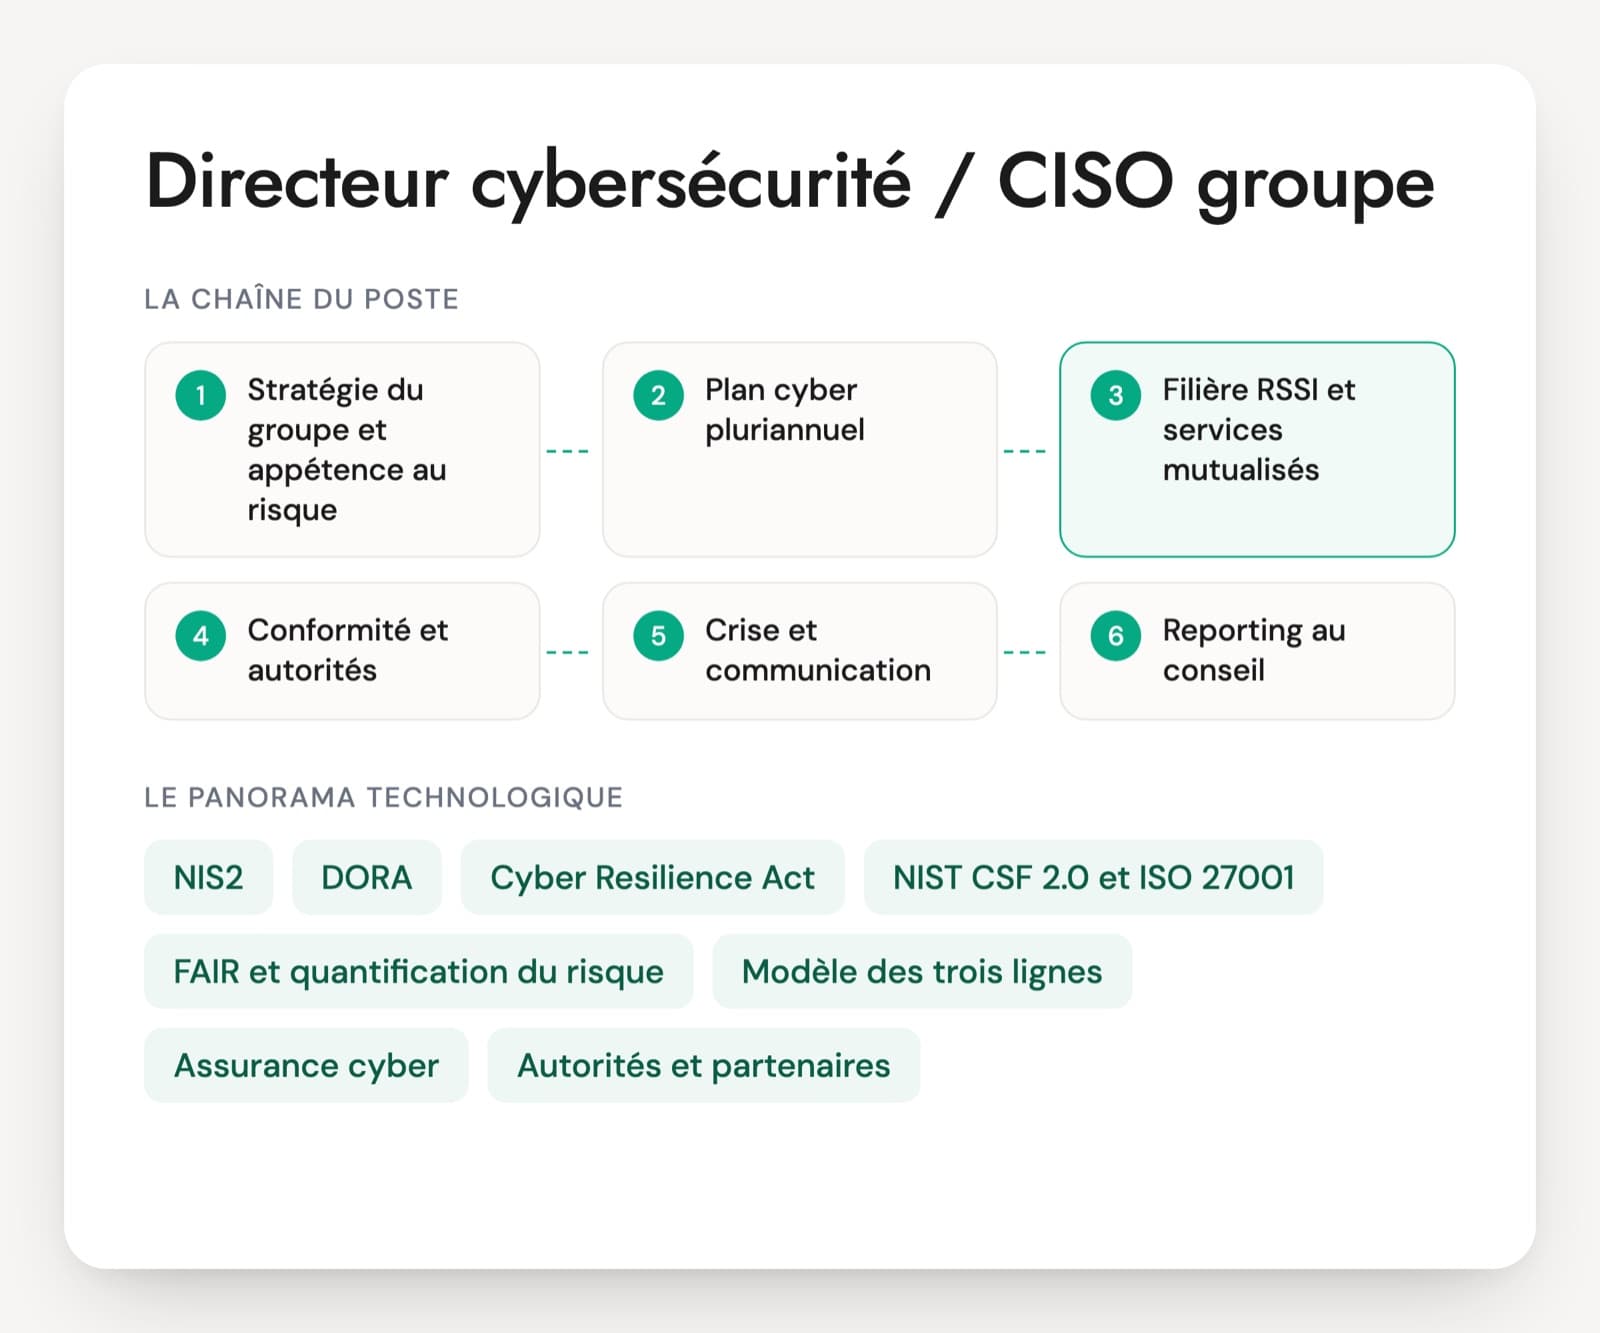
Le RSSI d'un groupe de 4 000 personnes travaille avec deux collaborateurs. La direction vous demande une organisation cible de la fonction cyber. Que proposez-vous et sur quoi vous appuyez-vous ?
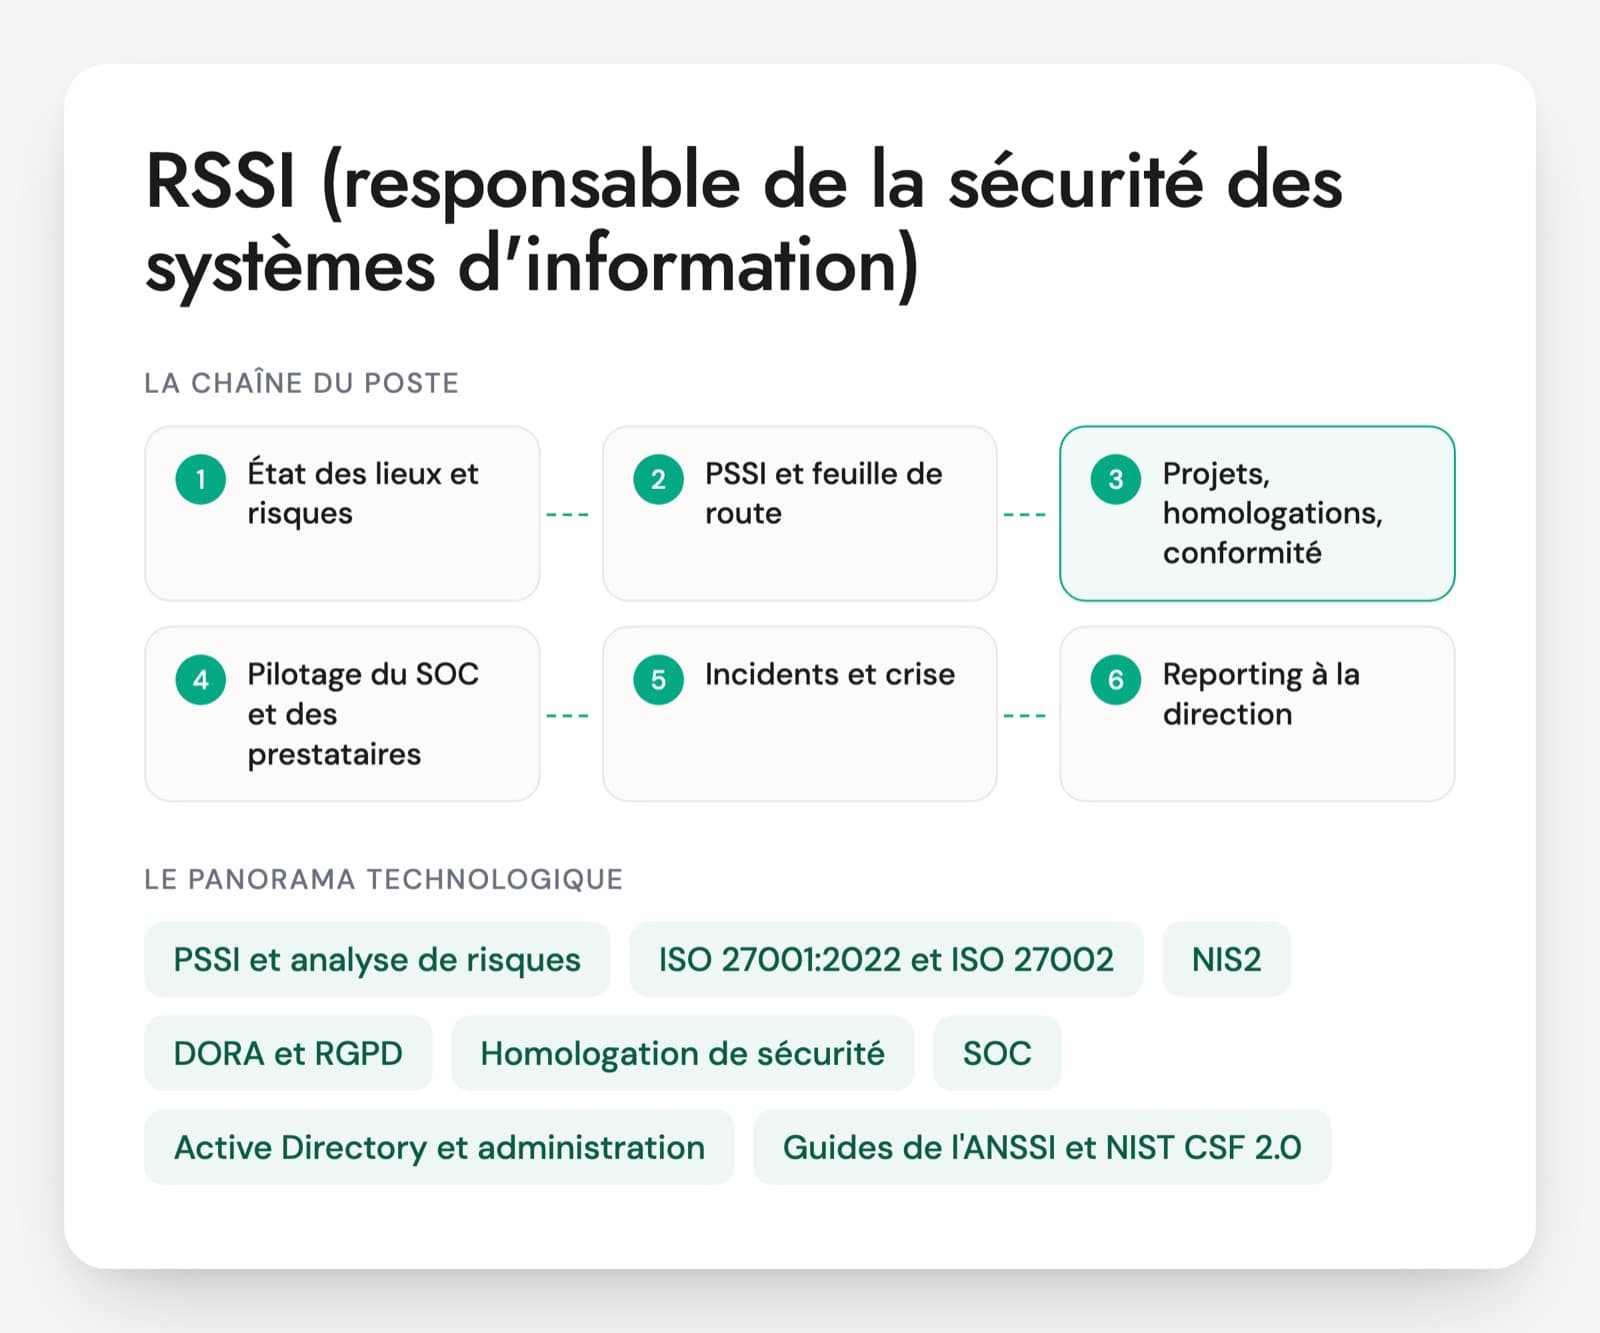
Une bonne réponseSur les missions à couvrir d'abord : gouvernance et conformité, risques, architecture et sécurité des projets, identités, opérations de sécurité, crise et continuité. Pour chaque mission, ce qui reste en interne (décision de risque, pilotage des prestataires, connaissance du SI) et ce qui s'achète (SOC ou MDR, tests d'intrusion, expertise ponctuelle). Viennent ensuite les correspondants dans les métiers et les filiales, un RACI, une trajectoire de recrutement sur deux ou trois ans et le coût de fonctionnement. Aucun ratio d'effectif n'est avancé sans source.
Signal d'alerteUn organigramme copié d'une autre mission, ou un pourcentage du budget informatique cité comme une norme.
Question 4 · confirmé
Vous préparez un exercice de crise cyber pour le comité de direction. Que mettez-vous dans le scénario, et comment évaluez-vous l'exercice ?
Une bonne réponseLes objectifs d'abord : prise de décision, communication, activation du plan de continuité. Le scénario reste plausible pour cette entreprise, par exemple un chiffrement suivi d'un chantage à la publication de données. Un chronogramme de stimuli fait monter la pression : un journaliste, un client, l'assureur, les délais de notification. Une cellule d'animation et des observateurs prennent des notes par objectif, puis un retour à chaud et un retour à froid donnent un plan d'action suivi. Le guide de l'ANSSI sur l'organisation d'un exercice de crise cyber sert de base.
Signal d'alerteUn scénario technique que les dirigeants ne comprennent pas, ou un exercice sans observateurs ni retour d'expérience.
Question 5 · confirmé
Un fabricant d'équipements connectés de 600 salariés vous demande une stratégie cyber qui couvre « NIS2, DORA et le CRA ». Comment démêlez-vous ce qui le concerne ?
Une bonne réponseDORA vise les entités financières : il ne s'applique pas directement, mais si ses clients en sont, il le rattrape par les contrats. NIS2 dépend du secteur et de la taille ; en France, la loi de transposition n'est pas votée au 7 novembre 2026, et le ReCyF de l'ANSSI sert de base de travail. Le Cyber Resilience Act s'applique à ses produits : signalement des vulnérabilités activement exploitées depuis le 11 septembre 2026, exigences de cybersécurité du règlement applicables le 11 décembre 2027. La stratégie sépare la sécurité de l'entreprise et celle des produits.
Signal d'alerteAppliquer les trois textes en bloc par prudence, ou ignorer le CRA parce qu'il « concerne les éditeurs ».
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Questions fréquentes sur le conseil en stratégie cyber
Quelle différence entre un consultant en stratégie cyber et un consultant GRC ?
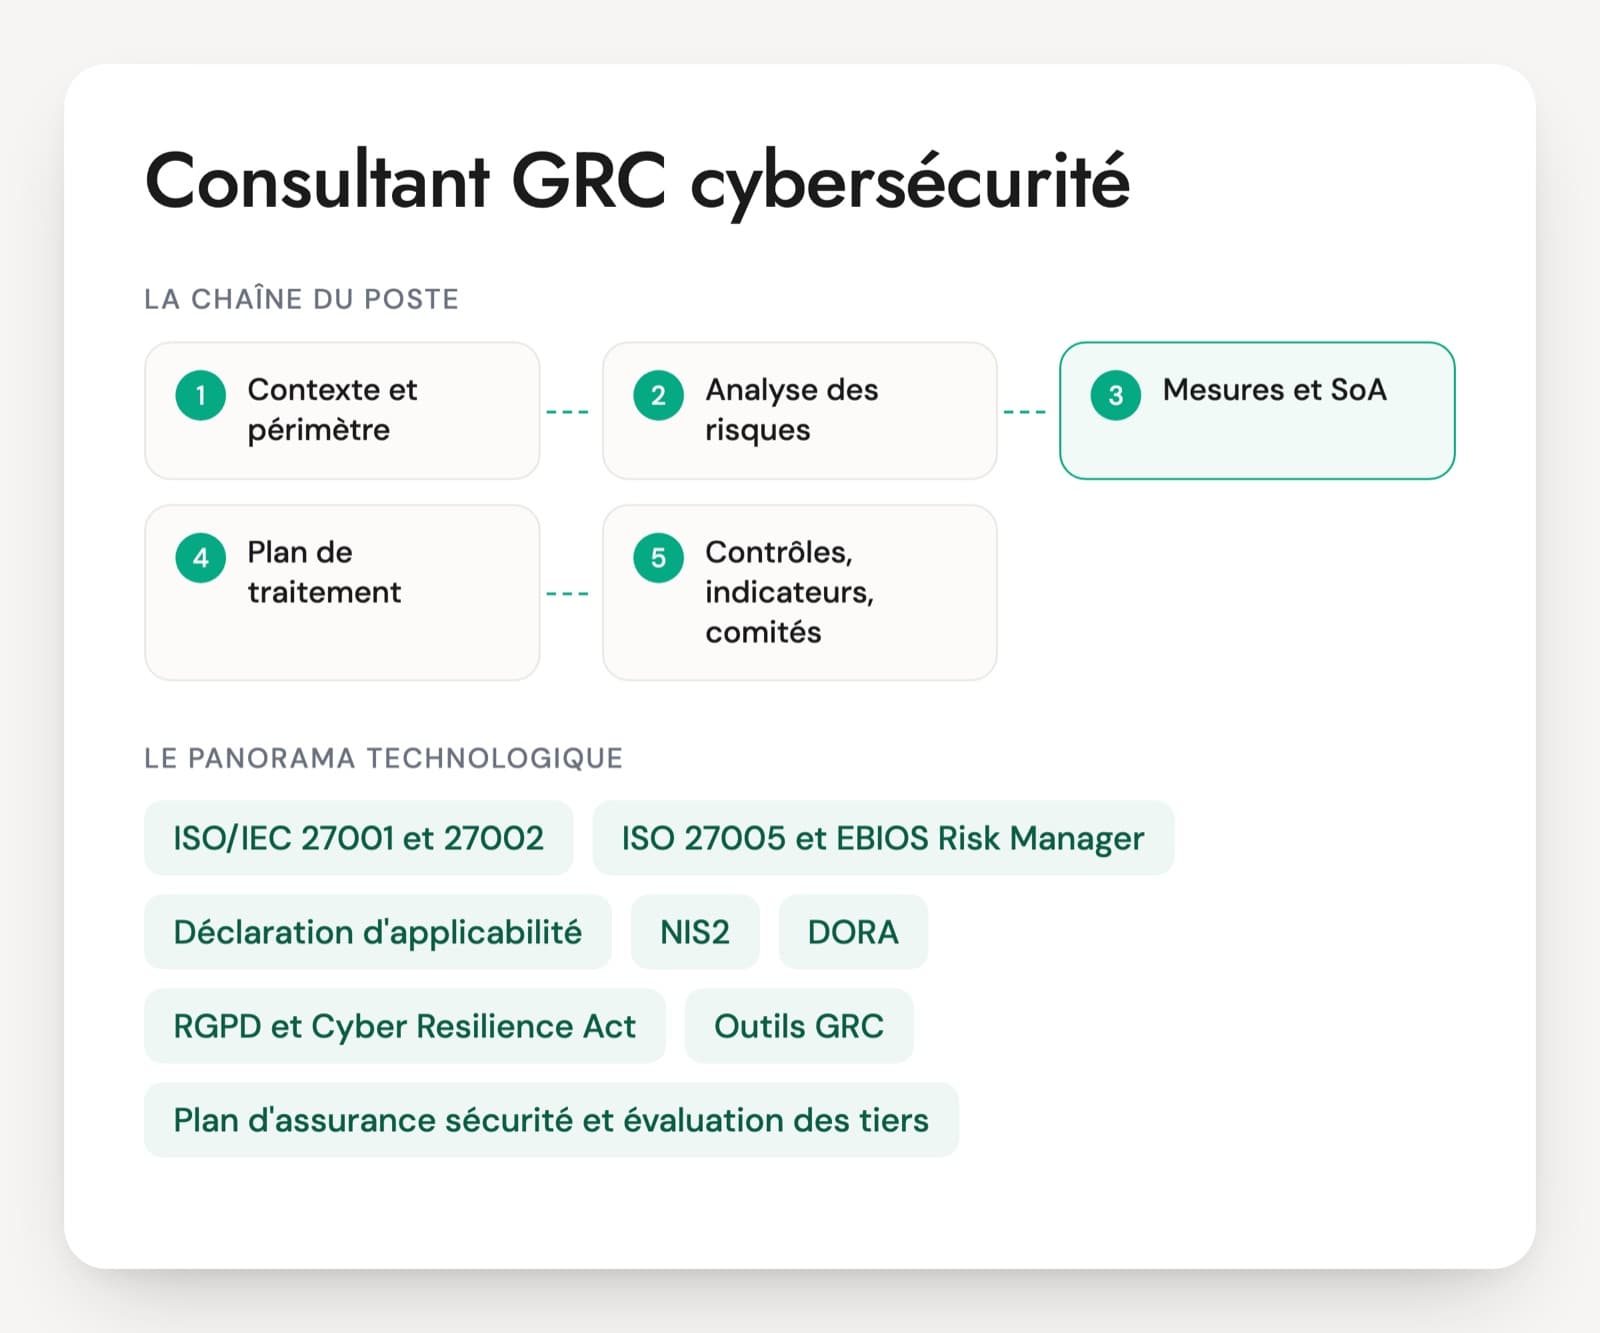
Le consultant GRC fait vivre la conformité au quotidien : SMSI, analyses de risques, politiques, contrôles. Le consultant en stratégie intervient plus haut et sur des missions plus courtes : évaluation globale, feuille de route pluriannuelle, organisation de la fonction, préparation d'une direction à la crise. Les deux métiers se recoupent souvent dans un même cabinet. L'entretien de stratégie insiste davantage sur les arbitrages budgétaires et la restitution à une direction.
Quelle culture technique attendre d'un consultant en stratégie cyber ?
Assez pour juger une preuve et contester un chiffre. Il doit comprendre pourquoi des sauvegardes non isolées ou des comptes d'administration partagés pèsent lourd face à un rançongiciel, ce qu'un SOC détecte ou non, et ce que coûte un outil à faire fonctionner. Il n'a pas à configurer un pare-feu. Un consultant sans cette base produit des feuilles de route qui suivent les catalogues des éditeurs.
Comment se vérifie la capacité de synthèse d'un consultant cyber en entretien ?
Un test technique classique ne dit rien de ce métier. Mieux vaut un dossier de quelques pages : résultats d'évaluation, budget, contexte de l'entreprise. Après vingt minutes de préparation, le candidat fait une restitution de cinq minutes à un directeur général fictif, suivie de questions qui contestent une recommandation. On voit la structure du message, le choix des priorités et la tenue face à l'objection.
Que montre le CV d'un manager en conseil cybersécurité ?
La nature des missions menées, leur taille et le rôle tenu : qui a cadré, qui a restitué au comité de direction, qui a vendu la mission suivante. Les noms de clients ne suffisent pas, et ils sont souvent confidentiels. Comptent un livrable anonymisé ou la structure d'une feuille de route produite, et ce qu'elle est devenue un an plus tard chez le client.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.