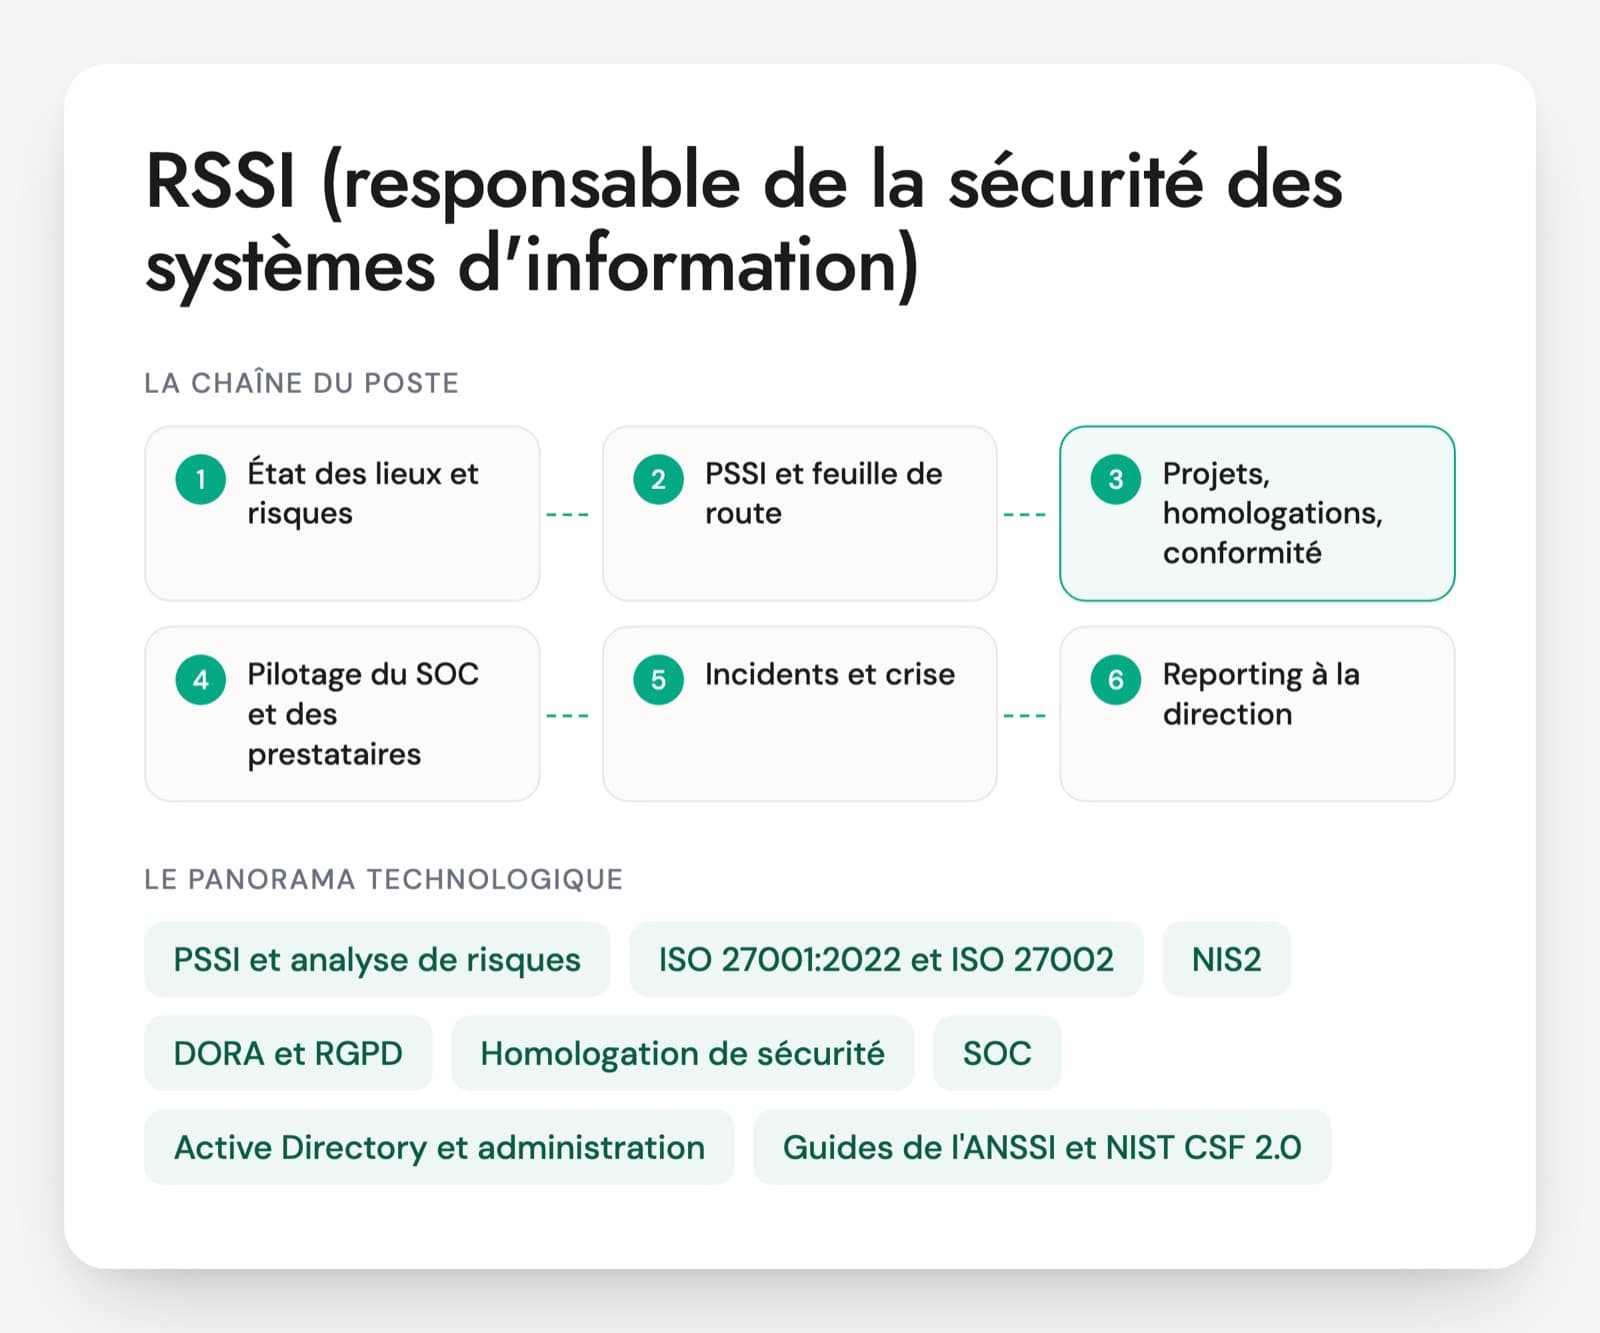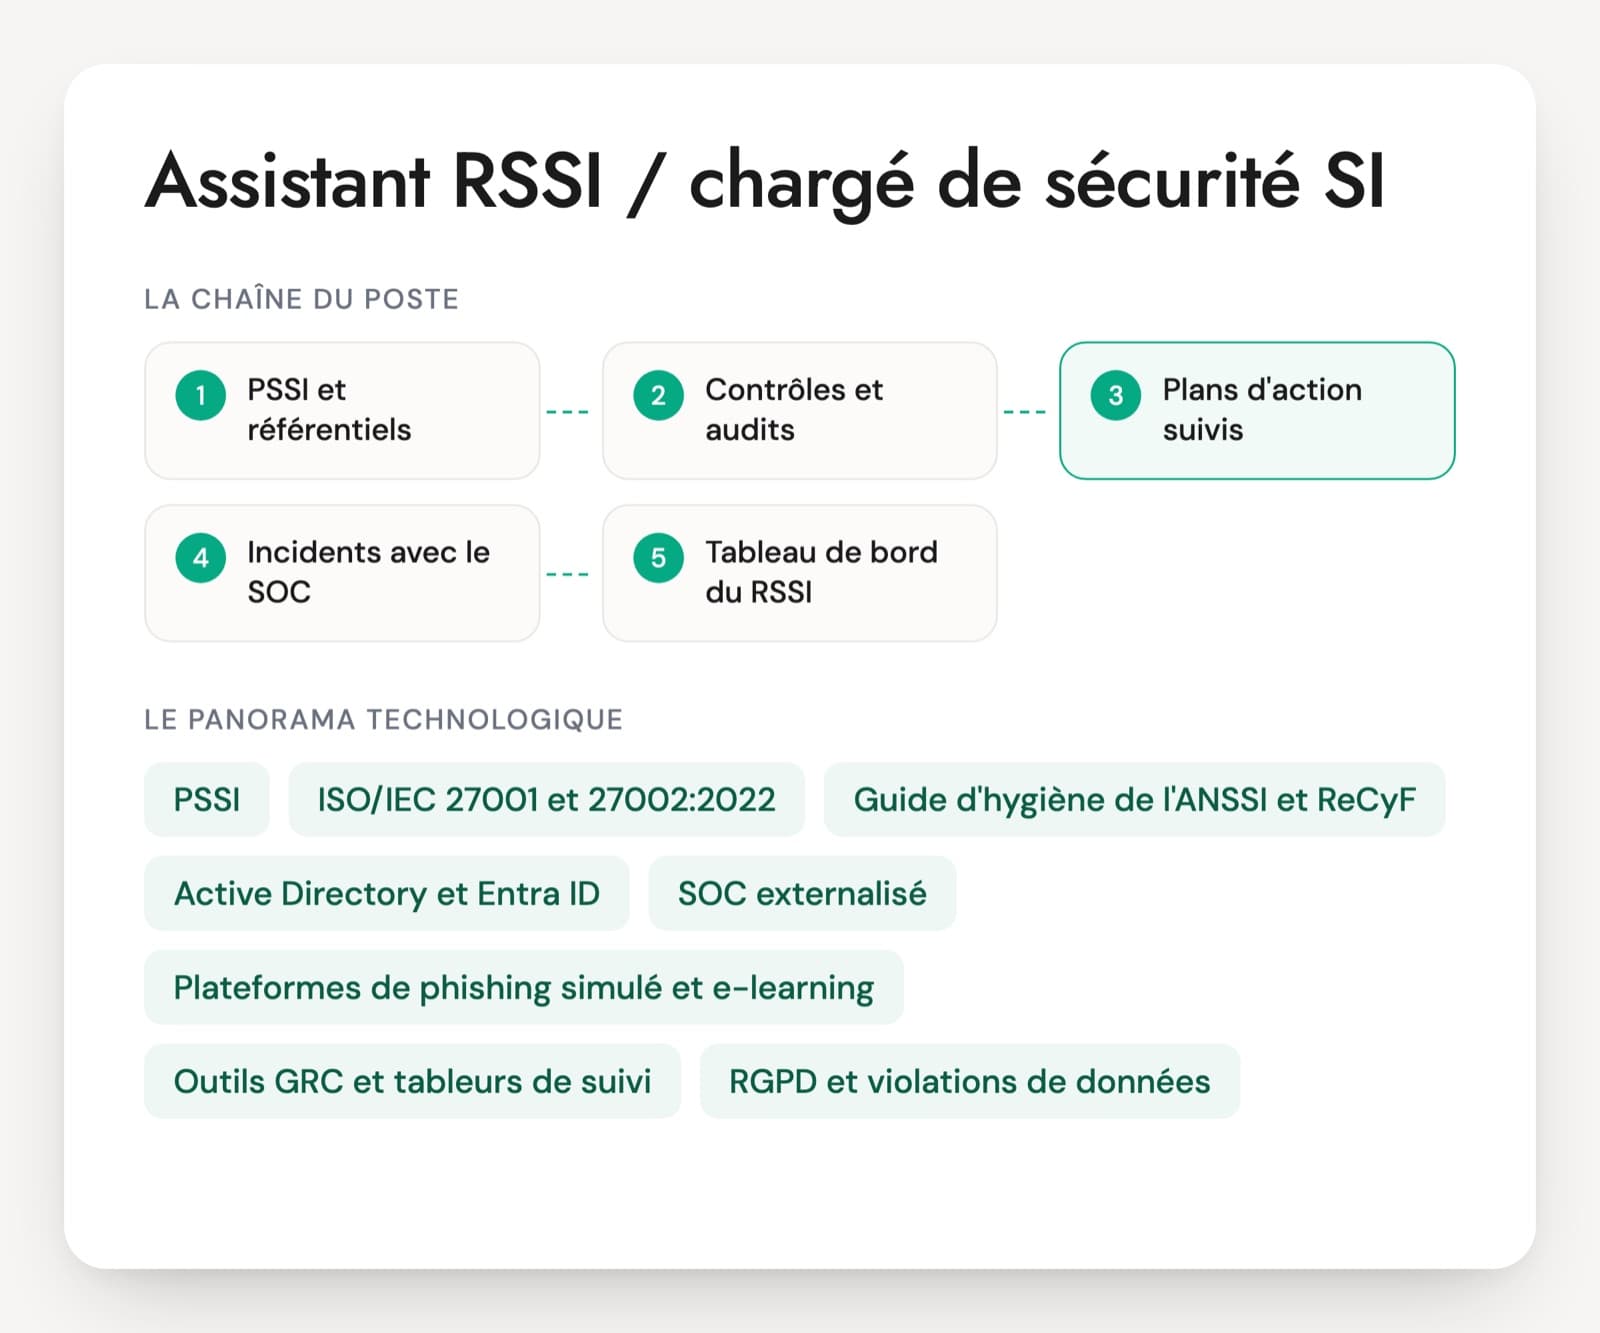
Pendant que le RSSI arbitre et représente la fonction, son assistant tient la mécanique. Il met à jour la PSSI et les procédures, lance les revues de comptes, suit les plans d'action après chaque audit, répond aux questionnaires sécurité des clients et fait le lien avec le SOC quand une alerte tombe. Les questions d'entretien pour un assistant RSSI suivent cette liste de tâches, car le poste se juge à leur exécution.
L'intitulé varie : adjoint RSSI, chargé de sécurité des systèmes d'information, chargé de mission SSI. Dans un grand groupe, c'est souvent un premier ou deuxième poste après un master en sécurité, avec un encadrement proche. Dans une ETI dont le RSSI est à temps partagé, le titulaire fait vivre seul le programme une bonne partie de la semaine et peut se retrouver face à un auditeur client. Le niveau d'autonomie attendu, fixé avant l'entretien, règle la difficulté des questions.
Un CV qui aligne ISO 27001, NIS2 et EBIOS RM ne dit rien de l'exécution. La différence se voit sur un contrôle raconté en détail : d'où venait l'extraction, ce qui a été retiré, comment la preuve a été rangée, ce que le RSSI en a fait. Le PDF couvre l'entretien complet sur six axes, avec un cas sur les trois premiers mois du poste.
Les référentiels et outils du quotidien d'un assistant RSSI
PSSI, charte et procédures
La PSSI pose les principes et les responsabilités, la charte fixe les règles pour les utilisateurs, les procédures décrivent les gestes. L'assistant RSSI tient ces documents à jour et trace les dérogations. Il doit savoir qui valide quoi, et que la charte suit le circuit du règlement intérieur.
ISO/IEC 27001 et 27002:2022
La norme du système de management de la sécurité et son guide de 93 mesures, réparties en quatre thèmes depuis 2022. Le poste prépare les preuves, l'audit interne et la revue de direction. Un candidat sérieux distingue ce que la norme exige de ce que l'entreprise produit par habitude.
Guide d'hygiène de l'ANSSI et ReCyF
Le guide d'hygiène informatique de l'ANSSI liste 42 mesures, utiles pour une première évaluation. Le ReCyF est le référentiel de travail publié par l'ANSSI pour NIS2, dont la loi française de transposition n'est pas votée au 7 novembre 2026. L'assistant suit ces textes pour le RSSI et en tire des actions.
Active Directory et Entra ID
Les annuaires où se lisent les comptes, les groupes et les dernières connexions. L'assistant RSSI n'administre pas, il extrait et contrôle : comptes de personnes parties, comptes sans propriétaire, membres des groupes d'administration. Le rapprochement avec le SIRH est l'exercice de base du poste.
SOC externalisé, SIEM et EDR
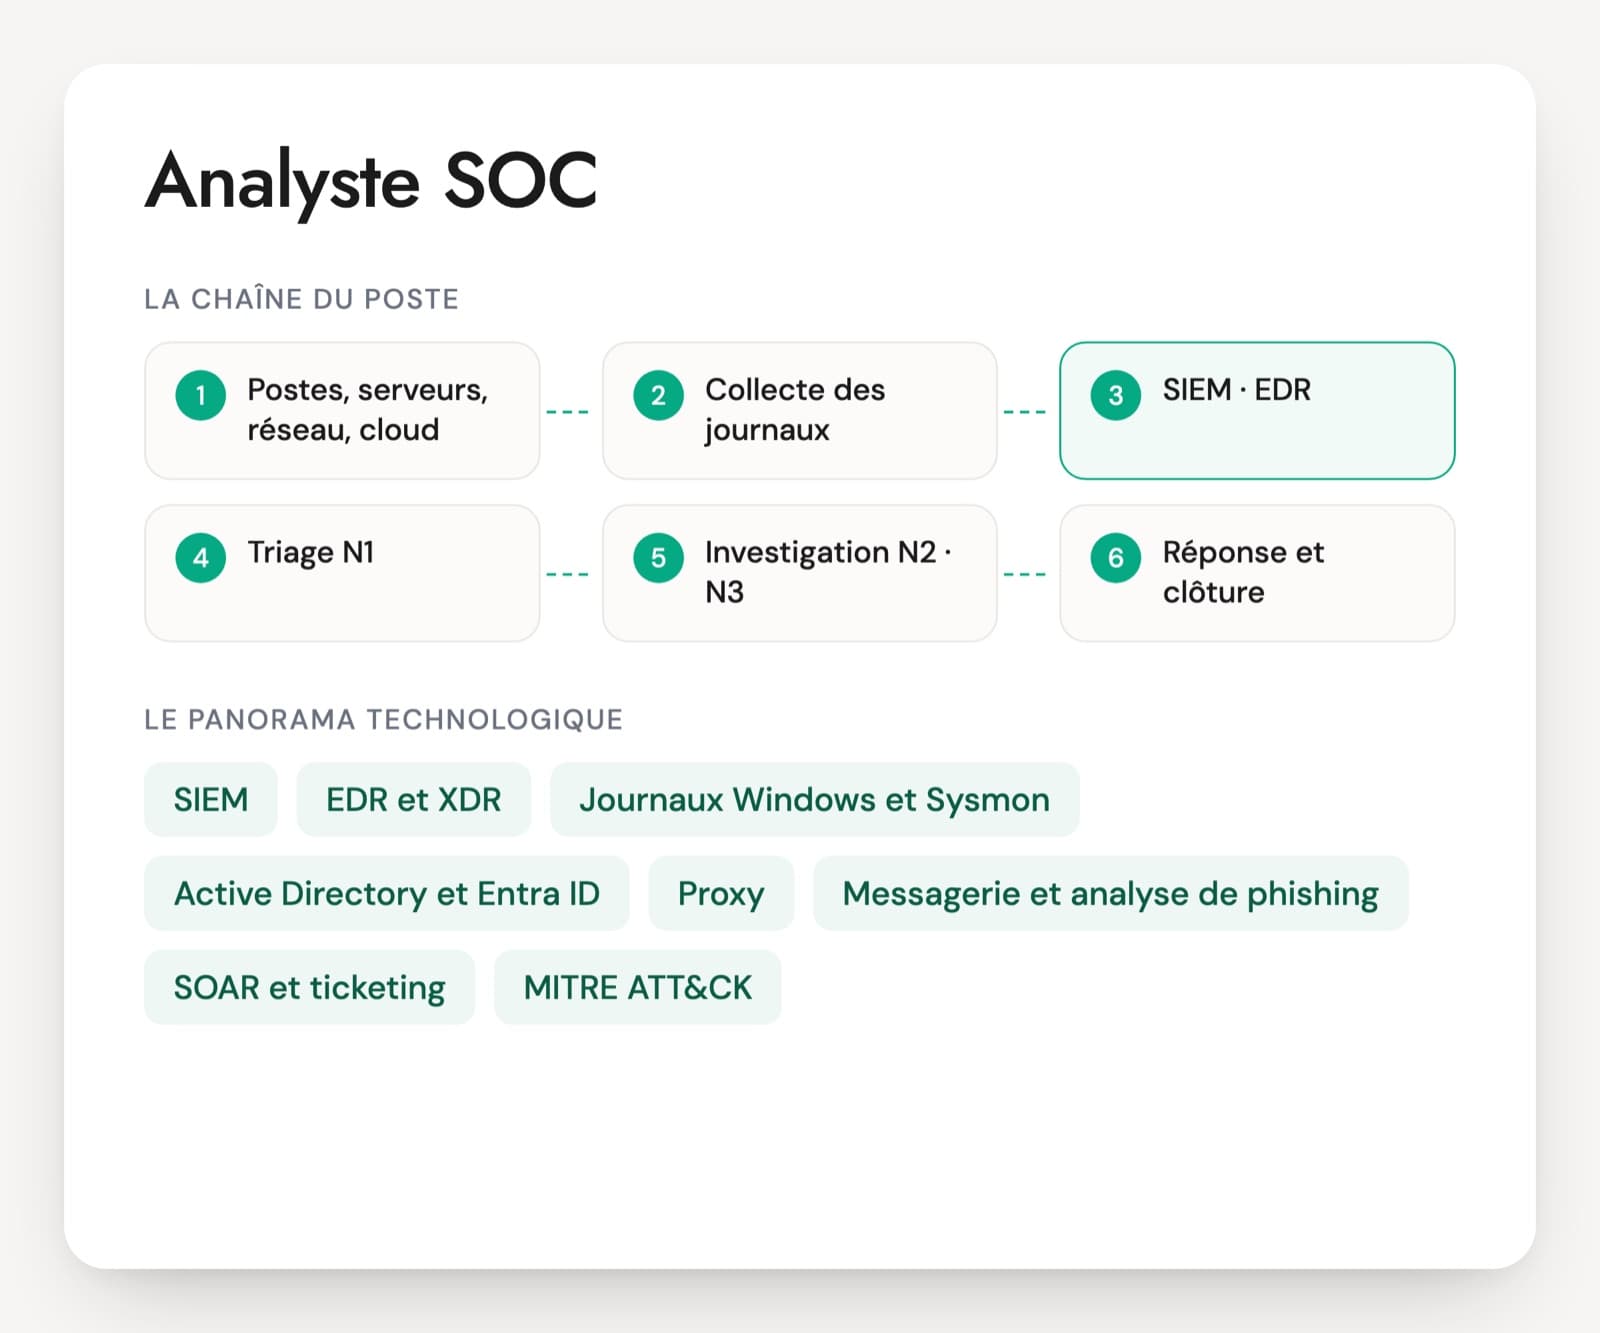
Le SOC surveille les journaux collectés dans le SIEM et les alertes de l'EDR sur les postes et serveurs. L'assistant reçoit les escalades, coordonne les actions internes et suit les engagements du contrat. Il doit savoir lire une alerte de connexion et poser les bonnes questions au SOC.
Plateformes de phishing simulé et e-learning
Des outils d'envoi de faux courriels et de modules de formation en ligne. Le poste prépare les campagnes, prévient les bonnes personnes et suit les résultats. Un bon signe : il parle de taux de signalement, pas seulement de clics.
Outils GRC et tableurs de suivi
Registre des risques, plans d'action, dérogations et contrôles vivent dans un outil GRC (Egerie, ServiceNow IRM, Archer) ou, souvent, dans des tableurs. L'outil compte moins que la discipline : statuts définis, propriétaires nommés, preuves attachées.
RGPD et violations de données
L'assistant RSSI travaille avec le DPO dès qu'un incident touche des données personnelles. Il connaît le délai de 72 heures pour notifier la CNIL, le registre des violations et la frontière entre incident de sécurité et violation.
Questionnaires de sécurité
Les clients envoient leurs propres grilles ou des modèles comme le CAIQ de la Cloud Security Alliance. Les fournisseurs, eux, reçoivent ceux de l'entreprise. Le poste tient une base de réponses validées et sait refuser une réponse inexacte.
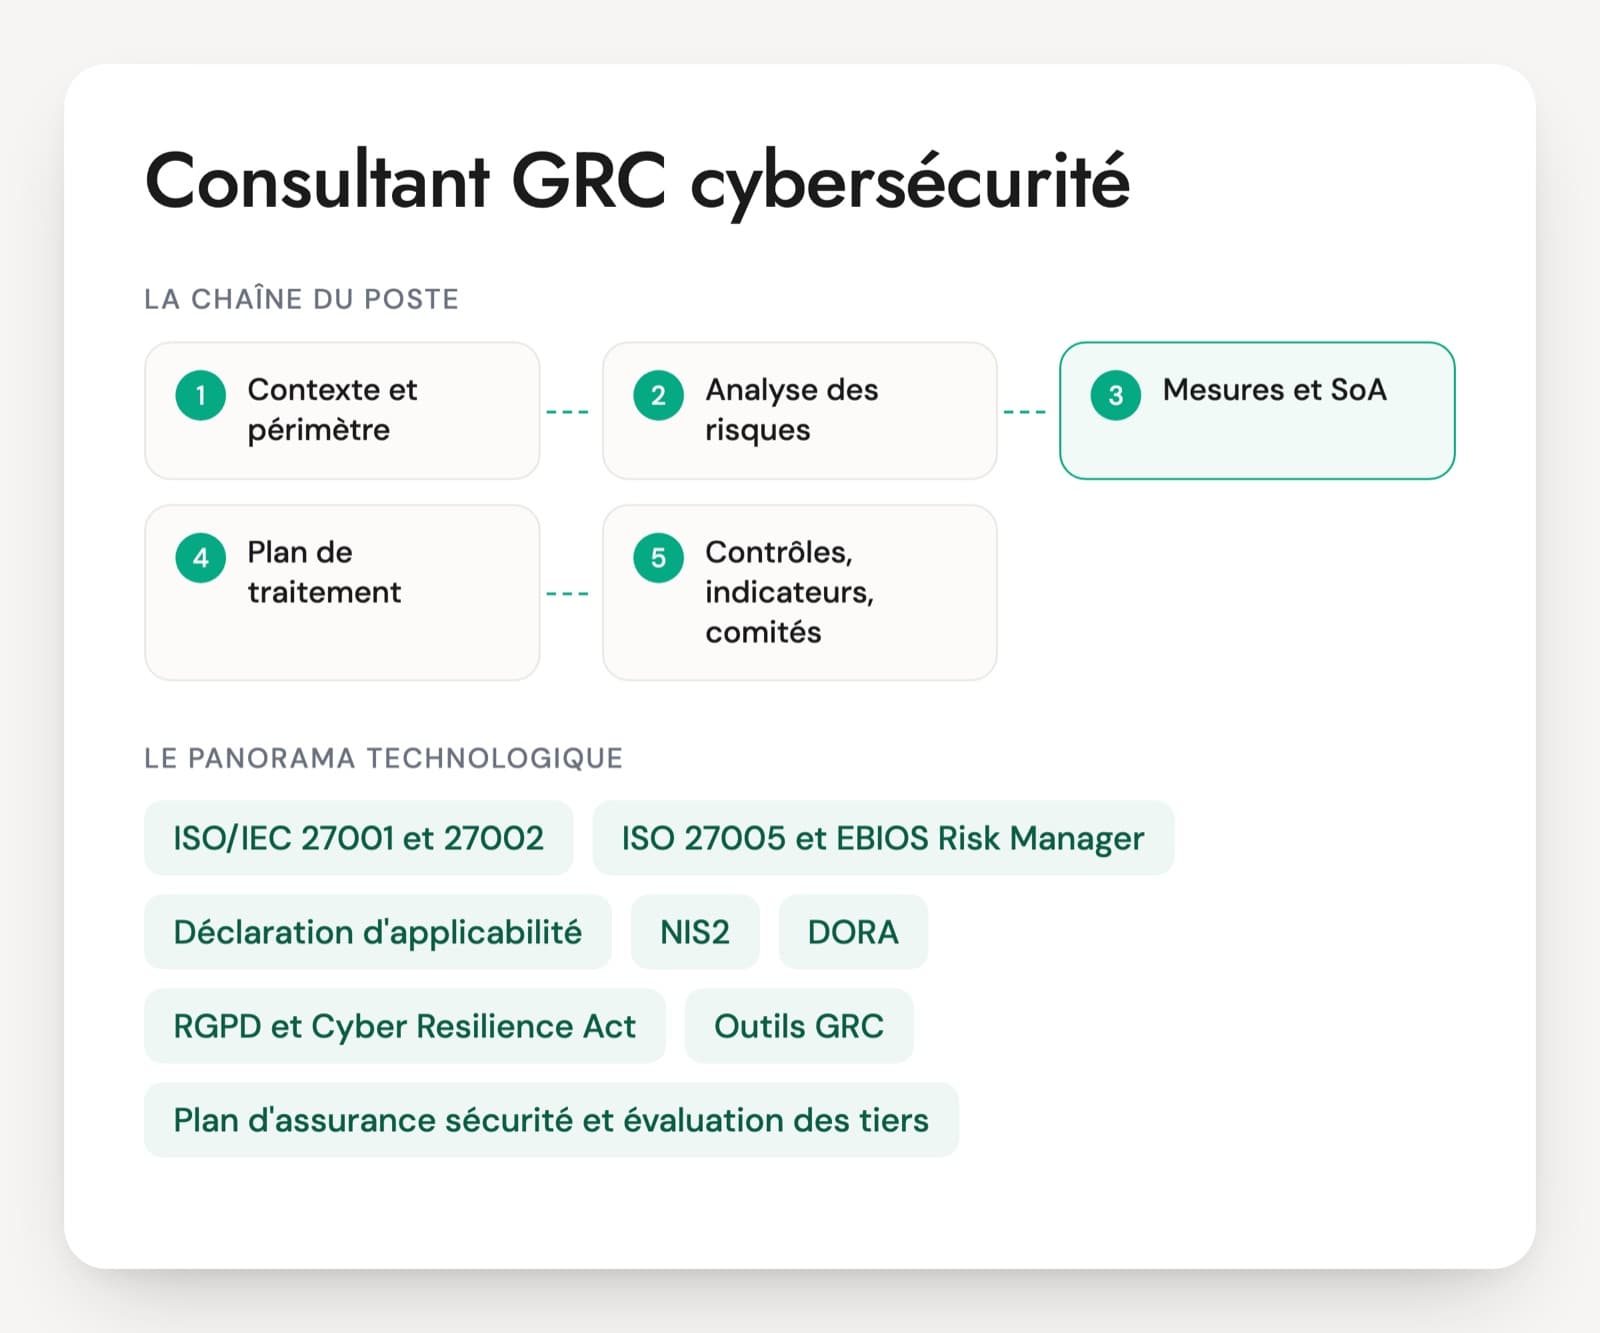
L'assistant RSSI dépend du RSSI, parfois d'un directeur de la sécurité ou d'un responsable GRC dans les organisations plus grandes. Le périmètre penche vers la gouvernance (documents, audits, questionnaires, sensibilisation) ou vers l'opérationnel (vulnérabilités, suivi du SOC, contrôles techniques), et les offres le précisent rarement. Les profils viennent d'un master en sécurité, d'un poste d'administrateur ou d'analyste SOC, ou d'un cabinet GRC. Une certification ISO 27001 Foundation ou Lead Implementer montre une connaissance de la norme. Les certifications CISSP et CISM demandent cinq ans d'expérience et visent plutôt l'étape suivante.
Les tâches qu'un adjoint RSSI doit tenir seul
- Gestion documentaire de la PSSI
- Contrôles récurrents et preuves
- Suivi des audits et des écarts
- Coordination des incidents avec le SOC
- Sensibilisation et phishing simulé
- Questionnaires et tableau de bord
Cinq cas concrets d'entretien et les réponses attendues
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Le RSSI vous confie la revue semestrielle des habilitations de l'ERP : 1 200 comptes, une trentaine de managers à solliciter. Comment la menez-vous jusqu'à une preuve qu'un auditeur acceptera ?
Une bonne réponseUne extraction datée des comptes et des profils, conservée telle quelle, puis un rapprochement avec le SIRH pour sortir d'emblée les comptes de personnes parties et les comptes sans propriétaire. Chaque manager reçoit la liste de sa seule équipe, avec une date limite et des relances. Les retraits partent en tickets vers l'équipe ERP, et une seconde extraction montre qu'ils ont bien été faits. Le dossier final garde l'extraction, les réponses, les tickets et la vérification.
Signal d'alerteEnvoyer le fichier complet à tous les managers, ou compter un silence comme une validation. Une revue qui s'arrête aux réponses, sans contrôle que les droits ont été retirés.
Question 2 · confirmé
Un client a audité votre SI il y a six mois. Sur 18 écarts, le tableau de suivi en marque 15 « en cours », et l'audit de contrôle a lieu dans deux mois. Comment reprenez-vous le suivi ?
Une bonne réponseUn passage écart par écart avec chaque porteur pour requalifier le statut : fait avec preuve, en cours avec une date crédible, ou bloqué. Chaque ligne reçoit un propriétaire nommé, une action vérifiable et la preuve attendue. Pour les écarts qui ne seront pas tenus, une mesure compensatoire ou une acceptation du risque signée, que le RSSI présente au client avant l'audit plutôt que pendant. Un point court chaque semaine jusqu'à l'échéance, et les preuves rassemblées à l'avance.
Signal d'alerteUne relance générale par courriel, ou des statuts passés à « fait » sur parole. Découvrir le jour de l'audit qu'un écart n'a jamais eu de porteur.
Question 3 · junior à confirmé
Vendredi à 18 h, le SOC externalisé signale une connexion réussie au compte Microsoft 365 d'une comptable depuis un pays où l'entreprise n'a personne. Que faites-vous dans la première heure ?
Une bonne réponseQualifier avec le SOC : journaux de connexion Entra ID, MFA réellement satisfaite ou non, autres comptes touchés. Joindre la comptable par téléphone, pas par courriel. Si l'accès n'est pas le sien, faire révoquer les sessions et réinitialiser le mot de passe selon la procédure, puis vérifier les règles de transfert créées dans la boîte. Le poste de comptable fait penser à une fraude au virement : la finance est prévenue. Le RSSI est alerté selon le niveau prévu, tout est tracé dans le registre des incidents, et le DPO est saisi si des données personnelles ont pu être lues.
Signal d'alerteAttendre lundi, ou supprimer le compte et effacer en même temps les traces utiles. Aucune trace écrite de ce qui a été décidé, ni par qui.
Question 4 · confirmé
Un prospect envoie un questionnaire sécurité de 240 questions à rendre sous dix jours. L'une demande si toutes les données sont chiffrées au repos : c'est vrai partout sauf sur un ancien serveur de fichiers. Comment répondez-vous ?
Une bonne réponseEn partant d'une base de réponses déjà validées pour ne traiter à neuf que les questions nouvelles. Sur le chiffrement, une réponse exacte : le périmètre chiffré, l'exception, son plan de traitement et sa date. Le texte est relu par le RSSI, et par le commercial quand une réponse vaut engagement contractuel. Les preuves proposées restent proportionnées : certificat, synthèse d'audit sous accord de confidentialité, politique de chiffrement.
Signal d'alerteRépondre « oui » pour ne pas perdre l'affaire, ou renvoyer le questionnaire vide en demandant un rendez-vous. Des réponses différentes d'un client à l'autre sur la même question.
Question 5 · confirmé
La campagne de phishing simulé affiche 22 % de clics et la direction veut publier les noms des personnes piégées. Que proposez-vous ?
Une bonne réponseDe ne pas publier de noms. Les salariés ont été informés du dispositif en amont, les résultats individuels restent en accès restreint, et la page d'atterrissage forme sur le moment. La personne propose de suivre le taux de signalement et le délai de signalement à côté du taux de clics, de comparer par service, et de relancer des campagnes ciblées sur les populations exposées, comme la finance ou les assistants de direction. Elle rappelle que la difficulté du scénario pèse sur le chiffre.
Signal d'alerteAccepter la publication, ou proposer des sanctions. Un seul indicateur, le clic, présenté comme la mesure du risque humain.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Assistant RSSI : questions fréquentes
Quelle différence entre un assistant RSSI et un RSSI ?
Le RSSI porte la stratégie, arbitre les risques avec la direction et engage le budget. L'assistant exécute et suit : contrôles, documents, plans d'action, questionnaires, campagnes de sensibilisation, relation quotidienne avec le SOC. Dans une petite structure, l'assistant remplace souvent le RSSI au quotidien, ce qui exige davantage d'autonomie. Une offre qui ne précise pas qui prend les décisions attire des profils qui attendent un poste de RSSI.
Quel parcours mène au poste de chargé de sécurité SI ?
Trois parcours reviennent. Les jeunes diplômés d'un master en sécurité connaissent les référentiels et ont besoin d'encadrement. Les anciens administrateurs ou analystes SOC lisent bien une alerte et une extraction d'annuaire, la rédaction se travaille. Les consultants GRC rédigent vite, mais ont parfois peu vu le terrain. Dans tous les cas, un contrôle mené de bout en bout et un écart d'audit clos avec une preuve pèsent le plus.
Quel exercice est donné en entretien à un adjoint RSSI ?
Un test technique au sens d'un code à écrire n'a pas de sens ici. Mieux vaut un exercice court sur pièces : une extraction de comptes à rapprocher d'une liste de départs, un extrait de questionnaire client à remplir, ou un tableau d'écarts d'audit à requalifier. La personne dispose de vingt minutes, puis commente. On voit sa méthode, son attention aux preuves et sa manière d'écrire.
ISO 27001 Lead Implementer, CISSP, CISM : lesquelles comptent pour ce poste ?
Pour un assistant RSSI, une formation ISO 27001 Foundation ou Lead Implementer est la plus utile, car le poste vit au rythme du SMSI. Le CISSP et le CISM exigent cinq ans d'expérience professionnelle et signalent plutôt un profil prêt à devenir RSSI. Aucune certification ne prouve qu'une personne sait mener une revue de droits. L'entretien le vérifie avec un cas réel.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.