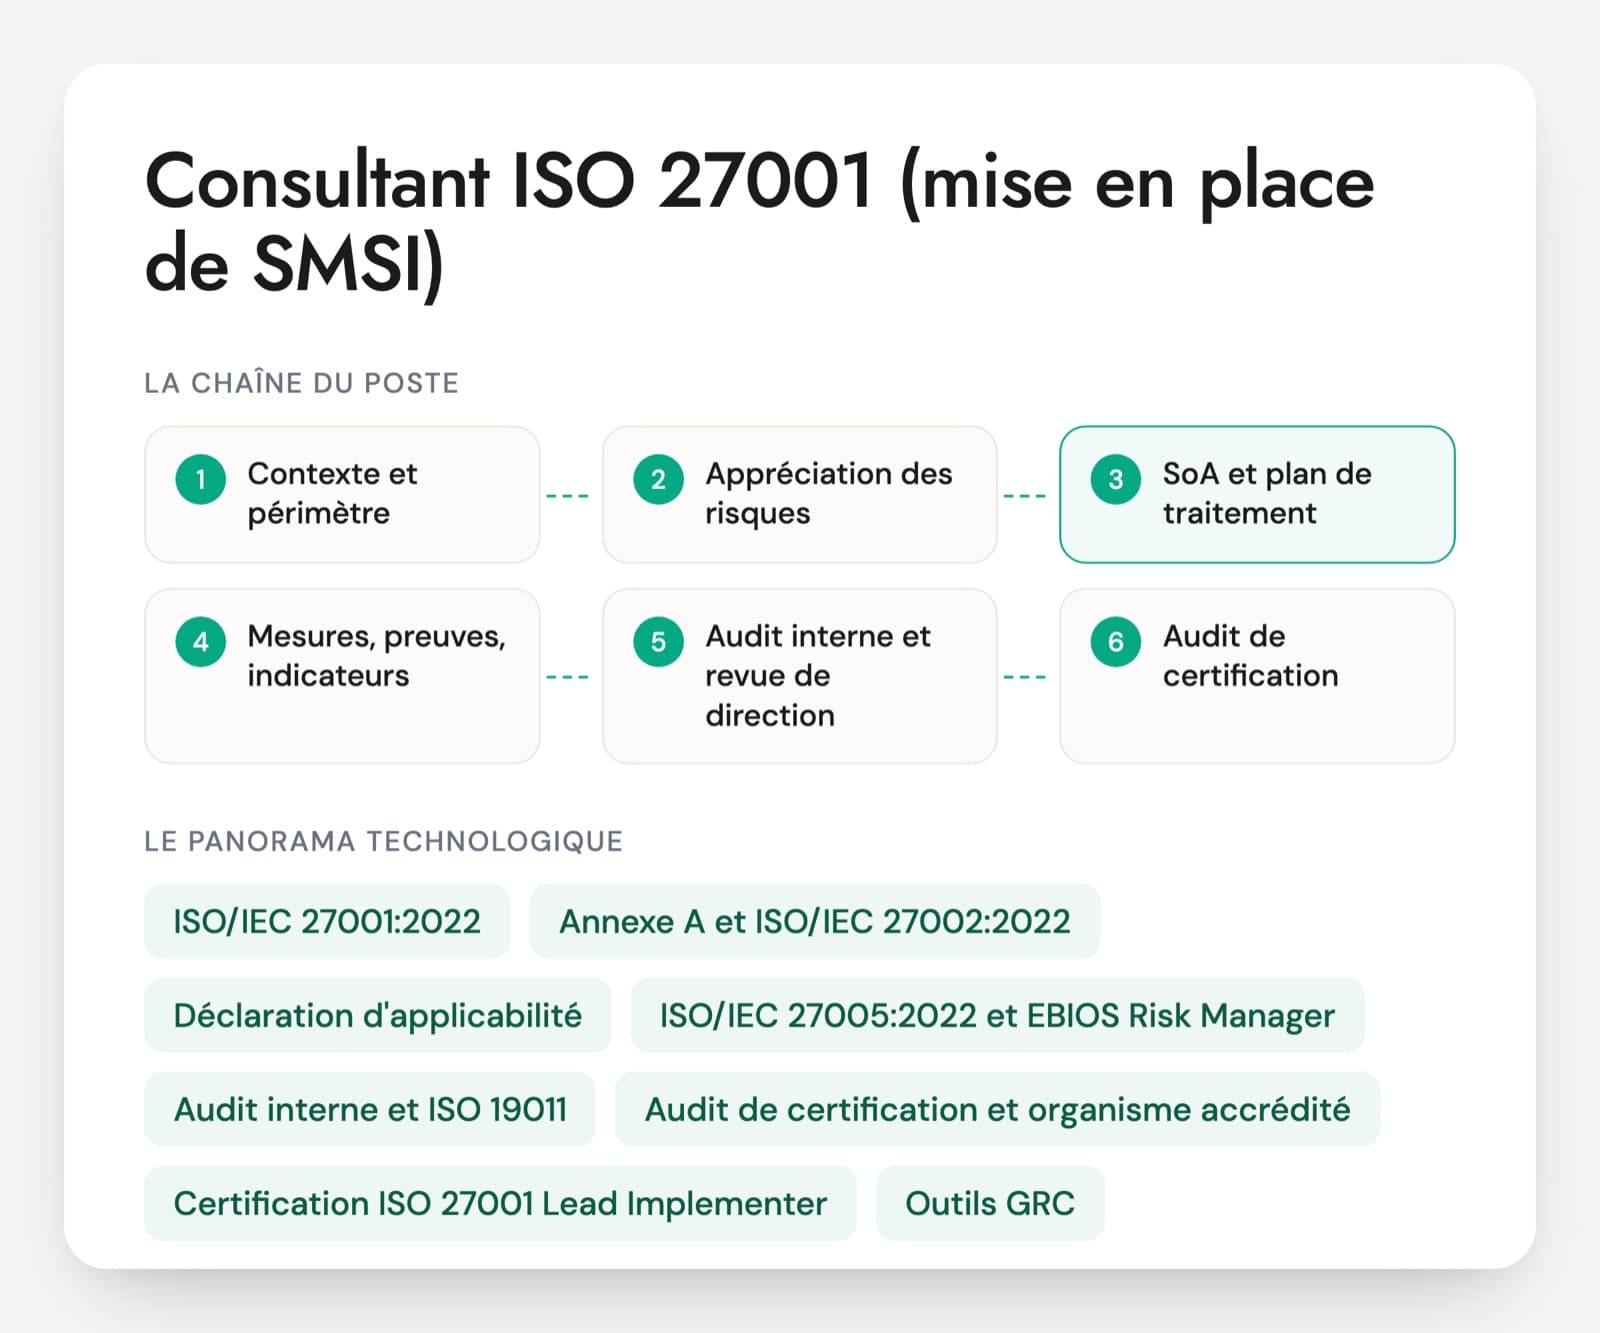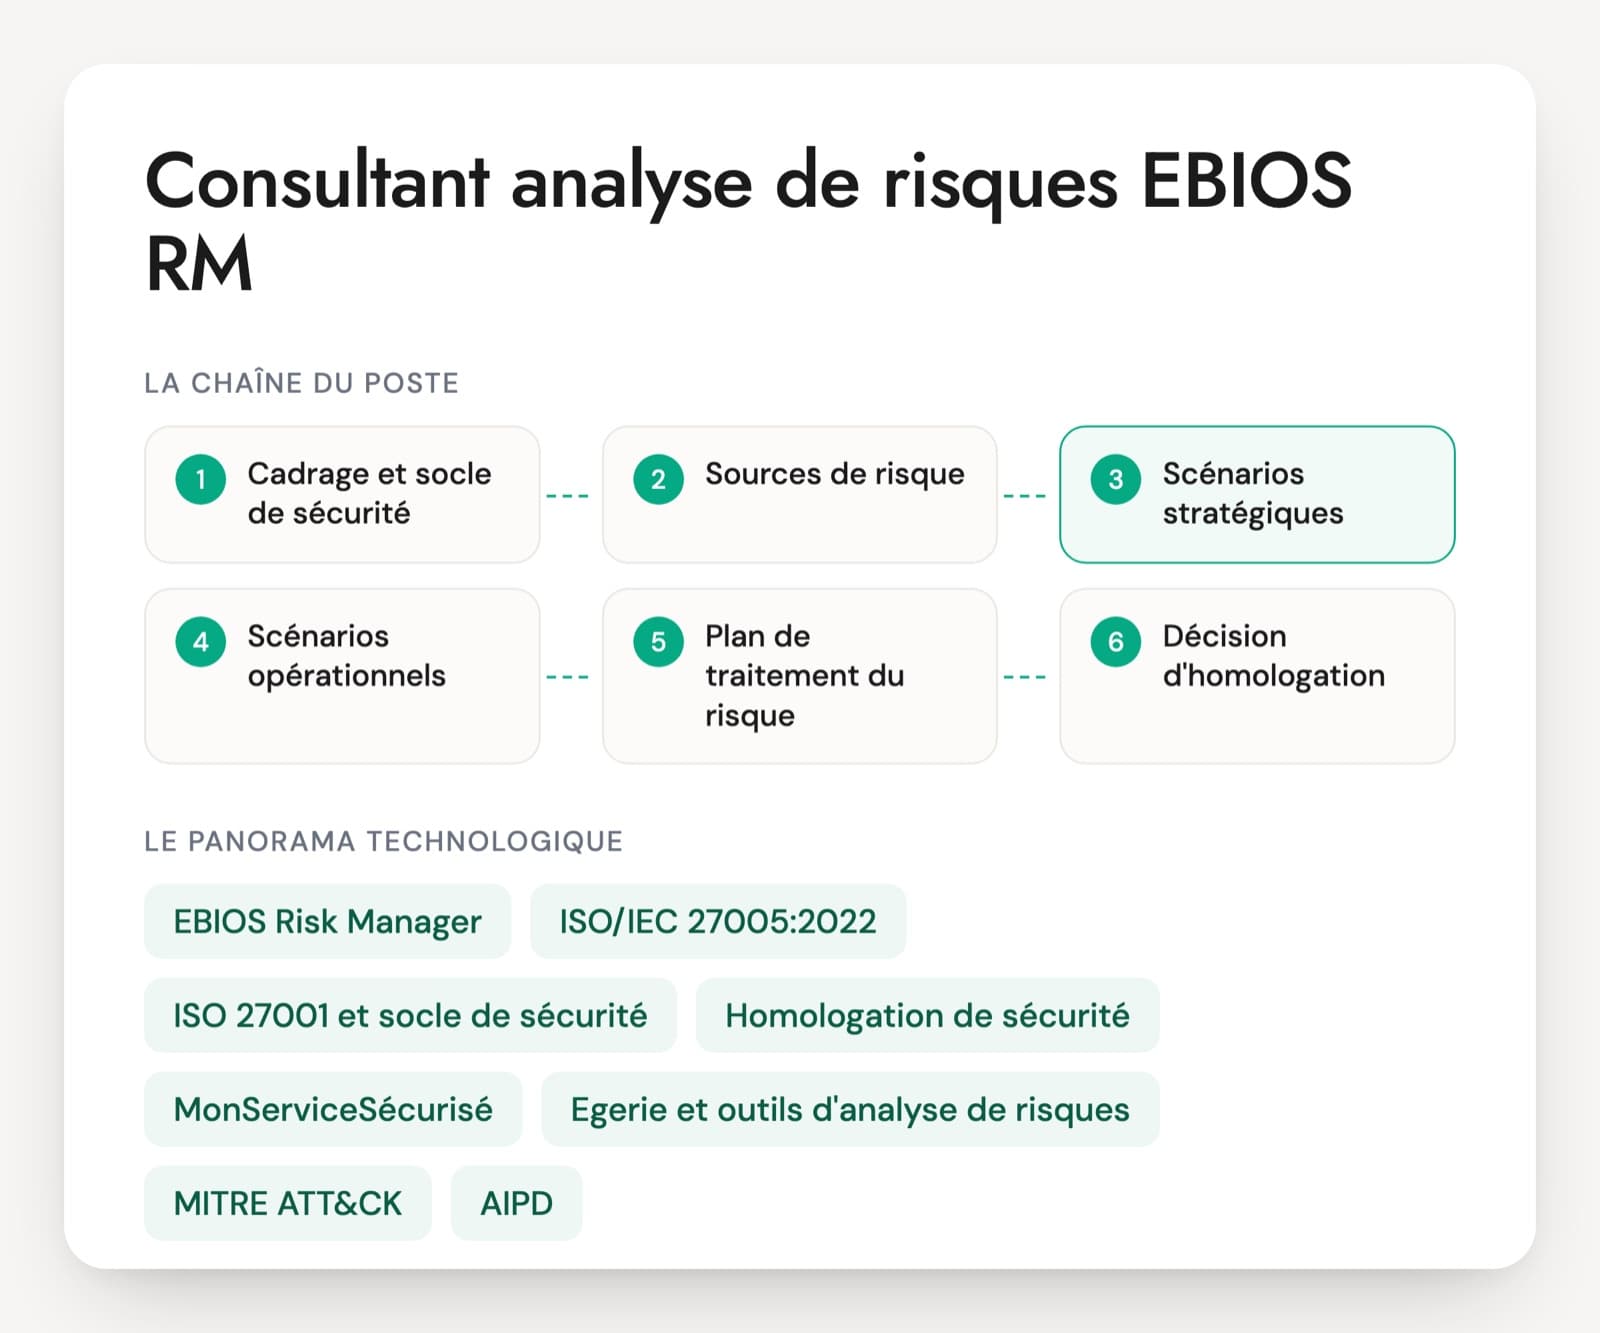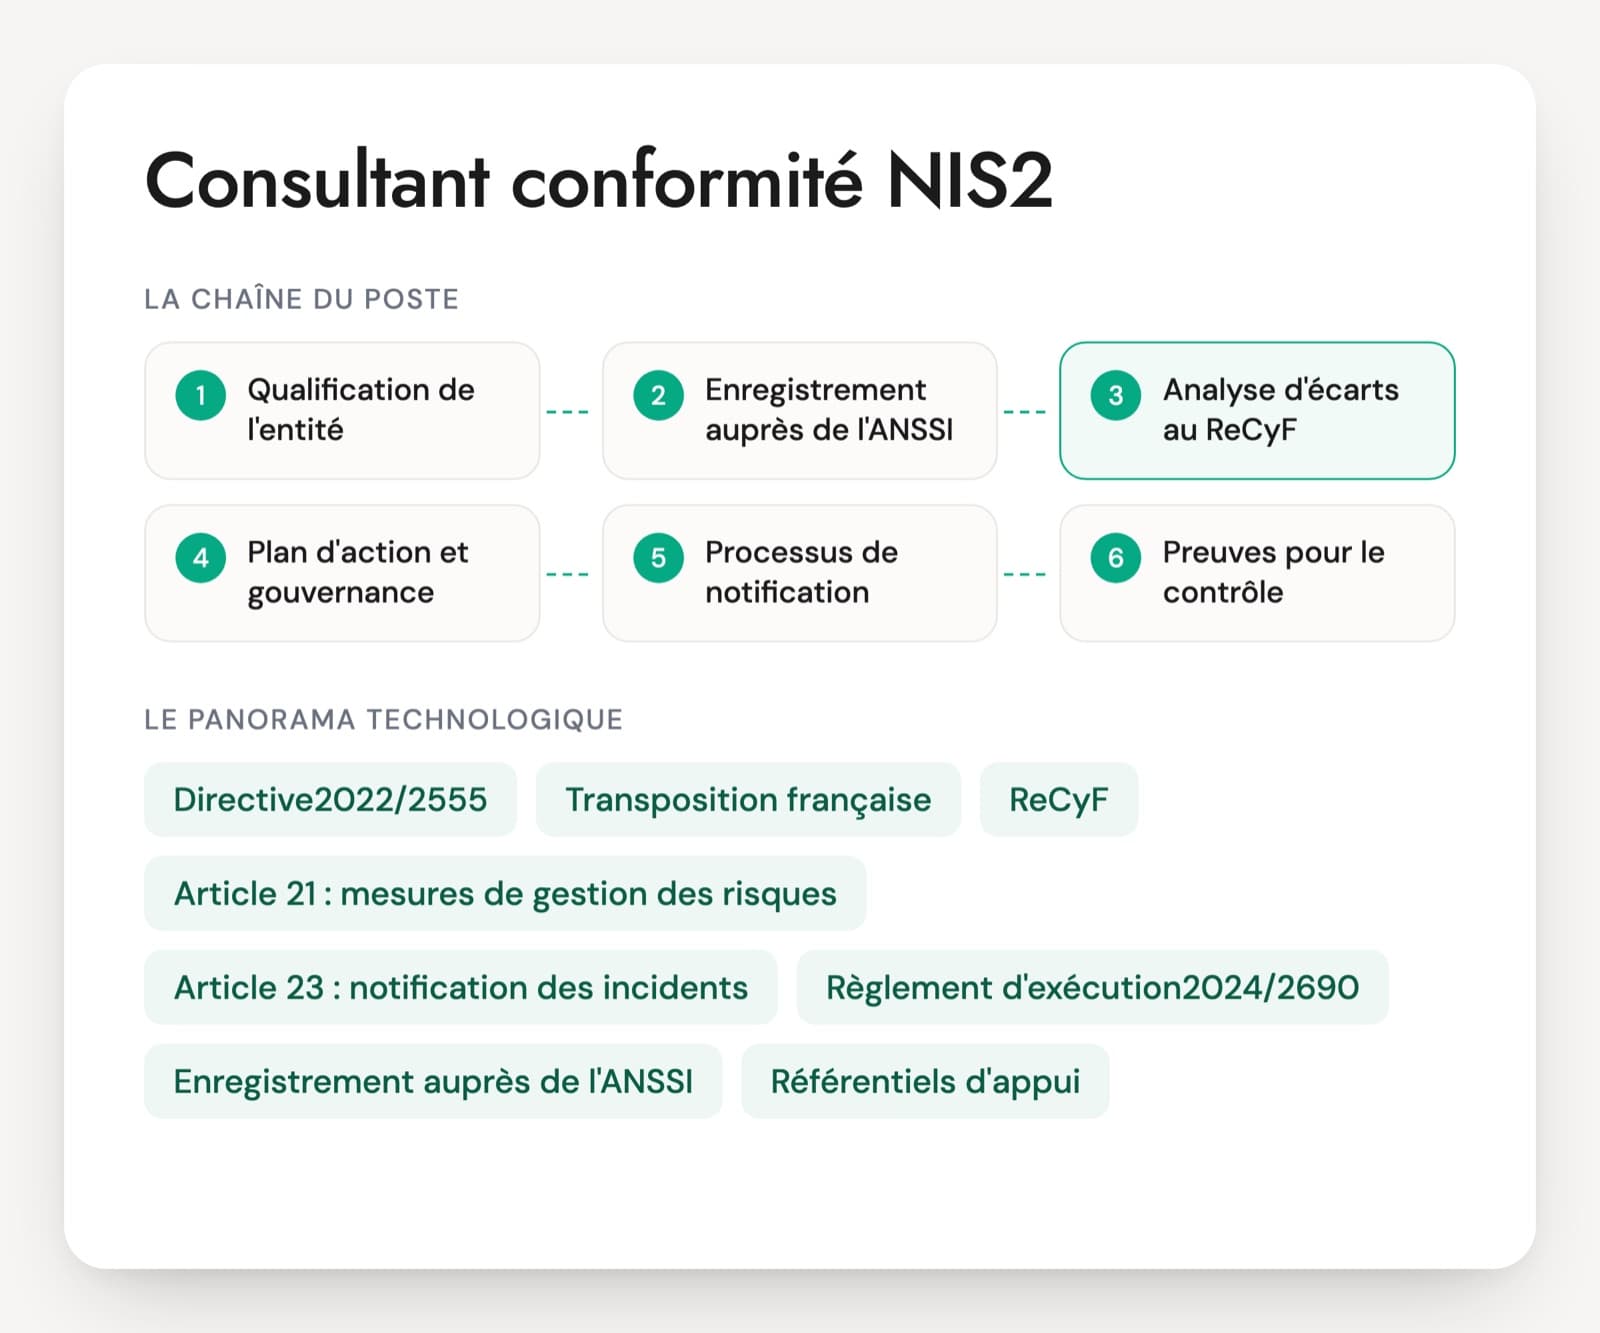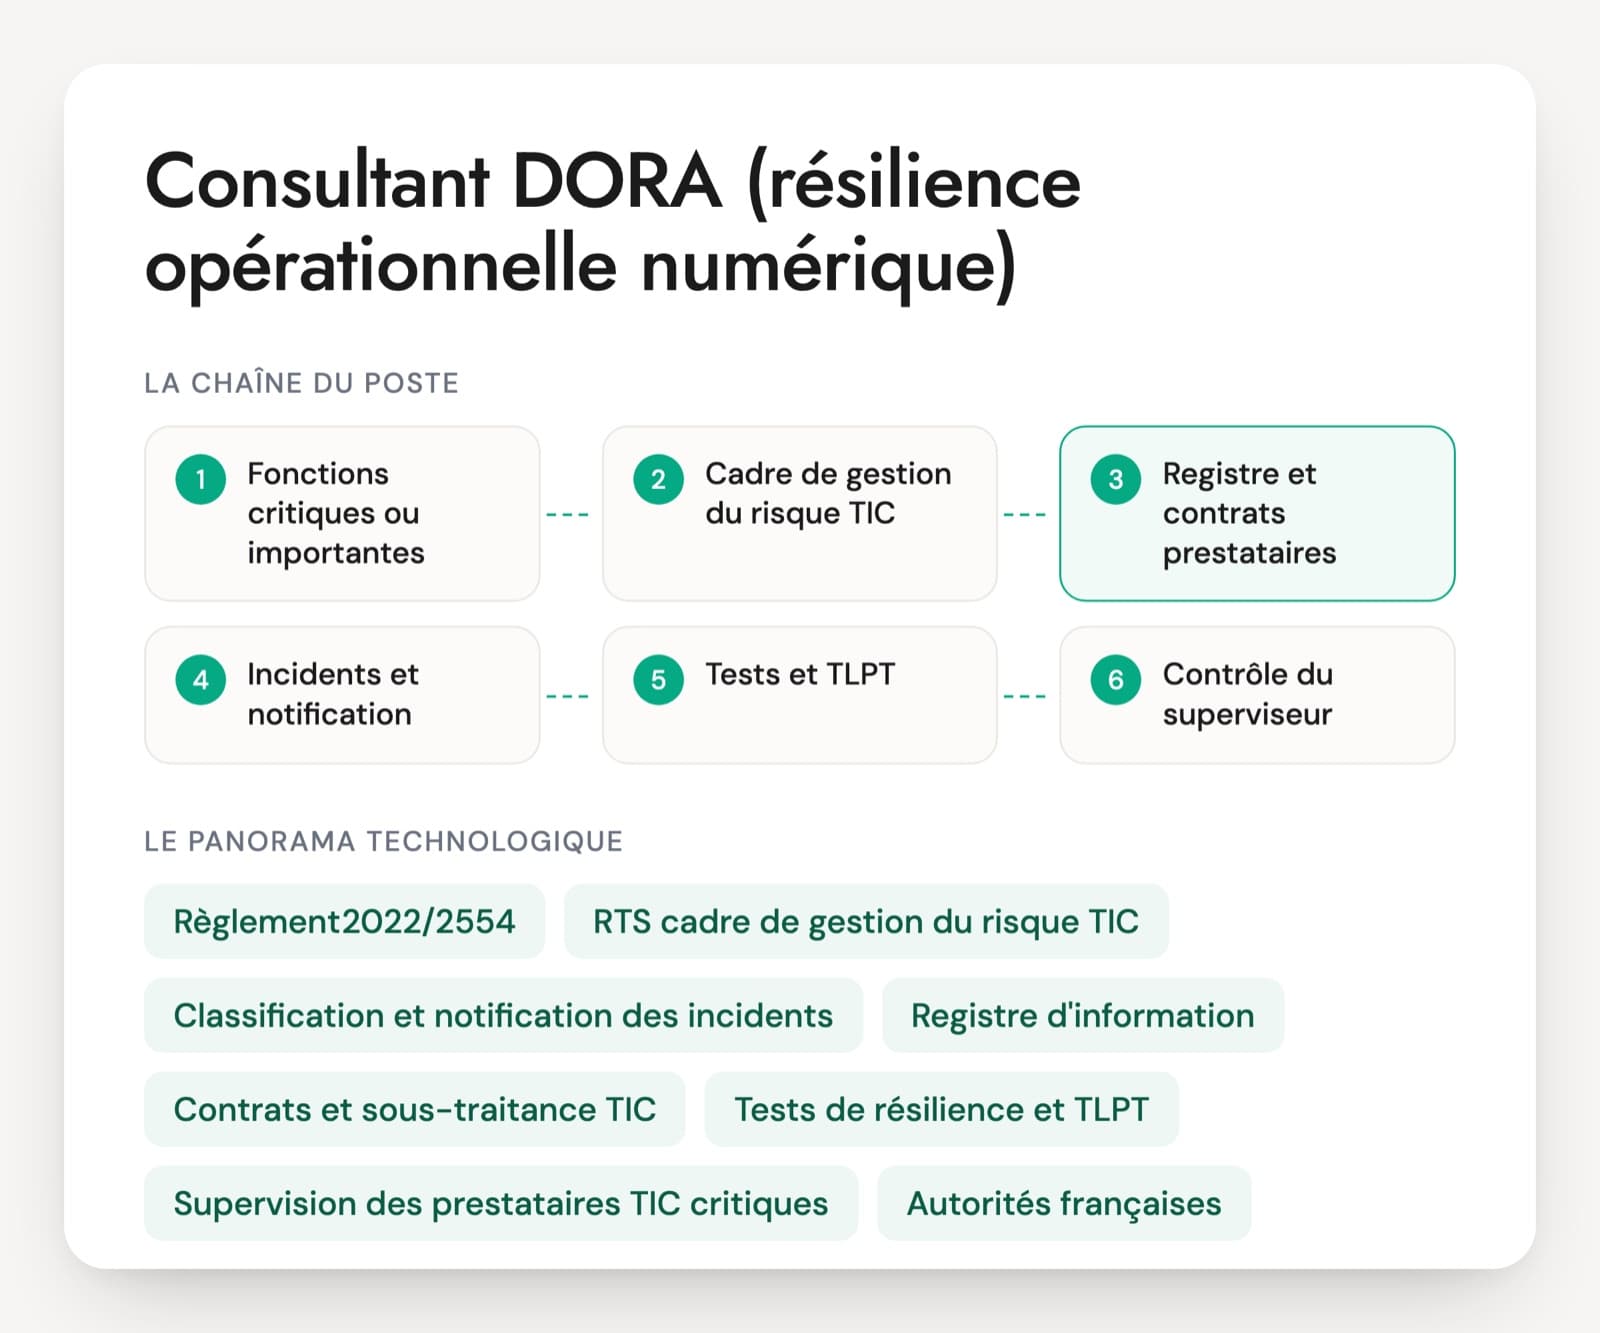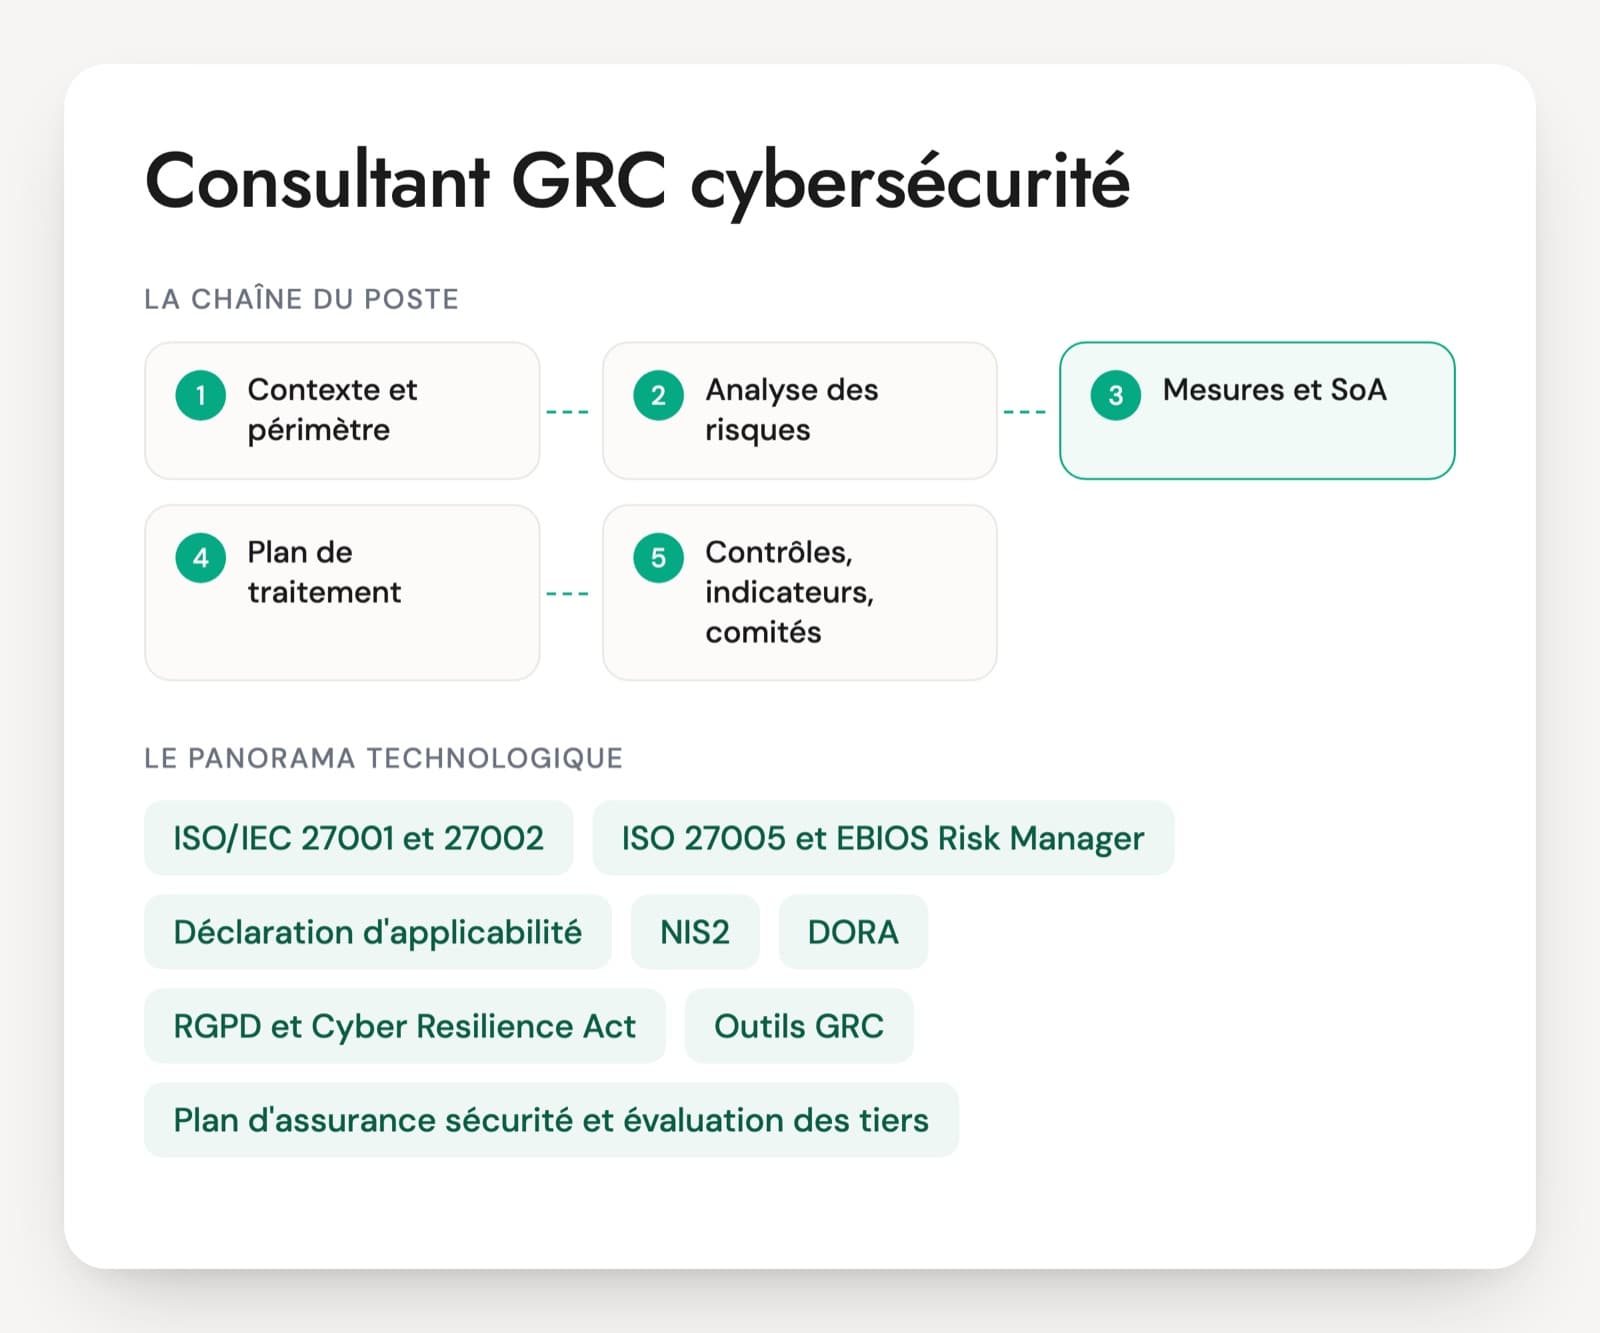
Sur le CV d'un consultant GRC, ISO 27001, ISO 27005, EBIOS RM, NIS2, DORA et RGPD apparaissent presque toujours ensemble, et l'entretien doit aller plus loin que cette liste. Au quotidien, le poste consiste à animer des ateliers avec les métiers, à coter des risques, à rédiger politiques et procédures, à suivre des plans d'action et à préparer audits et comités. En cabinet, la mission dure de quelques semaines à plusieurs années. Chez un client final, le consultant devient souvent le bras droit du RSSI.
Deux défauts reviennent. Le profil documentaire, qui produit une PSSI de 150 pages et une matrice de conformité sans jamais demander une preuve. Le profil réglementaire, qui récite les articles mais ne sait pas dire à un directeur financier ce qu'il doit décider. Le bon consultant relie chaque exigence à un risque, chaque risque à un propriétaire et chaque mesure à une preuve.
Sur la réglementation, la justesse compte : au 7 novembre 2026, DORA s'applique, la loi française de transposition de NIS2 n'est pas votée. Le PDF contient 30 questions, un cas de 20 minutes et une grille de 1 à 4.
Normes, méthodes et outils qu'un consultant GRC manie
ISO/IEC 27001 et 27002
La norme du système de management de la sécurité de l'information (SMSI). Les clauses 4 à 10 décrivent le système (périmètre, risques, revue de direction, audit interne, amélioration), l'annexe A liste 93 mesures dans la version 2022, détaillées par l'ISO 27002. La transition depuis la version 2013 s'est achevée le 31 octobre 2025.
ISO 27005 et EBIOS Risk Manager
Deux références pour l'analyse de risques. L'ISO 27005 donne un cadre général compatible avec l'ISO 27001. EBIOS RM, la méthode de l'ANSSI en cinq ateliers, part des sources de risque et construit des scénarios d'attaque, souvent attendue pour une homologation. Un bon consultant sait choisir et adapter l'une ou l'autre.
Déclaration d'applicabilité (SoA)
Le document qui reprend chaque mesure de l'annexe A, dit si elle est retenue ou exclue, pourquoi, et où elle en est. C'est le premier document qu'ouvre un auditeur de certification. Une SoA sans lien avec l'analyse de risques ne tient pas longtemps en audit.
NIS2
La directive (UE) 2022/2555 élargit les obligations de sécurité à de nombreux secteurs, avec des entités essentielles et importantes, des mesures de gestion des risques (article 21) et des notifications d'incident en 24 heures, 72 heures et un mois. En France, la loi de transposition n'est pas votée au 7 novembre 2026 : le consultant prépare sans présenter d'obligation nationale comme déjà en vigueur.
DORA
Le règlement (UE) 2022/2554 sur la résilience opérationnelle numérique, applicable depuis le 17 janvier 2025 aux entités financières. Il impose un cadre de gestion du risque TIC, un registre des prestataires TIC, la notification des incidents majeurs, des tests de résilience et des clauses contractuelles précises avec les fournisseurs.
RGPD et Cyber Resilience Act
Le RGPD impose la sécurité des traitements et la notification des violations à la CNIL sous 72 heures. Le Cyber Resilience Act (règlement (UE) 2024/2847) vise les produits comportant des éléments numériques : signalement par les fabricants des vulnérabilités activement exploitées depuis le 11 septembre 2026, exigences principales à partir du 11 décembre 2027. Il concerne les organisations qui fabriquent ou vendent ces produits.
Outils GRC (Egerie, ServiceNow IRM, Archer, OneTrust)
Les plateformes qui portent le référentiel de risques, les contrôles, les plans d'action, les campagnes d'évaluation des tiers et les tableaux de bord. Le consultant n'a pas à les paramétrer en profondeur, mais il doit savoir structurer ce qu'on y met. Beaucoup d'organisations travaillent encore sur Excel et Power BI.
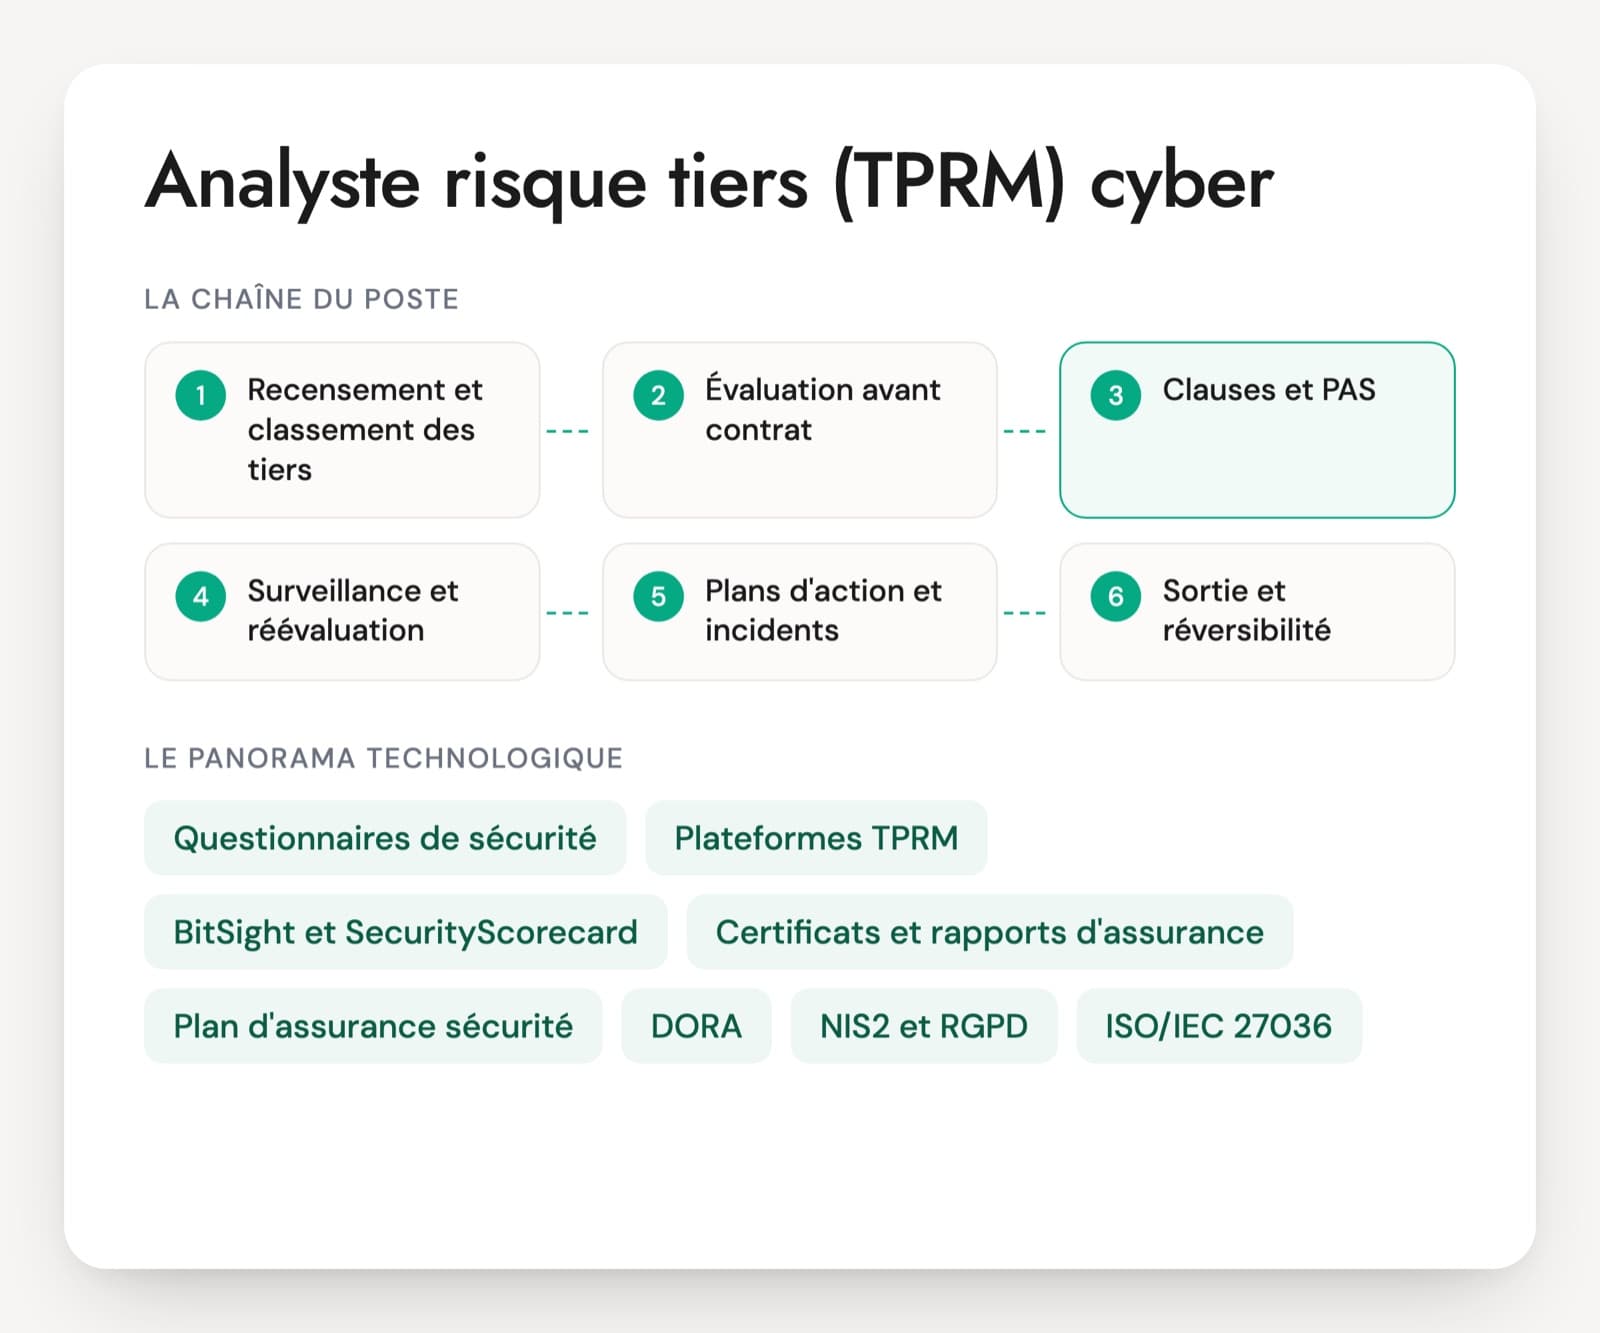
Plan d'assurance sécurité et évaluation des tiers
Questionnaires de sécurité, rapports SOC 2, certificats ISO 27001 des fournisseurs, plan d'assurance sécurité (PAS) annexé au contrat, clauses d'audit et de notification. Le travail consiste à classer les fournisseurs par criticité, à demander des preuves et à suivre les écarts dans la durée.
Le consultant GRC travaille en cabinet de conseil, en prestation ou directement chez un client final, au sein de l'équipe du RSSI. Il dialogue avec la direction générale, les métiers, la DSI, le DPO, les achats, l'audit interne et le contrôle des risques. Selon l'organisation, la mission penche vers la certification ISO 27001, vers une conformité réglementaire (NIS2, DORA, RGPD), vers l'évaluation des tiers ou vers la sécurité des projets. Les certifications ISO 27001 Lead Implementer, Lead Auditor ou ISO 27005 Risk Manager, délivrées par des organismes comme PECB, AFNOR ou LSTI, attestent la connaissance des normes. La capacité à conduire un atelier et à faire signer une acceptation de risque se vérifie en entretien.
Ce qu'un consultant GRC doit savoir faire, du risque au comité
- SMSI et ISO 27001 en pratique
- Analyse et traitement des risques
- Lecture juste des réglementations
- Politiques, contrôles et indicateurs
- Tiers et sécurité des projets
- Arbitrages avec les directions
Cinq cas d'entretien et les réponses attendues en GRC cybersécurité
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Le comité de direction veut une cartographie des risques cyber dans six semaines. Comment la construisez-vous ?
Une bonne réponseIl cadre le périmètre, recense avec les métiers les processus et les données qui comptent, puis bâtit une dizaine de scénarios réalistes (rançongiciel, fuite de données clients, fraude au virement, indisponibilité d'un prestataire). Il cote vraisemblance et gravité sur des échelles alignées avec la gestion des risques de l'entreprise, tient compte des mesures existantes, nomme un propriétaire par risque et présente un classement en termes métier. Il dit quelle méthode il allège (ISO 27005 ou EBIOS RM) et pourquoi.
Signal d'alerteLes 93 mesures de l'annexe A transformées en « risques », ou une liste générique copiée d'une mission précédente, sans propriétaire ni échelle partagée.
Question 2 · confirmé
Le SMSI est certifié, mais la direction des risques tient sa propre cartographie des risques de l'entreprise, avec d'autres échelles. Comment reliez-vous les deux ?
Une bonne réponseIl ne laisse pas deux cartographies se contredire. Il établit une table de correspondance entre les échelles, ou adopte celles de la direction des risques, fait remonter dans la cartographie de l'entreprise les quelques risques cyber majeurs sous un libellé métier, avec le même propriétaire et le même cycle de revue. Le détail technique reste dans le registre du SMSI, relié à ces risques de tête. Les acceptations de risque suivent les seuils fixés par la direction, et le comité des risques voit le cyber au même titre que les autres risques.
Signal d'alerteDeux cartographies parallèles qui se contredisent, ou deux cents risques techniques recopiés dans la cartographie de l'entreprise.
Question 3 · confirmé
Le comité de direction vous demande quels textes cyber s'appliquent à l'entreprise. Comment construisez-vous la réponse ?
Une bonne réponseUn tableau par texte : critère d'application, statut juridique au 7 novembre 2026, échéance, responsable. NIS2 selon la taille et le secteur des annexes I et II, avec une loi française de transposition qui n'est pas votée. DORA pour les entités financières depuis le 17 janvier 2025, et indirectement par contrat pour leurs prestataires TIC. Le RGPD dès qu'il y a des données personnelles. Le Cyber Resilience Act si l'entreprise met sur le marché des produits comportant des éléments numériques. Il ajoute les exigences contractuelles des clients, souvent les plus pressantes.
Signal d'alerteUne liste de sigles sans critère ni statut, ou des obligations présentées comme en vigueur alors que le texte n'est pas transposé.
Question 4 · confirmé
Le RSSI veut un tableau de bord sécurité pour le comité de direction. Quels indicateurs retenez-vous ?
Une bonne réponseUne dizaine d'indicateurs reliés aux risques majeurs, avec une cible et une tendance : couverture de l'EDR, délai de correction des failles critiques exposées, nombre de comptes à privilèges, part des accès protégés par MFA, dernière restauration testée, avancement du plan de traitement, incidents significatifs. Il distingue indicateurs de risque et indicateurs d'activité et privilégie des données extraites des outils plutôt que déclarées.
Signal d'alerteLe nombre d'attaques bloquées par le pare-feu, ou quarante indicateurs que personne ne lit.
Question 5 · confirmé
Un prestataire qui héberge les données RH répond « oui » à toutes les questions de votre questionnaire de sécurité. Que faites-vous ?
Une bonne réponseIl demande des preuves proportionnées à la criticité : certificat ISO 27001 avec son périmètre et sa SoA, rapport SOC 2 de type II, synthèse d'un test d'intrusion récent, liste des sous-traitants. Il vérifie que le périmètre certifié couvre bien le service acheté, fait inscrire au contrat le plan d'assurance sécurité, le droit d'audit, le délai de notification des incidents, la localisation et la réversibilité, et rappelle les obligations de l'article 28 du RGPD. Il planifie une réévaluation.
Signal d'alerteClasser le questionnaire et cocher le fournisseur comme conforme.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Consultant GRC, les questions fréquentes
Un consultant GRC doit-il avoir un passé technique ?
Ce n'est pas obligatoire, mais il doit comprendre ce qu'il demande. Un consultant qui ne sait pas ce qu'est un compte à privilèges ou une sauvegarde hors ligne aura du mal à juger une preuve et perdra la confiance des équipes techniques. Il doit savoir expliquer simplement deux ou trois mesures techniques et repérer une réponse évasive. Les profils venus de l'audit, du contrôle interne ou du juridique réussissent bien s'ils ont fait cet effort.
Quelles certifications valoriser ?
ISO 27001 Lead Implementer pour la mise en place d'un SMSI, ISO 27001 Lead Auditor pour l'audit, ISO 27005 Risk Manager ou une formation EBIOS RM pour l'analyse de risques. Les organismes les plus cités sont PECB, AFNOR et LSTI. CISSP et CISM indiquent une culture plus large. Une certification montre qu'un examen a été réussi. Une SoA défendue face à un auditeur ou un atelier de risques animé avec des métiers en dit davantage.
Un cas pratique ou un test technique pour un consultant GRC ?
Un cas court en entretien. Le cas tient sur une page de contexte (taille, activité, SI, exigence d'un client) et demande trois risques majeurs, leur propriétaire et les premières mesures. Autre option : une ligne de SoA mal justifiée à corriger. Un questionnaire sur les articles de NIS2 ne vérifie que la mémoire. Le cas montre la méthode, la clarté de l'écrit et la façon de présenter un arbitrage.
Comment distinguer un consultant GRC d'un auditeur ISO 27001 ?
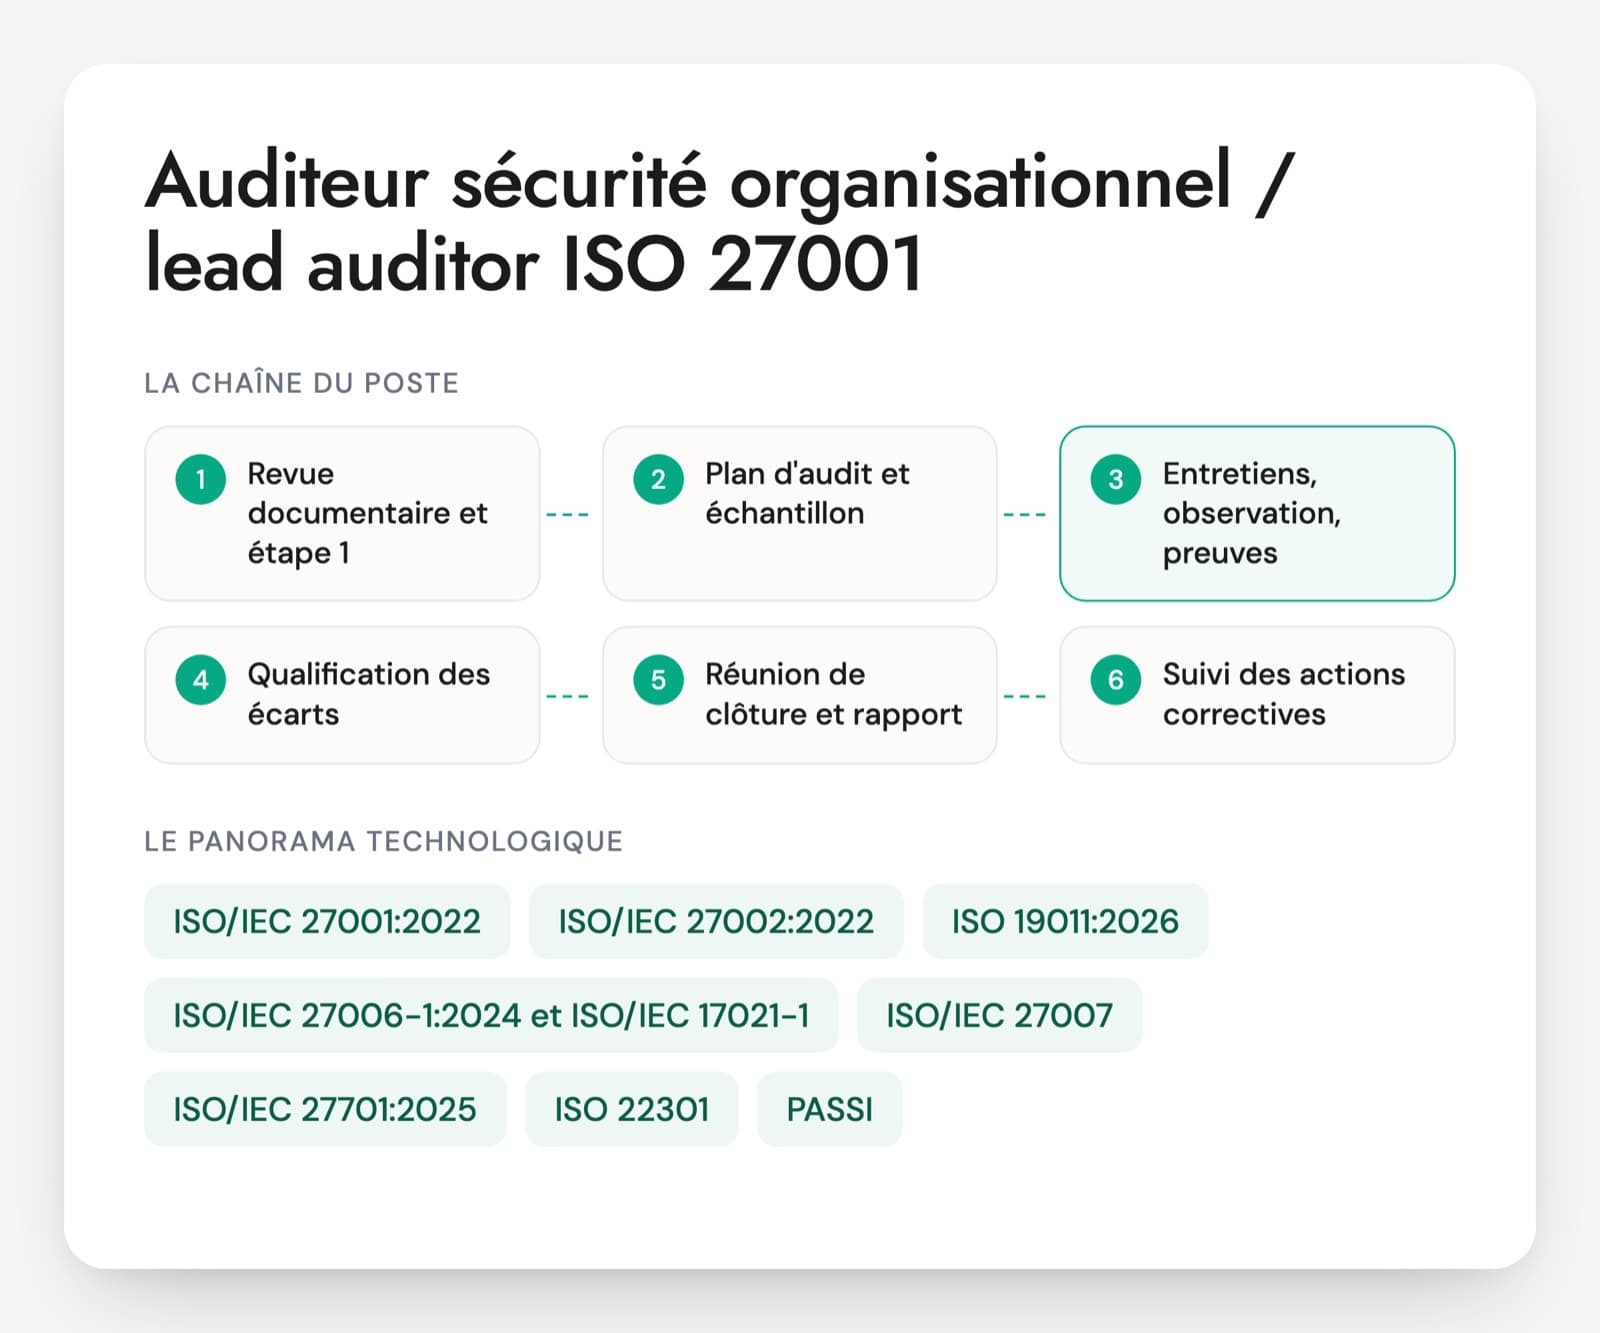
Le consultant construit et fait vivre le dispositif : analyse de risques, politiques, plan de traitement, indicateurs, accompagnement des équipes. L'auditeur vérifie de façon indépendante qu'il fonctionne, sur pièces et par échantillon. Un même professionnel peut faire les deux, jamais sur le même périmètre, car on ne s'audite pas soi-même. En entretien, un consultant parle de décisions obtenues, un auditeur de constats et d'éléments probants.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.