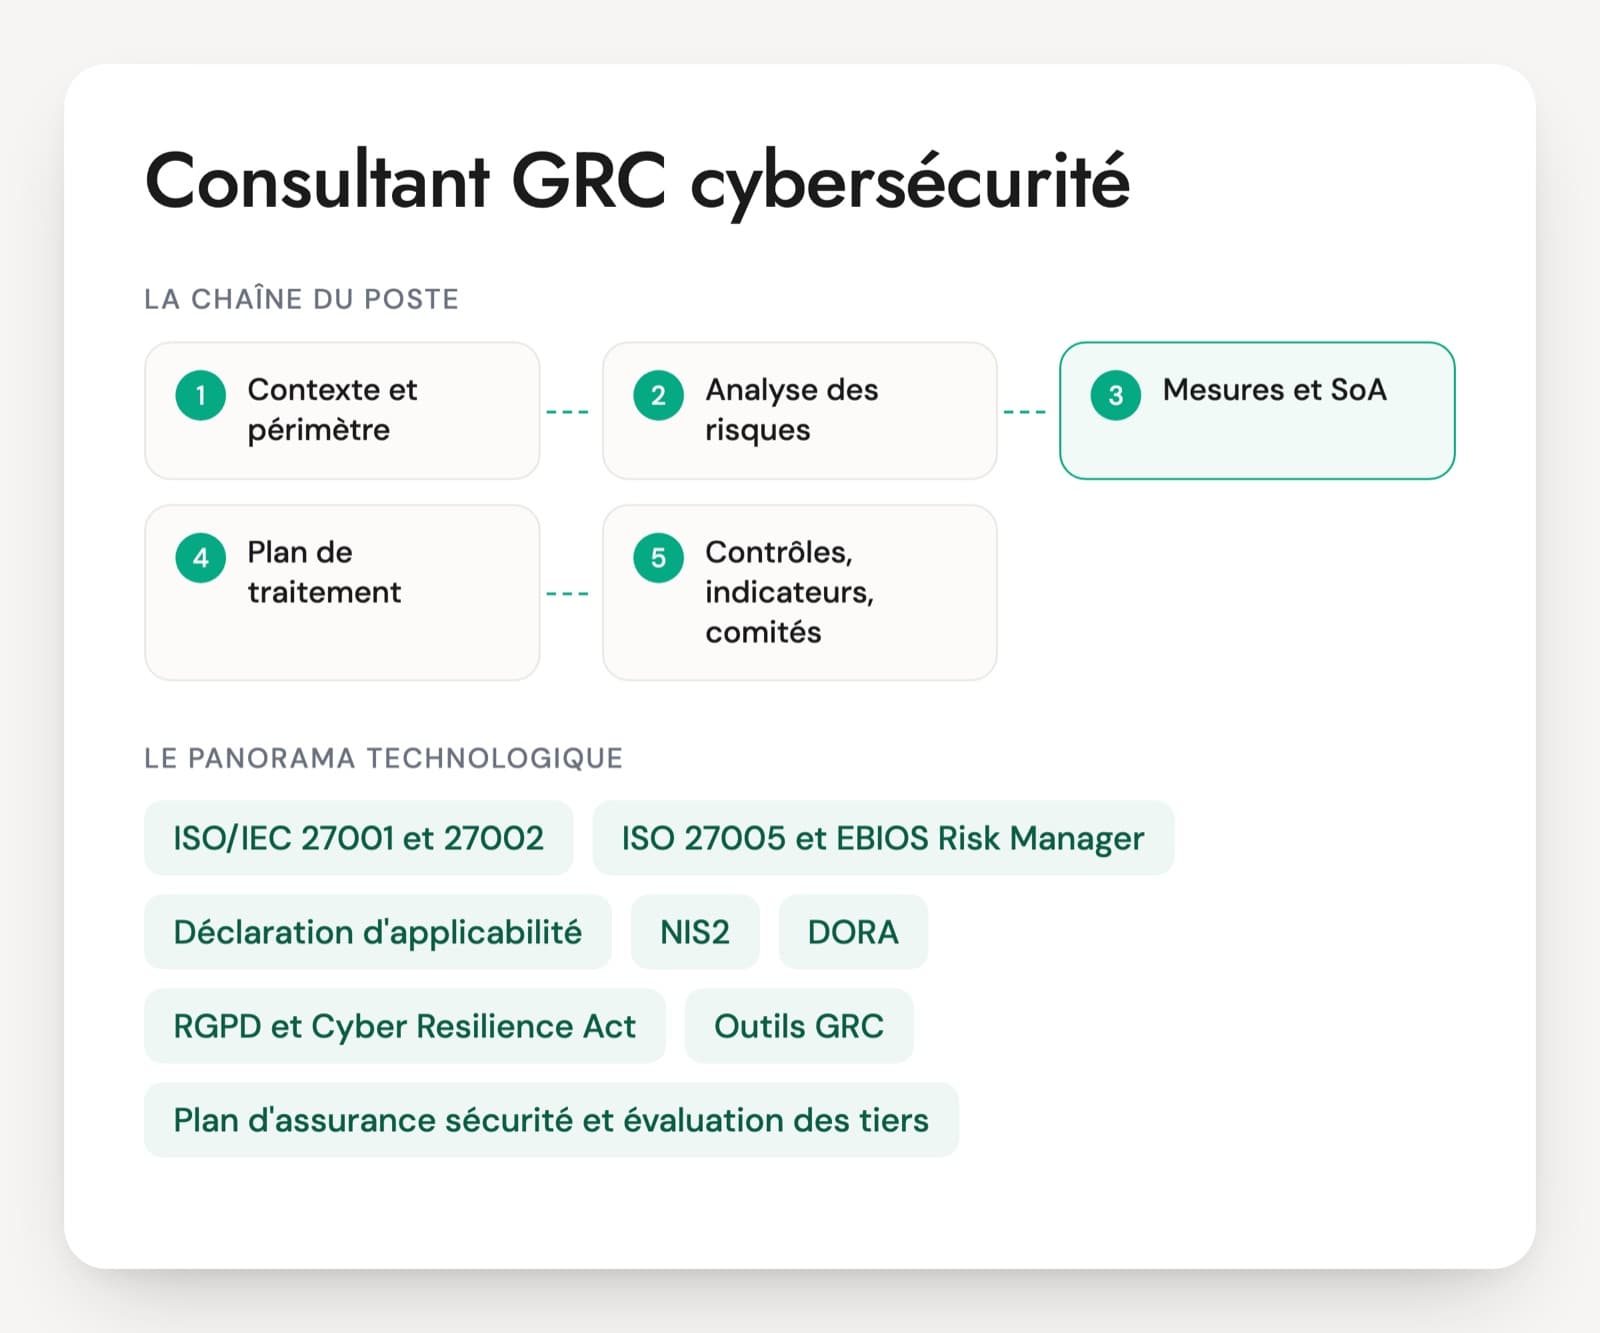
Sur une mission ISO 27001, le consultant arrive souvent après une demande commerciale : un client exige le certificat dans un appel d'offres, ou la direction veut l'afficher avant un renouvellement de contrat. Il fixe le périmètre du système de management de la sécurité de l'information (SMSI), choisit la méthode d'analyse de risques, rédige ou fait rédiger la déclaration d'applicabilité et prépare l'organisation aux deux étapes de l'audit de certification. Les questions d'entretien d'un consultant ISO 27001 portent donc sur la norme elle-même et sur la conduite du projet.
La certification Lead Implementer, souvent demandée dans les annonces, montre que la personne a suivi une formation de cinq jours et réussi l'examen. Elle ne prouve pas qu'elle a déjà tenu un audit d'étape 2. L'entretien établit quel organisme a certifié, sur quel périmètre, et quelles non-conformités ont été relevées.
Un profil qui confond conformité documentaire et système de management doit alerter. Un SMSI certifié vit trois ans avec des audits de surveillance, des indicateurs et des revues de direction. Le PDF joint propose 30 questions sur six axes, un cas de 20 minutes et une grille de 1 à 4.
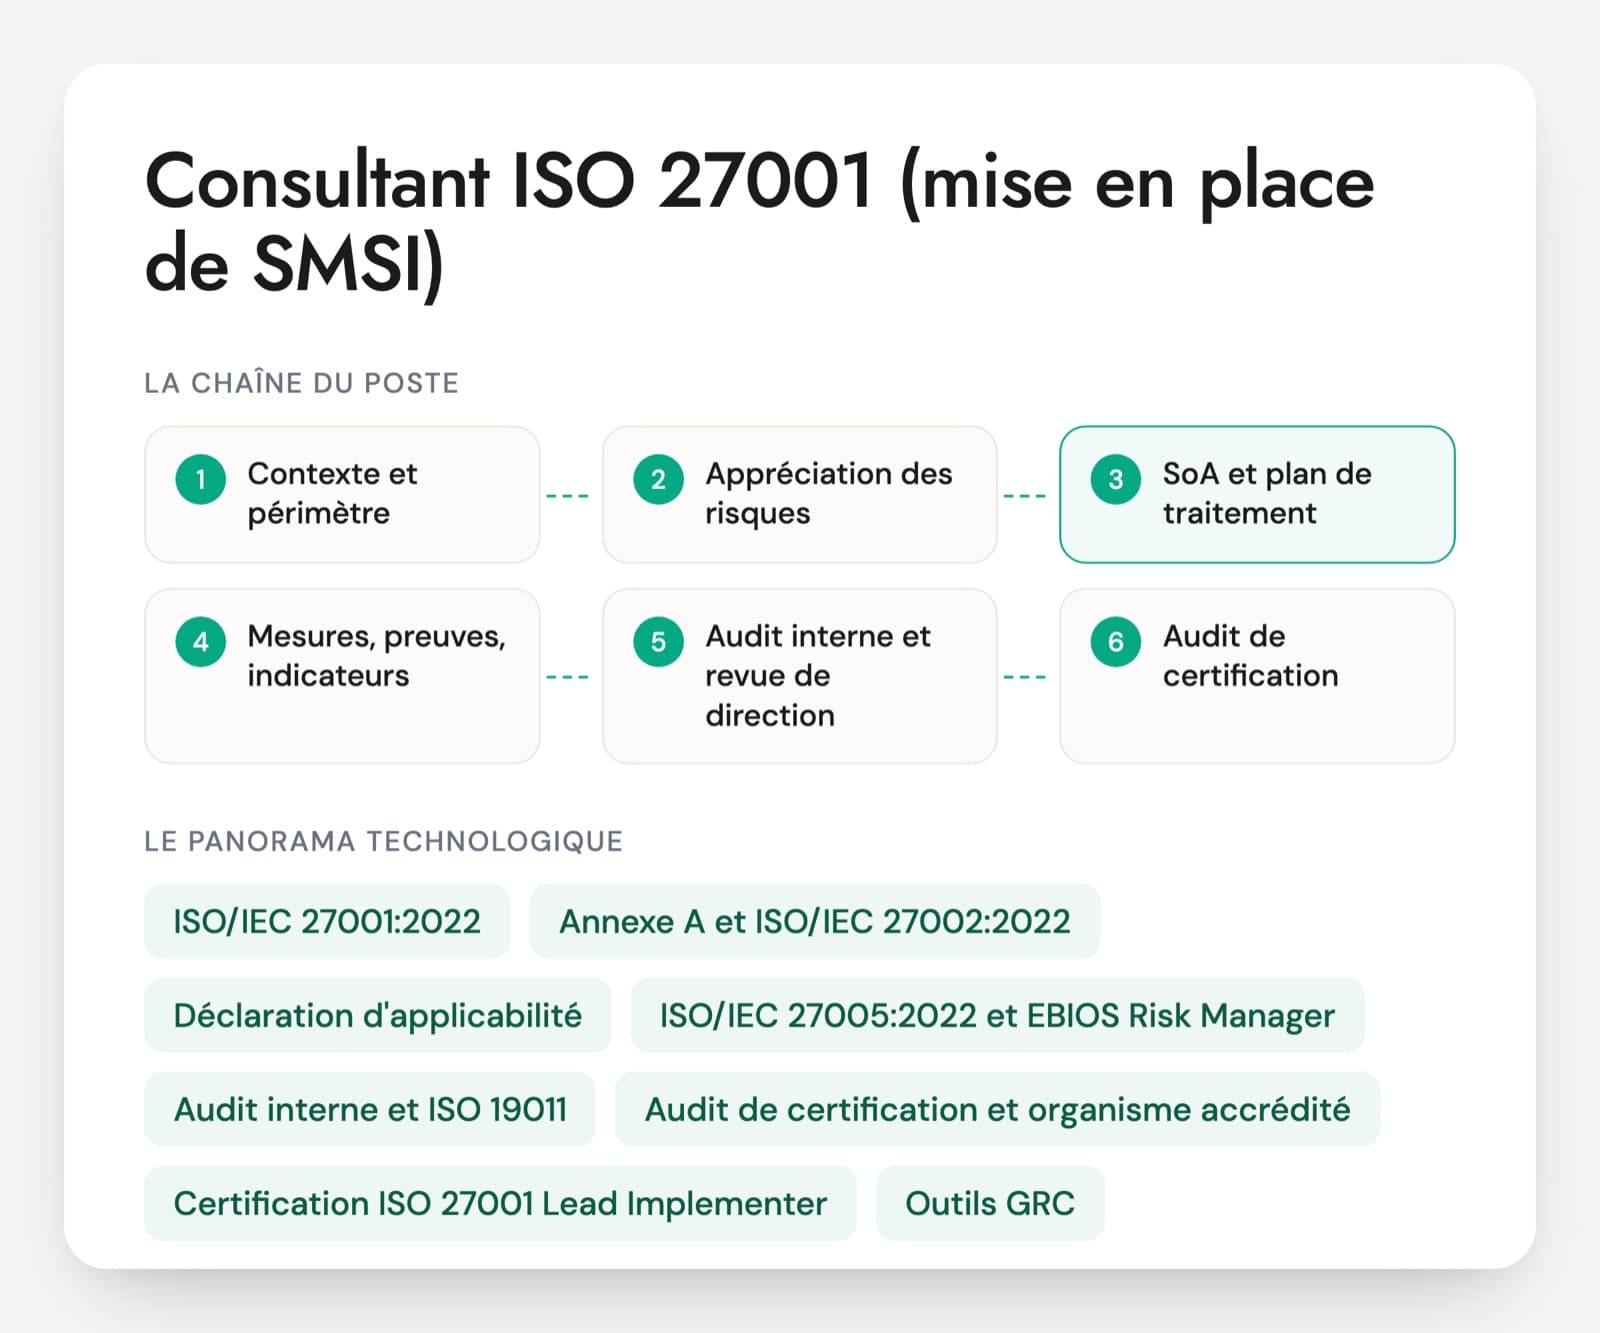
Normes, méthodes et audits qu'un consultant ISO 27001 pratique
ISO/IEC 27001:2022
La norme d'exigences du SMSI, la seule contre laquelle on se fait certifier. Les clauses 4 à 10 décrivent le système de management : contexte, leadership, planification, support, fonctionnement, évaluation des performances et amélioration. L'amendement 1 de 2024 demande en plus de déterminer si le changement climatique est un enjeu pertinent. Un candidat sérieux cite les clauses par leur numéro sans hésiter.
Annexe A et ISO/IEC 27002:2022
L'annexe A liste 93 mesures de sécurité réparties en quatre thèmes : organisationnelles, liées aux personnes, physiques et technologiques. L'ISO 27002 donne pour chacune les recommandations de mise en œuvre. La version 2022 a regroupé et renuméroté les 114 mesures de 2013, donc un CV qui cite encore « A.9 » ou « A.12 » date d'avant la refonte.
Déclaration d'applicabilité (SoA)
Le document qui relie l'analyse de risques aux mesures. Pour chaque mesure, on indique si elle est retenue, pourquoi, si elle est en place, et pourquoi on exclut les autres. C'est la première pièce que l'auditeur ouvre. Reste à savoir comment le candidat la tient à jour après un changement de périmètre.
ISO/IEC 27005:2022 et EBIOS Risk Manager
Deux références pour l'appréciation des risques exigée par la clause 6. L'ISO 27005 donne un cadre général, EBIOS RM est la méthode publiée par l'ANSSI, très demandée en France. La norme n'impose aucune méthode : elle exige des critères définis à l'avance et des résultats comparables d'une analyse à l'autre.
Audit interne et ISO 19011
La clause 9.2 impose un programme d'audit interne qui couvre tout le SMSI, mené par des auditeurs qui ne contrôlent pas leur propre travail. L'ISO 19011 donne les lignes directrices pour auditer un système de management. Un consultant qui a rédigé les procédures ne devrait pas les auditer lui-même.
Audit de certification et organisme accrédité
La certification se passe en deux étapes : l'étape 1 vérifie que le système est prêt et documenté, l'étape 2 contrôle qu'il fonctionne. Viennent ensuite des audits de surveillance annuels et un renouvellement tous les trois ans. En France, les organismes sont accrédités par le Cofrac ; le candidat doit savoir vérifier qu'un certificat est émis sous accréditation.
Certification ISO 27001 Lead Implementer
Délivrée notamment par PECB, après une formation de cinq jours et un examen. Le titre complet de Lead Implementer chez PECB demande aussi de l'expérience en management de la sécurité et des heures de projet SMSI. À distinguer du Lead Auditor, centré sur la conduite d'audits.
Outils GRC
Egerie pour l'analyse de risques EBIOS RM, ServiceNow IRM, Archer ou OneTrust pour les registres, les plans d'action et les preuves. Beaucoup de SMSI tournent encore sur des tableurs et un espace documentaire. L'outil compte moins que la traçabilité : qui a validé quoi, à quelle date.
Le poste se présente sous deux formes. En mission de conseil, le consultant construit le SMSI chez un client, transmet le pilotage à un responsable interne et revient parfois pour les audits de surveillance. En interne, souvent sous l'intitulé de responsable SMSI ou de chargé de conformité, il fait vivre le système sur plusieurs cycles et défend le périmètre devant l'auditeur chaque année. Beaucoup d'annonces associent ISO 27001 et NIS2, car la norme sert de base pour organiser la conformité à la directive. Un profil venu de l'audit sait ce que l'auditeur attend ; un profil venu de l'exploitation sait ce qui est faisable. L'entretien doit vérifier les deux.
Les acquis attendus d'un consultant ISO 27001
- Clauses 4 à 10 et logique de système de management
- Appréciation et traitement des risques
- Annexe A et déclaration d'applicabilité
- Documentation, preuves et indicateurs
- Audit interne, revue de direction et actions correctives
- Pilotage d'un projet de certification
Cinq questions d'entretien ISO 27001, du périmètre aux preuves
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
La direction veut « certifier l'entreprise ». Comment proposez-vous le périmètre du SMSI, et qu'écrivez-vous dans le document de périmètre ?
Une bonne réponseIl part des enjeux internes et externes (clause 4.1) et des attentes des parties intéressées (4.2), en particulier des clients qui réclament le certificat : leur besoin dit quelles activités et quels sites doivent apparaître. Le document de périmètre (4.3) fixe les limites, les sites, les activités, et décrit les interfaces et dépendances avec ce qui reste hors périmètre. Il rappelle que le périmètre figure sur le certificat et qu'un client le lira.
Signal d'alerte« Tout le SI », sans limites ni interfaces. Ou un périmètre réduit à une petite équipe pour passer l'audit facilement, alors que le client attendait l'activité qu'il achète.
Question 2 · confirmé à senior
Vous reprenez un registre de 400 risques dans un tableur, et personne ne sait lesquels traiter. Comment reprenez-vous l'appréciation des risques ?
Une bonne réponseIl revient à la clause 6.1.2 : des critères d'acceptation et de réalisation fixés avant l'analyse, des résultats cohérents et comparables, un propriétaire pour chaque risque. Il regroupe les risques en scénarios au niveau des activités et des biens supports, avec une méthode assumée (ISO 27005, EBIOS RM). Les propriétaires valident le plan de traitement et acceptent les risques résiduels (6.1.3). Il prévoit une réévaluation à intervalles planifiés et après un changement important (8.2).
Signal d'alerteUn export de scanner de vulnérabilités présenté comme registre des risques. Une notation sans critère d'acceptation, ou le RSSI qui accepte seul tous les risques résiduels.
Question 3 · junior à confirmé
L'auditeur ouvre votre déclaration d'applicabilité. Que doit-il y trouver pour chaque mesure de l'annexe A ?
Une bonne réponseCe qu'exige la clause 6.1.3 d : les mesures nécessaires, la justification de leur inclusion, leur état de mise en œuvre, et la justification de chaque exclusion de mesure de l'annexe A. Il relie chaque mesure retenue à un risque ou à une exigence (contrat, loi). Il ajoute les mesures propres à l'organisation qui ne viennent pas de l'annexe A. La SoA est versionnée et approuvée.
Signal d'alerteUn modèle téléchargé où les 93 mesures sont « applicables et en place ». Des exclusions sans justification, ou une confusion entre SoA et politique de sécurité.
Question 4 · confirmé
Trois mois avant l'audit de certification, comment organisez-vous l'audit interne, et qui le mène ?
Une bonne réponseUn programme d'audit (9.2) qui couvre tout le SMSI, clauses 4 à 10 comprises, avec un périmètre et des critères pour chaque audit. Des auditeurs objectifs et impartiaux, internes d'un autre service ou externes, jamais l'auteur des documents. Il s'appuie sur l'ISO 19011 et laisse le temps de traiter les écarts avant l'étape 2. Les résultats remontent à la direction et alimentent la revue de direction.
Signal d'alerteLe consultant qui a écrit les procédures les audite lui-même. Une liste de contrôle limitée à l'annexe A, ou un audit fait la semaine précédant l'étape 2.
Question 5 · senior
Vous démarrez chez une organisation de 300 personnes qui part de zéro. Comment découpez-vous le projet jusqu'au certificat ?
Une bonne réponseUn état des lieux face aux clauses et à l'annexe A, puis l'engagement de la direction : politique, rôles (5.3), périmètre. Ensuite la méthode de risques, l'appréciation, la SoA et le plan de traitement, puis la mise en œuvre des mesures et des documents. Il fait fonctionner le SMSI assez longtemps pour produire des enregistrements (indicateurs, incidents, audit interne, revue de direction) avant l'étape 2. Il choisit tôt un organisme accrédité et prépare la passation à un pilote interne.
Signal d'alerteSoixante procédures rédigées en un mois puis plus rien. Une étape 2 planifiée avant tout audit interne et toute revue de direction, ou une date de certificat promise sans regarder l'existant.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Consultant ISO 27001, les questions qui reviennent
Lead Implementer ou Lead Auditor : quelle certification attendre d'un consultant ISO 27001 ?
Pour construire un SMSI, le Lead Implementer correspond au poste : il couvre la planification, la mise en œuvre et la préparation à l'audit. Le Lead Auditor forme à la conduite d'audits, utile pour l'audit interne ou pour comprendre l'organisme de certification. Beaucoup d'annonces demandent l'un ou l'autre. Dans les deux cas, la certification atteste une formation et un examen. Compte surtout le récit d'une certification obtenue : périmètre, organisme, écarts relevés et suites données.
Un consultant ISO 27001 doit-il avoir un profil technique ?
Il n'a pas besoin de configurer un pare-feu, mais il doit comprendre ce qu'il demande aux équipes. Une mesure sur la journalisation ou sur la gestion des vulnérabilités ne se met pas en place par une procédure seule. Un consultant sans aucune base technique écrit des exigences impossibles à prouver. Il doit savoir expliquer à un administrateur quelle preuve l'auditeur attendra, et à quoi elle ressemble concrètement.
Quel cas pratique est donné à un consultant ISO 27001 en entretien ?
Pour ce métier, un test technique classique sert peu. Un cas court marche mieux : un extrait de déclaration d'applicabilité à relire, avec des exclusions mal justifiées, ou un périmètre à rédiger à partir d'une description d'entreprise. En vingt minutes, on voit si la personne raisonne par clause, relie risques et mesures, et pense à la preuve qu'un auditeur demandera.
Qu'a changé la version 2022 de l'ISO 27001 pour un consultant ?
L'annexe A est passée de 114 à 93 mesures, regroupées en quatre thèmes, avec de nouvelles mesures comme le renseignement sur les menaces, la sécurité des services cloud ou la configuration. Les clauses ont peu bougé, avec des précisions sur la planification des changements. La transition des certificats vers la version 2022 devait être terminée le 31 octobre 2025. L'amendement de 2024 ajoute l'enjeu climatique dans l'analyse du contexte.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.