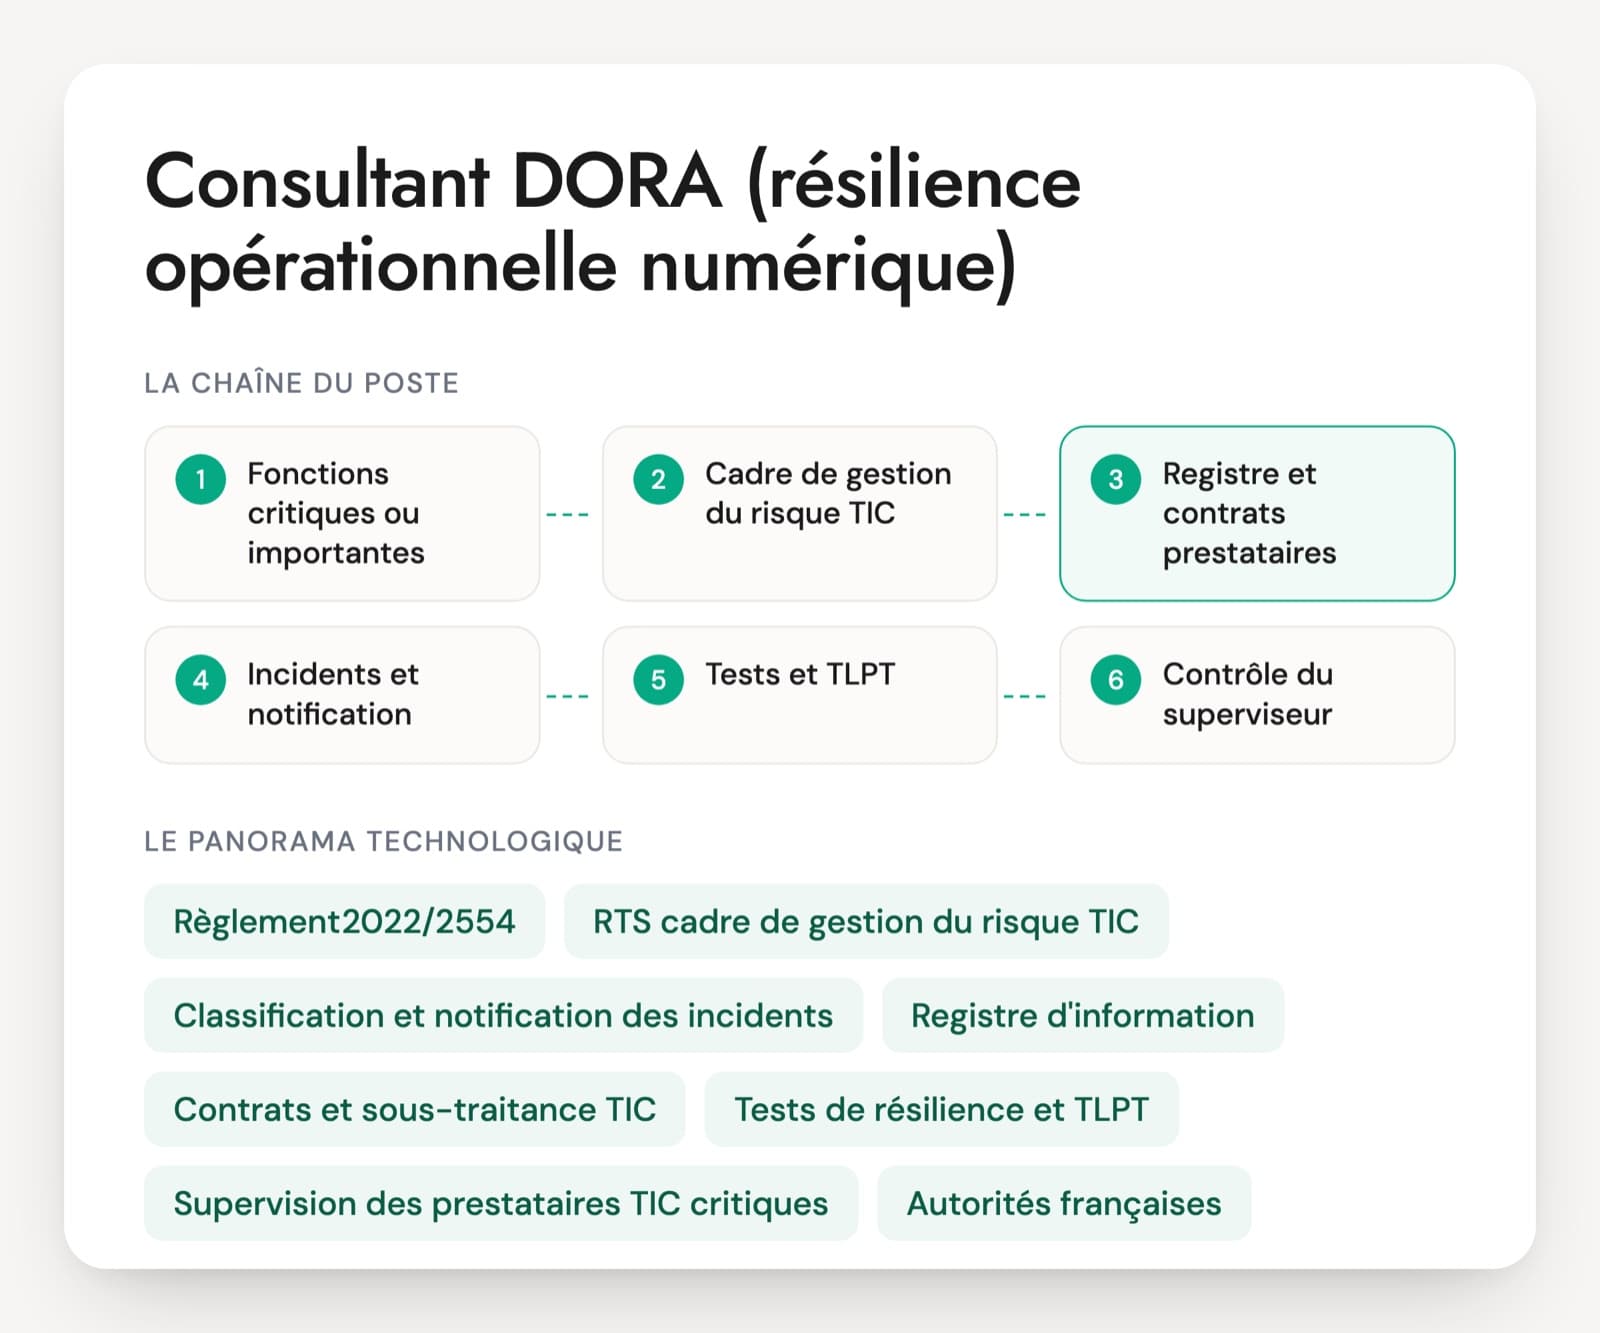
Les missions de consultant DORA ont changé de nature. Avant janvier 2025, il s'agissait d'analyses d'écarts et de feuilles de route. Aujourd'hui, le règlement s'applique : il faut tenir le registre d'information à jour, notifier un incident majeur dans des délais de quelques heures, renégocier des contrats avec des prestataires qui résistent et préparer des tests fondés sur la menace. Pour un consultant DORA, des questions d'entretien utiles portent sur la tenue du dispositif au quotidien autant que sur le texte.
Le règlement ne se lit pas seul. Une grande partie des exigences concrètes se trouve dans les normes techniques de réglementation et d'exécution (RTS et ITS) adoptées en 2024 et 2025 : cadre de gestion du risque TIC, classification des incidents, modèles du registre, sous-traitance, TLPT. Un candidat qui ne les cite jamais a probablement travaillé sur des présentations.
Les annonces mélangent profils juridiques, risques opérationnels et sécurité. Le profil visé se fixe avant l'entretien, et le candidat doit comprendre les deux autres. Le PDF joint propose 30 questions réparties sur six axes, une étude de cas de 20 minutes et une grille de notation de 1 à 4.
Le règlement DORA et les textes qu'un consultant doit connaître
Règlement (UE) 2022/2554 (DORA)
Le règlement sur la résilience opérationnelle numérique du secteur financier, applicable depuis le 17 janvier 2025, directement et sans transposition. Il couvre une vingtaine de catégories d'entités financières et leurs prestataires TIC. Cinq blocs : gestion du risque TIC, incidents, tests, risque lié aux tiers, partage d'informations. Pour ces entités, il prime sur NIS2 en matière de cybersécurité.
RTS cadre de gestion du risque TIC (règlement délégué 2024/1774)
Il détaille ce que doit contenir le cadre : politiques de sécurité, gestion des actifs, chiffrement, sécurité des réseaux, gestion des accès, journalisation, continuité. Un titre distinct prévoit un cadre simplifié pour les petites entités visées à l'article 16. C'est la grille d'analyse d'écarts la plus utilisée sur le premier bloc.
Classification et notification des incidents
Le RTS 2024/1772 fixe les critères qui rendent un incident majeur : clients touchés, durée, étendue géographique, perte de données, criticité des services, impact économique, réputation. Le RTS 2025/301 fixe les délais et le contenu des notifications, l'ITS 2025/302 les modèles. Le candidat doit connaître les délais de la notification initiale, intermédiaire et finale.
Registre d'information (ITS 2024/2956)
Le registre de tous les accords contractuels avec des prestataires de services TIC, sous forme de tableaux normalisés, distinguant ceux qui soutiennent des fonctions critiques ou importantes. Il est remis à l'autorité compétente et sert aussi à repérer les prestataires critiques au niveau européen. La qualité des données y pose plus de problèmes que le format.
Contrats et sous-traitance TIC
L'article 30 liste les clauses obligatoires des contrats TIC, avec des exigences renforcées pour les fonctions critiques ou importantes : niveaux de service chiffrés, droits d'audit, participation aux tests, stratégie de sortie. Le RTS 2024/1773 encadre la politique d'utilisation des prestataires, le RTS 2025/532 la sous-traitance de ces fonctions.
Tests de résilience et TLPT
Les articles 24 à 27 imposent un programme de tests et, pour les entités désignées par l'autorité, un test de pénétration fondé sur la menace (TLPT) au moins tous les trois ans, sur les systèmes de production qui portent les fonctions critiques. Le RTS 2025/1190 détaille la méthode, alignée sur le cadre TIBER-EU. Le consultant pilote l'exercice, il ne mène pas l'attaque.
Supervision des prestataires TIC critiques
Les autorités européennes de surveillance (EBA, EIOPA, ESMA) désignent les prestataires TIC critiques pour le secteur financier et les supervisent directement, par un superviseur principal. Une déclaration commune de décembre 2024 programmait la première désignation en 2025. Pour l'entité financière, cette supervision ne réduit pas sa propre responsabilité sur ses contrats.
Autorités françaises
En France, le contrôle de DORA revient à l'ACPR ou à l'AMF selon le type d'entité. Le candidat doit savoir à qui l'entité remet son registre et notifie ses incidents, et connaître les publications de son superviseur.
Le consultant DORA intervient pour des entités très différentes : établissements de crédit, entreprises d'investissement, sociétés de gestion, assureurs, établissements de paiement, prestataires de crypto-actifs. Le règlement applique un principe de proportionnalité, donc une petite société de gestion n'a pas les mêmes attentes qu'un grand groupe. Le poste se partage entre deux familles de missions. Les premières sont continues : tenue du registre, revue des contrats, suivi des incidents et des plans d'action. Les secondes sont des projets : renégociation d'un parc de contrats, premier TLPT, préparation d'une mission de contrôle. Le candidat travaille avec la direction des risques, la conformité, les achats, le juridique, la DSI et le RSSI. Les annonces demandent souvent la connaissance des trois lignes de défense, du RGPD et de NIS2.
Ce qu'on attend d'un consultant DORA
- Champ d'application et cadre de gestion du risque TIC
- Classification et notification des incidents majeurs
- Registre d'information et risque lié aux prestataires
- Tests de résilience et TLPT
- Continuité, sauvegardes et stratégies de sortie
- Pilotage de la conformité et relation avec le superviseur
Registre, incidents, contrats : les questions d'entretien d'un consultant DORA
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
L'autorité a renvoyé votre registre d'information pour des erreurs de qualité, et il compte 1 200 contrats. Par où reprenez-vous ?
Une bonne réponseIl relit les règles de validation publiées par les autorités européennes et le rapport d'erreurs, puis traite les causes. Les erreurs typiques : identifiants des prestataires manquants ou faux, contrats non reliés aux fonctions qu'ils soutiennent, type de service TIC mal codé, chaîne de sous-traitance absente pour les fonctions critiques. Il rapproche le registre de la base contrats et des fournisseurs payés en comptabilité, fixe un propriétaire par donnée (achats, juridique, DSI, risques) et un contrôle avant chaque remise.
Signal d'alerteUn export de l'outil contrats envoyé tel quel. Un fichier Excel tenu par une seule personne sans règle de mise à jour.
Question 2 · confirmé
L'application utilisée par vos clients est indisponible pendant trois heures à cause d'une panne chez l'hébergeur. Comment classez-vous l'incident, et quelles notifications envoyez-vous ?
Une bonne réponseIl applique les critères du RTS 2024/1772 : nombre de clients touchés, durée et indisponibilité, étendue géographique, perte de données, criticité des services, impact économique et réputation. Si l'incident est majeur, la notification initiale part dans les 4 heures après la classification et au plus tard 24 heures après que l'entité en a eu connaissance, le rapport intermédiaire dans les 72 heures après la notification initiale et le rapport final au plus tard un mois après le dernier rapport intermédiaire, avec les modèles de l'ITS 2025/302. Il informe aussi les clients si leurs intérêts financiers sont touchés.
Signal d'alerte« L'hébergeur est responsable, ce n'est pas notre incident. » Ou les délais de NIS2 appliqués à une entité soumise à DORA.
Question 3 · senior
Un éditeur SaaS qui porte une fonction importante accepte les clauses de l'article 30, sauf l'accès et l'audit sur site, qu'il veut remplacer par son rapport SOC 2. Que faites-vous ?
Une bonne réponseIl rappelle que l'article 30 demande, pour une fonction critique ou importante, des droits d'accès, d'inspection et d'audit sans restriction pour l'entité ou un tiers qu'elle désigne, et la coopération du prestataire aux inspections de l'autorité. Le règlement permet de convenir de niveaux d'assurance alternatifs quand les droits d'autres clients sont touchés : il peut accepter le rapport SOC 2 comme élément, après avoir vérifié son périmètre, sa période et les exceptions relevées, à condition que le droit d'audit reste écrit au contrat. Si l'éditeur refuse toujours, il documente le risque, le fait arbitrer par la direction et prépare une alternative.
Signal d'alerteAccepter le rapport SOC 2 à la place du droit d'audit sans le lire, ou signer en notant le point « en cours ».
Question 4 · confirmé
Qui doit tenir le cadre de gestion du risque TIC, et qui le contrôle ?
Une bonne réponseL'organe de direction définit, approuve et supervise le cadre et en porte la responsabilité finale (article 5). L'exploitation des systèmes et la mise en œuvre des mesures relèvent de la première ligne (DSI, métiers). Une fonction de contrôle du risque TIC, suffisamment indépendante, tient le cadre et surveille le risque en deuxième ligne. L'audit interne l'audite régulièrement en troisième ligne. Le cadre est documenté et revu au moins une fois par an, et après un incident majeur ou une demande du superviseur.
Signal d'alerte« C'est le RSSI qui fait tout. » Ou une fonction de contrôle rattachée à la DSI qu'elle contrôle.
Question 5 · senior
L'autorité vous informe que l'entité doit réaliser un TLPT. Comment préparez-vous l'exercice ?
Une bonne réponseIl définit le périmètre sur les fonctions critiques ou importantes et les systèmes de production qui les portent, prestataires TIC compris. Il constitue une équipe de contrôle restreinte qui garde le secret, choisit des testeurs qui remplissent les exigences de l'article 27, et suit la méthode du RTS 2025/1190 alignée sur TIBER-EU : renseignement sur la menace, test par une red team, puis clôture avec un exercice conjoint avec les défenseurs et un plan de remédiation. Il prévoit la gestion des risques du test et l'attestation finale de l'autorité.
Signal d'alerteUn test d'intrusion classique sur un environnement de recette. Ou prévenir le SOC à l'avance.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Consultant DORA : réponses aux questions fréquentes
DORA concerne-t-il seulement les grandes entités financières ?
Non. Le règlement couvre une vingtaine de catégories d'entités financières, des établissements de crédit aux intermédiaires d'assurance en passant par les prestataires de crypto-actifs, avec des exclusions et un principe de proportionnalité. Les petites entités peuvent appliquer un cadre simplifié. Les prestataires TIC sont touchés indirectement par les contrats, et directement s'ils sont désignés critiques. Le consultant DORA doit adapter le dispositif à la taille et au profil de risque de l'entité.
DORA ou NIS2 : quel texte s'applique à une entité financière ?
Pour la gestion du risque TIC, les incidents et les tests, DORA s'applique en priorité aux entités financières qu'il couvre : NIS2 le reconnaît comme texte spécifique. Une entité financière ne suit donc pas deux régimes de notification pour le même incident sur ces points. Un candidat doit savoir l'expliquer et préciser que d'autres obligations restent, comme la notification à la CNIL en cas de violation de données personnelles.
Faut-il un juriste ou un expert sécurité pour une mission DORA ?
Cela dépend du chantier. La renégociation des contrats et le registre demandent une lecture juridique et une rigueur sur les données. Le cadre de gestion du risque TIC et le TLPT demandent une culture technique de la sécurité. Les annonces cherchent souvent un profil risques et conformité qui comprend la technique. Tout dépend de la priorité de la mission, et la personne doit savoir parler aussi aux autres équipes.
Quel cas pratique pour un consultant DORA à la place d'un test technique ?
Un scénario d'incident sur un service client, avec les chiffres utiles (clients touchés, durée, données), et vingt minutes pour le classer et dérouler les notifications. Ou un extrait de contrat de prestataire à comparer à l'article 30. Ces exercices montrent vite si la personne connaît les textes d'application et si elle sait décider sous contrainte de temps, ce qu'une question de cours ne permet pas de voir.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.