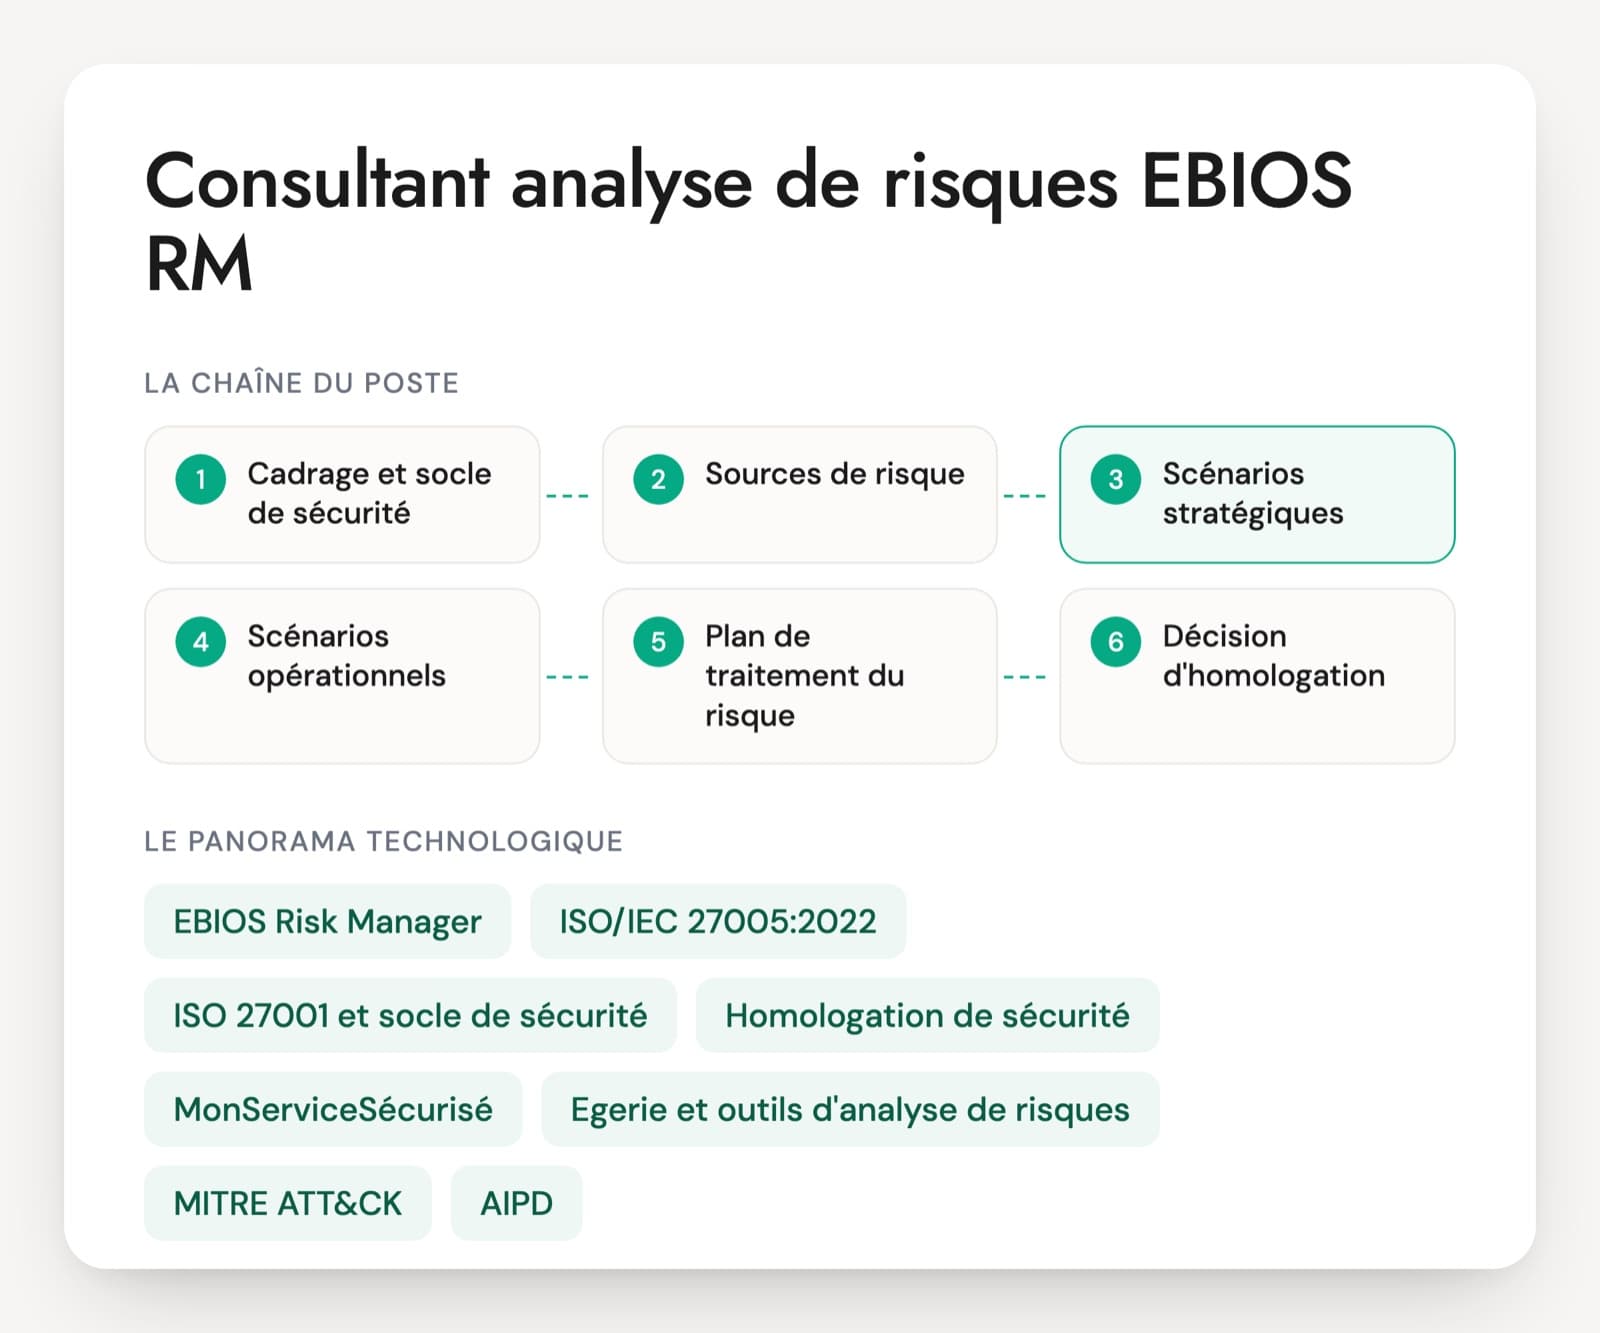
EBIOS Risk Manager est la méthode d'analyse de risques publiée par l'ANSSI, mise à jour en version 1.5 en 2024 et alignée sur l'ISO 27005:2022. Le consultant cadre le périmètre, anime cinq ateliers avec les métiers, l'architecture et la sécurité, puis livre une cartographie des risques et un plan de traitement. Les questions d'entretien d'un consultant EBIOS RM portent donc sur la méthode et sur sa façon d'obtenir des informations justes de personnes qui ont peu de temps à lui donner.
Le livrable alimente souvent un dossier d'homologation, pour un système de l'État, une collectivité, un opérateur soumis à la LPM ou un projet sensible. Le guide de l'ANSSI et de la DINUM sur l'homologation, refondu en avril 2025 et aujourd'hui en version 2.2, rappelle que la décision revient à une autorité d'homologation et qu'elle vaut en général trois ans au plus. Un consultant qui confond l'analyse et la décision d'accepter le risque se repère en une question.
Un CV qui aligne des dizaines d'analyses en quelques mois doit alerter. Une étude sérieuse passe par plusieurs ateliers et des allers-retours. Il présente un scénario opérationnel qu'il a écrit, la façon dont il a coté sa vraisemblance et la mesure qui en est sortie. Le PDF reprend l'entretien en 30 questions avec un cas de 20 minutes.
Méthode, normes et outils d'un consultant EBIOS RM
EBIOS Risk Manager (guide ANSSI v1.5)
La méthode française d'analyse de risques cyber, publiée par l'ANSSI avec le Club EBIOS. La version 1.5 de 2024 l'aligne sur l'ISO 27005:2022. Elle se déroule en cinq ateliers, du cadrage au traitement du risque, et des fiches méthodes détaillent chaque étape. Le candidat doit citer la version qu'il applique.
ISO/IEC 27005:2022
La norme internationale de gestion des risques de sécurité de l'information, qui décrit le processus sans imposer de méthode. EBIOS RM en est une mise en œuvre possible. Un consultant qui travaille pour un SMSI ISO 27001 doit savoir relier les deux.
ISO 27001 et socle de sécurité
L'ISO 27001:2022 et son annexe A, le guide d'hygiène de l'ANSSI ou la PSSI interne servent de socle dans l'atelier 1. On y note les écarts, qui deviennent des mesures. Le socle traite les risques courants, les ateliers suivants s'occupent des attaques ciblées.
Homologation de sécurité
La décision formelle par laquelle une autorité accepte les risques résiduels d'un système avant sa mise en service. Elle est exigée notamment par le RGS pour les téléservices de l'administration et par la LPM pour les systèmes d'information d'importance vitale. Le guide ANSSI et DINUM, refondu en avril 2025 et mis à jour en version 2.2 en mars 2026, décrit la démarche.
MonServiceSécurisé
Le service en ligne gratuit de l'ANSSI destiné aux administrations et collectivités. Il aide à sécuriser un service numérique et à préparer son homologation, avec un plan d'action et des documents générés. Un consultant du secteur public l'a souvent croisé pour des services peu sensibles.
Egerie et outils d'analyse de risques
Egerie est l'outil le plus cité dans les offres EBIOS RM en France. Il structure les ateliers, garde la cohérence entre scénarios et mesures, produit les matrices. L'ANSSI attribue un label EBIOS RM aux logiciels et aux formations qui respectent son cahier des charges : le candidat doit dire lequel il a utilisé.
MITRE ATT&CK
La base publique des techniques d'attaque observées. Dans l'atelier 4, elle sert à nommer les actions élémentaires d'un scénario opérationnel et à parler le même langage que le SOC ou les auditeurs. Le consultant s'en sert pour décrire un mode opératoire, sans aller jusqu'à la procédure d'attaque.
AIPD (RGPD, article 35)
L'analyse d'impact relative à la protection des données, pilotée par le DPO, porte sur les risques pour les personnes concernées. Elle partage des éléments avec une analyse EBIOS RM mais ne se confond pas avec elle. Un bon consultant sait réutiliser le travail commun sans mélanger les deux.
Le consultant EBIOS RM intervient chez un RSSI, dans une direction de projet ou pour le compte d'un cabinet de conseil. Les missions courantes : l'analyse de risques d'un système avant son homologation, celle d'un nouveau projet, la mise à jour d'une étude ancienne, ou une série d'analyses sur un portefeuille d'applications. Selon le niveau, il anime seul les ateliers ou travaille sous un manager qui porte la relation avec le décideur. Les offres associent souvent EBIOS RM à Egerie, à l'ISO 27005 et aux dossiers d'homologation LPM. Une formation labellisée atteste qu'il connaît la méthode. La pratique se vérifie sur des scénarios qu'il a écrits et sur sa manière de défendre une cotation.
Les savoir-faire attendus d'un consultant analyse de risques
- Cadrage et valeurs métier
- Sources de risque et menace
- Écosystème et scénarios stratégiques
- Scénarios opérationnels et cotation
- Traitement du risque et homologation
- Animation d'ateliers et livrables
Questions d'entretien EBIOS RM, de l'atelier 1 au plan de traitement
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Le métier vous donne comme périmètre une liste de quarante applications. Comment en tirez-vous les valeurs métier et les biens supports de l'atelier 1 ?
Une bonne réponseIl remonte de la liste vers ce que fait l'organisation : les missions, les processus et les informations qui comptent, regroupés en une dizaine de valeurs métier au plus. Les applications deviennent des biens supports, avec les serveurs, les personnes, les locaux et les prestataires qui portent ces valeurs. Il formule ensuite les événements redoutés sur les valeurs métier et les cote en gravité sur l'impact pour l'organisation (missions, finances, juridique, image), puis il dresse le socle de sécurité : référentiels applicables et écarts connus.
Signal d'alerteRecopier les quarante applications comme valeurs métier, ou coter la gravité d'après la criticité technique d'un serveur sans parler de l'impact sur l'activité.
Question 2 · junior à confirmé
Pendant l'atelier 2, un participant propose « les hackers » comme source de risque. Que faites-vous de cette proposition ?
Une bonne réponseIl la fait préciser : qui, avec quelle motivation, quelles ressources et quel objectif visé. « Les hackers » se découpe en couples source de risque et objectif visé, par exemple un groupe cybercriminel qui veut une rançon, un service étatique qui cherche des informations, un salarié mécontent qui veut nuire. Chaque couple est évalué sur sa pertinence (motivation, ressources, activité constatée dans le secteur de menace) et seuls quelques couples sont retenus pour la suite, avec la raison du choix écrite.
Signal d'alerteGarder « les hackers » tel quel, ou une liste de quinze sources de risque sans priorité qui rend les ateliers 3 et 4 impossibles à mener.
Question 3 · confirmé
Un infogérant administre vos serveurs avec des comptes à privilèges. Comment le traitez-vous dans l'atelier 3 ?
Une bonne réponseC'est une partie prenante de l'écosystème, à évaluer sur la dépendance, la pénétration (ses accès au SI), sa maturité cyber et la confiance qu'on lui accorde. Le niveau de menace qui en sort le place sur la cartographie de menace numérique, probablement dans la zone des parties prenantes critiques. Il construit un scénario stratégique où la source de risque passe par l'infogérant pour atteindre une valeur métier, puis propose des mesures sur l'écosystème : clauses de sécurité, audit, bastion d'administration, authentification forte, revue des comptes.
Signal d'alerte« Le prestataire est hors périmètre » ou « il a signé un contrat, c'est son problème ». Une réponse qui ne relie jamais l'infogérant à un chemin d'attaque.
Question 4 · senior
Comment cotez-vous la vraisemblance d'un scénario opérationnel, et que répondez-vous à un architecte qui conteste la cote ?
Une bonne réponseIl découpe le scénario en actions élémentaires, rangées selon une séquence d'attaque type (le guide cite la cyber kill chain), et cote la vraisemblance de chacune avant d'en déduire la vraisemblance globale sur l'échelle retenue en atelier 1. Il sait que la cotation directe du scénario entier, la méthode expresse, va plus vite mais perd en précision. Il appuie chaque cote sur des faits : exposition sur internet, vulnérabilités connues, mesures déjà en place, techniques décrites dans MITRE ATT&CK. Face à l'architecte, il demande la mesure qui bloque l'action, vérifie qu'elle existe vraiment et corrige la cote si c'est le cas, en traçant l'hypothèse.
Signal d'alerteUne vraisemblance donnée au jugé sans détail des actions, ou une cote baissée parce que l'architecte insiste, sans preuve de la mesure.
Question 5 · senior
L'analyse fait ressortir deux risques élevés que le budget ne couvre pas cette année. Comment présentez-vous la situation à l'autorité d'homologation ?
Une bonne réponseIl présente pour chaque risque les options de traitement (réduire, transférer, éviter, accepter), le coût et le délai des mesures, et le risque résiduel s'il n'y a rien de fait. Le plan de traitement du risque (l'ancien PACS, renommé dans la version 1.5) date et chiffre les mesures et désigne un responsable pour chacune. Il rappelle que la décision appartient à l'autorité d'homologation : elle peut accepter le risque, homologuer avec des conditions ou sur une durée plus courte, ou refuser. Le consultant éclaire la décision, il ne la prend pas.
Signal d'alerteBaisser la gravité ou la vraisemblance pour que les risques passent en vert, ou présenter un dossier sans risque résiduel écrit.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Consultant EBIOS RM : questions courantes
Une formation labellisée EBIOS RM est-elle indispensable ?
L'ANSSI publie un cahier des charges pour les formations à la méthode et attribue un label à celles qui le respectent. Une formation labellisée montre que le candidat a appris la méthode dans sa version officielle. Elle ne prouve pas qu'il sait animer des ateliers avec des métiers peu disponibles ni défendre une cotation. Pour un profil confirmé, l'expérience d'études menées jusqu'à la décision compte davantage que l'attestation.
Quelle différence entre EBIOS RM et ISO 27005 ?
L'ISO 27005 décrit le processus de gestion des risques de sécurité de l'information sans imposer de méthode. EBIOS RM est une méthode complète, avec ses ateliers, ses échelles et ses livrables, et la version 1.5 se déclare conforme à l'ISO 27005:2022. Un consultant peut donc mener une analyse EBIOS RM pour alimenter un SMSI ISO 27001. Il doit savoir relier les résultats à la déclaration d'applicabilité.
Quel test technique pour un consultant EBIOS RM ?
Une mise en situation plutôt qu'un questionnaire sur la méthode. À partir d'un petit périmètre décrit en une page, avec un prestataire et une donnée sensible, le candidat donne deux valeurs métier, un couple source de risque et objectif visé, un scénario stratégique et une mesure. Vingt minutes suffisent pour voir s'il pense en impact métier, s'il intègre l'écosystème et s'il cote avec des arguments.
Un consultant EBIOS RM peut-il porter seul une homologation ?
Il prépare le dossier : analyse de risques, plan d'action, risques résiduels, suites des audits. La décision appartient à l'autorité d'homologation, souvent assistée d'une commission où siègent le métier, la DSI et la sécurité. Un consultant senior sait organiser cette commission et rédiger la décision à signer. S'il se présente comme celui qui homologue, la question mérite d'être reprise en entretien.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.