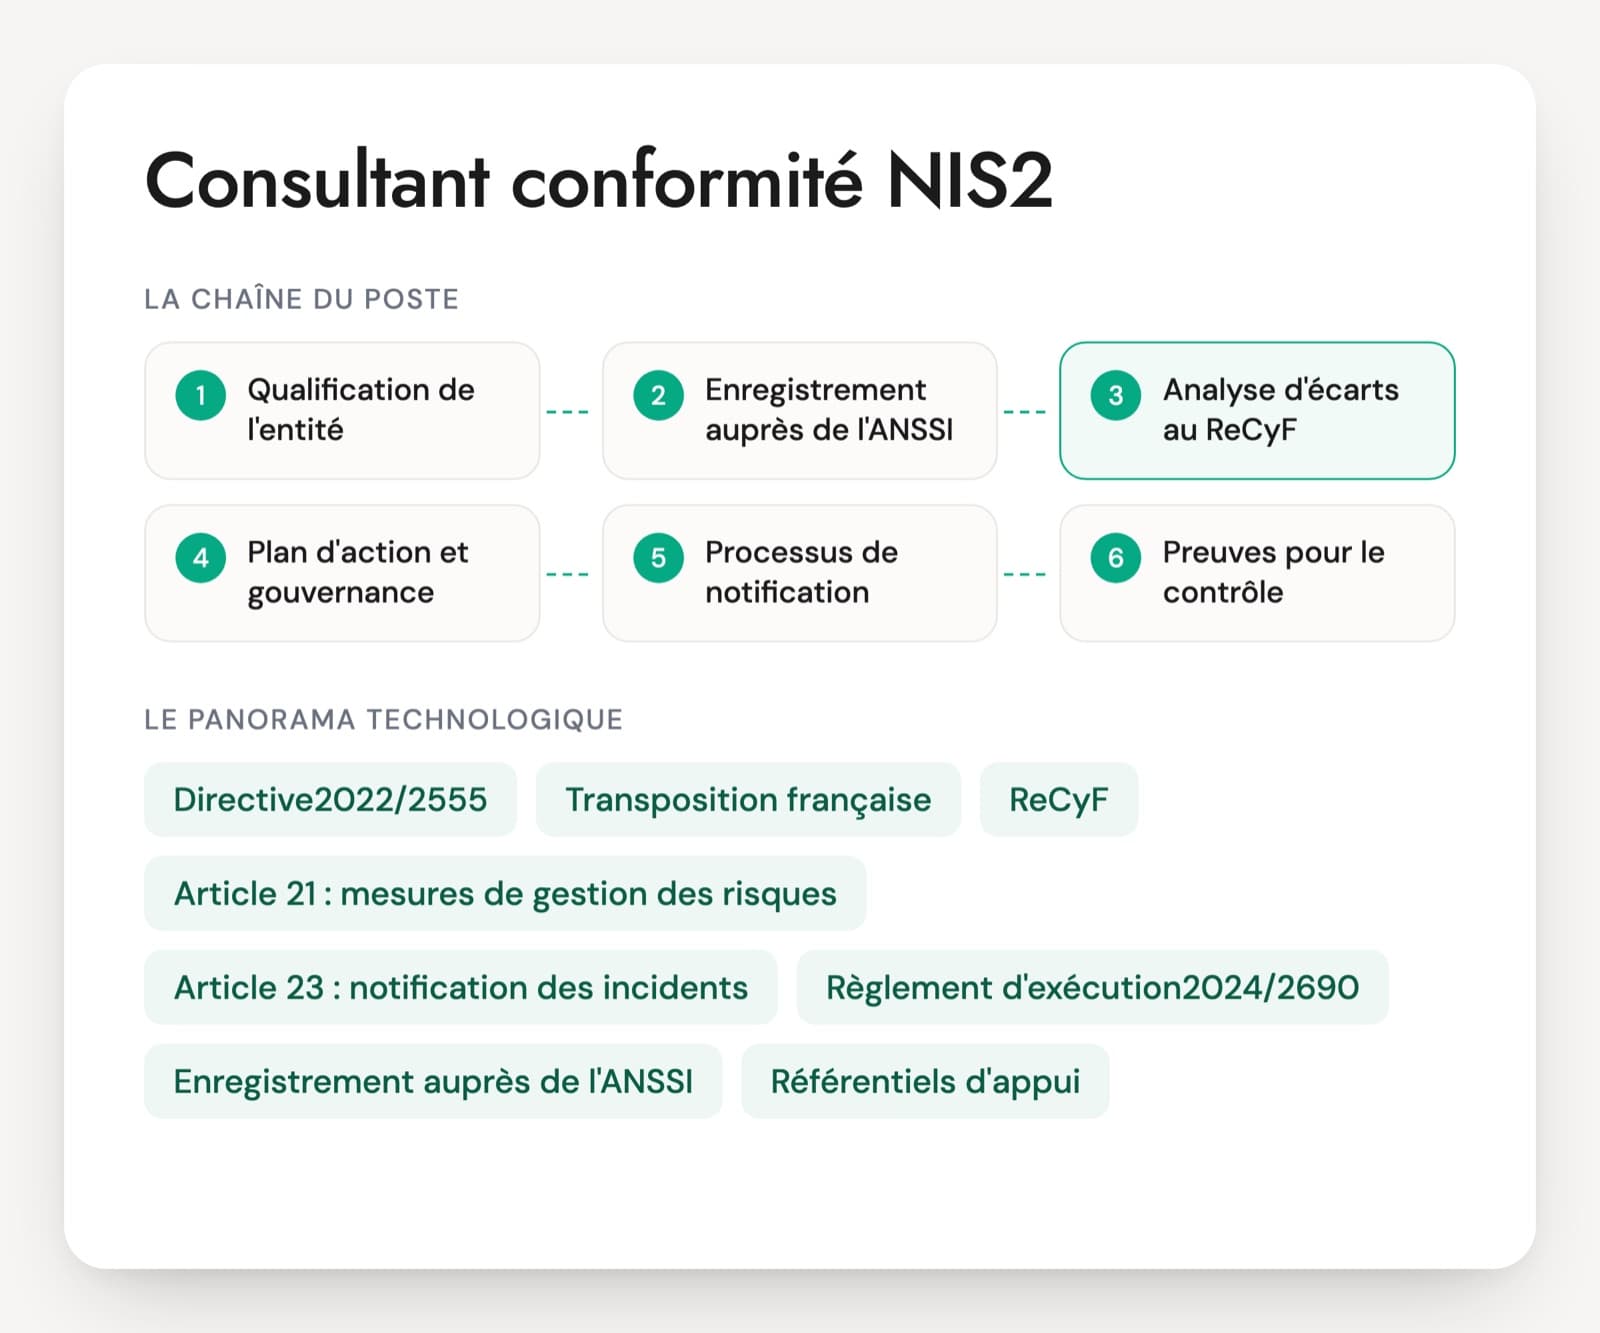
La directive NIS2 élargit beaucoup le nombre d'organisations soumises à des obligations de cybersécurité : l'ANSSI parle de plusieurs milliers d'entités dans dix-huit secteurs, dont beaucoup d'entreprises moyennes qui n'avaient jamais eu affaire à un régulateur. Le consultant qualifie l'entité, l'aide à s'enregistrer, compare l'existant aux mesures attendues et prépare la gouvernance et la notification d'incidents. L'entretien d'un consultant NIS2 cherche à voir s'il fait ce travail à partir des textes, sans promettre des dates que la loi française n'a pas encore fixées.
Le sujet attire des profils très différents. Un consultant venu de l'ISO 27001 connaît la gestion des risques mais lit parfois NIS2 comme une certification supplémentaire. Un juriste connaît le texte mais ne sait pas ce qu'une mesure d'administration sécurisée demande aux équipes. Le candidat explique comment une exigence se traduit en preuve.
La mise à jour compte aussi. Le référentiel de l'ANSSI a changé plusieurs fois depuis 2024 et un candidat doit savoir où en est la transposition le jour de l'entretien. Le PDF joint contient 30 questions sur six axes, un cas de 20 minutes et une grille de 1 à 4.
Textes et référentiels qu'un consultant NIS2 manipule
Directive (UE) 2022/2555 (NIS2)
Le texte européen, applicable depuis le 18 octobre 2024 au niveau de l'Union. Il distingue les entités essentielles et importantes, impose des mesures de gestion des risques (article 21), une responsabilité des organes de direction (article 20) et une notification des incidents importants (article 23). Un bon candidat cite les articles et les annexes I et II, qui listent les secteurs.
Transposition française
Le projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité porte la transposition. Au 7 novembre 2026, il n'est pas voté à l'Assemblée nationale, et les décrets et arrêtés suivront. Le projet désigne l'ANSSI comme autorité de contrôle. Un candidat qui annonce des délais de mise en conformité « fixés par la loi » doit dire d'où il les tient.
ReCyF (Référentiel Cyber France)
Le référentiel publié par l'ANSSI comme base de la future réglementation, en version de travail 2.5 datée de mars 2026 et susceptible d'ajustements. Il compte 20 objectifs de sécurité, du recensement des systèmes d'information à la supervision, avec des mesures marquées EI ou EE selon le statut de l'entité. C'est la grille d'analyse d'écarts la plus utile aujourd'hui en France.
Article 21 : mesures de gestion des risques
Une liste de dix domaines minimum : analyse de risques et politique de sécurité, gestion des incidents, continuité et gestion de crise, chaîne d'approvisionnement, sécurité des développements et gestion des vulnérabilités, évaluation de l'efficacité, cyberhygiène et formation, cryptographie, sécurité RH et contrôle d'accès, authentification multifacteur. Les mesures doivent être proportionnées au risque et à la taille.
Article 23 : notification des incidents
Pour un incident important, la directive prévoit une alerte précoce sous 24 heures après sa prise de connaissance, une notification sous 72 heures, puis un rapport final dans le mois. L'incident est important s'il cause ou peut causer une perturbation grave du service, des pertes financières ou des dommages importants à des tiers. Le processus se prépare avant l'incident, avec une astreinte qui sait qualifier.
Règlement d'exécution (UE) 2024/2690
Il précise les exigences techniques et les seuils d'incident important pour certaines entités du numérique : fournisseurs DNS, de cloud, de centres de données, services gérés et services de sécurité gérés, places de marché, moteurs de recherche, réseaux sociaux. Si l'organisation est un infogérant, ce texte s'applique directement et le candidat doit le connaître.
Enregistrement auprès de l'ANSSI
Les entités qui se considèrent concernées doivent se faire connaître de l'ANSSI. Un service de préenregistrement est ouvert sur le portail MesServices de l'agence. Le consultant aide à remplir le dossier : secteur, type d'entité, taille, établissements dans l'Union.
Référentiels d'appui
ISO 27001 pour structurer la gouvernance et les preuves, EBIOS Risk Manager pour l'analyse de risques, le guide d'hygiène informatique de l'ANSSI pour les mesures de base. Aucun ne vaut conformité NIS2 à lui seul. Le candidat doit savoir faire la correspondance et dire ce qui manque.
Les missions NIS2 se ressemblent au départ et divergent vite. Pour une entreprise moyenne qui découvre la réglementation, le consultant fait tout : qualification, enregistrement, analyse d'écarts, plan d'action, sensibilisation des dirigeants. Pour un groupe déjà certifié ISO 27001 ou déjà soumis à la réglementation des opérateurs d'importance vitale, il fait la correspondance entre l'existant et le ReCyF et cible les écarts. Les groupes présents dans plusieurs pays de l'Union posent une autre difficulté, car chaque État transpose à son rythme et avec son propre référentiel. Le poste demande de lire un texte juridique, de dialoguer avec un DSI et de présenter un plan à un comité de direction.
Six compétences attendues d'un consultant NIS2
- Champ d'application et qualification EE ou EI
- Mesures de l'article 21 et objectifs du ReCyF
- Gouvernance et responsabilité des dirigeants
- Incidents importants et notification
- Sécurité de la chaîne d'approvisionnement
- Analyse d'écarts et plan de mise en conformité
Qualification, mesures, incidents, cinq questions d'entretien NIS2
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Un fabricant de machines industrielles de 400 salariés vous demande s'il est concerné par NIS2. Comment répondez-vous, et à quel statut arrivez-vous ?
Une bonne réponseIl cherche l'activité réellement exercée dans les annexes de la directive : la fabrication de machines et équipements figure à l'annexe II, dans le secteur fabrication. Il vérifie la taille selon les seuils (au moins 50 salariés ou plus de 10 millions d'euros pour une entreprise moyenne, 250 salariés pour une grande). Une grande entreprise de l'annexe II reste une entité importante : le statut essentiel concerne les grandes entreprises des secteurs de l'annexe I, plus quelques cas désignés. Il recommande le préenregistrement et garde la conclusion sous réserve du texte français.
Signal d'alerte« Plus de 250 salariés, donc entité essentielle. » Ou une réponse fondée sur le seul code NAF déclaré, sans regarder les activités exercées.
Question 2 · junior à confirmé
Le comité de direction vous demande ce que l'article 21 oblige concrètement à mettre en place. Que répondez-vous ?
Une bonne réponseUne approche « tous risques » avec des mesures techniques, opérationnelles et organisationnelles proportionnées à l'exposition, à la taille, à la probabilité et à la gravité des incidents. Il cite les dix domaines minimum : analyse de risques et politique de sécurité, incidents, continuité et crise, chaîne d'approvisionnement, sécurité des développements et vulnérabilités, évaluation de l'efficacité, cyberhygiène et formation, cryptographie, sécurité RH et accès, authentification multifacteur et communications sécurisées. Il ajoute qu'en France le détail viendra du ReCyF, avec des mesures différentes pour EE et EI.
Signal d'alerte« Il faut être certifié ISO 27001. » Ou une liste d'outils à acheter sans lien avec les domaines de l'article.
Question 3 · confirmé
Le directeur général considère que la cybersécurité relève du DSI. Qu'est-ce que NIS2 change pour lui, et que lui proposez-vous ?
Une bonne réponseL'article 20 demande aux organes de direction d'approuver les mesures de gestion des risques, d'en superviser la mise en œuvre, et prévoit qu'ils peuvent être tenus responsables des manquements. Ils doivent suivre une formation. Le ReCyF dit la même chose : le dirigeant exécutif est responsable de la sécurité numérique et approuve la PSSI. Il propose une formation des dirigeants, un point sécurité régulier en comité de direction, la validation formelle des décisions de risque et un interlocuteur désigné pour l'ANSSI.
Signal d'alerteTout déléguer au RSSI. Ou faire peur avec des sanctions pénales personnelles que le texte ne prévoit pas.
Question 4 · confirmé
Un samedi à 6 h, un rançongiciel arrête la production. Quelles notifications le processus doit-il prévoir, dans quels délais, et qui décide de les envoyer ?
Une bonne réponseD'abord qualifier l'incident : perturbation grave du service ou pertes financières, impact sur des tiers. Si l'incident est important, la directive prévoit une alerte précoce sous 24 heures après la prise de connaissance (en précisant si un acte malveillant est suspecté), une notification sous 72 heures avec une première évaluation, puis un rapport final dans le mois. Il cite les autres obligations : CNIL sous 72 heures si des données personnelles sont touchées, plainte pour l'assurance, information des destinataires du service si nécessaire. La décision est déléguée à l'avance à une personne d'astreinte.
Signal d'alerteAttendre la fin de l'investigation pour notifier. Ou ne penser qu'à la CNIL.
Question 5 · confirmé à senior
Votre client, entité importante, dépend d'un infogérant et de trois éditeurs SaaS. Comment traitez-vous la sécurité de sa chaîne d'approvisionnement ?
Une bonne réponseUn inventaire des fournisseurs classés selon la criticité des services et des données (objectif de maîtrise de l'écosystème dans le ReCyF). Pour chacun, l'évaluation que demande l'article 21 : vulnérabilités propres au fournisseur, qualité des produits, pratiques de cybersécurité, développement sécurisé. Des clauses de contrat : notification des incidents au client, droit d'audit, sous-traitance, réversibilité. Il signale que l'infogérant est peut-être lui-même soumis à NIS2 comme fournisseur de services gérés.
Signal d'alerteLe même questionnaire pour tous, envoyé une fois puis oublié. Ou l'idée que la responsabilité passe au fournisseur par le contrat.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Questions fréquentes sur le profil NIS2
NIS2 s'applique-t-elle déjà en France ?
La directive est applicable depuis le 18 octobre 2024 au niveau européen, mais ses obligations passent par une loi nationale. En France, le projet de loi de transposition n'est pas voté à l'Assemblée nationale au 7 novembre 2026. L'ANSSI a publié une version de travail de son référentiel, le ReCyF, et ouvert un préenregistrement. Un consultant NIS2 sérieux conseille de se préparer dès maintenant, sans annoncer des dates de mise en conformité que la loi n'a pas encore fixées.
Faut-il être certifié ISO 27001 pour être conforme à NIS2 ?
Non. NIS2 n'exige aucune certification. Un SMSI ISO 27001 couvre une grande partie de la gouvernance et de la gestion des risques, mais il ne traite pas tout : notification des incidents à l'ANSSI dans les délais, responsabilité et formation des dirigeants, mesures précises du ReCyF. Le candidat doit savoir faire cette correspondance et citer les écarts qu'il trouve en général chez une organisation déjà certifiée.
Quelle différence entre un consultant NIS2 et un consultant GRC ?
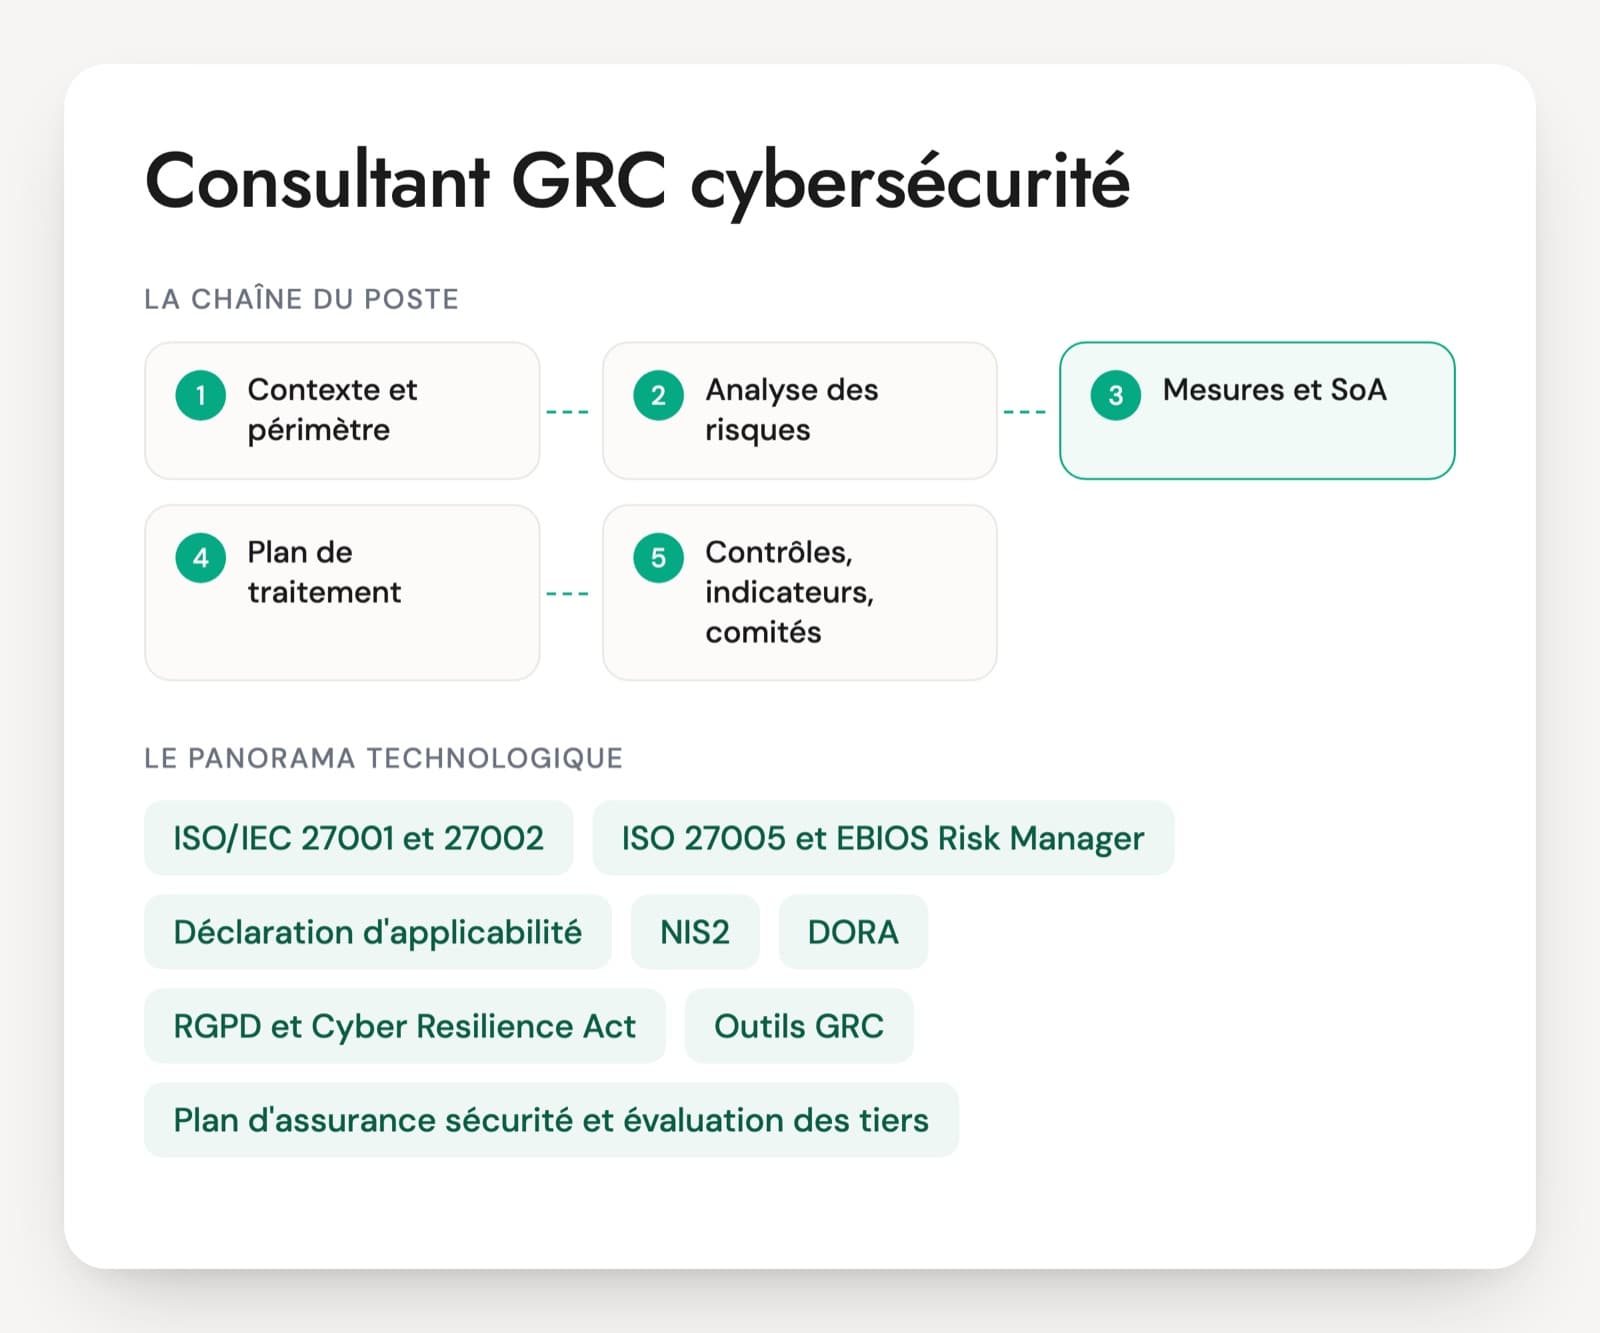
Le consultant GRC couvre la gouvernance, les risques et la conformité sur plusieurs référentiels, dont ISO 27001, RGPD ou PCI DSS. Le consultant NIS2 en est souvent issu, avec une spécialité : le champ d'application de la directive, le statut des entités, le ReCyF, la relation avec l'ANSSI et la notification d'incidents. Pour une mission d'analyse d'écarts courte, un bon consultant GRC peut suffire s'il connaît le texte. Pour un groupe multi-pays, il faut une expérience NIS2 réelle.
Comment évaluer un consultant NIS2 sans test technique ?
Le cas tient en une description d'entreprise de quelques lignes : le candidat donne la qualification, puis les cinq écarts qu'il traiterait en premier. Un scénario d'incident lui fait ensuite dérouler les notifications. En vingt minutes, on voit s'il raisonne à partir du texte et du ReCyF, s'il distingue ce qui est fixé de ce qui attend la loi française, et s'il traduit une exigence en action pour l'équipe informatique.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.