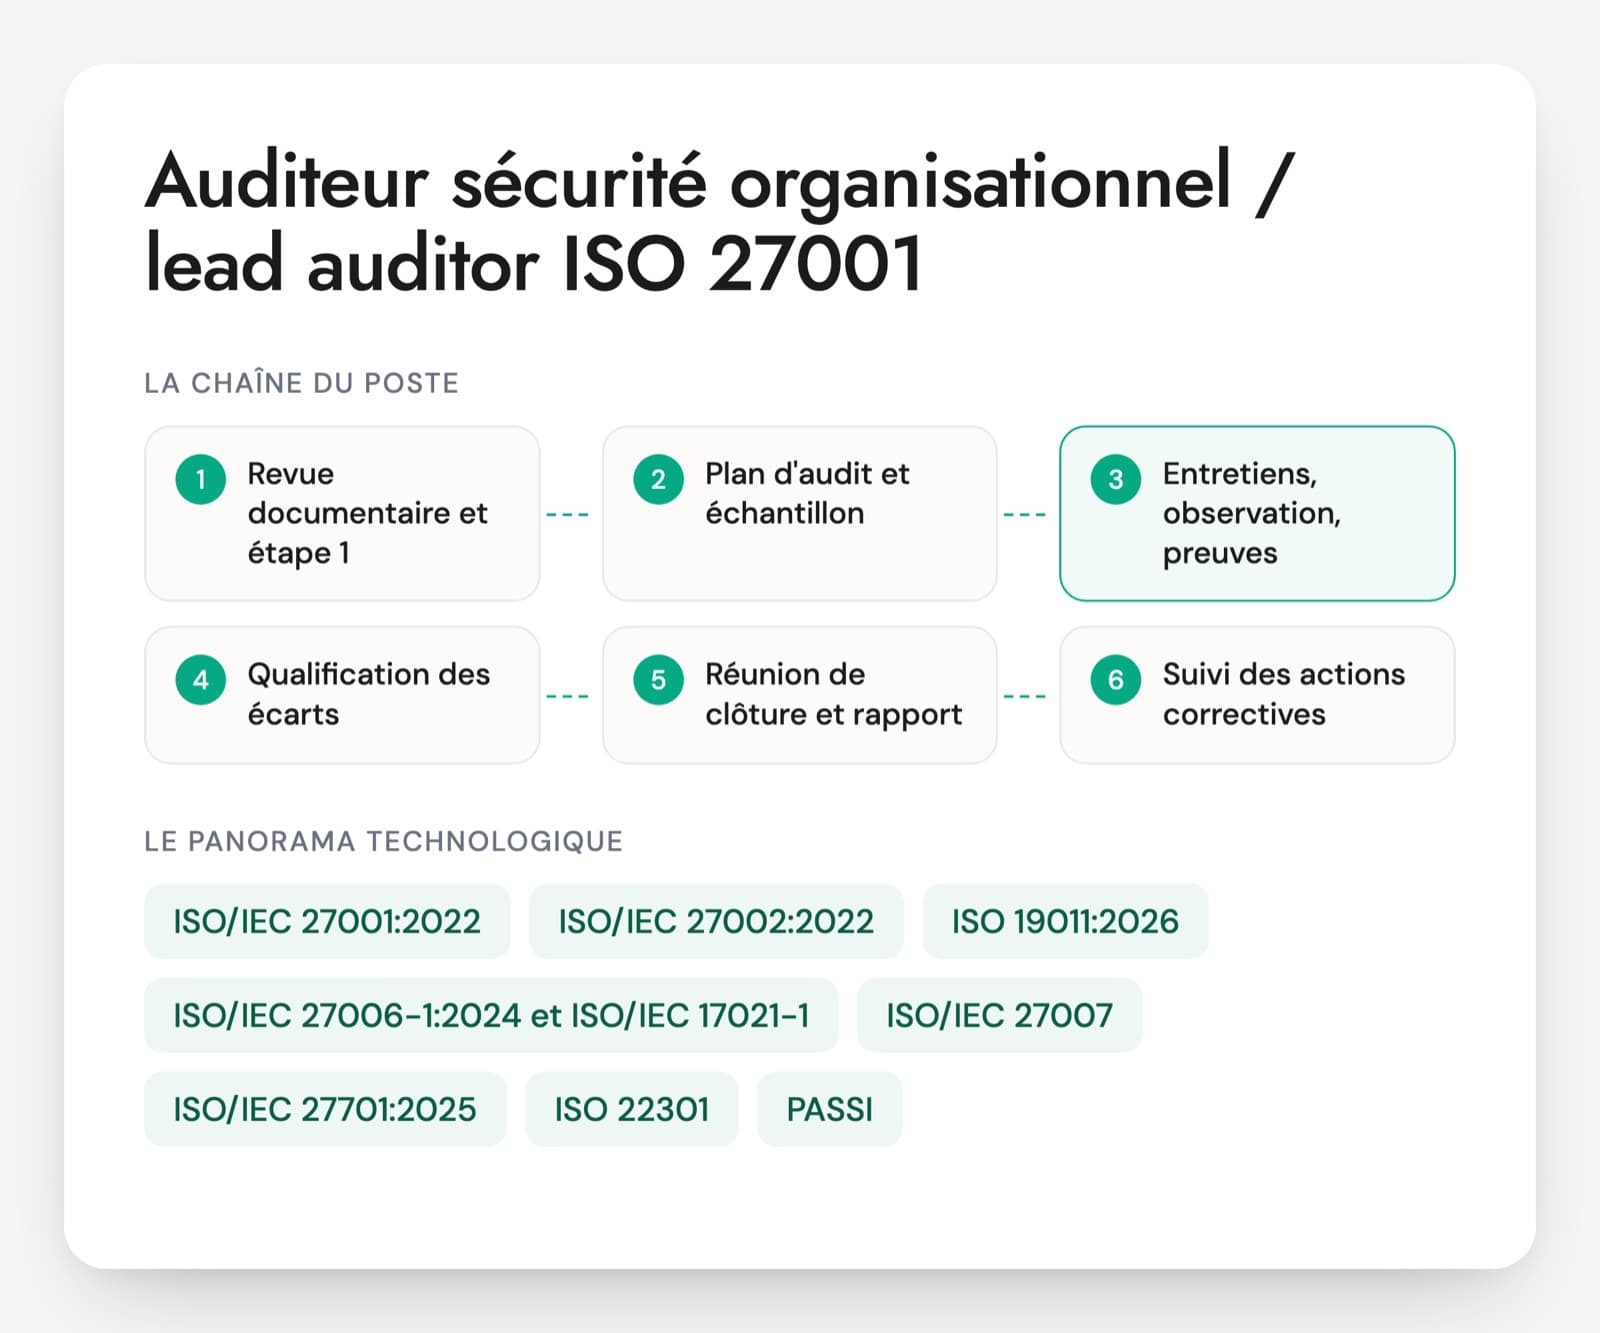
Les questions d'entretien d'auditeur ISO 27001 dépendent d'abord du type de poste. Chez un organisme certificateur, le lead auditor conduit des audits de certification, de surveillance et de renouvellement selon ISO/IEC 27006-1 et ISO/IEC 17021-1. Dans un cabinet ou chez un client final, l'auditeur mène des audits internes au titre de la clause 9.2, des audits de fournisseurs ou des audits organisationnels dans une prestation PASSI. Les règles d'impartialité et le poids du rapport ne sont pas les mêmes.
Le titre de Lead Auditor délivré par PECB, LSTI ou un autre organisme prouve que la personne a suivi la formation et réussi l'examen. Il ne dit pas si elle sait tirer un échantillon défendable, recouper un entretien avec un journal, ou classer un constat en non-conformité majeure plutôt qu'en observation. Ces gestes se vérifient sur des situations précises, avec des preuves à interpréter.
La manière de parler des audités compte aussi. Un bon auditeur décrit des faits, cite l'exigence et la preuve, et ne propose jamais de solution à la place de l'organisation auditée. Celui qui raconte ses audits comme des missions de conseil aura du mal à tenir une position devant une direction mécontente.
Les normes et référentiels d'un auditeur ISO 27001
ISO/IEC 27001:2022
La norme d'exigences du système de management de la sécurité de l'information (SMSI). Les clauses 4 à 10 sont auditées comme un système de management, l'annexe A liste 93 mesures réparties en quatre thèmes. La période de transition depuis la version 2013 s'est terminée le 31 octobre 2025, donc tout certificat en cours porte sur la version 2022.
ISO/IEC 27002:2022
Le guide de mise en œuvre des 93 mesures de l'annexe A. L'auditeur s'en sert pour comprendre l'intention d'une mesure, sans en faire une liste d'exigences. Un candidat qui reproche à l'audité de ne pas suivre 27002 mot pour mot confond guide et exigence.
ISO 19011:2026
Les lignes directrices pour l'audit des systèmes de management, publiées en quatrième édition en mai 2026. Elles couvrent le programme d'audit, la conduite de l'audit et la compétence des auditeurs. Cette édition donne plus de place à l'audit à distance ou hybride et aux preuves numériques. Reste à savoir si le candidat a suivi ce changement.
ISO/IEC 27006-1:2024 et ISO/IEC 17021-1
Les exigences qui s'appliquent aux organismes de certification de SMSI. ISO/IEC 17021-1 fixe le cycle de trois ans (audit initial en deux étapes, surveillances, renouvellement) et les règles d'impartialité. ISO/IEC 27006-1, publiée en mars 2024, ajoute ce qui est propre au SMSI, dont le calcul du temps d'audit.
ISO/IEC 27007
Le guide d'audit propre au SMSI, qui complète ISO 19011. Il aide à planifier un audit de SMSI et à évaluer les clauses de management. Un auditeur qui le cite sait faire la différence entre auditer un système de management et contrôler une liste de mesures techniques.
ISO/IEC 27701:2025
Le système de management de la protection de la vie privée. Depuis l'édition d'octobre 2025, la norme peut être certifiée seule, alors que l'édition 2019 venait en extension d'ISO 27001. Les audits combinés 27001 et 27701 sont fréquents, avec un lien direct vers le RGPD.
ISO 22301, HDS et SOC 2
Les référentiels voisins qu'un auditeur croise souvent. ISO 22301 porte sur la continuité d'activité. La certification HDS des hébergeurs de données de santé s'appuie sur ISO 27001 avec des exigences propres. SOC 2 est un rapport d'attestation américain établi par un cabinet d'expertise comptable, sans certificat. Le candidat ne doit pas les confondre.
PASSI, portée audit organisationnel
La qualification ANSSI des prestataires d'audit comprend une portée « audit organisationnel et physique ». Chez un prestataire qualifié, l'auditeur suit le référentiel PASSI et une convention d'audit signée. Le livrable porte sur des vulnérabilités et des recommandations, ce qui le distingue d'un audit de certification.
Le poste se présente sous trois formes. L'auditeur d'organisme certificateur accrédité (par le COFRAC en France) mène des audits de tierce partie et ne conseille jamais ses audités. L'auditeur interne, salarié ou consultant, tient le programme d'audit de la clause 9.2 et prépare l'organisation aux audits externes. L'auditeur organisationnel d'un prestataire PASSI évalue la sécurité d'une organisation avec des recommandations. Les trois partagent la méthode ISO 19011 : plan, échantillon, preuves, écarts, rapport. Sur un CV, comptent les audits menés en responsable d'équipe, les référentiels audités et les secteurs, et l'entretien porte sur des exemples d'écarts rédigés.
Les gestes d'audit attendus d'un lead auditor
- Lecture des exigences ISO 27001:2022
- Planification et échantillonnage
- Collecte et recoupement des preuves
- Qualification et rédaction des écarts
- Rapport, clôture et suivi
- Impartialité et conduite de l'audit
Cinq questions posées à un auditeur ISO 27001
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
La déclaration d'applicabilité exclut la mesure 5.23 sur les services cloud, alors que l'entreprise héberge sa messagerie et son CRM en SaaS. Que faites-vous ?
Une bonne réponseIl remonte à l'appréciation des risques et au traitement (clause 6.1.3) pour voir sur quoi repose l'exclusion, et demande la justification écrite. Si les services SaaS sont dans le périmètre et que rien ne justifie l'exclusion, il retient un écart sur la clause 6.1.3 d), avec la preuve : la déclaration d'applicabilité, la liste des contrats SaaS, l'entretien avec le responsable. Il précise la gravité selon l'impact sur la maîtrise des risques.
Signal d'alerte« L'exclusion est le choix de l'entreprise, je ne dis rien », ou à l'inverse un écart majeur posé sans avoir regardé l'appréciation des risques.
Question 2 · confirmé
Vous auditez le processus de départ des collaborateurs. 140 départs sur l'année. Comment tirez-vous votre échantillon, et combien en regardez-vous ?
Une bonne réponseIl part de la liste complète extraite du SIRH, pas d'une liste fournie à la main par l'audité. Il tire l'échantillon lui-même, de façon aléatoire ou raisonnée (départs à des postes à privilèges, prestataires, départs conflictuels), et en compare chaque cas avec les journaux de désactivation des comptes et la restitution du matériel. La taille dépend du risque et du temps d'audit. Il dit qu'un audit reste un sondage et l'écrit dans le rapport.
Signal d'alerteLaisser l'audité choisir « trois exemples représentatifs », ou annoncer un chiffre sans savoir le justifier.
Question 3 · junior à confirmé
Le RSSI vous assure que les revues d'accès sont faites tous les trimestres. Comment le vérifiez-vous ?
Une bonne réponseUne déclaration n'est pas une preuve. Il demande les comptes rendus des revues, l'horodatage, les décisions prises et la trace des comptes supprimés à la suite. Il recoupe avec un second interlocuteur, par exemple un manager qui a validé une revue, et avec l'outil (extraction IAM avant et après). Il note la source de chaque preuve dans ses notes d'audit.
Signal d'alerteNoter « conforme » sur la foi de l'entretien, ou se contenter d'une procédure écrite qui décrit la revue sans montrer qu'elle a eu lieu.
Question 4 · senior
Sur un audit de certification, aucun audit interne n'a été réalisé sur la période et la revue de direction n'a jamais eu lieu. Comment classez-vous ces constats ?
Une bonne réponseEn non-conformités majeures : l'absence totale d'une exigence de système (clauses 9.2 et 9.3) met en doute la capacité du SMSI à s'améliorer. Il rédige chaque écart avec l'exigence, le constat et la preuve, explique que la certification ne peut pas être recommandée avant correction vérifiée, et prévoit le moyen de vérifier (audit complémentaire ou preuves documentaires, selon les règles de l'organisme).
Signal d'alerteDeux mineures « pour ne pas bloquer le client », ou une recommandation de certification assortie d'une simple promesse de correction.
Question 5 · senior
Le directeur général vous fait savoir qu'il changera d'organisme certificateur si la non-conformité majeure figure dans le rapport. Que faites-vous ?
Une bonne réponseIl revient aux faits : l'exigence, la preuve, le constat. Il écoute les éléments nouveaux et accepte de revoir le classement seulement si une preuve change la situation, jamais à cause de la menace commerciale. Il informe son organisme de la pression subie, rappelle le droit de recours prévu par l'organisme et consigne le désaccord dans le rapport. La décision de certification appartient à l'organisme, après revue du dossier par une personne qui n'a pas audité.
Signal d'alerteRétrograder l'écart pour calmer la réunion, ou entrer dans un débat sur l'organisation idéale de l'entreprise.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Auditeur sécurité organisationnel : les questions fréquentes
Quelle certification attend-on d'un lead auditor ISO 27001 ?
Pour un poste en organisme certificateur, la qualification d'auditeur se fait en interne selon ISO/IEC 27006-1 et la compétence démontrée en audit accompagné, et un titre de Lead Auditor (PECB, LSTI, AFNOR, CQI IRCA) sert de point de départ. Pour un audit interne, le titre suffit souvent si l'expérience suit. Le nombre d'audits menés comme responsable d'équipe, leurs périmètres et un exemple d'écart rédigé en disent davantage.
Un auditeur ISO 27001 doit-il avoir un profil technique ?
Il doit comprendre ce qu'il audite. Sans savoir lire un export de comptes, une politique de sauvegarde ou une configuration de journalisation, il passe à côté des écarts sur les mesures technologiques de l'annexe A. Il n'a pas besoin du niveau d'un ingénieur sécurité. L'audit de configuration ou le test d'intrusion relèvent d'autres métiers, et l'auditeur organisationnel peut s'appuyer sur un expert technique dans l'équipe d'audit.
Un auditeur ISO 27001 passe-t-il un test technique ?
Un exercice sur dossier marche mieux qu'un questionnaire sur la norme. L'exercice fournit une déclaration d'applicabilité, un extrait de procédure et trois preuves, dont une incomplète. La personne a trente minutes pour rédiger deux constats et les classer. On voit si elle cite l'exigence, décrit la preuve et choisit un classement défendable. Cet exercice révèle aussi la qualité de rédaction, qui fait le rapport.
Quelle différence entre un auditeur interne et un auditeur d'organisme certificateur ?
L'auditeur interne travaille pour l'organisation, tient le programme d'audit de la clause 9.2 et peut formuler des pistes d'amélioration. L'auditeur d'organisme certificateur intervient en tierce partie, suit les règles d'ISO/IEC 17021-1 et 27006-1, ne conseille pas et ne décide pas seul de la certification. Les questions de méthode sont proches, celles sur l'impartialité et la décision diffèrent.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.