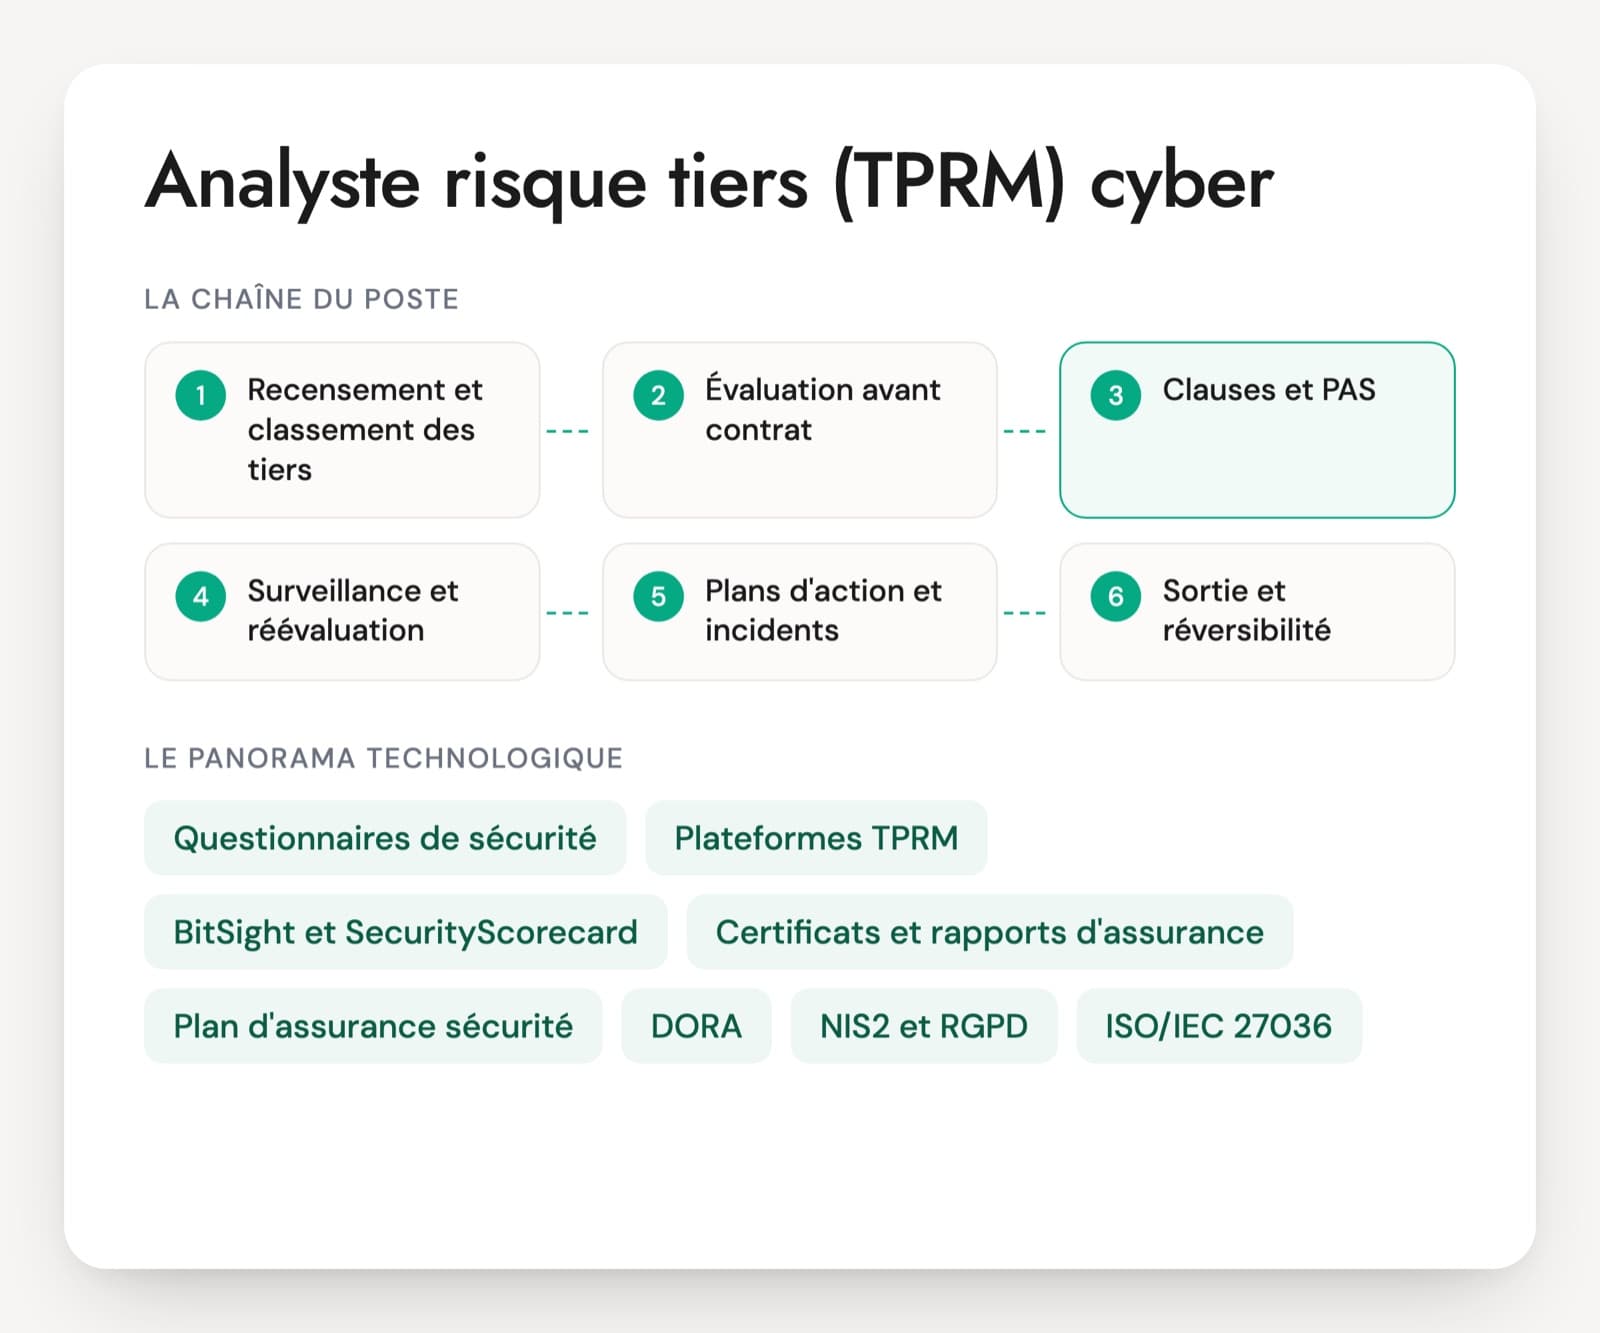
Les questions d'entretien d'analyste TPRM partent du volume. Un grand groupe compte des milliers de fournisseurs, dont une petite part a accès aux données ou aux systèmes. L'analyste trie, évalue les tiers critiques en profondeur, traite les autres par un questionnaire court, et suit des plans d'action qui s'étalent sur des mois. Le poste est souvent rattaché à la sécurité, à la conformité ou aux achats, parfois à la direction des risques.
Le piège tient aux réponses déclaratives. Un fournisseur coche « oui » à l'authentification forte, au chiffrement et aux tests d'intrusion annuels. Un analyste junior recopie ces réponses dans l'outil. Un analyste solide demande le rapport de test, regarde la date et le périmètre d'un certificat ISO 27001, et lit les exceptions d'un rapport SOC 2 Type II avant de conclure.
Les entités financières soumises à DORA ajoutent un registre d'informations, des clauses imposées et des stratégies de sortie pour les prestataires TIC. Le candidat doit connaître ces obligations sans réduire le métier à la tenue du registre.
Outils, référentiels et preuves d'un analyste TPRM
Questionnaires de sécurité (SIG, CAIQ, maison)
Le SIG de Shared Assessments et le CAIQ de la Cloud Security Alliance sont des questionnaires standard, souvent remplacés par un modèle maison plus court. L'analyste choisit la profondeur selon la criticité du tiers. Un bon profil sait réduire un questionnaire de 300 questions aux risques du service acheté.
Plateformes TPRM
Des outils comme OneTrust, ServiceNow VRM, Mitratech Prevalent ou les modules fournisseurs des suites GRC envoient les questionnaires, stockent les preuves et suivent les plans d'action. L'outil change d'une entreprise à l'autre. La rigueur de saisie et de relance reste la même.
BitSight et SecurityScorecard
Des plateformes de notation qui observent un fournisseur de l'extérieur : services exposés, certificats, correctifs visibles, fuites d'identifiants, réputation de l'adresse IP. Elles servent à surveiller en continu et à repérer une dégradation. La note ne voit pas l'intérieur du système d'information et peut se tromper d'actifs.
Certificats et rapports d'assurance
ISO 27001 avec sa déclaration d'applicabilité, SOC 2 Type II, ISAE 3402, qualification SecNumCloud de l'ANSSI, certification HDS. Chacun a un périmètre, une date et des limites. L'analyste lit le périmètre et les exceptions avant de s'en servir comme preuve.
Plan d'assurance sécurité (PAS)
L'annexe contractuelle qui décrit les mesures de sécurité que le prestataire s'engage à appliquer sur la prestation : organisation, accès, journalisation, gestion des incidents, sous-traitance, fin de contrat. L'analyste propose les exigences et vérifie ensuite qu'elles sont tenues.
DORA (articles 28 à 30)
Le règlement européen sur la résilience opérationnelle numérique, applicable depuis le 17 janvier 2025 aux entités financières. Il impose une politique sur les prestataires TIC, un registre d'informations sur tous les accords, une évaluation avant contrat, des clauses minimales et des stratégies de sortie pour les fonctions critiques ou importantes.
NIS2 et RGPD
La directive NIS2 inclut la sécurité de la chaîne d'approvisionnement dans les mesures de son article 21. Sa transposition française n'est pas votée au 7 novembre 2026. L'article 28 du RGPD encadre le recours aux sous-traitants de données personnelles, avec un contrat et des garanties suffisantes.
ISO/IEC 27036
La série de normes sur la sécurité des relations avec les fournisseurs, dont une partie consacrée aux services cloud. Elle donne une structure au cycle de vie : sélection, contrat, suivi, fin de relation. Peu de candidats la citent, mais ceux qui la connaissent ont souvent une vue complète du processus.
Le métier se pratique en équipe TPRM dans les grands groupes et les entités financières, ou en appui d'un RSSI dans les structures plus petites. Les cabinets proposent aussi des missions d'évaluation de fournisseurs en volume. Le poste s'ouvre à des juniors venus de l'audit, de la conformité ou de la sécurité, avec une montée rapide vers les tiers les plus critiques. Les qualités recherchées sont concrètes : savoir lire une preuve, relancer sans lâcher, refuser une réponse vague et écrire un avis clair pour les achats et le métier. Les certifications comme ISO 27001 Lead Implementer ou CTPRP (Shared Assessments) aident sur un CV, sans remplacer des exemples d'évaluations menées.
Les compétences d'un analyste risque tiers à contrôler
- Classement des tiers par criticité
- Lecture critique des questionnaires et des preuves
- Notation externe et surveillance continue
- Exigences contractuelles et PAS
- Obligations DORA, NIS2 et RGPD
- Suivi des plans d'action et des incidents
Cinq questions d'entretien pour un analyste TPRM
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Vous héritez de 2 000 fournisseurs sans classement. Lesquels évaluez-vous en premier, et sur quels critères ?
Une bonne réponseIl part des données disponibles (achats, contrats, comptes fournisseurs, flux réseau) et pose quelques critères de criticité : accès aux données sensibles ou personnelles, accès aux systèmes ou au réseau, rôle dans une activité critique, facilité de remplacement. Il obtient trois ou quatre niveaux, évalue en profondeur le haut de la liste, applique un questionnaire court au milieu et une simple vérification au reste. Il fait valider le classement par les métiers.
Signal d'alerteEnvoyer le même questionnaire complet aux 2 000, ou commencer par les fournisseurs qui répondent le plus vite.
Question 2 · junior à confirmé
Un fournisseur critique déclare des sauvegardes chiffrées conservées hors ligne et une revue trimestrielle des accès. Quelles preuves demandez-vous, et que pouvez-vous accepter à la place des documents internes ?
Une bonne réponsePour les sauvegardes, la politique de sauvegarde, une description de la copie hors ligne ou immuable et surtout la preuve du dernier test de restauration, avec sa date et son périmètre. Pour la revue des accès, le compte rendu de la dernière revue, les décisions prises et la trace des comptes retirés à la suite. Si le fournisseur refuse d'envoyer ses documents internes, il accepte une consultation en séance (partage d'écran, salle de lecture) ou un rapport SOC 2 Type II qui teste ces contrôles sur la période, à condition de lire les exceptions. Il note dans l'outil ce qu'il a vu, ce qu'il n'a pas pu voir et la conclusion qu'il en tire.
Signal d'alerteClôturer l'évaluation en « conforme » sur la foi des réponses, ou exiger l'export complet des comptes du fournisseur.
Question 3 · confirmé
Un fournisseur vous envoie son rapport SOC 2 Type II pour éviter le questionnaire. Que regardez-vous dans le rapport ?
Une bonne réponseLa période couverte et sa date de fin, le périmètre (quels services, quels centres de données), les critères retenus, l'opinion de l'auditeur, les exceptions relevées dans les tests et les réponses de la direction. Il lit aussi les contrôles attendus côté client (complementary user entity controls) et les sous-traitants exclus du périmètre. Il complète par des questions sur ce que le rapport ne couvre pas.
Signal d'alerteNe lire que la première page avec l'opinion favorable, ou confondre Type I et Type II.
Question 4 · confirmé
La note BitSight d'un hébergeur critique chute de 80 points en une semaine. Que faites-vous ?
Une bonne réponseIl regarde quels facteurs ont bougé (service exposé, certificat expiré, système compromis signalé, fuite d'identifiants) et vérifie que les actifs attribués au fournisseur sont bien les siens. Puis il contacte le fournisseur avec les éléments précis, demande une explication et un délai de correction, et informe le propriétaire métier si le risque touche le service rendu. Il trace l'échange et suit la correction.
Signal d'alerteRésilier ou alerter la direction sur la seule baisse de note, ou ignorer l'alerte parce que « ces notes sont imprécises ».
Question 5 · confirmé
Quelles exigences de sécurité mettez-vous dans le contrat d'un prestataire qui administrera vos serveurs à distance ?
Une bonne réponseUn PAS ou une annexe sécurité : comptes nominatifs, authentification forte, accès par un bastion de l'entreprise avec enregistrement des sessions, postes d'administration durcis, notification des incidents dans un délai fixé, encadrement de la sous-traitance, droit d'audit, revue des habilitations, restitution et suppression en fin de contrat. Il relie chaque exigence au risque et vérifie qu'elle est mesurable.
Signal d'alerte« Le prestataire s'engage à respecter les bonnes pratiques de sécurité », sans exigence vérifiable.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Analyste risque fournisseurs, les questions courantes
Quel profil pour un poste d'analyste TPRM ?
Les candidats viennent de l'audit, de la conformité, de la sécurité opérationnelle ou des achats. Le bon profil lit une preuve avec esprit critique et relance sans se lasser. Un junior sait distinguer un certificat d'un rapport d'attestation et lire un périmètre. Un confirmé raconte une évaluation de fournisseur critique menée de bout en bout, avec le plan d'action qui a suivi.
Comment se passe la mise en situation d'un analyste risque tiers ?
L'exercice repose sur un dossier fournisseur réel anonymisé : réponses à un questionnaire, un certificat ISO 27001 avec sa déclaration d'applicabilité, un extrait de rapport SOC 2 et une notation externe. En trente minutes, la personne relève les trois points qui manquent et les preuves à exiger, puis rend un avis argumenté. Ce test technique montre vite si la personne lit les documents ou se contente des cases cochées.
Un analyste TPRM doit-il connaître DORA ?
Oui pour un poste dans une entité financière, où le règlement fixe la politique sur les prestataires TIC, le registre d'informations, l'évaluation avant contrat, les clauses et les stratégies de sortie. Ailleurs, le sujet reste utile parce que les fournisseurs du secteur financier en reprennent les exigences auprès de leurs propres sous-traitants. Le candidat sait le présenter comme un règlement applicable depuis janvier 2025.
BitSight ou SecurityScorecard suffisent-ils à évaluer un fournisseur ?
Non. Ces notes observent le fournisseur de l'extérieur et repèrent bien une dégradation ou une exposition visible. Elles ne disent rien de la gestion des accès, des sauvegardes ou de la manière dont les données de l'entreprise sont traitées. Elles complètent l'évaluation et la surveillance continue. Un candidat qui fonde un avis sur la seule note montre qu'il ne connaît pas les limites de l'outil.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.