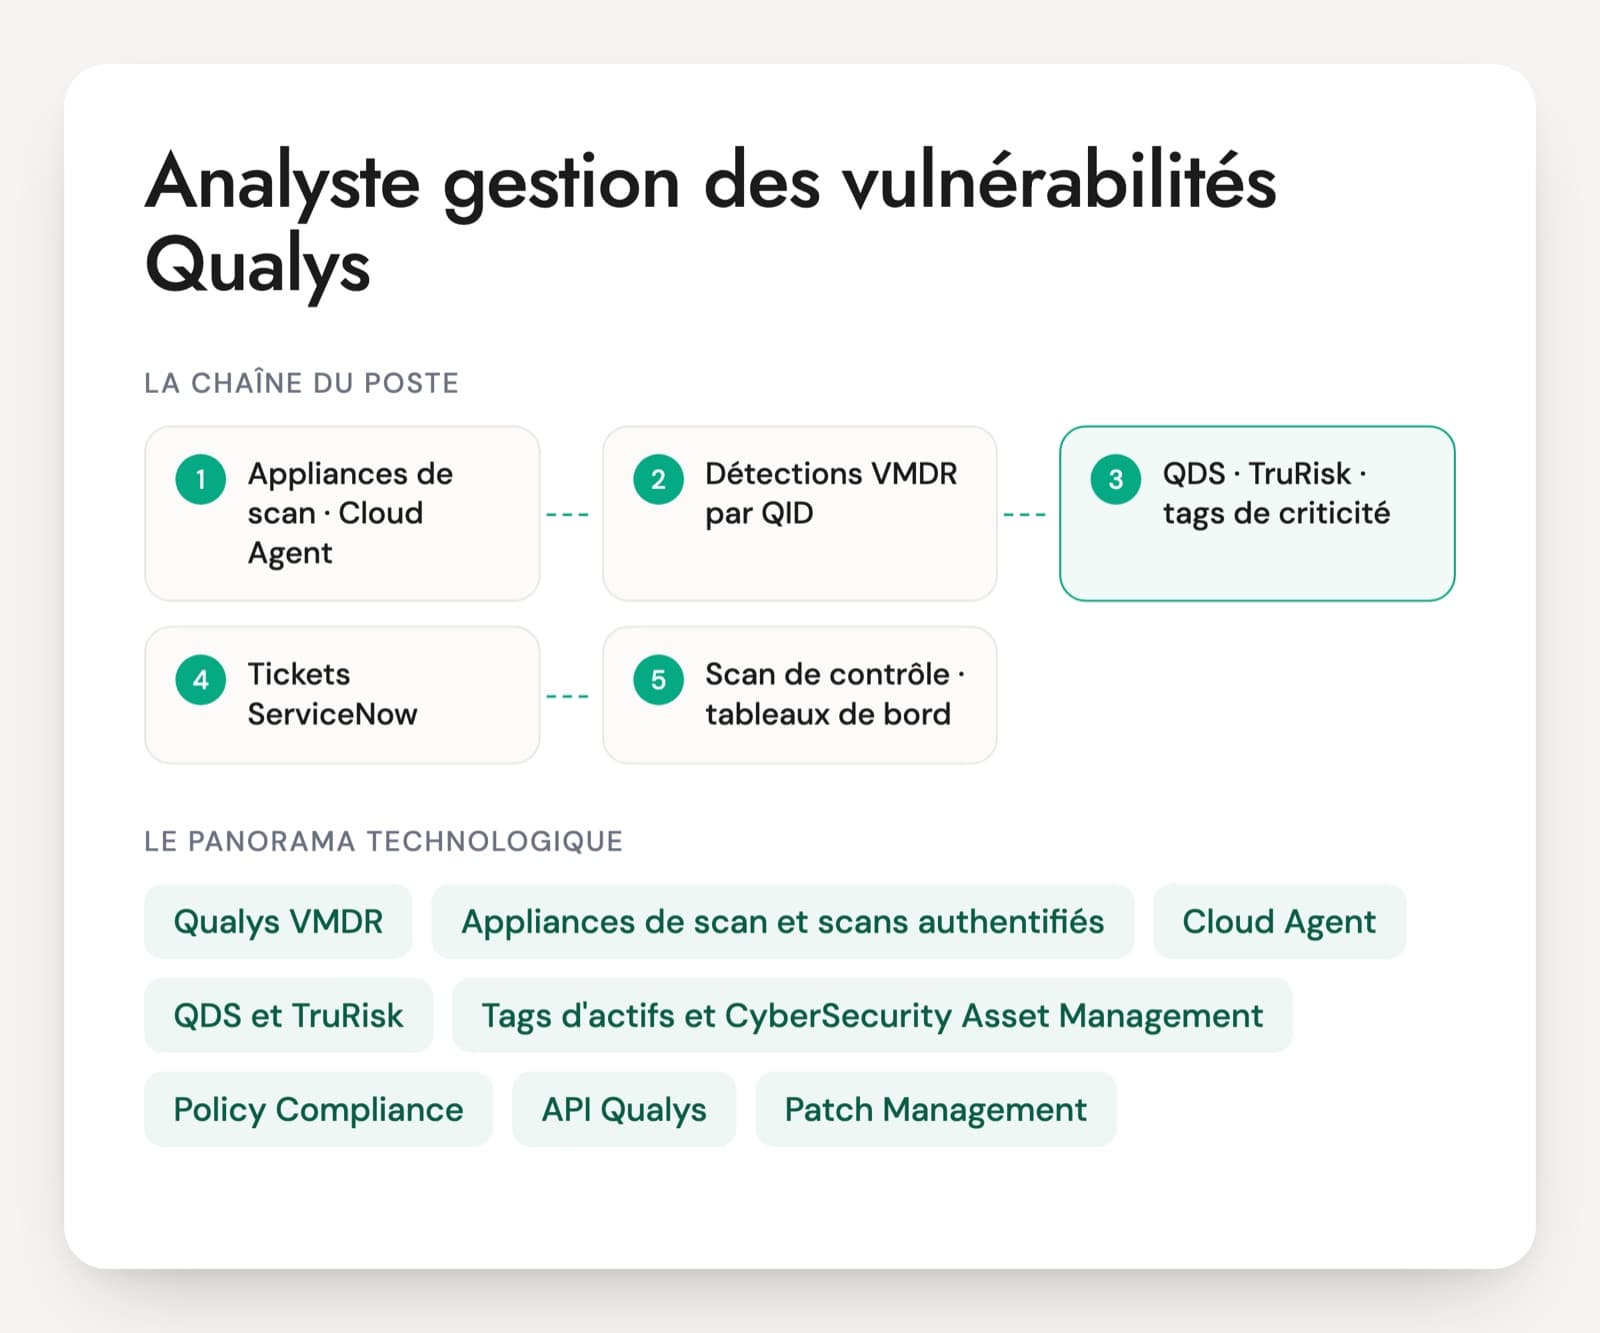
Un analyste gestion des vulnérabilités Qualys passe moins de temps à lancer des scans qu'à faire corriger ce qu'ils trouvent. Il règle la plateforme (appliances de scan, Cloud Agent, enregistrements d'authentification, tags d'actifs), lit les détections de VMDR, priorise avec les scores QDS et TruRisk, puis suit chaque correctif jusqu'au scan qui le confirme. Dans beaucoup de postes, il alimente aussi ServiceNow et des tableaux de bord Power BI.
Un CV qui cite Qualys ne dit pas à quel niveau la personne l'a utilisé. Certains profils ont surtout exporté des rapports. D'autres ont créé les profils d'options, réglé les comptes de scan avec les équipes Windows et Linux, déployé l'agent sur des milliers de postes et automatisé les extractions par l'API. L'entretien fait préciser ce que la personne a configuré elle-même, et sur combien d'actifs.
Un point sépare vite les niveaux : expliquer pourquoi une faille notée 9,8 en CVSS passe après une autre notée 7,5, avec l'EPSS, le catalogue KEV de la CISA, l'exposition de l'actif et sa criticité. Le PDF reprend l'entretien en 30 questions, avec un cas de 20 minutes et une grille de 1 à 4.
Les modules Qualys qu'un analyste vulnérabilités utilise chaque semaine
Qualys VMDR
Le module central : inventaire, détection, priorisation et suivi de la remédiation. Chaque vulnérabilité y porte un identifiant Qualys (QID) et une sévérité de 1 à 5, avec trois types de résultats : confirmée, potentielle ou simple information collectée. L'analyste y passe la plus grande partie de sa journée, entre filtres, tableaux de bord et listes d'actifs.
Appliances de scan et scans authentifiés
Des boîtiers virtuels ou physiques placés dans les réseaux internes, et des scanners hébergés par Qualys pour le périmètre exposé sur internet. Un scan authentifié utilise un compte fourni dans un enregistrement d'authentification (Windows, Unix, base de données…) et voit les versions installées. Sans authentification, le scan ne voit que ce qu'un attaquant voit depuis le réseau.
Cloud Agent
Un agent léger installé sur les postes et les serveurs, activé par une clé et réglé par un profil de configuration. Il évalue la machine même quand elle est hors du réseau de l'entreprise, ce qui en fait l'outil des portables et des serveurs cloud. Les équipements sans agent (réseau, imprimantes) et la vue réseau d'un serveur restent du ressort du scan.
QDS et TruRisk
Le QDS note chaque vulnérabilité de 1 à 100 en partant du CVSS et en ajoutant le renseignement sur la menace (maturité de l'exploit, malware, acteurs actifs). Le TruRisk note l'actif de 0 à 1 000 : il combine les QDS de ses failles avec la criticité donnée par ses tags, et monte d'un facteur 1,2 quand l'actif est exposé sur internet.
Tags d'actifs et CyberSecurity Asset Management
Les tags, souvent dynamiques, rangent les actifs par environnement, application, propriétaire ou exposition, et portent la criticité utilisée par TruRisk. CSAM complète l'inventaire, y compris les actifs que personne ne gère. Un périmètre mal tagué donne des priorités fausses et des tickets envoyés à la mauvaise équipe.
Policy Compliance
Le contrôle des configurations par rapport à un référentiel CIS ou à une politique interne : services désactivés, longueur des mots de passe, protocoles autorisés. Un contrôle en échec n'est pas une vulnérabilité au sens VMDR, mais l'analyste en a souvent la charge et doit faire la différence devant les équipes.
API Qualys
Les extractions massives passent par l'API, en particulier Host List Detection pour les détections et l'API KnowledgeBase pour le détail des QID. Des limites d'appels et de requêtes simultanées s'appliquent par compte. C'est la base des intégrations avec ServiceNow, un entrepôt de données ou Power BI.
Patch Management
Le module de Qualys qui déploie des correctifs par le Cloud Agent. Beaucoup d'organisations gardent leurs outils de patch (WSUS, Configuration Manager, Intune, Ansible) et n'utilisent Qualys que pour mesurer. Le candidat doit pouvoir dire quel outil corrigeait vraiment dans ses missions.
L'analyste gestion des vulnérabilités travaille le plus souvent dans une équipe VOC rattachée au RSSI, à côté du SOC, ou en mission chez un client qui a déjà sa licence Qualys. Il ne corrige pas lui-même : les équipes système, réseau et applicatives appliquent les correctifs, et il doit obtenir leur adhésion avec des listes courtes et justifiées. Il suit aussi les avis du CERT-FR et les failles exploitées signalées par le catalogue KEV. Qualys propose des formations en ligne avec examen par module, utiles pour vérifier la culture produit, mais un profil se juge sur ce qu'il a paramétré et fait corriger.
Les points à contrôler chez un analyste Qualys
- Paramétrage des scans et des comptes de scan
- Déploiement et suivi du Cloud Agent
- Lecture des détections et faux positifs
- Priorisation QDS, TruRisk, EPSS et KEV
- Remédiation, exceptions et délais de correction
- Automatisation par l'API et reporting
Cinq questions d'entretien pour un analyste Qualys VMDR
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · junior à confirmé
Un scan authentifié de 400 serveurs Windows remonte 60 machines sans aucun correctif manquant. Que soupçonnez-vous ?
Une bonne réponseUn échec d'authentification : sur ces machines, Qualys n'a fait que des contrôles à distance. Il vérifie les QID qui rendent compte de l'authentification Windows, puis la cause : compte absent du groupe Administrateurs local, mot de passe changé ou compte verrouillé, port 445 filtré, partages administratifs ou Registre à distance désactivés, UAC pour un compte local. Il corrige l'enregistrement d'authentification avec l'équipe Windows et relance.
Signal d'alerte« Ces serveurs sont bien patchés », sans regarder si l'authentification a réussi. Ou relancer le même scan en espérant un autre résultat.
Question 2 · confirmé
Vous déployez le Cloud Agent sur 3 000 postes. Que devient le scan réseau, et comment évitez-vous les doublons d'actifs ?
Une bonne réponseL'agent couvre les contrôles locaux, y compris hors du réseau de l'entreprise. Le scan réseau reste pour les actifs sans agent (équipements réseau, imprimantes, systèmes non supportés) et pour la vue réseau des serveurs exposés. Pour ne pas créer deux actifs par machine, il active la corrélation entre agent et scanner (Agent Correlation Identifier) et contrôle les règles de fusion. Il prévoit des clés d'activation par périmètre pour que les tags tombent juste dès l'installation.
Signal d'alerteArrêter tous les scans réseau dès que l'agent est installé, ou garder les deux sans voir que chaque poste apparaît deux fois dans les tableaux de bord.
Question 3 · confirmé
L'équipe Linux conteste une vulnérabilité OpenSSL critique : « le paquet est déjà patché ». Comment tranchez-vous ?
Une bonne réponseIl ouvre le champ des résultats de la détection pour voir ce que Qualys a lu : nom et version du paquet, chemin du fichier. Il compare avec l'avis de sécurité de la distribution, puisque Red Hat ou Debian corrigent souvent sans changer le numéro de version principal (rétroportage). Il vérifie aussi un redémarrage en attente ou une seconde copie de la bibliothèque embarquée par une application. Si c'est un faux positif, il le documente avec la preuve et l'exclut proprement.
Signal d'alerteFermer la détection parce que l'équipe l'affirme, ou refuser toute discussion parce que « Qualys ne se trompe pas ».
Question 4 · confirmé
Votre périmètre compte 8 000 vulnérabilités critiques au sens CVSS. Comment décidez-vous de ce que la production corrige ce mois-ci ?
Une bonne réponseIl ne trie pas par CVSS seul. Il croise le QDS, la présence dans le catalogue KEV, la probabilité EPSS, l'exposition sur internet et la criticité de l'actif portée par les tags, ce que résume le TruRisk. Puis il regroupe par correctif : une mise à jour cumulative Windows ferme souvent des dizaines de QID à la fois. Il sort une liste courte par équipe, avec un délai fixé selon la classe de risque.
Signal d'alerteEnvoyer les 12 000 lignes aux équipes, ou trier par CVSS en prenant les 9,8 d'abord sans regarder où se trouvent les serveurs.
Question 5 · confirmé
Une équipe applicative demande une dérogation de six mois sur un serveur qui ne peut pas être corrigé. Que mettez-vous dans le dossier ?
Une bonne réponseLa raison technique (application d'un éditeur non certifiée sur la nouvelle version, par exemple), les mesures compensatoires (isolement réseau, filtrage, désactivation du service vulnérable, WAF), le propriétaire du risque qui signe l'acceptation, une date d'expiration et une revue. Dans Qualys ou ServiceNow, l'exception est tracée avec son échéance, la détection reste visible et revient dans la file à l'expiration.
Signal d'alerteMasquer définitivement le QID pour que le tableau de bord redevienne vert, ou accepter le risque lui-même sans validation du propriétaire.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Analyste Qualys, les questions fréquentes
Qu'est-ce qui distingue un analyste Qualys d'un pentester ?
Le pentester cherche à exploiter quelques failles en profondeur, sur un périmètre et une durée limités. L'analyste gestion des vulnérabilités couvre tout le parc en continu avec des outils automatiques, priorise des milliers de détections et fait corriger les équipes de production. Ses compétences portent sur le paramétrage des scans, l'inventaire, la priorisation et le suivi. Un bon analyste comprend l'exploitation, mais son livrable est un parc qui se corrige dans les délais.
Une certification Qualys est-elle à exiger sur le CV ?
Qualys propose des formations en ligne avec examen pour ses principaux modules, dont VMDR. Elles montrent que la personne connaît les écrans et le vocabulaire de l'éditeur. Elles ne prouvent pas qu'elle a réglé l'authentification des scans sur un parc hétérogène ni obtenu des correctifs d'une équipe réticente. Elles restent un plus sur un profil junior, et l'expérience réelle se mesure par des questions sur des cas vécus.
Quel test technique est donné à un analyste vulnérabilités Qualys ?
Un extrait anonymisé de détections, une centaine de lignes avec QID, CVSS, QDS, statut KEV et quelques tags de criticité, suffit. La personne sort les dix actions à lancer cette semaine et justifie son ordre. Une détection contestée par une équipe, avec le champ de résultats, montre comment elle tranche. L'exercice tient en 30 minutes et ne demande pas d'accès à la plateforme.
Un profil formé sur Tenable peut-il prendre un poste Qualys ?
Oui, si la méthode est solide. Les deux éditeurs partagent le fond du métier : scans authentifiés, agents, priorisation par la menace, exceptions et suivi des délais. Les différences portent sur le vocabulaire (QID contre plugin, QDS et TruRisk contre VPR), sur la gestion des tags et sur l'API. L'adaptation prend quelques semaines. Compte surtout le fait d'avoir déjà réglé un problème d'authentification de scan à grande échelle.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.