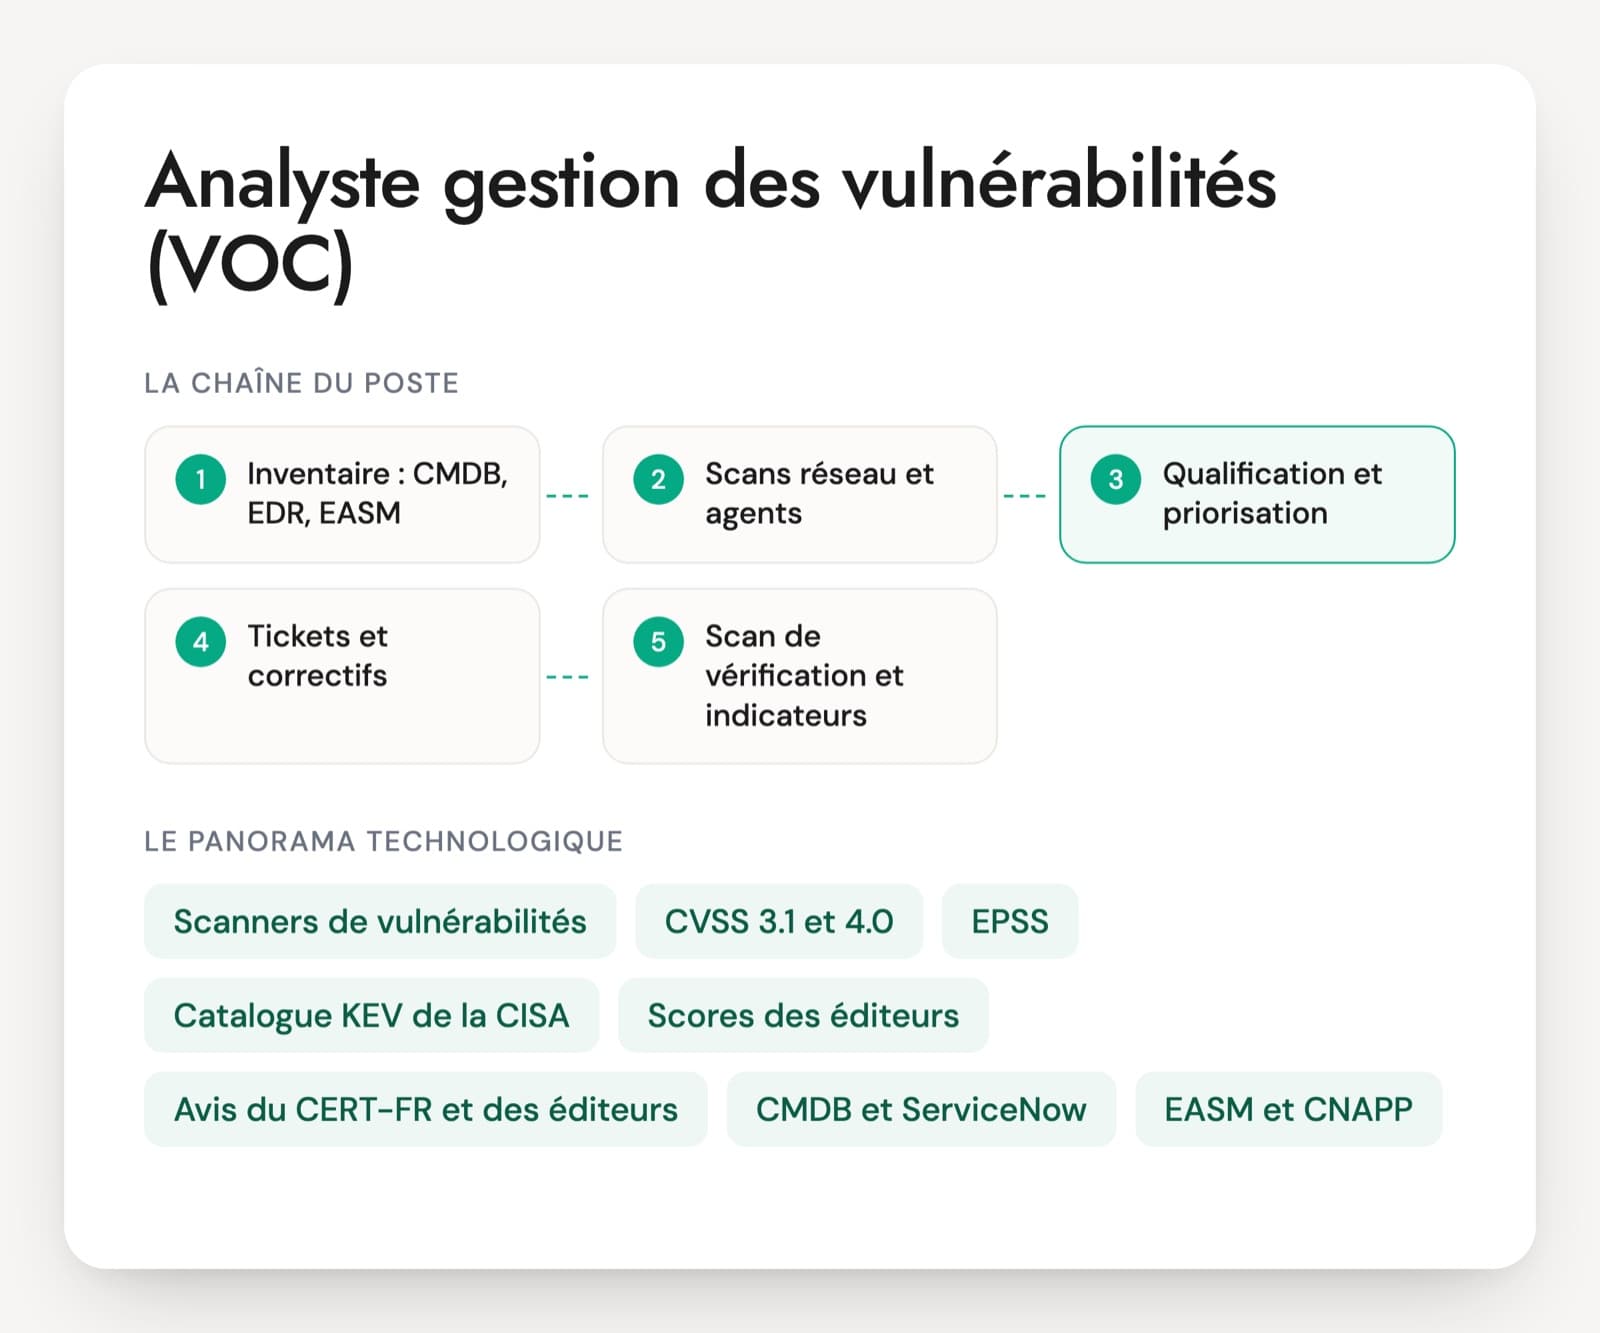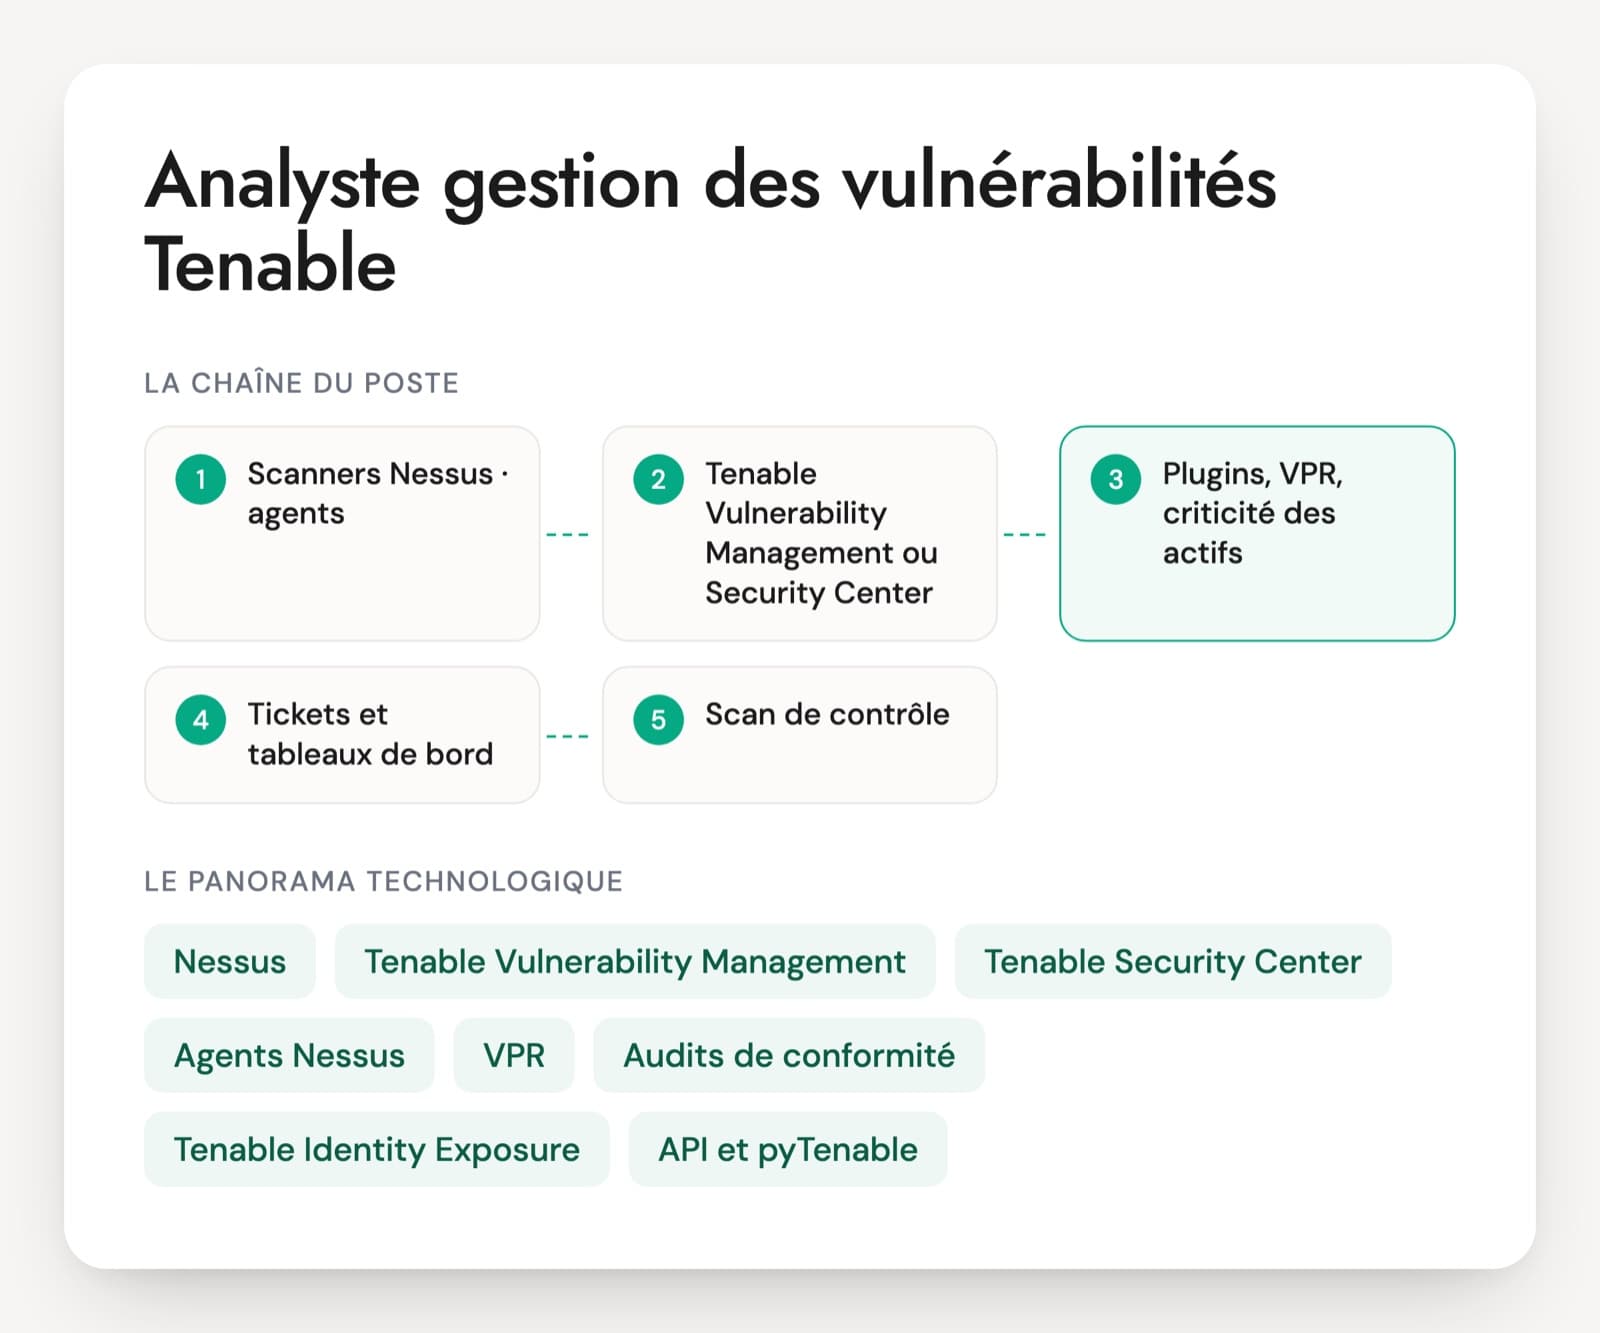
Tenable vend la même mécanique sous deux formes. Tenable Vulnerability Management, l'ancien Tenable.io, tourne dans le cloud de l'éditeur. Tenable Security Center, l'ancien Tenable.sc, s'installe sur site avec ses dépôts et ses zones de scan, souvent là où les données de vulnérabilité ne doivent pas sortir. Dans les deux cas, l'analyste gestion des vulnérabilités Tenable pilote des scanners Nessus et des agents, lit les sorties des plugins, priorise avec le VPR et suit la correction avec les équipes de production.
La console sur laquelle la personne a travaillé, et ce qu'elle y réglait, comptent d'abord. Gérer les politiques de scan, les identifiants et les zones dans Security Center n'a rien à voir avec le filtrage de tableaux de bord préparés par quelqu'un d'autre. Certaines offres ajoutent Tenable Identity Exposure pour l'Active Directory, ou un outil d'orchestration comme Hackuity branché au-dessus de Tenable.
Le VPR a changé : Tenable a revu son calcul en 2025, et ce modèle est devenu la référence de la plateforme le 1er juillet 2026. Un candidat à jour le sait et explique pourquoi ses listes prioritaires ont bougé. Le PDF contient 30 questions, un cas de 20 minutes et la grille.
Nessus, Security Center et les autres briques Tenable du poste
Nessus
Le scanner de Tenable. Il exécute des plugins, chacun chargé de détecter une vulnérabilité, un logiciel ou un réglage, rangés par familles. En entreprise, les scanners Nessus sont pilotés par une console centrale. Nessus Professional, utilisé seul, se rencontre plutôt chez les auditeurs et les pentesters.
Tenable Vulnerability Management
La console cloud, anciennement Tenable.io. Elle reçoit les résultats des scanners et des agents, gère les actifs, les tags et les droits d'accès, et expose une API d'export très utilisée pour alimenter un entrepôt de données ou ServiceNow. L'éditeur assure les mises à jour.
Tenable Security Center
La console installée sur site, anciennement Tenable.sc. Les zones de scan associent des plages d'adresses aux scanners, les dépôts stockent les résultats et cloisonnent les accès, les organisations séparent les entités. L'équipe gère elle-même les montées de version : la branche 6.7, sortie en octobre 2025, a renommé les Assets en Asset Tags et a ajouté une politique de vérification des identifiants.
Agents Nessus
Des agents installés sur les postes et les serveurs, rattachés à Tenable Vulnerability Management ou, avec Security Center, à Nessus Manager. Ils évaluent la machine en local sans compte de scan réseau, ce qui règle le cas des portables souvent hors du réseau. Ils sont organisés en groupes et scannés dans des fenêtres planifiées ou à la demande.
VPR, ACR et AES
Le VPR (Vulnerability Priority Rating) note une vulnérabilité de 0 à 10 en combinant l'impact CVSS et un score de menace recalculé en continu. Sa version révisée de 2025 est devenue la version de référence le 1er juillet 2026. L'ACR mesure la criticité d'un actif et l'AES son exposition globale. Ensemble, ils servent à fixer l'ordre des correctifs.
Audits de conformité
Nessus compare la configuration des systèmes à un référentiel grâce à des fichiers d'audit, par exemple les benchmarks CIS pour Windows Server ou Linux. Le résultat donne chaque contrôle réussi, en échec ou à vérifier manuellement. Le scan doit être authentifié pour lire la configuration.
Tenable Identity Exposure
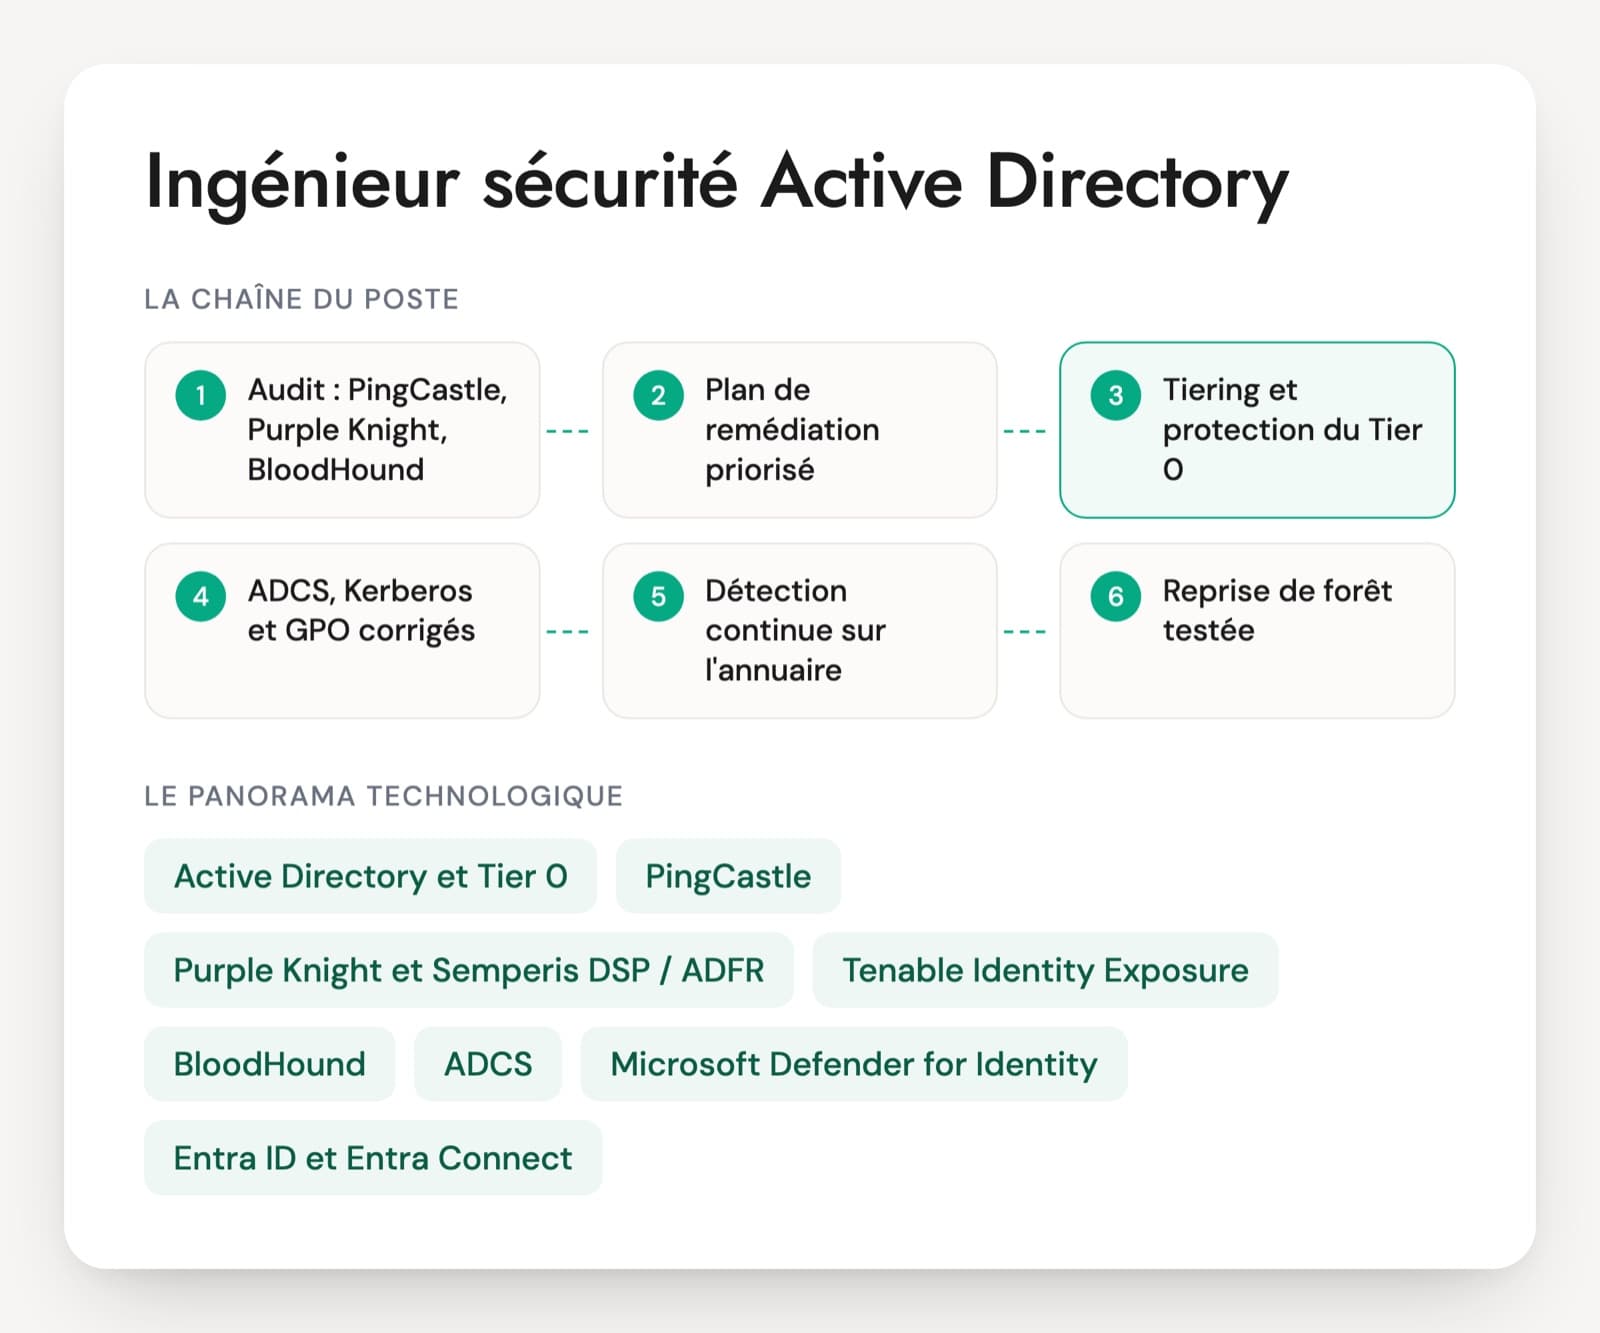
L'ancien Tenable.ad, qui analyse Active Directory et Entra ID sans agent. Ses indicateurs d'exposition signalent les faiblesses de configuration (délégation Kerberos dangereuse, privilèges excessifs). Ses indicateurs d'attaque détectent en temps réel des attaques comme DCSync ou Kerberoasting et intéressent aussi le SOC.
API et pyTenable
Les exports de vulnérabilités et d'actifs de Tenable Vulnerability Management sont asynchrones : on demande un export filtré, puis on télécharge les morceaux préparés. pyTenable, la bibliothèque Python publiée par Tenable, simplifie ces appels pour les deux consoles. Le changement de VPR a modifié certains champs de l'API.
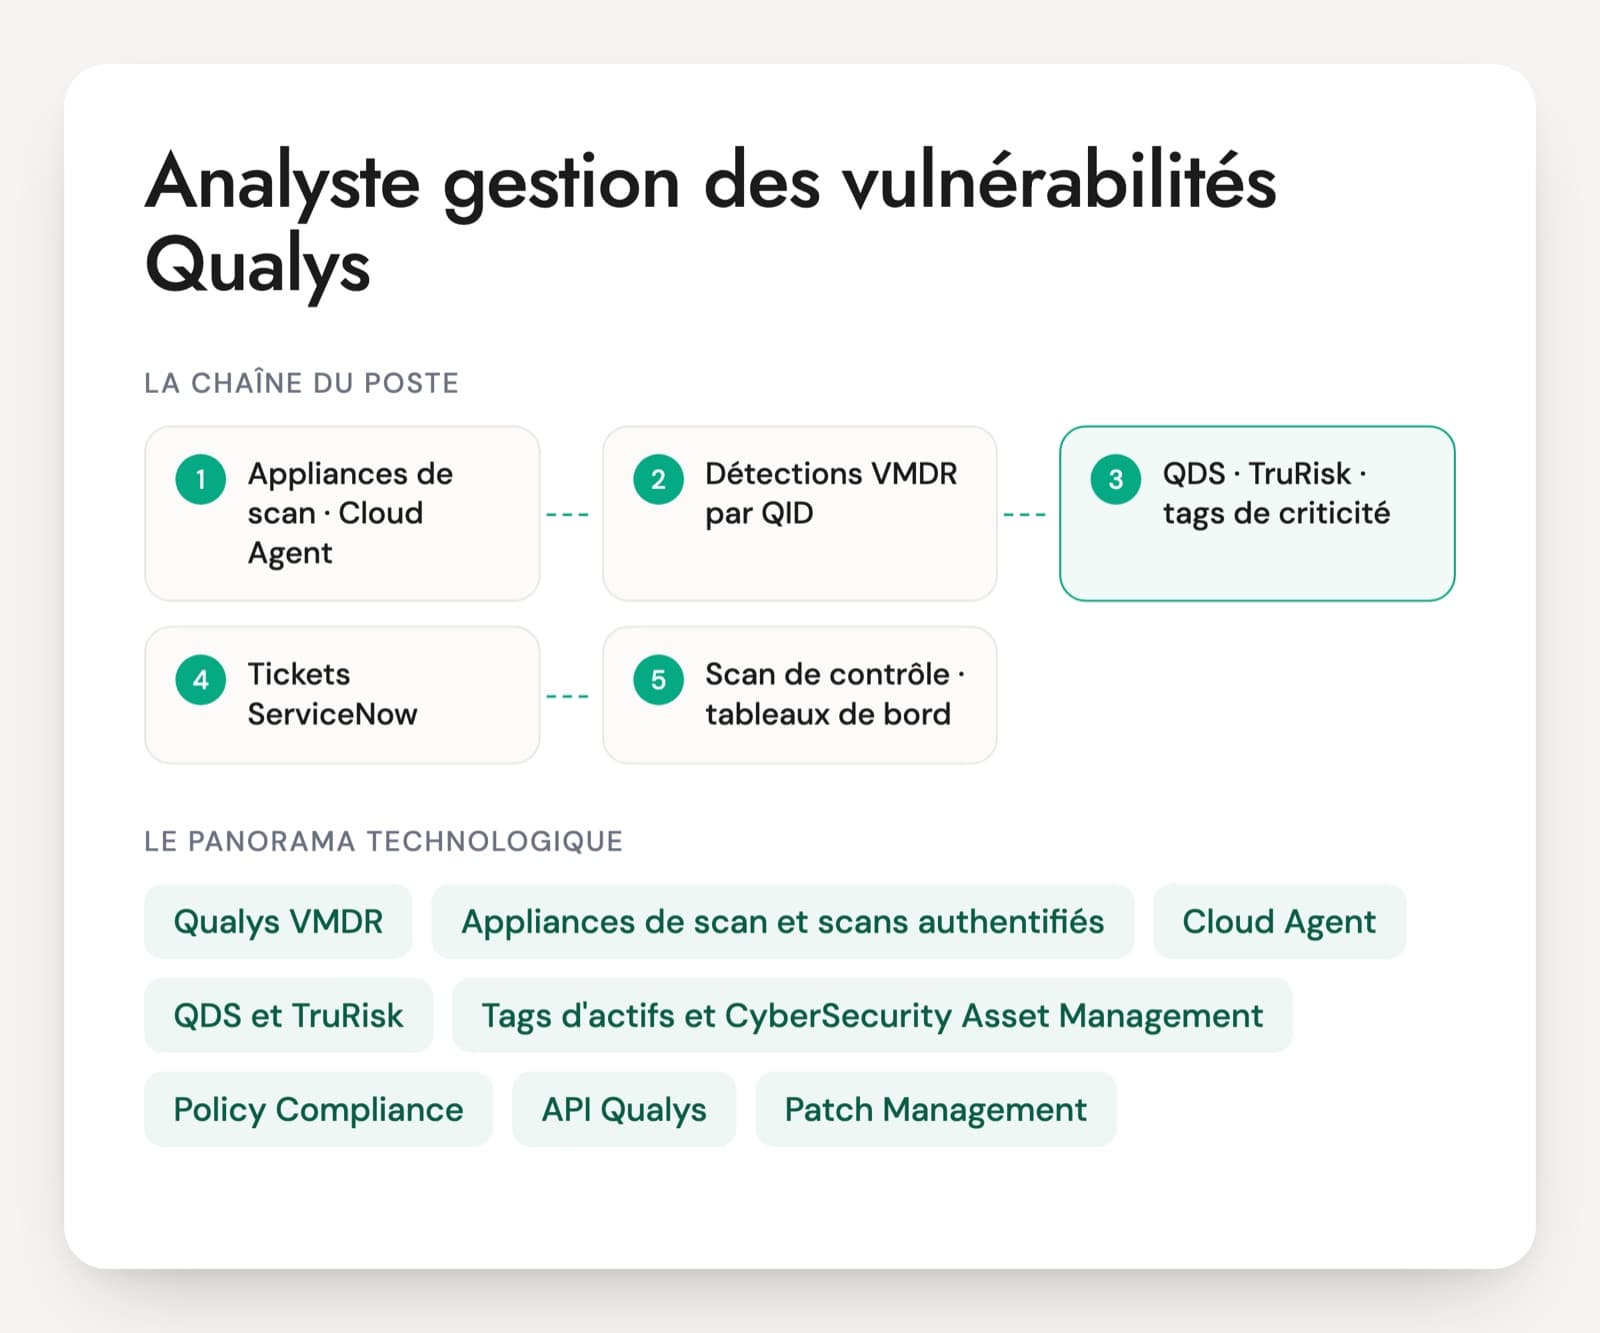
L'analyste Tenable travaille dans l'équipe de gestion des vulnérabilités, rattachée au RSSI ou à la direction des opérations de sécurité, parfois en mission pour un client qui a déjà ses licences. Il configure les scans et les agents, traite les contestations des équipes système, réseau et applicatives et produit des tableaux de bord pour le RSSI. Les offres demandent souvent Tenable avec un second outil (Qualys, Rapid7, Wiz) ou un orchestrateur de vulnérabilités. Sur Security Center, il assure aussi une partie de l'administration de la console. Une connaissance d'Active Directory devient nécessaire dès que Tenable Identity Exposure fait partie du périmètre.
Six compétences à vérifier chez un analyste Tenable
- Politiques de scan et identifiants
- Architecture des consoles, scanners et agents
- Lecture des sorties de plugins
- Priorisation au VPR et criticité des actifs
- Conformité CIS et exposition Active Directory
- Exports API et pilotage
Cinq questions d'entretien pour un analyste vulnérabilités Tenable
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · junior à confirmé
Comment prouvez-vous qu'un scan Nessus s'est bien authentifié sur un serveur, sans vous connecter à la machine ?
Une bonne réponsePar la sortie du plugin 19506 (Nessus Scan Information), qui indique si les contrôles authentifiés ont tourné. Puis par les plugins qui rendent compte de l'évaluation des correctifs du système : 117887 (OS Security Patch Assessment Available) quand elle est possible, 21745 (OS Security Patch Assessment Failed) quand une erreur l'a empêchée, et les plugins d'état des identifiants par protocole. Sur Security Center 6.7, une politique dédiée vérifie les identifiants sans lancer tout le scan.
Signal d'alerte« Le scan est vert dans la console », ou « je l'ai lancé avec le compte admin », sans aucun moyen de vérifier le résultat machine par machine.
Question 2 · confirmé
Dans Security Center, le même réseau est scanné depuis deux sites. À quoi servent les zones de scan et les dépôts dans ce cas ?
Une bonne réponseUne zone de scan associe des plages d'adresses à un ou plusieurs scanners. Quand plusieurs zones sont sélectionnées, Security Center envoie chaque cible au scanner de sa zone. Les dépôts stockent les résultats et servent à cloisonner l'accès par organisation ou par groupe. Si deux sites utilisent les mêmes plages privées, il faut des dépôts séparés, sans quoi les résultats d'une machine écrasent ceux de l'autre.
Signal d'alerteUne seule zone qui contient tout le réseau et un seul dépôt pour toutes les entités, sans voir les collisions d'adresses.
Question 3 · confirmé
Un plugin remonte une faille TLS sur un port que personne ne connaît. Comment remontez-vous jusqu'au service et à son propriétaire ?
Une bonne réponseLa sortie du plugin donne le port et souvent le service détecté. Avec un scan authentifié, les plugins d'énumération des ports locaux (netstat par SSH ou WMI) relient le port au processus. Les plugins d'information sur le certificat donnent le nom, l'émetteur et la date d'expiration. Il croise avec la CMDB et le propriétaire de la machine, puis propose la correction (désactiver TLS 1.0, changer la suite de chiffrement ou couper le service).
Signal d'alerteEnvoyer la ligne brute à l'équipe réseau en lui demandant de trouver elle-même ce qui écoute.
Question 4 · confirmé
Le VPR d'une faille passe de 6,7 à 9,4 alors que son CVSS n'a pas bougé. Que s'est-il passé, et que faites-vous ?
Une bonne réponseLe VPR combine l'impact CVSS et un score de menace recalculé en continu à partir de l'exploitation observée, des exploits publiés, du malware et de la veille de Tenable Research. Une hausse signale le plus souvent une exploitation constatée ou un exploit rendu public. Il fait entrer la faille dans la classe de délai la plus courte, prévient les équipes concernées et vérifie si elle figure au catalogue KEV de la CISA ou dans un avis du CERT-FR.
Signal d'alerte« Le VPR est un score fixe comme le CVSS », ou attendre le comité du mois suivant pour en parler.
Question 5 · confirmé à senior
Tenable Identity Exposure signale une délégation Kerberos non contrainte sur un serveur applicatif. Que comprenez-vous, et que demandez-vous à l'équipe AD ?
Une bonne réponseUn serveur en délégation non contrainte reçoit et garde en mémoire les tickets Kerberos des comptes qui s'y authentifient. Qui compromet ce serveur peut usurper ces comptes, y compris un administrateur du domaine. Il demande de passer en délégation contrainte ou basée sur la ressource, de marquer les comptes sensibles comme non délégables ou de les mettre dans Protected Users. Il sait que les contrôleurs de domaine ont cette délégation par nature.
Signal d'alerteTransmettre l'alerte sans pouvoir expliquer le risque, ou demander de supprimer la délégation sur les contrôleurs de domaine.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Analyste Tenable, les questions fréquentes
Nessus, Tenable.io, Tenable.sc : quel produit vise une offre d'emploi ?
Nessus est le scanner. Tenable.io est l'ancien nom de Tenable Vulnerability Management, la console cloud. Tenable.sc est l'ancien nom de Tenable Security Center, la console installée sur site. Une offre qui cite seulement Nessus vise parfois un profil d'audit. Une offre qui cite Security Center attend souvent une part d'administration : zones de scan, dépôts, montées de version. La console en place se précise avant de rédiger l'annonce.
Comment se déroule un test technique pour un analyste Nessus ?
L'exercice repose sur trois sorties de plugins anonymisées : le plugin 19506 d'un scan dont l'authentification a échoué, une faille détectée par bannière sur un serveur Linux, et une vulnérabilité dont le VPR vient d'augmenter. La personne dit ce qu'elle en conclut et ce qu'elle envoie aux équipes. En 30 minutes, on voit si elle lit vraiment les résultats ou si elle s'arrête à la couleur de la sévérité.
L'analyste doit-il connaître Active Directory ?
Oui, si Tenable Identity Exposure fait partie du périmètre. Il devra expliquer aux administrateurs pourquoi une délégation Kerberos, un compte de service avec un SPN et un mot de passe ancien, ou une ACL trop large exposent le domaine. Sans ce module, une connaissance de base suffit pour régler les comptes de scan Windows. Le niveau se mesure par une question sur un indicateur précis plutôt que par une liste de sigles.
Faut-il recruter un analyste Tenable ou un ingénieur sécurité opérationnelle ?
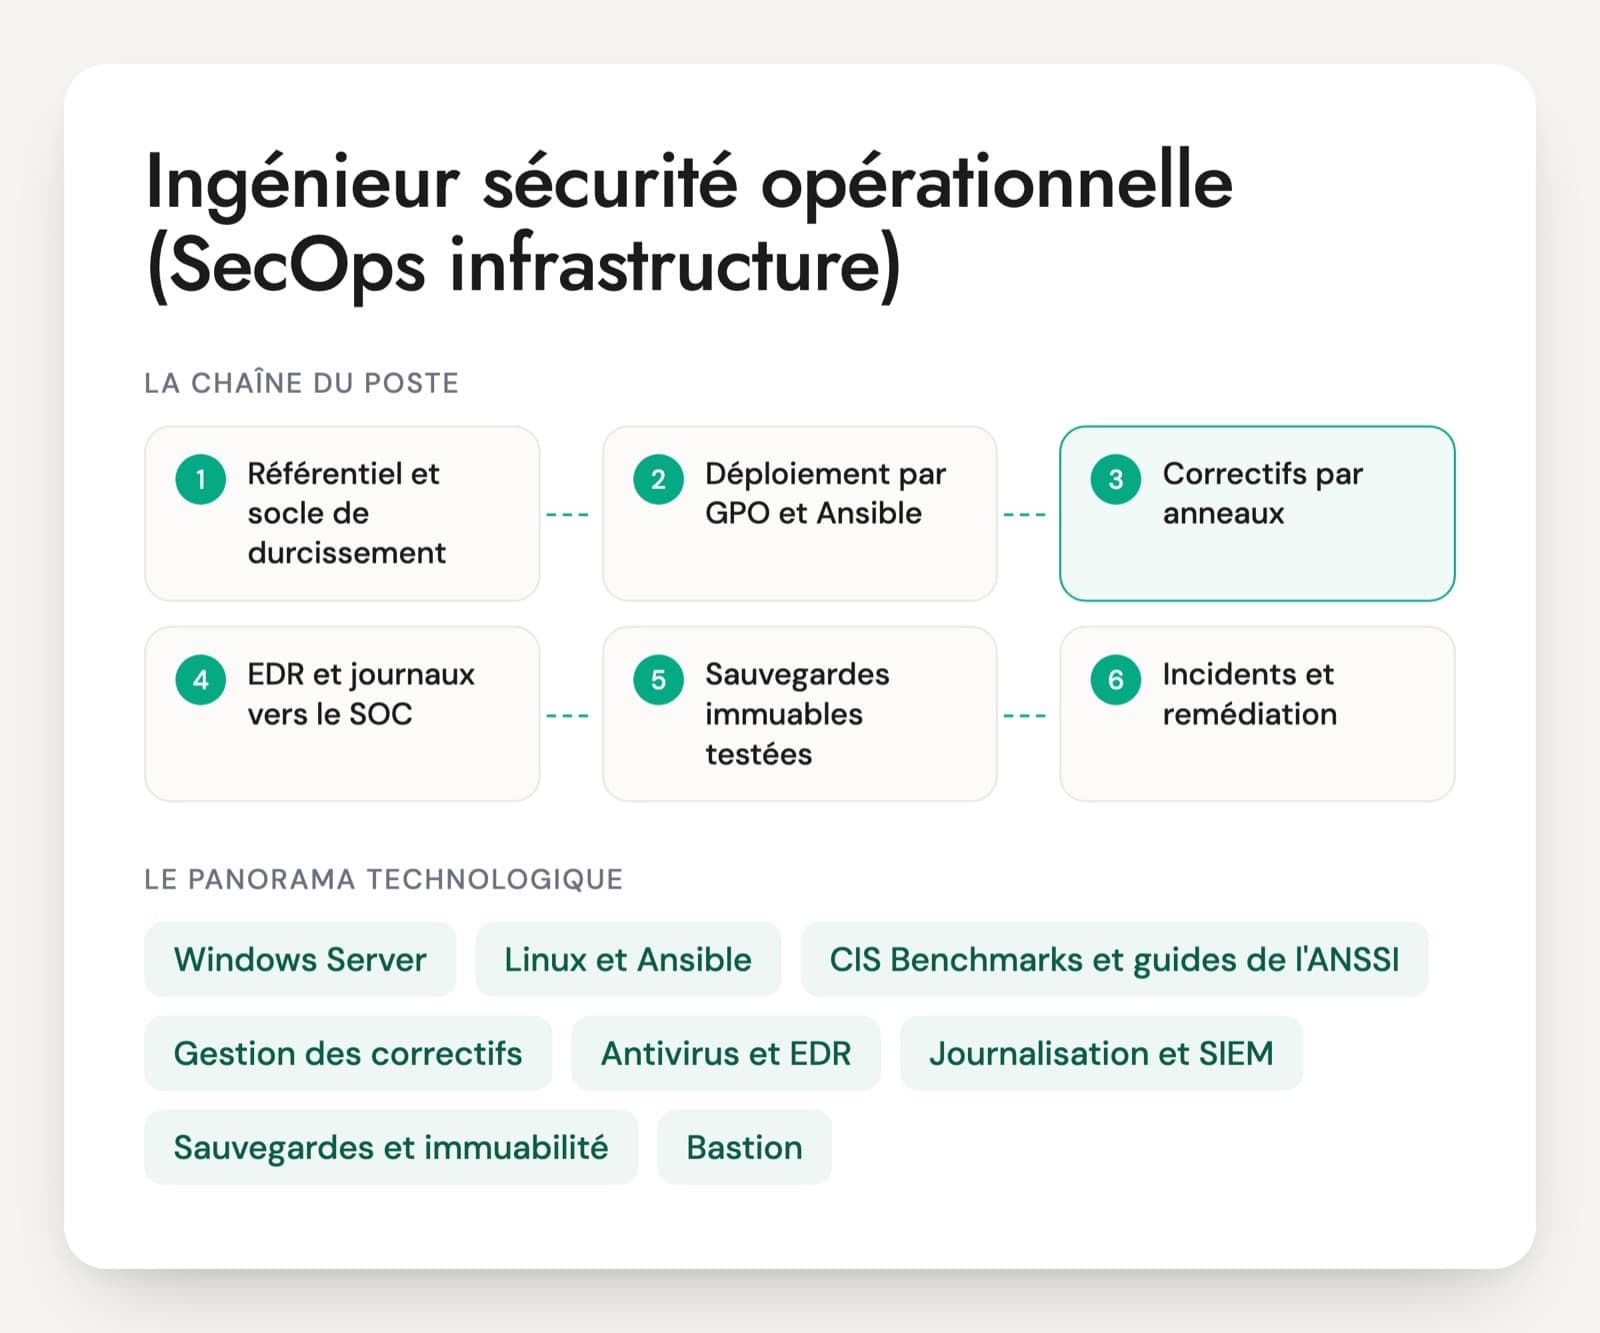
L'analyste fait tourner la chaîne de mesure : scans, priorisation, suivi des délais et reporting. L'ingénieur sécurité opérationnelle corrige et durcit lui-même les systèmes, en plus de suivre les vulnérabilités. Si les équipes de production appliquent déjà les correctifs et qu'il manque quelqu'un pour piloter, l'analyste suffit. Si personne n'a le temps de corriger, un profil d'ingénieur sera plus utile, quitte à lui confier aussi Tenable.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.