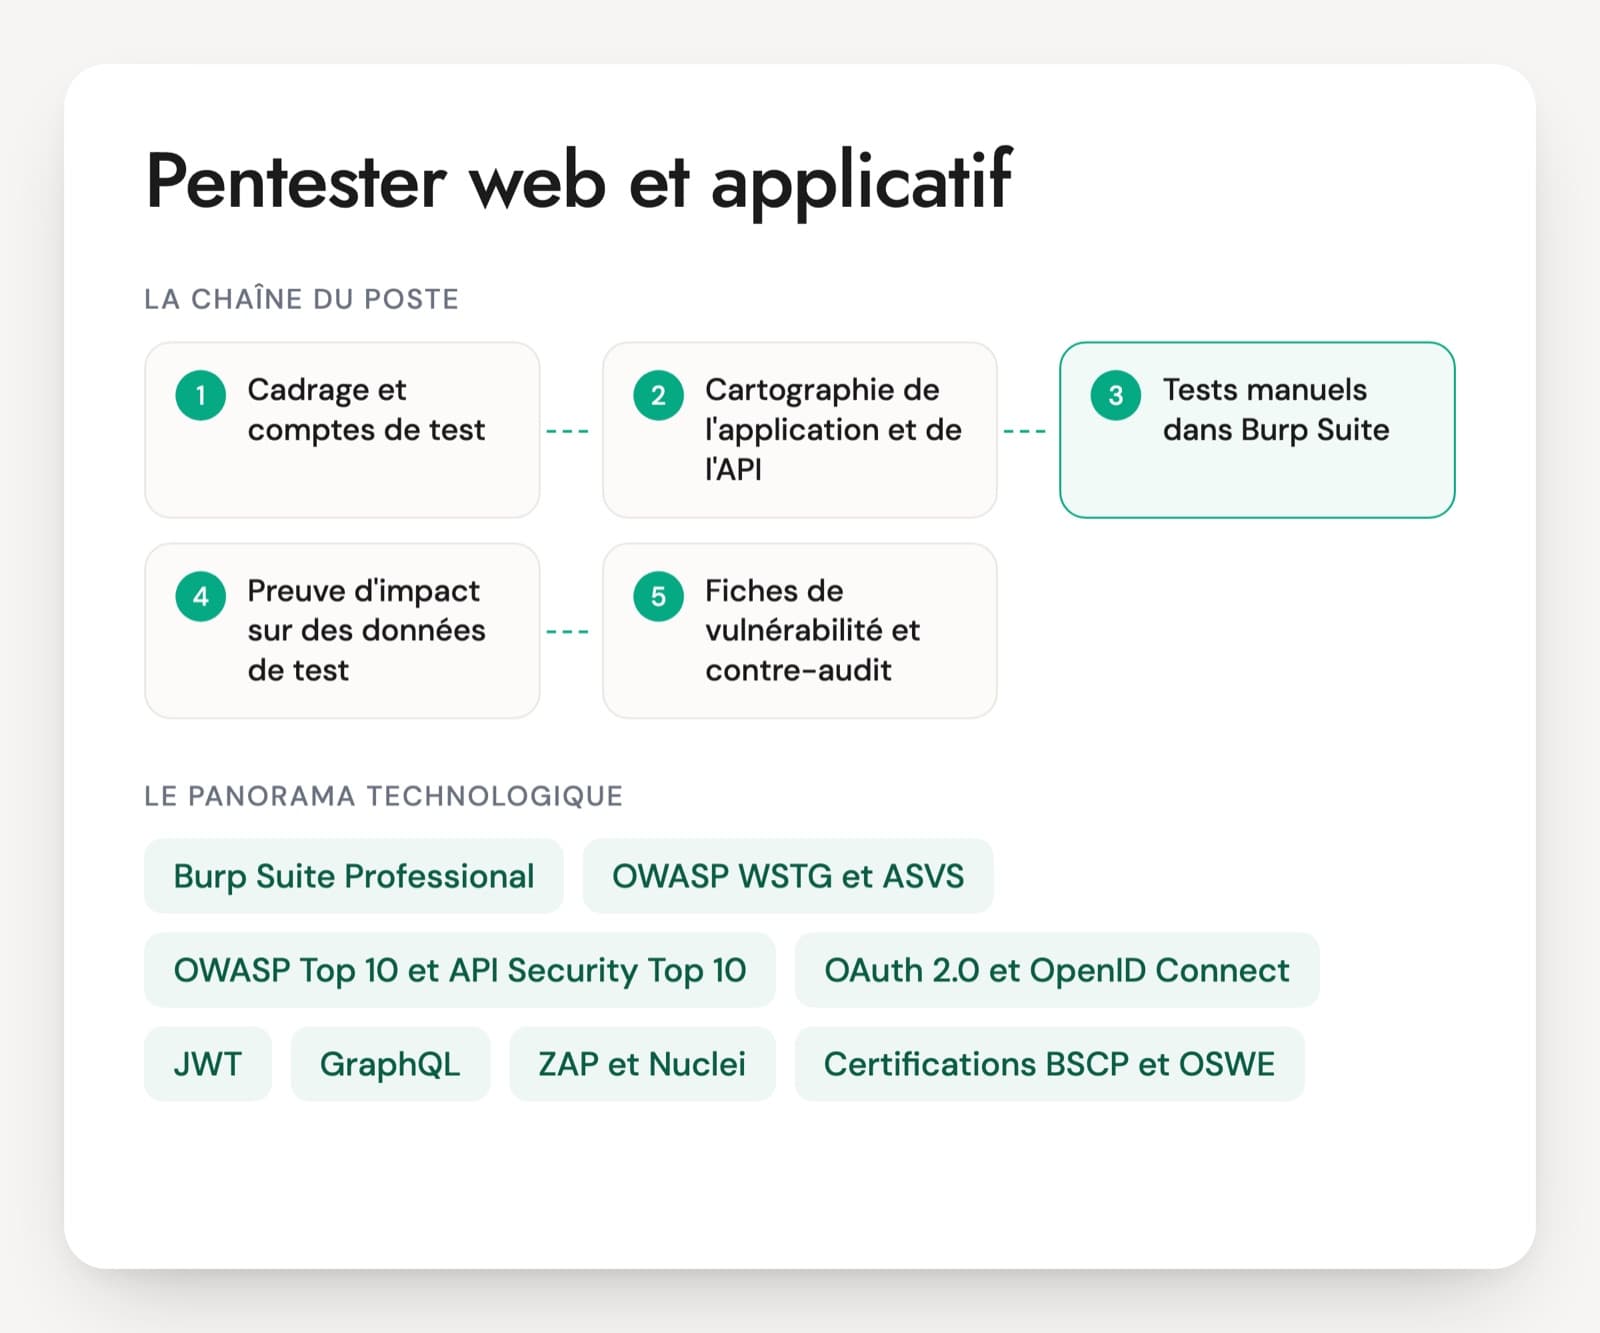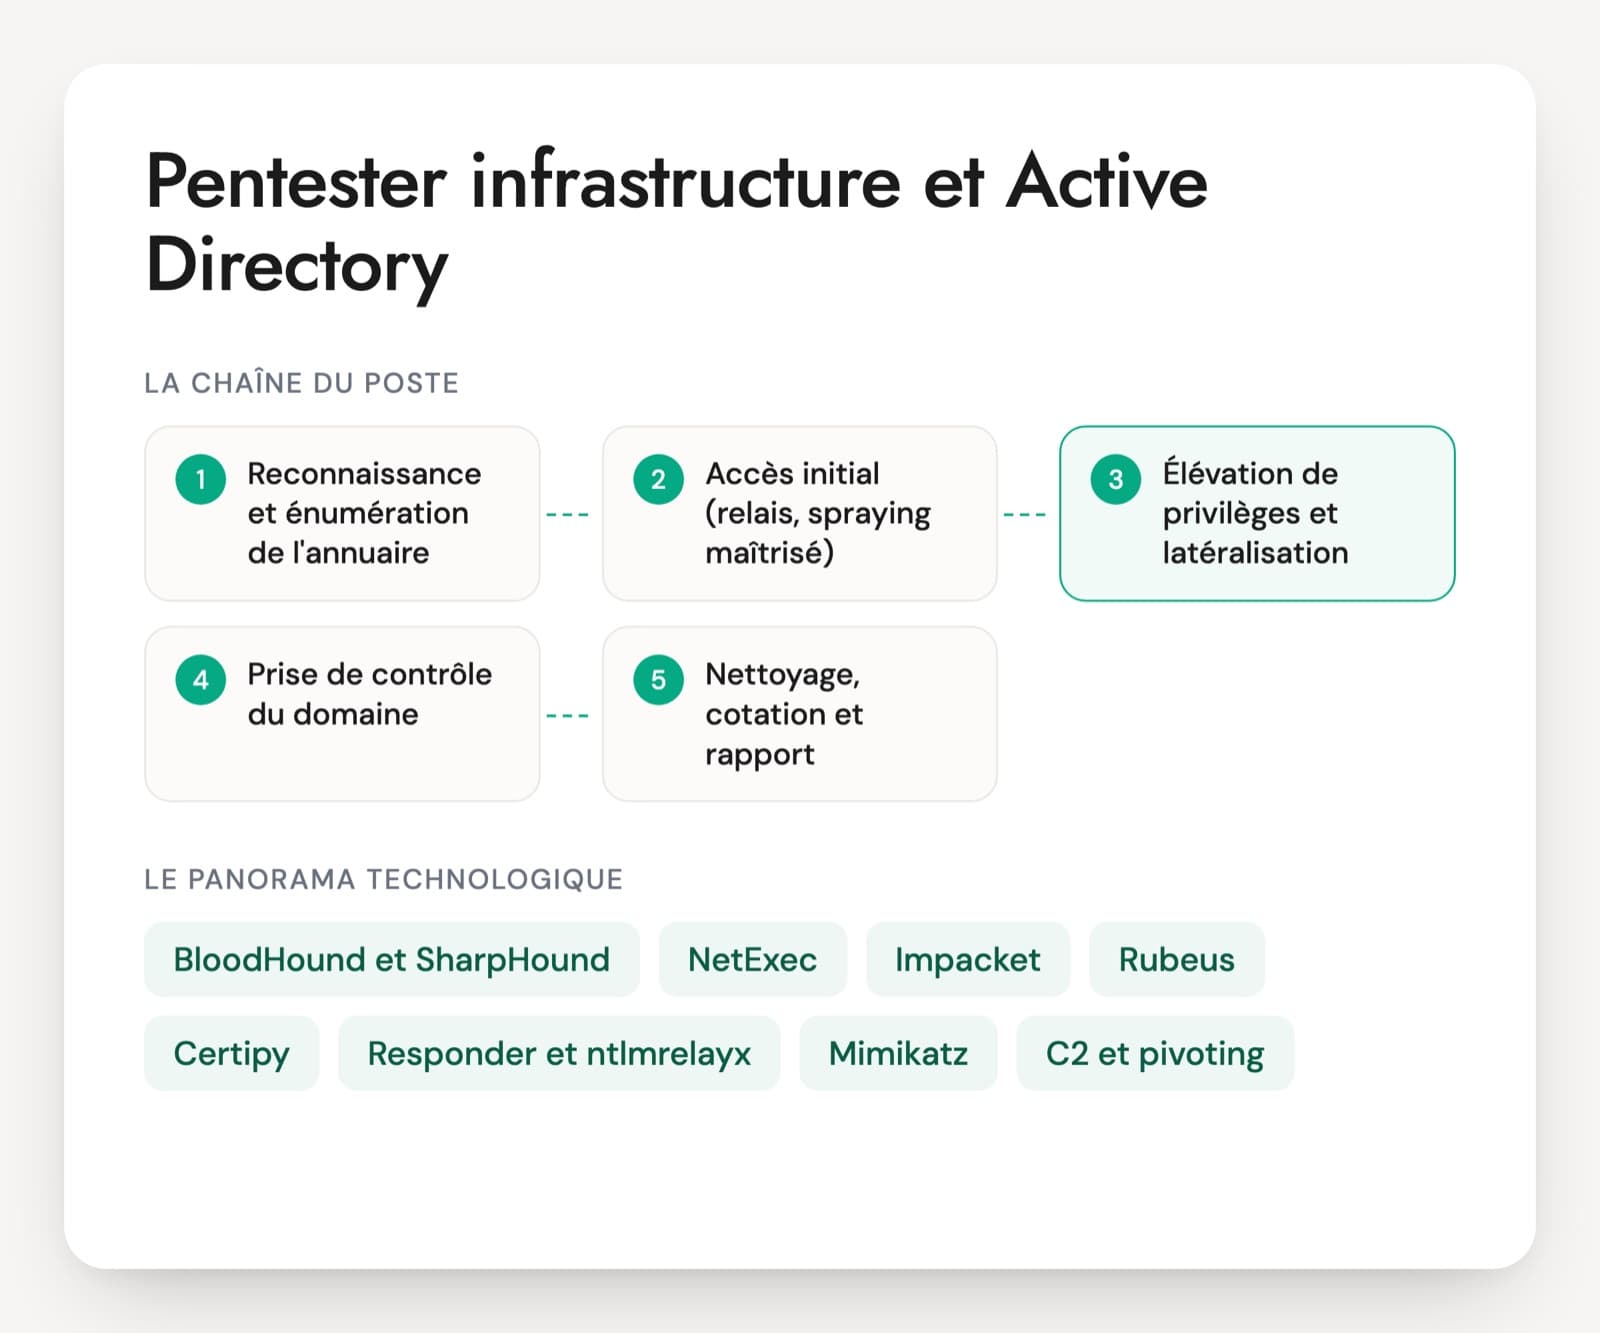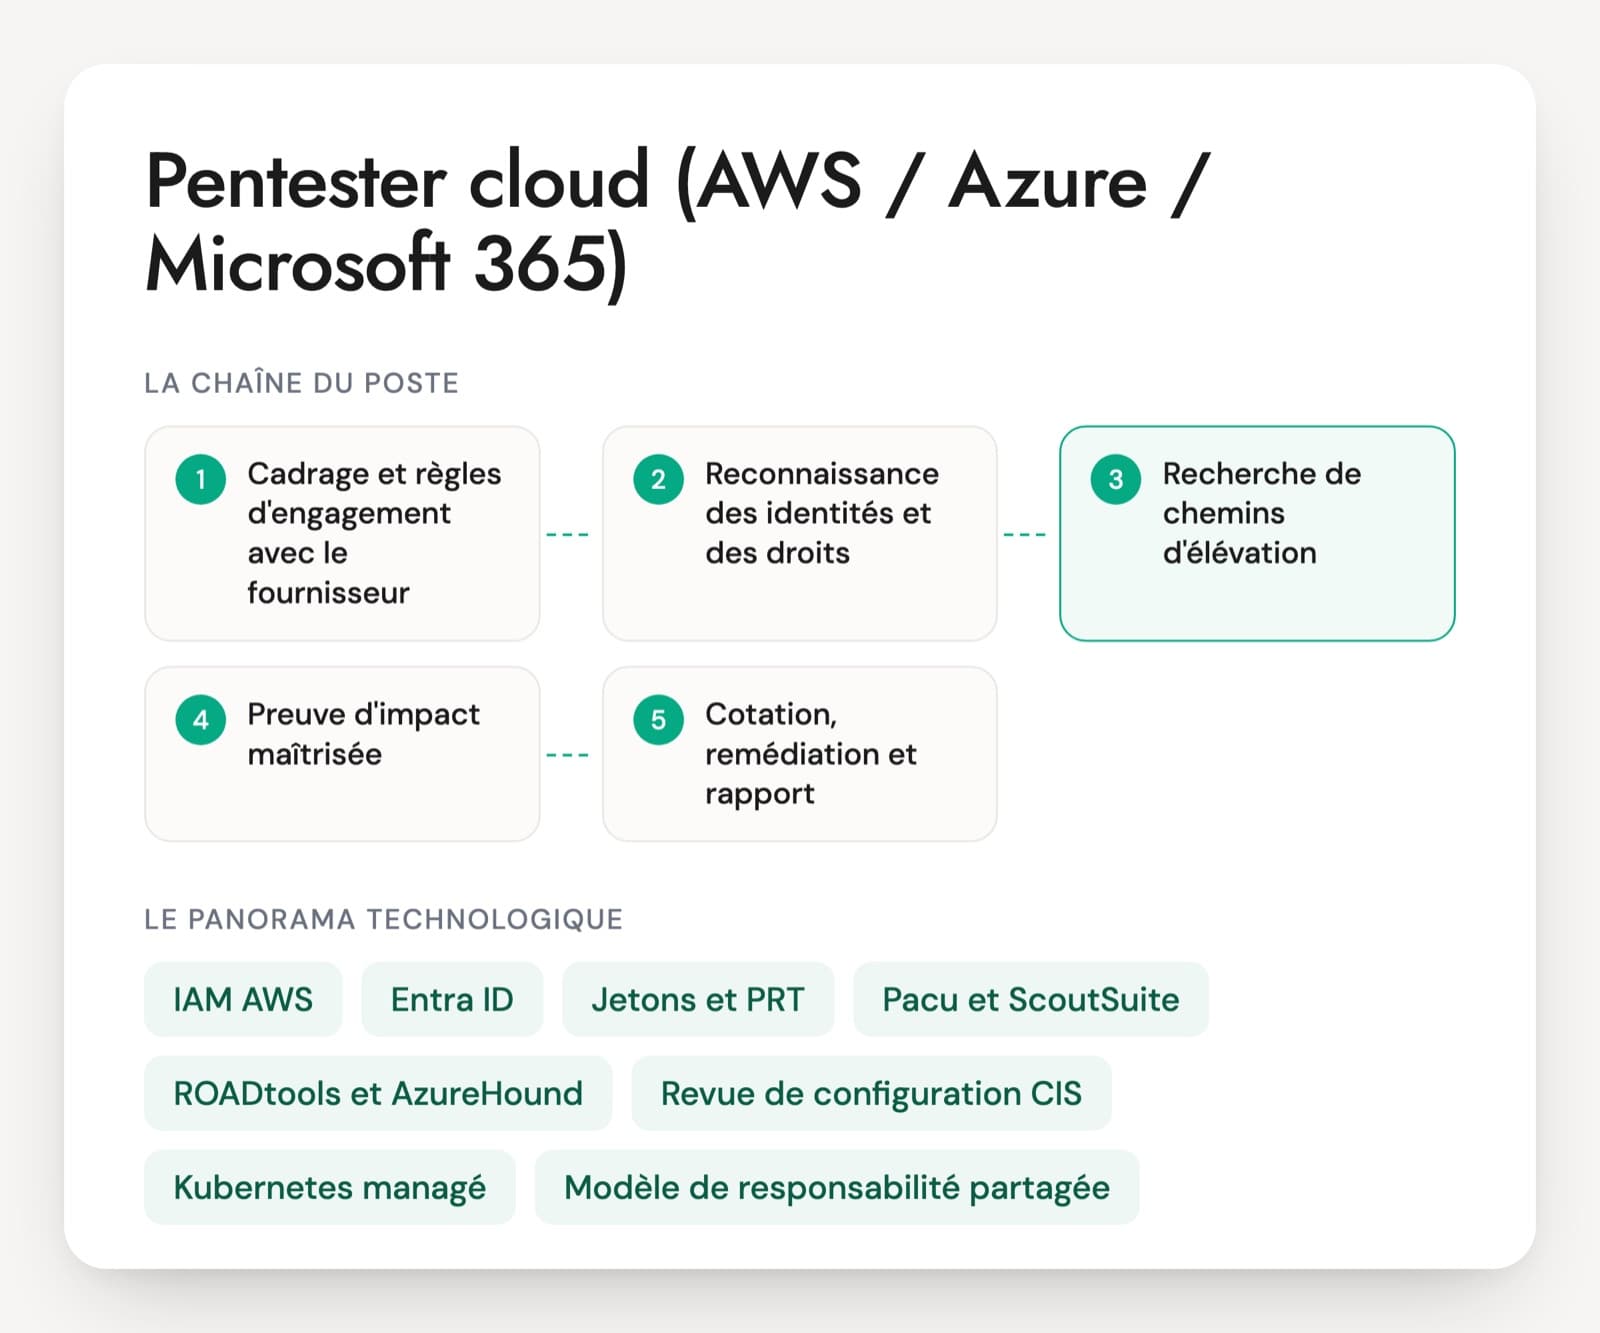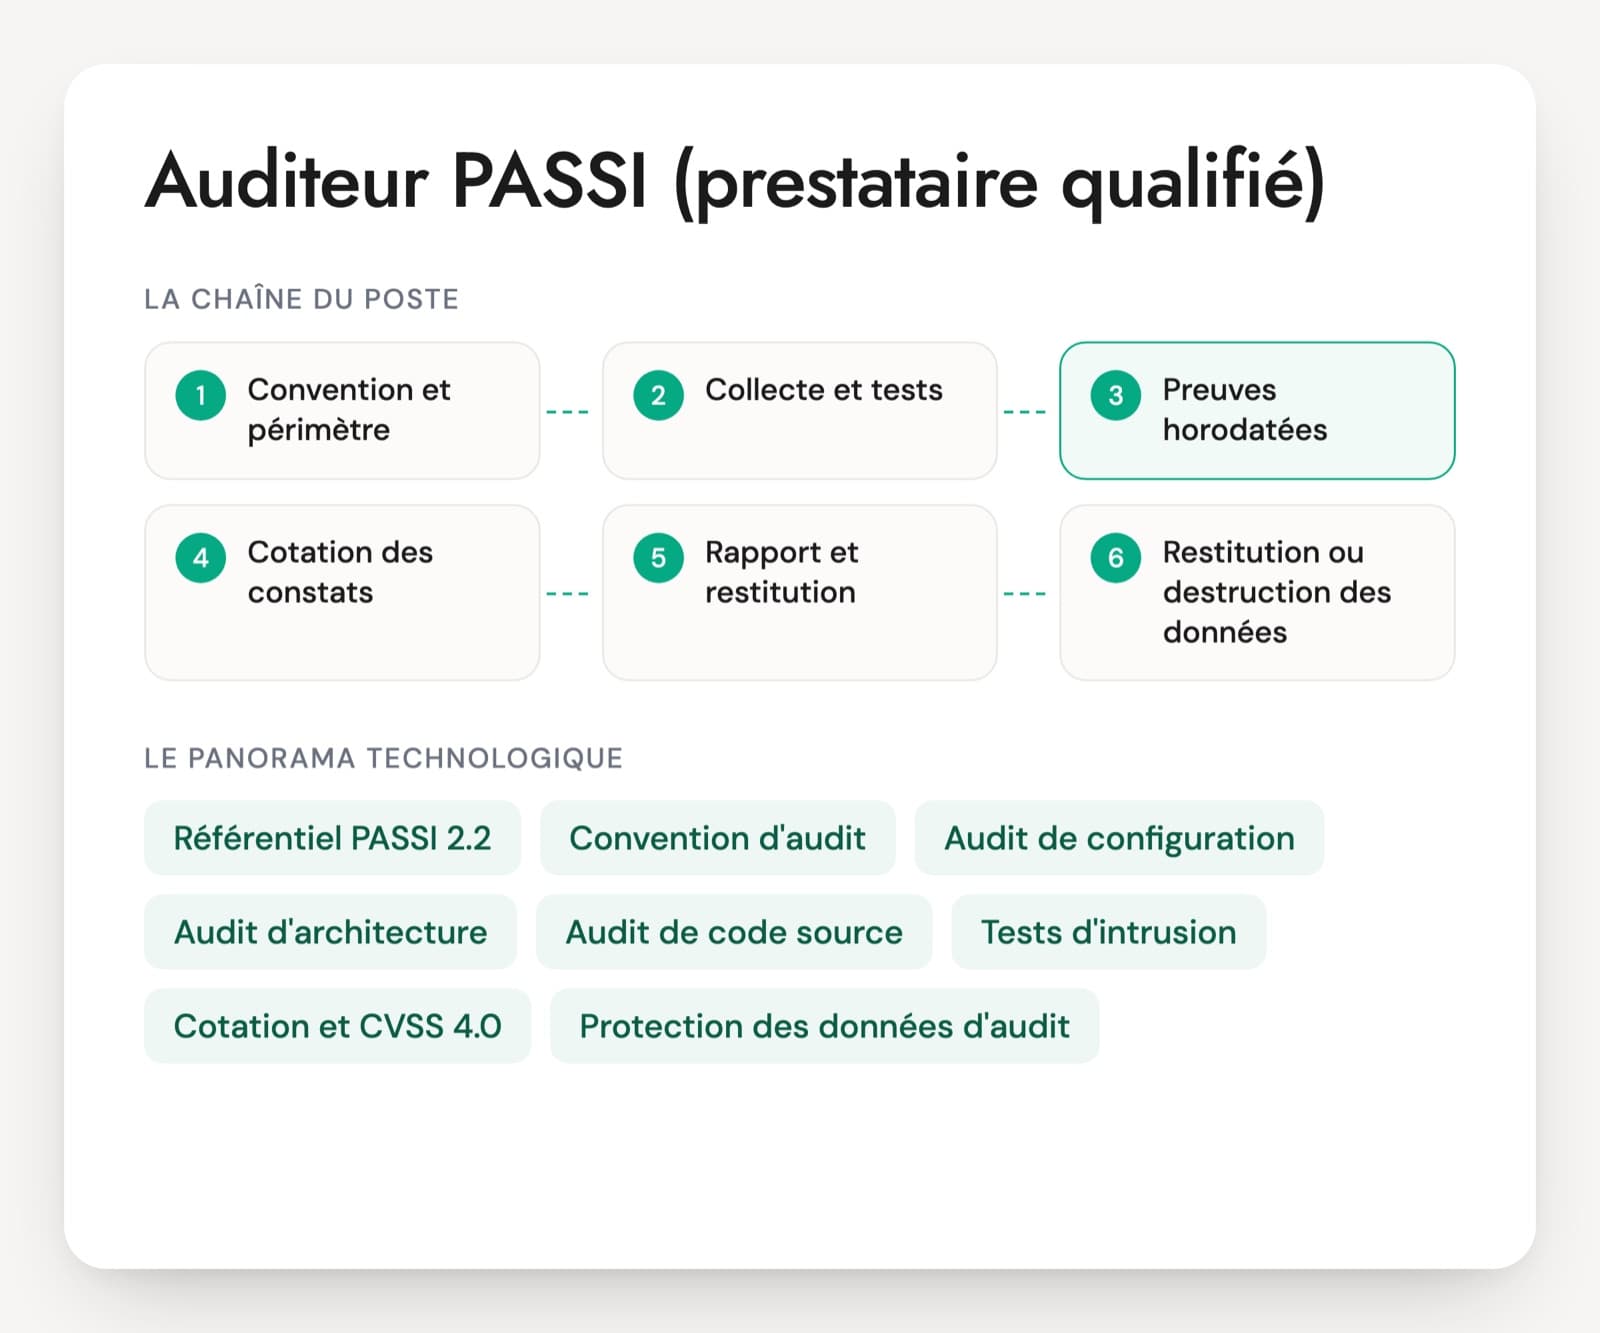
Sur un CV, pentester, auditeur technique, ethical hacker ou consultant en sécurité offensive désignent souvent le même métier. Le pentester généraliste enchaîne des missions courtes : un test externe, un test interne avec l'Active Directory, une application web, parfois une revue de configuration. Les questions d'entretien pour un pentester couvrent donc toute la mission, du cadrage à la restitution, et pas seulement la partie technique qui plaît aux candidats.
Les profils récents arrivent souvent avec de bons résultats sur Root-Me, Hack The Box ou en CTF. C'est un bon signe de curiosité et de méthode. Mais une plateforme d'entraînement n'apprend ni à lire une convention d'audit, ni à éviter de faire tomber une application de production, ni à écrire une recommandation qu'une équipe d'exploitation pourra appliquer. Ces trois points distinguent un pentester employable en mission d'un bon joueur de CTF.
Le récit de missions réelles compte : le périmètre, ce qui a été trouvé, comment l'impact a été prouvé, ce que le client a corrigé. La certification OSCP reste la plus citée dans les offres françaises, souvent avec CRTP, OSEP ou OSWE. Le PDF propose l'entretien complet en six axes, avec un cas de test interne de 20 minutes.
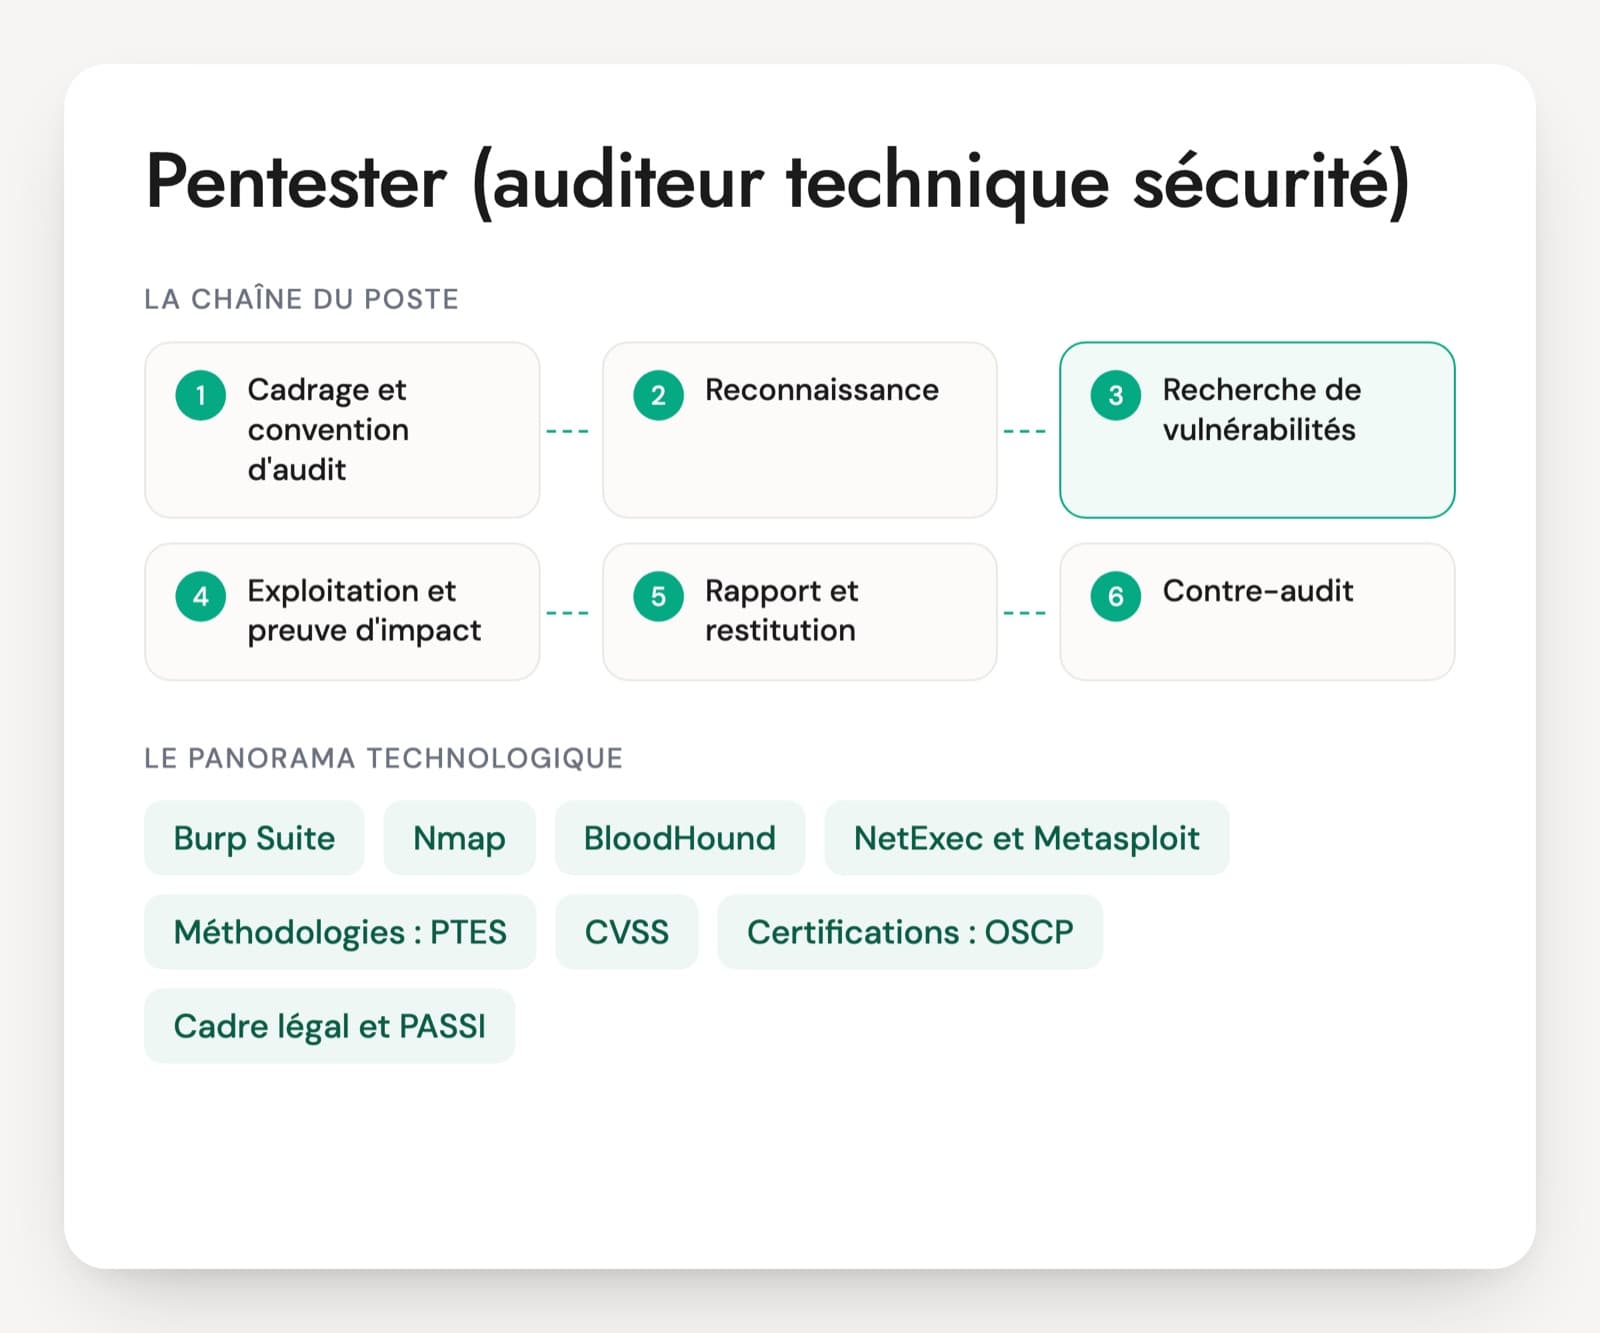
L'outillage et les référentiels d'un pentester
Burp Suite
Le proxy qui intercepte et modifie le trafic entre le navigateur et une application web. C'est l'outil de base de tout test applicatif, dans sa version Professional en mission. Un candidat qui teste le web sans Burp, ou sans son équivalent libre ZAP (ex-OWASP ZAP), n'a probablement pas fait beaucoup d'audits.
Nmap
Le scanner réseau qui liste les machines actives, leurs ports ouverts et les services qui y répondent. Il sert au début de presque chaque test d'infrastructure. Le niveau se voit dans la façon de régler la vitesse et le périmètre pour ne pas perturber le réseau du client.
BloodHound
Un outil qui collecte les relations de l'Active Directory (groupes, droits, sessions) et dessine les chemins qui mènent d'un compte ordinaire aux droits d'administrateur. En test interne, c'est souvent lui qui montre au client pourquoi un petit défaut de droits devient un accès complet.
NetExec et Metasploit
NetExec, successeur de CrackMapExec, vérifie des identifiants et des configurations sur de nombreuses machines Windows à la fois. Metasploit regroupe des modules d'exploitation de vulnérabilités connues. Les deux se pilotent avec prudence en production, ce que l'entretien doit vérifier.
Méthodologies : PTES, OWASP WSTG, NIST SP 800-115
Des guides qui découpent un test en phases et listent ce qu'il faut couvrir. PTES couvre le test d'intrusion de bout en bout, l'OWASP Web Security Testing Guide les applications web, le NIST SP 800-115 les tests techniques en général. Un pentester sérieux s'appuie sur l'un d'eux pour ne rien oublier et rendre son travail reproductible.
CVSS
Le système de notation des vulnérabilités publié par le FIRST, de 0 à 10. La version 4.0 coexiste encore avec la 3.1 dans les rapports. Le score de base ne suffit pas : la priorité réelle dépend du contexte du client, que le pentester doit expliquer.
Certifications : OSCP, CRTP, PNPT, OSWE, OSEP
OSCP d'OffSec, examen pratique de 24 heures, est la plus demandée. Depuis fin 2024, OffSec délivre aussi l'OSCP+, valable trois ans. CRTP vise l'Active Directory, PNPT est un examen pratique complet avec rapport, OSWE l'audit d'applications web avec lecture de code, OSEP les tests plus avancés.
Cadre légal et PASSI
L'article 323-1 du Code pénal punit l'accès ou le maintien frauduleux dans un système informatique. Seule une autorisation écrite du propriétaire, dans une convention d'audit, rend le test légal. Les prestataires qualifiés PASSI par l'ANSSI suivent en plus un référentiel d'exigences sur la conduite des audits.
Le pentester travaille le plus souvent dans un cabinet d'audit, une ESN ou chez un prestataire qualifié PASSI, et enchaîne des missions de quelques jours chez des clients différents. Une équipe interne de sécurité offensive existe aussi dans certains grands groupes, avec des tests répétés sur le même SI. Les missions mélangent test externe, test interne avec l'Active Directory, applications web et mobiles, parfois cloud et revue de configuration. Les profils se spécialisent avec l'expérience, vers le web, l'infrastructure, le mobile ou la red team. Pour un poste généraliste, l'entretien vérifie les bases sur chaque type de test, et surtout la qualité du cadrage et du rapport, qui sont les livrables que le client paie.
Les savoir-faire attendus d'un pentester
- Cadrage, convention et cadre légal
- Reconnaissance et méthode
- Tests d'infrastructure et Active Directory
- Tests d'applications web et d'API
- Preuve d'impact sans risque pour le client
- Cotation, rapport et recommandations
Cinq questions d'entretien sur une vraie mission de pentest
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · junior à confirmé
Premier matin d'un test interne : vous apprenez qu'une partie des serveurs est chez un infogérant et qu'une plage appartient à une filiale. La convention ne cite que le siège. Que faites-vous ?
Une bonne réponseIl ne teste que ce que la convention couvre et met de côté les plages douteuses. Il prévient son contact et demande une autorisation écrite de chaque propriétaire : l'infogérant pour ses serveurs, la filiale si c'est une société distincte. Il vérifie au passage les exclusions, les horaires et la conduite à tenir en cas d'incident. Il écrit dans le rapport ce qui n'a pas pu être testé et pourquoi, car un test hors autorisation tombe sous l'article 323-1 du Code pénal.
Signal d'alerteTester quand même parce que « c'est le même groupe », ou prendre l'accord oral de l'interlocuteur pour une autorisation.
Question 2 · confirmé
Test interne : vous êtes branché sur le réseau du client avec un compte utilisateur standard. Comment organisez-vous les premières heures ?
Une bonne réponseIl cartographie le réseau et les services exposés à un rythme réglé, puis collecte les informations de l'Active Directory avec le compte fourni pour repérer les chemins d'attaque, par exemple avec BloodHound. Il commence par les faiblesses fréquentes et à fort impact : mots de passe faibles ou réutilisés, partages lisibles contenant des secrets, autorité de certification ADCS mal configurée, comptes de service exposés au Kerberoasting, protocoles hérités de résolution de noms. Il note tout avec l'heure.
Signal d'alerteLancer un scanner de vulnérabilités sur tout le réseau et attendre le résultat, ou dérouler une liste d'outils sans priorité.
Question 3 · confirmé
Le quatrième jour d'un test de cinq, vous trouvez une injection SQL sur une application de production. Que faites-vous dans l'heure qui suit, avant même le rapport ?
Une bonne réponseIl s'arrête à une preuve minimale : la version de la base, l'utilisateur de connexion, le nombre de lignes d'une table plutôt que son contenu, sans requête d'écriture ni extraction de données personnelles. Il note l'heure et la preuve, prévient le contact client parce que la faille est critique, propose une mesure d'attente (désactiver la fonction, filtrer en amont) et demande son accord avant d'aller plus loin. Il garde du temps pour finir le reste du périmètre.
Signal d'alerteExtraire toute la table des clients « pour montrer », lancer un outil d'exploitation automatique en mode agressif sur la production, ou garder la faille pour la restitution.
Question 4 · confirmé
Comment fixez-vous la gravité d'une vulnérabilité dans votre rapport ?
Une bonne réponseUn score CVSS (3.1 ou 4.0) pour la base technique, ajusté au contexte du client : exposition sur Internet ou non, données concernées, difficulté réelle d'exploitation, possibilité d'enchaîner avec d'autres failles. Il sépare la gravité de la priorité de correction et explique sa méthode de cotation en annexe pour qu'elle reste cohérente d'un rapport à l'autre.
Signal d'alerteReprendre tel quel le score affiché par le scanner, ou tout classer en critique pour faire réagir le client.
Question 5 · junior à confirmé
Le mot de passe de l'administrateur local est le même sur tous les postes. Quelle recommandation écrivez-vous ?
Une bonne réponseUn mot de passe unique par machine, géré automatiquement par Windows LAPS, intégré à Windows depuis 2023, avec des droits de lecture limités à un groupe restreint. Il ajoute une mesure immédiate si le déploiement prend du temps, la restriction des connexions réseau des comptes locaux, et la façon de vérifier la correction lors du contre-audit.
Signal d'alerte« Changer le mot de passe », sans dire comment éviter qu'il redevienne identique partout.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Pentester : réponses aux questions fréquentes
Quelle différence entre un pentester et un red teamer ?
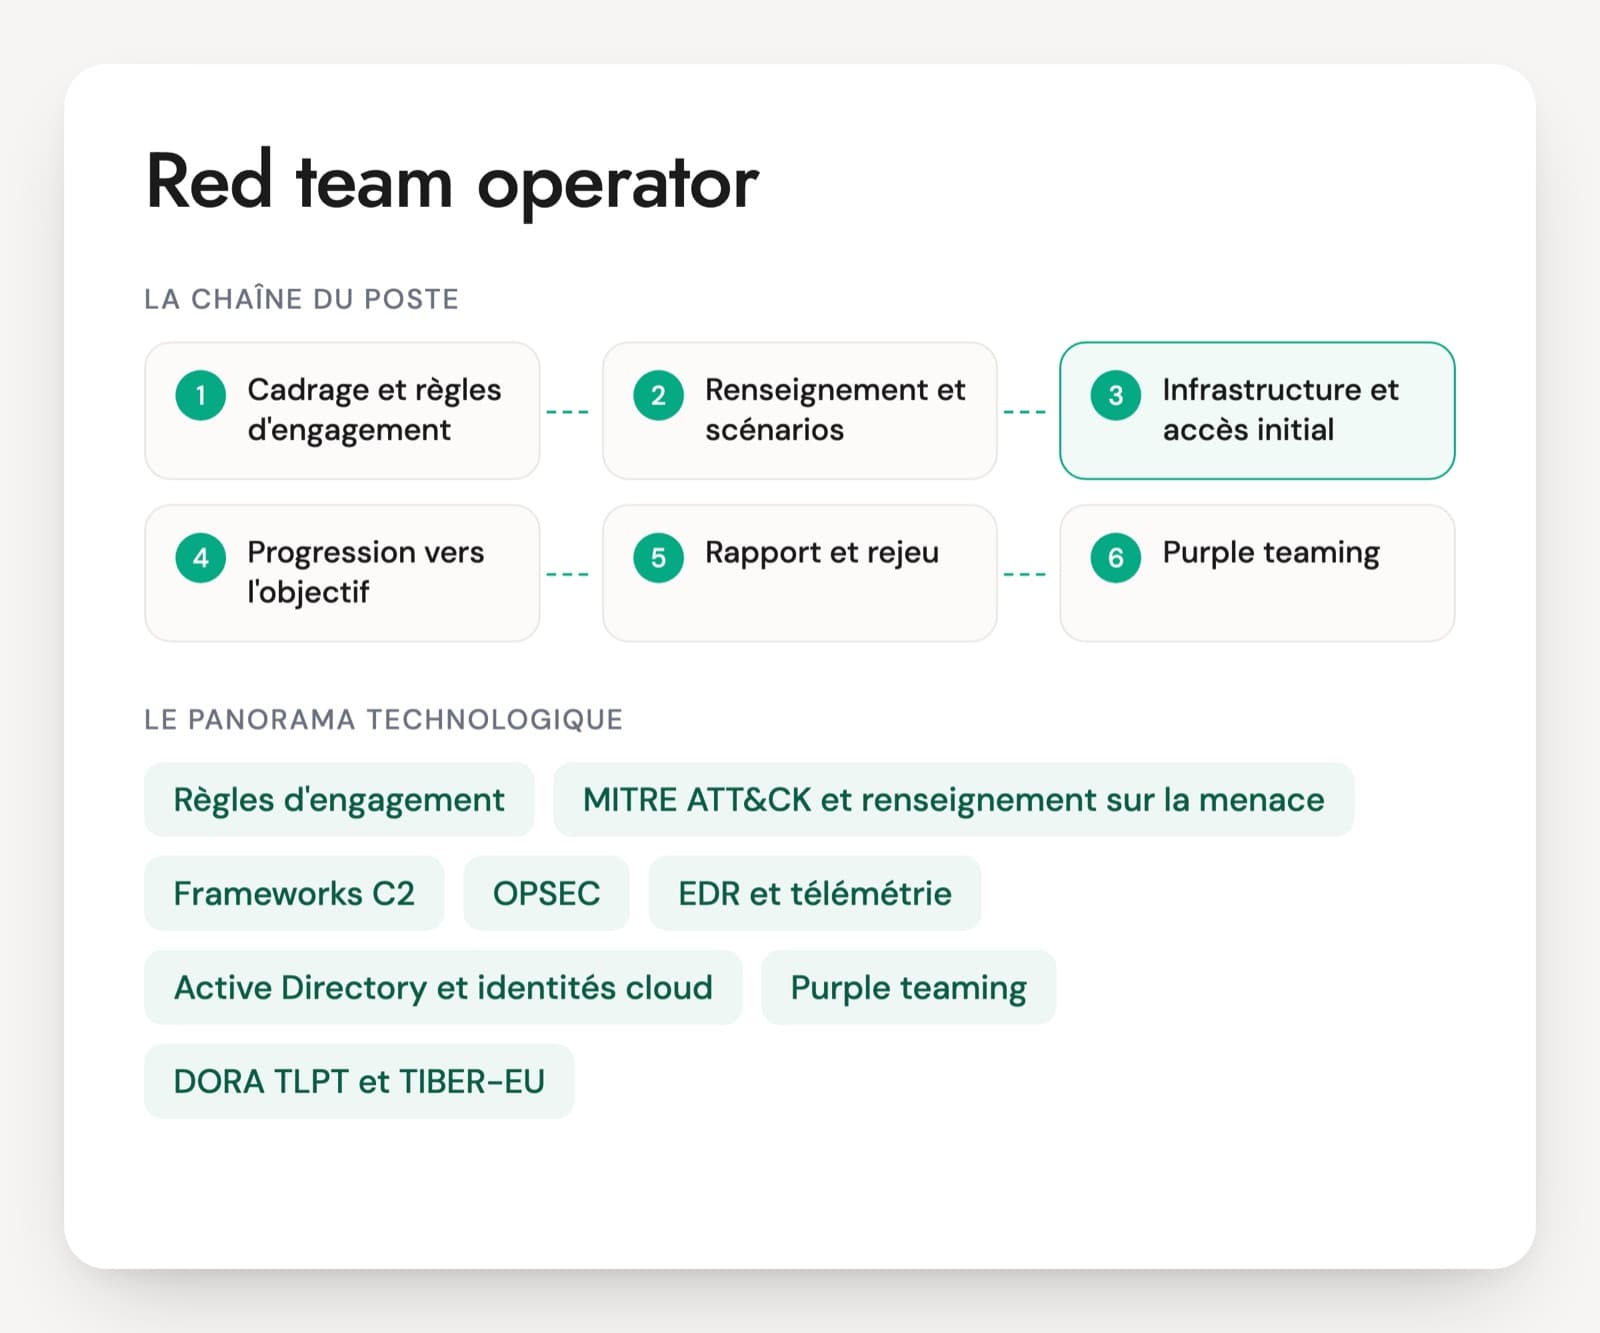
Le pentester cherche le plus grand nombre de vulnérabilités sur un périmètre défini, en quelques jours, et le SOC est souvent prévenu. Le red teamer simule un attaquant réel sur plusieurs semaines, avec un objectif précis (accéder à une donnée, à un système), et teste aussi la détection et la réponse des équipes de défense. Une mission de red team exige davantage de discrétion et d'organisation. Beaucoup de red teamers ont d'abord été pentesters pendant plusieurs années.
Quelles certifications comptent sur le CV d'un pentester ?
L'OSCP est la plus demandée dans les offres françaises, car l'examen est pratique et dure 24 heures. Viennent ensuite CRTP pour l'Active Directory, PNPT, OSWE et BSCP pour le web, OSEP pour les tests avancés. Pour un junior, une certification pratique compte plus qu'une certification à questionnaire. Pour un confirmé, l'expérience de missions et la qualité d'un rapport anonymisé comptent davantage que la liste des certifications.
Y a-t-il un test technique pour un poste de pentester ?
Oui, presque tous les cabinets en font un. Le format le plus utile combine une machine ou une application de test à auditer en temps limité et la rédaction d'une fiche de vulnérabilité. On voit la méthode, la capacité à prouver un impact proprement et l'écriture. Un exercice trop long à faire chez soi décourage les bons profils. Un extrait de rapport anonymisé, commenté par le candidat, peut aussi servir.
Que valent un classement Root-Me ou Hack The Box ?
Ces plateformes montrent une pratique régulière et une curiosité technique, et beaucoup d'offres invitent à donner son pseudo. Elles n'apprennent pas le cadrage, le respect d'un périmètre, la prudence en production ni la rédaction d'un rapport. Pour un premier poste, un bon classement justifie l'entretien. L'entretien vérifie ensuite ces compétences de mission, qui ne s'apprennent pas sur une plateforme.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.