Le renseignement sur la menace se juge à l'usage qu'on en fait. Un analyste CTI suit des groupes d'attaquants et des campagnes de rançongiciel, qualifie des indicateurs dans MISP ou OpenCTI, rattache les techniques observées à MITRE ATT&CK et écrit aussi bien pour un RSSI que pour un analyste SOC. Les questions d'entretien d'analyste CTI partent donc de ce qu'en attendent les équipes qui reçoivent ce renseignement.
Les candidats arrivent par deux chemins. Les uns viennent du SOC, de l'analyse de malware ou du réseau et manipulent sans peine les IOC, les pivots et STIX. Les autres sortent de formations en relations internationales ou en renseignement et maîtrisent l'évaluation des sources et l'écriture. Chacun a des manques prévisibles. Le poste vise surtout le niveau tactique ou le niveau stratégique, et l'entretien contrôle l'autre côté au minimum attendu.
Un CV qui aligne des noms de flux et de plateformes ne dit rien de la qualité de l'analyse. Le récit d'une source écartée, d'une hypothèse abandonnée ou d'une note qui a changé une décision en dit bien plus. Le PDF ajoute un cas de 20 minutes sur une campagne qui vise des passerelles VPN.
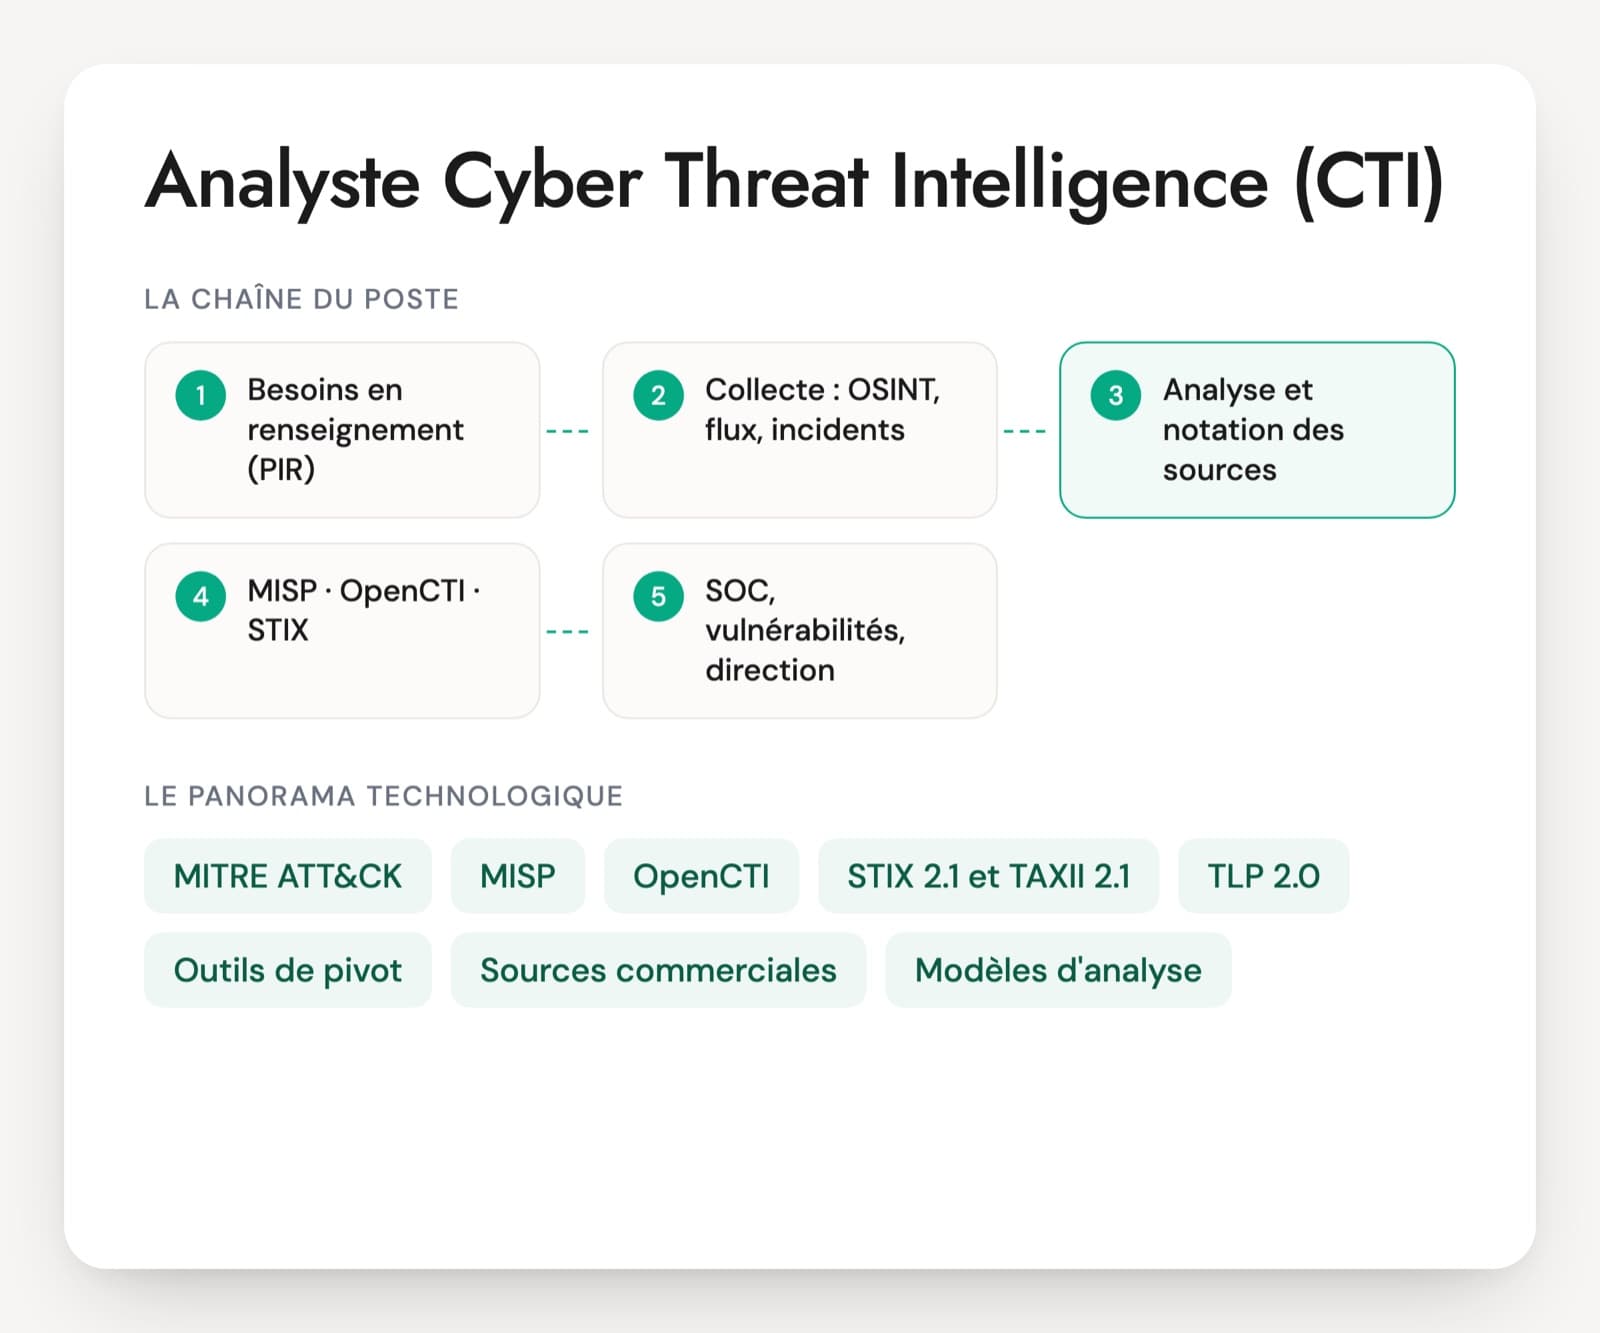
Plateformes, formats et sources d'un analyste CTI
MITRE ATT&CK
La base publique des tactiques et techniques des attaquants, devenue le vocabulaire commun entre CTI, SOC et red team. La version 20 est sortie le 13 octobre 2026. L'analyste y rattache ce qu'il lit dans les rapports et s'en sert pour dire au SOC ce qui manque à sa détection.
MISP
La plateforme open source de partage d'indicateurs, très utilisée entre CERT et dans les communautés de partage. Elle gère les taxonomies, les galaxies et les warninglists qui écartent les valeurs légitimes. Le projet publie la branche 2.5 et a ouvert en octobre 2026 un accès anticipé à MISP 3.0.
OpenCTI
La plateforme de connaissance sur la menace éditée par la société française Filigran, en open source avec une offre commerciale. Elle structure les groupes, campagnes, malwares et indicateurs en STIX 2.1 et se branche sur MISP, les flux commerciaux et le SIEM par des connecteurs.
STIX 2.1 et TAXII 2.1
Deux standards OASIS. STIX décrit le renseignement sous forme d'objets reliés (intrusion-set, campaign, malware, indicator, sighting). TAXII transporte ces objets d'une plateforme à l'autre. Un analyste confirmé sait lire un objet STIX et choisir le bon type.
TLP 2.0
Le protocole de marquage qui fixe à qui une information peut être transmise, publié par le FIRST et en vigueur depuis août 2022. Il compte cinq niveaux, de TLP:CLEAR à TLP:RED, avec TLP:AMBER+STRICT pour un partage limité à l'organisation. Une erreur de marquage peut fermer l'accès à une communauté de partage.
Outils de pivot
DNS passif, historiques de certificats, moteurs comme Shodan et Censys, plateformes d'analyse de fichiers comme VirusTotal. Ils servent à partir d'un indicateur pour retrouver le reste d'une infrastructure. Un exemple de pivot qui a mené à une fausse piste est instructif.
Sources commerciales
Des éditeurs comme Recorded Future ou Intel 471 vendent du renseignement sur les groupes, les forums cybercriminels et les fuites. L'entreprise en achète un ou deux selon ses besoins. L'analyste doit savoir mesurer ce qu'un abonnement apporte et le dire.
Modèles d'analyse
Le modèle Diamond, la kill chain, la pyramide de la douleur et le code amiral pour noter sources et informations. Ces grilles structurent le raisonnement et le rendent lisible. Un analyste qui les cite sans exemple concret les a lues sans les appliquer.
Sigma et YARA
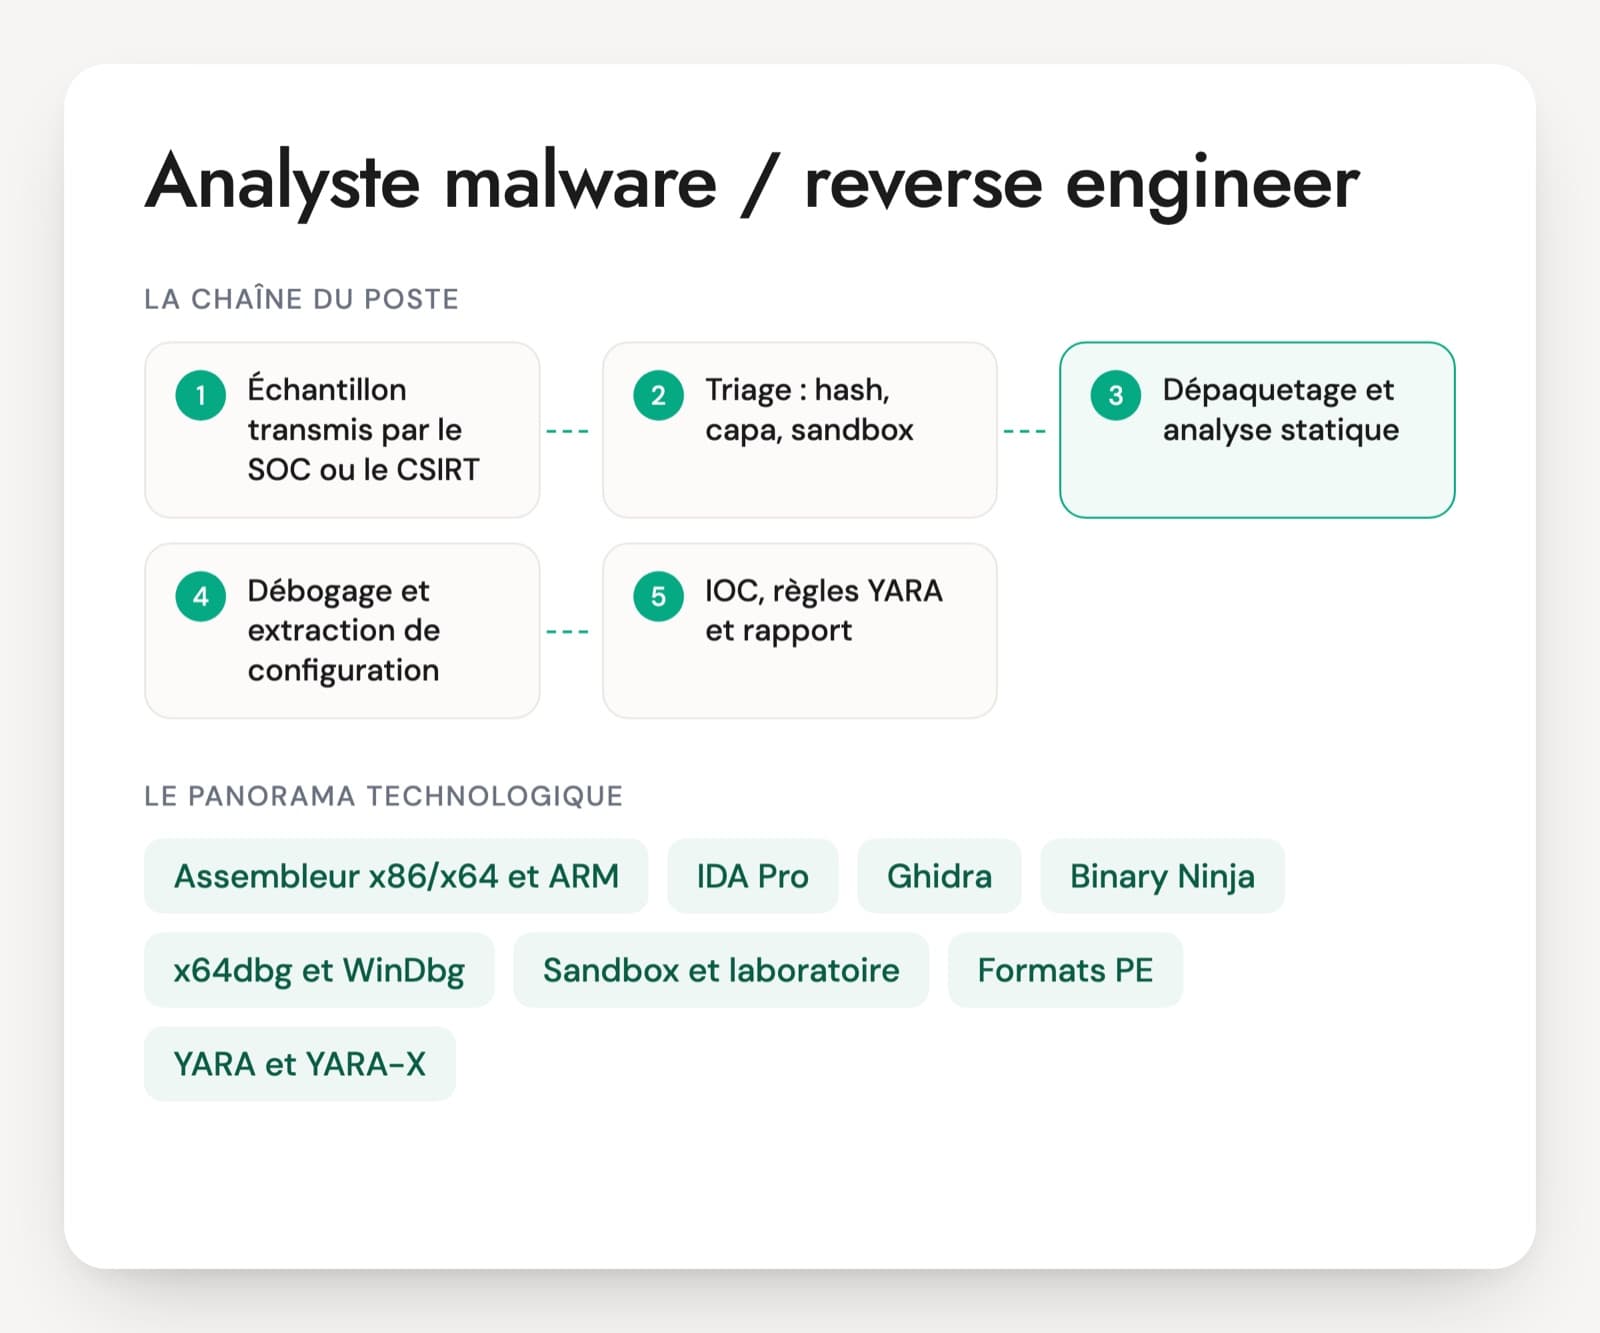
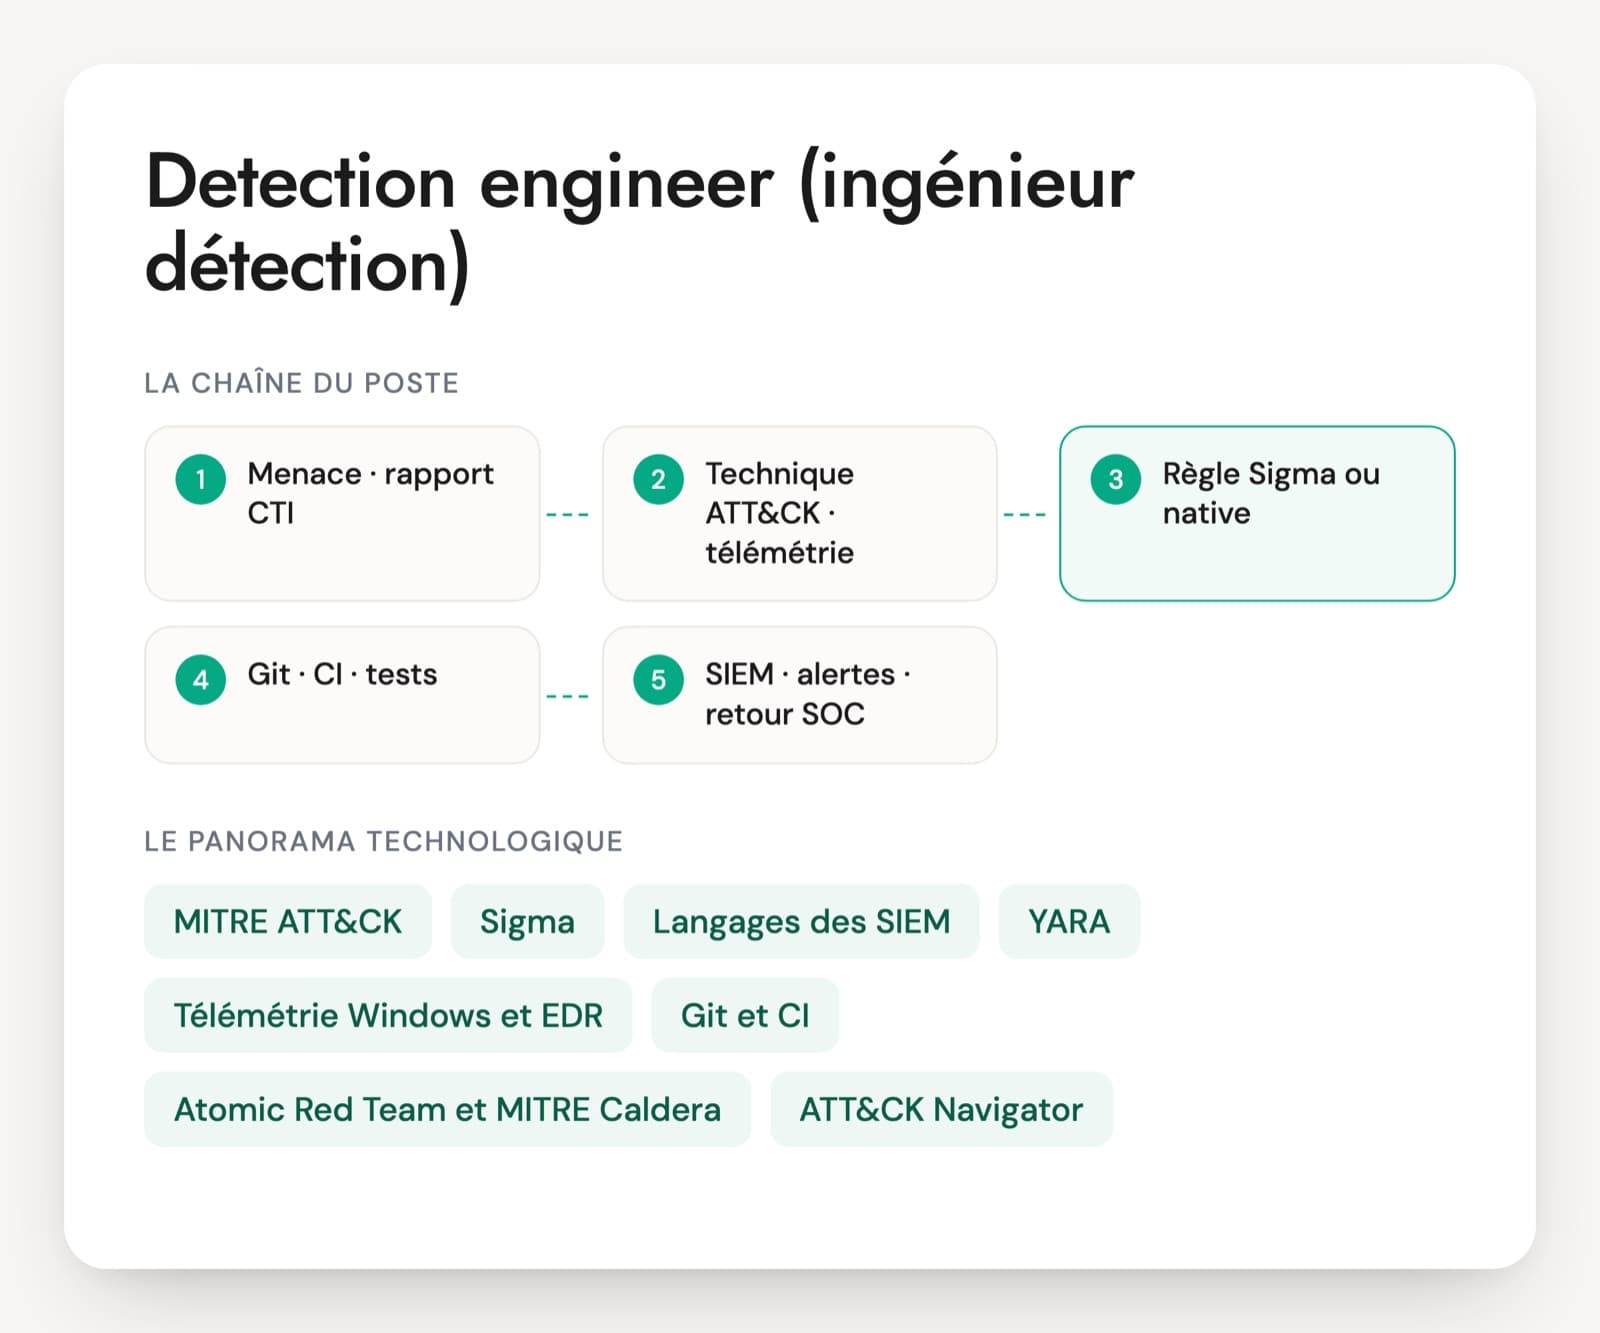
Les formats de règles de détection, Sigma pour les journaux et YARA pour les fichiers. L'analyste CTI n'en écrit pas toujours, mais il doit fournir au detection engineer ou à l'analyste malware la matière pour les écrire.
L'analyste CTI travaille dans un CERT interne, une équipe de cyberdéfense, chez un prestataire qui vend du renseignement ou chez un éditeur de plateforme. Selon l'organisation, le poste penche vers le tactique, au plus près du SOC, ou vers le stratégique, avec des notes pour la direction. Dans les équipes réduites, la CTI est parfois rattachée à la gestion des vulnérabilités ou confiée à un analyste SOC de niveau 3. L'anglais écrit est indispensable, car la plupart des sources le sont. Des certifications comme la GIAC GCTI existent, mais le niveau se voit sur une note écrite et sur un raisonnement de sources.
Six savoir-faire à vérifier chez un analyste threat intelligence
- Cycle du renseignement et PIR
- Notation des sources et des informations
- Pivots sur l'infrastructure d'attaque
- Suivi de groupes et de campagnes
- MISP, OpenCTI et STIX au quotidien
- Produits pour le SOC et la direction
Cinq questions d'entretien d'analyste CTI, avec les réponses attendues
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · senior
Vous arrivez dans une équipe CTI qui reçoit une quarantaine de flux et n'a jamais écrit ses besoins en renseignement. Comment définissez-vous les PIR, et que cessez-vous de collecter ?
Une bonne réponseDes entretiens avec ceux qui consomment le renseignement : RSSI, SOC, CSIRT, gestion des vulnérabilités, parfois les métiers. On part des actifs critiques, des technologies exposées sur Internet et des menaces plausibles. Chaque PIR prend la forme d'une question précise, par exemple « quels groupes exploitent les équipements d'accès distant que nous exposons ? », avec une priorité et une date de revue. On mesure ensuite ce que chaque flux apporte (détections, doublons, faux positifs) et on coupe ceux qui ne répondent à aucun besoin.
Signal d'alerteGarder tous les flux « au cas où », ou présenter une liste de mots-clés de veille comme des besoins en renseignement.
Question 2 · confirmé
Sur un forum cybercriminel, un vendeur propose un accès au réseau de votre entreprise. Comment qualifiez-vous l'information avant d'alerter ?
Une bonne réponseNoter la source et l'information séparément, par exemple avec le code amiral : historique et réputation du vendeur d'un côté, précision et vraisemblance de l'annonce de l'autre (type d'accès, privilèges, taille ou chiffre d'affaires cités). Chercher des recoupements internes avec le SOC : connexions VPN inhabituelles, comptes compromis, alertes EDR. Alerter ensuite avec un niveau de confiance explicite. La personne n'entre pas en contact avec le vendeur sans un cadre validé par le juridique.
Signal d'alerteAlerter la direction dans l'heure sans vérification, ou classer l'annonce sans rien chercher.
Question 3 · confirmé
Un rapport public cite une adresse IP de serveur de commande. Comment retrouvez-vous le reste de l'infrastructure du groupe ?
Une bonne réponsePar pivots successifs : DNS passif pour les domaines qui ont pointé vers l'adresse, historique des certificats TLS et transparence des certificats, empreintes comme JARM ou JA4, bannières et réponses HTTP, données d'enregistrement et hébergeur. La personne construit une requête Shodan ou Censys qui décrit l'infrastructure et la surveille dans le temps. Elle se méfie des hébergements mutualisés et des CDN, où une même adresse sert des milliers de sites légitimes.
Signal d'alerteBloquer l'adresse et s'arrêter là, ou bloquer tout le /24 par prudence.
Question 4 · confirmé
Le SOC vous demande des IOC sur un groupe de rançongiciel très actif. Que lui livrez-vous ?
Une bonne réponseQuelques IOC récents, datés, avec une durée de validité et un niveau de confiance, mais surtout les techniques du groupe ramenées à MITRE ATT&CK et décrites au niveau des procédures : outils d'accès distant légitimes détournés, exfiltration avec rclone, suppression des clichés instantanés, désactivation de l'EDR. La personne propose des hypothèses de chasse et des pistes de règles Sigma que le detection engineer pourra écrire.
Signal d'alerteUne liste brute de hashs et d'adresses IP sans date ni source, chargée telle quelle dans le SIEM.
Question 5 · senior
Après un incident, la direction demande si l'attaque vient d'un État. Que lui répondez-vous ?
Une bonne réponseLa personne distingue le regroupement technique (un ensemble d'intrusions qui partagent outils, infrastructure et méthodes) de l'attribution à un commanditaire. Elle présente les éléments disponibles avec un vocabulaire probabiliste (« probable », « peu probable ») et un niveau de confiance, rappelle les faux drapeaux et les outils partagés entre groupes, et précise que la réponse à l'incident ne dépend presque jamais de cette question. Elle s'appuie sur les publications de l'ANSSI ou d'autres CERT quand elles existent.
Signal d'alerteAffirmer une origine sur un seul indice, comme la langue des chaînes ou les horaires d'activité.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Analyste CTI, les questions fréquentes
Profil technique ou analyste formé au renseignement : lequel choisir ?
Tout dépend des destinataires du renseignement. Si le SOC et la réponse à incident sont les premiers clients, un profil technique venu de la détection ou de l'analyse de malware sera productif plus vite. Si la demande vient de la direction ou de la gestion des risques, un profil formé à l'analyse et à l'écriture apportera davantage. Dans les deux cas, l'entretien sonde le côté le plus faible du candidat, car une équipe CTI d'une ou deux personnes doit couvrir les deux.
Quels outils un analyste CTI doit-il connaître ?
Une plateforme de gestion du renseignement, le plus souvent MISP ou OpenCTI, les formats STIX et TAXII, le marquage TLP et la matrice MITRE ATT&CK. Pour les pivots, le DNS passif, les historiques de certificats, Shodan ou Censys et VirusTotal. Les sources commerciales varient selon les abonnements de l'entreprise et s'apprennent vite. Un peu de Python pour automatiser la collecte ou les imports est un plus fréquent dans les annonces, rarement une exigence pour un junior.
Quel test technique est donné à un analyste CTI ?
Un exercice écrit court donne plus d'informations qu'un questionnaire. Deux ou trois sources sur une même campagne, dont une peu fiable, servent de base à une note d'une page pour un RSSI et à une liste d'éléments utiles au SOC, en une heure. On voit alors si la personne note ses sources, sépare les faits des hypothèses et adapte son écriture au destinataire. Un échange oral sur ses choix conclut l'exercice.
Quelle différence entre analyste CTI, threat hunter et analyste SOC ?
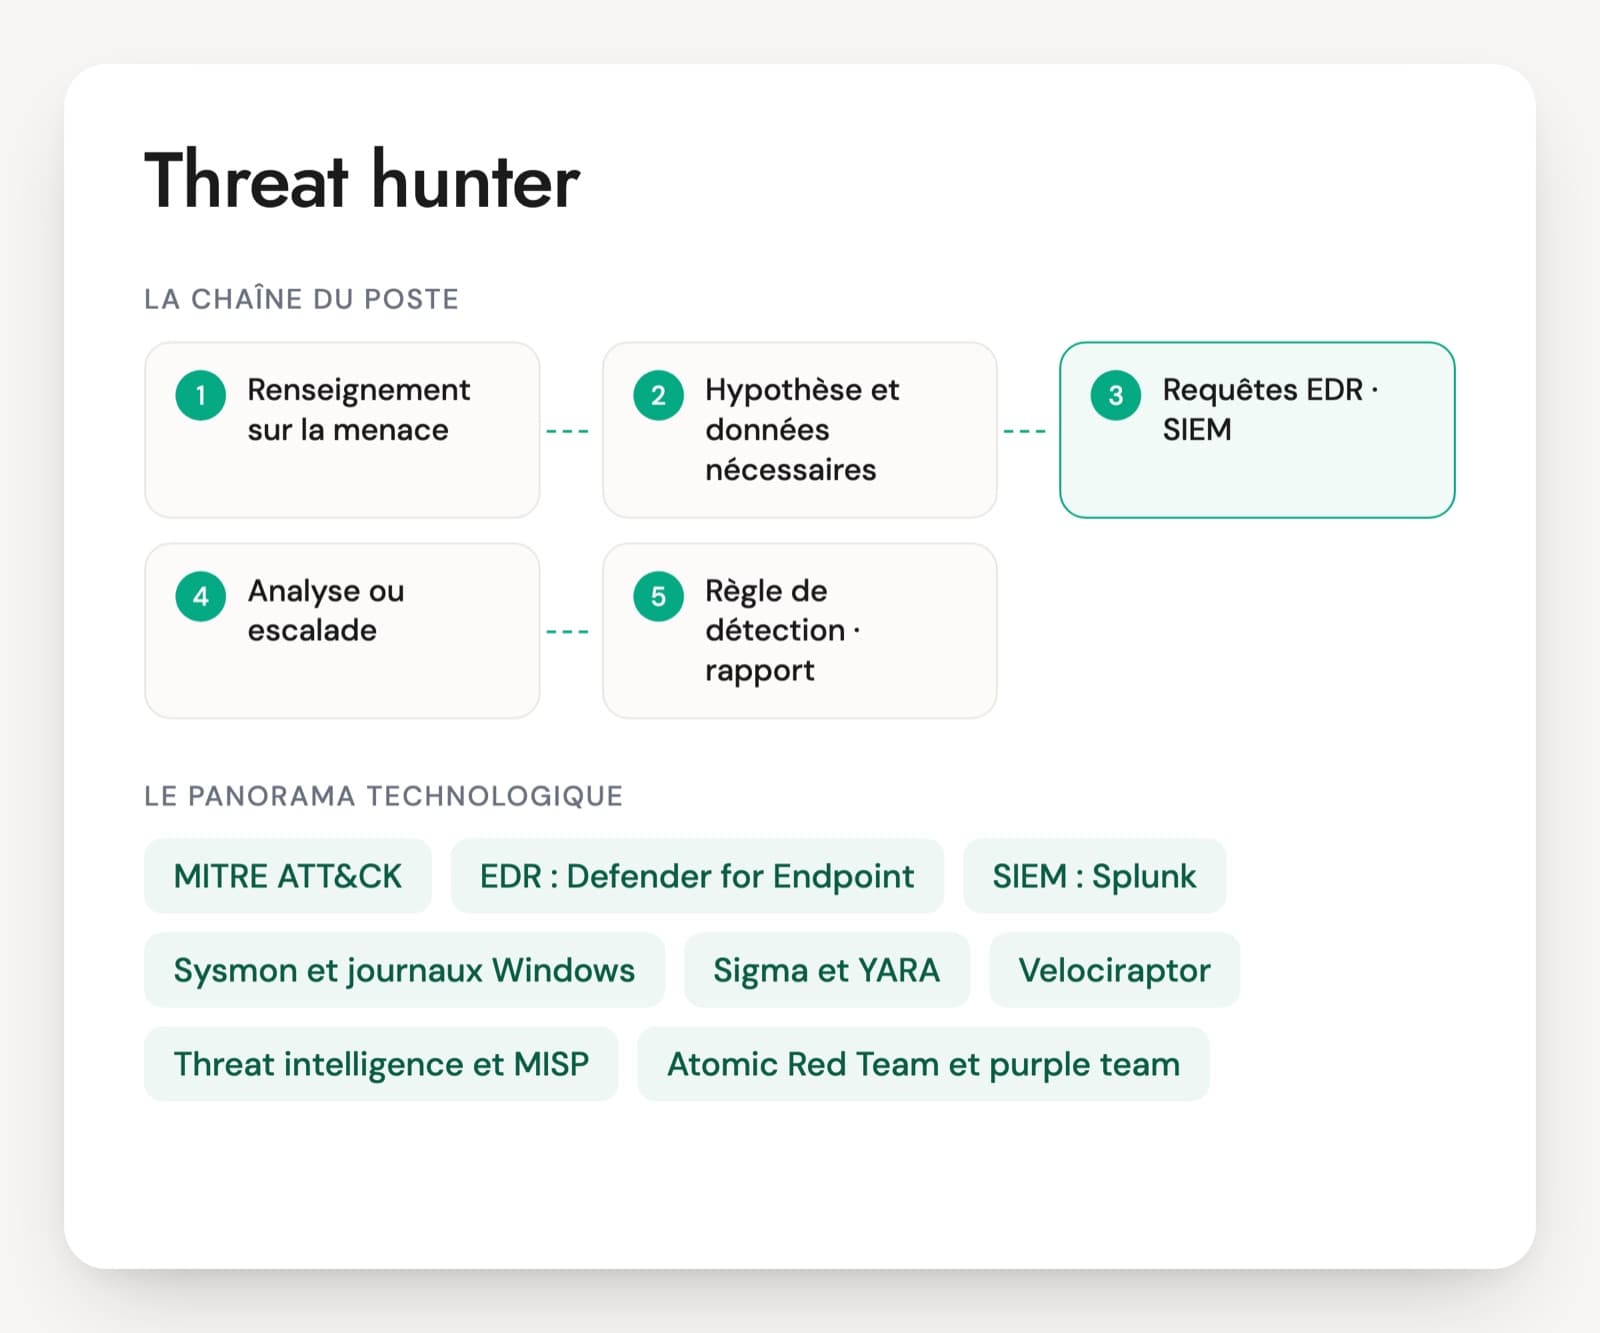
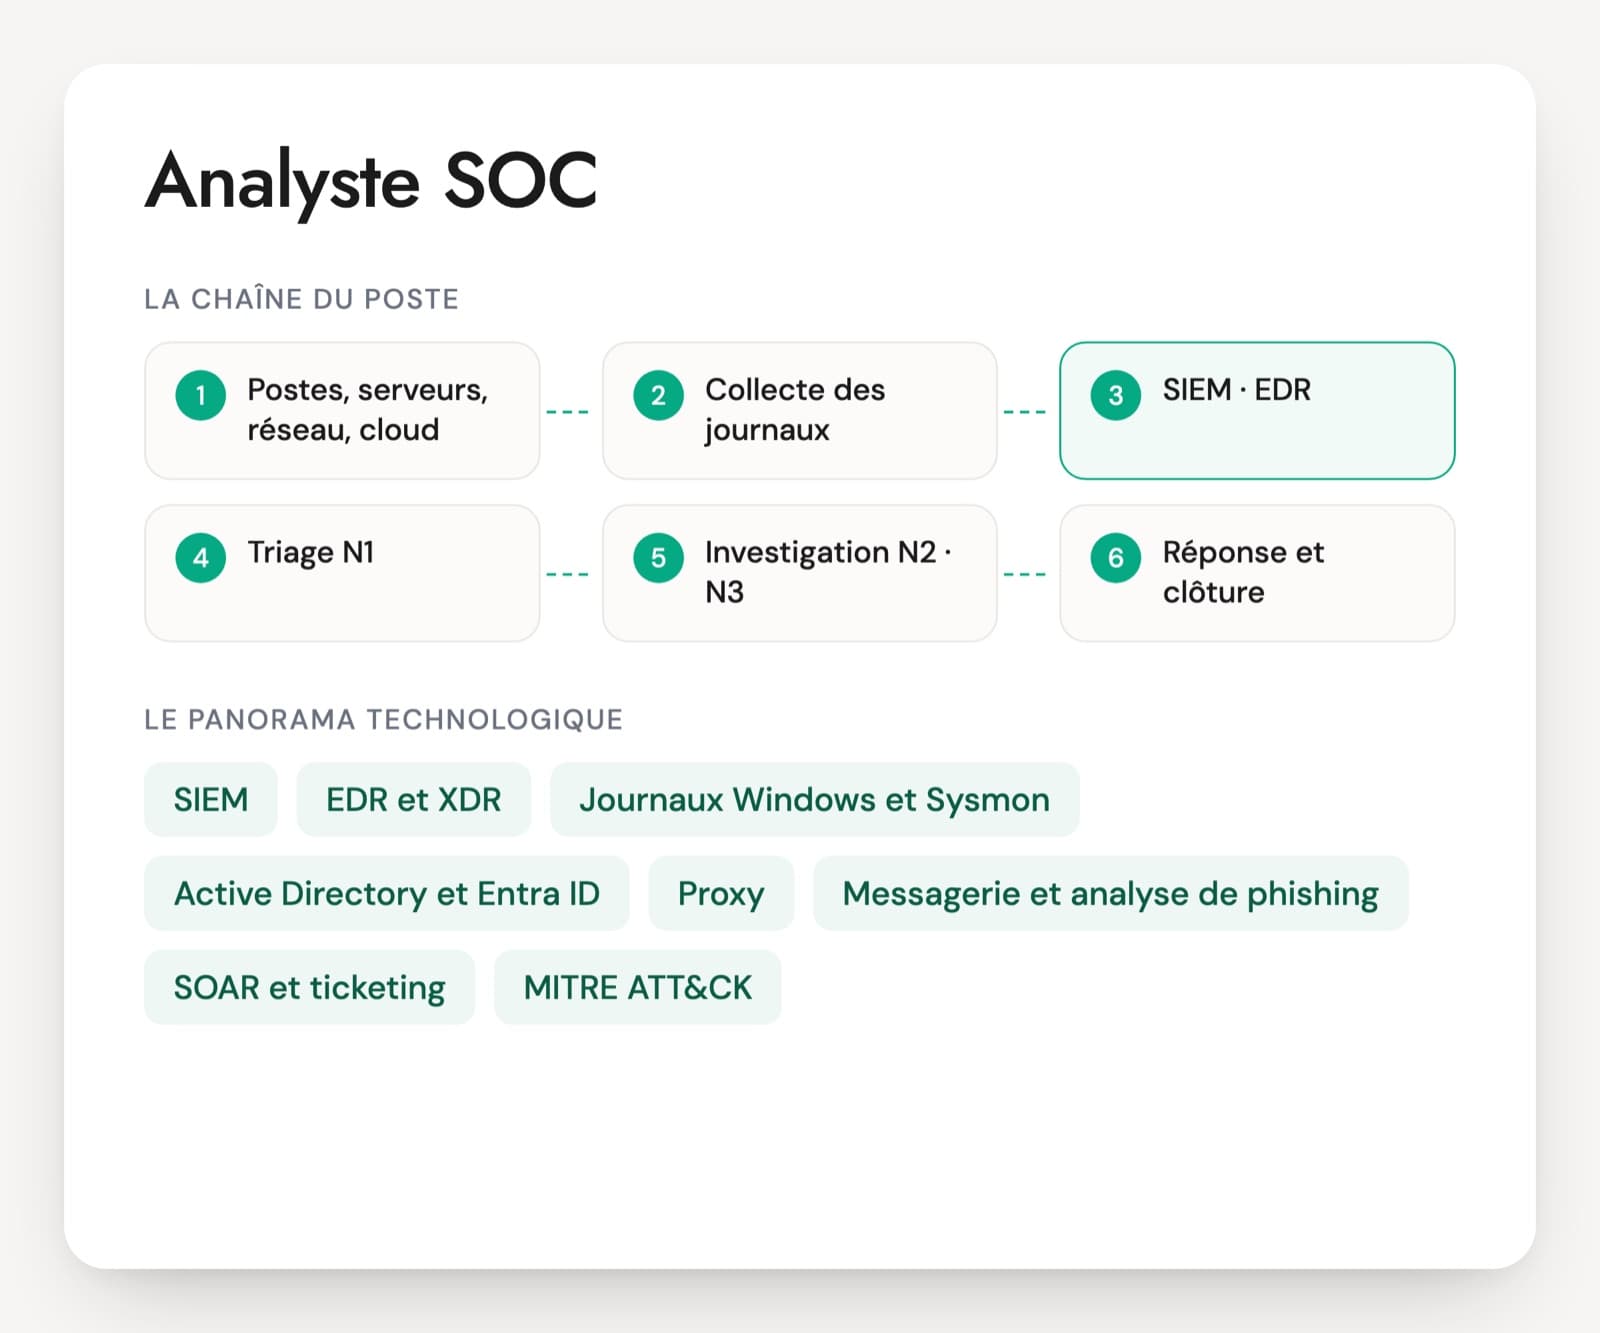
L'analyste SOC traite les alertes produites par les outils de détection. Le threat hunter cherche dans les journaux des traces d'attaque qui n'ont déclenché aucune alerte, à partir d'hypothèses. L'analyste CTI produit le renseignement qui nourrit les deux : quels groupes menacent l'entreprise, avec quelles techniques et quels indicateurs. Dans une petite équipe, une même personne peut tenir deux de ces rôles, mais l'entretien doit vérifier chacun séparément.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.