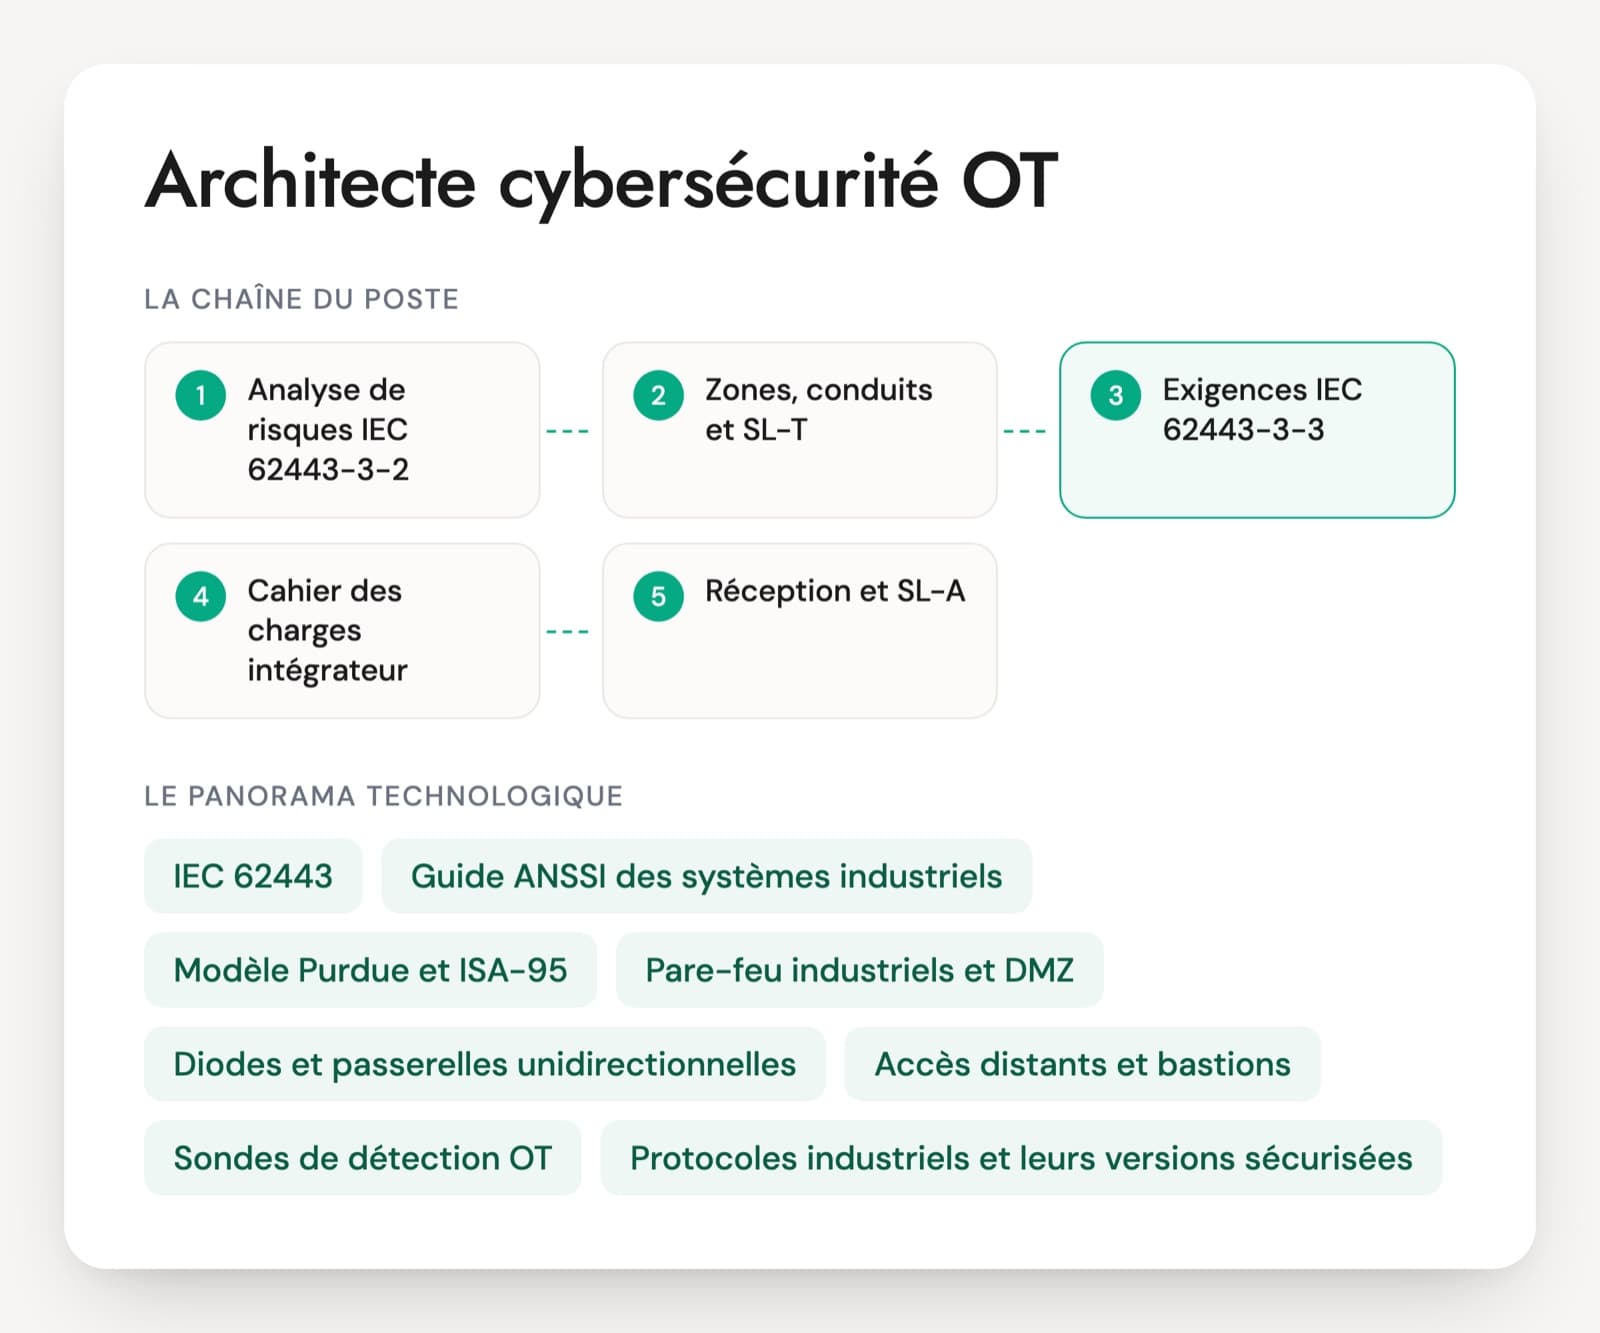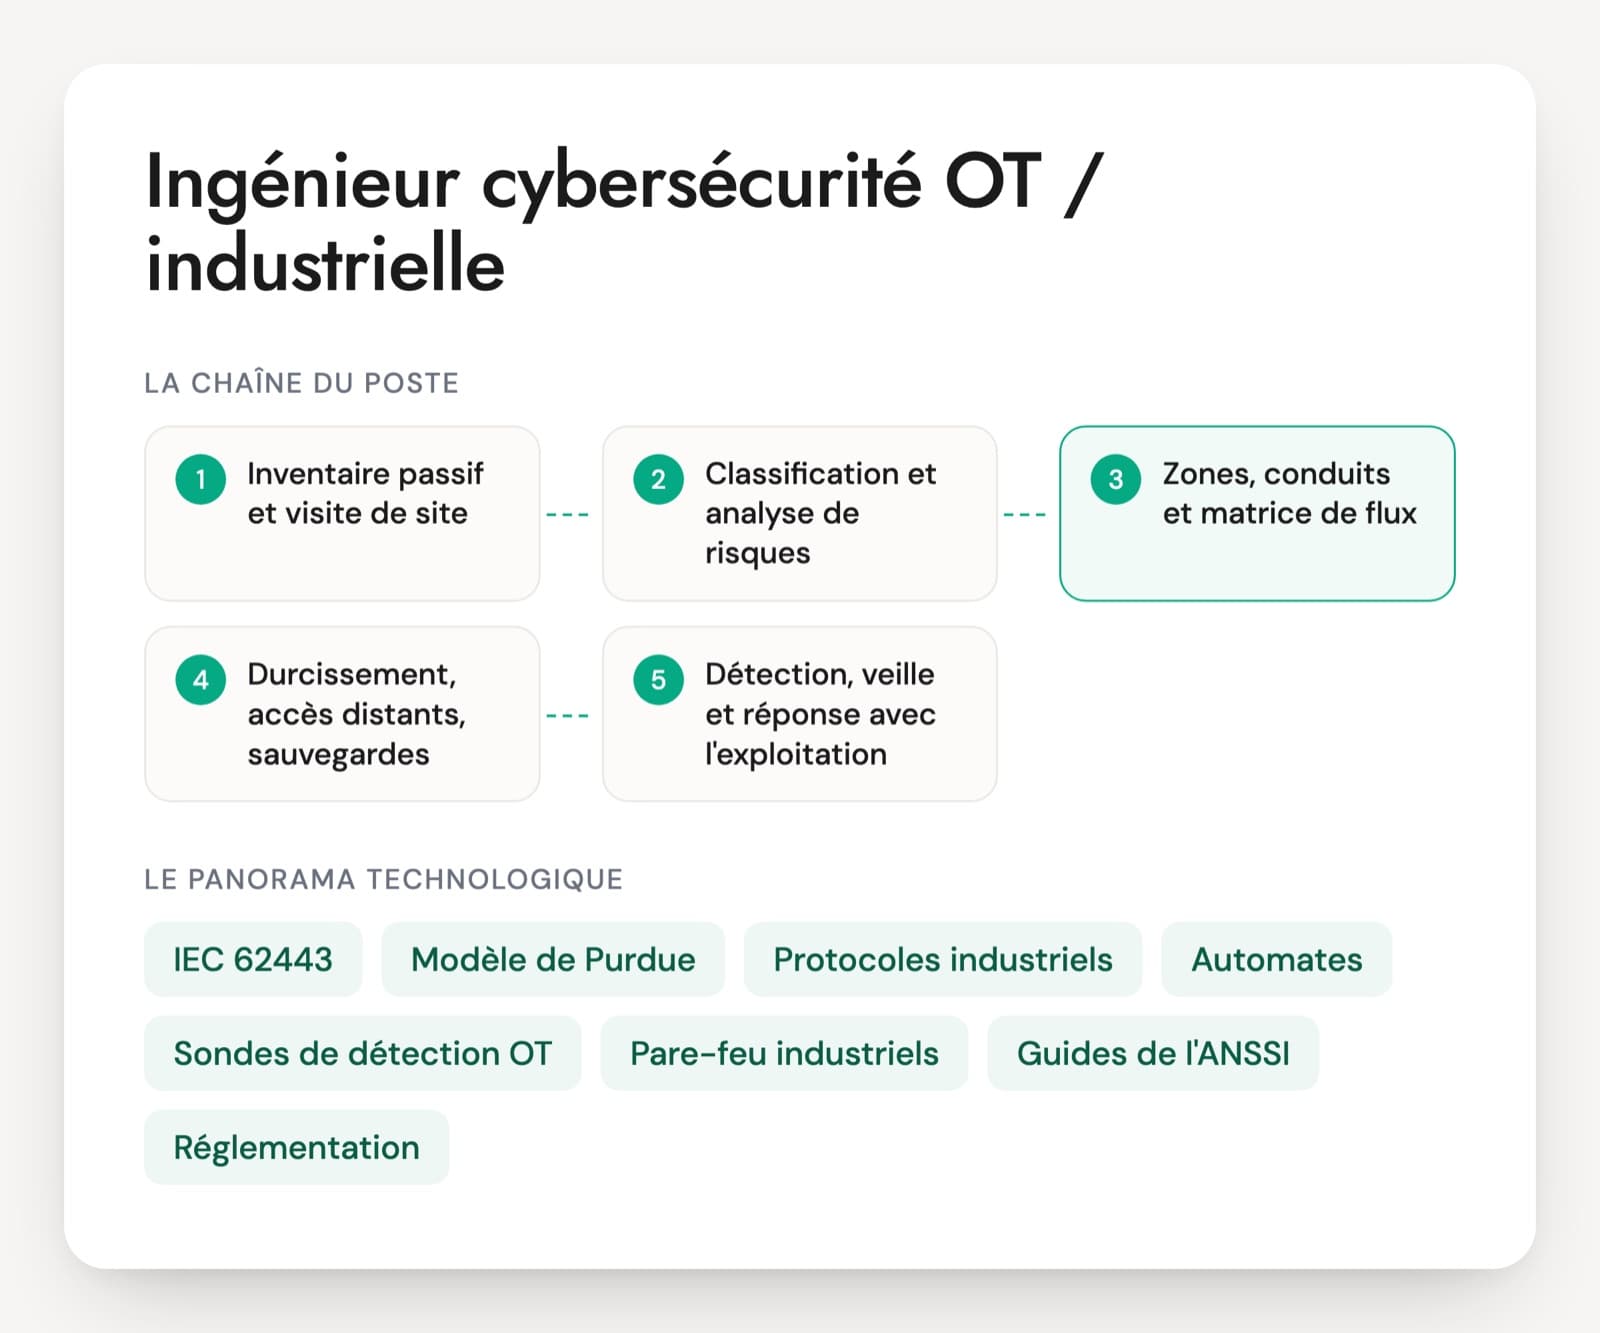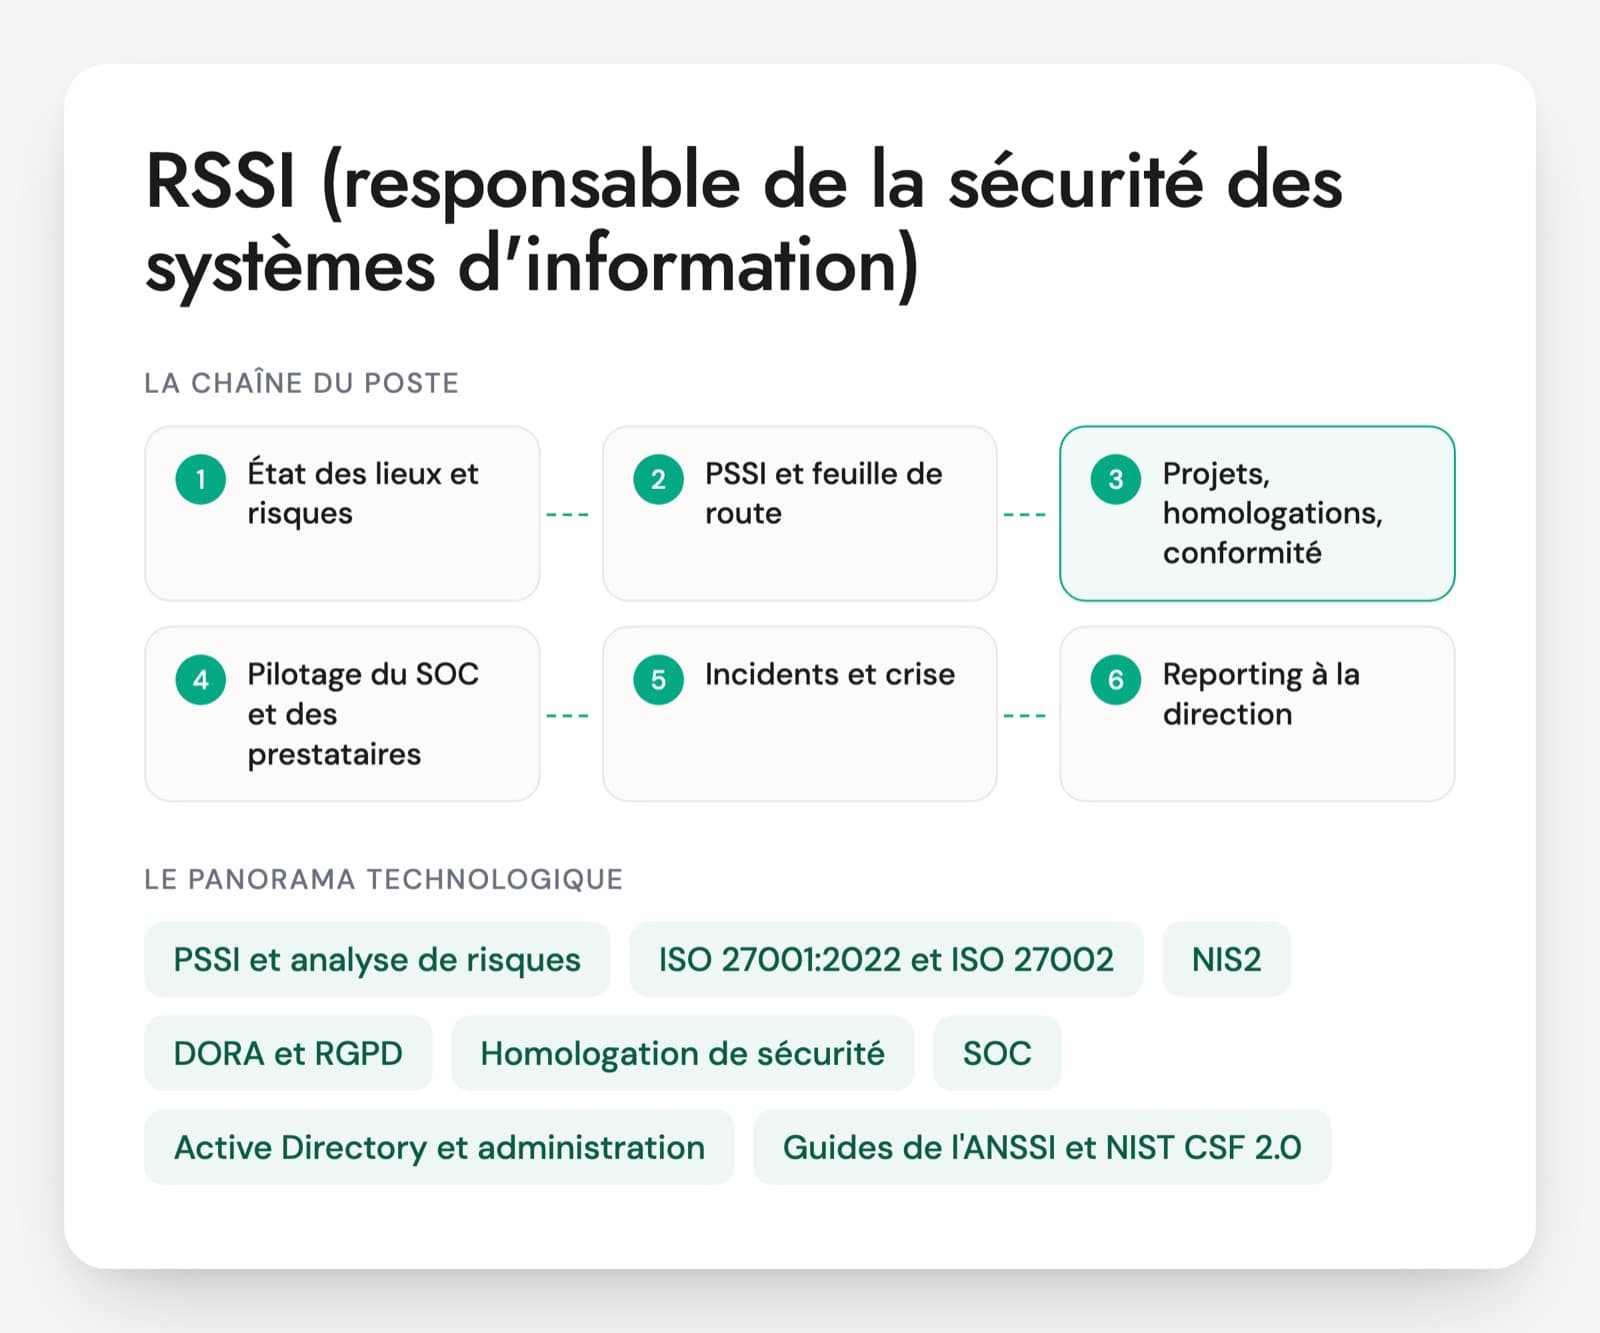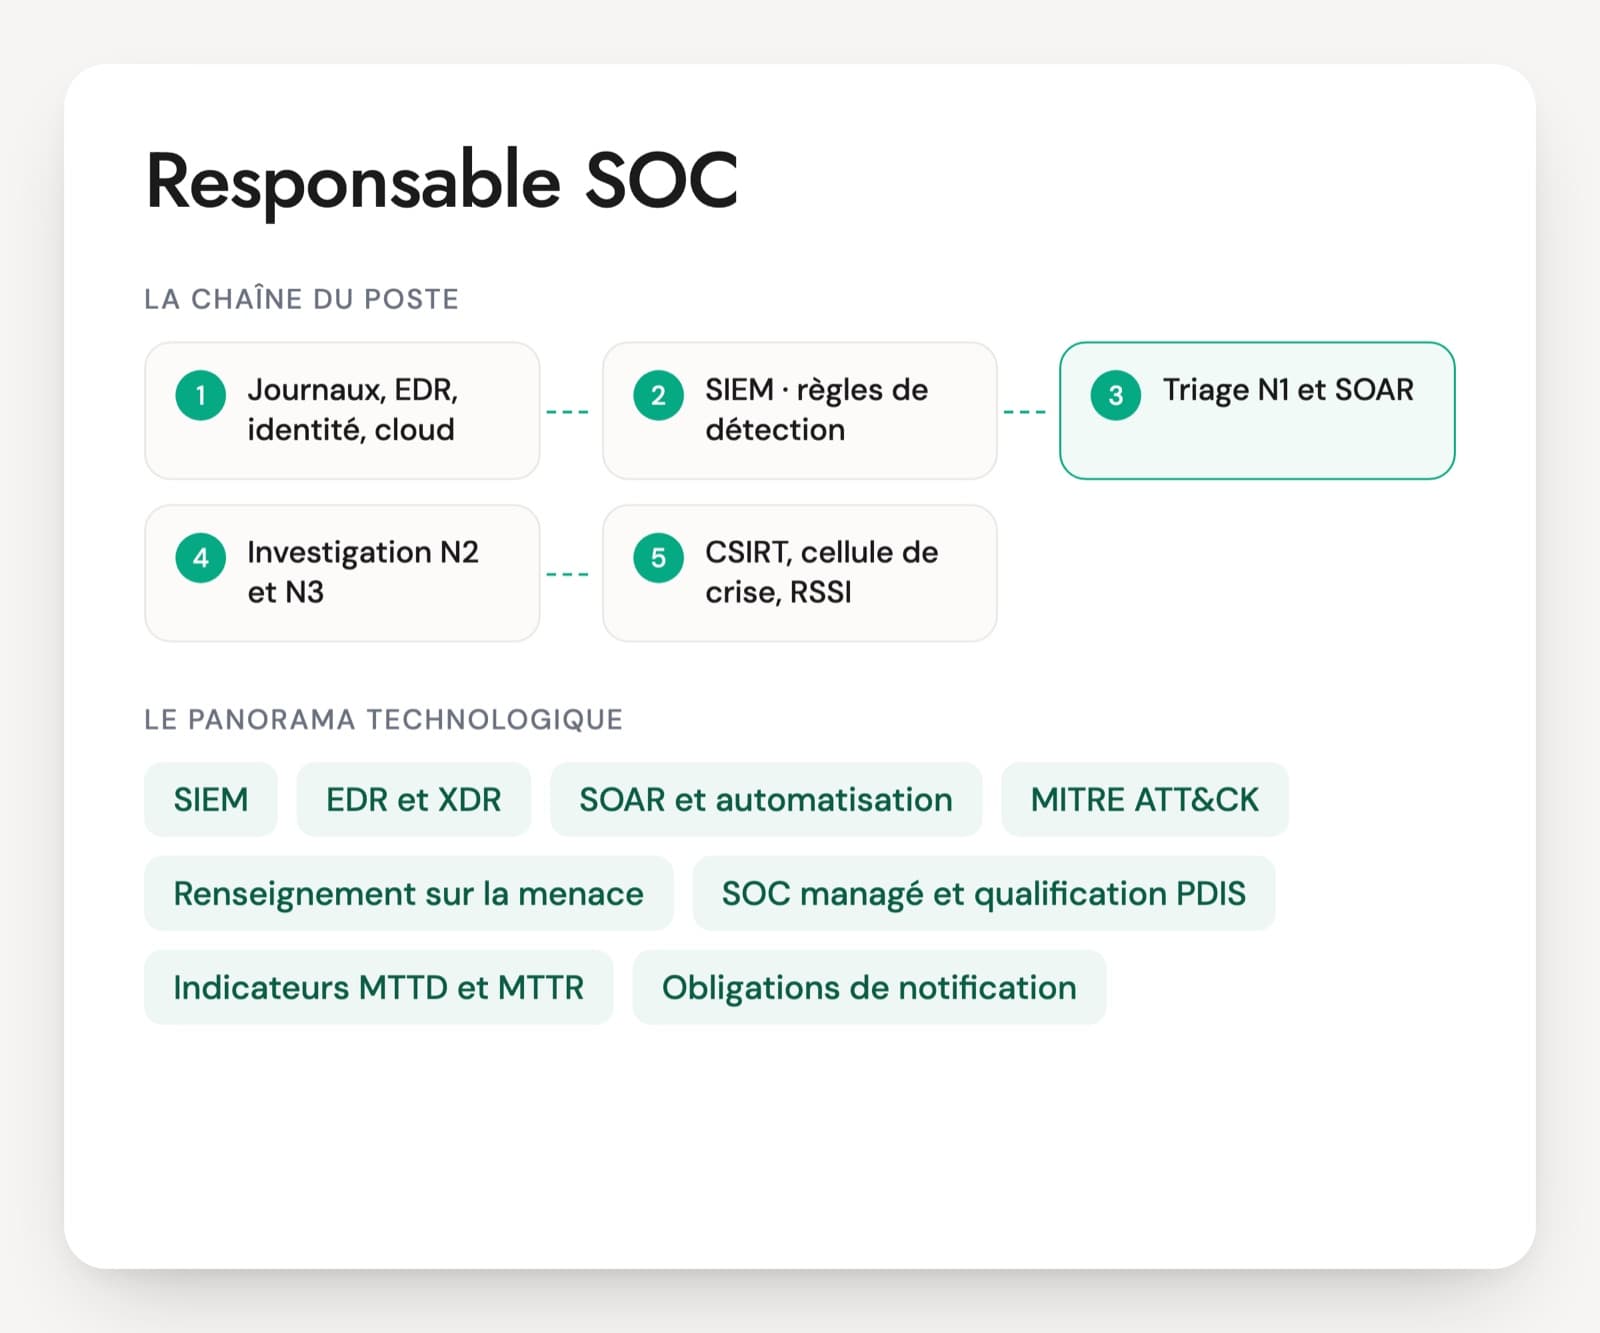
Le poste apparaît sous plusieurs noms : responsable cybersécurité OT, RSSI OT, responsable cybersécurité industrielle, OT security officer. Il rend compte au RSSI du groupe ou à la direction industrielle et travaille avec des directeurs de site, des automaticiens, la sûreté de fonctionnement et la DSI. Les questions d'entretien d'un responsable cybersécurité OT portent sur ses décisions : quel site traiter en premier, quelle dérogation accepter, quelle exigence imposer à un intégrateur, qui décide d'isoler une usine la nuit.
Les candidats viennent souvent d'un poste d'ingénieur ou d'architecte OT, ou d'un poste de RSSI côté IT. Le premier connaît le terrain mais n'a jamais défendu un budget. Le second sait piloter un programme et ignore ce que coûte un arrêt de ligne ou pourquoi un correctif attend la validation de l'éditeur du SCADA. Le bon profil parle des deux sans changer de ton.
Le candidat raconte une décision difficile prise avec un directeur d'usine, puis précise ce qui a été écrit et qui a signé. Le PDF propose 30 questions sur six axes, une étude de cas de 20 minutes et une grille de 1 à 4.
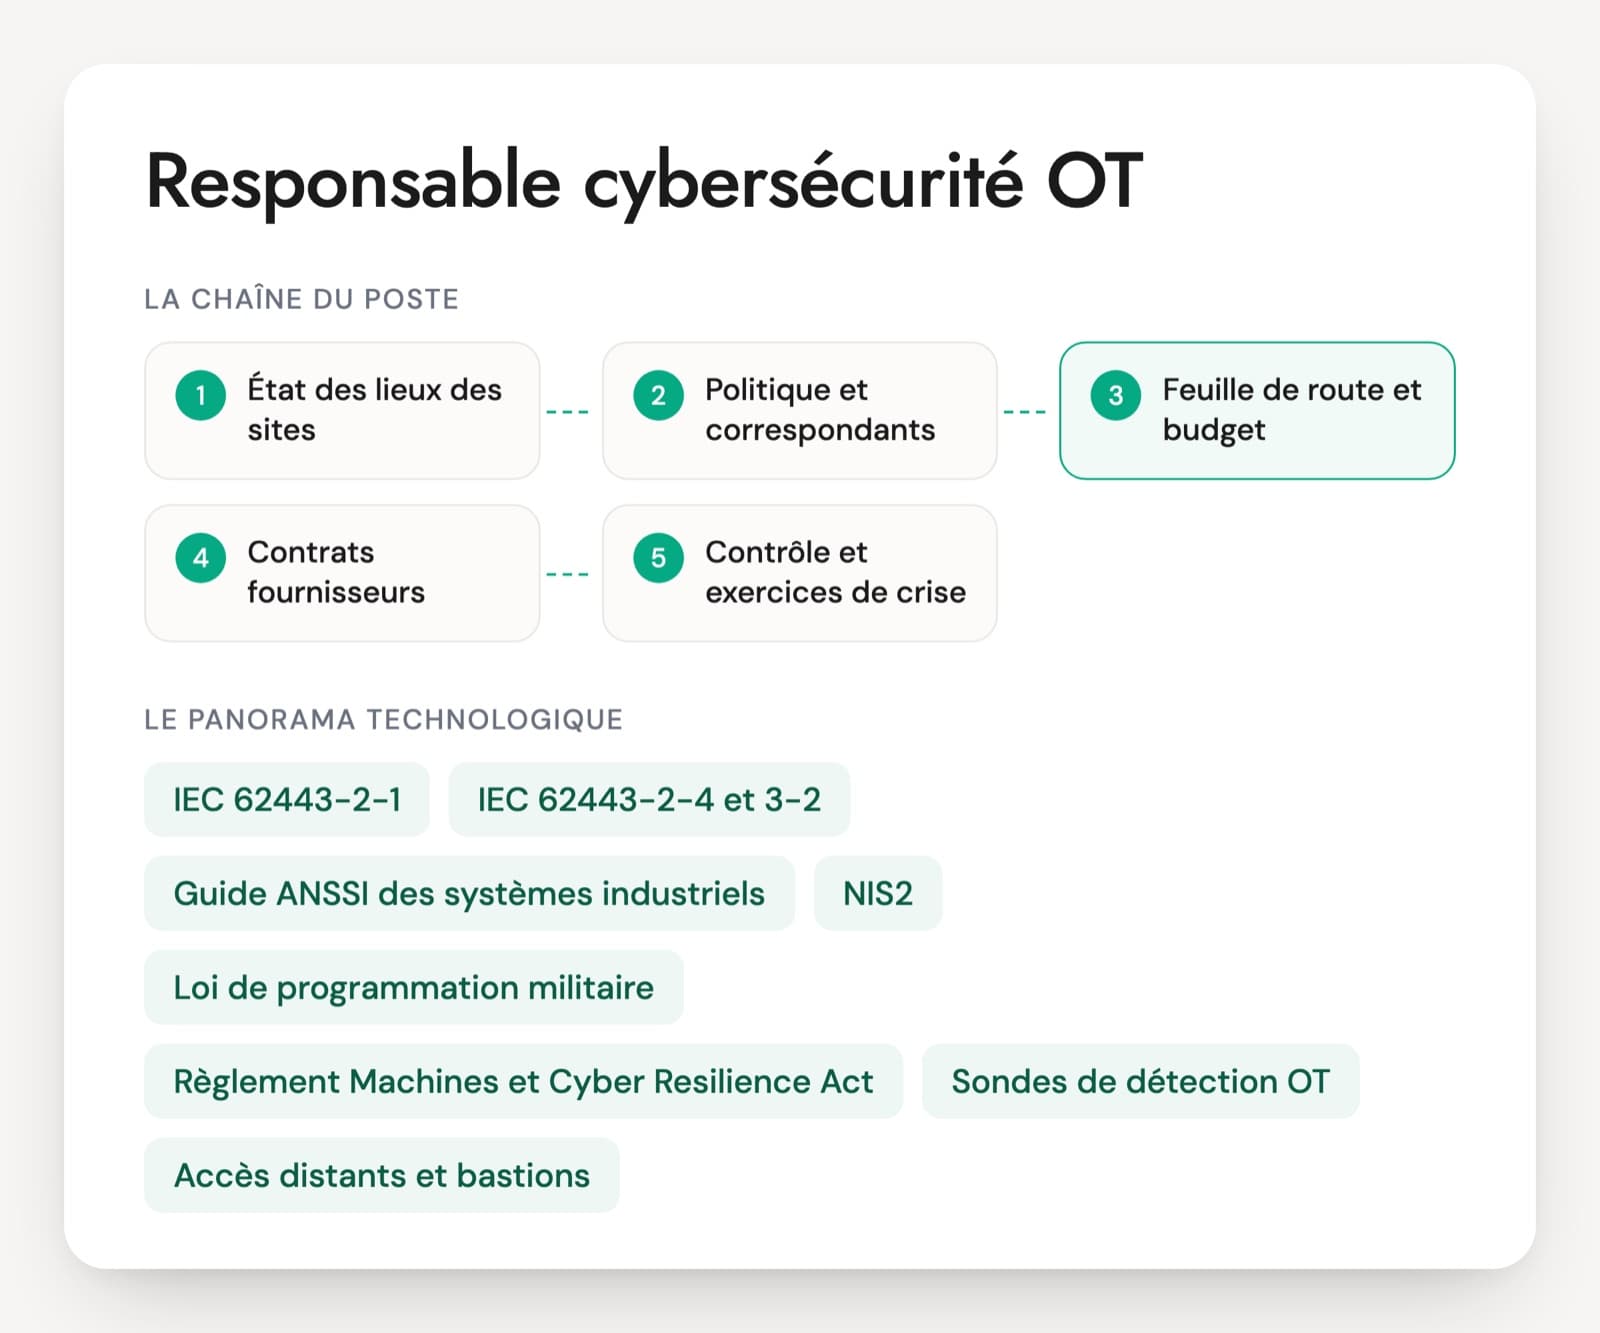
Référentiels et outils dont un responsable cybersécurité OT répond
IEC 62443-2-1
La partie de la série qui décrit le programme de sécurité d'un exploitant de systèmes industriels, révisée en 2024. Elle sert de trame à la politique OT et à la grille de maturité des sites. Le candidat doit savoir la distinguer des parties destinées aux intégrateurs et aux fabricants.
IEC 62443-2-4 et 3-2
La 2-4 fixe les exigences envers les intégrateurs et les prestataires de maintenance, la 3-2 la méthode d'analyse de risques et de découpage en zones des projets. Le responsable OT les fait entrer dans les contrats et les dossiers de projet.
Guide ANSSI des systèmes industriels
La méthode de classification de l'ANSSI, révisée en version 2.0 en avril 2025, classe les systèmes zone par zone et propose des mesures associées. Beaucoup de groupes français la combinent avec l'IEC 62443.
NIS2
La directive (UE) 2022/2555 élargit les obligations de cybersécurité à de nombreux secteurs, dont certaines activités de fabrication. Sa loi de transposition française, le projet de loi « Résilience », n'était pas votée au 7 novembre 2026. Le candidat doit le dire avec cette prudence.
Loi de programmation militaire (OIV)
Pour les opérateurs d'importance vitale, des règles de sécurité fixées par arrêtés sectoriels s'appliquent aux systèmes d'information d'importance vitale déclarés à l'ANSSI : homologation, détection, audits, notification des incidents.
Règlement Machines et Cyber Resilience Act
Le règlement (UE) 2023/1230, applicable à partir du 14 janvier 2027, ajoute une protection contre la corruption des machines. Le Cyber Resilience Act impose aux fabricants la gestion des vulnérabilités et une durée de support. Ces deux textes changent ce qu'on peut exiger à l'achat.
Sondes de détection OT
Claroty, Nozomi Networks, Microsoft Defender for IoT ou Armis tiennent l'inventaire passif et alertent sur les écritures et les modifications de programmes. Le responsable OT décide où les déployer, qui lit leurs alertes et ce qu'elles coûtent en licences et en exploitation.
Accès distants et bastions
La reprise en main des accès des fournisseurs, par un bastion ou une solution d'accès distant conçue pour l'OT, est souvent le premier chantier commun à tous les sites. Comptes nominatifs, validation de l'exploitant et enregistrement des sessions.
Le responsable cybersécurité OT a une autorité fonctionnelle sur des sites qui ne dépendent pas de lui. Il fixe les règles, répartit le budget, arbitre les dérogations et contrôle leur application, avec un réseau de correspondants pris dans les équipes de site. Les offres demandent l'IEC 62443, la conformité NIS2, la gestion de crise sur site industriel et le pilotage d'intégrateurs et de fournisseurs d'automatismes. Selon la taille du groupe, il encadre aussi quelques ingénieurs ou architectes OT. Il doit garder assez de technique pour juger un dossier d'architecture ou un avis de vulnérabilité sur un automate.
Ce qu'un responsable cybersécurité OT doit savoir piloter
- Gouvernance multisite et correspondants
- Feuille de route, priorités et budget
- NIS2, LPM, IEC 62443 et achats
- Arbitrage sécurité, production et sûreté
- Préparation et conduite de crise sur site
- Pilotage des intégrateurs et prestataires
Responsable cybersécurité OT : cinq questions pour l'entretien
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · senior
Vous prenez un poste créé pour douze sites qui n'ont jamais eu de responsable cybersécurité OT. Que faites-vous les trois premiers mois ?
Une bonne réponseIl visite les sites, en commençant par les plus critiques, et recense ce qui existe : cartographies, accès distants, sauvegardes, connexions avec le SI. Il fait nommer un correspondant par site avec l'accord du directeur. Il lance tout de suite les mesures peu coûteuses, comme la reprise en main des accès distants et la vérification des sauvegardes. Il mesure chaque site avec une même grille, tirée de l'IEC 62443-2-1 ou du guide de l'ANSSI, puis présente à la direction industrielle une feuille de route chiffrée.
Signal d'alerteCommander un audit des douze sites à un cabinet et attendre le rapport, ou écrire une politique depuis le siège sans aller sur le terrain.
Question 2 · senior
Votre budget de l'an prochain permet de traiter quatre sites sur douze. Comment choisissez-vous, et comment défendez-vous ce choix ?
Une bonne réponseIl classe les sites selon les conséquences d'une attaque (personnes, environnement, clients qui dépendent du site), leur exposition (accès distants, liens avec le SI) et leur état actuel. Les mesures peu chères partent sur les douze sites, les chantiers lourds comme la segmentation sur les quatre retenus, calés sur leurs arrêts programmés. Il défend le choix avec des scénarios dont les jours d'arrêt viennent de la production, et dit clairement ce qui reste à risque sur les autres sites.
Signal d'alerteChoisir les sites volontaires ou les plus proches, ou demander le double du budget sans priorité.
Question 3 · senior
Le comité de direction veut voter un budget « NIS2 » pour l'an prochain, alors que la loi française n'est pas votée. Que lui présentez-vous ?
Une bonne réponseIl rappelle que la directive (UE) 2022/2555 doit être transposée et que le projet de loi « Résilience » n'était pas voté au 7 novembre 2026 : périmètre et calendrier nationaux restent à fixer. Il estime le périmètre probable d'après les secteurs des annexes de la directive, dont certaines activités de fabrication, et la taille des entités. Le budget porte sur des mesures utiles quel que soit le texte final : accès distants, sauvegardes, inventaire, gestion des risques, sécurité des fournisseurs, procédures de notification calées sur la directive (alerte précoce sous 24 h, notification sous 72 h, rapport final sous un mois). Il garde une réserve pour ajuster après la publication de la loi et de ses décrets.
Signal d'alerteUn budget de mise en conformité présenté comme obligatoire « depuis 2024 », ou aucun budget tant que la loi n'est pas votée.
Question 4 · senior
Un correctif critique sort pour le SCADA d'une usine qui tourne 24 heures sur 24, et le prochain arrêt est dans cinq mois. Que décidez-vous ?
Une bonne réponseIl lit l'avis : vecteur réseau ou local, exploitation active ou non. Il vérifie l'exposition réelle du SCADA (zone, accès distants, flux). Il applique tout de suite des mesures compensatoires : filtrage, coupure des accès non indispensables, surveillance renforcée. Le correctif est essayé sur banc et validé par l'éditeur. La décision d'avancer une fenêtre d'intervention ou d'attendre l'arrêt se prend avec le directeur de site et elle est écrite.
Signal d'alerteImposer le correctif en production dès sa sortie, ou attendre cinq mois sans rien faire.
Question 5 · senior
Un site vous appelle à 2 h : les IHM affichent une demande de rançon. Quelles décisions vous reviennent dans la première heure ?
Une bonne réponseLa conduite met le procédé en sécurité ou en marche dégradée, selon ses consignes. Lui active la cellule de crise prévue, décide ou fait décider l'isolement de l'OT par rapport au SI, demande de préserver les traces et mobilise l'équipe de réponse à incident, interne ou prestataire qualifié PRIS. Il lance les notifications : CERT-FR ou ANSSI selon le régime du site, assureur, avec un dépôt de plainte sous 72 heures pour l'indemnisation. L'arrêt de production, la communication externe et toute question de rançon reviennent à la direction.
Signal d'alerteRedémarrer les IHM tout de suite, ou réinstaller les postes avant toute analyse.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Questions fréquentes sur le poste de responsable cybersécurité OT
Faut-il un responsable cybersécurité OT en plus du RSSI ?
Dès que le groupe a plusieurs sites de production, le RSSI peut rarement porter seul l'OT. Les sujets ne sont pas les mêmes : arrêts programmés, éditeurs de SCADA, sûreté de fonctionnement, intégrateurs. Le responsable cybersécurité OT rend souvent compte au RSSI, ou à la direction industrielle avec un lien fort avec le RSSI. L'offre gagne à préciser ce rattachement, car il change le profil attendu.
Profil technique ou profil de gestion de programme ?
Il faut les deux, dans des proportions qui dépendent de l'équipe en place. S'il dispose d'architectes et d'ingénieurs OT, un profil de pilotage solide suffit, à condition qu'il comprenne une architecture de zones et un avis de vulnérabilité. S'il est seul, il doit pouvoir descendre dans le détail. L'entretien mêle une question de budget et une question sur un correctif de SCADA.
Quel cas pratique ou test technique est donné pour ce poste ?
Un cas de feuille de route marche bien : quelques sites décrits en une page, un budget limité, un incident récent chez l'un d'eux. Le candidat propose les priorités sur un an, l'organisation et les clauses à mettre dans les prochains contrats. Un exercice plus pointu se justifie seulement s'il doit aussi faire le travail d'architecte. Il faut compter 20 minutes de préparation et 15 minutes d'échange.
Quelles normes et quels textes doit-il connaître ?
L'IEC 62443, au moins les parties 2-1, 2-4 et 3-2, le guide de l'ANSSI sur les systèmes industriels, la directive NIS2 et l'état de sa transposition, la loi de programmation militaire si le groupe compte des OIV, et le règlement Machines pour les achats. Il n'a pas à réciter les articles. Il doit savoir dire ce que chaque texte change pour un site et pour un contrat.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.