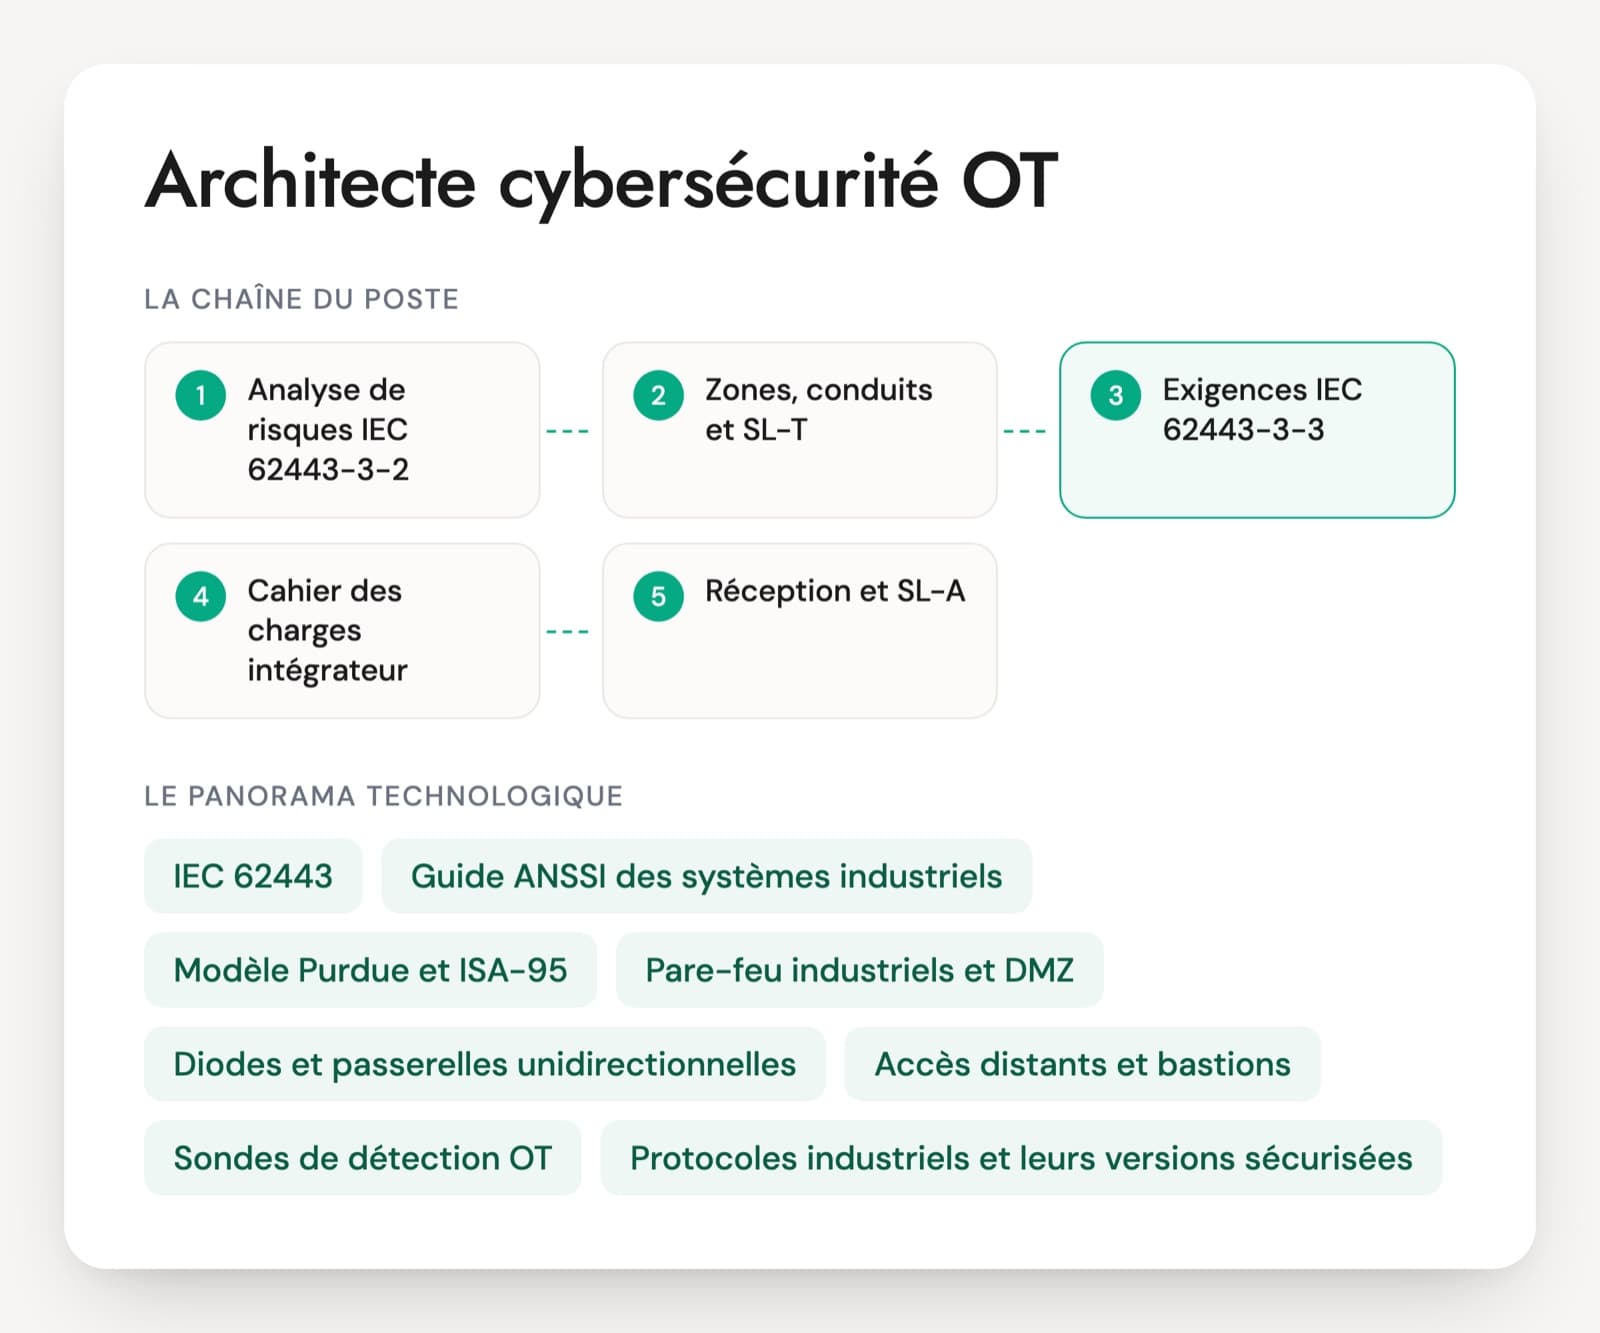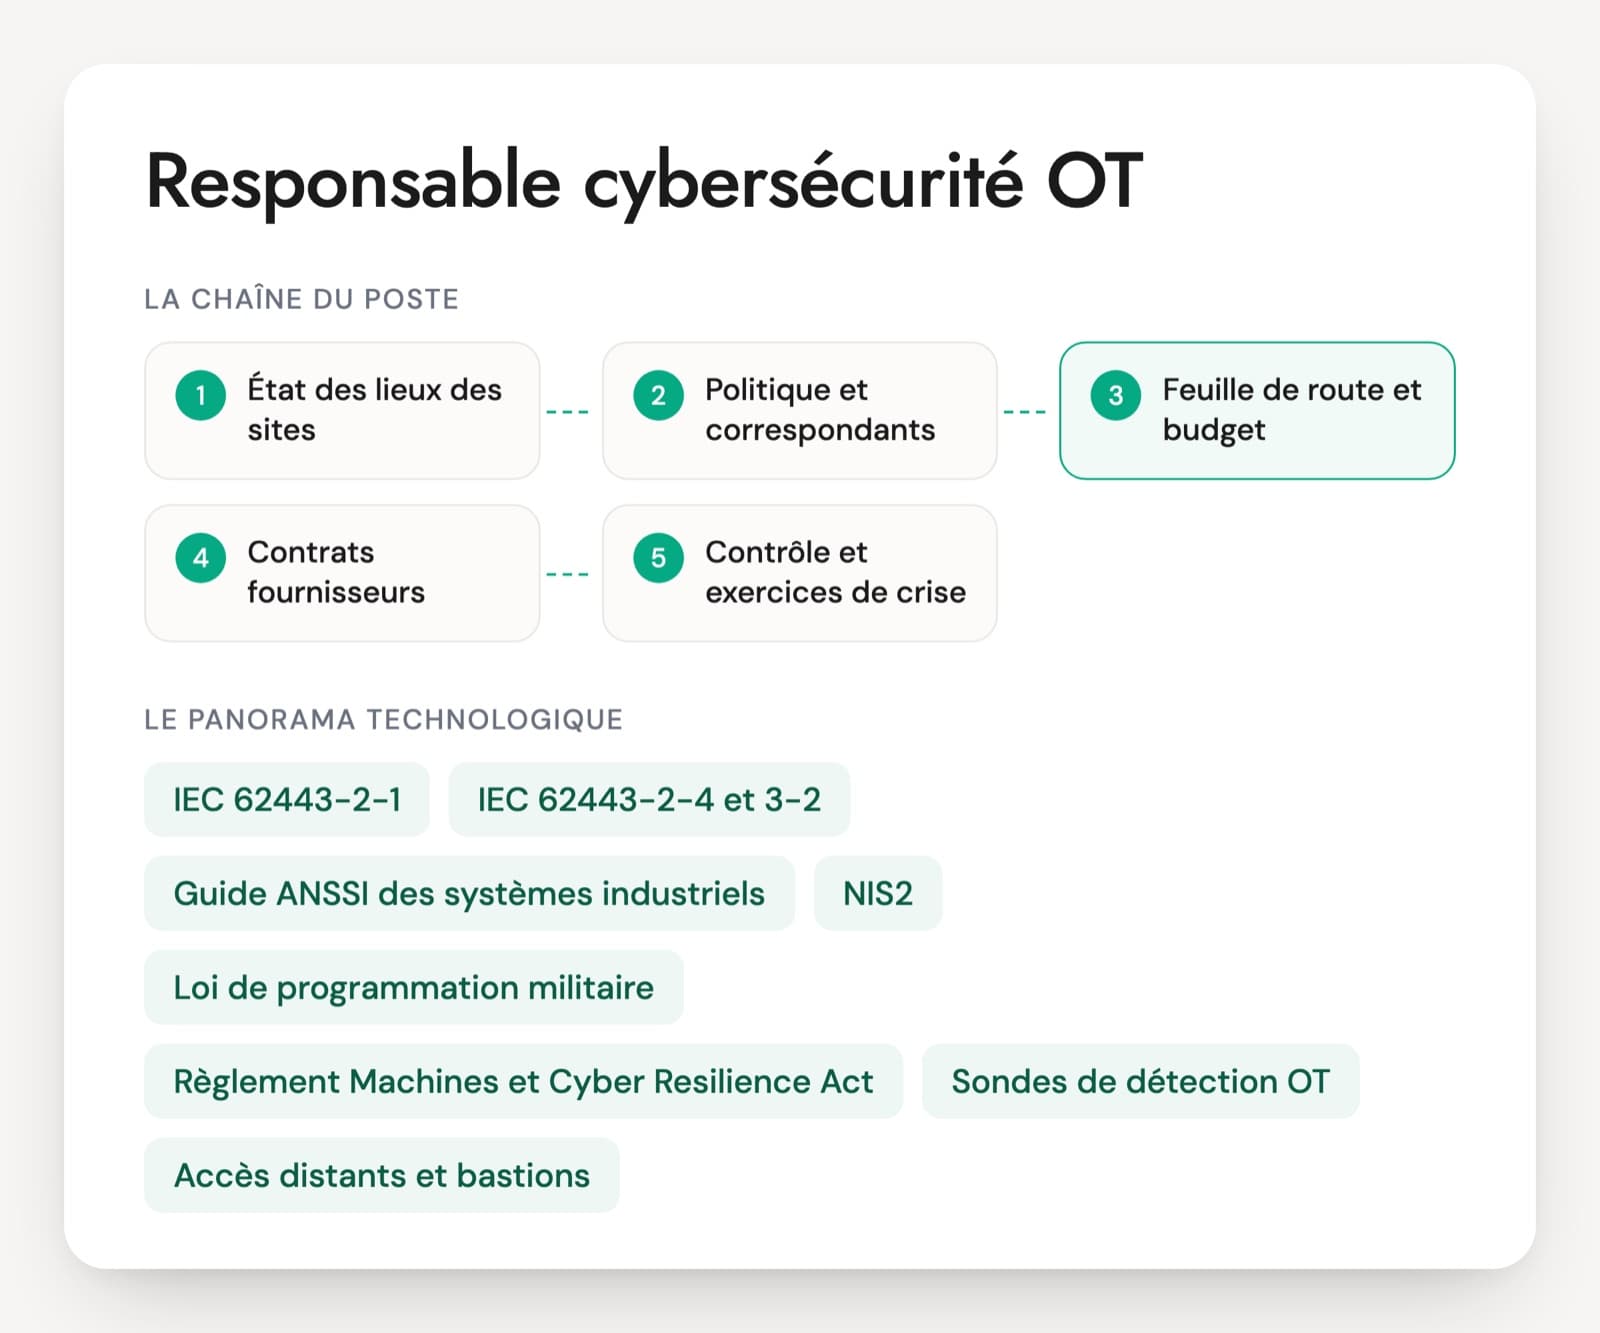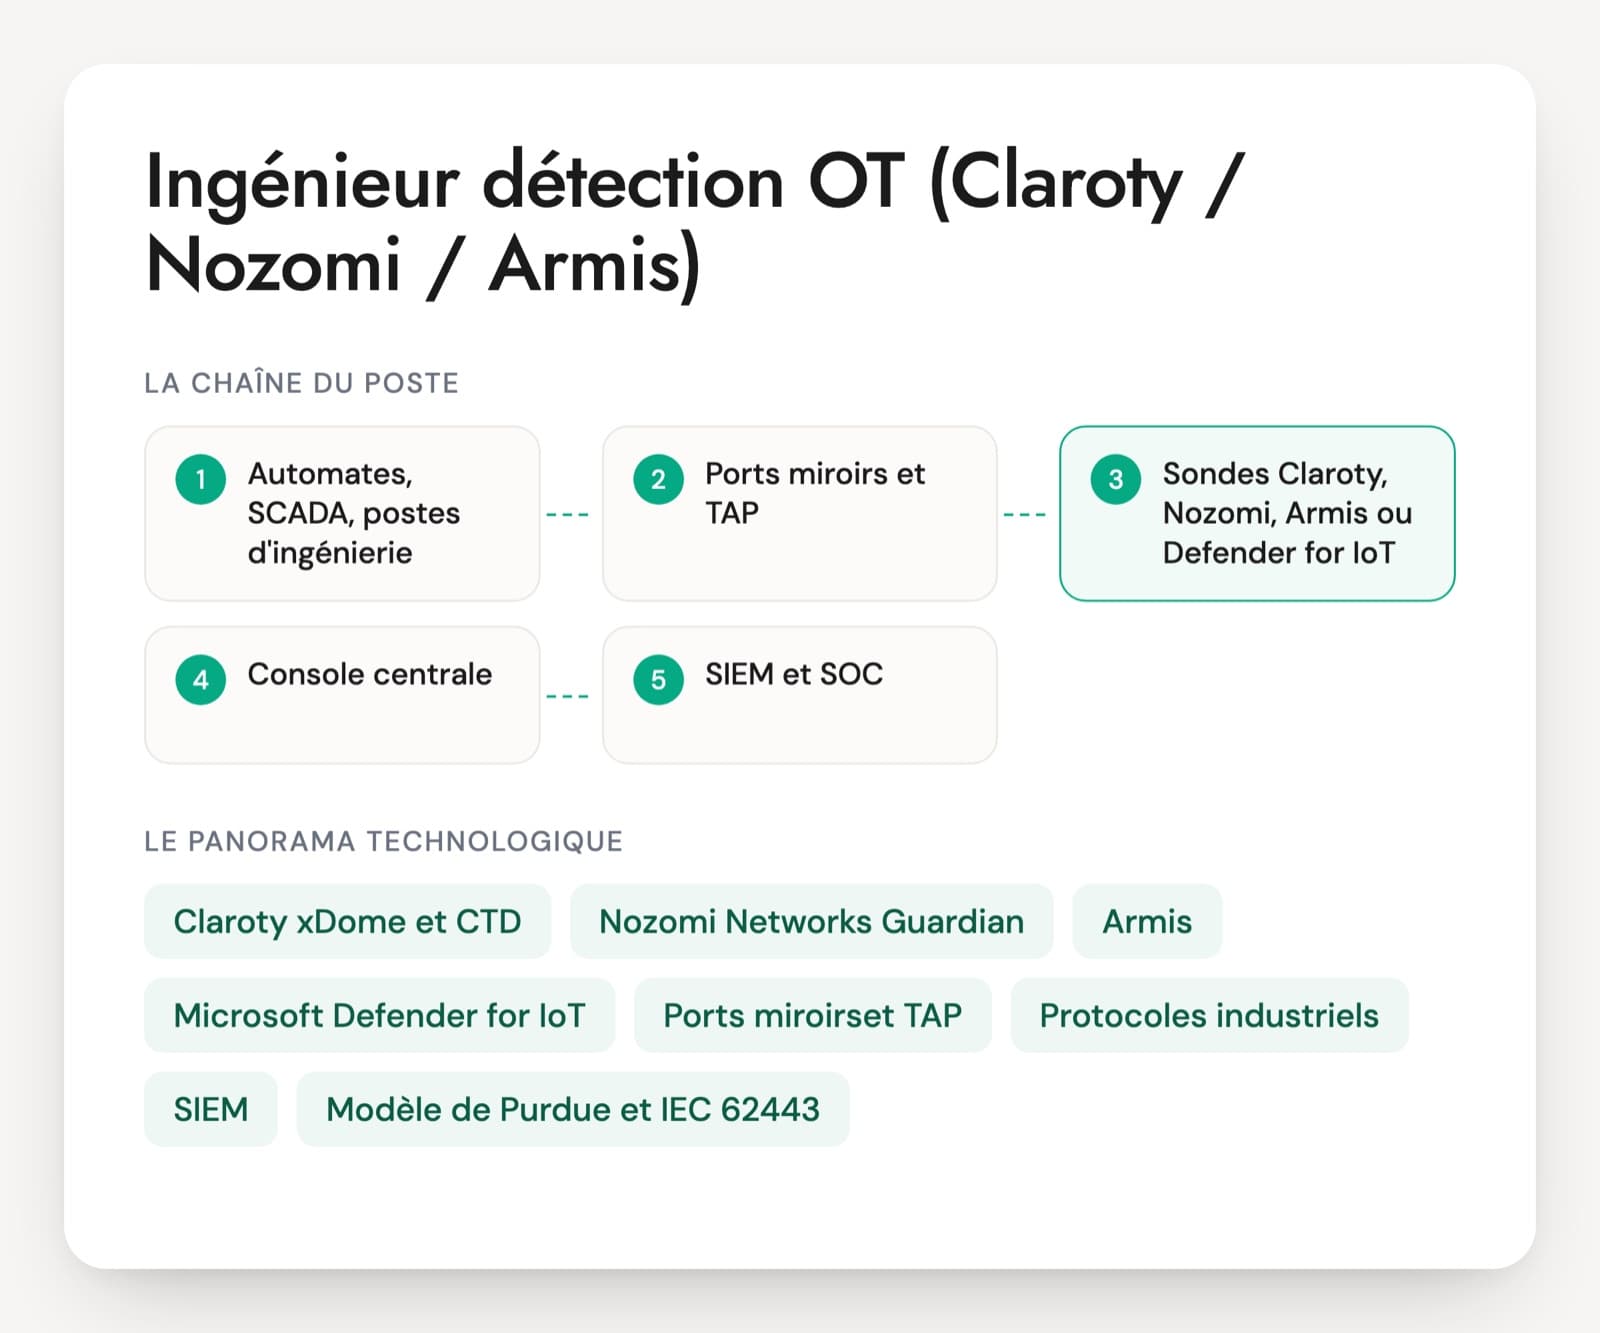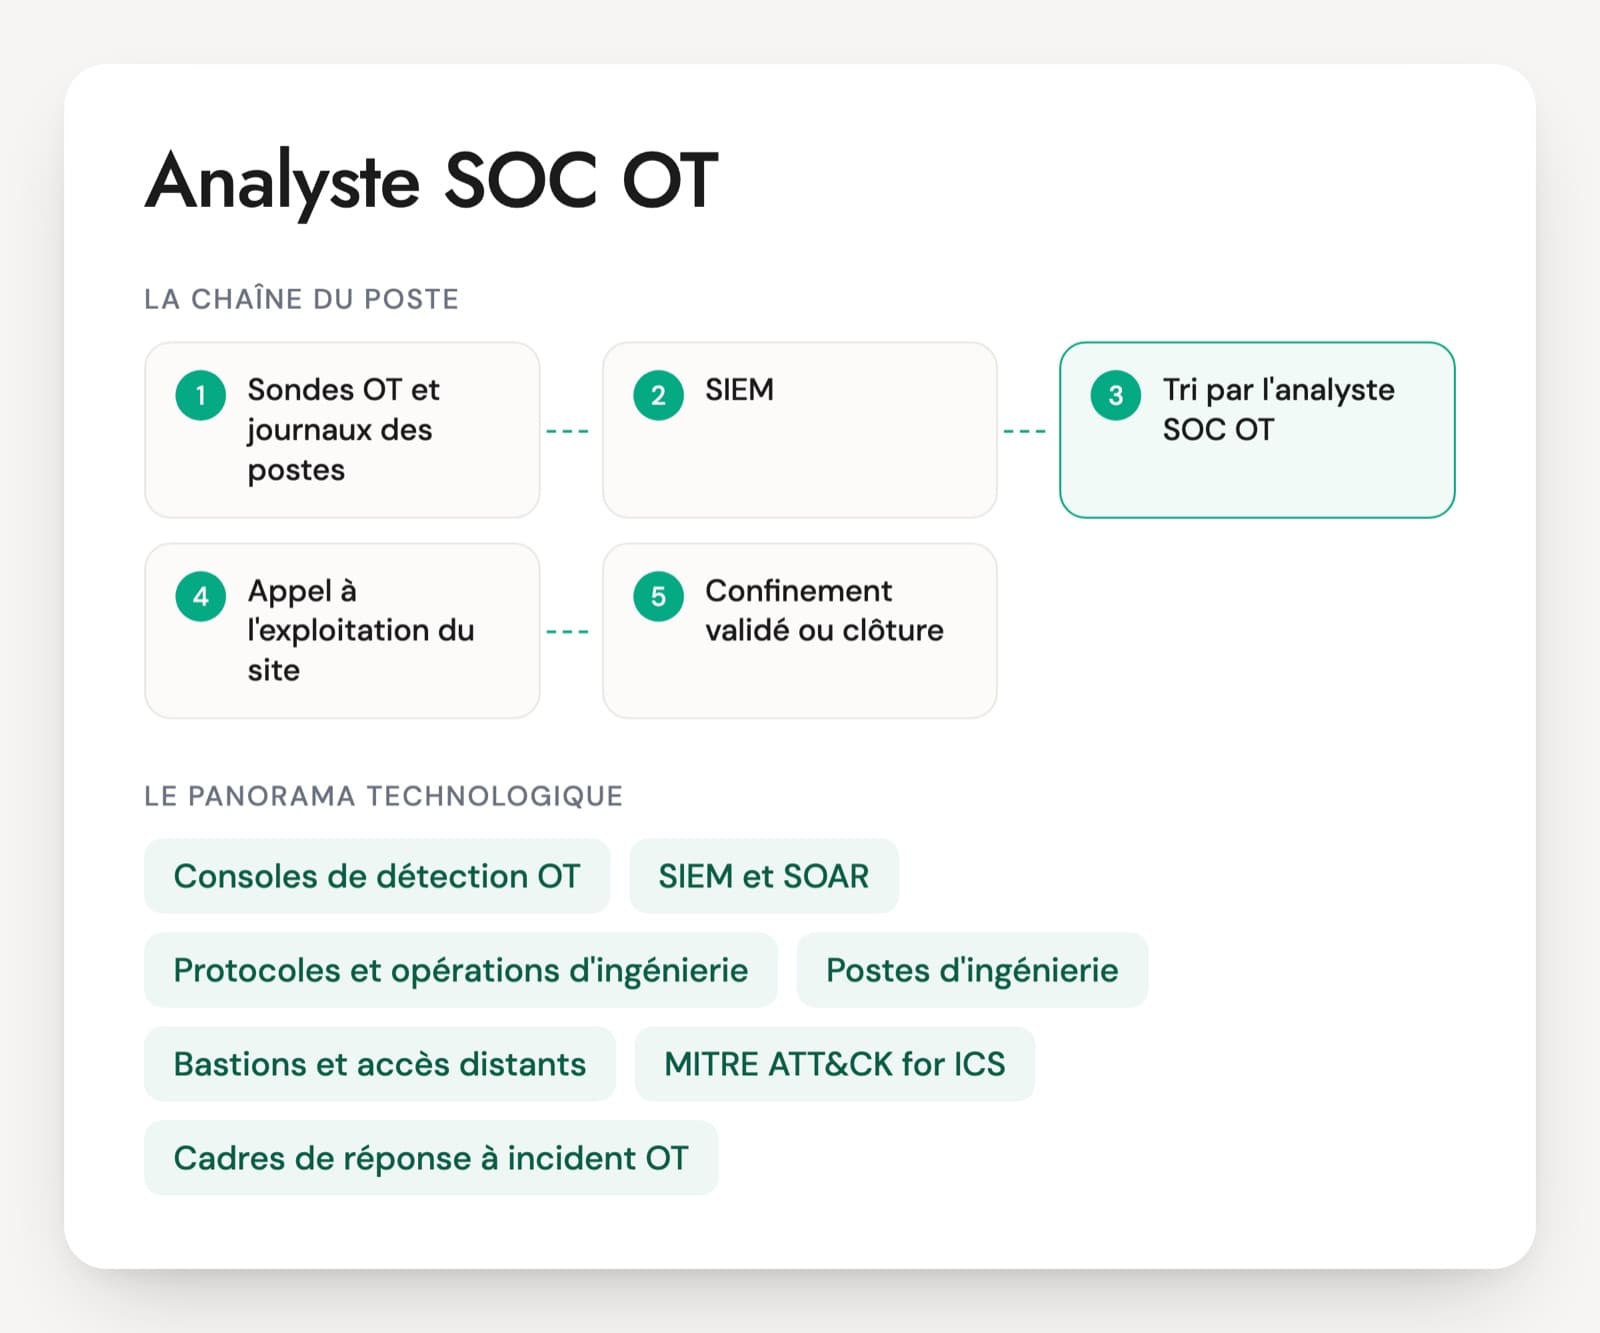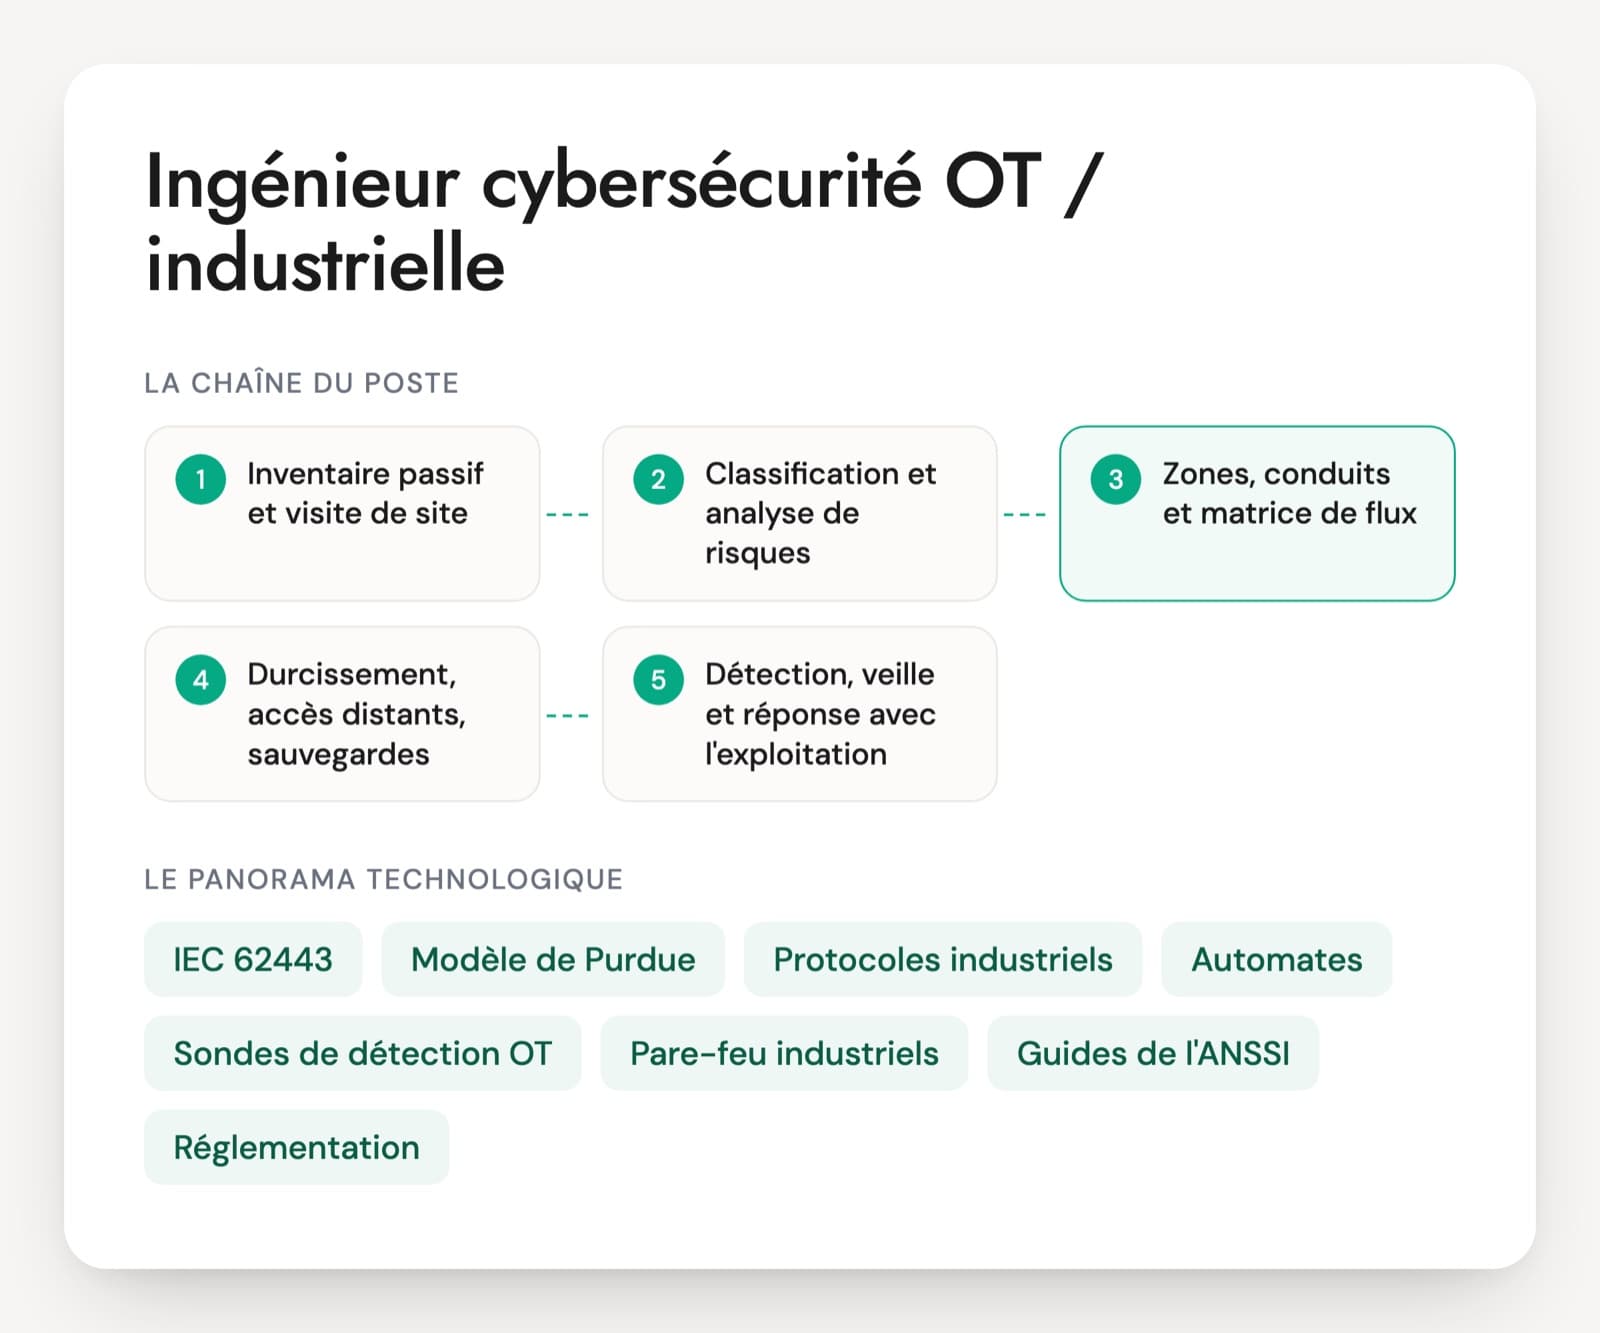
Une bonne partie du travail se passe sur site. L'ingénieur cybersécurité OT inventorie les équipements sans perturber la production, écrit la matrice de flux entre la zone de conduite, la DMZ industrielle et la bureautique, encadre les accès des mainteneurs et suit les avis de vulnérabilité des constructeurs. Les offres publiées sur HelloWork et Free-Work citent l'IEC 62443 (3-3, 4-1, 4-2), le modèle de Purdue, les guides de l'ANSSI et parfois le Cyber Resilience Act. Les questions d'entretien de cybersécurité OT partent de ces situations.
Deux profils se présentent. Les uns viennent de la sécurité informatique et connaissent les pare-feu et l'analyse de risques, mais n'ont jamais ouvert un projet d'automate. Les autres viennent de l'automatisme et connaissent le terrain, avec une culture sécurité parfois limitée. Les deux peuvent réussir. La prudence compte : un bon candidat ne coupe rien sans l'exploitant et sait pourquoi un scan actif peut faire tomber un automate ancien.
Un automaticien ou le responsable de l'exploitation participe à l'entretien. Il repère vite une réponse qui ne tiendrait pas dans un atelier. Le PDF propose 30 questions, un cas de 20 minutes et une grille de 1 à 4.
Normes, protocoles et outils de la cybersécurité OT
IEC 62443
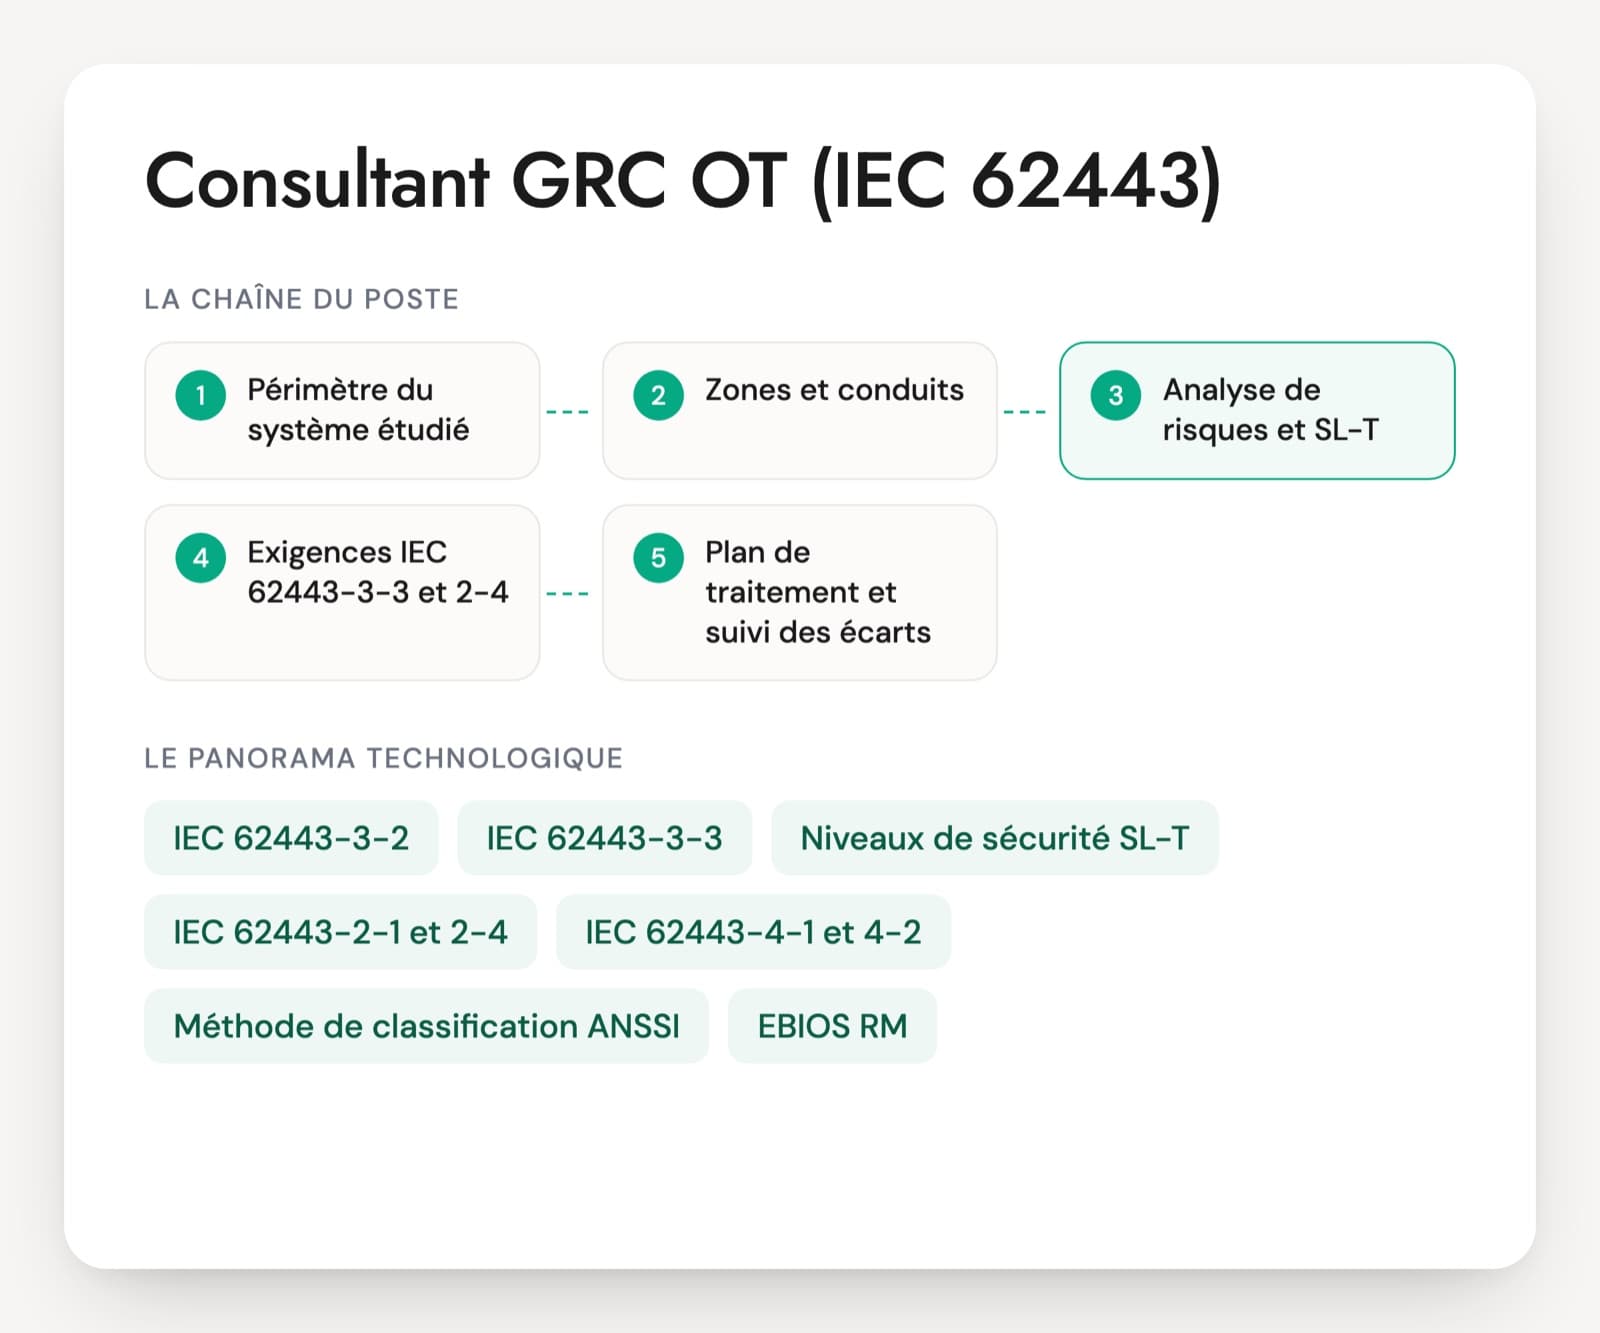
La série de normes de référence pour la sécurité des systèmes d'automatisation. La 3-2 porte sur l'analyse de risques en zones et conduits, la 3-3 sur les exigences d'un système, la 4-1 et la 4-2 sur le développement et les composants des fournisseurs, la 2-4 sur les intégrateurs. Un candidat doit savoir à quoi sert chaque partie qu'il cite.
Modèle de Purdue, zones et conduits
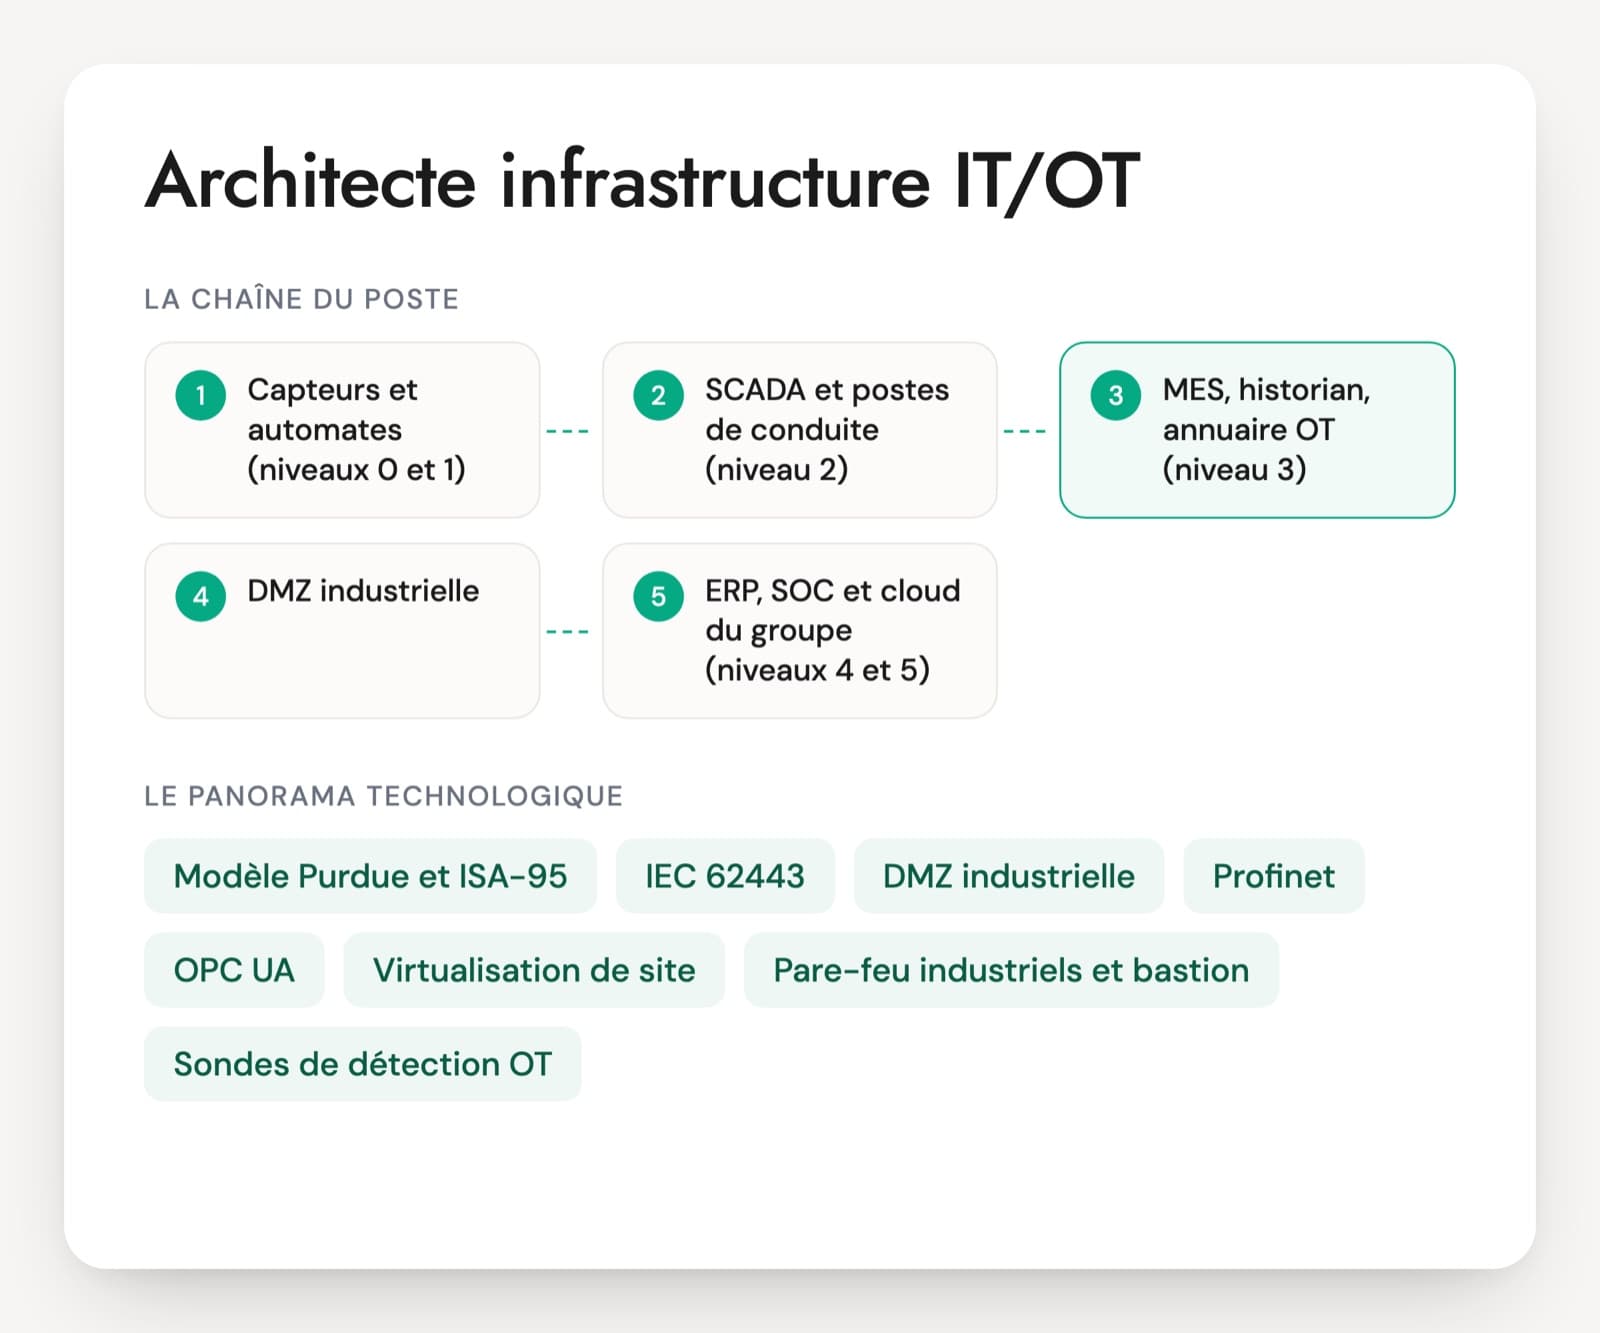
Le modèle de Purdue découpe le système par niveaux, des capteurs jusqu'au SI de gestion. L'IEC 62443 raisonne en zones de même niveau de confiance reliées par des conduits contrôlés. La DMZ industrielle sépare la zone de conduite de la bureautique.
Protocoles industriels
Modbus TCP, Profinet, EtherNet/IP, S7comm, OPC UA, DNP3 et IEC 60870-5-104. Beaucoup ont été conçus sans authentification. L'ingénieur doit savoir lesquels se filtrent au niveau des fonctions et lesquels ont des versions sécurisées réellement disponibles.
Automates, SCADA et postes d'ingénierie
Siemens (TIA Portal, S7-1500), Rockwell (ControlLogix, Studio 5000), Schneider Electric et leurs logiciels de supervision. Le poste d'ingénierie, qui peut reprogrammer les automates, est souvent la cible la plus intéressante pour un attaquant.
Sondes de détection OT
Claroty, Nozomi Networks, Armis, Microsoft Defender for IoT ou Tenable OT Security écoutent le trafic sur des ports miroirs. Elles font l'inventaire passif, repèrent les vulnérabilités connues et alertent sur les téléchargements de programme ou les écritures inattendues.
Pare-feu industriels, diodes et stations de décontamination
Pare-feu capables d'inspecter les protocoles industriels, passerelles unidirectionnelles pour les zones les plus sensibles, stations blanches pour faire entrer des fichiers. Leur usage dépend du niveau de la zone et des contraintes d'exploitation.
Guides de l'ANSSI
La méthode de classification des systèmes industriels, dont la version 2.0 a été publiée le 11 avril 2025 et classe le système zone par zone, et le guide des mesures détaillées qui l'accompagne. Ils servent de référence aux exploitants en France, notamment pour les opérateurs d'importance vitale.
Réglementation
NIS2, dont la loi française de transposition n'était pas encore votée à l'Assemblée nationale début novembre 2026, le Cyber Resilience Act pour les produits, et le règlement Machines (UE) 2023/1230, applicable à partir du 14 janvier 2027, qui ajoute une exigence de protection contre la corruption.
Sauvegarde des programmes et accès distants
Outils de gestion des versions des projets d'automates (AUVESY-MDT octoplant, FactoryTalk AssetCentre), bastions et solutions d'accès distant sécurisé pour les mainteneurs. Ils permettent de restaurer une ligne et de tracer chaque intervention.
L'ingénieur cybersécurité OT travaille chez un exploitant de sites industriels, chez un intégrateur ou un constructeur, ou dans un cabinet de conseil qui intervient sur plusieurs sites. Chez l'exploitant, il suit le parc dans la durée et vit avec les arrêts programmés. Chez un constructeur, il travaille davantage sur l'IEC 62443-4-1 et 4-2 et sur le CRA. En conseil, les missions vont de l'audit de site à la mise en place des sondes et des accès distants. Les déplacements sur site font souvent partie du poste, et certains environnements demandent une habilitation. Le métier a des variantes plus étroites : détection OT avec Claroty ou Nozomi, analyste SOC OT, consultant GRC IEC 62443.
Les savoir-faire de terrain d'un ingénieur cybersécurité OT
- Inventaire et audit de sites industriels
- Protocoles, automates et postes d'ingénierie
- Segmentation, conduits et DMZ industrielle
- Vulnérabilités, sauvegardes et accès distants
- IEC 62443 et sûreté de fonctionnement
- Détection et réponse aux incidents OT
Inventaire, flux, vulnérabilités : cinq questions pour l'ingénieur cybersécurité OT
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Vous arrivez sur un site dont personne n'a la cartographie OT. Comment faites-vous l'inventaire sans risquer d'arrêter la production ?
Une bonne réponseD'abord en passif : une sonde ou un poste d'analyse sur un port miroir ou un TAP, qui identifie les équipements et les protocoles sans rien émettre. En parallèle, les schémas existants, les projets d'automates, les exports du SCADA et des entretiens avec les automaticiens et l'exploitation, puis une visite des armoires. Les requêtes actives ne viennent qu'avec l'accord de l'exploitant, sur une fenêtre prévue, à faible débit et avec les requêtes natives des protocoles, parce que certains automates anciens supportent mal un scan.
Signal d'alerteLancer un scan réseau complet en journée « pour aller vite », ou se contenter des fichiers Excel de la maintenance.
Question 2 · junior à confirmé
Modbus TCP n'a ni authentification ni chiffrement. Qu'est-ce que cela permet à quelqu'un qui est sur le même réseau, et comment le compensez-vous ?
Une bonne réponseN'importe quel poste du réseau peut lire et écrire des registres et des bobines, donc modifier une consigne ou forcer une sortie. La compensation passe par la segmentation, un pare-feu qui n'autorise que le SCADA et les fonctions nécessaires (inspection des codes fonction Modbus quand c'est possible), et une sonde qui alerte sur les écritures inattendues. Le candidat sait qu'une version sécurisée par TLS existe mais reste peu supportée par les équipements en place.
Signal d'alerte« Modbus est sûr parce qu'il est sur un réseau interne », ou proposer de chiffrer Modbus sans vérifier ce que les équipements savent faire.
Question 3 · confirmé
Vous écrivez la matrice de flux entre la zone SCADA, la DMZ industrielle et le réseau bureautique. Quelles règles de principe posez-vous ?
Une bonne réponseAucun flux direct entre l'IT et la zone de conduite : tout s'arrête dans la DMZ industrielle (réplique de l'historian, serveur de rebond, relais de mises à jour et d'antivirus). Tout est refusé par défaut, chaque flux a une source, une destination, un port, un sens d'ouverture et un propriétaire, et les flux s'ouvrent si possible depuis la zone la plus sensible vers la moins sensible. Les refus sont journalisés et la matrice est revue à chaque changement.
Signal d'alerteDes règles « any » ouvertes pour une mise en service et jamais refermées, ou un VLAN présenté comme une séparation suffisante.
Question 4 · senior
Un avis de sécurité annonce une vulnérabilité critique sur le modèle d'automate qui pilote votre ligne principale. Le correctif impose un arrêt. Comment décidez-vous ?
Une bonne réponseEn lisant l'avis du constructeur ou de la CISA en détail : versions concernées, conditions d'exploitation, accès réseau nécessaire, mesures de contournement proposées. Le candidat rapproche ces conditions de l'exposition réelle de l'automate dans l'inventaire et la matrice de flux. Le score CVSS seul ne fixe pas la priorité. Il pose d'abord les mesures compensatoires (filtrage, désactivation d'un service), puis planifie le correctif à l'arrêt programmé après un essai sur banc et l'accord du fournisseur, et documente le risque accepté entre-temps.
Signal d'alerteAppliquer le correctif en production sans essai, ou ne rien faire parce que « les automates ne se mettent jamais à jour ».
Question 5 · confirmé
Un fournisseur affirme que son automate est « certifié IEC 62443 ». Que demandez-vous ?
Une bonne réponseQuelle partie : la 4-1 porte sur le processus de développement du fournisseur, la 4-2 sur les capacités de sécurité d'un composant, avec un niveau SL-C, et la 3-3 sur un système. Le candidat demande le certificat, son périmètre exact (modèle, version de firmware), l'organisme qui l'a délivré et la documentation qui précise les conditions d'utilisation à respecter pour que le niveau annoncé soit atteint.
Signal d'alerteAccepter la mention sans demander la partie ni le périmètre.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Cybersécurité OT : les questions qui reviennent
Profil IT ou profil automaticien : lequel former à la cybersécurité OT ?
Les deux chemins existent. Un ingénieur sécurité venu de l'IT apporte les méthodes d'analyse de risques, la segmentation et la détection, mais doit apprendre les contraintes de production et les protocoles industriels. Un automaticien connaît le terrain et les équipements, et doit acquérir la culture sécurité et les normes. Pour un premier poste dans une équipe sans expérience OT, la connaissance du terrain fait souvent gagner plus de temps.
Faut-il exiger une certification IEC 62443 ?
Les certificats de l'ISA sur l'IEC 62443 et la certification GICSP de la GIAC attestent la connaissance des normes et du vocabulaire. Ils ne remplacent pas l'expérience d'un site en production. Le candidat décrit une segmentation qu'il a menée, un accès distant qu'il a encadré ou une vulnérabilité qu'il a traitée sans arrêt de production. Une certification sans aucun exemple de terrain reste à confirmer en entretien.
Quelle mise en situation ou quel test technique prévoir ?
Une étude de cas plutôt qu'un exercice de code. À partir du schéma d'un petit site avec un réseau à plat, quelques automates, un SCADA et un accès distant de fournisseur, le candidat bâtit un plan d'action pour les six prochains mois avec l'ordre des mesures. Une capture réseau Modbus à commenter peut s'y ajouter. Un bon candidat demande les contraintes de production avant de proposer quoi que ce soit.
Ingénieur cybersécurité OT ou architecte cybersécurité OT : quel profil pour quel besoin ?
L'ingénieur met en œuvre sur les sites : inventaire, règles de pare-feu, durcissement, sondes, accès distants, traitement des vulnérabilités. L'architecte définit la cible pour l'ensemble des sites, les standards, les exigences envers les fournisseurs et les choix de solutions. Un groupe qui part de zéro sur plusieurs usines a souvent besoin des deux. Pour un site unique déjà cadré, un ingénieur confirmé suffit en général.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.