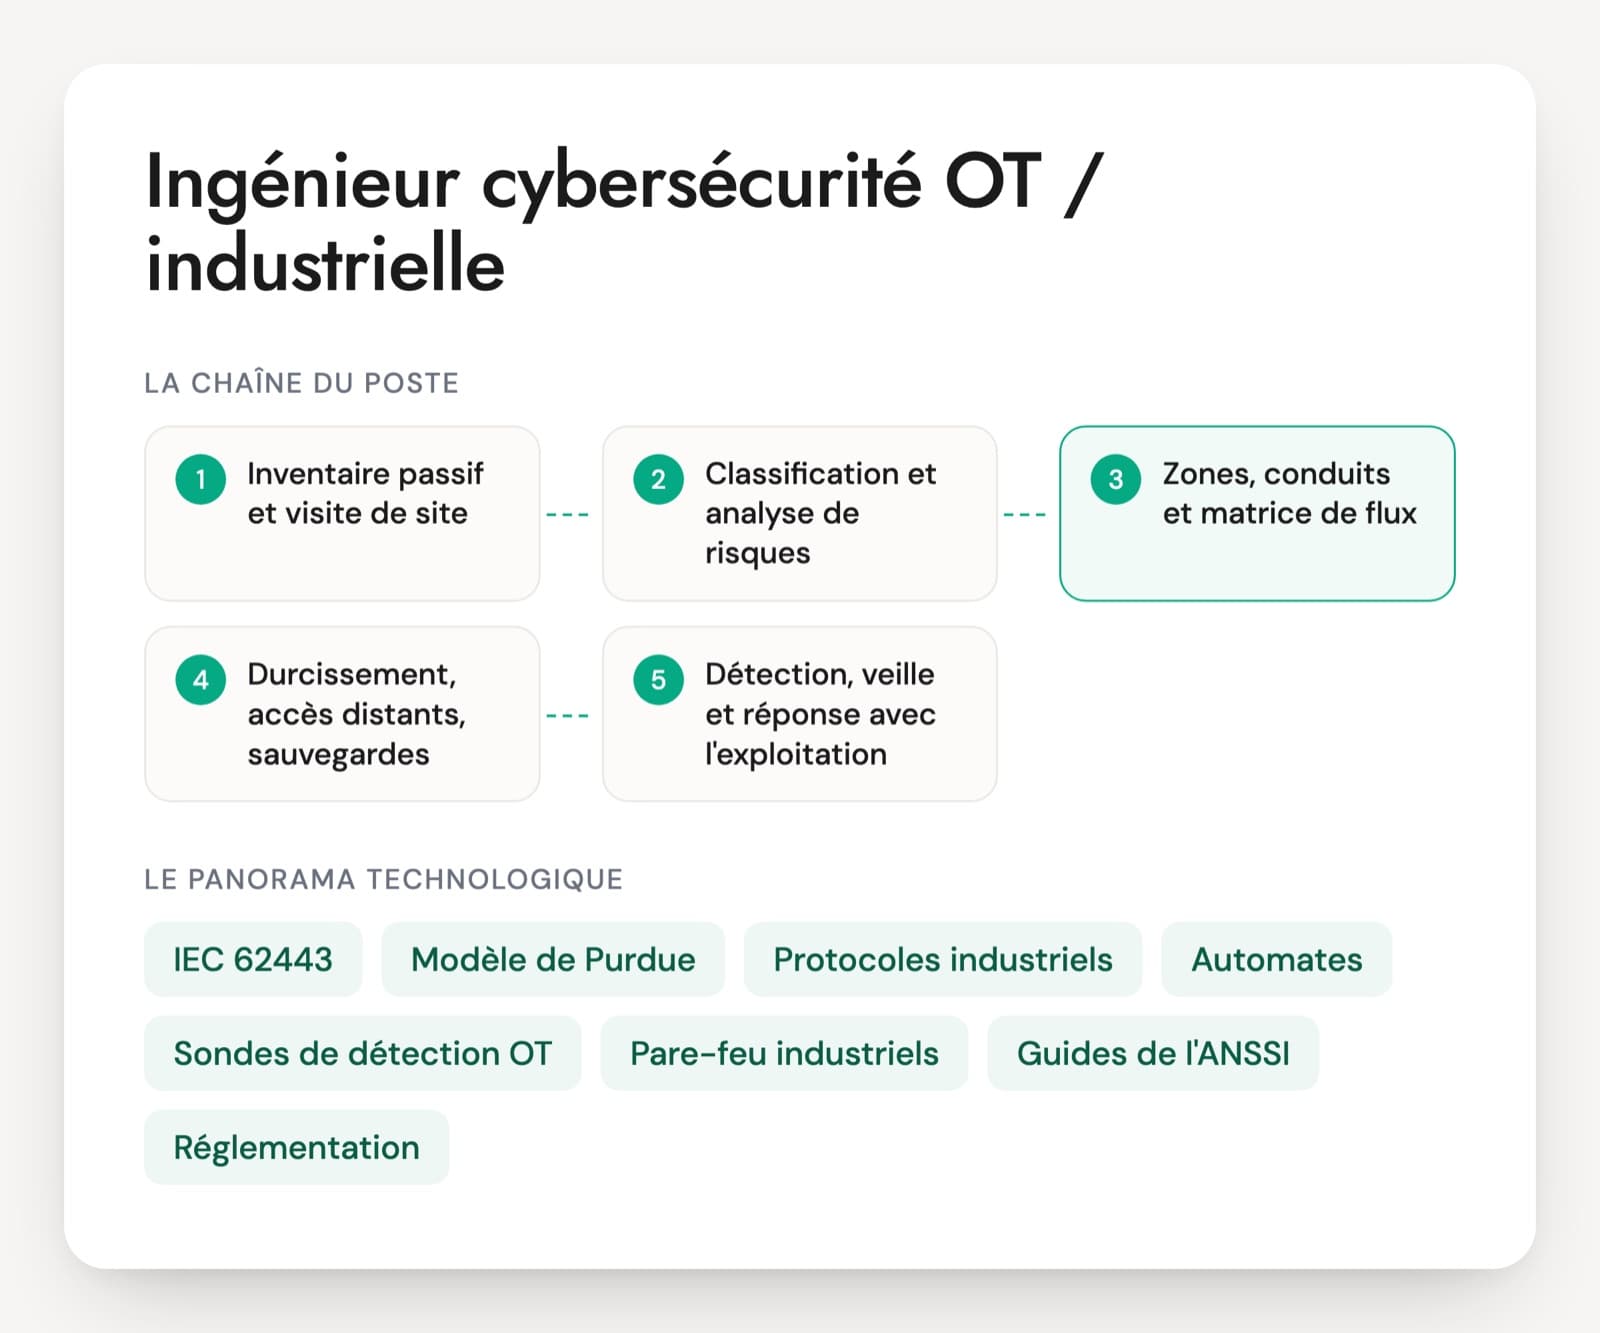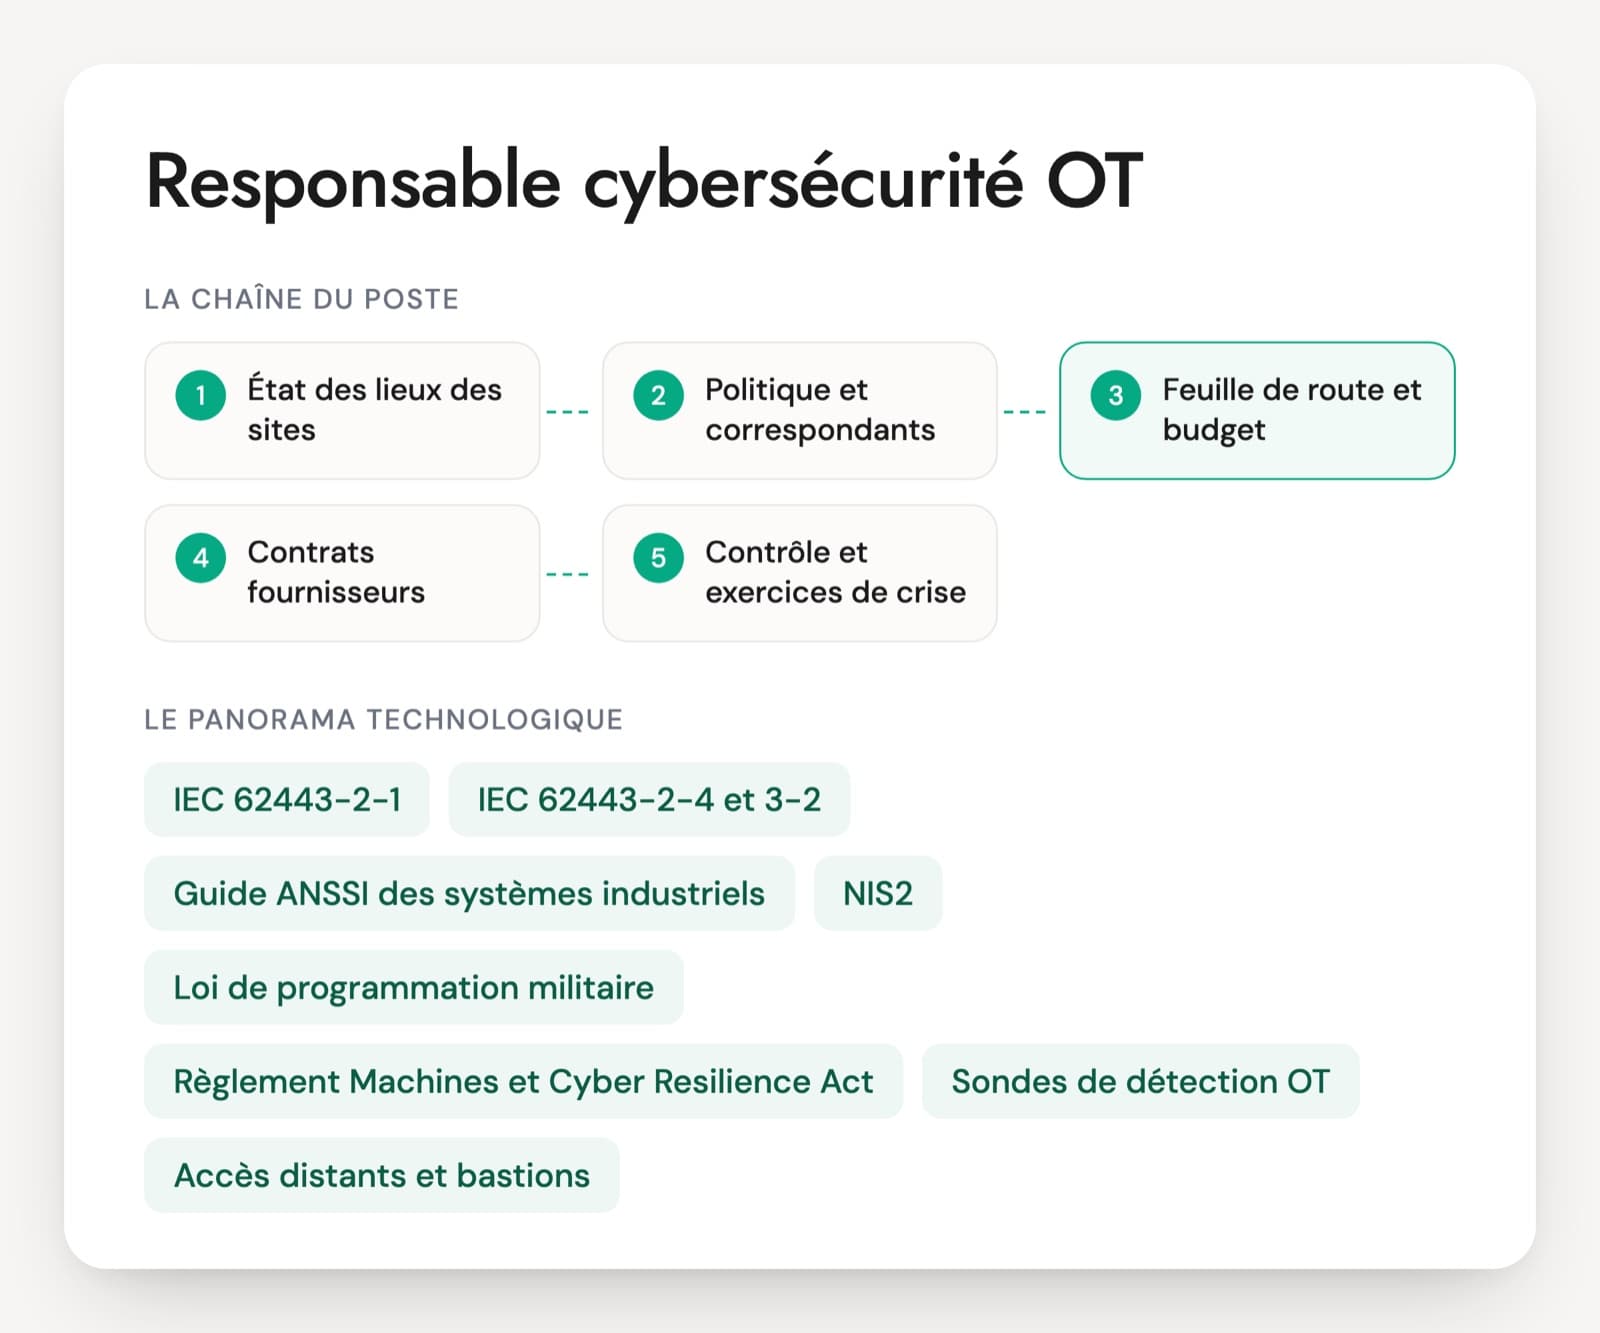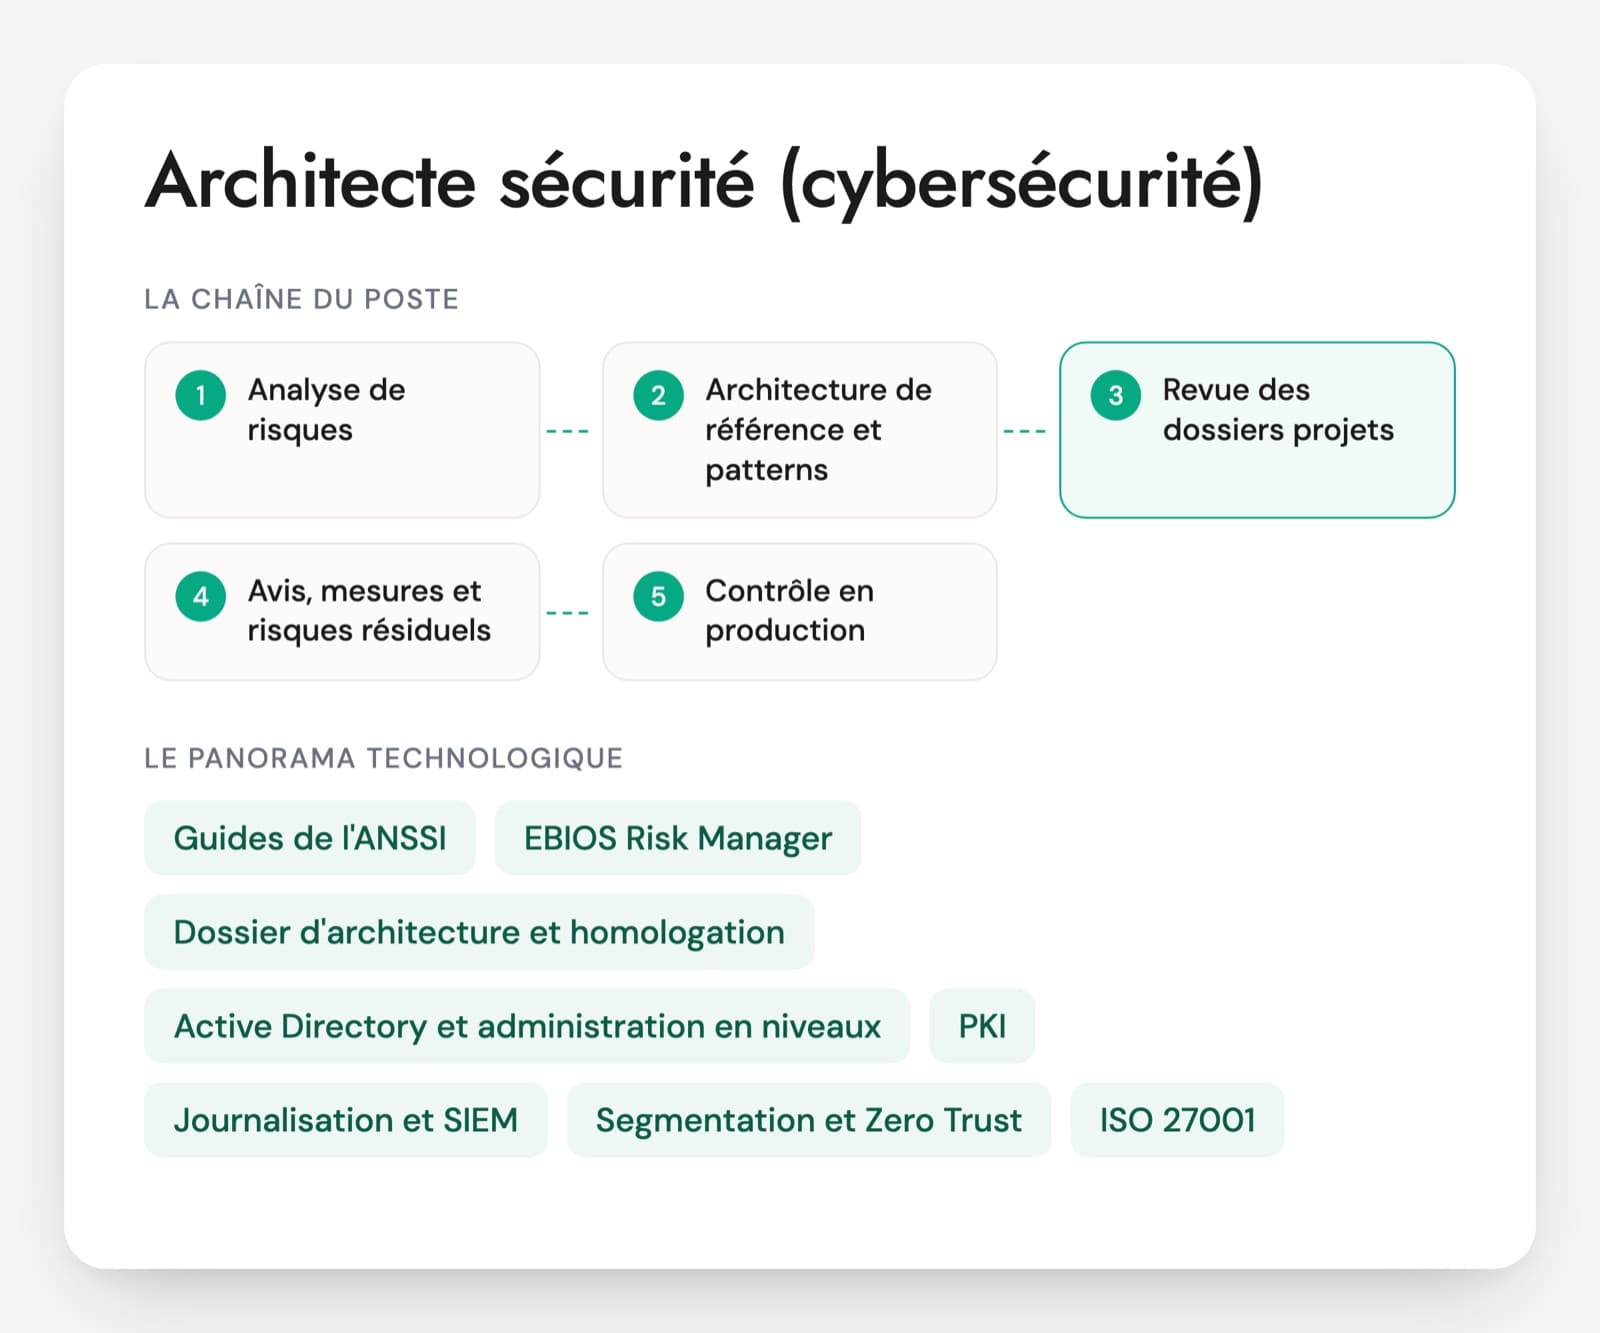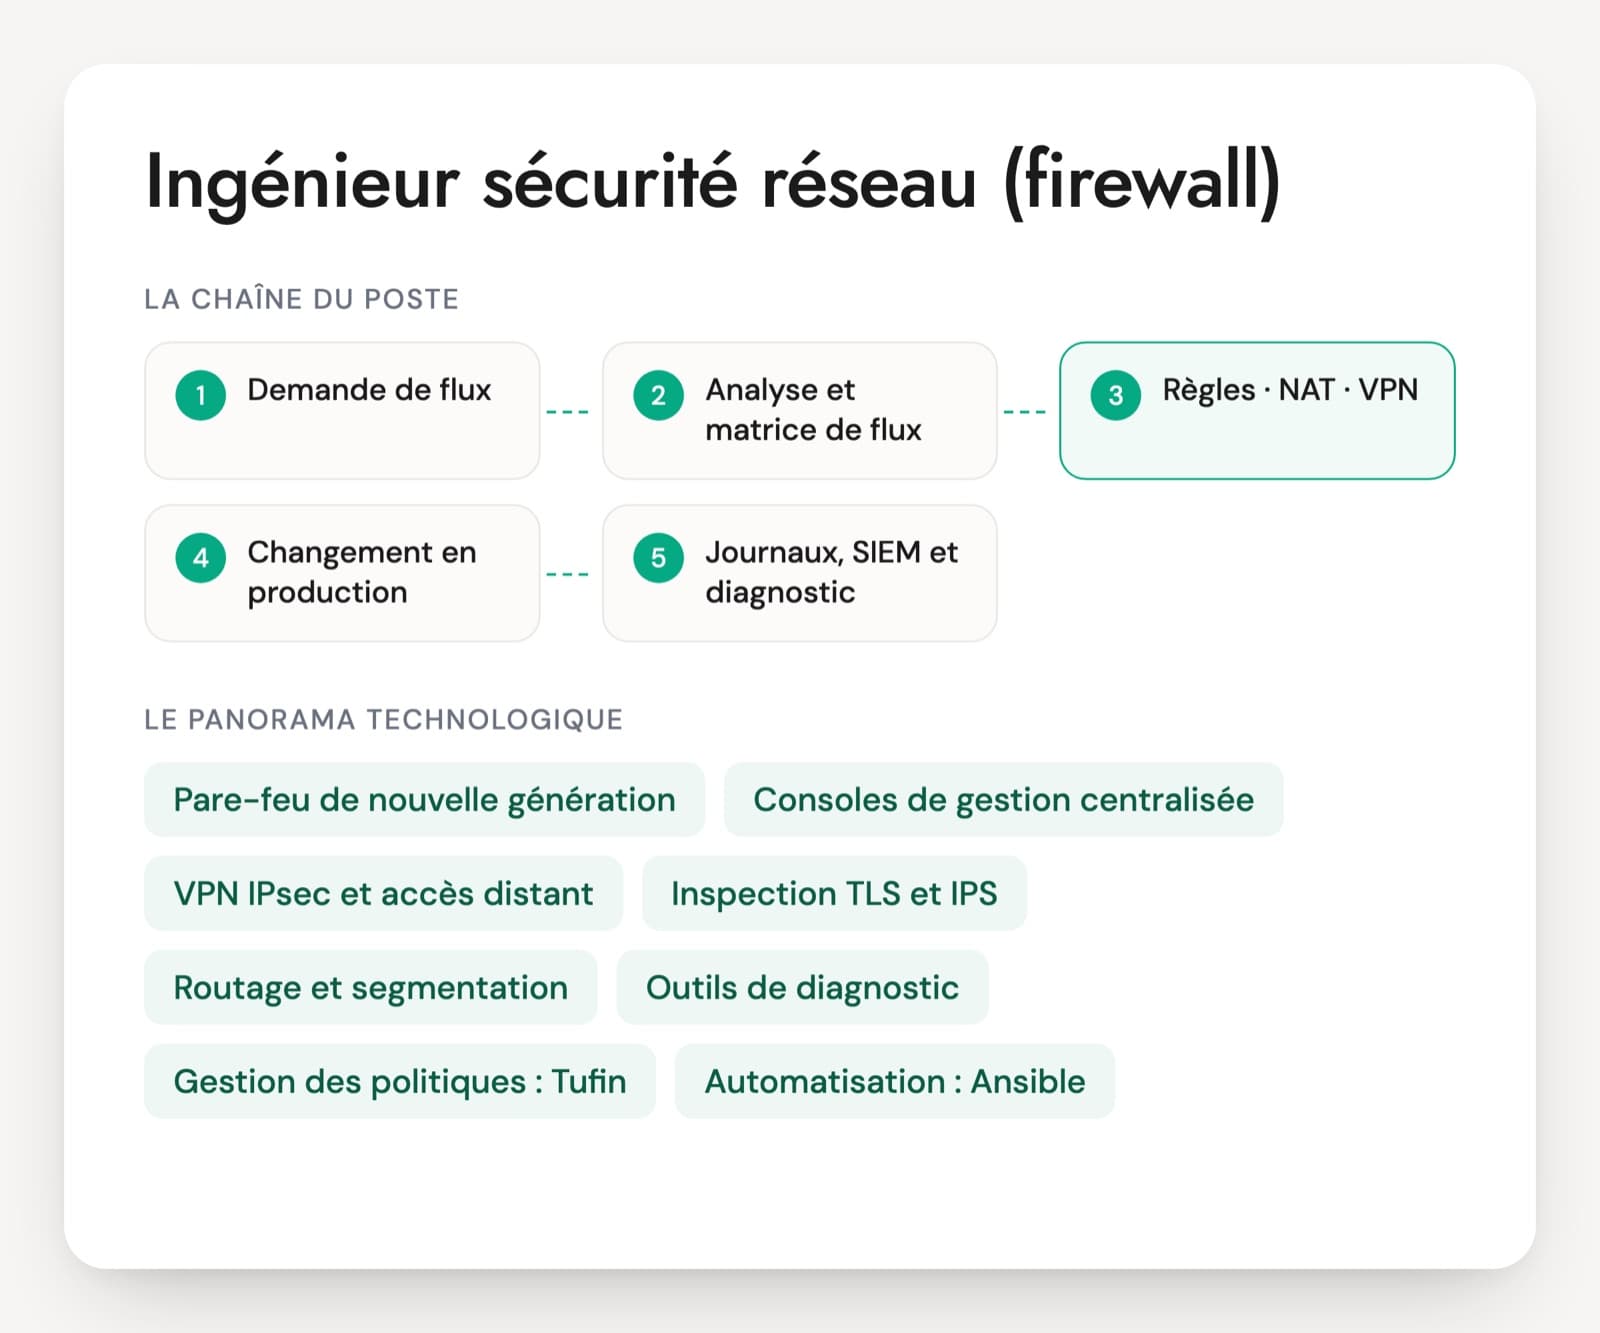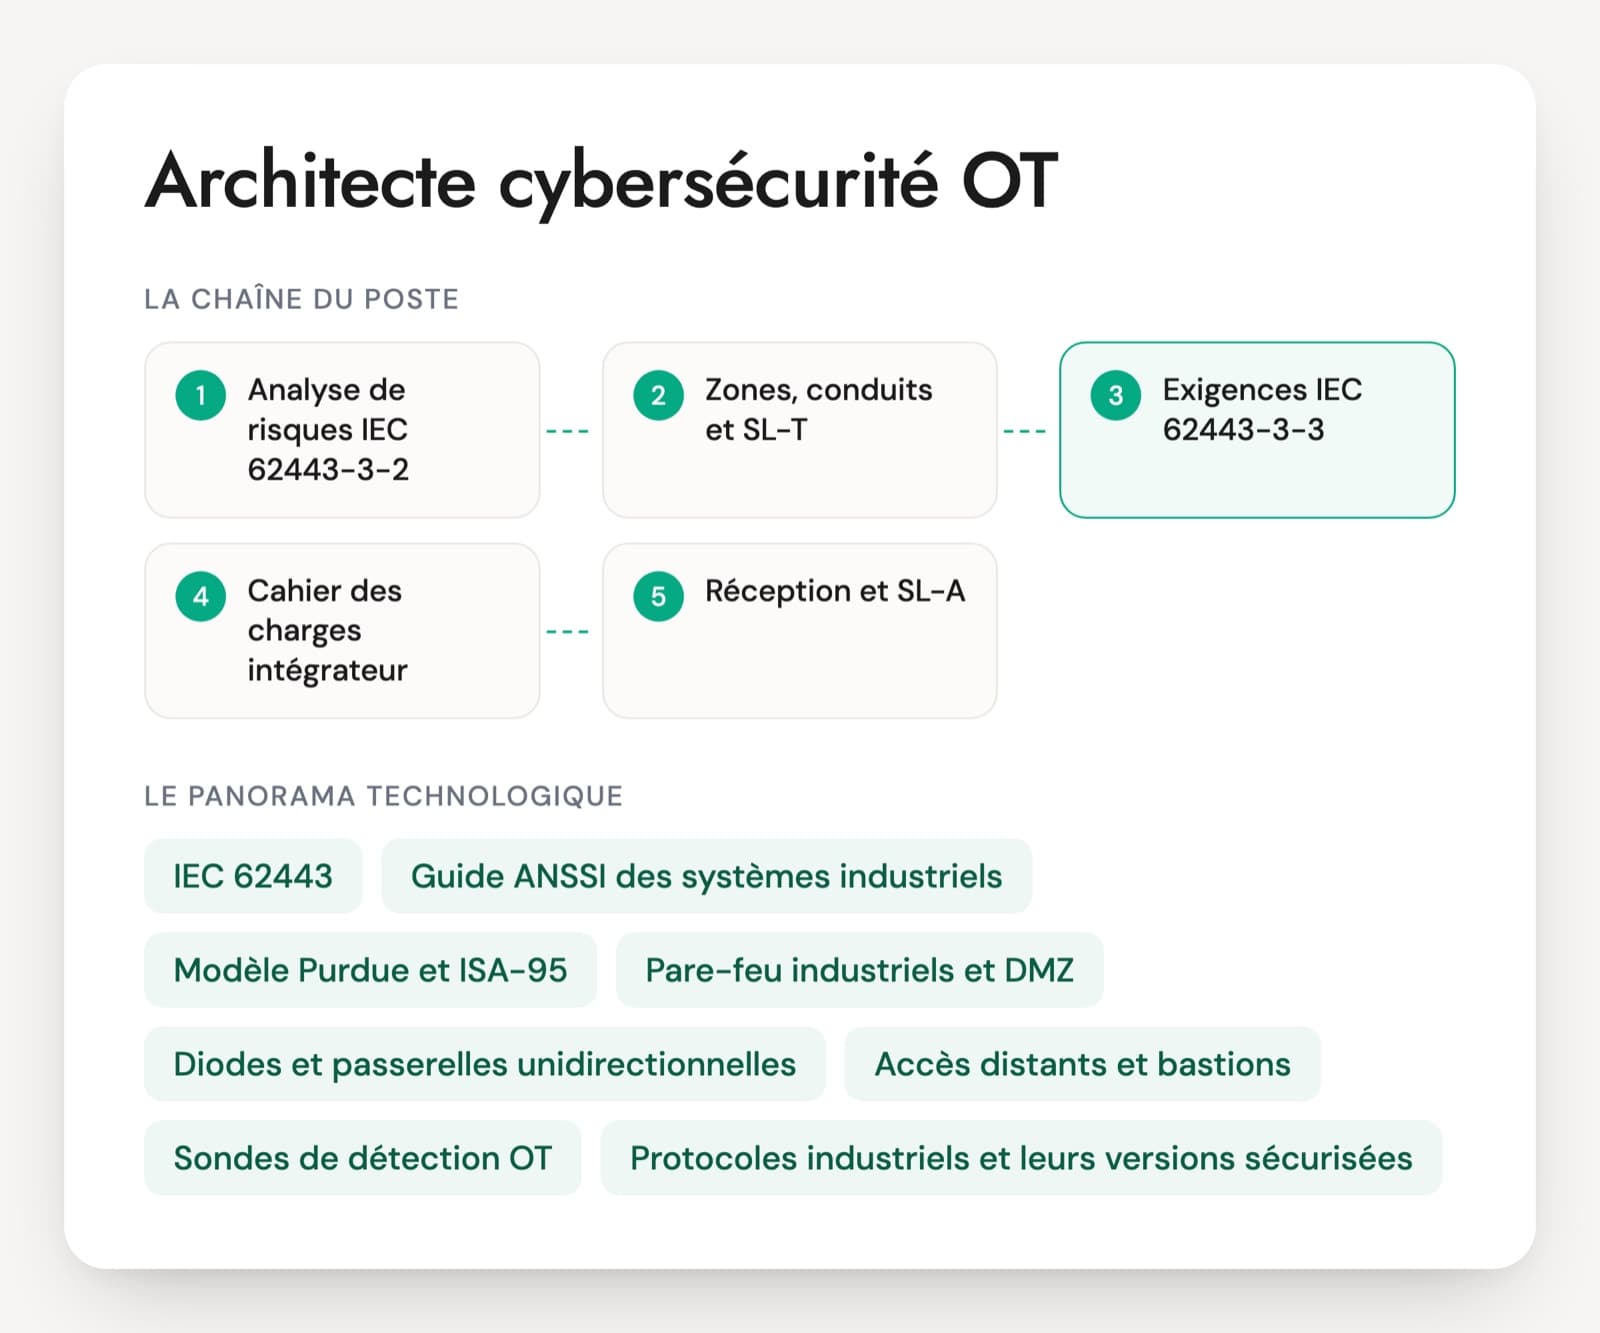
Un architecte cybersécurité OT produit des documents que d'autres appliquent. L'analyse de risques du site selon l'IEC 62443-3-2, le découpage en zones et conduits avec un niveau de sécurité cible (SL-T) pour chacune, les exigences système tirées de l'IEC 62443-3-3, le dessin de la DMZ industrielle, le circuit des accès distants et le cahier des charges des intégrateurs. Selon l'employeur, il conçoit pour ses propres sites ou pour ceux d'un client. Les questions d'entretien d'architecte cybersécurité OT portent sur ces livrables et sur les arbitrages qu'ils contiennent.
Deux profils se présentent souvent. L'architecte sécurité venu de l'IT connaît les pare-feu et l'annuaire, mais propose un scan actif ou un correctif immédiat sur une zone de conduite. L'automaticien passé à la sécurité connaît les automates et les protocoles, sans méthode pour fixer un SL-T ni rédiger un risque résiduel. Le bon candidat parle du SIS, des modifications de programmes, du routeur 4G oublié dans une armoire et de la réception d'une ligne neuve.
Le candidat dessine au tableau un site qu'il a sécurisé : les zones, les conduits, ce qui entre dans l'OT et ce qui en sort, puis l'écart qu'il a dû faire accepter. Le PDF contient 30 questions sur six axes, un cas de 20 minutes et une grille de 1 à 4.
Normes et équipements qu'un architecte cybersécurité OT prescrit
IEC 62443 (3-2, 3-3, 2-4, 4-2)
La famille de normes de référence. La partie 3-2 donne la méthode d'analyse de risques et de découpage en zones et conduits, la 3-3 les exigences système par niveau de sécurité, la 2-4 les exigences envers les intégrateurs et prestataires, la 4-2 celles des composants. Un architecte doit savoir dire quelle partie s'applique à quel document de son projet.
Guide ANSSI des systèmes industriels
La méthode de classification de l'ANSSI, révisée en version 2.0 en avril 2025, classe les systèmes zone par zone et l'accompagne d'un recueil de mesures. Beaucoup d'exploitants français la demandent à côté de l'IEC 62443. On attend du candidat qu'il sache articuler les deux.
Modèle Purdue et ISA-95
Le découpage en niveaux, du capteur jusqu'au SI de gestion, reste le langage commun avec les automaticiens. Il sert de point de départ au dessin des zones, sans le remplacer : deux équipements du même niveau peuvent appartenir à des zones différentes.
Pare-feu industriels et DMZ
Fortinet, Stormshield (gamme SNi), Cisco ou Palo Alto Networks proposent des pare-feu durcis capables de filtrer Modbus, S7 ou OPC UA par fonction. La DMZ industrielle termine chaque flux entre SI et OT sur un serveur relais. Le candidat doit savoir expliquer ce qui la distingue d'un simple VLAN.
Diodes et passerelles unidirectionnelles
Des équipements qui ne laissent passer les données que dans un sens, utilisés pour faire sortir des données d'une zone sensible sans aucun chemin de retour. Ils imposent des relais applicatifs et un autre circuit pour tout ce qui doit entrer.
Accès distants et bastions
Serveurs de rebond, bastions comme WALLIX ou CyberArk, ou solutions d'accès distant conçues pour l'OT. Comptes nominatifs, authentification forte, validation de l'exploitant et enregistrement des sessions remplacent les modems et VPN posés par les fournisseurs.
Sondes de détection OT
Claroty, Nozomi Networks, Microsoft Defender for IoT ou Armis écoutent le trafic industriel sur des ports miroirs. Elles tiennent l'inventaire, repèrent les écritures, les téléchargements de programmes et les nouveaux échanges. L'architecte décide de leur place et de ce qu'elles envoient au SOC.
Protocoles industriels et leurs versions sécurisées
Modbus, Profinet, S7, EtherNet/IP ou DNP3 ont été conçus sans authentification. OPC UA, CIP Security ou Modbus/TCP Security ajoutent signature et chiffrement, à condition que les équipements les gèrent et que les certificats soient suivis.
IEC 61511 et systèmes instrumentés de sécurité
La norme de sûreté de fonctionnement des SIS demande une évaluation des risques de cybersécurité de ces systèmes. L'architecte travaille ce point avec le responsable sûreté, car toute mesure sur un SIS passe par la gestion des modifications.
Le poste se situe entre l'ingénierie, l'automatisme, la sûreté de fonctionnement et la sécurité du groupe. L'architecte cybersécurité OT ne configure pas lui-même chaque pare-feu d'atelier. Il fixe les niveaux à atteindre, choisit les briques, rédige les exigences, relit les dossiers des intégrateurs et accepte ou refuse les écarts. Les offres demandent l'IEC 62443, le modèle Purdue, les zones et conduits, les accès distants des tiers et souvent la conformité à NIS2, dont la loi de transposition française n'était pas votée au 7 novembre 2026. La GICSP de GIAC et les certificats ISA/IEC 62443 de l'ISA reviennent sur les CV. Le terrain se vérifie en entretien.
Les compétences attendues d'un architecte cybersécurité OT
- Analyse de risques IEC 62443-3-2 et SL-T
- Exigences système et contre-mesures
- DMZ industrielle et flux entre SI et OT
- Accès distants et postes d'ingénierie
- Détection et réponse sans arrêt de production
- Exigences intégrateurs et maintien de l'architecture
Cinq questions d'entretien et les réponses attendues
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · senior
L'analyse de risques donne un SL-T 3 à la zone de conduite et un SL-T 1 à la gestion technique du bâtiment. Les deux partagent aujourd'hui les mêmes switchs. Quelle architecture proposez-vous ?
Une bonne réponseUn équipement partagé entre deux zones doit tenir les exigences de la plus exigeante, ou être séparé. Il propose des switchs dédiés à la zone de conduite, ou au minimum une séparation par VLAN avec un conduit filtré par un pare-feu entre les deux zones, sans routage direct sur les switchs. Les interfaces d'administration des switchs passent dans une zone d'administration à part. Il chiffre les deux options, prévoit la bascule pendant un arrêt et fait valider le choix par l'exploitation. Le conduit entre les deux zones reçoit sa propre matrice de flux, souvent vide ou presque.
Signal d'alerte« Un VLAN par zone suffit » sans filtrage entre les deux, ou un SL-T 3 appliqué au bâtiment pour éviter de séparer.
Question 2 · senior
Votre analyse montre un écart entre le SL-C des équipements livrés et le SL-T de la zone. Que mettez-vous dans le dossier pour que l'exploitant accepte le risque résiduel ?
Une bonne réponseLa liste des exigences système non couvertes, équipement par équipement, puis les contre-mesures compensatoires prises au niveau de la zone ou du conduit : filtrage protocolaire, poste d'ingénierie dédié, contrôle d'intégrité des programmes, surveillance renforcée. Chaque contre-mesure est reliée à l'exigence qu'elle compense, avec son effet attendu. Le dossier donne le risque résiduel, son propriétaire, une date de revue et le plan de remplacement. La signature revient au propriétaire du risque chez l'exploitant, pas à l'architecte.
Signal d'alerte« On accepte le risque » sans trace écrite, ou des pare-feu ajoutés sans lien avec les exigences manquantes.
Question 3 · senior
Pour quels flux imposez-vous une diode, c'est-à-dire une passerelle unidirectionnelle, plutôt qu'un pare-feu entre la conduite et le SI ?
Une bonne réponsePour les flux strictement sortants : réplication de l'historian, supervision à distance, exports de données vers le SI ou le cloud, surtout depuis des zones à SL-T élevé. Il sait que les protocoles avec acquittement demandent des relais de part et d'autre, et que rien ne remonte par ce chemin : ni consigne, ni mise à jour, ni signature antivirus. Il prévoit donc un autre circuit pour ces entrées et compare le coût d'exploitation avec celui d'un pare-feu bien administré.
Signal d'alerte« Une diode partout », ou l'idée qu'on fera redescendre les ordres de fabrication par la diode.
Question 4 · confirmé
Un fournisseur a posé un routeur 4G dans l'armoire de sa machine pour la télémaintenance. L'inventaire vient de le faire apparaître. Que faites-vous ?
Une bonne réponseIl ne le coupe pas sans prévenir, car un contrat de maintenance et une astreinte en dépendent peut-être. Il établit qui s'y connecte, avec quels comptes et quelle trace. En mesure transitoire, l'accès est coupé hors intervention et rétabli par l'exploitant à la demande. La cible est le passage par la solution d'accès distant du site : serveur de rebond en DMZ, authentification forte, comptes nominatifs, validation par l'exploitation, enregistrement des sessions. Il ajoute une clause au contrat et cherche d'autres modems du même type.
Signal d'alerteArracher le routeur sans prévenir personne, ou le garder parce que le fournisseur est connu.
Question 5 · confirmé
Le SOC du groupe veut lancer des scans de vulnérabilités actifs sur le réseau de conduite. Que répondez-vous ?
Une bonne réponseIl explique que des équipements anciens peuvent tomber sur un simple scan. Il propose l'inventaire passif par les sondes OT, des requêtes natives aux protocoles industriels dans des fenêtres validées avec l'automaticien, et des scans actifs réservés au banc de test ou aux arrêts programmés, sur une liste d'adresses validée et à débit limité. Les versions relevées sont rapprochées des avis de sécurité des fabricants, du CERT-FR et des avis ICS de la CISA.
Signal d'alerte« Oui, une fois par semaine comme sur l'IT », ou au contraire « aucune collecte de version, c'est trop risqué ».
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Architecte cybersécurité OT, les questions fréquentes
Un architecte sécurité venu de l'IT peut-il tenir ce poste ?
Oui, s'il a passé du temps sur des sites et accepte les contraintes de l'OT. Il doit savoir qu'un scan actif peut faire tomber un automate, qu'un correctif attend la validation de l'éditeur du SCADA et qu'un arrêt de ligne coûte plus qu'une alerte manquée. Une mesure qu'il a dû adapter pour la production le montre. S'il n'en cite aucune, il découvre encore le métier.
Un passé d'automaticien est-il nécessaire ?
Non, mais il aide beaucoup. Un architecte cybersécurité OT doit lire un synoptique, comprendre un mode programmation, parler de temps de cycle et savoir ce qu'est un SIS. Ces notions s'apprennent sur le terrain, au contact des automaticiens et des exploitants. En entretien, la description d'une intervention de maintenance réelle sur un automate est révélatrice : le candidat qui a côtoyé des ateliers la raconte avec précision.
La GICSP ou un certificat ISA/IEC 62443 suffisent-ils pour juger un candidat ?
Ils montrent que le candidat connaît le vocabulaire et les normes. La GICSP de GIAC couvre la sécurité des systèmes industriels en général, les certificats de l'ISA portent sur la série IEC 62443. Aucun ne prouve qu'il a fait accepter un risque résiduel ou rédigé le cahier des charges d'une ligne. Un livrable réel, même anonymisé, est plus parlant : une matrice de flux, une analyse de zone, un dossier d'écart.
Quel exercice est donné en entretien à un architecte cybersécurité OT ?
Un test technique sous forme de cas d'architecture marche mieux qu'un questionnaire. Le candidat reçoit un schéma de site simple : une ligne neuve, un SIS, un fournisseur qui veut la télémaintenance, une équipe data qui veut les données dans le cloud. Il dispose de 20 minutes pour proposer zones, conduits, SL-T et circuit des accès. On voit vite s'il pense à l'exploitation et à la réception de l'intégrateur.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.