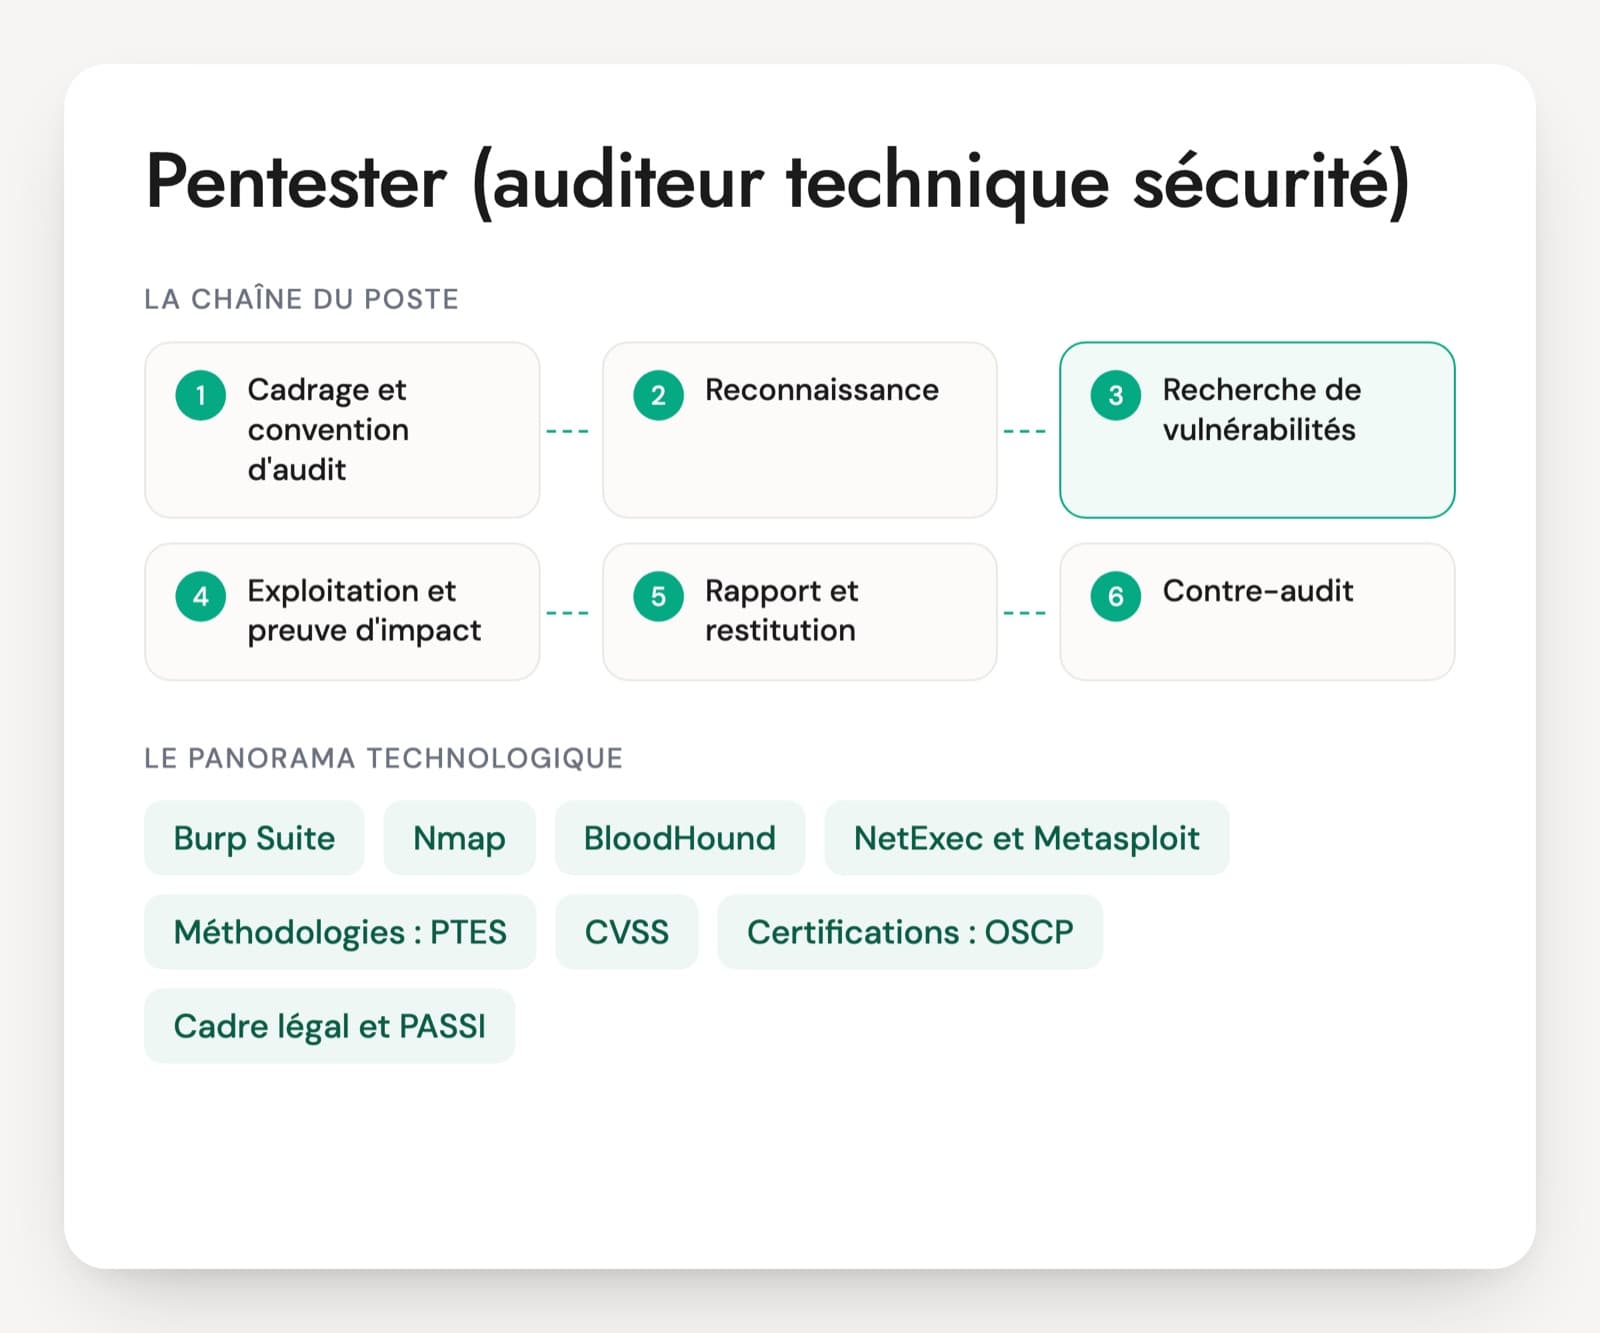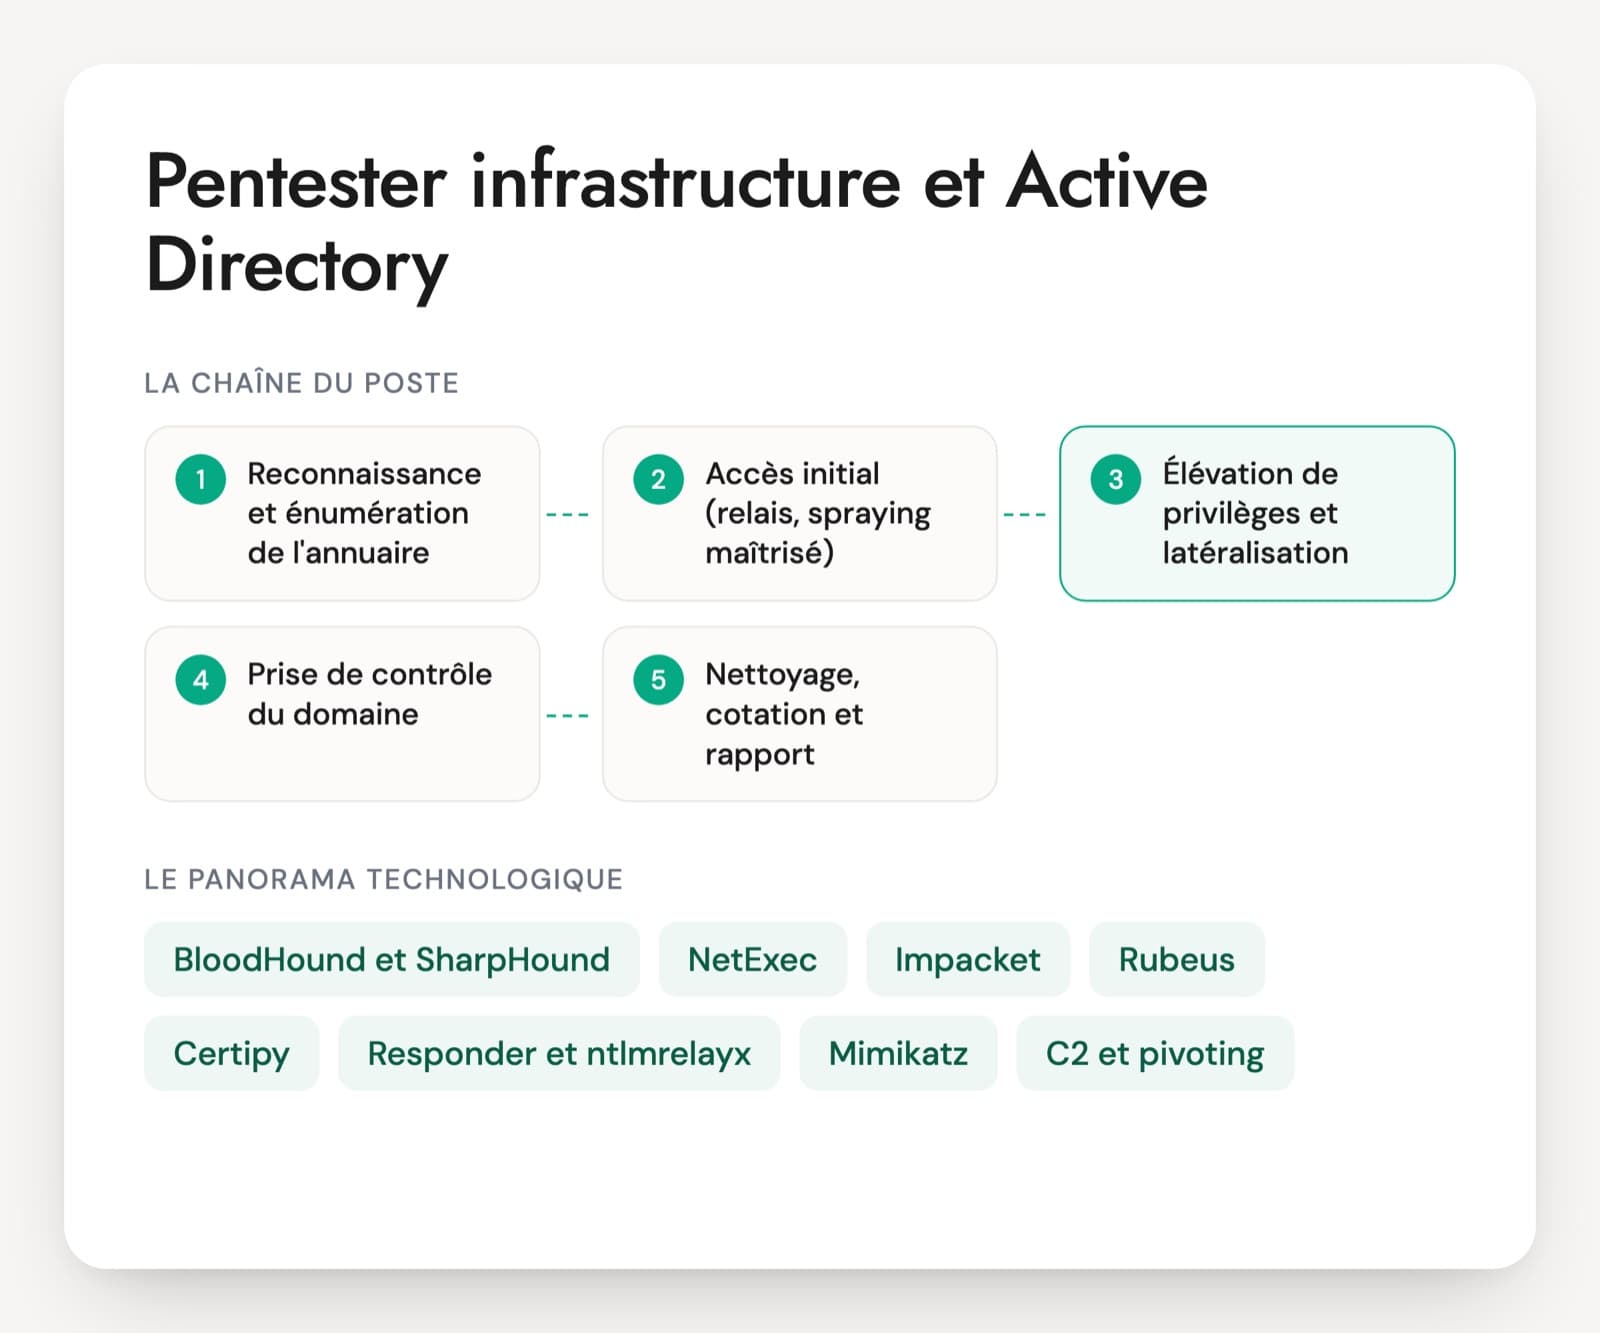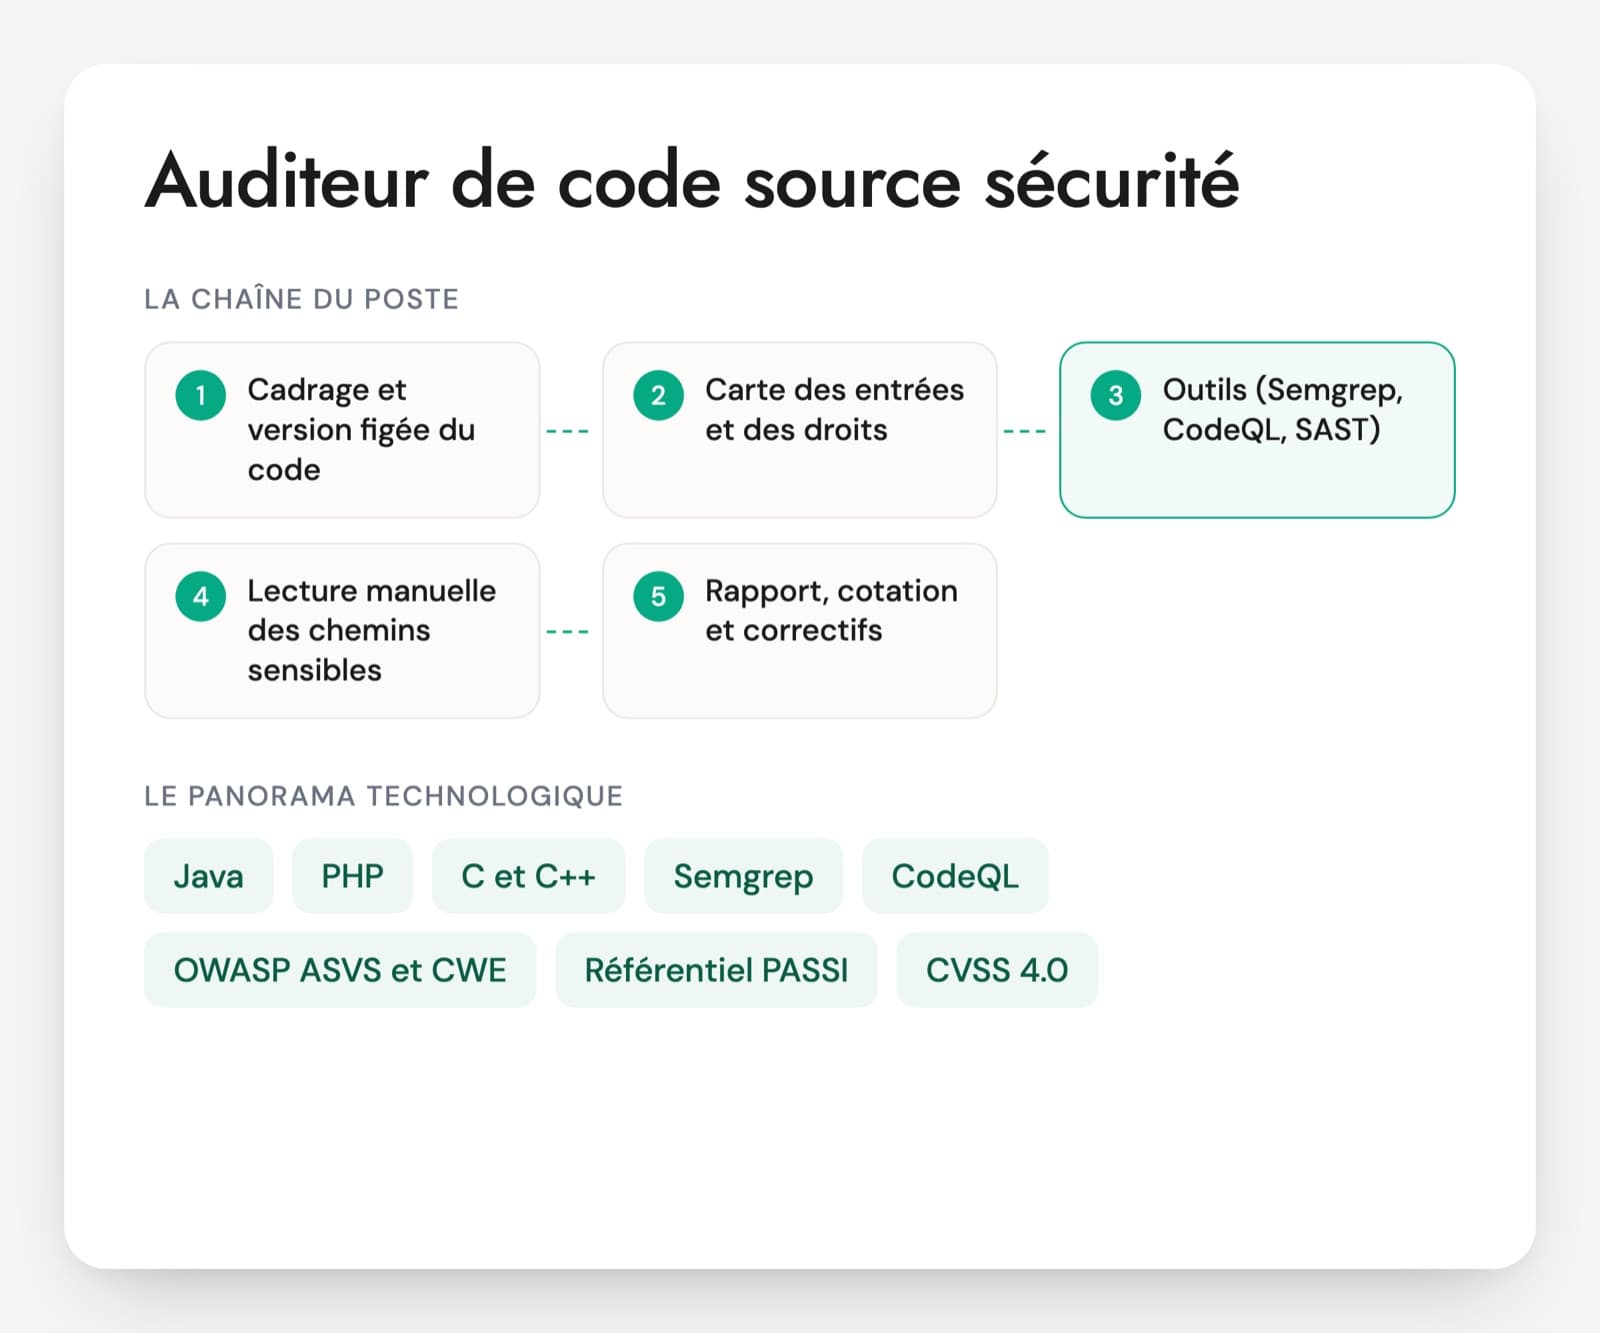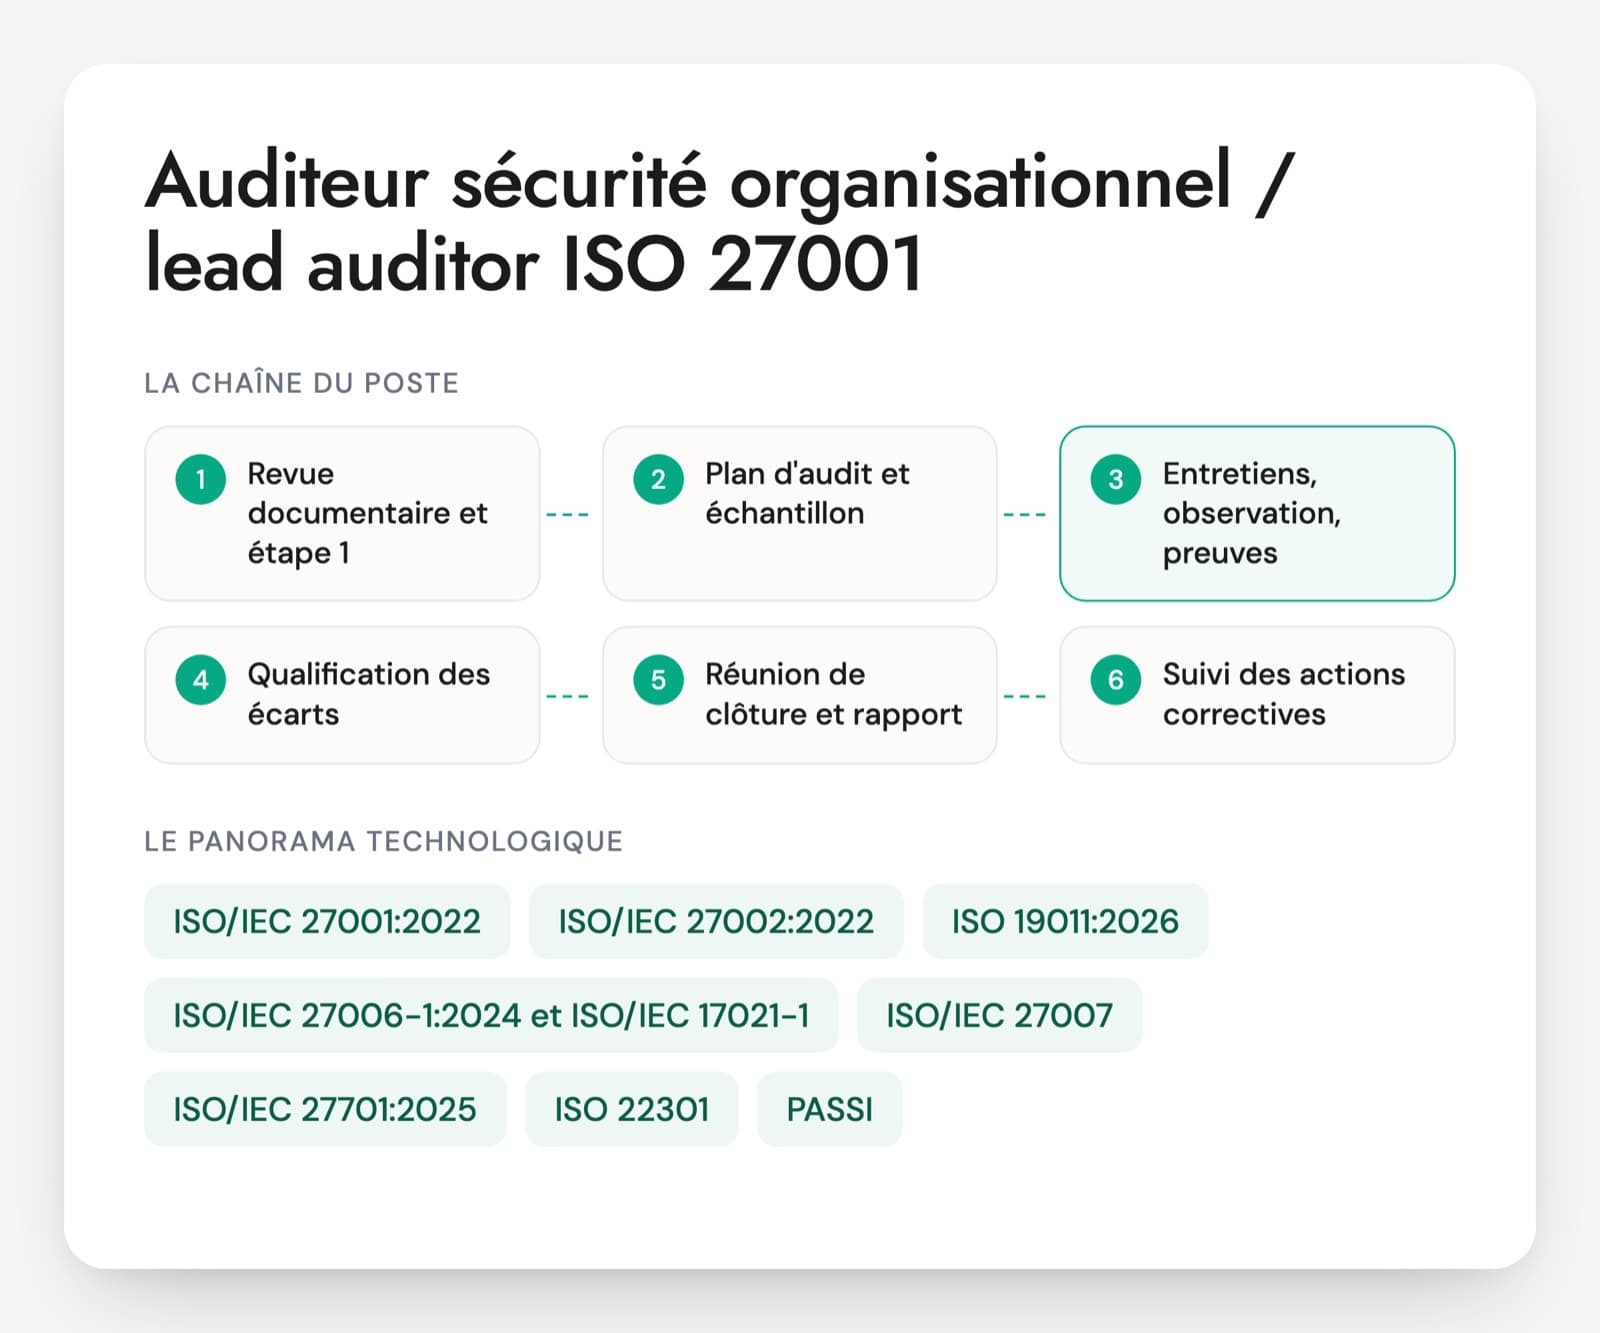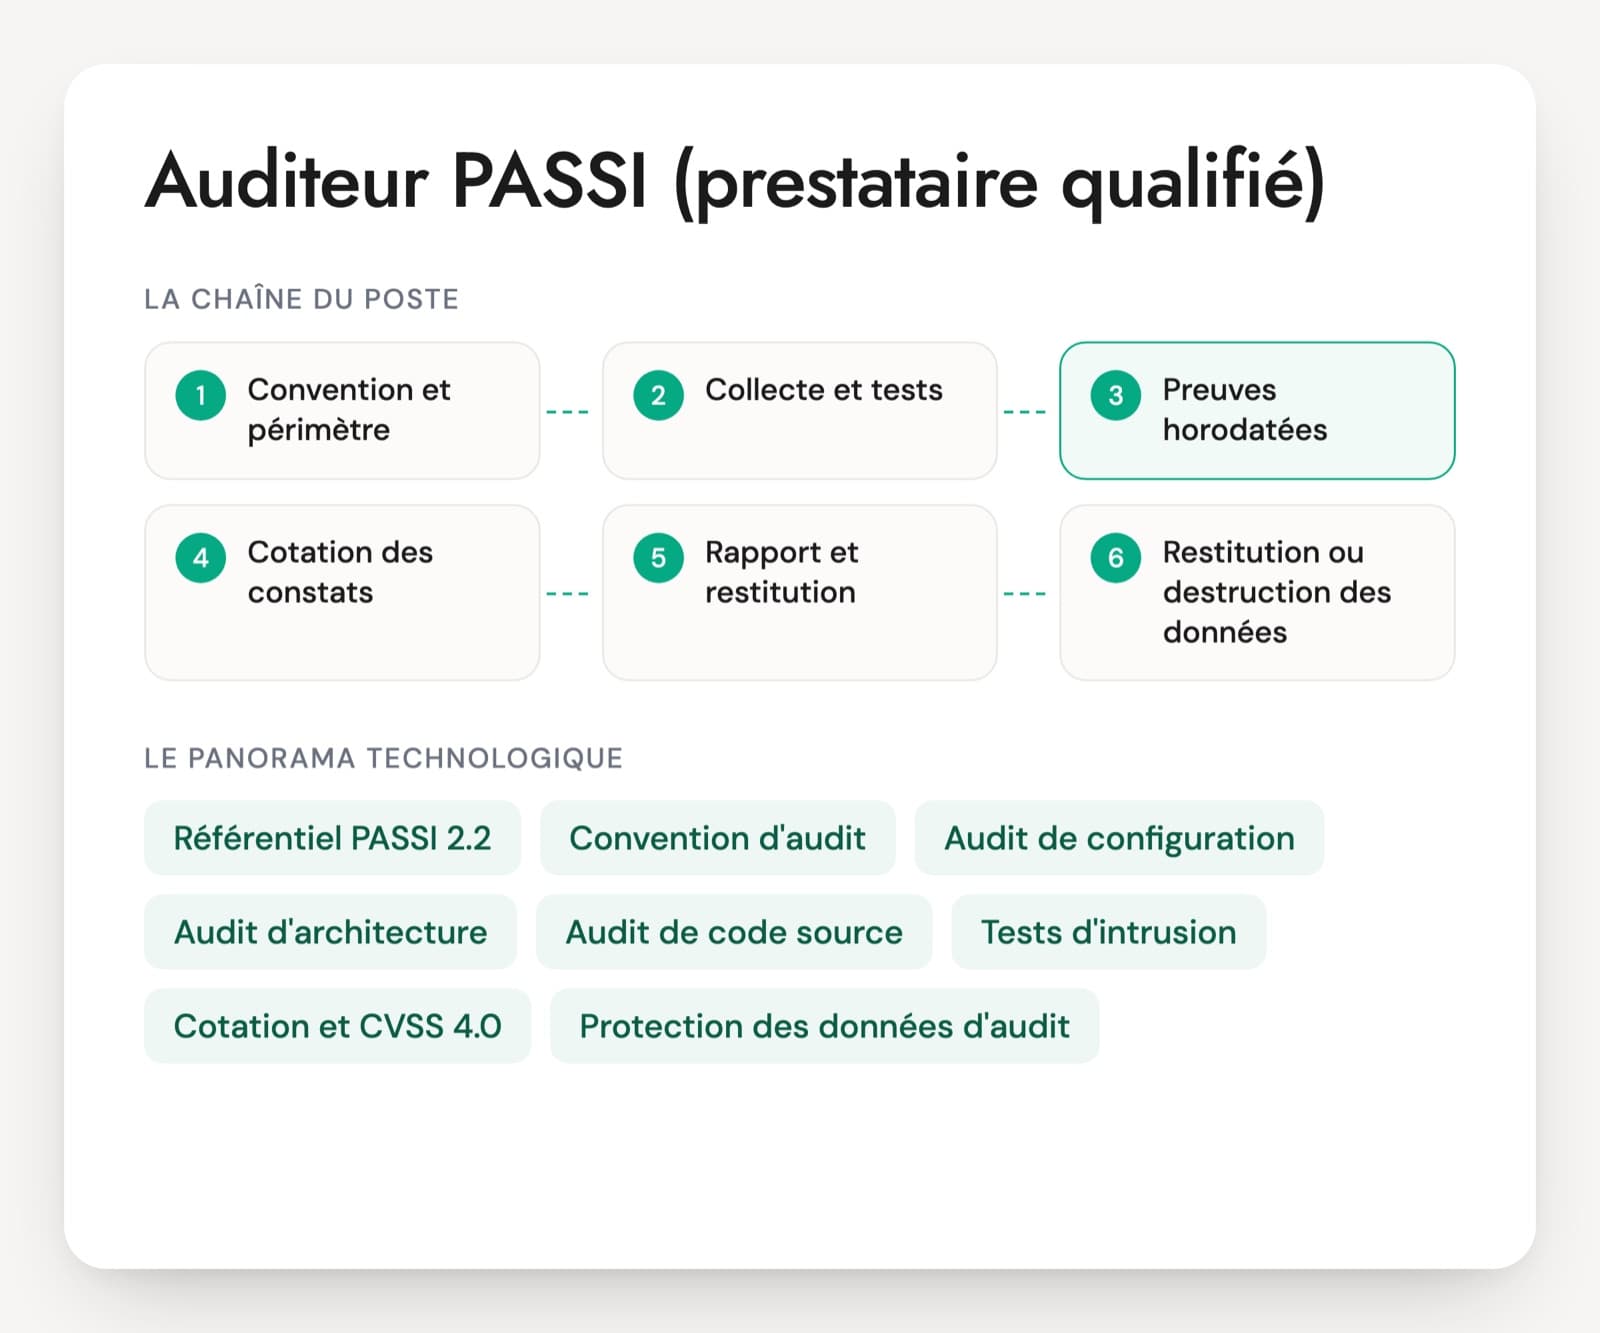
Le PASSI, prestataire d'audit de la sécurité des systèmes d'information, est une qualification de l'ANSSI. Le référentiel en vigueur, version 2.2 du 1er août 2024, couvre cinq activités : audit organisationnel et physique, audit d'architecture, audit de configuration, audit de code source et tests d'intrusion. Il prévoit deux niveaux, substantiel et élevé. Un cabinet qualifié cherche donc des auditeurs capables de tenir plusieurs de ces activités, et pas seulement des pentesters.
Attention au vocabulaire des CV et des offres. La qualification est accordée au prestataire, pour des activités et un niveau donnés. Personne n'est « certifié PASSI » à titre personnel. Au niveau élevé, l'auditeur passe des examens écrit et oral qui donnent une attestation individuelle de compétence, d'après l'organisme d'évaluation LSTI. L'entretien établit sous quelle qualification le candidat a travaillé, sur quelles activités, et quels livrables il a signés.
La technique compte, mais un cabinet qualifié perd plus sur la méthode. Un profil venu du bug bounty ou des CTF trouve souvent les failles et découvre ensuite la convention signée avant tout test, les preuves horodatées, les écarts rattachés à un référentiel et le rapport lu par la direction. Le PDF ajoute un cas de 20 minutes et une grille de 1 à 4.
Activités et outils d'un auditeur chez un prestataire qualifié
Référentiel PASSI 2.2
Le texte d'exigences de l'ANSSI, en vigueur depuis le 1er août 2024. Il fixe les activités qualifiables, les deux niveaux et les règles de conduite d'un audit, de la convention au rapport. La qualification est attribuée par l'ANSSI après évaluation par un organisme habilité. Un auditeur expérimenté sait dire quelles activités son ancien cabinet couvrait.
Convention d'audit
Le contrat qui autorise l'audit : périmètre, activités, dates, interlocuteurs, techniques exclues, conditions de suspension et sort des données collectées. Sans elle, un test d'intrusion tombe sous l'article 323-1 du Code pénal. Le candidat doit la relire lui-même avant de commencer.
Audit de configuration
La revue, avec un accès autorisé, de la configuration d'Active Directory, de serveurs, de pare-feu ou d'équipements réseau. L'auditeur mesure les écarts par rapport aux guides de l'ANSSI, aux CIS Benchmarks ou à la politique du client. Les outils de collecte courants sont ORADAD (publié par l'ANSSI), PingCastle et BloodHound pour les chemins de contrôle.
Audit d'architecture
L'analyse des schémas, des flux, du cloisonnement et des points d'entrée d'un système. L'auditeur part des documents, mène des entretiens avec les équipes, puis confronte ce qu'on lui a décrit à ce qui est réellement configuré. Un écart entre le schéma et la réalité est déjà un constat.
Audit de code source
La lecture du code d'une application pour y trouver des vulnérabilités. Les analyseurs statiques (Semgrep, CodeQL, SonarQube) couvrent large, la revue manuelle se concentre sur l'authentification, les contrôles d'accès et le traitement des entrées. Le rapport dit aussi ce qui n'a pas été relu.
Tests d'intrusion
L'activité la plus connue, en interne ou depuis Internet. Les méthodologies citées sont l'OWASP Web Security Testing Guide et PTES, les outils Burp Suite, Nmap, NetExec ou BloodHound. Chez un prestataire qualifié, la manière de prouver l'impact sans abîmer la production pèse autant que la faille trouvée.
Cotation et CVSS 4.0
Chaque constat reçoit un niveau de gravité. Certains cabinets utilisent CVSS, dont la version 4.0 est publiée par le FIRST depuis novembre 2023, d'autres une grille interne qui croise impact et difficulté d'exploitation. Ce qui compte, c'est la même échelle d'un rapport à l'autre et le contexte du client.
Protection des données d'audit
Mots de passe cassés, extraits de bases et captures sont des données sensibles. Elles restent chiffrées, sur le système d'information du prestataire, puis sont restituées ou détruites comme prévu dans la convention. Au niveau élevé, LSTI indique que ce système doit être homologué Diffusion Restreinte.
La qualification PASSI est demandée par les commanditaires qui ont besoin d'un audit reconnu : homologation d'un système, obligations d'un opérateur d'importance vitale sur ses systèmes d'information d'importance vitale, clause d'un marché public. D'après LSTI, elle est valable trois ans avec un audit de surveillance à 18 mois, et les auditeurs doivent être salariés du prestataire, sans indépendants ni stagiaires. Le poste mélange donc tests d'intrusion, audits de configuration ou de code et une forte part de rédaction. Un auditeur qui ne pratique qu'une activité peut convenir, à condition que le cabinet soit qualifié sur celle-ci.
Les points attendus d'un auditeur PASSI
- Référentiel PASSI et activités qualifiées
- Cadrage, convention et cadre légal
- Audit de configuration et d'architecture
- Audit de code source
- Tests d'intrusion en production
- Cotation, rapport et données d'audit
Cinq questions d'entretien pour un auditeur PASSI
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · junior à confirmé
Un client vous demande si vous êtes « certifié PASSI ». Que lui répondez-vous ?
Une bonne réponseLa qualification PASSI est accordée par l'ANSSI au prestataire, pour des activités et un niveau précis. L'auditeur intervient sous la qualification de son employeur. Le candidat ajoute qu'au niveau élevé les auditeurs passent des examens qui donnent une attestation individuelle de compétence, et renvoie le client vers la liste des prestataires qualifiés publiée par l'ANSSI pour vérifier les activités couvertes.
Signal d'alerte« Oui, j'ai le PASSI », comme pour une certification personnelle du type OSCP. Ou aucune idée des activités sur lesquelles son cabinet est qualifié.
Question 2 · confirmé
Le client vous envoie une plage d'adresses IP par e-mail et vous demande de commencer lundi. Que vous manque-t-il avant le premier test ?
Une bonne réponseUne convention signée par une personne habilitée à engager le client, le périmètre exact et la preuve que ces adresses lui appartiennent, avec l'accord de l'hébergeur ou de l'infogérant s'il y en a un. Puis les fenêtres de test, le contact d'urgence, les techniques exclues (déni de service, ingénierie sociale) et les conditions d'arrêt. Le candidat rappelle que, sans autorisation écrite, l'accès à un système relève de l'article 323-1 du Code pénal.
Signal d'alerteCommencer lundi sur la foi de l'e-mail, ou considérer que l'hébergeur n'a pas à être prévenu.
Question 3 · confirmé
On vous confie l'audit de configuration d'un Active Directory de 3 000 comptes. Sur quoi vous appuyez-vous pour juger les écarts ?
Une bonne réponseSur un référentiel annoncé dans la convention : les recommandations de l'ANSSI pour Active Directory, les CIS Benchmarks ou la politique interne du client. La collecte passe par ORADAD ou PingCastle, BloodHound sert à voir les chemins de contrôle vers les comptes à privilèges. Le candidat regarde les groupes privilégiés, les délégations, les GPO, le cloisonnement de l'administration et les mots de passe. Chaque écart est rattaché à une règle et à un risque concret.
Signal d'alerteLancer un outil et livrer sa sortie brute, ou lister des écarts sans dire à quelle règle ils contreviennent.
Question 4 · confirmé
La convention prévoit un audit de code source et un test d'intrusion sur la même application web. Comment organisez-vous la revue de code ?
Une bonne réponseD'abord l'architecture et les points d'entrée, puis les zones sensibles : authentification, sessions, contrôles d'accès, cryptographie, traitement des entrées. Un analyseur statique (Semgrep, CodeQL ou SonarQube) couvre l'ensemble, la revue manuelle porte sur les zones sensibles et les alertes à confirmer, les dépendances passent par un outil SCA. Le candidat croise les deux activités : un point vu dans le code est confirmé pendant le test, une anomalie du test est expliquée par le code. Le rapport dit ce qui n'a pas été relu.
Signal d'alerteLivrer la sortie d'un outil SAST sans tri, ou lire le code fichier par fichier sans priorité jusqu'à épuisement du temps.
Question 5 · confirmé
Vous trouvez une vulnérabilité critique sur un serveur de production. Comment démontrez-vous son impact sans prendre de risque pour le client ?
Une bonne réponseUne preuve minimale convenue à l'avance : lire une donnée sans valeur, afficher l'identité obtenue, déposer un fichier témoin. Pas de modification de données réelles, pas d'action qui peut saturer le service. Le candidat prévient le contact prévu dès qu'une faille critique est confirmée, sans attendre le rapport, garde des captures horodatées et nettoie ce qu'il a déposé.
Signal d'alerte« J'exploite jusqu'au bout pour montrer au client », ou une preuve qui consiste à extraire toute une base.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Auditeur PASSI : les questions fréquentes
Un candidat peut-il être certifié PASSI ?
Non. La qualification PASSI est délivrée par l'ANSSI à un prestataire, pour des activités et un niveau précis. Un auditeur travaille sous la qualification de son employeur. Au niveau élevé, il passe des examens écrit et oral qui donnent une attestation individuelle de compétence, d'après l'organisme d'évaluation LSTI. Sur un CV, le nom du cabinet, les activités pratiquées et la période font foi. La liste des prestataires qualifiés publiée par l'ANSSI permet de vérifier le reste.
Quelle différence entre un auditeur PASSI et un pentester classique ?
Le pentester classique fait surtout des tests d'intrusion. L'auditeur PASSI peut aussi faire des audits de configuration, d'architecture ou de code, et il suit les règles du référentiel sur la convention, la traçabilité et le rapport. Le travail de rédaction et de cadrage pèse donc plus lourd. Un bon pentester devient vite un bon auditeur PASSI s'il accepte cette discipline, ce que l'entretien doit vérifier.
Quel test technique est donné à un auditeur PASSI ?
Un exercice de rédaction dit souvent plus qu'un challenge d'exploitation. Le candidat reçoit une sortie d'outil ou une configuration anonymisée et rédige trois constats : description, preuve, cotation et recommandation. Une lecture de convention avec un périmètre ambigu complète l'exercice. On voit si la personne écrit pour le client, rattache ses constats à un référentiel et repère ce qu'elle n'a pas le droit de tester.
Quelles certifications comptent sur le CV ?
Pour les tests d'intrusion, OSCP, OSWE, CRTP ou PNPT montrent une pratique réelle sur des laboratoires. Pour l'audit organisationnel, ISO 27001 Lead Auditor revient souvent. Aucune ne remplace l'expérience sous qualification PASSI. Un rapport anonymisé ou un exemple de constat rédigé, et le récit d'une mission avec son périmètre, ses limites et ce qui a été corrigé ensuite, en disent davantage.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.