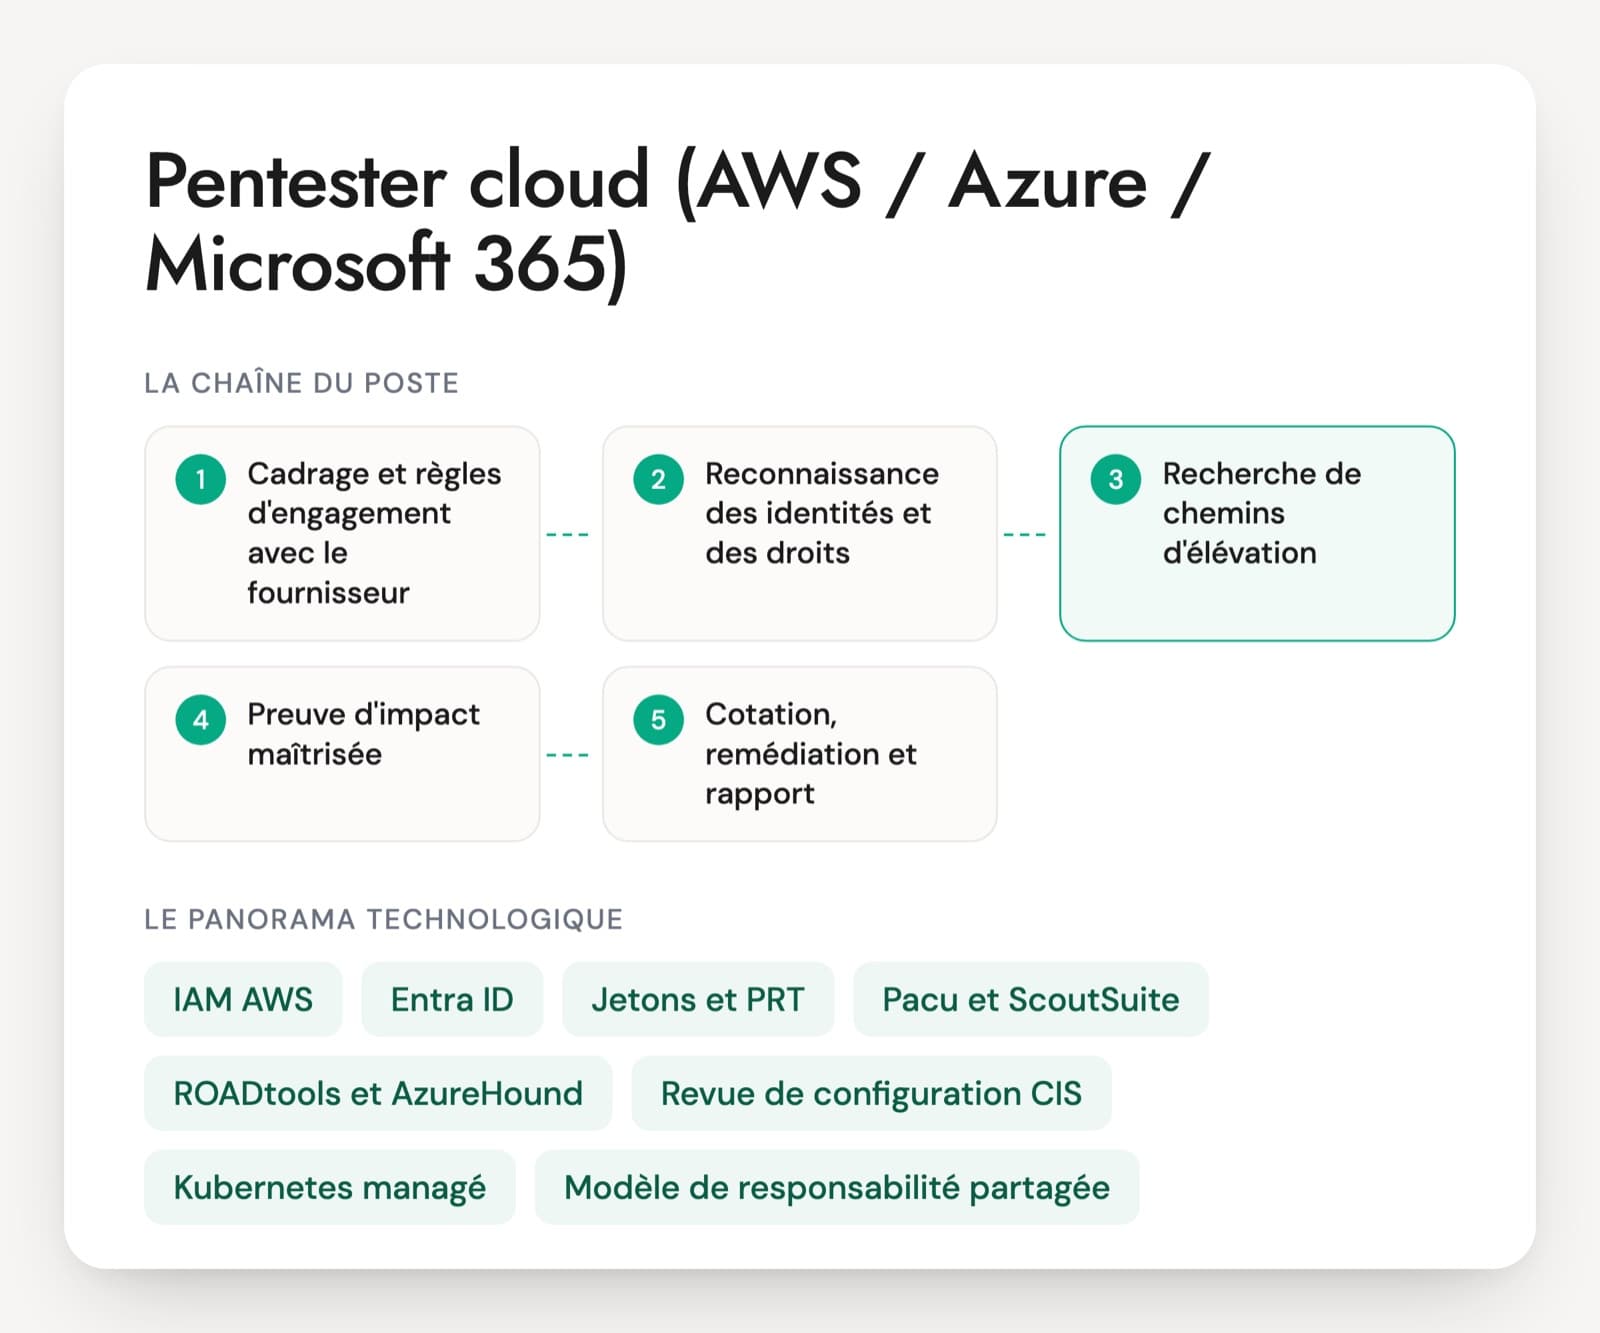
Le pentester cloud travaille sur un terrain différent de l'audit sur site. Il n'y a presque plus de réseau à scanner, mais des identités, des rôles, des jetons et des services managés dont une mauvaise configuration suffit à tout exposer. Les offres françaises le rattachent à un poste d'auditeur technique ou d'architecte sécurité offensive, avec une mention d'AWS, d'Azure ou de Microsoft 365, parfois du Kubernetes managé.
Le piège vient des profils formés sur l'intrusion classique qui transposent leurs réflexes au cloud sans comprendre le modèle de responsabilité partagée ni le fonctionnement des jetons. Un bon candidat distingue l'abus d'un rôle IAM d'une vraie vulnérabilité, sait pourquoi un jeton de session volé contourne la double authentification et connaît les limites du périmètre autorisé par le fournisseur. Les certifications offensives orientées cloud existent, mais la lecture d'une configuration réelle et la prudence sur un environnement de production comptent davantage.
Le candidat décrit un chemin trouvé sur une vraie mission : l'accès de départ, le rôle ou le jeton qui a ouvert la suite, la preuve apportée sans toucher aux données clients. Un candidat qui ne cite que des noms de services n'a souvent fait que de la revue de configuration. Le PDF contient l'entretien complet, avec un cas multi-comptes AWS et Microsoft 365 de 20 minutes.
Les services et outils d'un pentester cloud
IAM AWS
Le cœur d'un audit AWS. Les droits se définissent par des politiques attachées à des rôles et à des utilisateurs, avec des relations de confiance entre comptes. Le pentester cherche les droits trop larges, les rôles qui permettent d'en endosser d'autres et les chemins d'élévation. La personne doit distinguer une permission dangereuse d'une permission simplement inutilisée.
Entra ID
L'annuaire d'identité de Microsoft, commun à Azure et à Microsoft 365, anciennement Azure AD. L'audit porte sur les rôles d'administration, l'accès conditionnel, les consentements accordés à des applications et la gestion des jetons. Un bon candidat sait qu'un incident Microsoft 365 et un incident Azure partent souvent du même tenant Entra ID.
Jetons et PRT
Dans le monde Microsoft, l'authentification repose sur des jetons, dont le Primary Refresh Token lié à l'appareil. Comprendre ce qu'un jeton volé permet, et pourquoi il contourne parfois la double authentification déjà validée, sépare un profil cloud d'un profil qui applique des réflexes de mot de passe. Le candidat doit connaître la différence entre voler un mot de passe et voler une session.
Pacu et ScoutSuite
Pacu est un cadre d'exploitation orienté AWS, ScoutSuite et Prowler des outils de revue de configuration multi-cloud qui alignent l'environnement sur des référentiels comme les CIS Benchmarks. Le pentester s'en sert pour recenser l'écart entre la configuration réelle et une base saine. Un profil sérieux lit les résultats au lieu de recopier le rapport brut.
ROADtools et AzureHound
Deux outils d'analyse du tenant Microsoft. ROADtools explore Entra ID et ses objets, AzureHound alimente un graphe à la BloodHound pour trouver des chemins d'élévation entre rôles, groupes et abonnements. Ils servent la reconnaissance, pas l'exploitation directe. Reste à savoir quelles relations la personne regarde dans ce graphe cloud.
Revue de configuration CIS
Une grande partie de l'audit cloud consiste à comparer la configuration à un référentiel reconnu : chiffrement, journalisation, exposition publique des stockages, politiques de mot de passe, rôles d'urgence. Le pentester priorise les écarts selon leur impact réel, sans transformer la revue en liste de cases à cocher.
Kubernetes managé
EKS sur AWS, AKS sur Azure et leurs équivalents ajoutent une couche d'identité et de droits propre. L'audit regarde les liens entre identités cloud et comptes de service du cluster, les droits RBAC trop larges et l'exposition des métadonnées de l'instance. C'est une spécialité à part, souvent demandée en complément.
Modèle de responsabilité partagée
Chaque fournisseur fixe ce qu'il sécurise et ce qui reste au client. Le pentester cloud connaît cette ligne et sait qu'un test contre l'infrastructure du fournisseur sort du périmètre autorisé. Cette notion oriente le cadrage de toute mission et les règles d'engagement signées avec le client.
Le poste dépend beaucoup de l'environnement audité. Chez un prestataire d'audit, le pentester cloud passe d'un client AWS à un tenant Microsoft 365 et doit s'adapter vite, souvent sous exigence de qualification PASSI. En équipe interne, il travaille sur le même socle dans la durée et prépare parfois des exercices de red team cloud. La revue de configuration alignée sur les CIS Benchmarks et le respect strict du périmètre autorisé par le fournisseur font partie du quotidien. Les certifications cloud offensives attestent un socle ; la lecture d'une configuration réelle et la prudence se vérifient en entretien par des situations concrètes.
Ce que l'entretien d'un pentester cloud vérifie
- Cadrage, périmètre et responsabilité partagée
- Abus d'IAM et élévation de privilèges
- Identité Microsoft : Entra ID et jetons
- Revue de configuration et référentiels CIS
- Conteneurs et Kubernetes managé
- Cotation, remédiation et rapport
Cinq questions d'entretien pour un pentester cloud
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · junior à confirmé
Avant de commencer un test sur un compte AWS de production, qu'est-ce que vous cadrez avec le client et avec le fournisseur ?
Une bonne réponseIl fixe le périmètre (comptes, régions, services visés), ce qui reste interdit et une fenêtre d'intervention. Il connaît le modèle de responsabilité partagée : tester l'infrastructure du fournisseur sort du cadre, certains tests bruyants ou de charge demandent un accord préalable. Il prévoit un compte dédié à l'audit, des droits de lecture pour commencer et la traçabilité de ses actions.
Signal d'alerteLancer des tests sans avoir lu le périmètre, ignorer que certaines actions touchent les services du fournisseur, ou croire que « c'est mon cloud, je fais ce que je veux ».
Question 2 · confirmé
Vous obtenez des droits de lecture sur un compte AWS. Comment cherchez-vous un chemin d'élévation vers des droits d'administration ?
Une bonne réponseIl recense les rôles et leurs relations de confiance, repère les droits qui permettent d'en endosser d'autres ou de modifier des politiques, et cartographie les chemins plutôt que de tester au hasard. Il cite des familles de défauts (droit de création de clés d'accès, de modification d'une politique, de prise de rôle trop permissive) et la façon de prouver l'impact sans tout casser. Il distingue un droit dangereux d'un droit inutilisé.
Signal d'alerteÉnumérer des permissions sans comprendre lesquelles mènent quelque part, ou confondre une permission large avec une vulnérabilité en soi.
Question 3 · confirmé à senior
Une application tierce a reçu un consentement large sur le tenant Microsoft 365. En quoi est-ce un problème, et comment le démontrez-vous proprement ?
Une bonne réponseUn consentement large donne à une application des accès durables aux messages, fichiers ou annuaire, indépendants du mot de passe de l'utilisateur et peu visibles. Il explique le risque, recense les consentements accordés avec un outil d'analyse du tenant et propose une démonstration mesurée convenue avec le client. Côté remédiation : revue des consentements, restriction du consentement utilisateur, surveillance des nouvelles applications.
Signal d'alerteConfondre consentement d'application et simple connexion utilisateur, ou vouloir prouver l'impact en lisant réellement les données sensibles sans accord.
Question 4 · senior
Pourquoi un jeton de session volé peut-il contourner la double authentification déjà validée, et qu'est-ce que cela change pour vos recommandations ?
Une bonne réponseLa double authentification se joue au moment de la connexion ; une fois le jeton émis, il prouve la session sans la rejouer. Un jeton volé, dont le Primary Refresh Token lié à l'appareil, donne donc accès sans redemander de facteur. Il en tire des recommandations : accès conditionnel exigeant un appareil conforme, durée de vie et révocation des jetons, détection d'usage anormal. Il raisonne en session, pas en mot de passe.
Signal d'alerteCroire que la double authentification protège de tout, ou n'avoir aucune notion de la différence entre vol de mot de passe et vol de session.
Question 5 · confirmé
Prowler classe « critique » un bucket S3 public qui ne contient que les images du site, et « faible » un rôle que n'importe quel compte de l'organisation peut endosser. Êtes-vous d'accord ?
Une bonne réponseNon. Il recote selon ce qu'un attaquant peut en tirer : un bucket qui sert des fichiers déjà publics, sans droit d'écriture, reste un écart mineur. Le rôle ouvert à toute l'organisation devient grave si ses droits mènent à des données ou à l'administration, car un seul compte compromis suffit pour l'endosser. Il vérifie les droits réels du rôle et les conditions de sa relation de confiance, explique sa recotation dans le rapport et remet une liste ordonnée par impact, pas l'export de l'outil.
Signal d'alerteReprendre le classement de l'outil tel quel, ou livrer les centaines de lignes de l'export sans tri.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Pentester cloud : les questions fréquentes
Quelles compétences sont attendues d'un pentester cloud ?
Le socle, c'est le raisonnement par identités et par droits : IAM AWS, rôles et relations de confiance, Entra ID et jetons chez Microsoft, et le modèle de responsabilité partagée. S'y ajoutent la revue de configuration alignée sur les CIS Benchmarks, l'analyse des chemins d'élévation et souvent le Kubernetes managé. Sur un poste de production, la prudence sur l'environnement et la qualité du rapport comptent autant que la liste des services.
Quelle différence avec un pentester infrastructure classique ?
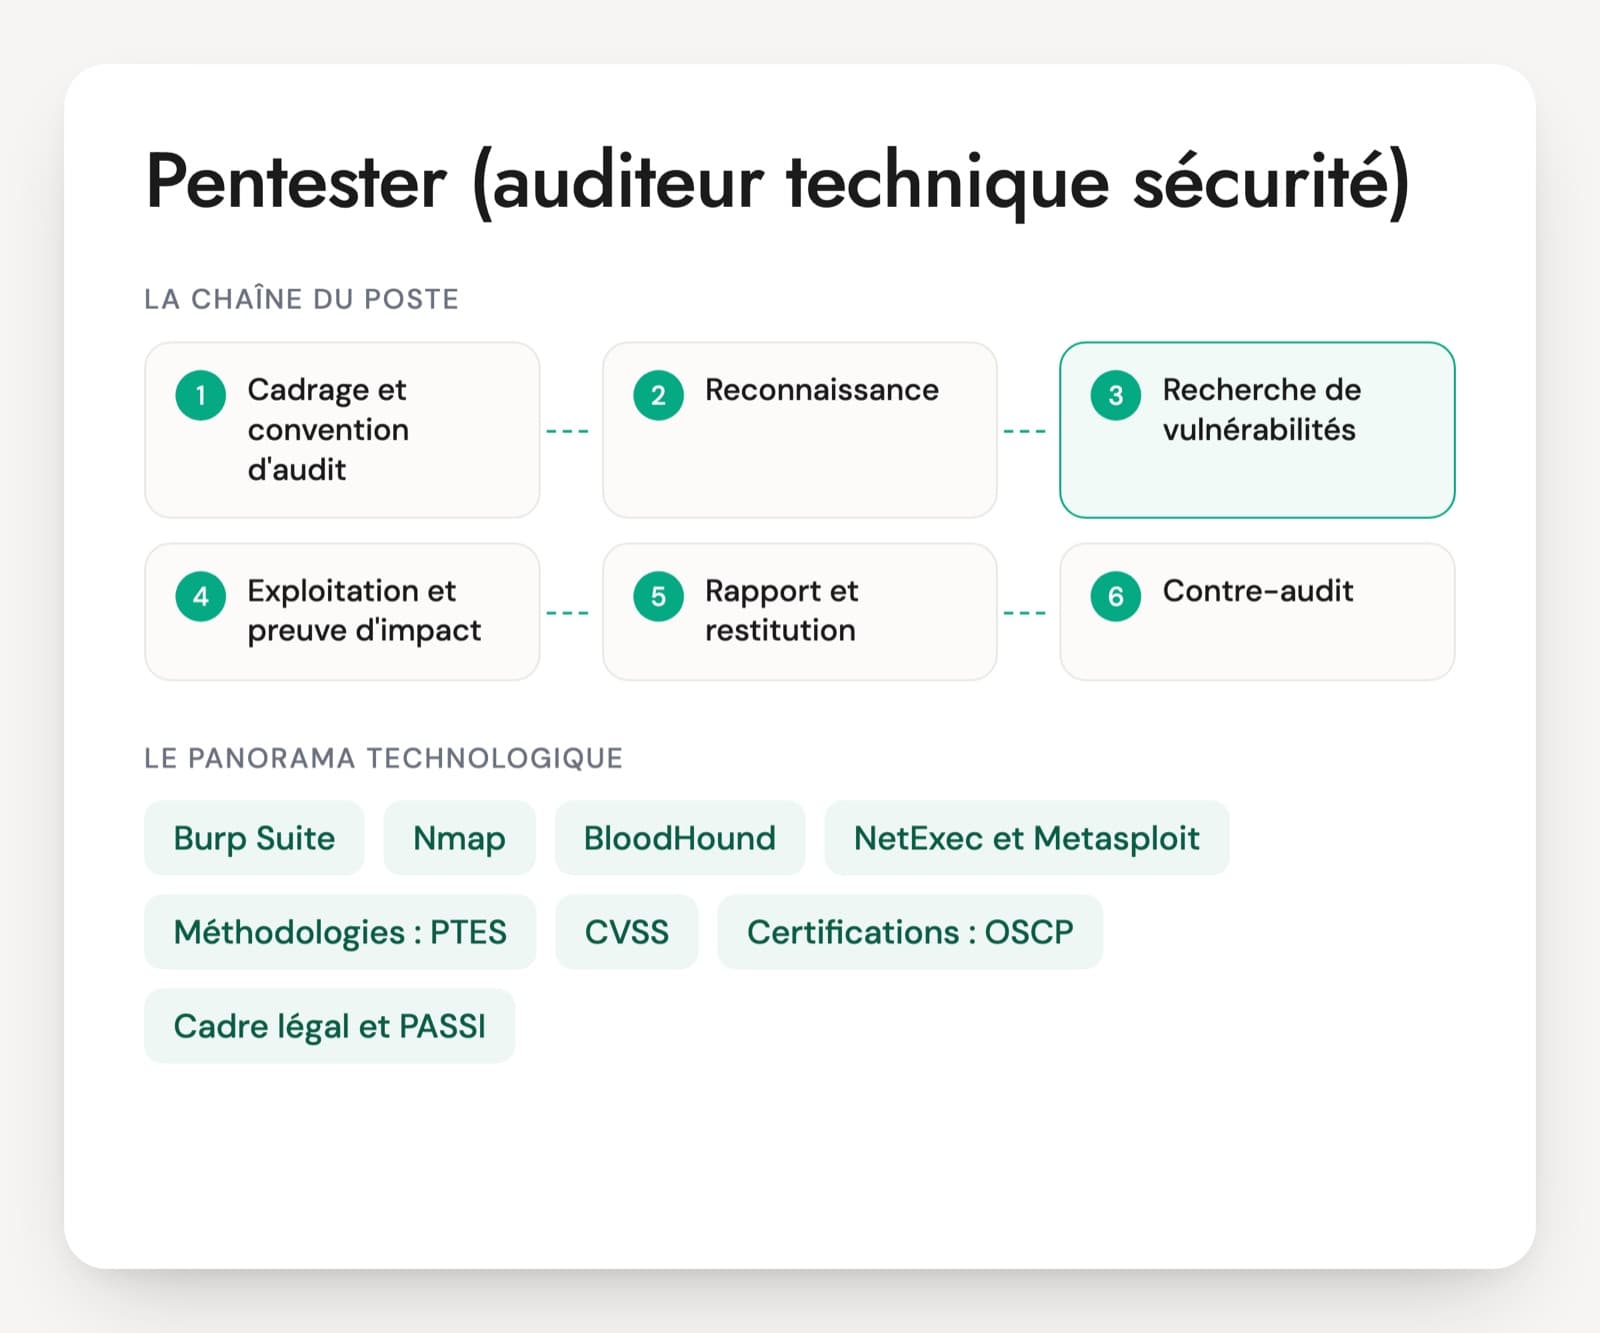
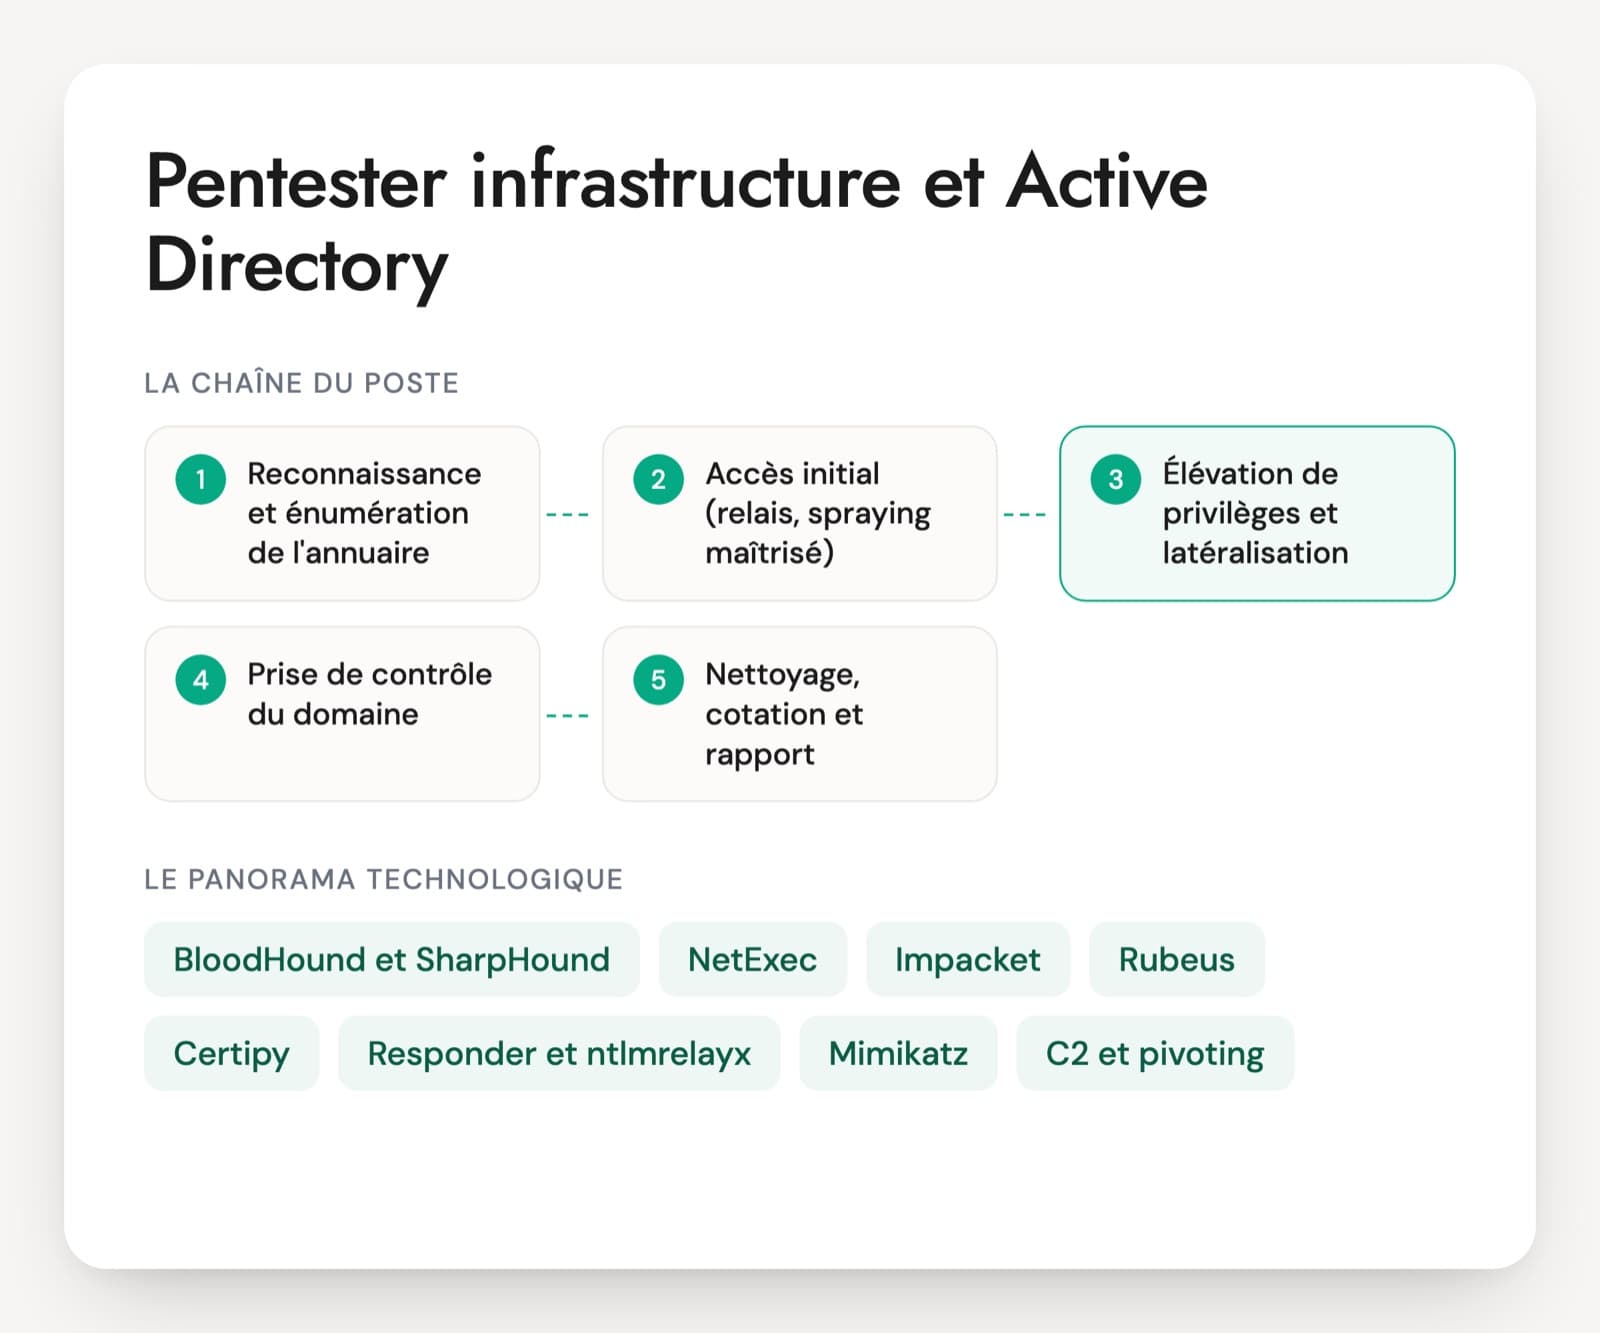
Le pentester infrastructure part d'un accès réseau interne et vise l'Active Directory. Le pentester cloud trouve peu de réseau à attaquer : il raisonne en rôles, en jetons et en services managés, et compose avec un périmètre borné par le fournisseur. Un jeton de session, un rôle trop large ou un consentement d'application y remplacent les techniques d'annuaire. Les deux profils se recrutent sur des questions différentes.
Les certifications cloud suffisent-elles pour juger un profil ?
Une certification d'architecture cloud montre la connaissance des services, une certification offensive un socle de méthode. Aucune ne garantit la prudence sur un environnement de production ni la clarté d'un rapport. Un chemin d'élévation trouvé sur une mission réelle, la preuve d'impact sans incident et la priorisation des recommandations en disent davantage. Sans exemple concret, un profil certifié reste à confirmer en mise en situation.
Y a-t-il un test technique pour un pentester cloud ?
Oui, mais court et fait en entretien, à voix haute. Un extrait de politique IAM à juger, un rapport de revue de configuration à prioriser ou une situation de jeton volé à expliquer montrent vite les réflexes. On suit le raisonnement, la connaissance du périmètre autorisé et la capacité à relier un écart à un impact. Un environnement cloud volontairement mal configuré sert de support commun aux candidats.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.