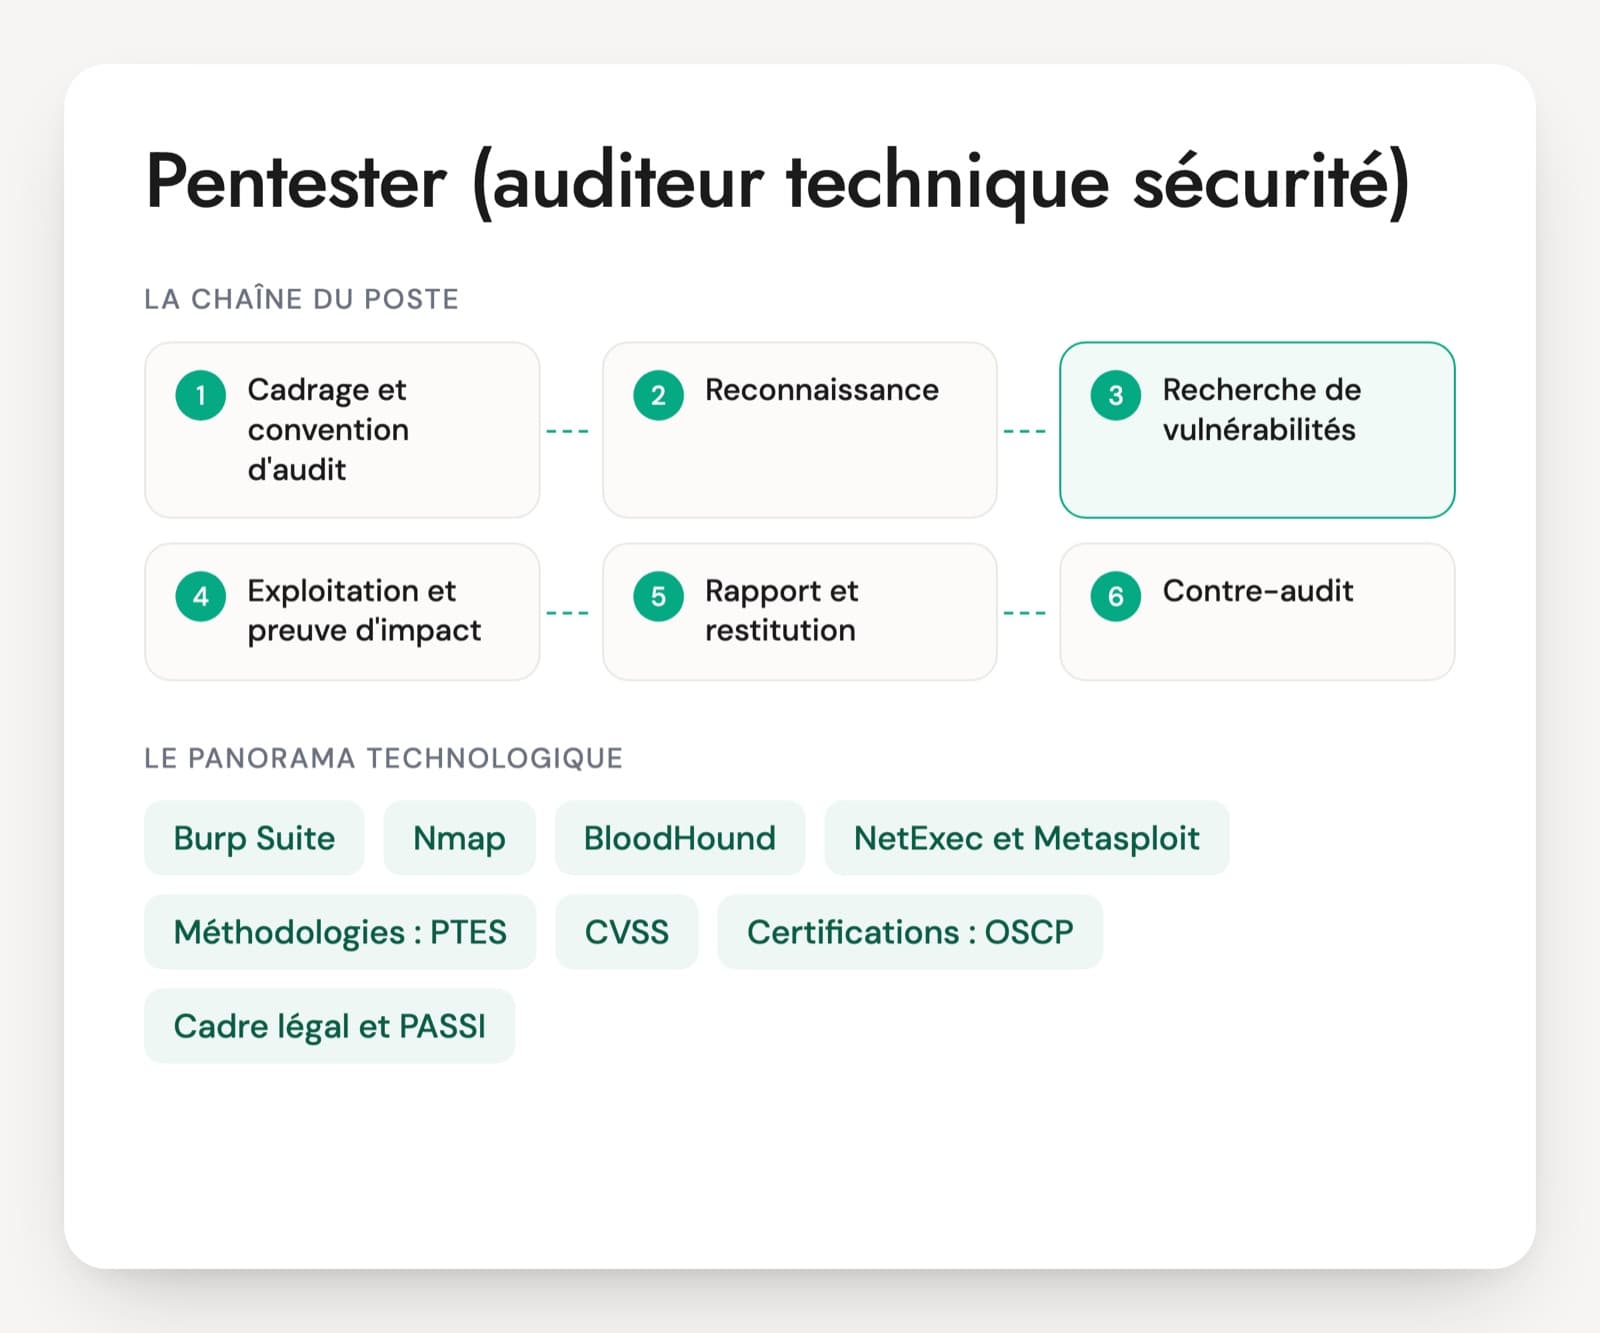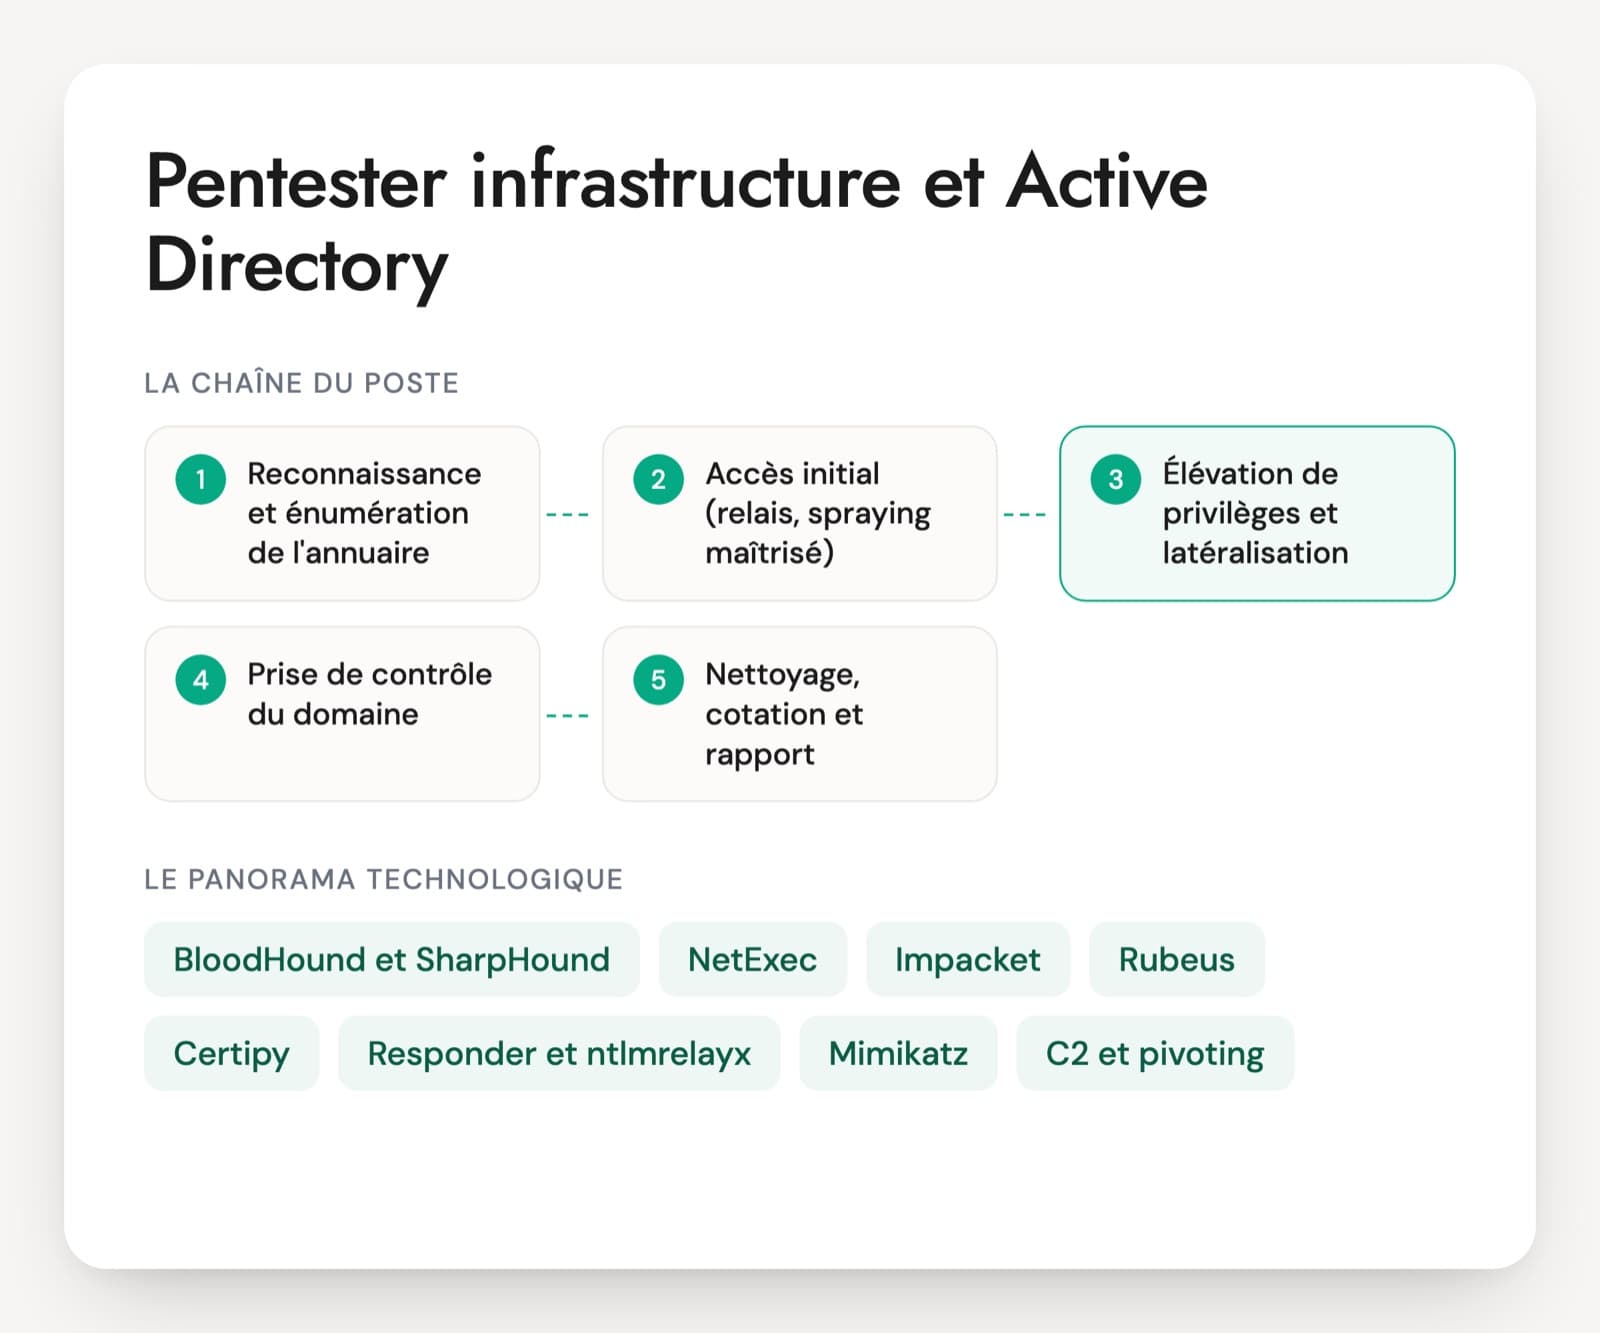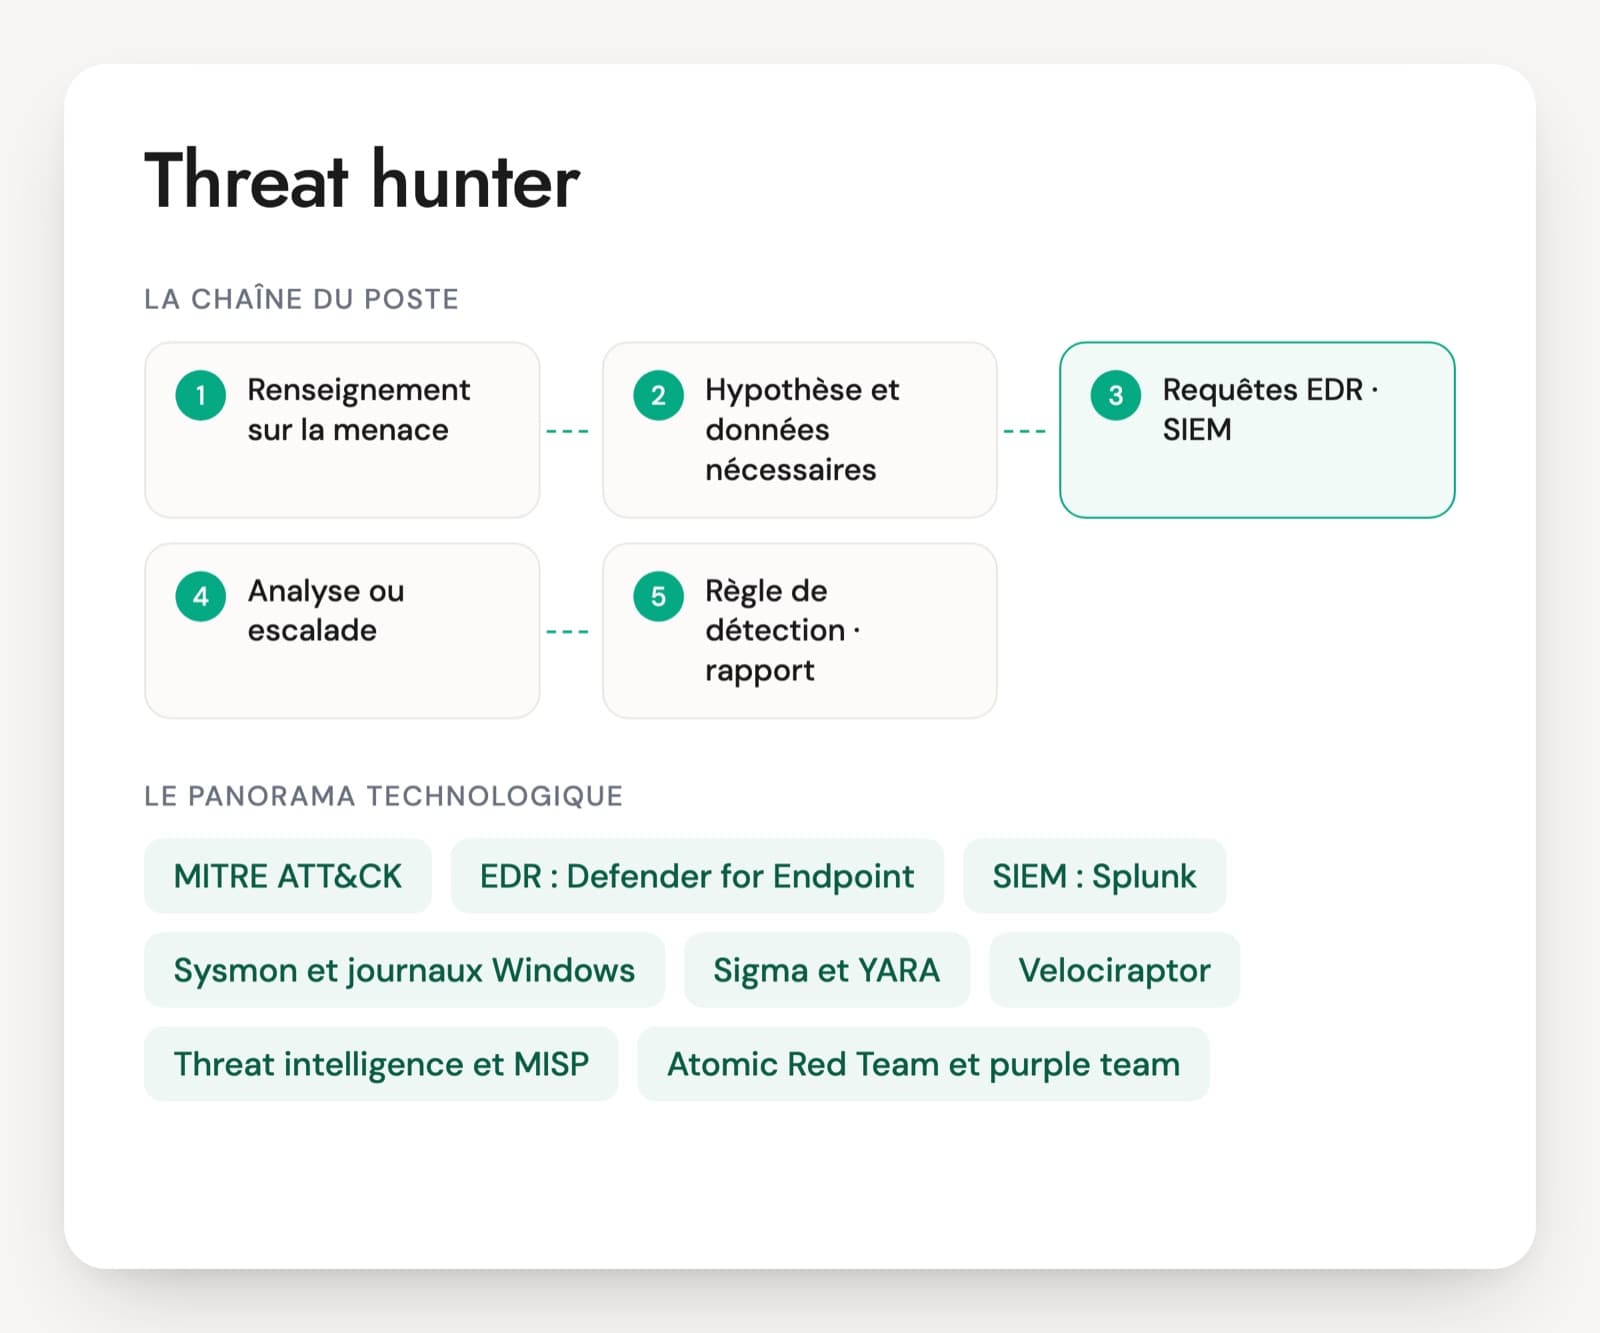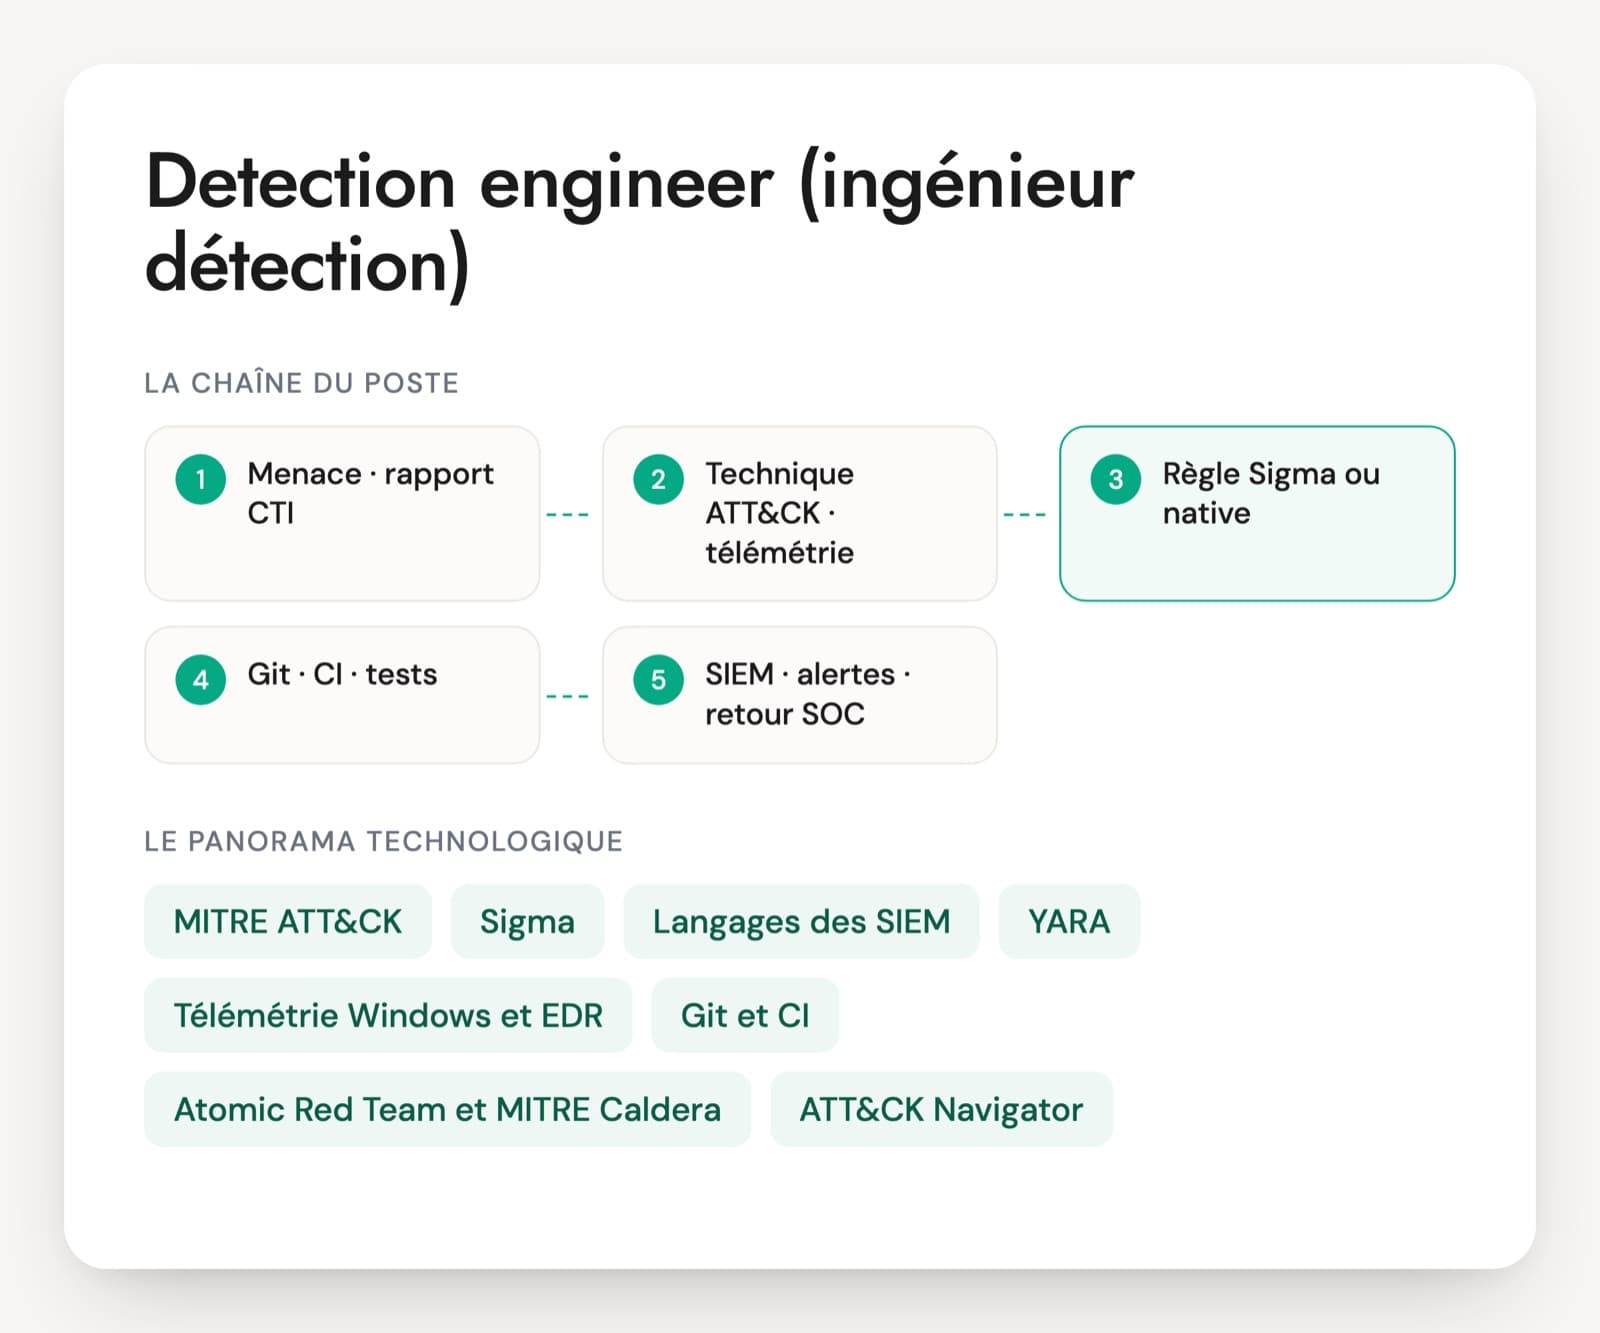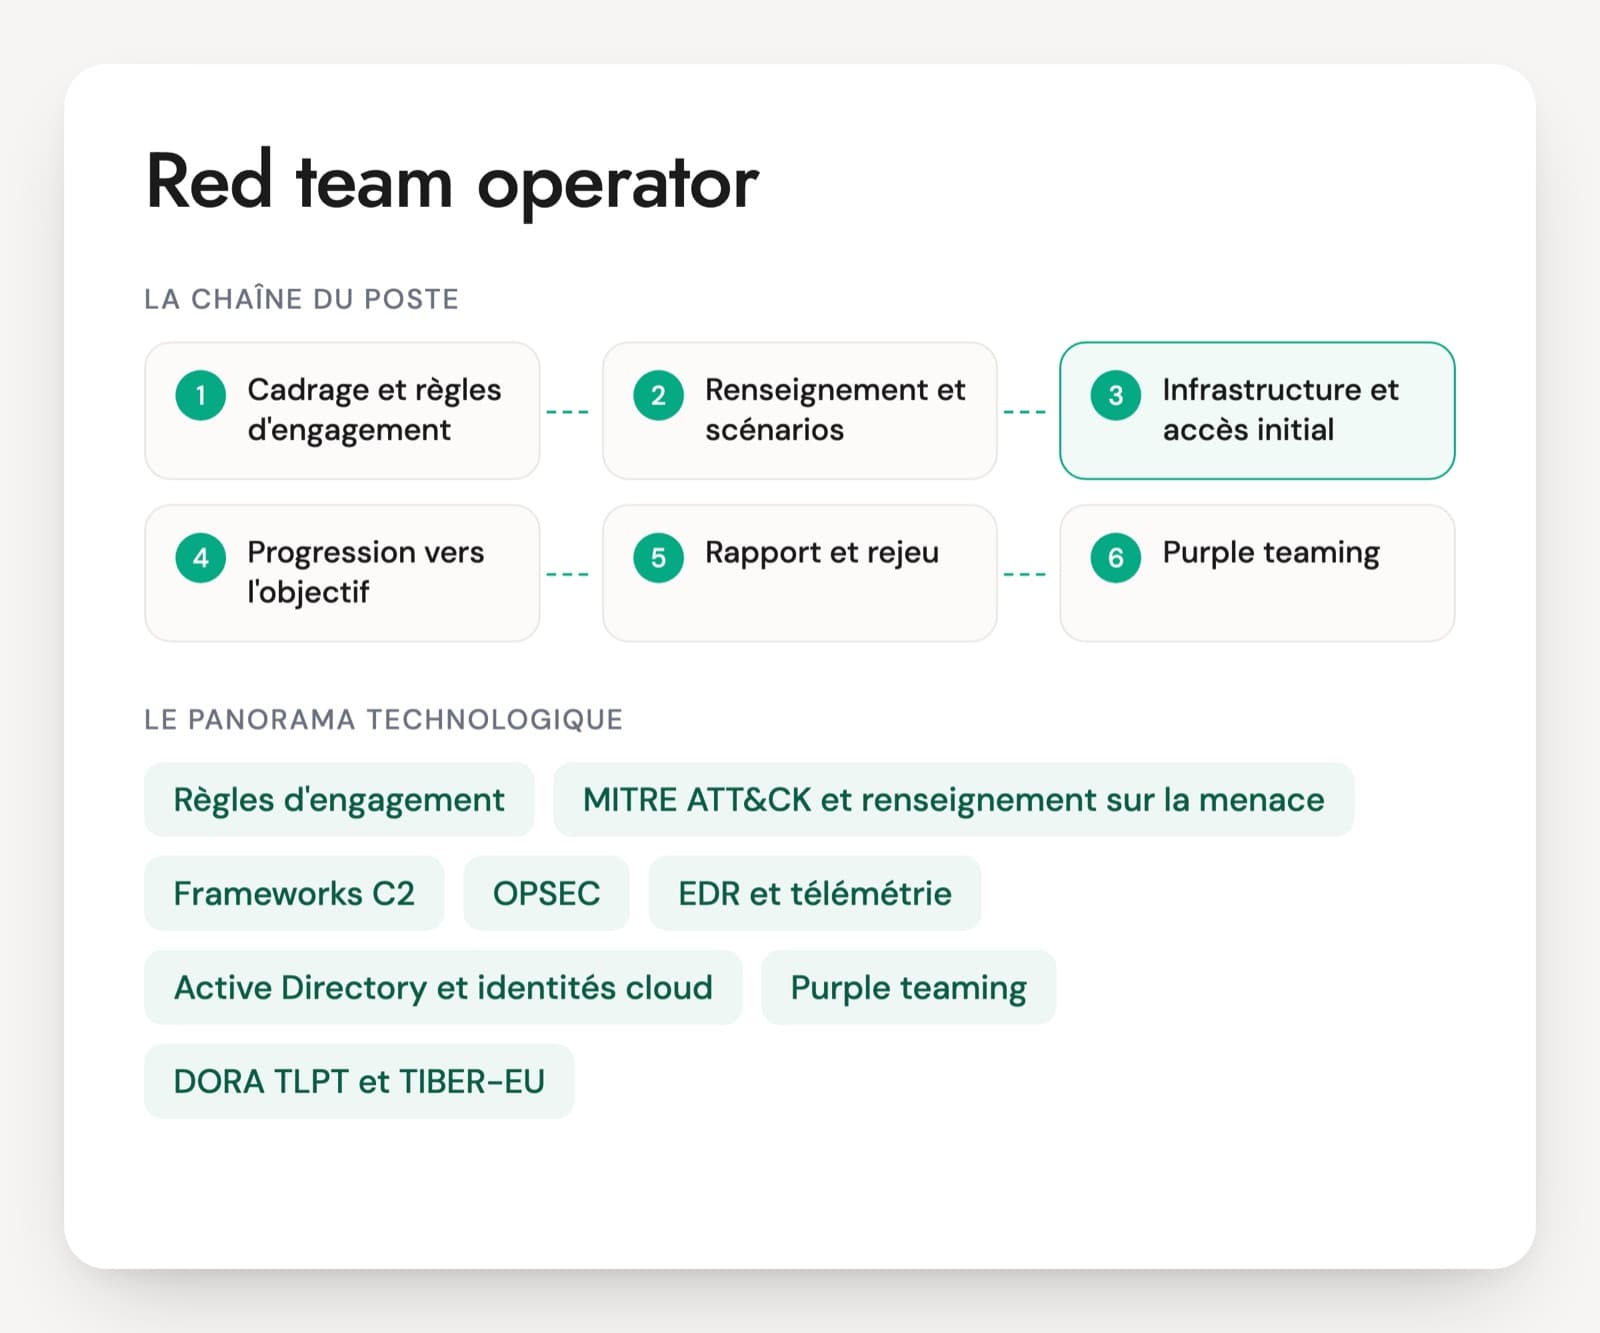
Un pentest cherche le plus de vulnérabilités possible sur un périmètre. Une opération red team poursuit un objectif précis, par exemple accéder à une application sensible, en imitant un mode opératoire d'attaquant, et mesure la détection du SOC en chemin. L'opérateur prépare l'infrastructure, mène l'accès initial, progresse dans le système d'information en restant discret, puis rejoue l'opération avec la blue team. Ce travail se fait en petite équipe, chez un cabinet d'audit ou en interne.
La plupart des candidats viennent du pentest. La certification OSCP est souvent le minimum demandé, CRTO ou OSEP montrent un travail sur un C2 et sur la discrétion. Le risque à l'embauche porte moins sur la technique que sur le jugement : quoi faire quand l'EDR bloque, quand une action risque de casser la production, quand l'opération dérive hors du cadre écrit. Le candidat raconte une opération réelle avec sa chronologie et ses décisions.
Depuis le règlement délégué (UE) 2025/1190, les tests TLPT imposés par DORA suivent un déroulé écrit, avec au moins 12 semaines de phase active et une blue team non informée. Un opérateur qui vise ces missions doit connaître ce cadre et TIBER-EU. Le PDF propose un cas d'opération de 20 minutes et une grille de 1 à 4.
Cadres, outils et notions d'une opération red team
Règles d'engagement
Le document qui cadre l'opération : objectifs, périmètre, techniques autorisées ou exclues, horaires, cellule de contrôle côté client, procédure en cas de détection ou d'incident réel. Il complète l'autorisation écrite sans laquelle l'opération tombe sous l'article 323-1 du Code pénal. Un bon opérateur le connaît par cœur avant le premier jour.
MITRE ATT&CK et renseignement sur la menace
ATT&CK décrit les tactiques et techniques observées chez les attaquants. Le red teamer s'en sert pour bâtir un scénario fidèle à une menace réaliste et pour décrire chaque action dans le rapport, ce qui permet à la blue team de retrouver ses trous de détection.
Frameworks C2
Les outils de commande et de contrôle qui pilotent les machines compromises pendant l'opération. Cobalt Strike, édité par Fortra, reste le plus cité dans les offres, à côté d'outils open source comme Sliver, Mythic ou Havoc. Le choix dépend de la discrétion recherchée, de la licence et de la capacité de l'équipe à adapter l'outil.
OPSEC
La sécurité opérationnelle de l'équipe : infrastructure dédiée à chaque client, traces maîtrisées, outillage qui ne réutilise pas des signatures connues, journal de toutes les actions. Une erreur d'OPSEC fait échouer l'opération ou, pire, expose les données du client.
EDR et télémétrie
Les agents de détection sur les postes et serveurs, comme Microsoft Defender for Endpoint, CrowdStrike Falcon ou SentinelOne, et les sources qu'ils exploitent (AMSI, ETW sous Windows). Le contournement d'EDR est un sujet d'entretien fréquent. Ce qui compte, c'est que l'opérateur comprenne ce que voit la défense et respecte le cadre, jamais une recette.
Active Directory et identités cloud
Le terrain de progression habituel. BloodHound sert à visualiser les chemins d'attaque vers les comptes à privilèges, sur Active Directory comme sur Microsoft Entra ID. Kerberoasting, abus de délégations ou de certificats ADCS sont des familles de techniques qu'un opérateur doit savoir expliquer et faire détecter.
Purple teaming
Une séance où red team et blue team rejouent ensemble des actions de l'opération pour améliorer la détection. Le règlement TLPT de DORA en prévoit une à la clôture. Le candidat doit savoir l'animer sans humilier les défenseurs.
DORA TLPT et TIBER-EU
Le règlement délégué (UE) 2025/1190, applicable depuis juillet 2025, fixe le déroulé des tests TLPT imposés par DORA : préparation, renseignement sur la menace, au moins 12 semaines de test actif, clôture avec rapports red team et blue team puis plan de remédiation. TIBER-EU est le cadre européen de tests red team fondés sur la menace.
Le métier se pratique dans trois cadres. En cabinet d'audit, l'opérateur enchaîne les opérations pour des clients différents et rédige beaucoup. En interne, dans un grand groupe, il teste la même organisation dans la durée et travaille de près avec le SOC. Sur les tests TLPT exigés par DORA, le déroulé est imposé par le règlement délégué (UE) 2025/1190, avec une cellule de contrôle chez le client et un test manager de l'autorité. Les offres demandent souvent cinq ans de sécurité offensive, l'OSCP au minimum, et parfois une habilitation. Le développement d'outillage en C, C# ou Rust distingue les profils seniors.
Six compétences attendues d'un red teamer
- Cadrage et règles d'engagement
- Scénarios fondés sur la menace
- Accès initial et ingénierie sociale encadrée
- Infrastructure C2 et OPSEC
- Progression discrète et détection
- Restitution et purple teaming
Questions de mise en situation pour l'entretien d'un red team operator
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Le RSSI veut une opération de six semaines « sans limites ». Que mettez-vous dans les règles d'engagement ?
Une bonne réponseUn objectif précis et mesurable, le périmètre et ce qui en est exclu (tiers, systèmes critiques, déni de service, données de santé ou personnelles hors besoin), les techniques soumises à accord (ingénierie sociale, accès physique), une cellule de contrôle restreinte côté client, des points d'étape, une procédure si la blue team détecte ou si un vrai incident apparaît, et des conditions d'arrêt. Le candidat explique qu'une opération sans limites écrites n'est ni légale ni maîtrisable.
Signal d'alertePrendre « sans limites » au pied de la lettre, ou se contenter d'une liste d'adresses IP.
Question 2 · confirmé
Comment choisissez-vous le mode opératoire d'attaquant à imiter pendant une opération ?
Une bonne réponseÀ partir du renseignement sur la menace pour ce client : groupes qui visent son activité ou sa région, rapports publics, éléments fournis par une équipe CTI. Il traduit ce mode opératoire en techniques ATT&CK, choisit plusieurs scénarios réalistes et les valide avec la cellule de contrôle. Il garde la possibilité d'adapter si un scénario n'est pas réaliste dans l'environnement.
Signal d'alerteRejouer à chaque fois la même chaîne d'attaque, quel que soit le client.
Question 3 · confirmé
L'opération prévoit une campagne d'hameçonnage ciblé. Quelles limites fixez-vous avec le client avant l'envoi ?
Une bonne réponseLa liste des cibles validée par le client, les thèmes interdits (paie, santé, sanctions, messages qui imitent un vrai partenaire sans accord), le traitement des données collectées, la conduite si un salarié signale le message ou panique, et l'information prévue a posteriori. Il évoque le RGPD et les règles internes de l'entreprise, et l'accord des services concernés si une marque tierce est imitée.
Signal d'alerte« Plus c'est crédible, mieux c'est », sans aucune limite ni réflexion sur les personnes visées.
Question 4 · senior
Cobalt Strike, Sliver ou Mythic : sur quels critères choisissez-vous le C2 d'une opération ?
Une bonne réponseLa menace à imiter, la discrétion face aux EDR du client, la licence et son coût, la capacité de l'équipe à modifier l'outil, la journalisation de toutes les actions et la sécurité de l'infrastructure. Il sait que les signatures publiques des outils les plus connus sont bien détectées, ce qui impose du travail d'adaptation. Il cite aussi le cloisonnement d'une infrastructure par client.
Signal d'alerte« Cobalt Strike, parce que tout le monde l'utilise », sans parler de détection ni de journalisation.
Question 5 · confirmé
L'EDR du client bloque votre outillage dès le premier jour. Comment réagissez-vous ?
Une bonne réponseIl analyse ce qui a été détecté et le note avec l'heure : c'est un résultat positif pour la défense, qui ira dans le rapport. Il vérifie avec la cellule de contrôle si la détection a déclenché une réaction. Il adapte son approche dans le cadre des règles d'engagement et, si l'objectif est bloqué, demande une aide planifiée (un accès fourni, appelé leg-up) plutôt que de forcer. Il ne désactive jamais un outil de sécurité de production sans accord écrit.
Signal d'alerteChercher à tout prix à neutraliser l'EDR, ou cacher la détection pour présenter une opération réussie.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Red teamer : les questions fréquentes
Red team operator ou pentester : quel profil pour quel besoin ?
Un pentester cherche le plus de failles possible sur un périmètre défini, souvent en quelques jours. Le red team operator poursuit un objectif sur plusieurs semaines en restant discret, pour tester la détection et la réponse. Quand le SOC est jeune et le parc mal connu, un programme de pentests rapporte plus. Le red team a du sens quand la détection est en place et qu'il faut la mesurer.
Quel test technique est donné à un red team operator ?
Les challenges d'exploitation à faire chez soi apportent peu. Une mise en situation orale marche mieux : un scénario d'opération, un EDR qui détecte, une action risquée sur la production. Le candidat rédige ensuite une page de rapport sur une action fictive, avec sa chronologie et sa technique ATT&CK. On voit la discipline de l'opérateur et sa façon d'écrire pour la blue team, deux points que les certifications ne montrent pas.
Quelles certifications comptent sur un CV de red teamer ?
L'OSCP revient comme prérequis dans beaucoup d'offres. CRTO, OSEP ou CRTL montrent un travail sur un C2, la progression dans Active Directory et la discrétion face aux défenses. Elles se passent sur des laboratoires et ne disent rien du jugement en opération réelle. Le nombre d'opérations menées, leur durée et le rôle tenu comptent davantage, opérateur ou chef d'opération.
Que change DORA pour les profils red team ?
Les entités financières désignées par leur autorité doivent mener des tests TLPT, dont le déroulé est fixé par le règlement délégué (UE) 2025/1190 : préparation, renseignement sur la menace, au moins 12 semaines de test actif, rapports red team et blue team, purple teaming et plan de remédiation. Un opérateur qui a déjà travaillé selon TIBER-EU s'y retrouve vite. Il doit connaître la cellule de contrôle et le rôle du test manager.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.