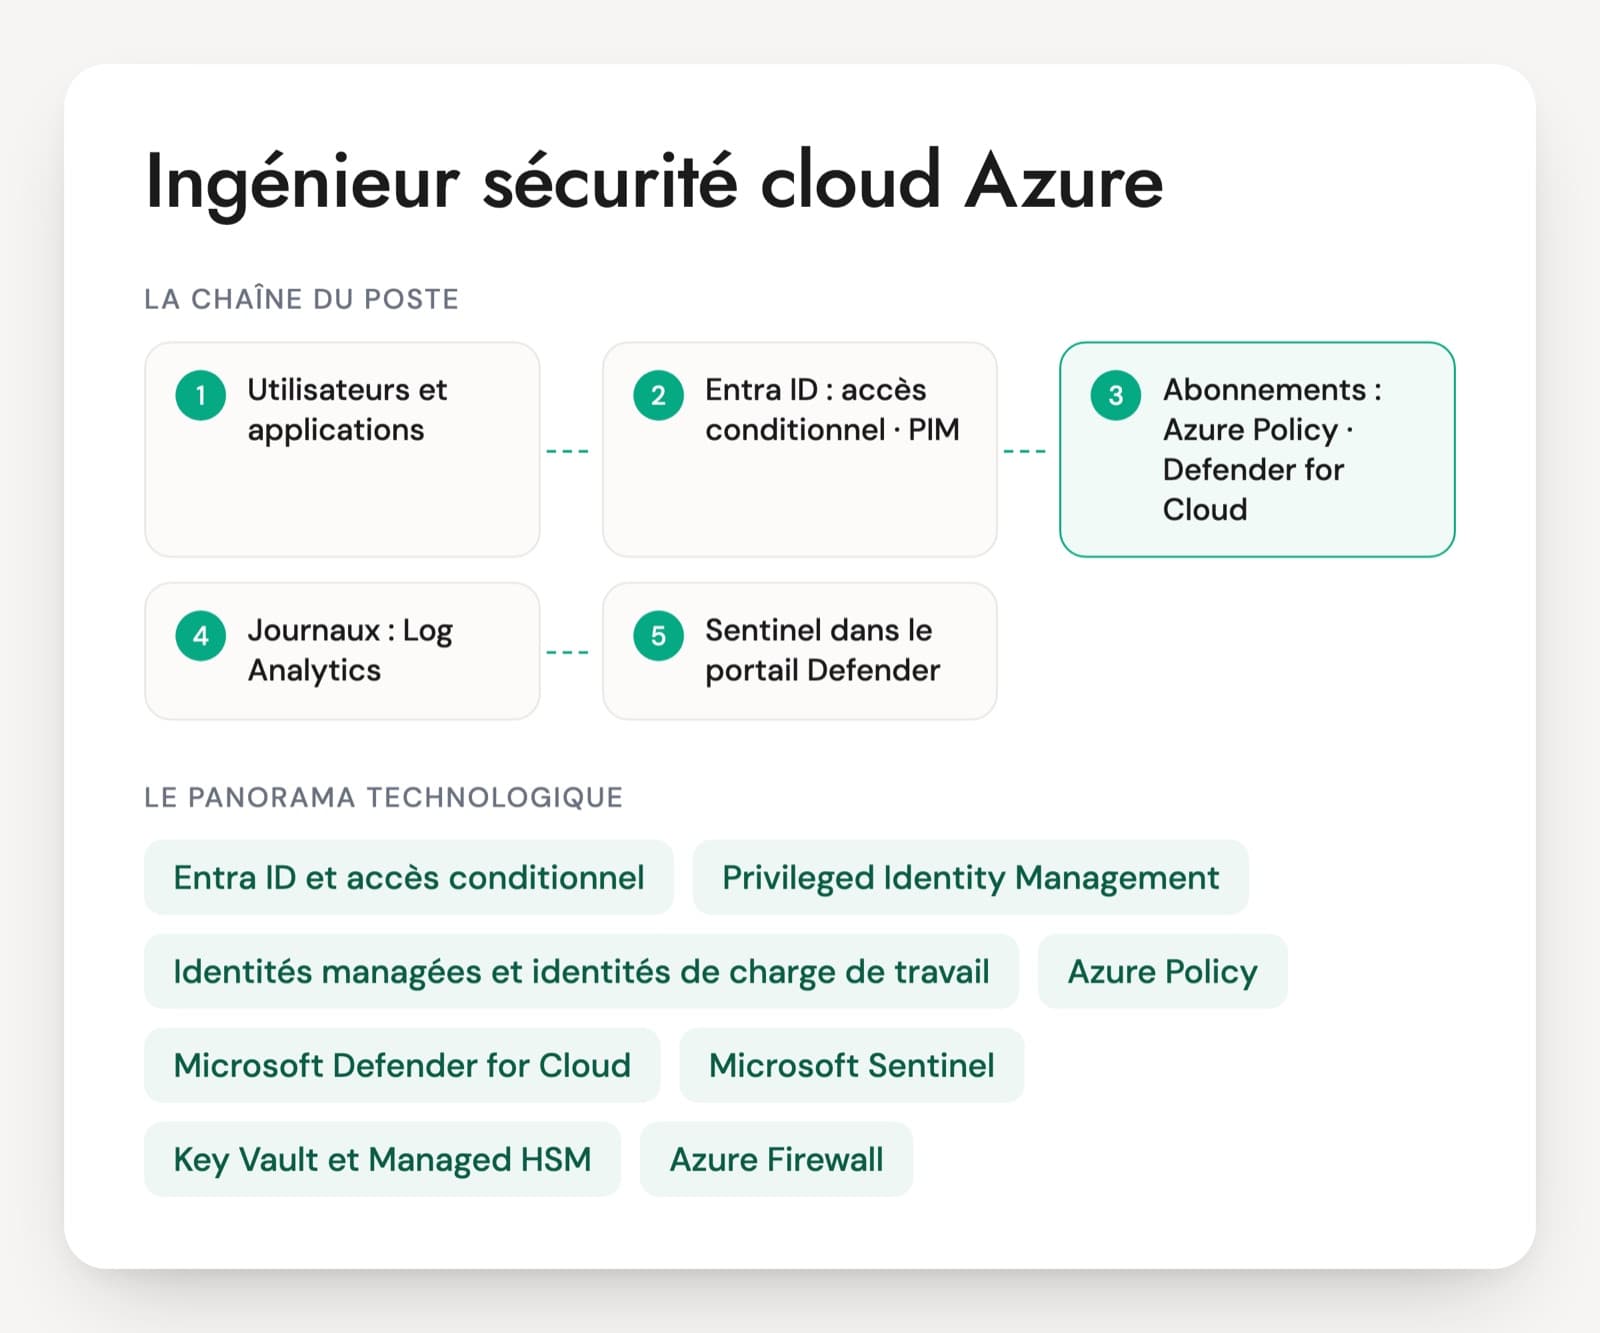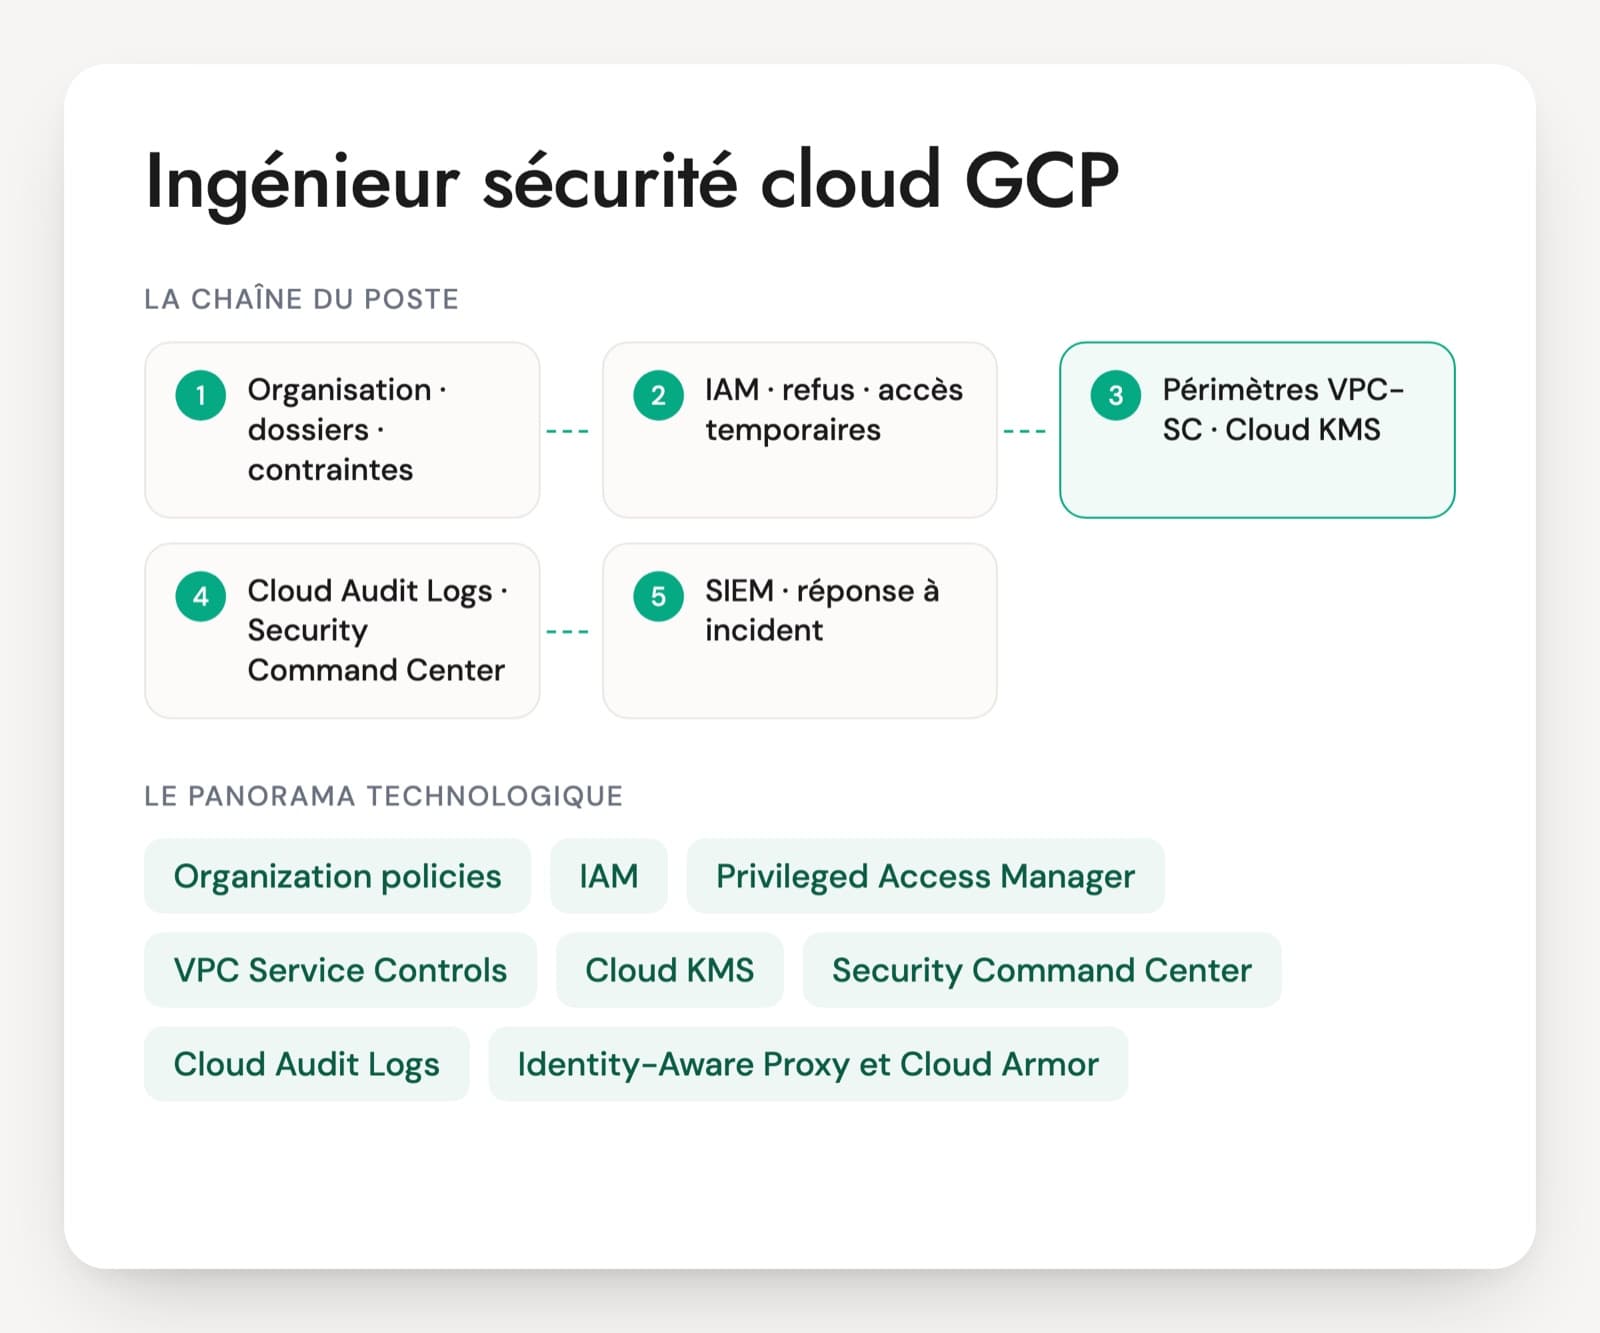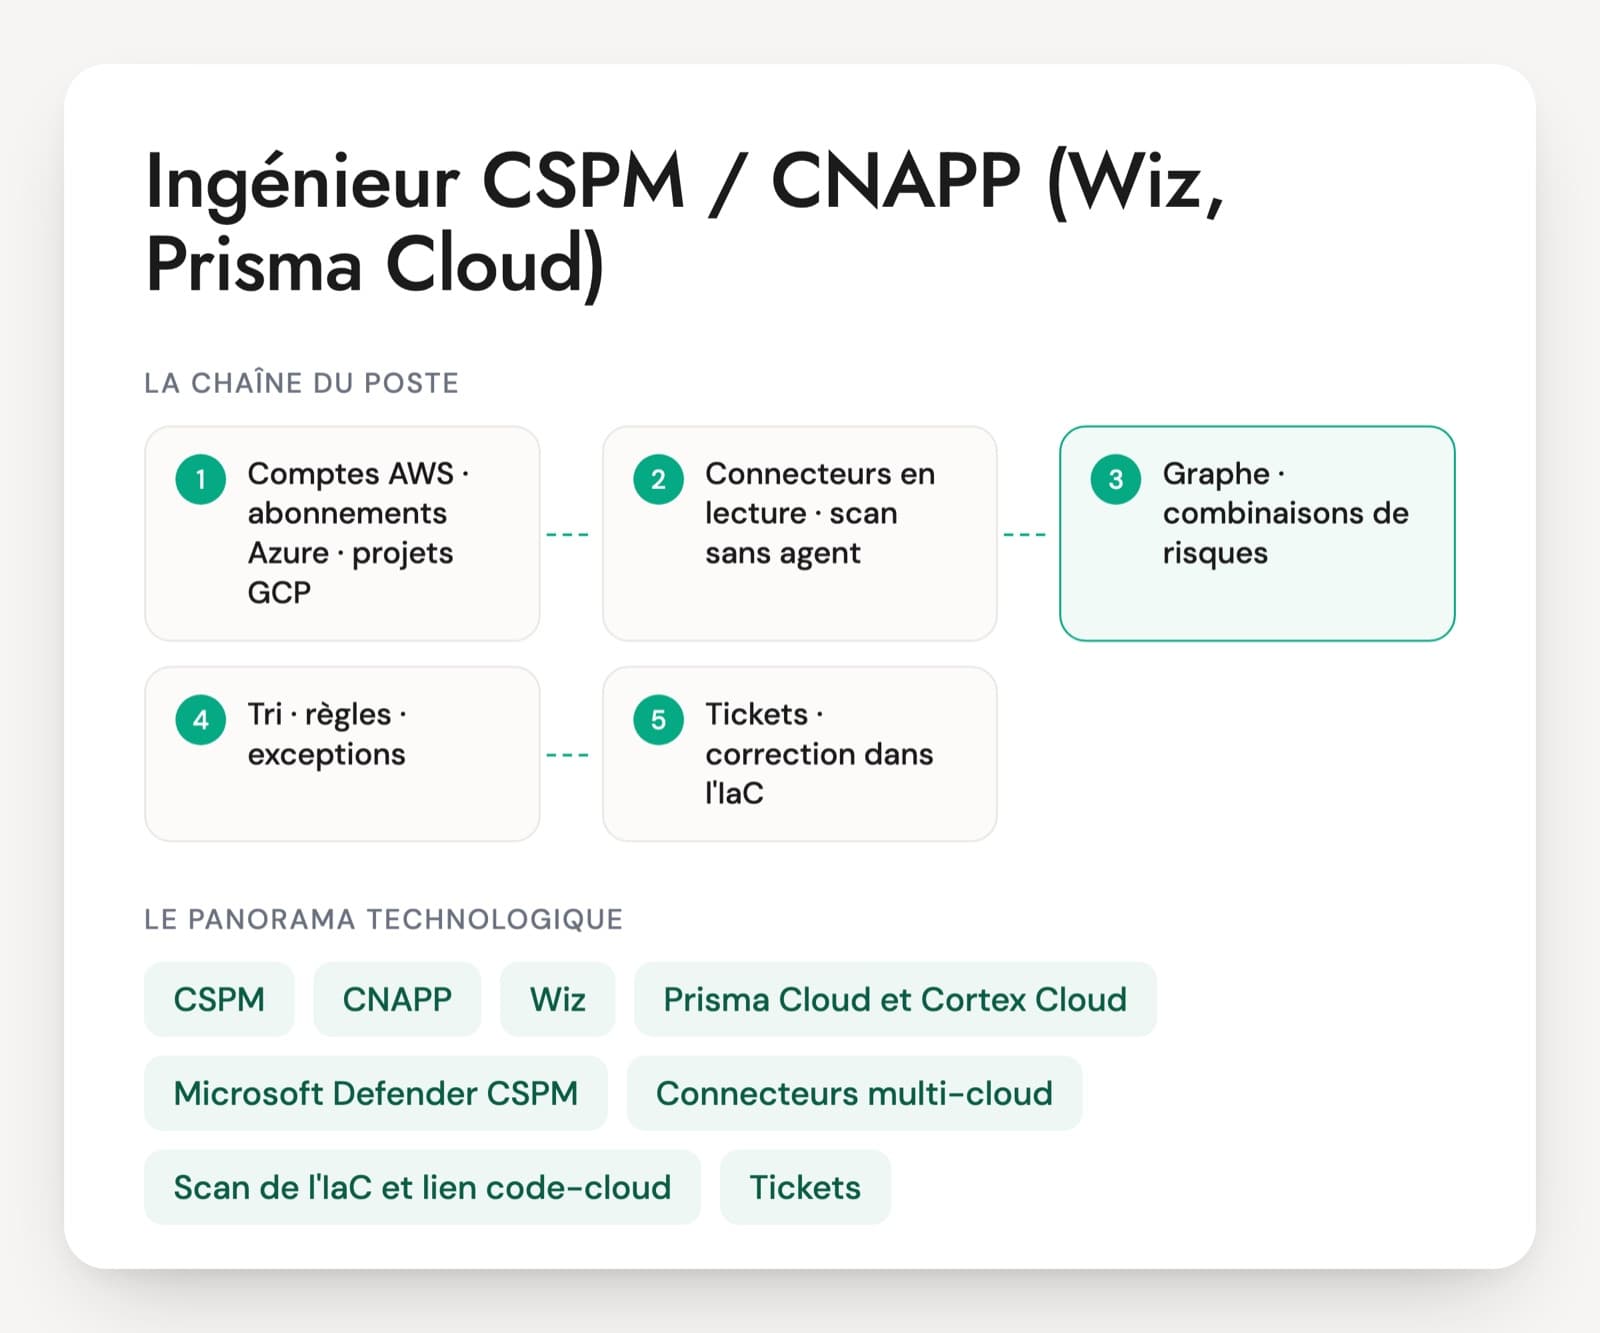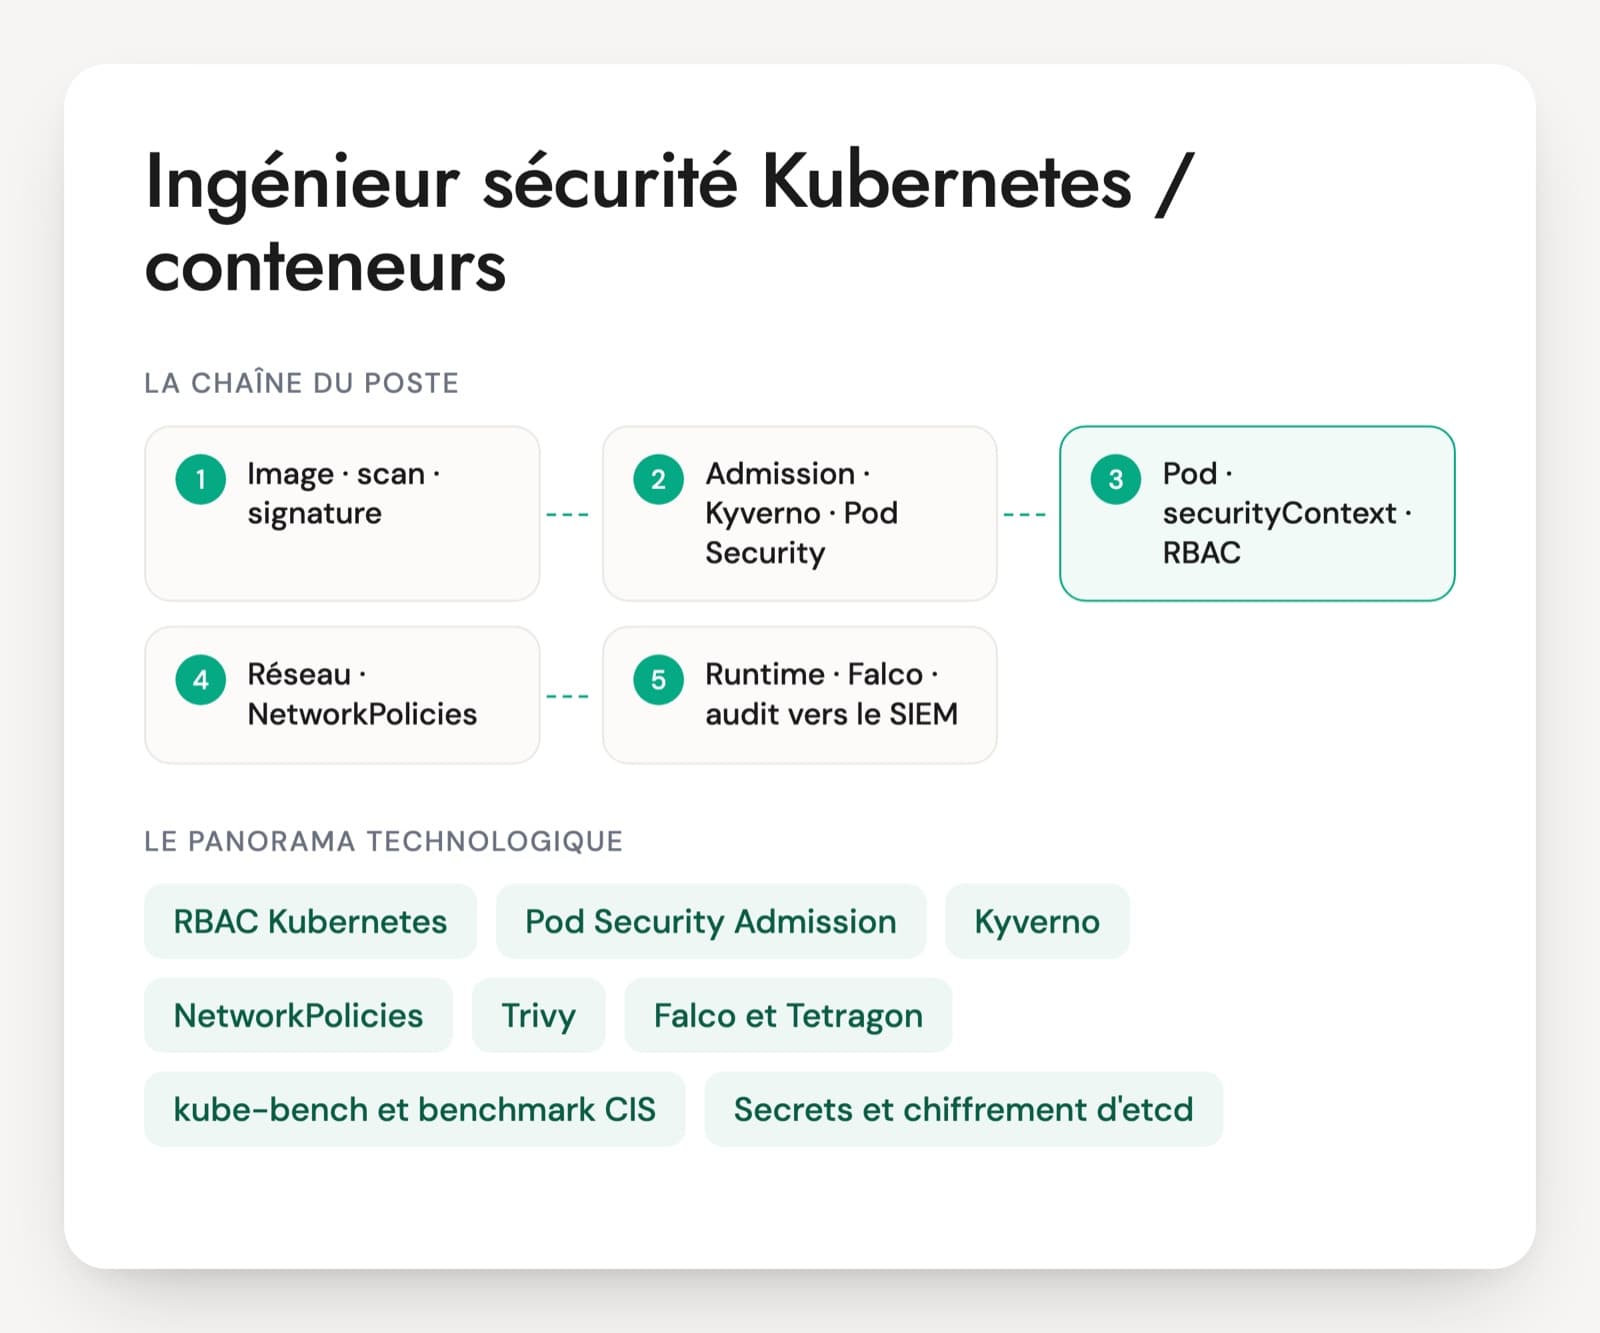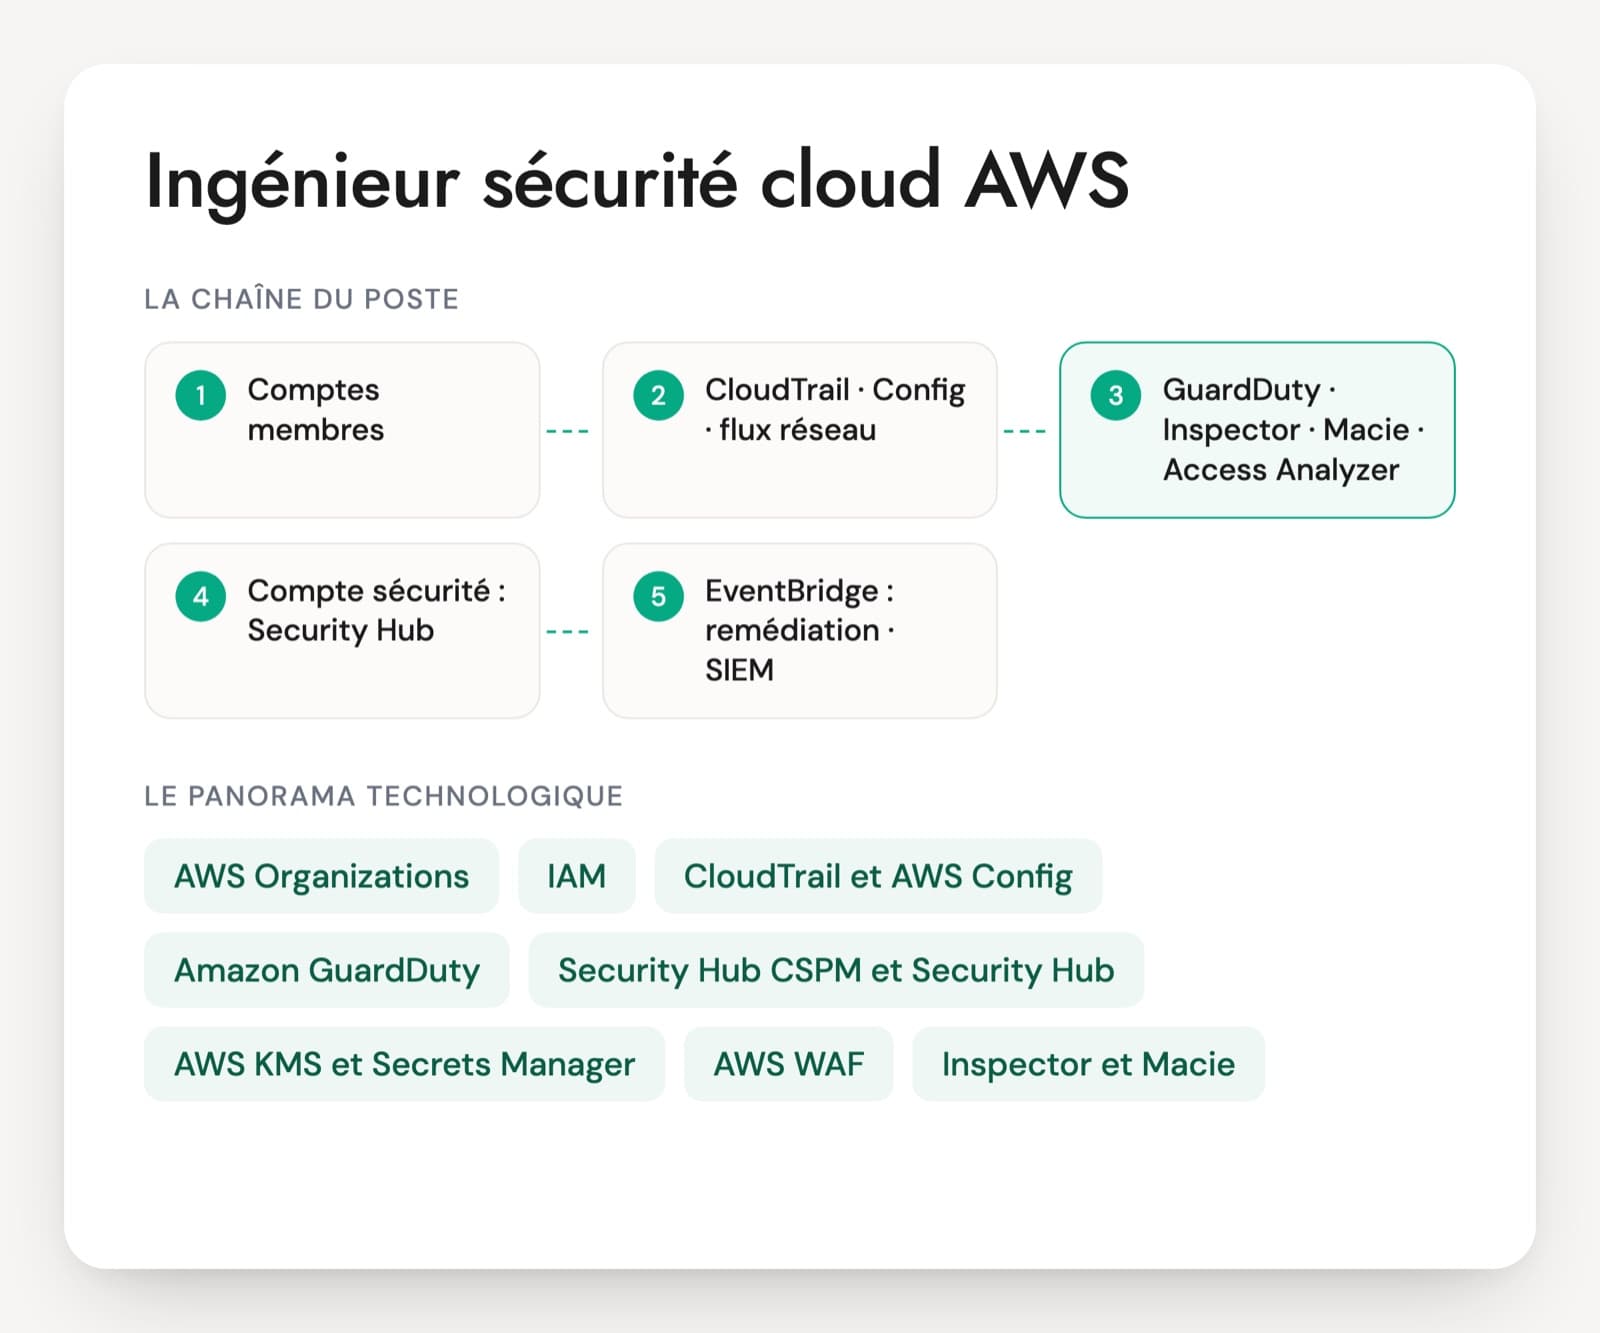
Un ingénieur sécurité cloud AWS arrive en général sur une organisation qui compte déjà des dizaines de comptes, souvent montée avec Control Tower, avec un compte sécurité et un compte d'archivage des journaux. Les missions publiées sur Free-Work demandent Security Hub, GuardDuty, Config, CloudTrail, WAF, Inspector, et l'écriture de SCP ou de RCP en production. Les exigences NIS2, DORA ou ISO 27001 reviennent souvent dans le contexte.
Deux profils répondent à ces annonces. L'analyste SOC lit des alertes et connaît la réponse à incident, mais n'a pas forcément écrit de politique IAM. L'ingénieur cloud connaît les services, mais pas toujours les mécanismes d'attaque. Le poste demande les deux : écrire et tester une SCP, partager une clé KMS entre comptes, savoir ce qu'un attaquant fait avec une clé d'accès volée.
Les actes comptent plus que les listes de services : une RCP posée sur une OU pilote, un trail d'organisation protégé, un rôle de CI passé en OIDC, un incident suivi jusqu'à la clôture. Les noms ont bougé, Security Hub est devenu Security Hub CSPM et une nouvelle offre Security Hub corrèle les signaux. La certification Security Specialty en est à la version SCS-C03. Le PDF détaille 30 questions, un cas de 20 minutes et une grille de 1 à 4.
Organizations, GuardDuty, KMS et les autres services du poste
AWS Organizations, SCP et RCP
Les SCP plafonnent ce que les identités des comptes membres peuvent faire. Les RCP, arrivées fin 2024, plafonnent ce qu'on peut faire sur les ressources, y compris depuis l'extérieur de l'organisation. Ni l'une ni l'autre n'accorde de droit, et aucune ne s'applique au compte de gestion.
IAM, Identity Center et IAM Access Analyzer
IAM Identity Center donne aux personnes des accès par permission sets. Access Analyzer repère les ressources partagées hors de l'organisation, les accès internes aux ressources sensibles, les droits jamais utilisés, et vérifie les politiques avant déploiement. Le root des comptes membres peut maintenant être géré depuis l'organisation.
CloudTrail et AWS Config
CloudTrail enregistre chaque appel d'API, Config l'état et l'historique des ressources. En organisation, un trail unique écrit dans le compte d'archivage. C'est le socle de toute enquête et de la plupart des contrôles de conformité.
Amazon GuardDuty
La détection de menaces gérée par AWS. Elle analyse CloudTrail, les flux réseau et le DNS, et selon les plans activés S3, EKS ou l'exécution des conteneurs. Sa détection étendue relie plusieurs signaux en une séquence d'attaque de sévérité critique.
Security Hub CSPM et Security Hub
Security Hub CSPM vérifie la configuration des comptes selon des standards comme FSBP ou CIS et centralise les findings des autres services. La nouvelle offre Security Hub corrèle ces signaux pour faire ressortir les risques prioritaires. Le candidat doit savoir les déployer en administrateur délégué.
AWS KMS et Secrets Manager
KMS gère les clés de chiffrement. Sa key policy, différente des autres politiques AWS, décide seule de l'accès si elle n'autorise pas le compte. Secrets Manager stocke et fait tourner les secrets, avec partage entre comptes possible.
AWS WAF, Shield et Firewall Manager
WAF filtre les requêtes HTTP devant CloudFront, un ALB ou API Gateway. Shield protège contre le déni de service, en version de base gratuite ou Advanced. Firewall Manager impose les mêmes règles sur tous les comptes.
Inspector et Macie
Inspector scanne les vulnérabilités des instances, des images ECR et des fonctions Lambda. Macie repère les données sensibles dans S3. Leurs findings remontent dans Security Hub.
Le poste se trouve dans une équipe sécurité centrale, dans une équipe plateforme cloud ou en mission de conseil. Le travail se partage entre la construction des garde-fous (SCP, RCP, journalisation, chiffrement), l'exploitation de la détection et la réponse aux incidents, avec une part de revue des architectures et de l'infrastructure en code des équipes. Les annonces françaises associent souvent AWS à Kubernetes, à Terraform et à des notions d'EDR ou de DLP. Les cadres NIS2, DORA, ISO 27001 ou SecNumCloud décident de ce qu'il faut prouver. La certification AWS Certified Security Specialty, aujourd'hui en version SCS-C03, atteste la connaissance des services ; la pratique d'une organisation multi-comptes se vérifie en entretien.
Les compétences qui font un ingénieur sécurité AWS opérationnel
- Garde-fous d'organisation (SCP, RCP)
- IAM et moindre privilège à l'échelle
- Journalisation et détection centralisées
- Réponse à incident sur AWS
- Chiffrement et gestion des clés KMS
- Protection réseau et périmètre de données
Ce que doit répondre un ingénieur sécurité AWS sur les incidents et les garde-fous
Chaque question vient avec ce qu'une bonne réponse contient et le signal qui doit vous alerter. Pas besoin d'être technique pour les poser : écoutez si le candidat raconte du vécu.
Question 1 · confirmé
Une clé d'accès IAM d'un compte de production a été publiée sur un dépôt public il y a deux heures. Que faites-vous, et dans quel ordre ?
Une bonne réponseDésactiver la clé tout de suite, sans la supprimer, pour garder la trace de son identifiant pendant l'enquête. Chercher dans CloudTrail tous les appels faits avec cet identifiant, dans toutes les régions : création d'utilisateurs, de rôles ou de nouvelles clés, instances lancées dans des régions inhabituelles, modification de politiques, lecture de secrets. Supprimer toute persistance trouvée, consulter les findings GuardDuty, puis remplacer la clé par un rôle sans secret de longue durée. Il sait qu'AWS peut attacher d'office la politique AWSCompromisedKeyQuarantineV3 à l'utilisateur IAM dont la clé est repérée en public, et qu'il ne faut pas la retirer avant la fin de l'enquête.
Signal d'alerteSupprimer la clé et s'arrêter là, sans chercher ce qui a été fait avec. Ou commencer par une réunion avant de couper l'accès.
Question 2 · senior
Vous devez empêcher que les buckets S3 de l'organisation soient lus par des comptes extérieurs, même si une équipe écrit une bucket policy trop large. Comment faites-vous ?
Une bonne réponseUne RCP attachée à la racine ou aux OU, qui refuse l'accès aux principaux hors de l'organisation (condition aws:PrincipalOrgID) tout en laissant passer les services AWS (aws:PrincipalIsAWSService) et les partenaires listés. Le blocage de l'accès public S3 au niveau du compte, protégé par une SCP. Des politiques de point de terminaison VPC pour que les identités internes n'écrivent pas vers des buckets externes. IAM Access Analyzer pour repérer ce qui est déjà partagé. Il teste sur une OU pilote, puisque les RCP ne s'appliquent ni au compte de gestion ni aux rôles liés à un service.
Signal d'alerte« On relit chaque bucket policy en revue de code », sans garde-fou central. Ou une SCP présentée comme capable de bloquer un principal externe, alors qu'une SCP ne limite que les identités de l'organisation.
Question 3 · confirmé
Une équipe veut partager des snapshots EBS chiffrés avec le compte de sauvegarde. Qu'est-ce qui doit être écrit, et à quel endroit ?
Une bonne réponseLes snapshots doivent être chiffrés avec une clé KMS gérée par le client : une clé gérée par AWS, comme aws/ebs, ne se partage pas. La key policy de la clé autorise le compte de sauvegarde à l'utiliser (Decrypt, DescribeKey, CreateGrant, ReEncrypt, GenerateDataKey), puis une politique IAM dans le compte de sauvegarde donne ce droit au rôle qui copie. Le snapshot est partagé avec ce compte, qui le recopie avec sa propre clé. Un bon profil limite CreateGrant par la condition kms:GrantIsForAWSResource.
Signal d'alertePartager le snapshot sans toucher à la clé, ou ouvrir la key policy à tout le compte destinataire sans politique IAM.
Question 4 · senior
GuardDuty remonte un finding AttackSequence de sévérité critique sur des identifiants IAM. Comment l'exploitez-vous, et qu'est-ce qui rend cette détection possible ?
Une bonne réponseC'est la détection étendue de GuardDuty : elle relie sur environ 24 heures des signaux faibles et des findings (découverte de privilèges, changement de politique, exfiltration) en une seule séquence. Il lit la chronologie, identifie le principal et les ressources touchées, puis pivote dans CloudTrail pour confirmer et contenir. Il sait que la couverture dépend des plans activés (protection S3, EKS, Runtime Monitoring) et que les findings archivés par une règle de suppression ne comptent plus dans la corrélation.
Signal d'alerteTraiter chaque finding séparément sans lire la séquence, ou ignorer quels plans de protection sont activés dans les comptes.
Question 5 · confirmé
Comment centralisez-vous les journaux CloudTrail de quarante comptes pour qu'aucun administrateur d'un compte membre ne puisse les effacer ou les modifier ?
Une bonne réponseUn trail d'organisation, créé depuis le compte de gestion ou un administrateur délégué, qui écrit dans un bucket du compte d'archivage des journaux. Le bucket a une politique qui refuse la suppression, le versioning et S3 Object Lock, et une clé KMS propre à ce compte. Une SCP interdit d'arrêter ou de supprimer les trails. La validation d'intégrité des fichiers est activée. Il distingue les événements de gestion, toujours journalisés, des événements de données, choisis au cas par cas pour le coût.
Signal d'alerteUn trail par compte géré par chaque équipe, dans un bucket du même compte.
Recevez la fiche d'entretien complète en PDF
La fiche pour mener l'entretien de bout en bout, prête à imprimer ou à partager avec le manager.
- 30 questions sur 6 axes, avec la bonne réponse, le signal d'alerte et la relance
- Le niveau visé pour chaque question
- Une mise en situation de 20 minutes et ce qu'on attend du candidat
- La grille d'évaluation de 1 à 4, axe par axe
Ingénieur sécurité cloud AWS : les questions fréquentes
Un analyste SOC peut-il tenir un poste d'ingénieur sécurité cloud AWS ?
Oui s'il a déjà travaillé sur des journaux AWS et qu'il accepte d'écrire du code. Il connaît la détection et la réponse, ce qui manque souvent aux profils cloud. Il lui faudra apprendre IAM en profondeur, les politiques d'organisation et l'infrastructure en code. Une question sur une SCP et une autre sur une key policy suffisent : la façon dont il raisonne montre vite s'il pourra combler l'écart.
La certification AWS Security Specialty est-elle un bon filtre ?
Elle montre une connaissance large des services de sécurité AWS et de leurs usages. L'examen actuel porte le code SCS-C03 ; un CV qui cite la version précédente reste valable tant que la certification n'a pas expiré. Elle ne prouve pas que la personne a écrit des SCP en production ni mené un incident. Il faut un exemple concret pour chaque domaine que le poste exige.
Comment se déroule le test technique d'un ingénieur sécurité AWS ?
Le test s'appuie sur trois documents courts : une bucket policy trop permissive, une politique de confiance de rôle OIDC avec un joker, un extrait de CloudTrail après une fuite de clé. La personne dit ce qui ne va pas, ce qu'elle change et ce qu'elle cherche ensuite dans les journaux. Vingt à trente minutes en entretien suffisent, et le raisonnement se voit en direct plutôt qu'un rendu préparé.
Quelle place donner à Terraform et à l'automatisation dans le poste ?
Dès qu'une organisation dépasse quelques comptes, oui. Les SCP, les rôles, les règles EventBridge et les déploiements de services de sécurité se gèrent en code, revus et versionnés, sinon ils divergent d'un compte à l'autre. Un niveau de lecture et de modification de modules Terraform ou CloudFormation suffit souvent. Python sert pour les fonctions de remédiation et les requêtes d'enquête.
Pour structurer vos autres entretiens, consultez aussi nos pages sur les questions d'entretien de recrutement, la méthode de l'entretien structuré et la grille d'évaluation d'entretien.